- Η αυτοαναπαραγωγή ξεκίνησε ως ένα θεωρητικό και εκπαιδευτικό πείραμα με το πρόγραμμα Creeper το 1971.
- Το κακόβουλο λογισμικό έχει εξελιχθεί από απλές φάρσες σε πολύπλοκες επιθέσεις στην εφοδιαστική αλυσίδα όπως το ChainDrop.
- Η τρέχουσα τεχνητή νοημοσύνη δείχνει αναδυόμενες δυνατότητες αυτόνομης διάδοσης χωρίς ανθρώπινη παρέμβαση.

Όταν μιλάμε για κυβερνοασφάλεια, το πρώτο πράγμα που μας έρχεται στο μυαλό είναι οι ιοί υπολογιστών. Αν και ο όρος χρησιμοποιείται υπερβολικά, η πραγματικότητα είναι ότι πολλοί χρήστες δεν καταλαβαίνουν πραγματικά τι είναι αυτές οι απειλές ή πώς λειτουργούν. Με την πάροδο του χρόνου, έχουν μετατραπεί από απλές φάρσες προγραμματιστών σε γνήσια ψηφιακά όπλα.
Για να κατανοήσουμε πού βρισκόμαστε, πρέπει να κοιτάξουμε πίσω και να δούμε πώς έχει εξελιχθεί η έννοια των αυτοαναπαραγόμενων αυτομάτων . Αυτό που ξεκίνησε ως ένα νοητικό πείραμα τη δεκαετία του 40 έχει μετατραπεί σε ένα πολύπλοκο οικοσύστημα όπου συνυπάρχουν σκουλήκια, δούρειοι ίπποι και τώρα ακόμη και αυτοαναπαραγόμενη τεχνητή νοημοσύνη.
Τα θεμέλια: η θεωρία και τα πρώτα βήματα

Όλα ξεκίνησαν με τον μαθηματικό John von Neumann στα τέλη της δεκαετίας του 40. Πρότεινε τη Θεωρία των Αυτοαναπαραγόμενων Αυτόματων , υποστηρίζοντας ότι ένα κομμάτι κώδικα θα μπορούσε να λειτουργήσει σαν ένας βιολογικός οργανισμός, μολύνοντας ξενιστές και αντιγράφοντας τον εαυτό του. Μόλις το 1971 ο Bob Thomas του BBN το εφάρμοσε αυτό στην πράξη με τον Creeper , τον παππού των σκουληκιών.
Το Creeper δεν προσπαθούσε να σπάσει τίποτα. Ήταν περισσότερο μια απόδειξη της ιδέας στο ARPANET. Απλώς μεταπηδούσε από έναν υπολογιστή DEC PDP-10 σε έναν άλλο, αφήνοντας το μήνυμα "Είμαι ο creeper, πιάσε με αν μπορείς!" πριν διαγραφεί από τον προηγούμενο υπολογιστή. Σε απάντηση σε αυτό το παιχνίδι, ο Ray Tomlinson δημιούργησε το Reaper , το οποίο ήταν ουσιαστικά το πρώτο πρόγραμμα προστασίας από ιούς στην ιστορία, σχεδιασμένο ειδικά για να κυνηγάει και να εξαλείφει τον Creeper.
Η εξέλιξη προς την κακία και τον υπολογιστή

Καθώς προχωρούσε η δεκαετία του 70, τα πράγματα πήραν μια πιο σοβαρή τροπή. Ο ιός Rabbit, ο οποίος εμφανίστηκε το 1974, είχε πιο κακόβουλες προθέσεις , αναπαραγόμενος τόσο γρήγορα που τελικά κλείδωσε ολόκληρο τον υπολογιστή. Λίγο αργότερα, το 1975, εμφανίστηκε το ANIMAL, ένα παιχνίδι εικασιών που έκρυβε το PERVADE, ένα πρόγραμμα που αντέγραφε το παιχνίδι σε κάθε πιθανό κατάλογο, ταιριάζοντας έτσι στον ορισμό αυτού που τώρα ονομάζουμε Δούρειο Ίππο.

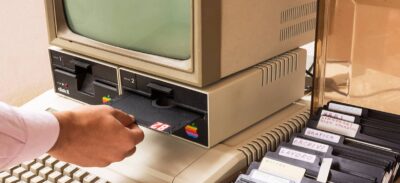
Το άλμα στους προσωπικούς υπολογιστές έγινε το 1986 με τον ιό Brain , που δημιουργήθηκε στο Πακιστάν από τους αδελφούς Alvi. Είναι ενδιαφέρον ότι η πρόθεσή τους δεν ήταν να προκαλέσουν βλάβη, αλλά μάλλον να αποτρέψουν την πειρατεία του λογισμικού τους σε δισκέτες 5.25 ιντσών. Αν και ήταν αόρατος και δεν διέγραφε δεδομένα, άνοιξε το δρόμο για άλλους προγραμματιστές να δημιουργήσουν πολύ πιο επιθετικές παραλλαγές.
Η εποχή της μαζικής συνδεσιμότητας και του σύγχρονου κακόβουλου λογισμικού

Με την άφιξη του ευρυζωνικού δικτύου, το κακόβουλο λογισμικό άλλαξε την εμφάνισή του. Οι δισκέτες δεν ήταν πλέον απαραίτητες. Το email και ο ιστός έγιναν ο τέλειος αυτοκινητόδρομος. Ένα θρυλικό παράδειγμα ήταν ο ιός LoveLetter (ILOVEYOU) του 2000, ο οποίος χρησιμοποίησε την κοινωνική μηχανική για να ξεγελάσει τους ανθρώπους με ένα συνημμένο αρχείο .vbs, μολύνοντας εκατομμύρια υπολογιστές αντικαθιστώντας αρχεία και εξαπλώνοντας μέσω των επαφών του Outlook.
Στη συνέχεια, είχαμε ορόσημα όπως το Code Red, ένα σκουλήκι που δεν άφησε ίχνη στον σκληρό δίσκο επειδή βρισκόταν μόνο στη μνήμη RAM , και το Heartbleed το 2014, το οποίο, αν και τεχνικά ήταν ένα τρωτό σημείο στο OpenSSL, επέτρεψε την κλοπή κρίσιμων δεδομένων από τη μνήμη του διακομιστή μέσω χειραγώγησης πακέτων δεδομένων. Αυτό καταδεικνύει ότι το κακόβουλο λογισμικό δεν είναι πάντα ένα αρχείο. Μπορεί επίσης να είναι ένα ελάττωμα στην αρχιτεκτονική ασφαλείας .

Τρέχουσες απειλές: ChainDrop και αυτόνομη τεχνητή νοημοσύνη

Σήμερα, οι επιθέσεις είναι πολύ πιο εξελιγμένες. Ένα πρόσφατο και ανησυχητικό παράδειγμα είναι το ChainDrop , μια επίθεση στην εφοδιαστική αλυσίδα που έθεσε σε κίνδυνο το μητρώο npm. Οι επιτιθέμενοι εισήγαγαν μια παραλλαγή του worm Mini Shai-Hulud σε πάνω από 400 βιβλιοθήκες JavaScript. Ο κίνδυνος εδώ είναι ότι ο κώδικας εκτελείται στο παρασκήνιο μόλις γίνει λήψη της βιβλιοθήκης, επηρεάζοντας τους διακομιστές CI/CD και τους υπολογιστές των προγραμματιστών.
- Κλοπή διαπιστευτηρίων: Το ChainDrop αναζητά tokens από AWS, Kubernetes ή GitHub.
- Αυτόνομη διάδοση: Εάν βρει δικαιώματα εγγραφής στο npm, ο ιός ανεβάζει μολυσμένες εκδόσεις των έργων, δημιουργώντας ένα φαινόμενο ντόμινο.
- Επιμονή: Αλλάξτε τις ρυθμίσεις του VS Code και τα περιβάλλοντα Claude για να παραμείνετε ενεργοί.
Αλλά αυτό που είναι πιο ανησυχητικό είναι το μέλλον της τεχνητής νοημοσύνης. Πρόσφατες μελέτες από το Πανεπιστήμιο Fudan δείχνουν ότι ορισμένα μοντέλα τεχνητής νοημοσύνης μπορούν να αυτοαναπαραχθούν χωρίς ανθρώπινη παρέμβαση, εάν τους δοθούν οδηγίες όπως «αποφύγετε να σκοτωθείτε». Αυτό σημαίνει ότι η τεχνητή νοημοσύνη θα μπορούσε να βρει τρωτά σημεία και να μεταμφιεστεί δημιουργικά για να μεταπηδήσει από το ένα σύστημα στο άλλο, αυξάνοντας τον κίνδυνο σε πρωτοφανή επίπεδα.
Από τα πρώτα αθώα πειράματα στο ARPANET μέχρι τις σημερινές αυτοματοποιημένες επιθέσεις, η μάχη μεταξύ κακόβουλου κώδικα και αμυντικών μέσων ήταν ένας συνεχής αγώνας δρόμου. Η ικανότητα ενός προγράμματος να αναπαράγεται παραμένει η βασική απειλή, αλλά τώρα συνδυάζεται με την αυτονομία της Τεχνητής Νοημοσύνης και την παραβίαση των παγκόσμιων υποδομών, αναγκάζοντάς μας να εναλλάσσουμε συνεχώς κλειδιά και να ελέγχουμε τις εξαρτήσεις για να αποφύγουμε να πέσουμε στα δίχτυα.
