- Η οδηγία NIS2 διευρύνει τους τομείς και τις υπόχρεες οντότητες, ενισχύει τη διακυβέρνηση και αυστηροποιεί την εποπτεία και το καθεστώς κυρώσεων.
- Η Ισπανία υστερεί στην ενσωμάτωση στο εθνικό δίκαιο μέσω του μελλοντικού νόμου για τον συντονισμό και τη διακυβέρνηση της κυβερνοασφάλειας.
- Οι ουσιώδεις και σημαντικές οντότητες πρέπει να διορίζουν έναν υπεύθυνο ασφαλείας, να διαχειρίζονται τους κινδύνους ολοκληρωμένα και να αναφέρουν συμβάντα εντός πολύ αυστηρών προθεσμιών.
- Το ENS, το νέο Εθνικό Κέντρο Κυβερνοασφάλειας και το οικοσύστημα CSIRT τοποθετούν την Ισπανία σε μια σταθερή τεχνική θέση, αν και η μεγάλη πρόκληση έγκειται στην προσαρμογή χιλιάδων ΜΜΕ.
Η ευρωπαϊκή οδηγία NIS2 έχει μεταμορφώσει πλήρως το τοπίο της κυβερνοασφάλειας στην Ευρώπη, και ιδιαίτερα στην Ισπανία. Δεν πρόκειται απλώς για έναν ακόμη κανονισμό· αντιπροσωπεύει μια θεμελιώδη αλλαγή στον τρόπο με τον οποίο οι εταιρείες και οι δημόσιες διοικήσεις διαχειρίζονται τους ψηφιακούς κινδύνους, αναφέρουν συμβάντα και συντονίζονται με τις αρχές.
Εν τω μεταξύ, η Ισπανία σημειώνει σταθερή αλλά σαφώς καθυστερημένη πρόοδο στη μεταφορά της στο εθνικό δίκαιο: η επίσημη προθεσμία ήταν ο Οκτώβριος του 2024 και μέχρι σήμερα, ο μελλοντικός νόμος για τον συντονισμό και τη διακυβέρνηση της κυβερνοασφάλειας βρίσκεται ακόμη σε κοινοβουλευτικές διαδικασίες. Αυτή η κατάσταση δημιουργεί ένα κάπως ιδιόμορφο σενάριο: η Οδηγία είναι ήδη δεσμευτική σε ευρωπαϊκό επίπεδο, αλλά το οριστικό εθνικό νομικό πλαίσιο δεν έχει ακόμη εγκριθεί, αφήνοντας πολλούς οργανισμούς παγιδευμένους μεταξύ της ηθικής και στρατηγικής υποχρέωσης να προετοιμάσουν και να αξιολογήσουν την κατάστασή τους και της απουσίας ενός πλήρως εφαρμόσιμου νόμου.
Τι είναι η Οδηγία NIS2 και γιατί αλλάζει τους κανόνες του παιχνιδιού;
Η οδηγία (ΕΕ) 2022/2555, γνωστή ως NIS2 , αντικαθιστά την αρχική οδηγία NIS με στόχο τη θέσπιση υψηλού κοινού επιπέδου κυβερνοασφάλειας για δίκτυα και συστήματα πληροφοριών σε ολόκληρη την Ευρωπαϊκή Ένωση. Σκοπός της είναι η ενίσχυση της ανθεκτικότητας έναντι περιστατικών στον κυβερνοχώρο που θα μπορούσαν να επηρεάσουν βασικές υπηρεσίες και την ομαλή λειτουργία της κοινωνίας και της οικονομίας.
Σε αντίθεση με τον προκάτοχό του, το NIS2 επεκτείνει σημαντικά τον αριθμό των τομέων και των οντοτήτων που επηρεάζονται , ενσωματώνοντας όχι μόνο τις παραδοσιακές κρίσιμες υποδομές (ενέργεια, μεταφορές, ύδρευση, τραπεζικές υπηρεσίες ή υγεία), αλλά και τομείς όπως η δημόσια διοίκηση, οι ψηφιακές υποδομές, οι ταχυδρομικές και οι ταχυμεταφορικές υπηρεσίες, η διαχείριση αποβλήτων, η προηγμένη μεταποίηση ή η παραγωγή και διανομή τροφίμων.
Η Οδηγία θεσπίζει ένα εναρμονισμένο πλαίσιο ελάχιστων απαιτήσεων κυβερνοασφάλειας για ολόκληρη την ΕΕ, με μέτρα για τη διαχείριση κινδύνων, τη διακυβέρνηση, την προστασία της εφοδιαστικής αλυσίδας, τη συνέχεια των επιχειρηματικών δραστηριοτήτων και την έγκαιρη ειδοποίηση συμβάντων. Επιπλέον, ενισχύει το καθεστώς παρακολούθησης και κυρώσεων και αυξάνει ρητά την ευθύνη της ανώτερης διοίκησης.
Μια άλλη σημαντική εξέλιξη είναι η σαφής δέσμευση για συνεργασία μεταξύ των κρατών μελών και η δημιουργία ή ενίσχυση εθνικών Ομάδων Αντιμετώπισης Περιστατικών Ασφάλειας Υπολογιστών (CSIRT) , ικανών να συντονίζονται σε ευρωπαϊκό επίπεδο σε σοβαρές καταστάσεις κρίσης. Ο ENISA, ο Οργανισμός της ΕΕ για την Κυβερνοασφάλεια, διαδραματίζει βασικό ρόλο σε αυτό το οικοσύστημα, υποστηρίζοντας την ανάπτυξη εθνικών στρατηγικών κυβερνοασφάλειας και προωθώντας βέλτιστες πρακτικές.
Ο χρηματοπιστωτικός τομέας ουσιαστικά εξαιρείται από το πεδίο εφαρμογής του NIS2 , καθώς οι κανονισμοί DORA υπερισχύουν ως ο ειδικός νόμος. Παρόλα αυτά, η λογική της ψηφιακής επιχειρησιακής ανθεκτικότητας που καθοδηγεί το DORA είναι πλήρως συμβατή με τη φιλοσοφία του NIS2.
Τρέχουσα κατάσταση της μεταφοράς του NIS2 στην Ισπανία
Η Οδηγία NIS2 τέθηκε σε ισχύ στις 16 Ιανουαρίου 2023 και όρισε την 17η Οκτωβρίου 2024 ως προθεσμία για την μεταφορά της στο εθνικό δίκαιο. Ένα χρόνο μετά την προθεσμία αυτή, η Ισπανία δεν είχε ακόμη ολοκληρώσει την επίσημη ενσωμάτωσή της στο εσωτερικό της νομικό σύστημα, γεγονός που την κατατάσσει στην ομάδα των χωρών που υστερούν.
Ως αποτέλεσμα αυτής της καθυστέρησης, η Ευρωπαϊκή Επιτροπή κίνησε διαδικασίες επί παραβάσει κατά πολυάριθμων κρατών μελών. Στις 7 Μαΐου 2025, η Επιτροπή απέστειλε αιτιολογημένη γνώμη σε δεκαεννέα χώρες, συμπεριλαμβανομένης της Ισπανίας, απαιτώντας από αυτές να κοινοποιήσουν την πλήρη μεταφορά της οδηγίας εντός δύο μηνών, με την προειδοποίηση ότι θα μπορούσε να παραπέμψει το θέμα στο Δικαστήριο της ΕΕ εάν δεν ληφθούν τα απαραίτητα μέτρα.
Στην περίπτωση της Ισπανίας, το σημαντικό σημείο καμπής σημειώθηκε στις 14 Ιανουαρίου 2025, με την έγκριση από το Υπουργικό Συμβούλιο του Σχεδίου Νόμου για τον Συντονισμό και τη Διακυβέρνηση της Κυβερνοασφάλειας . Ο νόμος αυτός θα χρησιμεύσει ως το θεμελιώδες μέσο για την ενσωμάτωση του NIS2 στο εσωτερικό δίκαιο και την αναδιοργάνωση του εθνικού μοντέλου διακυβέρνησης της κυβερνοασφάλειας.
Μετά την αρχική του έγκριση, το νομοσχέδιο τέθηκε σε δημόσια διαβούλευση και εξέταση μεταξύ 16 Ιανουαρίου και 10 Φεβρουαρίου 2025 , επιτρέποντας σε πολίτες, επιχειρήσεις, ενώσεις και άλλους οργανισμούς να υποβάλουν σχόλια και προτάσεις βελτίωσης. Στη συνέχεια, το κείμενο εξετάστηκε από τη Διυπουργική Τεχνική Ομάδα Εργασίας, η οποία ενοποίησε το προσχέδιο λαμβάνοντας υπόψη τα σχόλια που ελήφθησαν, συμπεριλαμβανομένων εκείνων από κοινότητες εμπειρογνωμόνων όπως το Φόρουμ ISMS.
Ακόμα και έτσι, και παρά την πολιτική ορμή, ο νόμος παραμένει στην κοινοβουλευτική διαδικασία . Έχει γίνει συζήτηση για την υποβολή του στο Υπουργικό Συμβούλιο προς έγκριση ως νομοσχέδιο γύρω στον Νοέμβριο και για πιθανή κοινοβουλευτική έγκριση μέχρι τα τέλη Ιανουαρίου ή Φεβρουαρίου του επόμενου έτους, αλλά η πραγματικότητα είναι ότι, μέχρι το τέλος του 2025, η Ισπανία εξακολουθεί να μην έχει πλήρως εφαρμόσιμο εθνικό νόμο που να μεταφέρει το NIS2.
Το Σχέδιο Νόμου για τον Συντονισμό και τη Διακυβέρνηση της Κυβερνοασφάλειας
Το νομοσχέδιο που εγκρίθηκε από την ισπανική κυβέρνηση αποτελεί κοινή πρωτοβουλία των Υπουργείων Εσωτερικών, Άμυνας και Ψηφιακού Μετασχηματισμού και Δημόσιας Διοίκησης . Ο σκοπός του είναι διττός: πρώτον, η μεταφορά της Οδηγίας NIS2 και, δεύτερον, η οργάνωση του συντονισμού και της διακυβέρνησης της κυβερνοασφάλειας σε εθνικό επίπεδο, ενισχύοντας την προστασία των δικτύων και των συστημάτων πληροφοριών από κυβερνοαπειλές που θα μπορούσαν να επηρεάσουν κρίσιμες υποδομές και βασικές υπηρεσίες.
Ο μελλοντικός νόμος θα εφαρμόζεται σε δημόσιους και ιδιωτικούς φορείς που δραστηριοποιούνται σε τομείς όπως η ενέργεια, οι μεταφορές, οι τραπεζικές και χρηματοπιστωτικές υποδομές, η υγειονομική περίθαλψη, η διαχείριση υδάτων, οι ψηφιακές υποδομές, οι τεχνολογικές υπηρεσίες και άλλοι κρίσιμοι τομείς . Περιλαμβάνει ρητά τα μητρώα ονομάτων τομέα , όπως το Dominios.es (το οποίο διαχειρίζεται η Red.es), τα οποία θα αναλάβουν νέες υποχρεώσεις κυβερνοασφάλειας λόγω του στρατηγικού τους ρόλου στη σταθερότητα του ψηφιακού οικοσυστήματος.
Σε γενικές γραμμές, το προσχέδιο ευθυγραμμίζεται με τις κύριες υποχρεώσεις της οδηγίας NIS2 και διατυπώνει τέσσερις βασικούς άξονες: ενίσχυση της διακυβέρνησης και της ευθύνης της ανώτερης διοίκησης, γενικά μέτρα διαχείρισης κινδύνων ασφαλείας, ορισμός υπευθύνου ασφάλειας πληροφοριών και σαφείς υποχρεώσεις αναφοράς συμβάντων.
Επιπλέον, ο ισπανικός νόμος εισάγει ένα σημαντικό οργανωτικό στοιχείο: τη δημιουργία του Εθνικού Κέντρου Κυβερνοασφάλειας (CNC) . Αυτός ο φορέας θα λειτουργεί ως συντονιστικός φορέας για την προστασία δικτύων και συστημάτων πληροφοριών, εναρμονίζοντας τα κριτήρια μεταξύ διαφορετικών ρυθμιστικών αρχών (Εσωτερικών, Άμυνας και Ψηφιακού Μετασχηματισμού), προωθώντας τις Ομάδες Αντιμετώπισης Περιστατικών Ασφάλειας Υπολογιστών (CSIRT) και διευκολύνοντας ένα πιο συνεκτικό όραμα του εθνικού οικοσυστήματος κυβερνοασφάλειας.
Κατά τη φάση της δημόσιας διαβούλευσης, οργανισμοί όπως το ISMS Forum συνέβαλαν σημαντικά : ενισχύοντας τον ρόλο του υπεύθυνου ασφάλειας πληροφοριών, διαχωρίζοντας αυτή τη θέση από τον Νόμο περί Ιδιωτικής Ασφάλειας και θεσπίζοντας συγκεκριμένους μηχανισμούς αντίδρασης όταν η μη συμμορφούμενη οντότητα είναι δημόσια διοίκηση, η οποία, εκ φύσεως, δεν μπορεί να υποστεί οικονομικές κυρώσεις. Μεταξύ των προτάσεων είναι η δυνατότητα δημόσιων προειδοποιήσεων, σύμφωνα με τις διατάξεις του LOPDGDD (Οργανικός Νόμος για την Προστασία των Προσωπικών Δεδομένων και την Εγγύηση των Ψηφιακών Δικαιωμάτων) σχετικά με την προστασία των δεδομένων.
Τομείς και είδη οντοτήτων που επηρεάζονται από το NIS2
Το NIS2 ταξινομεί τους οργανισμούς που υπόκεινται στην Οδηγία ως ουσιώδεις ή σημαντικές οντότητες , κυρίως με βάση τον τομέα στον οποίο δραστηριοποιούνται και το μέγεθός τους (μεσαίες και μεγάλες εταιρείες, με εξαιρέσεις που βασίζονται στην κρισιμότητα). Το πρότυπο ισχύει γενικά για δημόσιους ή ιδιωτικούς φορείς που λειτουργούν στην ΕΕ, με δυνατότητα συμπερίληψης μικρότερων οργανισμών όταν τα κράτη μέλη τους χαρακτηρίζουν ως ουσιώδεις ή σημαντικούς λόγω της συνάφειάς τους.
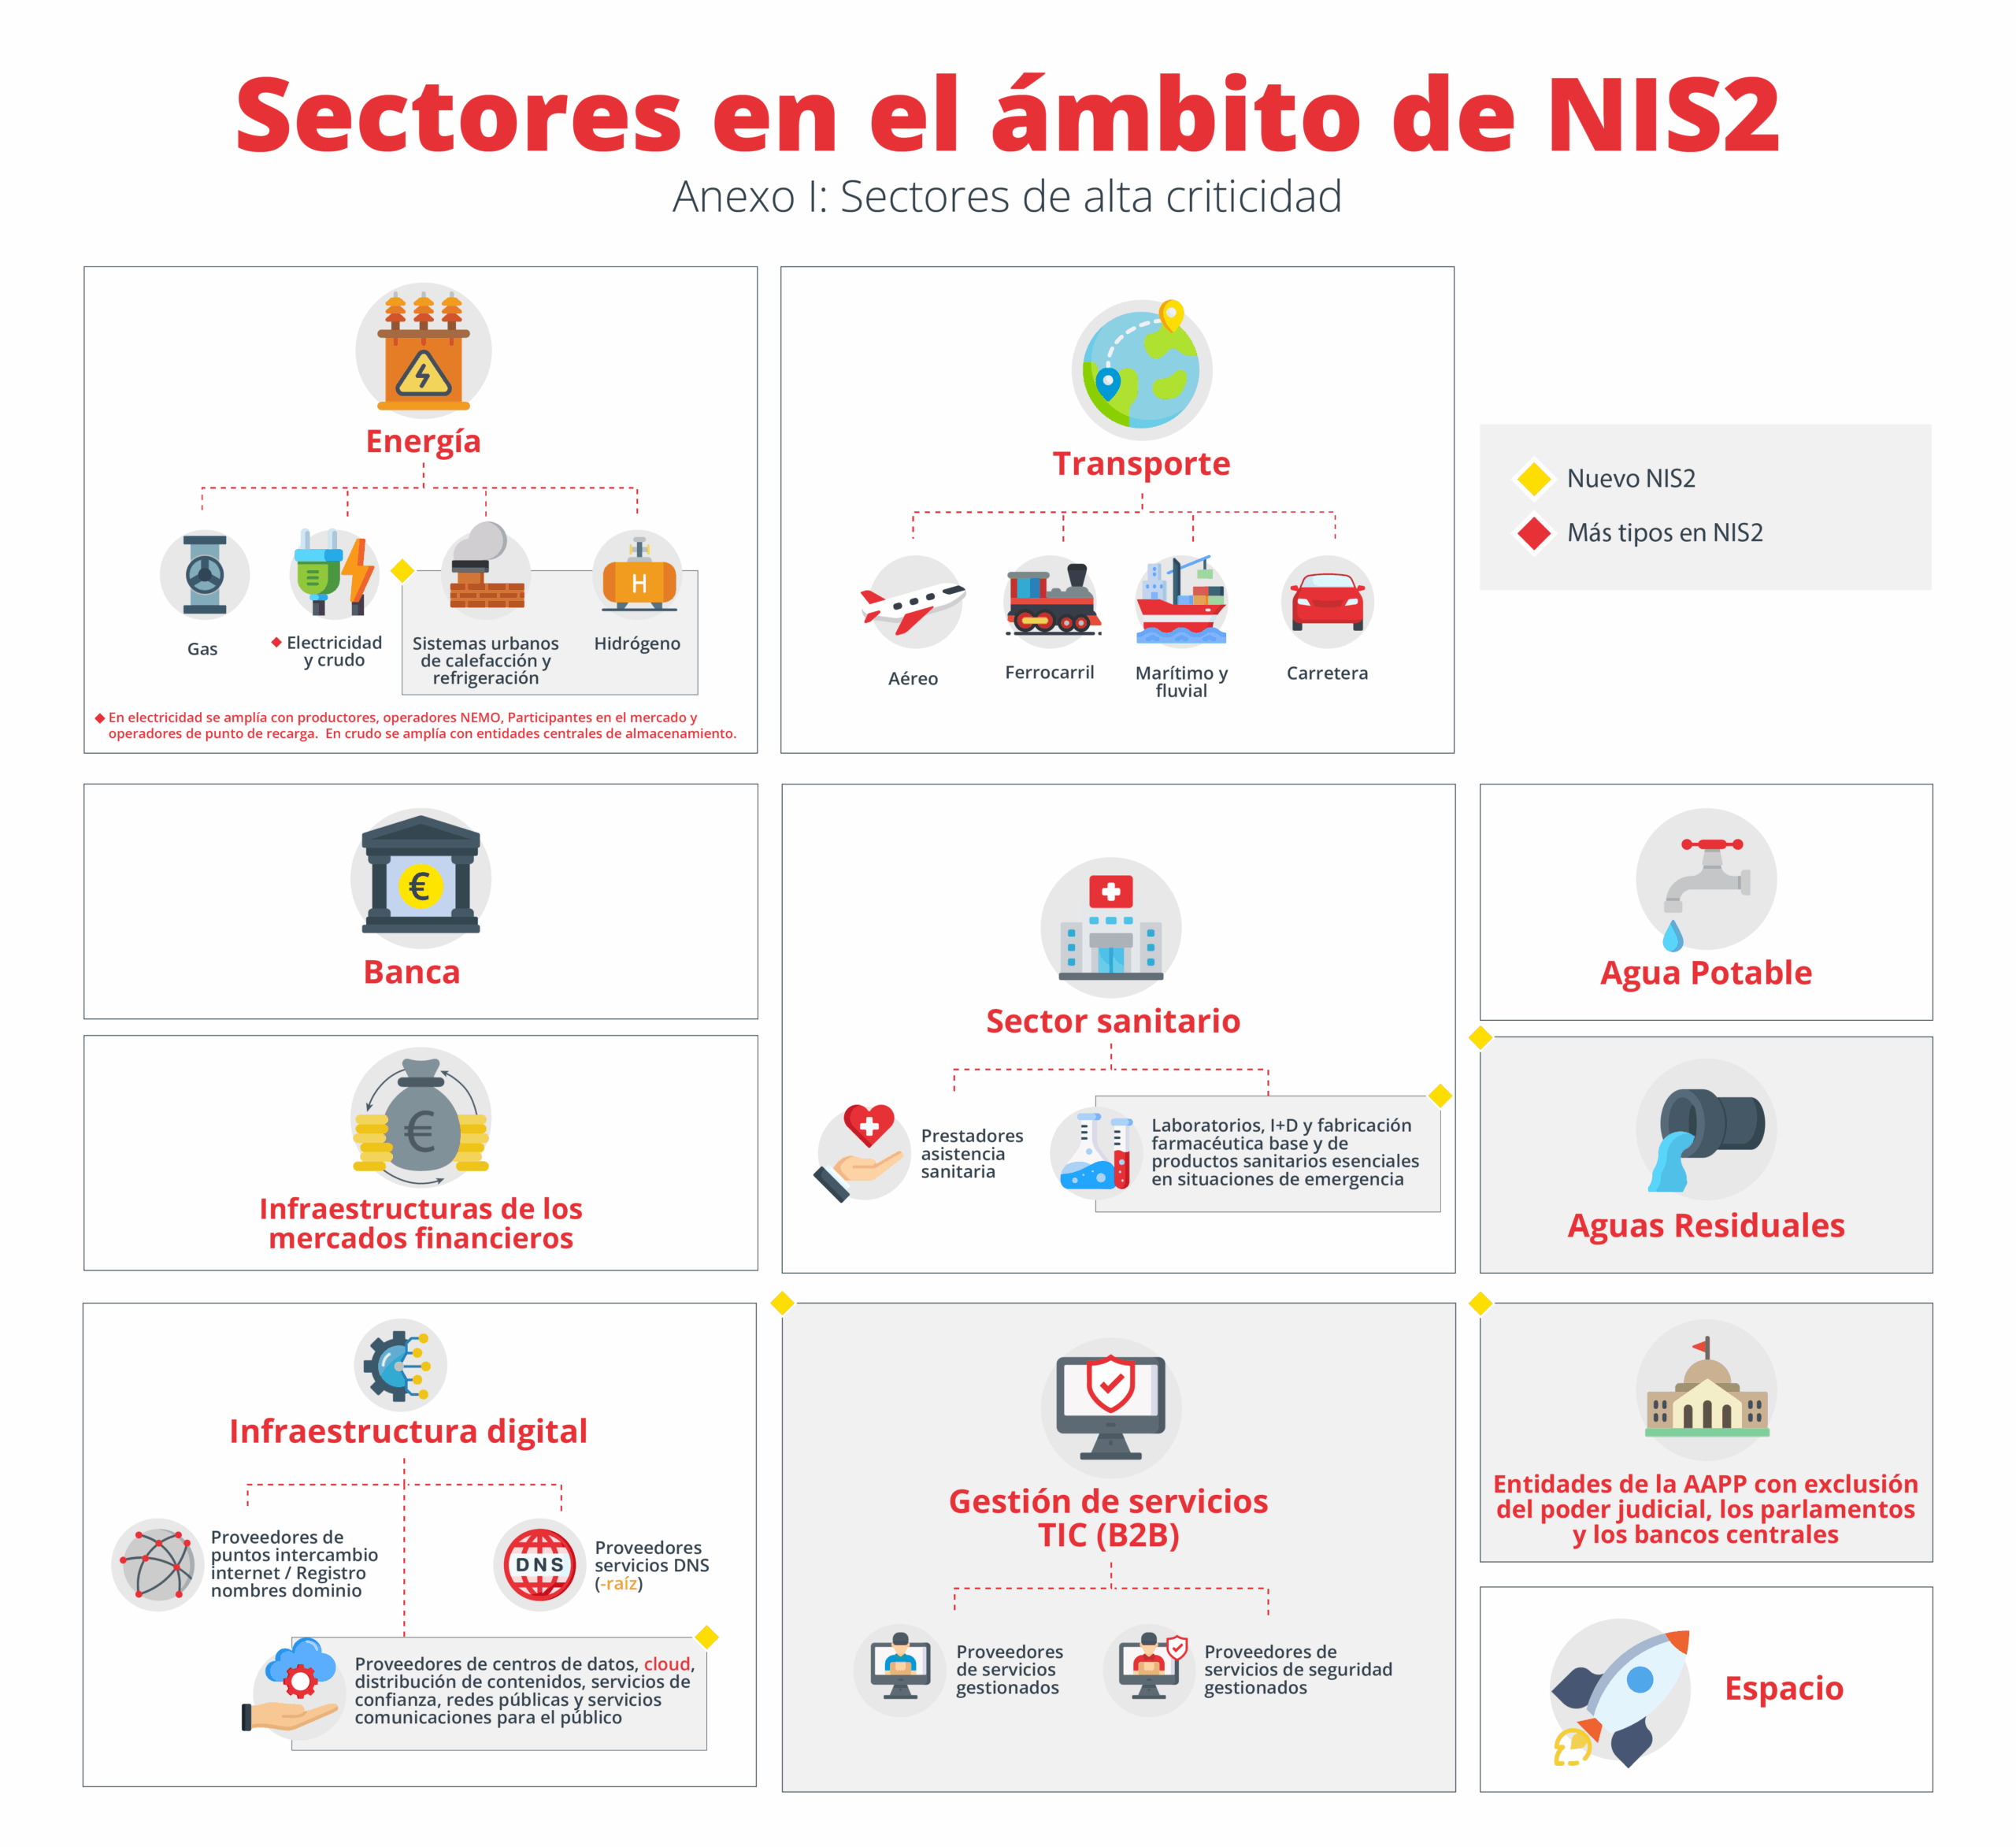
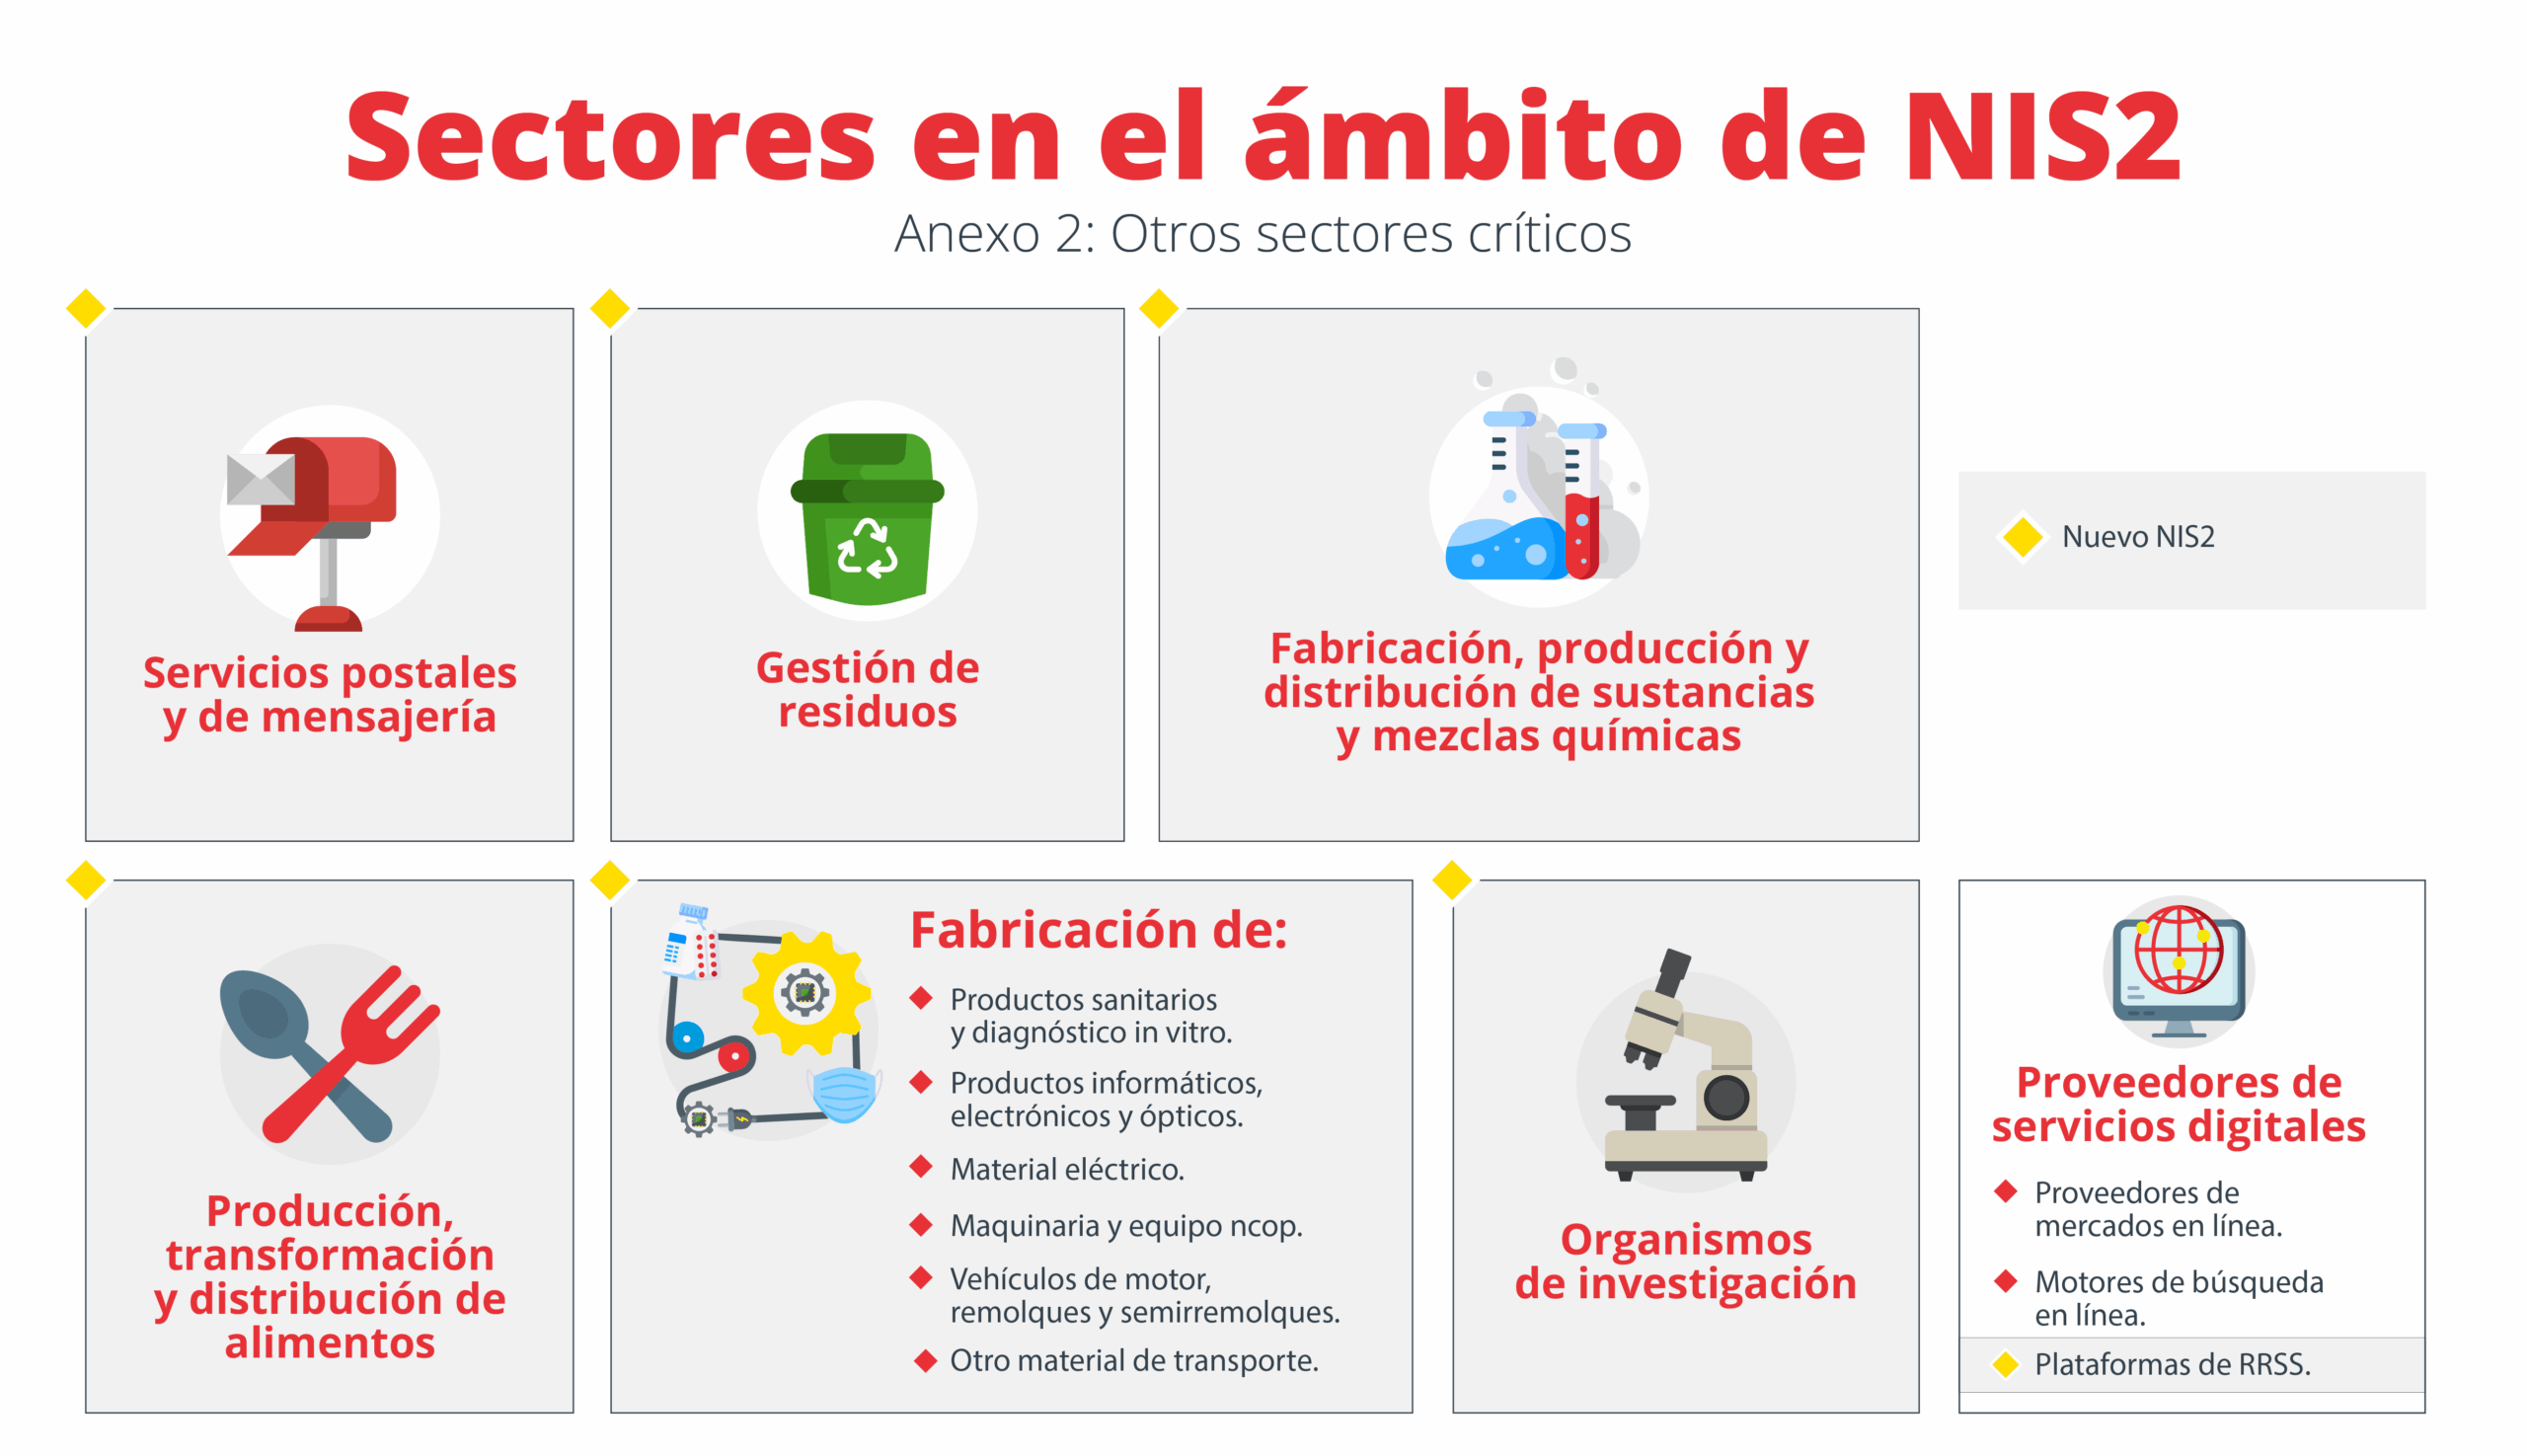
Οι τομείς υψηλής κρισιμότητας παρατίθενται στο Παράρτημα Ι του NIS2, ενώ άλλοι κρίσιμοι τομείς παρατίθενται στο Παράρτημα II . Στην Ισπανία, η αύξηση του αριθμού των τομέων είναι κάπως μικρότερη από ό,τι σε άλλες χώρες, επειδή η μεταφορά του παλαιού NIS είχε ήδη ευθυγραμμιστεί με τον Νόμο 8/2011 για την Προστασία των Κρίσιμων Υποδομών, ο οποίος περιελάμβανε 12 τομείς. Παρόλα αυτά, το NIS2 ενσωματώνει νέους τομείς όπως οι ταχυδρομικές υπηρεσίες και οι υπηρεσίες ταχυμεταφορών, η διαχείριση αποβλήτων και διάφορες κατηγορίες μεταποίησης , και διαχωρίζει άλλους, για παράδειγμα, κάνοντας διάκριση μεταξύ πόσιμου νερού και λυμάτων.
Μεταξύ των τομέων και των παραδειγμάτων οντοτήτων , ξεχωρίζουν τα ακόλουθα:
- ΔύναμηΕταιρείες προμήθειας ηλεκτρικής ενέργειας, διαχειριστές δικτύων μεταφοράς και διανομής, παραγωγοί, φορείς εκμετάλλευσης NEMO, συμμετέχοντες στην αγορά ηλεκτρικής ενέργειας, φορείς εκμετάλλευσης σημείων φόρτισης· φορείς εκμετάλλευσης και διαχειριστές δικτύων φυσικού αερίου, πετρελαίου και υδρογόνου.
- Μεταφορά: αεροπορικές εταιρείες, φορείς εκμετάλλευσης αερολιμένων, έλεγχος εναέριας κυκλοφορίας, διαχειριστές σιδηροδρομικών υποδομών, σιδηροδρομικές εταιρείες, φορείς θαλάσσιων και ποτάμιων μεταφορών, φορείς εκμετάλλευσης λιμένων, υπηρεσίες κυκλοφορίας πλοίων, αρχές οδοποιίας και φορείς εκμετάλλευσης ευφυών συστημάτων μεταφορών.
- Τραπεζική και χρηματοπιστωτική υποδομή: πιστωτικά ιδρύματα και διαχειριστές κέντρων συναλλαγών, κεντρικοί αντισυμβαλλόμενοι, με την έννοια ότι το DORA λειτουργεί ως συγκεκριμένο τομεακό πρότυπο.
- Τομέας Υγείαςπάροχοι υγειονομικής περίθαλψης, εργαστήρια αναφοράς της ΕΕ, φορείς έρευνας και ανάπτυξης φαρμάκων, κατασκευαστές βασικών και ειδικών φαρμακευτικών προϊόντων και κατασκευαστές βασικών ιατρικών συσκευών σε καταστάσεις έκτακτης ανάγκης δημόσιας υγείας.
- Πόσιμο νερό και λύματαΠρομηθευτές και διανομείς πόσιμου νερού, καθώς και εταιρείες υπεύθυνες για τη συλλογή, διάθεση και επεξεργασία αστικών, οικιακών ή βιομηχανικών λυμάτων.
- Ψηφιακή υποδομήΠάροχοι σημείων ανταλλαγής Διαδικτύου (IXP), υπηρεσίες DNS, μητρώα τομέων ανώτατου επιπέδου, πάροχοι υπηρεσιών cloud computing, κέντρα δεδομένων, δίκτυα παράδοσης περιεχομένου (CDN), αξιόπιστοι πάροχοι υπηρεσιών, πάροχοι δημόσιων δικτύων ηλεκτρονικών επικοινωνιών και δημόσιες υπηρεσίες ηλεκτρονικών επικοινωνιών.
- Διαχείριση υπηρεσιών ΤΠΕ μεταξύ επιχειρήσεωνπάροχοι διαχειριζόμενων υπηρεσιών και πάροχοι διαχειριζόμενων υπηρεσιών ασφάλειας, με άμεσο αντίκτυπο σε ολόκληρη την αλυσίδα εφοδιασμού τεχνολογίας.
- Δημόσιες διοικήσεις: φορείς της Γενικής Διοίκησης του Κράτους και, σε ορισμένες περιπτώσεις, περιφερειακοί και τοπικοί φορείς, όταν η διακοπή των υπηρεσιών τους μπορεί να επηρεάσει σημαντικά κρίσιμες κοινωνικές ή οικονομικές δραστηριότητες.
- Ταχυδρομικές και ταχυμεταφορικές υπηρεσίεςπρομηθευτές που εκτελούν συλλογή, διαλογή, μεταφορά και διανομή ταχυδρομικών αποστολών.
- Διαχείριση των αποβλήτωνεταιρείες που ασχολούνται με τη συλλογή, μεταφορά, ανάκτηση και διάθεση αποβλήτων, συμπεριλαμβανομένων των χώρων υγειονομικής ταφής.
- Χημικός: εταιρείες που κατασκευάζουν, παράγουν και διανέμουν χημικές ουσίες και μείγματα, καθώς και προϊόντα από αυτές.
- Παραγωγή, επεξεργασία και διανομή τροφίμων: εταιρείες τροφίμων που ασχολούνται με τη χονδρική διανομή και τη βιομηχανική παραγωγή και μεταποίηση μεγάλης κλίμακας.
- Προηγμένη κατασκευή: κατασκευαστές προϊόντων υγείας και διαγνωστικών in vitro, κατασκευή προϊόντων υπολογιστών, ηλεκτρονικών και οπτικών προϊόντων, ηλεκτρικού εξοπλισμού, μηχανημάτων και εξοπλισμού, μηχανοκίνητων οχημάτων και άλλου εξοπλισμού μεταφορών.
- Διαστημικός τομέας: φορείς εκμετάλλευσης επίγειων υποδομών που υποστηρίζουν την παροχή διαστημικών υπηρεσιών, εκτός από εκείνους των οποίων η ιδιοκτησία ή η διαχείριση ανήκει στην ΕΕ ή σε τρίτους στο πλαίσιο του διαστημικού της προγράμματος.
Σε όλους αυτούς τους τομείς, οι μεγάλες οντότητες ταξινομούνται γενικά ως ουσιώδεις , ενώ οι μεσαίες οντότητες τείνουν να είναι σημαντικές, εκτός εάν ορίζεται διαφορετικά. Οι μικρές και πολύ μικρές επιχειρήσεις συνήθως εξαιρούνται λόγω του μεγέθους τους, αλλά μπορούν να συμπεριληφθούν εάν η κρισιμότητά τους το δικαιολογεί.
Διακυβέρνηση και ευθύνες ανώτερης διοίκησης
Μία από τις σημαντικότερες αλλαγές στο NIS2 και στο ισπανικό σχέδιο νομοθεσίας είναι η έμφαση στη διακυβέρνηση της κυβερνοασφάλειας και στην άμεση ευθύνη των διοικητικών οργάνων . Το άρθρο 14 του σχεδίου νομοθεσίας ενισχύει αυτήν την ιδέα: η κυβερνοασφάλεια δεν είναι πλέον ένα καθαρά τεχνικό ζήτημα, αλλά μάλλον ένα στρατηγικό ζήτημα υψηλού επιπέδου.
Η ανώτερη διοίκηση πρέπει να εγκρίνει και να επιβλέπει την εφαρμογή των μέτρων διαχείρισης κινδύνων στον κυβερνοχώρο , διασφαλίζοντας ότι είναι ανάλογα με το πλαίσιο του οργανισμού και τους εντοπισμένους κινδύνους. Επιπλέον, τα διοικητικά όργανα θα φέρουν την τελική ευθύνη για οποιαδήποτε μη συμμόρφωση, η οποία συνδέεται με το ενισχυμένο καθεστώς κυρώσεων.
Ένα άλλο βασικό σημείο είναι η τακτική εκπαίδευση της διοίκησης σε θέματα κυβερνοασφάλειας . Η απλή ανάθεση αρμοδιοτήτων δεν αρκεί: οι ηγέτες πρέπει να είναι εκπαιδευμένοι ώστε να κατανοούν τους κινδύνους, να λαμβάνουν τεκμηριωμένες αποφάσεις και να υποστηρίζουν την εξάπλωση μιας ισχυρής κουλτούρας ασφάλειας σε ολόκληρο τον οργανισμό. Με τη σειρά τους, θα είναι υπεύθυνοι για την προώθηση τακτικών προγραμμάτων εκπαίδευσης για το υπόλοιπο προσωπικό.
Το Άρθρο 20 του NIS2 ενισχύει αυτήν την άποψη απαιτώντας ρητά από τα διοικητικά όργανα να γνωρίζουν τις υποχρεώσεις τους, να εγκρίνουν τα μέτρα, να διασφαλίζουν την εφαρμογή τους και να είναι σε θέση να ανταποκρίνονται, σε ακραίες καταστάσεις, ακόμη και με προσωπικές συνέπειες (όπως ο πιθανός διαχωρισμός λειτουργιών σε ορισμένες περιπτώσεις).
Σε αυτό το πλαίσιο, η σχέση μεταξύ της διοίκησης και του υπεύθυνου ασφάλειας πληροφοριών (CISO ή ισοδύναμο) καθίσταται κρίσιμη: αναμένεται ένας ρευστός, συνεχής διάλογος βασισμένος σε αντικειμενικά κριτήρια κινδύνου και συμμόρφωσης.
Μέτρα διαχείρισης κινδύνου που απαιτούνται από το NIS2
Το άρθρο 15 του ισπανικού σχεδίου νόμου ορίζει ότι τα μέτρα διαχείρισης κινδύνων στον κυβερνοχώρο πρέπει να βασίζονται σε εθνικά, ευρωπαϊκά και διεθνή τεχνικά πρότυπα , ενσωματώνοντας, τουλάχιστον, τις απαιτήσεις που ορίζονται στο άρθρο 21 του NIS2 και αναπτύσσονται στον εκτελεστικό κανονισμό (ΕΕ) 2024/2690.
Μεταξύ των μέτρων που πρέπει να εφαρμόσουν οι ουσιώδεις και σημαντικοί φορείς , ξεχωρίζουν τα ακόλουθα:
- Πολιτικές ασφαλείας και ανάλυση κινδύνου των πληροφοριακών συστημάτων, με περιοδικές αξιολογήσεις.
- Διαχείριση Συμβάντων, συμπεριλαμβανομένων σαφών διαδικασιών ανίχνευσης, απόκρισης και ανάκτησης.
- Συνέχεια λειτουργίας, αντίγραφα ασφαλείας, αποκατάσταση από καταστροφές και διαχείριση κρίσεωνδιασφάλιση της επιχειρησιακής ανθεκτικότητας.
- Ασφάλεια εφοδιαστικής αλυσίδας και των σχέσεων με προμηθευτές και άμεσους παρόχους υπηρεσιών, κάτι που περιλαμβάνει την επιβολή συμβατικών απαιτήσεων και ελέγχων έγκρισης και ελέγχου.
- διαχείριση ευπάθειας στην απόκτηση, ανάπτυξη και συντήρηση δικτύων και συστημάτων πληροφοριών, συμπεριλαμβανομένων των ενημερώσεων κώδικα και των ενημερώσεων.
- Πολιτικές για την αξιολόγηση της αποτελεσματικότητας των μέτρων κυβερνοασφάλειαςμέσω ελέγχων, μετρήσεων και περιοδικών αξιολογήσεων.
- Βασικές πρακτικές και εκπαίδευση στον κυβερνοχώρο για την υγιεινή των εργαζομένων, προσαρμοσμένο στα διαφορετικά προφίλ.
- Πολιτικές κρυπτογραφίας και κρυπτογράφησης για να διασφαλιστεί η εμπιστευτικότητα και η ακεραιότητα των πληροφοριών.
- Ασφάλεια Ανθρώπινου ΔυναμικούΠολιτικές ελέγχου πρόσβασης και διαχείρισης περιουσιακών στοιχείων.
- Πολυπαραγοντική ή συνεχής πιστοποίηση, προστασία φωνητικών επικοινωνιών και επικοινωνιών έκτακτης ανάγκης.
Στην Ισπανία, πολλά από αυτά τα μέτρα είχαν ήδη συμπεριληφθεί στο Εθνικό Πλαίσιο Ασφάλειας (ENS) , ειδικά για τις δημόσιες διοικήσεις και τους προμηθευτές τους. Μάλιστα, η Κρατική Υπηρεσία Ψηφιακής Διοίκησης και το Εθνικό Κέντρο Κρυπτογραφίας έχουν παρουσιάσει στην ΕΕ την ισχυρή ευθυγράμμιση του ENS με το NIS2, τονίζοντας τις δυνατότητές του ως ευρωπαϊκού σημείου αναφοράς και τη συμβολή του στην ανθεκτικότητα του εθνικού ψηφιακού οικοσυστήματος.
Ωστόσο, το NIS2 ανεβάζει τον πήχη για ένα πολύ ευρύτερο φάσμα οργανισμών, συμπεριλαμβανομένων των ΜΜΕ που επηρεάζονται από το μέγεθος ή την κρισιμότητα . Για τους ώριμους οργανισμούς, πολλές από αυτές τις απαιτήσεις ευθυγραμμίζονται με τις υπάρχουσες πρακτικές. Για χιλιάδες εταιρείες χωρίς υπόβαθρο στην κυβερνοασφάλεια, αντιπροσωπεύουν ένα σημαντικό άλμα στην ωριμότητα, τους πόρους και την εσωτερική οργάνωση.
Ο Διευθυντής Ασφάλειας Πληροφοριών (CISO) και τα καθήκοντά του
Το άρθρο 16 του νομοσχεδίου ορίζει ότι όλες οι ουσιώδεις και σημαντικές οντότητες πρέπει να διορίζουν έναν υπεύθυνο ασφάλειας πληροφοριών . Αυτός ο ρόλος, εμπνευσμένος από την προηγούμενη εμπειρία της Ισπανίας με το αρχικό NIS, καθίσταται το κεντρικό σημείο για τον συντονισμό όλων όσων σχετίζονται με την προστασία συστημάτων και δεδομένων.
Οι κύριες λειτουργίες του περιλαμβάνουν:
- Ορισμός και εφαρμογή της στρατηγικής κυβερνοασφάλειας του οργανισμού, ευθυγραμμισμένο με τους κινδύνους, τις επιχειρηματικές και κανονιστικές υποχρεώσεις.
- Αξιολόγηση, μετριασμός και συνεχής αναθεώρηση των κινδύνων, διατηρώντας μια ενημερωμένη εικόνα της έκθεσης της οντότητας.
- Διαχείριση αποδεικτικών στοιχείων, πολιτικών και αρχείων που είναι απαραίτητα για την απόδειξη της συμμόρφωσης των υποχρεώσεων που απορρέουν από το NIS2 και τους εθνικούς κανονισμούς.
- Προώθηση μιας κουλτούρας κυβερνοασφάλειας σε συντονισμό με την ανώτερη διοίκηση, εκπαίδευση και ευαισθητοποίηση όλου του προσωπικού.
- Διασφάλιση της συμμόρφωσης με τις υποχρεώσεις αναφοράς συμβάντων, συντονίζοντας τις αναφορές προς τις αρμόδιες αρχές.
Η Ισπανία ήταν μια από τις πρώτες χώρες που εισήγαγε ρητά τον ρόλο του Διευθυντή Ασφάλειας Πληροφοριών (CISO) κατά τη μεταφορά του πρώην NIS. Ωστόσο, η εμπειρία έδειξε ότι ένας σημαντικός αριθμός βασικών φορέων εκμετάλλευσης δεν διόρισε ποτέ επίσημα αυτόν τον ρόλο και, παρόλα αυτά, δεν τιμωρήθηκε. Το NIS2, σε συνδυασμό με τη μελλοντική ισπανική νομοθεσία και ένα αυστηρότερο καθεστώς κυρώσεων, επιδιώκει να διορθώσει αυτή την χαλαρότητα και να δώσει στον CISO μια πιο ισχυρή και αναγνωρισμένη θέση.
Στο μέλλον, αναμένεται μαζική αύξηση των υπόχρεων οντοτήτων : από περίπου 400 τρέχοντες βασικούς φορείς εκμετάλλευσης σε περίπου 5.000 έως 50.000 βασικούς και σημαντικούς φορείς. Αυτό θα συνεπάγεται σημαντική ζήτηση για επαγγελματίες στον τομέα της κυβερνοασφάλειας, τόσο εσωτερικούς όσο και εξωτερικούς συνεργάτες, ιδίως για τις ΜΜΕ που δεν είχαν ποτέ προηγουμένως αυτόν τον ρόλο.
Υποχρεώσεις αναφοράς συμβάντων και διαχείρισης τρωτών σημείων
Η οδηγία NIS2 αποδίδει πρωταρχική σημασία στην έγκαιρη κοινοποίηση συμβάντων ασφαλείας με σημαντικό αντίκτυπο . Το άρθρο 18 του ισπανικού σχεδίου νομοθεσίας αναλύει αυτή την υποχρέωση, ευθυγραμμιζόμενο με τα χρονοδιαγράμματα και το περιεχόμενο που ορίζονται από την οδηγία.
Όταν μια οντότητα υφίσταται ένα συμβάν που θα μπορούσε να προκαλέσει σοβαρές διαταραχές στην παροχή των υπηρεσιών της ή σημαντική ζημία στην ίδια ή σε τρίτους, πρέπει να συμμορφώνεται με το ακόλουθο σύστημα αναφοράς:
- Αρχική ειδοποίηση: εντός μέγιστου 24 ωρών από την ανίχνευση του συμβάντος, παρέχοντας τις βασικές διαθέσιμες πληροφορίες.
- Προσωρινή έκθεσηεντός μέγιστου 72 ωρών από την ανίχνευση, με αρχική αξιολόγηση των επιπτώσεων και της σοβαρότητας.
- Τελική έκθεσηεντός μέγιστης περιόδου ενός μηνός από την πρώτη ειδοποίηση, συμπεριλαμβανομένης λεπτομερούς περιγραφής του συμβάντος, των επιπτώσεών του, της σοβαρότητάς του και των μέτρων που ελήφθησαν.
Επιπλέον, το NIS2 ενισχύει τη διαχείριση και την επικοινωνία ευπαθειών : δεν αφορά μόνο την αναφορά ολοκληρωμένων περιστατικών, αλλά και την ανταλλαγή σχετικών πληροφοριών σχετικά με ευπάθειες που ενδέχεται να έχουν συστημικό αντίκτυπο, διευκολύνοντας τον συντονισμό των αντιδράσεων σε εθνικό και ευρωπαϊκό επίπεδο.
Στην Ισπανία, το οικοσύστημα απόκρισης βασίζεται σε τρία κύρια CSIRT αναφοράς : το CCN-CERT (για δημόσια διοίκηση, στρατηγικές εταιρείες και ταξινομημένα συστήματα), το INCIBE-CERT (ιδιωτικός τομέας και πολίτες) και το MCCE (τομέας άμυνας). Αυτά συμπληρώνονται από το δίκτυο csirt.es, το οποίο συγκεντρώνει δεκάδες εξειδικευμένες ομάδες και συνδέεται με διεθνή δίκτυα όπως το FIRST, καθώς και το Εθνικό Δίκτυο SOC.
Οι ουσιώδεις και σημαντικές οντότητες πρέπει να αναφέρουν τα περιστατικά τους στις αρμόδιες CSIRT , σύμφωνα με τους κανονισμούς του τομέα και τις κατευθυντήριες γραμμές του μελλοντικού Εθνικού Κέντρου Κυβερνοασφάλειας, το οποίο θα λειτουργεί ως συντονιστικό στοιχείο και σύνδεσμος με τον ENISA και τα υπόλοιπα κράτη μέλη.
Καθεστώς κυρώσεων και ευρωπαϊκή πίεση
Η οδηγία NIS2 θεσπίζει ένα σημαντικά αυστηρότερο καθεστώς κυρώσεων από την προηγούμενη οδηγία NIS . Για τις βασικές οντότητες, οι πιο σοβαρές παραβάσεις μπορούν να οδηγήσουν σε πρόστιμα έως και 10 εκατομμύρια ευρώ ή 2% του συνολικού κύκλου εργασιών του ομίλου, ενώ για τις μεγάλες οντότητες, οι κυρώσεις μπορούν να φτάσουν έως και 7 εκατομμύρια ευρώ ή 1,4% του συνολικού κύκλου εργασιών.
Προς το παρόν, δεν έχουν επιβληθεί κυρώσεις στην Ισπανία βάσει του NIS2 , εν μέρει επειδή ο νόμος για τη μεταφορά στο εθνικό δίκαιο δεν έχει ακόμη τεθεί σε ισχύ και η εποπτική αρχή δεν έχει οριστεί επίσημα. Σε άλλα κράτη μέλη, η μεταφορά στο εθνικό δίκαιο είναι πρόσφατη, επομένως είναι ακόμη πολύ νωρίς για να αναμένουμε εκτεταμένες κυρώσεις.
Ακόμα και έτσι, οι ειδικοί συμφωνούν ότι όταν χώρες όπως η Γαλλία ή η Γερμανία αρχίζουν να επιβάλλουν κυρώσεις , η Ισπανία δεν έχει την πολυτέλεια να υστερεί εάν θέλει να διατηρήσει την εναρμόνιση και την αξιοπιστία της σε ευρωπαϊκό επίπεδο. Η πίεση της Επιτροπής, μέσω διαδικασιών επί παραβάσει και αιτιολογημένων γνωμών, αποσκοπεί στην επίτευξη αυτού του στόχου.
Εκτός από τις οικονομικές κυρώσεις, το NIS2 εισάγει ρητά, για πρώτη φορά, την ευθύνη της ανώτερης διοίκησης στον τομέα της κυβερνοασφάλειας . Η αποσύνδεση μεταξύ της διοίκησης και του CISO δεν αποτελεί πλέον επιλογή: το διοικητικό όργανο πρέπει να συμμετέχει, να ενημερώνεται και να λαμβάνει τις απαραίτητες αποφάσεις.
Η μεγαλύτερη πρόκληση, σύμφωνα με ειδικούς όπως αυτοί του ISMS Forum, έγκειται στο δίκτυο των ΜΜΕ που, χωρίς να το γνωρίζουν πλήρως, θα δεσμεύονται από το NIS2 . Πολλές δεν διαθέτουν επαρκείς πόρους, διαδικασίες ή κουλτούρα κυβερνοασφάλειας και θα «πιέζονται» τόσο από το νόμο όσο και από τις απαιτήσεις των μεγάλων πελατών τους στην αλυσίδα εφοδιασμού, οι οποίοι θα πρέπει να απαιτούν συμβατικές εγγυήσεις για να συμμορφωθούν με την Οδηγία.
Πρωτοβουλίες υποστήριξης, μελέτες και ο ρόλος του ENS
Παράλληλα με την νομοθετική πρόοδο, η Ισπανία προωθεί τεχνικές και γνωσιακές πρωτοβουλίες για να διευκολύνει την προσαρμογή του επιχειρηματικού τομέα στο NIS2. Το ISMS Forum, για παράδειγμα, εργάζεται πάνω σε μια Μελέτη για τον Αντίκτυπο του NIS2 στις Ισπανικές Εταιρείες, υπό την Έκτακτη Πρόεδρο Κυβερνοασφάλειας και Προστασίας Δεδομένων στο UCM.
Αυτό το έργο έχει διττό στόχο: να δημιουργήσει μια ανεπίσημη απογραφή των εταιρειών που επηρεάζονται από το NIS2 και να μετρήσει το επίπεδο ωριμότητάς τους στον κυβερνοχώρο. Στην πρώτη φάση, η απογραφή θα καταρτιστεί χρησιμοποιώντας ολοκληρωμένες βάσεις δεδομένων (εμπορικό μητρώο, DIRCE/INE, βάσεις δεδομένων ανά τομέα κ.λπ.), με τα αποτελέσματα να αναμένονται γύρω στον Νοέμβριο του 2025. Στη δεύτερη φάση, ένα σύντομο ερωτηματολόγιο θα σταλεί σε ένα αντιπροσωπευτικό δείγμα εταιρειών (με στόχο 1.000 απαντήσεις) για να αξιολογηθεί το επίπεδο ετοιμότητάς τους, με τα αποτελέσματα να αναμένονται έως τον Μάιο του 2026.
Η ανάλυση θα περιλαμβάνει τμηματοποιήσεις ανά τομέα, μέγεθος, γεωγραφική κατανομή και τύπο οντότητας (ουσιώδη ή σημαντική) , παρουσιάζοντας τα συμπεράσματα σε μια συγκεντρωτική εκτελεστική έκθεση, χωρίς μεμονωμένα δεδομένα, που θα εξυπηρετεί τόσο τις εταιρείες όσο και τις αρχές.
Ταυτόχρονα, οργανισμοί όπως το ISMS Forum και διάφοροι δημόσιοι φορείς διεξάγουν εκδηλώσεις ενημέρωσης σε όλη τη χώρα , με ιδιαίτερη έμφαση στις ΜΜΕ. Στόχος είναι η «ευαγγελική προβολή», η σαφής εξήγηση του τι συνεπάγεται το NIS2, γιατί είναι απαραίτητο να υπάρχει ένας CISO (εσωτερικός ή εξωτερικός), πώς να οριστούν βασικές πολιτικές κυβερνοασφάλειας και πώς να προετοιμαστεί κανείς για τον μελλοντικό νόμο και τους συμπληρωματικούς κανονισμούς του.
Σε αυστηρά κανονιστικό επίπεδο, το Εθνικό Πλαίσιο Ασφάλειας (ENS) έχει παρουσιαστεί στην Ευρώπη ως ένα από τα μεγαλύτερα δυνατά σημεία της Ισπανίας . Η Κρατική Υπηρεσία Ψηφιακής Διοίκησης και το Εθνικό Κέντρο Κρυπτογραφίας (CCN) έχουν μοιραστεί την συσσωρευμένη εμπειρία του ENS, τα προφίλ συμμόρφωσής του και την ενσωμάτωσή του στα ευρωπαϊκά συστήματα πιστοποίησης του Κανονισμού (ΕΕ) 2019/881 (Νόμος περί Κυβερνοασφάλειας) με την Ομάδα Συνεργασίας NIS2. Η θετική υποδοχή αυτής της παρουσίασης ενισχύει την εικόνα της Ισπανίας ως ενός προληπτικού παράγοντα που έχει δεσμευτεί για ισχυρή, συνεκτική και εναρμονισμένη κυβερνοασφάλεια.
Σε αυτό το πλαίσιο, η προσαρμογή της Ισπανίας στο NIS2 αντιμετωπίζει την πίεση των προθεσμιών, την τεχνική ευρωστία μέσων όπως το Εθνικό Σύστημα Ασφάλειας (ENS) και την τεράστια πρόκληση της ενσωμάτωσης χιλιάδων νέων οντοτήτων σε μια προηγμένη κουλτούρα κυβερνοασφάλειας. Οι οργανισμοί που προοδεύουν, διεξάγουν αξιολογήσεις κατάστασης και αρχίζουν να ευθυγραμμίζουν τις πρακτικές τους με την Οδηγία τώρα θα είναι σε καλύτερη θέση για να ελαχιστοποιήσουν τους κινδύνους, να αποφύγουν μελλοντικές κυρώσεις και να επιδείξουν μια προληπτική και ώριμη προσέγγιση στις κυβερνοαπειλές.
