- Το ηλεκτρονικό ψάρεμα (phishing) είναι μια πολύ αποτελεσματική τεχνική εξαπάτησης για την κλοπή προσωπικών και τραπεζικών πληροφοριών.
- Υπάρχουν πολλοί τύποι ηλεκτρονικού "ψαρέματος" (phishing) που στοχεύουν σε email, SMS, κλήσεις, μέσα κοινωνικής δικτύωσης και εφαρμογές.
- Η αναγνώριση των συμπτωμάτων και η προσεκτική δράση είναι το κλειδί για να αποφύγετε να γίνετε θύμα.
Η ασφάλεια στο Διαδίκτυο είναι μια από τις μεγαλύτερες προκλήσεις της ψηφιακής εποχής . Κάθε μέρα περιηγούμαστε στο διαδίκτυο, ψωνίζουμε online, διαχειριζόμαστε τους τραπεζικούς μας λογαριασμούς ή ελέγχουμε το email μας, έχοντας την πεποίθηση ότι τα δεδομένα μας παραμένουν ιδιωτικά και προστατευμένα. Ωστόσο, οι κυβερνοεγκληματίες δεν ησυχάζουν ποτέ και χρησιμοποιούν ολοένα και πιο εξελιγμένες τεχνικές για να κλέψουν τις πληροφορίες μας . Μία από τις πιο συχνές και επικίνδυνες απειλές σε αυτόν τον τομέα είναι το ηλεκτρονικό ψάρεμα (phishing).
Θα εκπλαγείτε με το πόσο εύκολο είναι να πέσετε σε μια παγίδα ηλεκτρονικού "ψαρέματος" (phishing) αν δεν ξέρετε πώς να την αναγνωρίσετε . Ακόμα κι αν νομίζετε ότι είστε ασφαλείς επειδή δεν κάνετε κλικ σε ύποπτους συνδέσμους, η αλήθεια είναι ότι οι απατεώνες έχουν τελειοποιήσει τα κόλπα τους. Από email με λογότυπα σχεδόν πανομοιότυπα με αυτά της τράπεζάς σας, μέχρι συναγερτικά μηνύματα που απευθύνονται στα συναισθήματά σας για να σας ξεγελάσουν ώστε να αποκαλύψετε ευαίσθητα προσωπικά ή τραπεζικά στοιχεία. Εδώ είναι που έχει νόημα να μάθετε, με σαφή και πρακτικό τρόπο, τι είναι το ηλεκτρονικό "ψάρεμα" (phishing), πώς λειτουργεί και τους καλύτερους τρόπους για να παραμένετε ένα βήμα μπροστά από τους κακούς.
Τι είναι το ηλεκτρονικό ψάρεμα (phishing) και γιατί αποτελεί τόσο διαδεδομένη απειλή;
Το ηλεκτρονικό ψάρεμα (phishing) είναι μια τεχνική ψηφιακής εξαπάτησης με κύριο στόχο την απόκτηση εμπιστευτικών δεδομένων χρηστών . Οι εισβολείς συνήθως μιμούνται εταιρείες, κυβερνητικές υπηρεσίες, τράπεζες ή υπηρεσίες που εμπιστευόμαστε. Μέσω email, μηνυμάτων SMS, τηλεφωνικών κλήσεων ή ψεύτικων συνδέσμων, προσπαθούν να μας εξαπατήσουν ώστε να παρέχουμε οικειοθελώς πληροφορίες όπως κωδικούς πρόσβασης, αριθμούς πιστωτικών καρτών ή διαπιστευτήρια σύνδεσης για διαδικτυακές υπηρεσίες.
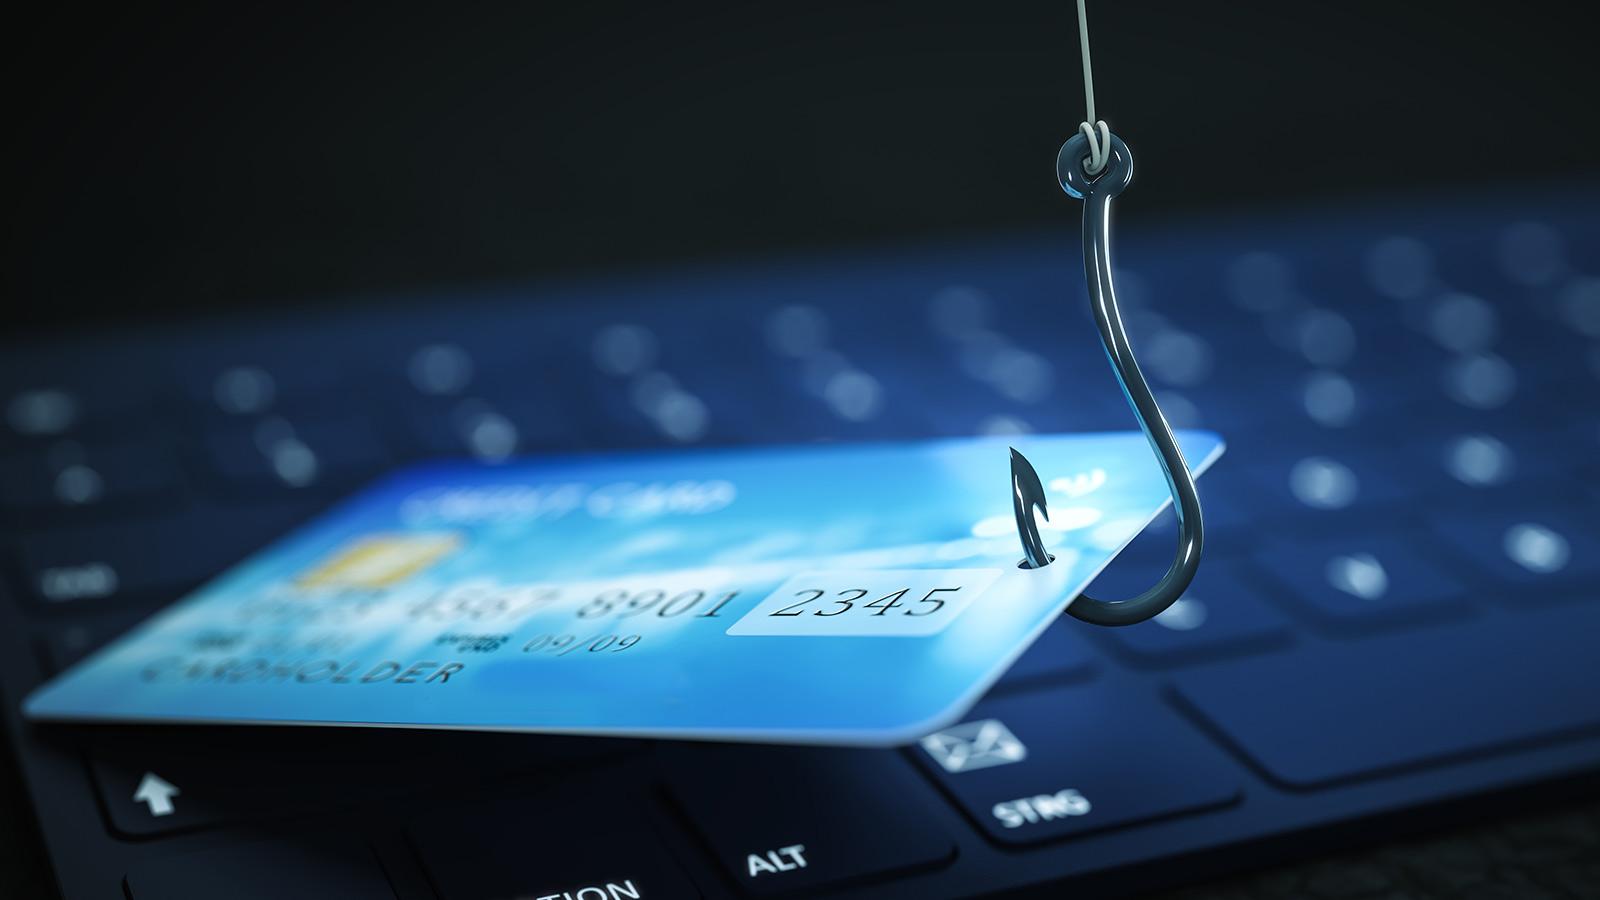
Ο όρος «ψάρεμα» (phishing) προέρχεται από την αγγλική λέξη «fishing», που αναφέρεται στο «πιάσιμο» των θυμάτων με δόλωμα, περιμένοντας να πάρουν το δόλωμα. Κάποιοι ισχυρίζονται ότι η λέξη προέρχεται από τον συνδυασμό «ψάρεμα με συλλογή κωδικών πρόσβασης», αν και αυτό μοιάζει περισσότερο με μεταγενέστερη εξήγηση παρά με την πραγματική προέλευση. Σε κάθε περίπτωση, η ρίζα είναι σαφής: το «ψάρεμα» (phishing) επιδιώκει να εξαπατήσει ανυποψίαστους χρήστες με σκοπό την κλοπή ιδιωτικών πληροφοριών.
Αυτή η απειλή κατέχει εξέχουσα θέση στον κόσμο του κυβερνοεγκλήματος λόγω της τεράστιας αποτελεσματικότητάς της και του χαμηλού κόστους για τους εισβολείς . Η αποστολή χιλιάδων κακόβουλων email ή μηνυμάτων είναι αρκετή για να ξεγελάσει μερικά θύματα ώστε να αποκαλύψουν πολύτιμα δεδομένα. Επιπλέον, δεν απαιτεί την παραβίαση τεχνολογικών συστημάτων, αλλά μάλλον χειραγώγηση ανθρώπων , γεγονός που την καθιστά ακόμη πιο επικίνδυνη για κάθε χρήστη, εταιρεία ή ίδρυμα.
Ιστορική εξέλιξη και προέλευση του ηλεκτρονικού "ψαρέματος" (phishing)
Οι πρώτες απόπειρες ηλεκτρονικού "ψαρέματος" (phishing) εντοπίστηκαν στα μέσα της δεκαετίας του 90 , αν και η ευρεία υιοθέτησή τους ήρθε χρόνια αργότερα. Ο όρος "ηλεκτρονικό ψάρεμα" (phishing) χρησιμοποιήθηκε για πρώτη φορά το 1996 σε φόρουμ hacking για να περιγράψει σχέδια κλοπής λογαριασμών που στόχευαν την AOL, έναν δημοφιλή πάροχο υπηρεσιών διαδικτύου εκείνη την εποχή. Οι εισβολείς παρίσταναν τους υπαλλήλους και έστελναν μηνύματα ζητώντας επαλήθευση χρέωσης, αποκτώντας έτσι πρόσβαση στους λογαριασμούς των θυμάτων.
Από τότε, το phishing έχει εξελιχθεί σημαντικά όσον αφορά τις τεχνικές, την εμβέλεια και την πολυπλοκότητα . Σήμερα, οι εγκληματίες χρησιμοποιούν μια πληθώρα μεθόδων για να επιτεθούν, από σχολαστικά γραμμένα email μέχρι μηνύματα SMS, κλήσεις (vishing), ακόμη και κωδικούς QR (qrishing), εκμεταλλευόμενοι πάντα τον ανθρώπινο παράγοντα ως την κύρια ευπάθειά τους. Αυτή η ευελιξία έχει καταστήσει το phishing την πιο διαδεδομένη τεχνική επίθεσης για την κλοπή δεδομένων και χρημάτων από χρήστες και επιχειρήσεις.
Τρέχουσα επίδραση και εύρος του ηλεκτρονικού "ψαρέματος" (phishing)
Το ηλεκτρονικό ψάρεμα (phishing) προκαλεί τεράστιες οικονομικές απώλειες και σοβαρή ζημιά στη φήμη και την ασφάλεια των θυμάτων του . Σύμφωνα με την έκθεση "Cost of a Data Breach" της IBM, το ηλεκτρονικό ψάρεμα (phishing) είναι ο πιο συνηθισμένος φορέας παραβίασης δεδομένων παγκοσμίως, αντιπροσωπεύοντας περίπου το 15% των περιστατικών ασφαλείας . Εκτιμάται ότι οι απώλειες για τις εταιρείες της Βόρειας Αμερικής μπορούν να ξεπεράσουν τα 4,88 εκατομμύρια δολάρια κατά μέσο όρο ανά παραβίαση . Σε ατομικό επίπεδο, οποιοσδήποτε χρήστης μπορεί να χάσει την πρόσβαση σε λογαριασμούς email, να υποστεί οικονομικές απώλειες ή να γίνει θύμα απάτης ταυτότητας.
Οι επιτιθέμενοι συνήθως στοχεύουν θύματα που κυμαίνονται από μεμονωμένους χρήστες έως μεγάλους οργανισμούς και κυβερνητικές υπηρεσίες . Ένα παράδειγμα με μεγάλη απήχηση ήταν η παραβίαση της προεκλογικής εκστρατείας της Χίλαρι Κλίντον στις ΗΠΑ το 2016, όπου ένα ψεύτικο email επαναφοράς κωδικού πρόσβασης χρησιμοποιήθηκε για την κλοπή χιλιάδων εμπιστευτικών email.
Το κλειδί της επιτυχίας του έγκειται στο γεγονός ότι οι τυπικές τεχνικές ασφαλείας και τα φίλτρα, όπως το λογισμικό προστασίας από ιούς ή τα στοιχεία ελέγχου δικτύου, δεν εντοπίζουν πάντα αυτά τα δόλια μηνύματα . Η ψυχολογική χειραγώγηση είναι η κύρια τακτική του ηλεκτρονικού "ψαρέματος" (phishing).
Οι πιο συχνά χρησιμοποιούμενες τεχνικές και μέθοδοι ηλεκτρονικού "ψαρέματος" (phishing)
Το ηλεκτρονικό ψάρεμα (phishing) προσαρμόζεται συνεχώς στις νέες ψηφιακές συνήθειες, με αποτέλεσμα αμέτρητες παραλλαγές . Μεταξύ των πιο συνηθισμένων μεθόδων είναι:
- Παραδοσιακό ηλεκτρονικό ψάρεμα (phishing)Μαζική αποστολή email ή SMS που παριστάνουν νόμιμες εταιρείες (τράπεζες, κοινωνικά δίκτυα, ηλεκτρονικά καταστήματα), παροτρύνοντας τους χρήστες να κάνουν κλικ σε συνδέσμους και να παρέχουν προσωπικά στοιχεία σε ψεύτικους ιστότοπους.
- ΒίζωΑυτό συνίσταται σε τηλεφωνικές κλήσεις που μιμούνται έμπιστο προσωπικό (τράπεζες, φορείς εκμετάλλευσης κ.λπ.) για την απόκτηση εμπιστευτικών δεδομένων όπως κωδικούς πρόσβασης, διακριτικά ή άλλους κωδικούς ασφαλείας.
- Ψάρεμα: Μια παραλλαγή που χρησιμοποιεί μηνύματα SMS ή συνομιλίες άμεσων μηνυμάτων για να εξαπατήσει τα θύματα. Για παράδειγμα, μηνύματα που προειδοποιούν για ύποπτη δραστηριότητα σε τραπεζικούς λογαριασμούς και ζητούν πληροφορίες για την «επαλήθευση» της ταυτότητας.
- QrishingΧρήση παραποιημένων κωδικών QR για ανακατεύθυνση σε ψεύτικους ιστότοπους όπου ζητούνται προσωπικά δεδομένα ή εγκαθίστανται κακόβουλες εφαρμογές.
- Ηλεκτρονικό ψάρεμα URLΔημιουργία συνδέσμων που φαίνονται νόμιμοι αλλά ανακατευθύνουν σε ψεύτικους ιστότοπους, συχνά συγκαλύπτοντας τη διεύθυνση URL για να την καταστήσουν αόρατη (ορθογραφικά λάθη, παρόμοιοι χαρακτήρες κ.λπ.).
- Spears PhishingΕπιθέσεις που στοχεύουν συγκεκριμένα άτομα ή υπαλλήλους, βασισμένες σε προηγούμενη έρευνα για το θύμα, με σκοπό την εξατομίκευση του μηνύματος και την αύξηση της αξιοπιστίας του.
- ΦαλαινοθηρίαΠαραλλαγή που απευθύνεται σε ανώτερους αξιωματούχους ή άτομα με πρόσβαση σε προνομιακές πληροφορίες, χρησιμοποιώντας ακόμη πιο εξατομικευμένα και εξελιγμένα μηνύματα.
- Συμβιβασμός ηλεκτρονικού ταχυδρομείου για επιχειρήσεις (BEC)Επιθέσεις μέσω εταιρικού email για την εξαπάτηση των εργαζομένων και την πραγματοποίηση δόλιων μεταφορών ή την κλοπή βασικών εσωτερικών δεδομένων.
- PharmingΧειραγώγηση συστημάτων DNS για την ανακατεύθυνση χρηστών σε ψεύτικους ιστότοπους εν αγνοία τους.
- Ηλεκτρονικό ψάρεμα (phishing) που βασίζεται σε κακόβουλο λογισμικό: Επισύναψη μολυσμένων αρχείων σε email ή μηνύματα, τα οποία όταν ανοιχτούν εγκαθιστούν κακόβουλο λογισμικό.
- ΕπικόλλησηΕκμεταλλεύονται το γεγονός ότι τα θύματα έχουν ανοιχτές πολλές καρτέλες του προγράμματος περιήγησης για να αλλάξουν το περιεχόμενο μίας από αυτές και να προσομοιώσουν την ανάγκη να συνδεθούν ξανά, κλέβοντας έτσι τα εισαγόμενα διαπιστευτήρια.
- ΠοτιστήριΜόλυνση ιστοσελίδων που συχνάζουν υπάλληλοι μιας εταιρείας ή οργανισμού, με σκοπό την επίθεση σε τακτικούς επισκέπτες και την υποκλοπή πληροφοριών.
- Το κακό δίδυμοΔημιουργία ψεύτικων σημείων πρόσβασης Wi-Fi για την κλοπή πληροφοριών από όσους συνδέονται, πιστεύοντας ότι βρίσκονται σε ένα νόμιμο δίκτυο.
Επιπλέον, τα τελευταία χρόνια έχουν εμφανιστεί υπηρεσίες ηλεκτρονικού «ψαρέματος» (Phishing-as-a-Service - PHaaS) , πλατφόρμες που επιτρέπουν σε οποιονδήποτε κυβερνοεγκληματία, ακόμη και χωρίς εκτεταμένες τεχνικές γνώσεις, να ξεκινά αυτόματα καμπάνιες ηλεκτρονικού «ψαρέματος» (phishing) καταβάλλοντας ένα τέλος.
Πώς να αναγνωρίσετε ένα μήνυμα ηλεκτρονικού "ψαρέματος" (phishing): Σημάδια και παραδείγματα
Η ανίχνευση ενός email ή SMS ηλεκτρονικού "ψαρέματος" (phishing) δεν είναι πάντα εύκολη , αλλά υπάρχουν αρκετές ενδείξεις που μπορούν να μας ειδοποιήσουν:
- Γραμματικά και ορθογραφικά λάθηΟι μεγάλες εταιρείες σπάνια κάνουν κατάφωρα λάθη στις επικοινωνίες τους, αλλά τα δόλια μηνύματα συχνά είναι γεμάτα με προφανή ελαττώματα.
- Λογότυπα και γραφικά κακής ποιότηταςΠολλές φορές, οι εικόνες είναι pixelated ή δεν σέβονται τις αναλογίες του αρχικού σχεδίου.
- Ύποπτοι σύνδεσμοιΕάν τοποθετήσετε τον δείκτη του ποντικιού πάνω από έναν σύνδεσμο και η διεύθυνση URL που εμφανίζεται δεν ταιριάζει με την πραγματική οντότητα, πιθανότατα πρόκειται για ηλεκτρονικό ψάρεμα (phishing).
- Επείγοντα ή αιτήματα που προκαλούν ανησυχίαΜηνύματα που επιμένουν στην επείγουσα ανάγκη να ενεργήσετε γρήγορα, με απειλές για μπλοκάρισμα λογαριασμού, οικονομική απώλεια, νομικά προβλήματα κ.λπ.
- Αιτήματα για ευαίσθητα προσωπικά δεδομέναΕάν σας ζητηθούν πληροφορίες όπως κωδικοί πρόσβασης, αριθμοί καρτών ή ερωτήσεις ασφαλείας, δείξτε αμέσως υποψία.
Τυπικά παραδείγματα περιλαμβάνουν ψευδείς ειδοποιήσεις αναστολής τραπεζικών λογαριασμών, φερόμενες επιστροφές φόρων, επιβεβαιώσεις ανεκπλήρωτων αγορών ή συναλλαγών και μηνύματα που φέρονται να προέρχονται από στελέχη ή υπαλλήλους εταιρειών.
Κύριοι στόχοι και συνέπειες του ηλεκτρονικού "ψαρέματος" (phishing)
Ο κύριος στόχος του ηλεκτρονικού "ψαρέματος" (phishing) είναι η κλοπή προσωπικών πληροφοριών για δόλια χρήση . Αυτό μπορεί να μεταφραστεί σε:
- Κλοπή χρημάτων μέσω δόλιων τραπεζικών μεταφορών ή μη εξουσιοδοτημένων αγορών.
- Παράδοση για πρόσβαση σε άλλες υπηρεσίες, διάπραξη εγκλημάτων ή πώληση κλεμμένων δεδομένων στη μαύρη αγορά.
- Εκβιασμός μέσω απειλών ή εκβιασμού σε περίπτωση απόκτησης ευαίσθητων δεδομένων.
- Προσβολή της προσωπικής και επαγγελματικής φήμης, απώλεια εμπιστοσύνης και νομικά ή φορολογικά προβλήματα.
Στον επιχειρηματικό κόσμο, το ηλεκτρονικό ψάρεμα (phishing) μπορεί να οδηγήσει σε τεράστιες οικονομικές απώλειες και στην απώλεια κρίσιμων στρατηγικών πληροφοριών. Στη χειρότερη περίπτωση, μπορεί να θέσει σε κίνδυνο τη συνέχεια της επιχείρησης.
Ποικιλομορφία τεχνικών επίθεσης και αυξανόμενη πολυπλοκότητα
Οι κυβερνοεγκληματίες βελτιώνουν συνεχώς τις μεθόδους τους για να παρακάμπτουν τα συστήματα ασφαλείας και να εξαπατούν ακόμη και τους πιο προσεκτικούς χρήστες . Μεταξύ των πιο προηγμένων τεχνικών είναι:
- Σύνδεσμοι που φαίνονται νόμιμοι αλλά έχουν δόλιους προορισμούς, συχνά ενσωματωμένο σε φαινομενικά ακίνδυνες εικόνες ή κείμενο.
- Κακόβουλα συνημμένα τα οποία, όταν ανοιχτούν, εγκαθιστούν κακόβουλο λογισμικό στη συσκευή του θύματος.
- Φόρμες καταγραφής δεδομένων σε ιστότοπους που μιμούνται τέλεια την εμφάνιση των επίσημων σελίδων.
- Προηγμένες τεχνικές για την αποφυγή φίλτρων ανεπιθύμητης αλληλογραφίας και προστασίας από ιούς, όπως η ενσωμάτωση του κακόβουλου μηνύματος σε εικόνες, η προστασία συνημμένων με κωδικούς πρόσβασης ή η ανίχνευση σαρώσεων σε εικονικές μηχανές για την απόκρυψη του πραγματικού περιεχομένου της επίθεσης.
Η εξέλιξη του ηλεκτρονικού "ψαρέματος" (phishing) είναι τόσο ραγδαία που, μερικές φορές, είναι πρακτικά αδύνατο να διακρίνει κανείς ένα νόμιμο μήνυμα από ένα ψεύτικο με μια ματιά.
Η αύξηση της χρήσης των smartphone και των μέσων κοινωνικής δικτύωσης έχει ανοίξει νέους δρόμους για το ηλεκτρονικό ψάρεμα (phishing ). Οι κυβερνοεγκληματίες εκμεταλλεύονται τα μηνύματα κειμένου (SMS), τις πλατφόρμες άμεσων μηνυμάτων, τις κακόβουλες εφαρμογές για κινητά και τις παραπλανητικές αναρτήσεις στα μέσα κοινωνικής δικτύωσης για να κλέψουν πληροφορίες ή να μολύνουν συσκευές.
Συνηθισμένα παραδείγματα περιλαμβάνουν μηνύματα που φαίνεται να προέρχονται από τράπεζες που σας ζητούν να επιβεβαιώσετε μια ύποπτη πληρωμή, ειδοποιήσεις σχετικά με φερόμενα έπαθλα ή προβλήματα με τον λογαριασμό σας ή συνδέσμους απάτης σε εφαρμογές αγοράς και πώλησης, κριτικές εστιατορίων ή ακόμα και διαδικτυακές συνομιλίες για παιχνίδια.
Η ταχύτητα και ο άτυπος χαρακτήρας αυτών των καναλιών αναγκάζει πολλά θύματα να χαλαρώσουν την επαγρύπνησή τους όταν έρχονται αντιμέτωπα με ένα φαινομενικά «φυσιολογικό» μήνυμα, γεγονός που αυξάνει την επιτυχία των επιθέσεων.
Πώς να προστατευτείτε από το ηλεκτρονικό ψάρεμα (phishing): βασικά μέτρα και συμβουλές
Εκτός από την κοινή λογική και την προσοχή, υπάρχουν αρκετές συνήθειες και εργαλεία που θα σας βοηθήσουν να προστατευτείτε από το ηλεκτρονικό ψάρεμα (phishing) . Για να προστατευτείτε αποτελεσματικά, θα πρέπει:
- Να ελέγχετε πάντα την προέλευση των μηνυμάτων, αποφεύγοντας το κλικ σε συνδέσμους ή τη λήψη αρχείων από άγνωστους ή ύποπτους αποστολείς.
- Να είστε επιφυλακτικοί με οποιοδήποτε μήνυμα επιμένει στην επείγουσα φύση του ή περιέχει προφανή σφάλματα.: ορθογραφικά, οπτικά ή στη δομή συνδέσμων.
- Ποτέ μην παρέχετε εμπιστευτικές πληροφορίες μέσω email ή SMS.Οι νόμιμες εταιρείες δεν ζητούν ποτέ αυτές τις πληροφορίες μέσω αυτών των μέσων.
- Χρησιμοποιήστε ενημερωμένα προγράμματα περιήγησης και antivirus και ενεργοποιήστε όλα τα συνιστώμενα επίπεδα προστασίας. Ορισμένα προγράμματα περιήγησης, όπως το Edge στα Windows ή το Safari στην Apple, περιλαμβάνουν συγκεκριμένα φίλτρα ηλεκτρονικού "ψαρέματος" (phishing), αν και δεν είναι αλάνθαστα.
- Προστατέψτε τους κωδικούς πρόσβασής σας χρησιμοποιώντας διαχειριστές κωδικών πρόσβασης και ενεργοποιώντας πάντα τον έλεγχο ταυτότητας σε δύο βήματα, εάν είναι διαθέσιμος.
- ελέγξτε το url των σελίδων στις οποίες έχετε πρόσβαση, ελέγχοντας προσεκτικά τη διεύθυνση πριν εισαγάγετε οποιαδήποτε δεδομένα.
Σε περίπτωση αμφιβολίας, επικοινωνήστε απευθείας με την εταιρεία ή την οντότητα μέσω των επίσημων καναλιών της , χωρίς να χρησιμοποιήσετε τα στοιχεία επικοινωνίας που παρέχονται στο ίδιο το ύποπτο μήνυμα.
Τι να κάνετε αν πέσετε θύμα ηλεκτρονικού "ψαρέματος" (phishing)
Εάν πιστεύετε ότι έχετε πέσει θύμα ηλεκτρονικού "ψαρέματος" (phishing) και έχετε παράσχει ευαίσθητες πληροφορίες, ενεργήστε γρήγορα :
- Αλλάξτε τον κωδικό πρόσβασής σας αμέσως της επηρεαζόμενης υπηρεσίας και ενεργοποιήστε τον έλεγχο ταυτότητας δύο βημάτων, εάν είναι δυνατόν.
- Επικοινωνήστε με την τράπεζά σας ή χρηματοπιστωτικό ίδρυμα για να αναφέρει το περιστατικό, να μπλοκάρει κάρτες και να αναφέρει μη εξουσιοδοτημένα έξοδα. Να θυμάστε ότι οι κανονισμοί απαιτούν από τις τράπεζες να θεωρούνται υπεύθυνες για αυτό το είδος απάτης, εάν αναφερθεί έγκαιρα.
- Πραγματοποιήστε μια λεπτομερή σάρωση της συσκευής σας με ένα ενημερωμένο antivirus για την ανίχνευση και την εξάλειψη πιθανών μολύνσεων.
- Ενημερώστε τις επαφές σας Εάν έχετε παράσχει πρόσβαση σε λογαριασμούς email ή μέσων κοινωνικής δικτύωσης, για να αποτρέψετε άλλους από το να πέσουν στην παγίδα των email που αποστέλλονται από τα προφίλ σας.
Εάν η ζημιά είναι σημαντική και δεν μπορείτε να λάβετε επιστροφή χρημάτων, ζητήστε νομική συμβουλή για να υπερασπιστείτε τα δικαιώματά σας.
Ηλεκτρονικό ψάρεμα (phishing) και ο νόμος: η νομική κατάσταση στην Ισπανία και σε όλο τον κόσμο
Το ηλεκτρονικό ψάρεμα (phishing) αναγνωρίζεται ως έγκλημα σε πολλές χώρες , αν και η δίωξη και οι ποινές ποικίλλουν ανάλογα με τη δικαιοδοσία. Στην Ισπανία, ο νόμος ποινικοποιεί την πλαστοπροσωπία ιστοσελίδων για την καταγραφή προσωπικών δεδομένων, με ποινές φυλάκισης και σημαντικά πρόστιμα. Πολλές άλλες χώρες (Ηνωμένες Πολιτείες, Κολομβία, Αργεντινή κ.λπ.) έχουν θεσπίσει ή προτείνει συγκεκριμένη νομοθεσία για την τιμωρία του ηλεκτρονικού ψαρέματος (phishing), ενώ άλλες χρησιμοποιούν παραδοσιακά ποινικά αδικήματα όπως η απάτη για τη δίωξη αυτών των υποθέσεων.
Υπάρχουν επίσης διεθνείς οργανισμοί και ομάδες εργασίας αφιερωμένες στην καταπολέμηση του ηλεκτρονικού "ψαρέματος" (phishing), όπως η Ομάδα Εργασίας κατά του ηλεκτρονικού "ψαρέματος" (Anti-Phishing Working Group), οι οποίες συνεργάζονται με εταιρείες επιβολής του νόμου και τεχνολογίας για να κλείσουν δόλιες ιστοσελίδες και να προειδοποιήσουν για νέες απειλές.
Η σημασία της εκπαίδευσης και της ευαισθητοποίησης
Το καλύτερο όπλο κατά του ηλεκτρονικού "ψαρέματος" (phishing) παραμένει η γνώση και η πρόληψη . Πολλοί οργανισμοί εκπαιδεύουν τους υπαλλήλους τους ώστε να αναγνωρίζουν απόπειρες απάτης και να προσομοιώνουν εσωτερικές εκστρατείες ηλεκτρονικού "ψαρέματος" (phishing) για να δοκιμάσουν την επαγρύπνηση και τα αντανακλαστικά των ομάδων τους. Αυτά τα μέτρα έχουν αποδειχθεί εξαιρετικά αποτελεσματικά, καθώς οι περισσότερες επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) επιτυγχάνουν μόνο όταν οι χρήστες χαλαρώνουν την επαγρύπνησή τους ή δεν γνωρίζουν τους κινδύνους.
Επιπλέον, η τεχνολογία εξελίσσεται και ενσωματώνει έξυπνες λύσεις για την ανίχνευση απειλών (φίλτρα κατά του ηλεκτρονικού "ψαρέματος" (phishing), ανάλυση συνδέσμων, επαλήθευση αποστολέα κ.λπ.), αλλά κανένα εμπόδιο δεν είναι 100% αποτελεσματικό ενάντια στην εφευρετικότητα των εγκληματιών. Επομένως, η διατήρηση μιας κριτικής στάσης και η ενημέρωση για τις νέες τάσεις είναι απαραίτητη για την προστασία.
Το ηλεκτρονικό ψάρεμα (phishing) είναι μια ψηφιακή απειλή που δεν κάνει διακρίσεις μεταξύ ατόμων και επιχειρήσεων, επηρεάζοντας όλες τις συσκευές εξίσου. Αναπτύσσεται παράλληλα με τις τεχνολογικές εξελίξεις και εκμεταλλεύεται οποιαδήποτε αμέλεια ή έλλειψη επίγνωσης για να κλέψει τα δεδομένα, τα χρήματα ή την ηρεμία μας. Ωστόσο, με ενημερωμένες πληροφορίες, βέλτιστες πρακτικές και κοινή λογική, είναι δυνατό να ελαχιστοποιήσετε τον κίνδυνο και να παραμείνετε ένα βήμα μπροστά από τους κυβερνοεγκληματίες . Μείνετε ενημερωμένοι, ελέγξτε προσεκτικά τα μηνύματα που λαμβάνετε και θυμηθείτε: σε περίπτωση αμφιβολίας, μην κοινοποιείτε ποτέ τα προσωπικά σας στοιχεία. Το πρώτο βήμα για την προστασία του απορρήτου σας είναι στα χέρια σας.
Δείκτης
- 1 Τι είναι το ηλεκτρονικό ψάρεμα (phishing) και γιατί αποτελεί τόσο διαδεδομένη απειλή;
- 2 Ιστορική εξέλιξη και προέλευση του ηλεκτρονικού "ψαρέματος" (phishing)
- 3 Τρέχουσα επίδραση και εύρος του ηλεκτρονικού "ψαρέματος" (phishing)
- 4 Οι πιο συχνά χρησιμοποιούμενες τεχνικές και μέθοδοι ηλεκτρονικού "ψαρέματος" (phishing)
- 5 Πώς να αναγνωρίσετε ένα μήνυμα ηλεκτρονικού "ψαρέματος" (phishing): Σημάδια και παραδείγματα
- 6 Κύριοι στόχοι και συνέπειες του ηλεκτρονικού "ψαρέματος" (phishing)
- 7 Ποικιλομορφία τεχνικών επίθεσης και αυξανόμενη πολυπλοκότητα
- 8 Κινητό ηλεκτρονικό ψάρεμα (phishing) και κοινωνικά δίκτυα: νέες οδοί επίθεσης
- 9 Πώς να προστατευτείτε από το ηλεκτρονικό ψάρεμα (phishing): βασικά μέτρα και συμβουλές
- 10 Τι να κάνετε αν πέσετε θύμα ηλεκτρονικού "ψαρέματος" (phishing)
- 11 Ηλεκτρονικό ψάρεμα (phishing) και ο νόμος: η νομική κατάσταση στην Ισπανία και σε όλο τον κόσμο
- 12 Η σημασία της εκπαίδευσης και της ευαισθητοποίησης