- Το macOS ενσωματώνει αμυντικά συστήματα όπως το XProtect και το Gatekeeper, αν και δεν είναι αλάνθαστα απέναντι στις σύγχρονες απειλές.
- Το κακόβουλο λογισμικό για Mac έχει αυξηθεί εκθετικά, καθιστώντας απαραίτητη την προστασία από λογισμικό τρίτων.
- Μια ολοκληρωμένη στρατηγική ασφαλείας περιλαμβάνει τείχη προστασίας, VPN και συχνά αντίγραφα ασφαλείας.
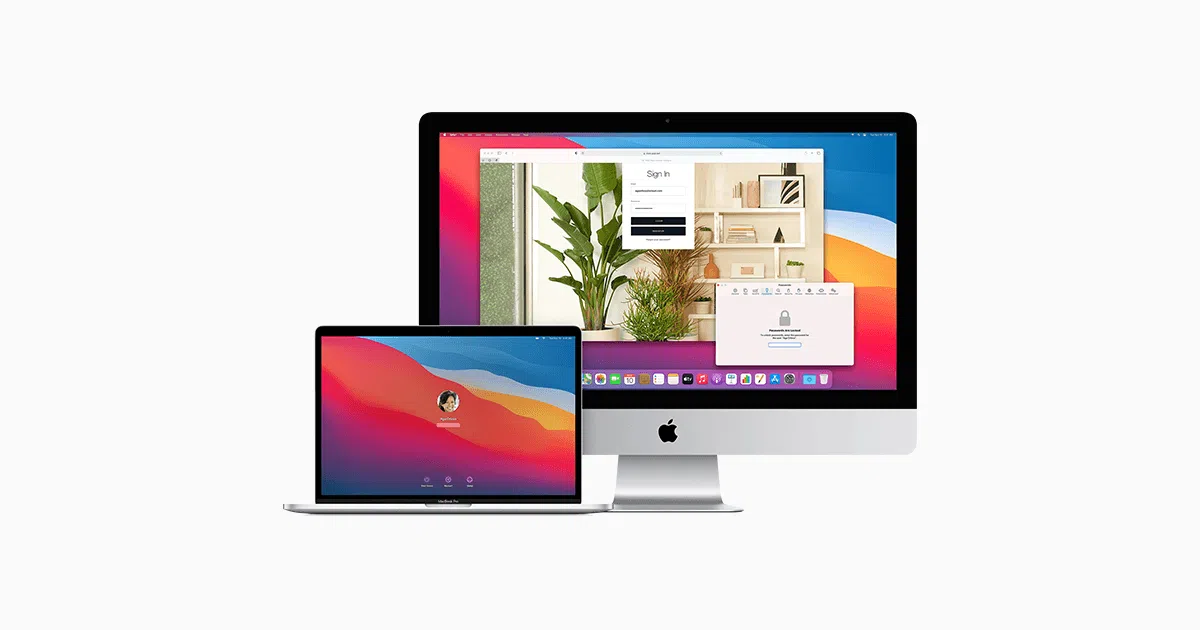
Πολλοί άνθρωποι παρηγορούνται από την ιδέα ότι η κατοχή ενός υπολογιστή Apple είναι σαν να ζεις σε ένα αδιαπέραστο ψηφιακό καταφύγιο. Υπάρχει ένας ευρέως διαδεδομένος μύθος ότι οι υπολογιστές Mac δεν μολύνονται από ιούς, αλλά η πραγματικότητα είναι ότι πρόκειται για μια παρανόηση που μπορεί να μας αφήσει εκτεθειμένους σε κάποιες πολύ δυσάρεστες εκπλήξεις στο διαδίκτυο.
Η αλήθεια είναι ότι, ενώ το macOS είναι ένα πολύ ισχυρό σύστημα, οι κυβερνοεγκληματίες δεν είναι ηλίθιοι και έχουν αρχίσει να στοχεύουν χρήστες της Apple. Με το αυξανόμενο μερίδιο αγοράς αυτών των συσκευών, οι απειλές έχουν εξελιχθεί και τώρα υπάρχουν επιθέσεις ειδικά σχεδιασμένες για να παρακάμπτουν τα εγγενή μέτρα ασφαλείας. Επομένως, είναι σημαντικό να γνωρίζετε πώς να αντιδράτε και ποια εργαλεία να χρησιμοποιείτε.
Η εγγενής ασπίδα της Apple: Τρία επίπεδα άμυνας
Η Apple δεν αφήνει την ασφάλεια στην τύχη και έχει εφαρμόσει μια στρατηγική πληροφοριών για απειλές τριών επιπέδων. Ο πρώτος στόχος είναι η αποτροπή της εκτέλεσης κακόβουλου λογισμικού , βασιζόμενη στο App Store και το Gatekeeper, μαζί με την υπηρεσία πιστοποίησης, για να φιλτράρουν ό,τι εισέρχεται στο σύστημα.
Εάν το κακόβουλο λογισμικό καταφέρει να διεισδύσει στο σύστημα, το δεύτερο επίπεδο επιχειρεί να εμποδίσει την εκτέλεσή του στη συσκευή-πελάτη . Εδώ έρχεται το XProtect, αναλύοντας αρχεία χρησιμοποιώντας υπογραφές YARA που ενημερώνονται αυτόματα χωρίς καμία παρέμβαση του χρήστη, διασφαλίζοντας ότι το σύστημα εντοπίζει γρήγορα επικίνδυνο κώδικα.
Τέλος, υπάρχει ένα τρίτο επίπεδο που έχει σχεδιαστεί για να επιδιορθώνει τη ζημιά που προκαλείται εάν το κακόβουλο λογισμικό καταφέρει να ενεργοποιηθεί. Το XProtect όχι μόνο το μπλοκάρει, αλλά μπορεί επίσης να αφαιρέσει την απειλή και να την μετακινήσει στον Κάδο Απορριμμάτων, ειδοποιώντας τον χρήστη μέσω του Finder και, μερικές φορές, ζητώντας δείγματα του εκτελέσιμου αρχείου για να βελτιώσει τη συνολική ασφάλεια του macOS.

Βασικά εργαλεία ενσωματωμένα στο macOS
- Πιστοποίηση Apple: Είναι μια διαδικασία όπου τρίτοι προγραμματιστές υποβάλλουν τις εφαρμογές τους για ανάλυση. Εάν όλα είναι καθαρά, η Apple εκδίδει ένα αίτημα που επιτρέπει στο Gatekeeper να εκκινήσει την εφαρμογή ακόμα και εκτός σύνδεσης.
- XProtect: Πρόκειται για ενσωματωμένη τεχνολογία προστασίας από ιούς που χρησιμοποιεί μια βάση δεδομένων υπογραφών για την προληπτική ανίχνευση και εξουδετέρωση γνωστού κακόβουλου λογισμικού.
- MRT (Εργαλείο αφαίρεσης κακόβουλου λογισμικού): Αυτό το εργαλείο λειτουργεί στο παρασκήνιο για να καθαρίσει τα αρχεία συστήματος που έχουν παραβιαστεί μόλις το XProtect εντοπίσει την απειλή.
- Πύλη: Λειτουργεί ως gatekeeper, επαληθεύοντας ότι οι εφαρμογές δεν έχουν παραβιαστεί και προέρχονται από αξιόπιστες πηγές.
- Sandboxing: Οι εφαρμογές εκτελούνται σε απομονωμένα περιβάλλοντα δοκιμών, περιορίζοντας την πρόσβασή τους σε κρίσιμα δεδομένα χρήστη και στο λειτουργικό σύστημα.
Παρά την προσπάθεια αυτή, είναι σημαντικό να αναφέρουμε ότι η ασφάλεια δεν είναι αλάνθαστη . Η Apple προσφέρει πολύ υψηλές οικονομικές ανταμοιβές σε όποιον εντοπίσει ευπάθειες στο σύστημά της, αποδεικνύοντας ότι αναγνωρίζει ότι μπορεί πάντα να υπάρχει μια ευπάθεια που οι χάκερ θα προσπαθήσουν να εκμεταλλευτούν.
Τύποι απειλών που παραμονεύουν για τους χρήστες Mac
Δεν είναι όλες οι επιθέσεις ίδιες. Οι κλασικοί ιοί μπορούν να κρυφτούν, για παράδειγμα, σε μακροεντολές σε έγγραφα του Word , ενώ το ransomware είναι ιδιαίτερα επικίνδυνο επειδή κρυπτογραφεί προσωπικά αρχεία και απαιτεί λύτρα για την απελευθέρωσή τους.
Εντοπίζουμε επίσης adware, το οποίο γεμίζει την οθόνη με ενοχλητικά αναδυόμενα παράθυρα και μπορεί να επιβραδύνει τον υπολογιστή, και Trojans, τα οποία μεταμφιέζονται σε νόμιμο λογισμικό (όπως ψεύτικα προγράμματα προστασίας από ιούς που ονομάζονται MacDefender) για να ξεγελάσουν τον χρήστη ώστε να εγκαταστήσει κακόβουλο κώδικα.

Άλλοι κίνδυνοι περιλαμβάνουν τα rootkits, τα οποία έχουν σχεδιαστεί για να αποκρύπτουν κακόβουλες διεργασίες από εργαλεία παρακολούθησης, και το spyware, το οποίο παρακολουθεί κρυφά την online δραστηριότητα . Δεν μπορούμε να ξεχνάμε το cryptojacking, το οποίο χρησιμοποιεί την επεξεργαστική ισχύ του Mac σας για την εξόρυξη κρυπτονομισμάτων χωρίς την άδειά σας, προκαλώντας υπερθέρμανση του υπολογιστή σας.
Το ηλεκτρονικό ψάρεμα (phishing) παραμένει μια από τις πιο αποτελεσματικές τακτικές κοινωνικής μηχανικής, όπου οι εγκληματίες μιμούνται γνωστές οντότητες για να κλέψουν τραπεζικά στοιχεία ή προσωπικούς κωδικούς πρόσβασης μέσω email που φαίνονται νόμιμα.
Πώς να καταλάβετε εάν το Mac σας έχει μολυνθεί;
Μερικές φορές το κακόβουλο λογισμικό είναι τόσο ανεπαίσθητο που δεν το παρατηρείτε, αλλά υπάρχουν σαφή σημάδια. Εάν παρατηρήσετε απότομη πτώση στην απόδοση ή εφαρμογές που αργούν να ανοίξουν, ενδέχεται να έχετε πέσει θύμα ενός botnet ή μιας επιχείρησης εξόρυξης κρυπτονομισμάτων.
Ένα άλλο προφανές σύμπτωμα είναι η εμφάνιση εφαρμογών ή εργαλείων που δεν θυμάστε να έχετε εγκαταστήσει ή οι ξαφνικές αλλαγές στην αρχική σελίδα του προγράμματος περιήγησής σας. Ομοίως, μια δραστική και ανεξήγητη μείωση του χώρου αποθήκευσης συχνά υποδηλώνει ότι κακόβουλο λογισμικό αναπαράγεται στον δίσκο.
Εάν ο υπολογιστής σας υπερθερμανθεί κατά την απλή περιήγηση στο διαδίκτυο ή εάν αντιμετωπίζετε συχνά σφάλματα λειτουργίας και παράξενες ανακατευθύνσεις σε ιστότοπους με ανεπιθύμητη αλληλογραφία, είναι πολύ πιθανό να εκτελείται στο παρασκήνιο μια κακόβουλη διεργασία και να απαιτεί άμεση προσοχή.

Πρακτικές συμβουλές για την προστασία του MacBook σας
Η καλύτερη άμυνα είναι η πρόληψη. Ιδανικά, κατεβάζετε εφαρμογές μόνο από επίσημες πηγές και, ει δυνατόν, ρυθμίστε το σύστημά σας ώστε να επιτρέπει μόνο λογισμικό από το App Store. Η ενημέρωση του macOS και όλων των εφαρμογών σας είναι ζωτικής σημασίας, καθώς οι ενημερώσεις ασφαλείας διορθώνουν τρωτά σημεία που προσπαθούν να εκμεταλλευτούν οι χάκερ.
Όταν συνδέεστε σε δημόσια δίκτυα Wi-Fi, είναι συνετό να χρησιμοποιείτε ένα VPN για την κρυπτογράφηση των δεδομένων σας και την απόκρυψη της διεύθυνσης IP σας, αποτρέποντας οποιονδήποτε από το να κατασκοπεύει την επισκεψιμότητά σας. Επιπλέον, μην αγνοείτε ποτέ τις προειδοποιήσεις του Gatekeeper και διατηρείτε πάντα ενεργοποιημένο το τείχος προστασίας σας για να αποκλείετε την μη εξουσιοδοτημένη πρόσβαση.
Για να αποφύγετε τραγωδίες απώλειας δεδομένων, ρυθμίστε το Time Machine ώστε να εκτελεί αυτόματα καθημερινά αντίγραφα ασφαλείας και βεβαιωθείτε ότι έχετε ένα καλό αντίγραφο ασφαλείας των πληροφοριών σας . Συνιστάται επίσης να χρησιμοποιείτε προγράμματα αποκλεισμού διαφημίσεων για να αποτρέψετε τυχαία κλικ σε αναδυόμενα παράθυρα που υπόσχονται να αφαιρέσουν ιούς, αλλά στην πραγματικότητα αποτελούν την πύλη για μια επίθεση.
Η ανάγκη για ένα antivirus τρίτου κατασκευαστή
Εδώ φτάνουμε στο κρίσιμο σημείο: χρειαζόμαστε πραγματικά ένα πρόγραμμα προστασίας από ιούς τρίτου κατασκευαστή; Ενώ τα εργαλεία της Apple είναι καλά, δεν επικεντρώνονται αποκλειστικά στην ασφάλεια . Ένας πάροχος τρίτου κατασκευαστή διαθέτει μια πολύ μεγαλύτερη και πιο ενημερωμένη βάση δεδομένων απειλών, ανιχνεύοντας κακόβουλο λογισμικό που το XProtect ενδέχεται να μην εντοπίσει.
Το προηγμένο λογισμικό ασφαλείας προσφέρει ολοκληρωμένη, πολυεπίπεδη προστασία αναλύοντας συνεχώς τα ληφθέντα αρχεία και τις διαδικασίες του συστήματος. Παρέχει επίσης επιπλέον λειτουργίες όπως παρακολούθηση Dark Web για την ανίχνευση τυχόν διαρροής των προσωπικών σας δεδομένων σε εγκληματικά φόρουμ.
Όταν επιλέγετε ένα πρόγραμμα προστασίας από ιούς, είναι σημαντικό να είναι ελαφρύ, ώστε να μην επηρεάζει την ταχύτητα του συστήματος , και να έχει απλό περιβάλλον εργασίας. Οι εκδόσεις επί πληρωμή είναι συνήθως η καλύτερη επένδυση, καθώς προσφέρουν τεχνική υποστήριξη 24/7 και άμεσες ενημερώσεις κατά νέων στελεχών ιών.
Προηγμένες λύσεις: Η περίπτωση του Acronis True Image
Υπάρχουν λύσεις που ξεπερνούν την απλή σάρωση για ιούς. Το Acronis True Image, για παράδειγμα, ενσωματώνει την δημιουργία αντιγράφων ασφαλείας και την προστασία στον κυβερνοχώρο σε ένα ενιαίο πακέτο, επιτρέποντάς σας να δημιουργείτε ολοκληρωμένες εικόνες δίσκου και να χρησιμοποιείτε ασφαλή χώρο αποθήκευσης αρχείων για γρήγορη αποκατάσταση από καταστροφές.
Αυτά τα είδη εργαλείων περιλαμβάνουν ενεργή προστασία από ransomware , ανίχνευση ύποπτης συμπεριφοράς και αποκλεισμό της κρυπτογράφησης αρχείων πριν να είναι πολύ αργά. Προσφέρουν επίσης τη δυνατότητα ασφαλούς διαγραφής αρχείων και διαχείρισης κρυπτογραφημένων κωδικών πρόσβασης για την αποτροπή της κλοπής ταυτότητας.
Για να εγκαταστήσετε αυτόν τον τύπο λογισμικού, συνήθως χρειάζεται απλώς να εκτελέσετε το αρχείο .dmg και να ακολουθήσετε τον οδηγό. Σε εκδόσεις όπως το macOS Mojave ή το Catalina, πρέπει να παραχωρήσετε μη αυτόματα δικαιώματα στην ενότητα Ασφάλεια και Απόρρητο για να λειτουργούν σωστά οι επεκτάσεις του πυρήνα και για πλήρη προστασία.
Τι να κάνετε αν έχετε ήδη έναν ιό στο Mac σας;
Αν συνειδητοποιήσετε ότι έχετε μολυνθεί, το πρώτο πράγμα που πρέπει να κάνετε είναι να αποσυνδεθείτε αμέσως από το διαδίκτυο για να αποτρέψετε την εξάπλωση του κακόβουλου λογισμικού σε άλλες συσκευές στο τοπικό σας δίκτυο ή την επικοινωνία με τον διακομιστή του εισβολέα.
Στη συνέχεια, εκτελέστε μια λεπτομερή σάρωση με ένα ενημερωμένο πρόγραμμα προστασίας από ιούς. Εάν το σύστημα εξακολουθεί να μην εκκινείται, μπορείτε να χρησιμοποιήσετε τη Λειτουργία ανάκτησης macOS (Command + R κατά την εκκίνηση) για να αποκτήσετε πρόσβαση στο Disk Utility ή ακόμα και να επανεγκαταστήσετε το λειτουργικό σύστημα από την αρχή.
Μόλις ο υπολογιστής σας καθαριστεί, επαναφέρετε τα αρχεία σας από ένα αντίγραφο ασφαλείας που δημιουργήθηκε πριν από τη μόλυνση. Το τελευταίο και πιο σημαντικό βήμα είναι να αλλάξετε όλους τους κωδικούς πρόσβασής σας , ειδικά αυτούς για τις ηλεκτρονικές τραπεζικές συναλλαγές και το email, χρησιμοποιώντας ισχυρούς κωδικούς πρόσβασης τουλάχιστον 16 χαρακτήρων και έναν διαχειριστή κωδικών πρόσβασης.
Η διατήρηση καλής ψηφιακής υγιεινής, ο συνδυασμός των εγγενών εργαλείων της Apple με επαγγελματικό λογισμικό ασφαλείας και η προσοχή σε ύποπτους συνδέσμους είναι οι μόνοι τρόποι για να περιηγηθείτε με ηρεμία. Η απόλυτη ασφάλεια δεν υπάρχει, αλλά με την ενημέρωση και την προετοιμασία, μειώνουμε δραστικά τις πιθανότητες μιας κυβερνοεπίθεσης να μας καταστρέψει την ημέρα ή να θέσει σε κίνδυνο το απόρρητό μας.
