- Η Τεχνητή Νοημοσύνη καθιστά δυνατή την ανίχνευση και την αντιμετώπιση κυβερνοαπειλών και φυσικών εγκλημάτων με μεγαλύτερη ταχύτητα, ακρίβεια και ευρύτερο πλαίσιο.
- Οι επιτιθέμενοι βασίζονται επίσης στην τεχνητή νοημοσύνη για απάτες, deepfakes και αυτοματοποίηση της εκμετάλλευσης τρωτών σημείων.
- Η προστασία της Τεχνητής Νοημοσύνης απαιτεί την ασφάλεια δεδομένων, μοντέλων και API, με πλήρη ορατότητα σε υβριδικά και multicloud περιβάλλοντα.
- Η ενσωμάτωση της ασφάλειας εκ σχεδιασμού και η εστίαση στην ανθεκτικότητα μετατρέπουν την Τεχνητή Νοημοσύνη σε ένα πραγματικό ανταγωνιστικό πλεονέκτημα.
Η τεχνητή νοημοσύνη που εφαρμόζεται στην ασφάλεια έχει γίνει ένα σημαντικό θέμα συζήτησης σε επιχειρήσεις, δημόσιες διοικήσεις και υπηρεσίες επιβολής του νόμου. Η στροφή προς το cloud, τα υβριδικά περιβάλλοντα και η μαζική αύξηση των δεδομένων έχουν αλλάξει εντελώς το τοπίο και οι εισβολείς το εκμεταλλεύονται με ιλιγγιώδη ταχύτητα.
Ταυτόχρονα, η Τεχνητή Νοημοσύνη ανοίγει ένα τεράστιο παράθυρο ευκαιριών: από την ανίχνευση κυβερνοεπιθέσεων σε πραγματικό χρόνο έως την πρόβλεψη φυσικών εγκλημάτων σε συγκεκριμένες περιοχές, ακόμη και την αυτοματοποίηση κουραστικών εργασιών σε κέντρα επιχειρήσεων ασφαλείας. Ωστόσο, όλες αυτές οι δυνατότητες συνοδεύονται από πολύ σοβαρούς κινδύνους εάν η ίδια η Τεχνητή Νοημοσύνη, τα δεδομένα της και οι διεπαφές που την περιβάλλουν δεν προστατεύονται σωστά.
Το νέο τοπίο απειλών και γιατί η Τεχνητή Νοημοσύνη είναι το κλειδί
Το τρέχον τοπίο των κυβερνοαπειλών είναι πολύ πιο περίπλοκο και επιθετικό από ό,τι ήταν πριν από λίγα χρόνια. Η μαζική μετάβαση στις αρχιτεκτονικές cloud και hybrid έχει προκαλέσει την έκρηξη των επιφανειών επίθεσης: τα δεδομένα κατανέμονται πλέον σε κέντρα δεδομένων εσωτερικών εγκαταστάσεων, διάφορους παρόχους cloud και περιβάλλοντα edge, καθιστώντας τον έλεγχο εξαιρετικά δύσκολο.
Αυτή η μετατόπιση συμπίπτει με μια σαφή έλλειψη επαγγελματιών στον τομέα της κυβερνοασφάλειας . Μόνο στις Ηνωμένες Πολιτείες, υπάρχουν εκατοντάδες χιλιάδες κενές θέσεις, με αποτέλεσμα ομάδες να είναι υπερφορτωμένες με λίγο χρόνο για εις βάθος έρευνα και αναγκασμένες να ιεραρχούν βιαστικά τις προτεραιότητές τους.
Το αποτέλεσμα είναι ότι οι επιθέσεις είναι πλέον πιο συχνές και πιο ακριβές . Πρόσφατες αναφορές τοποθετούν το μέσο παγκόσμιο κόστος μιας παραβίασης δεδομένων σε πάνω από 4 εκατομμύρια δολάρια, με διψήφιες σωρευτικές αυξήσεις σε μόλις τρία χρόνια. Κατά την ανάλυση του αντίκτυπου της Τεχνητής Νοημοσύνης σε αυτά τα περιστατικά, η διαφορά είναι εντυπωσιακή: οι οργανισμοί που δεν χρησιμοποιούν την Τεχνητή Νοημοσύνη στη στρατηγική ασφαλείας τους πληρώνουν, κατά μέσο όρο, σημαντικά περισσότερα ανά παραβίαση από εκείνους που το κάνουν.
Οι εταιρείες με δυνατότητες ασφάλειας που βασίζονται στην τεχνητή νοημοσύνη μπορούν να μειώσουν το μέσο κόστος μιας παραβίασης δεδομένων κατά εκατοντάδες χιλιάδες δολάρια. Ακόμα και η ύπαρξη μερικών ή περιορισμένων ελέγχων μέσω τεχνητής νοημοσύνης αντιπροσωπεύει σημαντική μείωση σε σύγκριση με εκείνες που δεν έχουν επενδύσει σε αυτόν τον τομέα.
Σε αυτό το πλαίσιο, η Τεχνητή Νοημοσύνη δεν είναι απλώς «ένα πλεονέκτημα»: καθίσταται ένα απαραίτητο στρατηγικό εργαλείο για την παρακολούθηση μεγάλου όγκου πληροφοριών ασφαλείας, την ανίχνευση ασυνήθιστης συμπεριφοράς και την αντιμετώπιση περιστατικών πριν κλιμακωθούν.
Πώς οι κυβερνοεγκληματίες χρησιμοποιούν την Τεχνητή Νοημοσύνη
Η άλλη όψη του νομίσματος είναι ότι οι ίδιες εξελίξεις στην Τεχνητή Νοημοσύνη που βοηθούν στην άμυνα κατά των επιθέσεων έχουν επίσης υιοθετηθεί γρήγορα από τους εισβολείς . Η δυνατότητα δημιουργίας πειστικού ψεύτικου περιεχομένου με χαμηλό κόστος αλλάζει το τοπίο της απάτης, της παραπληροφόρησης, ακόμη και του προσωπικού εκβιασμού.
Από τη μία πλευρά, οι προηγμένες γεννήτριες κειμένου επιτρέπουν τη δημιουργία εξαιρετικά επεξεργασμένων ψεύτικων ειδήσεων, email ηλεκτρονικού "ψαρέματος" (phishing) και μηνυμάτων κοινωνικής μηχανικής, προσαρμοσμένων στο πλαίσιο του θύματος και γραμμένων σε στυλ που μιμείται επαγγελματίες δημοσιογράφους ή στελέχη εταιρειών. Δεν μιλάμε πλέον για email γεμάτα σφάλματα, αλλά μάλλον για εξαιρετικά αξιόπιστες επικοινωνίες.
Από την άλλη πλευρά, τα εργαλεία για τη δημιουργία deepfakes βίντεο και ήχου έχουν κάνει ένα δραματικό άλμα προς τα εμπρός. Με εξειδικευμένο λογισμικό, οι εισβολείς μπορούν να επικαλύψουν πρόσωπα σε πραγματικά βίντεο (deepfaces) ή κλωνοποιημένες φωνές (deepvoices) με ένα επίπεδο ρεαλισμού που ξεγελάει εύκολα όποιον δεν είναι προετοιμασμένος.
Ένα χαρακτηριστικό παράδειγμα είναι η τηλεφωνική απάτη που βασίζεται στην κλωνοποίηση φωνής ενός μέλους της οικογένειας . Αφού αποκτήσουν ηχογραφήσεις ενός ατόμου, οι εγκληματίες εκπαιδεύουν ένα μοντέλο ικανό να μιμηθεί τον τόνο, την προφορά και τον τρόπο ομιλίας του. Στη συνέχεια, καλούν έναν συγγενή, υποδυόμενοι αυτό το άτομο, κατασκευάζουν μια κατάσταση έκτακτης ανάγκης και ζητούν επείγουσα μεταφορά χρημάτων. Μόλις αναγνωρίσει τη φωνή, το θύμα χαλαρώνει εντελώς την άμυνά του.
Πέρα από την άμεση εξαπάτηση, η Τεχνητή Νοημοσύνη χρησιμοποιείται επίσης για την αυτοματοποίηση της ανακάλυψης ευπαθειών , τη βελτίωση των επιθέσεων βίαιης βίας κατά των διαπιστευτηρίων και τη σύνταξη κακόβουλου κώδικα. Οι υπηρεσίες επιβολής του νόμου και οργανισμοί όπως το FBI έχουν ήδη εντοπίσει μια σαφή αύξηση στις εισβολές που σχετίζονται με την κακόβουλη χρήση της γενετικής Τεχνητής Νοημοσύνης και πολλοί επαγγελματίες στον κυβερνοχώρο αναγνωρίζουν ότι ένα σημαντικό μέρος της αύξησης των επιθέσεων οφείλεται ακριβώς σε αυτά τα νέα εργαλεία.
Εφαρμογές Τεχνητής Νοημοσύνης στην κυβερνοασφάλεια: από το τελικό σημείο στο cloud
Σε απάντηση σε αυτόν τον αυξημένο κίνδυνο, η Τεχνητή Νοημοσύνη μετασχηματίζει επίσης την κυβερνοασφάλεια σε ολόκληρη την τεχνολογική στοίβα . Οι εταιρείες ενσωματώνουν δυνατότητες μηχανικής μάθησης σε λύσεις τελικών σημείων, τείχη προστασίας, πλατφόρμες SIEM και εξειδικευμένα εργαλεία cloud.
Από την πλευρά του χρήστη, οι λύσεις ασφάλειας τελικών σημείων που βασίζονται στην τεχνητή νοημοσύνη αναλύουν συνεχώς τη συμπεριφορά των διεργασιών, των αρχείων και των συνδέσεων. Αντί να βασίζονται αποκλειστικά σε υπογραφές, μαθαίνουν τι είναι «φυσιολογικό» σε κάθε συσκευή και εντοπίζουν ύποπτες αποκλίσεις, όπως η ξαφνική εκτέλεση άγνωστων σεναρίων ή η μαζική κρυπτογράφηση αρχείων που είναι τυπική για τα ransomware.
Τα τείχη προστασίας (firewalls) επόμενης γενιάς που βασίζονται στην τεχνητή νοημοσύνη (NGFWs με έξυπνες δυνατότητες) μπορούν να επιθεωρήσουν την κρυπτογραφημένη κίνηση, να ανιχνεύσουν ανώμαλα μοτίβα και να συσχετίσουν συμβάντα σε πολλαπλές θύρες και πρωτόκολλα. Αυτό τους επιτρέπει να μπλοκάρουν τις επικοινωνίες με διακομιστές εντολών και ελέγχου ή να αποτρέψουν απόπειρες εξαγωγής δεδομένων που διαφορετικά θα παρέμεναν απαρατήρητες.
Στο παγκόσμιο επίπεδο παρακολούθησης, οι πλατφόρμες Πληροφοριών Ασφάλειας και Διαχείρισης Συμβάντων (SIEM) και οι λύσεις XDR δημιουργούν χιλιάδες ειδοποιήσεις καθημερινά. Η Τεχνητή Νοημοσύνη χρησιμοποιείται για την ιεράρχηση και την ομαδοποίηση σχετικών συμβάντων, μετατρέποντας αυτή τη χιονοστιβάδα ακατέργαστων δεδομένων σε λίγα περιστατικά με υψηλό αντίκτυπο που πραγματικά αξίζουν άμεσης προσοχής.
Επιπλέον, σε περιβάλλοντα cloud, αναπτύσσονται συγκεκριμένες λύσεις ασφαλείας που βασίζονται στην τεχνητή νοημοσύνη , οι οποίες εντοπίζουν λανθασμένες διαμορφώσεις, υπερβολικά δικαιώματα ή ασυνήθιστες μετακινήσεις δεδομένων μεταξύ περιοχών και υπηρεσιών. Αυτές συμπληρώνονται από τεχνολογίες Ανίχνευσης και Απόκρισης Δικτύου (NDR) με τεχνολογία τεχνητής νοημοσύνης, οι οποίες παρακολουθούν την εσωτερική κίνηση δικτύου για συμπεριφορές τυπικές ενός εισβολέα που βρίσκεται ήδη μέσα στο σύστημα.
Οφέλη της Τεχνητής Νοημοσύνης για τις ομάδες ασφαλείας
Οι ομάδες κυβερνοασφάλειας αντιμετωπίζουν μια διπλή πρόκληση: τη διαχείριση ενός τεράστιου όγκου δεδομένων και την αυξανόμενη τεχνική πολυπλοκότητα . Εδώ, η Τεχνητή Νοημοσύνη έχει γίνει ένας κρίσιμος σύμμαχος, επιτρέποντάς τους να κάνουν περισσότερα με τους ίδιους πόρους.
Ένα από τα πιο σαφή οφέλη είναι η πολύ ταχύτερη ανίχνευση απειλών . Ενώ προηγουμένως ένας αναλυτής έπρεπε να εξετάζει χειροκίνητα τα συμβάντα, οι αλγόριθμοι μαθαίνουν πλέον μοτίβα επιθέσεων, συνήθειες χρηστών και τυπικές συμπεριφορές συστήματος. Αυτό τους επιτρέπει να εντοπίζουν κρίσιμα συμβάντα σε λίγα δευτερόλεπτα, ακόμη και όταν αυτά εκδηλώνονται ως ένας συνδυασμός ανεπαίσθητων σημάτων διάσπαρτων σε διαφορετικές πηγές δεδομένων.
Ένα άλλο βασικό σημείο είναι η μείωση των ψευδώς θετικών και ψευδώς αρνητικών αποτελεσμάτων . Μέσω της αναγνώρισης προτύπων, της ανίχνευσης ανωμαλιών και των τεχνικών συνεχούς μάθησης, η Τεχνητή Νοημοσύνη φιλτράρει τον «θόρυβο» των άσχετων ειδοποιήσεων και εστιάζει σε εκείνες που πραγματικά αποτελούν απειλή. Αυτό εμποδίζει τις ομάδες να εξαντλούνται στην αντιμετώπιση ειδοποιήσεων που τελικά δεν οδηγούν πουθενά.
Η γενετική τεχνητή νοημοσύνη αλλάζει επίσης τον τρόπο με τον οποίο οι αναλυτές εργάζονται με τις πληροφορίες. Μεταφράζοντας τα τεχνικά δεδομένα σε φυσική γλώσσα , τα εργαλεία μπορούν να παράγουν σαφείς αναφορές που κοινοποιούνται εύκολα σε διευθυντές ή άλλα τμήματα, να εξηγούν τι συνεπάγεται μια συγκεκριμένη ευπάθεια ή να περιγράφουν λεπτομερώς τα προτεινόμενα βήματα για την επίλυσή της.
Αυτή η ικανότητα παρουσίασης πληροφοριών με κατανοητό τρόπο και καθοδήγησης της απάντησης επιτρέπει στους νεότερους αναλυτές να αναλαμβάνουν πιο σύνθετες εργασίες χωρίς να χρειάζεται να κατακτούν γλώσσες ερωτημάτων ή προηγμένα εργαλεία από την πρώτη κιόλας μέρα. Στην πράξη, η Τεχνητή Νοημοσύνη δημιουργεί βήματα αποκατάστασης, συγκεκριμένες προτάσεις και πρόσθετο πλαίσιο που επιταχύνει την καμπύλη μάθησης.
Τέλος, η Τεχνητή Νοημοσύνη παρέχει μια πιο ολοκληρωμένη εικόνα του περιβάλλοντος συγκεντρώνοντας και συσχετίζοντας δεδομένα από αρχεία καταγραφής ασφαλείας, κίνηση δικτύου , τηλεμετρία cloud και πηγές πληροφοριών για εξωτερικές απειλές. Αυτό βοηθά στην αποκάλυψη μοτίβων επιθέσεων που διαφορετικά θα περνούσαν απαρατήρητα όταν προβάλλονταν από ένα μόνο σύστημα.
Έλεγχος ταυτότητας, κωδικοί πρόσβασης και ανάλυση συμπεριφοράς
Πέρα από την ανίχνευση εισβολών, η Τεχνητή Νοημοσύνη αλλάζει τον τρόπο με τον οποίο προστατεύονται οι ταυτότητες και διαχειρίζεται η πρόσβαση . Οι παραδοσιακοί κωδικοί πρόσβασης εξακολουθούν να υπάρχουν, αλλά συνδυάζονται όλο και περισσότερο με μοντέλα ανάλυσης συμπεριφοράς που υποστηρίζονται από την Τεχνητή Νοημοσύνη και άλλους παράγοντες.
Η Τεχνητή Νοημοσύνη χρησιμοποιείται σε προσαρμοστικά συστήματα ελέγχου ταυτότητας που αξιολογούν το περιβάλλον κάθε σύνδεσης: τοποθεσία, συσκευή, ώρα, ιστορικό χρήσης, ταχύτητα πληκτρολόγησης και άλλους παράγοντες. Εάν κάτι φαίνεται ασυνήθιστο, το σύστημα αυξάνει το επίπεδο ασφάλειας ζητώντας πρόσθετες πληροφορίες ή αποκλείοντας την περίοδο σύνδεσης.
Παράλληλα, οι λύσεις ανάλυσης συμπεριφοράς μπορούν να εντοπίσουν απόπειρες κλοπής ταυτότητας ή παραβιασμένους λογαριασμούς μελετώντας τον τρόπο με τον οποίο οι χρήστες αλληλεπιδρούν με εφαρμογές, σε ποιους πόρους έχουν πρόσβαση και πώς πλοηγούνται στο δίκτυο. Μια σημαντική αλλαγή σε αυτά τα μοτίβα μπορεί να υποδηλώνει ότι κάποιος χρησιμοποιεί κλεμμένα διαπιστευτήρια.
Η διαχείριση ευπαθειών βασίζεται επίσης στην Τεχνητή Νοημοσύνη για να ξεπεράσει τις τυπικές ατελείωτες λίστες ελαττωμάτων. Τα μοντέλα αναλύουν ποιες ευπάθειες είναι πιο πιθανό να αξιοποιηθούν με βάση την πραγματική δραστηριότητα του εισβολέα, τη διαθεσιμότητα δημόσιων εκμεταλλεύσεων και την έκθεση κάθε στοιχείου, συμβάλλοντας στην ιεράρχηση των προσπαθειών επιδιόρθωσης.
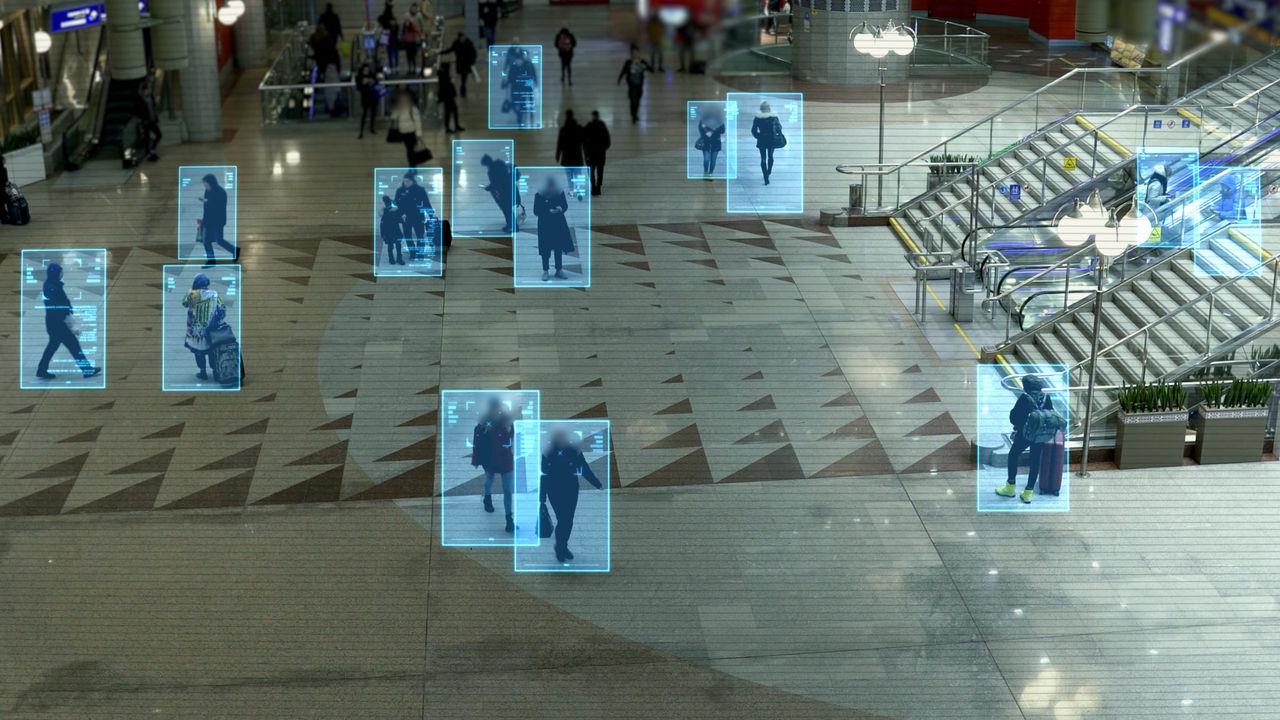
Σε φυσικά περιβάλλοντα, η επιτήρηση με κάμερες και αισθητήρες ενισχύεται από μοντέλα τεχνητής νοημοσύνης ικανά να ανιχνεύουν ύποπτη συμπεριφορά , να αναγνωρίζουν πινακίδες κυκλοφορίας, να αναγνωρίζουν μοτίβα κίνησης και να ειδοποιούν για ασυνήθιστες συγκεντρώσεις. Συνδυάζοντας αυτές τις πληροφορίες με ιστορικά δεδομένα και το πλαίσιο, τα συστήματα έγκαιρης προειδοποίησης μπορούν να ενεργοποιηθούν σε περιοχές με υψηλά ποσοστά εγκληματικότητας.
Πρόληψη και πρόβλεψη εγκληματικότητας στον φυσικό κόσμο
Εκτός του κυβερνοχώρου, η Τεχνητή Νοημοσύνη αρχίζει επίσης να διαδραματίζει σημαντικό ρόλο στην πρόληψη του εγκλήματος σε αστικά περιβάλλοντα . Αναλύοντας μεγάλους όγκους ιστορικών δεδομένων, οι αρχές μπορούν να εντοπίσουν μοτίβα που τις βοηθούν να σχεδιάζουν καλύτερα τους πόρους τους.
Μεταξύ των πιο συνηθισμένων εφαρμογών είναι η ανάλυση των προτύπων εγκληματικότητας : ποια είδη εγκλημάτων συγκεντρώνονται σε ορισμένες περιοχές, σε ποιες ώρες είναι πιο συχνά ή πώς εξελίσσονται με την πάροδο του χρόνου. Αυτές οι πληροφορίες χρησιμοποιούνται για την προσαρμογή των περιπολιών, τη βελτίωση του φωτισμού, την εγκατάσταση πρόσθετων καμερών ή τον σχεδιασμό συγκεκριμένων εκστρατειών πρόληψης.
Η Τεχνητή Νοημοσύνη χρησιμοποιείται επίσης σε συστήματα έγκαιρης προειδοποίησης που συνδυάζουν δεδομένα σε πραγματικό χρόνο (κάμερες, αισθητήρες, μέσα κοινωνικής δικτύωσης, ακόμη και καιρικές μεταβλητές) για να εκτιμήσουν πότε είναι πιο πιθανό να συμβούν ορισμένα συμβάντα. Αν και δεν είναι αλάνθαστα, αυτά τα συστήματα μπορούν να βοηθήσουν στην πρόβλεψη σεναρίων κινδύνου.
Στον τομέα της έρευνας, οι αλγόριθμοι επιτρέπουν την ψηφιακή εγκληματολογική ανάλυση μεγάλων όγκων εγκληματολογικών δεδομένων (δακτυλικά αποτυπώματα, DNA, αρχεία υποθέσεων, ιστορικό συλλήψεων) για τον εντοπισμό συνδέσεων που θα ήταν πολύ δύσκολο να διακριθούν με την πρώτη ματιά. Αυτό επιτρέπει στους ερευνητές να συνδέουν φαινομενικά άσχετες υποθέσεις ή να βελτιώνουν την αναζήτηση υπόπτων.
Όλη αυτή η ανάπτυξη πρέπει να εξισορροπείται συνεχώς με σεβασμό στην ιδιωτικότητα και τα ανθρώπινα δικαιώματα . Ο κίνδυνος μεροληψίας στα δεδομένα εκπαίδευσης είναι πραγματικός: εάν τα μοντέλα τροφοδοτούνται με ήδη μεροληπτικά αστυνομικά αρχεία, μπορούν να ενισχύσουν τις υπάρχουσες διακρίσεις «προβλέποντας» περισσότερο έγκλημα σε συγκεκριμένες κοινότητες, ακόμη και αν το υποκείμενο πρόβλημα είναι κάτι άλλο.
Κίνδυνοι και προκλήσεις: ασφάλεια δεδομένων, ασφάλεια μοντέλων και ασφάλεια API
Για να είναι αξιόπιστη η Τεχνητή Νοημοσύνη, η ασφάλεια δεν μπορεί πλέον να περιορίζεται στην προστασία διακομιστών ή δικτύων. Είναι απαραίτητο να προστατεύεται η ίδια η νοημοσύνη : τα δεδομένα που τροφοδοτούν τα μοντέλα, οι αρχιτεκτονικές της Τεχνητής Νοημοσύνης και οι διεπαφές που τα καθιστούν προσβάσιμα.
Τα μοντέλα είναι τόσο καλά όσο τα δεδομένα εκπαίδευσής τους. Εάν αυτά τα δεδομένα παραποιηθούν ή είναι μεροληπτικά , η Τεχνητή Νοημοσύνη θα λάβει λανθασμένες αποφάσεις. Ένα σαφές παράδειγμα αυτού μπορεί να φανεί στα μοντέλα που χρησιμοποιούνται για τις διαδικασίες πρόσληψης: εάν εκπαιδεύονται με ιστορικό που ευνοεί συστηματικά ορισμένα προφίλ, η Τεχνητή Νοημοσύνη μπορεί να ενισχύσει τις προκαταλήψεις με βάση το φύλο, τη φυλή ή την καταγωγή, κάνοντας διακρίσεις εις βάρος των απόλυτα καταρτισμένων υποψηφίων.
Σε καθαρά τεχνικό επίπεδο, τα γλωσσικά μοντέλα και άλλες προηγμένες τεχνολογίες τεχνητής νοημοσύνης αντιμετωπίζουν νέες κατηγορίες επιθέσεων, όπως η άμεση έγχυση (prompt injection) . Αυτό περιλαμβάνει την απόκρυψη κακόβουλων οδηγιών στην είσοδο δεδομένων για την τροποποίηση της συμπεριφοράς του μοντέλου, την παράκαμψη περιορισμών ή την επιστροφή επιβλαβών πληροφοριών από αυτό.
Ένας άλλος σημαντικός κίνδυνος είναι η έκθεση ευαίσθητων πληροφοριών . Εάν τα συστήματα δεν έχουν διαμορφωθεί σωστά, μπορούν να αποκαλύψουν εμπιστευτικά δεδομένα πελατών, εμπορικά μυστικά ή τμήματα του ίδιου του συνόλου εκπαίδευσης, είτε άμεσα είτε μέσω τεχνικών όπως η εξαγωγή συμμετοχών ή το μοντέλο.
Τα API που χρησιμοποιούνται για την πρόσβαση, την εκπαίδευση ή την ανάπτυξη μοντέλων Τεχνητής Νοημοσύνης αντιπροσωπεύουν ένα κρίσιμο μέτωπο. Χωρίς ισχυρό έλεγχο ταυτότητας, περιορισμό αιτημάτων και επικύρωση εισόδου , γίνονται εύκολοι στόχοι για επιθέσεις βίαιης βίας, μαζική συλλογή δεδομένων ή μη εξουσιοδοτημένες αλλαγές στις παραμέτρους του μοντέλου. Δεν είναι τυχαίο ότι η πλειονότητα των εταιρειών έχει υποστεί περιστατικά ασφαλείας που σχετίζονται με API τους τελευταίους μήνες.
Πολυπλοκότητα των υβριδικών περιβαλλόντων και ανάγκη για πλήρη ορατότητα
Οι περισσότεροι οργανισμοί χρησιμοποιούν τις λύσεις Τεχνητής Νοημοσύνης τους σε υβριδικές υποδομές που συνδυάζουν δημόσιο cloud, ιδιωτικό cloud, εσωτερικές εγκαταστάσεις και, ολοένα και περισσότερο, edge computing. Αυτός ο κατακερματισμός δυσχεραίνει τη διατήρηση μιας σαφούς εικόνας για το πού βρίσκονται τα δεδομένα, πώς κινούνται και ποιος έχει πρόσβαση σε αυτά ανά πάσα στιγμή.
Η έλλειψη ορατότητας οδηγεί σε κατακερματισμένους ελέγχους και τυφλά σημεία . Ορισμένα μοντέλα εκπαιδεύονται σε ένα cloud, βελτιώνονται σε ένα άλλο και στη συνέχεια αναπτύσσονται σε διαφορετικές χώρες, με τα δεδομένα να μεταπηδούν από το ένα περιβάλλον στο άλλο. Χωρίς επαρκή παρατηρησιμότητα, μπορούν εύκολα να προκύψουν παραβιάσεις ασφαλείας ή μη συμμόρφωση με τους κανονισμούς χωρίς να τις εντοπίσει κανείς έγκαιρα.
Επιπλέον, σε αντίθεση με το παραδοσιακό λογισμικό, τα μοντέλα Τεχνητής Νοημοσύνης εξελίσσονται με τη χρήση . Μπορούν να προσαρμόσουν τις παραμέτρους τους με βάση τα νέα δεδομένα που επεξεργάζονται, καθιστώντας δύσκολη την ανίχνευση του εάν έχουν παραποιηθεί ή εάν έχουν σταδιακά αποκλίνει από την αναμενόμενη συμπεριφορά τους.
Επομένως, είναι ζωτικής σημασίας να αναπτύξετε συνεχή παρακολούθηση και προηγμένες αναλύσεις, συμπεριλαμβανομένων μέτρων ασφαλείας, στο οικιακό σας εργαστήριο για την παρακολούθηση της απόδοσης του μοντέλου, των αποκρίσεων και των αποφάσεων. Μόνο με αυτόν τον τρόπο μπορείτε να εντοπίσετε ασυνήθιστα μοτίβα, ανεπαίσθητες υποβαθμίσεις ή απόπειρες επίθεσης που περνούν απαρατήρητες στα παραδοσιακά αρχεία καταγραφής.
Αυτή η ανάγκη για έλεγχο επεκτείνεται και στα επίπεδα δικτύου και εφαρμογών. Οι τεχνολογίες προστασίας εφαρμογών ιστού και API, σε συνδυασμό με δυνατότητες εις βάθος ελέγχου κυκλοφορίας, καθιστούν δυνατή την ανίχνευση ύποπτων ερωτημάτων, προσπαθειών εξαγωγής δεδομένων ή ασυνήθιστης συμπεριφοράς προς υπηρεσίες τεχνητής νοημοσύνης, μπλοκάροντάς τες πριν θέσουν σε κίνδυνο ευαίσθητες πληροφορίες.
Ασφάλεια εκ σχεδιασμού και ανθεκτικότητα ως ανταγωνιστικό πλεονέκτημα
Για να αποτελέσει η Τεχνητή Νοημοσύνη έναν πραγματικό επιχειρηματικό μοχλό και όχι μια συνεχή πηγή ανησυχίας, η ασφάλεια πρέπει να ενσωματωθεί από την πρώτη κιόλας μέρα . Δεν αρκεί να κατασκευάσετε το μοντέλο, να το θέσετε σε παραγωγή και στη συνέχεια να το ενημερώσετε βιαστικά.
Μια ώριμη στρατηγική περιλαμβάνει την επικύρωση και την προστασία δεδομένων σε όλα τα στάδια, την εφαρμογή αυστηρών ελέγχων πρόσβασης, τον διαχωρισμό των περιβαλλόντων ανάπτυξης, δοκιμών και παραγωγής, και την κρυπτογραφική υπογραφή αντικειμένων μοντέλων για να διασφαλιστεί η ακεραιότητά τους καθ' όλη τη διάρκεια του κύκλου ζωής τους.
Είναι επίσης κλειδί για τον σχεδιασμό αυτοματοποιημένων δυνατοτήτων ανίχνευσης και απόκρισης : όταν ένα μοντέλο συμπεριφέρεται παράξενα, όταν ένα API λαμβάνει ένα ασυνήθιστο μοτίβο αιτήματος ή όταν ανιχνεύεται μια απροσδόκητη αλλαγή σε ένα σύνολο δεδομένων, το σύστημα πρέπει να είναι σε θέση να αντιδρά γρήγορα, να απομονώνει στοιχεία και να ειδοποιεί τις αρμόδιες ομάδες.
Η ανθεκτικότητα, νοούμενη ως η ικανότητα της Τεχνητής Νοημοσύνης να αντέχει σε επιθέσεις και να ανακάμπτει χωρίς να χάνει λειτουργικότητα , καθίσταται ουσιώδης παράγοντας εμπιστοσύνης για τα στελέχη. Εάν ένας οργανισμός γνωρίζει ότι τα μοντέλα του είναι ασφαλή, παρατηρήσιμα και συμβατά, θα έχει πολύ μεγαλύτερη ελευθερία να καινοτομεί και να πειραματίζεται με προηγμένες περιπτώσεις χρήσης.
Στην πράξη, πολλές εταιρείες συνδυάζουν εξειδικευμένες υπηρεσίες κυβερνοασφάλειας με λύσεις προστασίας εφαρμογών και διαχείρισης κυκλοφορίας που επιτρέπουν στρατηγικές άμυνας σε βάθος: προηγμένη επιθεώρηση κυκλοφορίας, απομόνωση περιβάλλοντος, μετριασμός της έκθεσης σε δεδομένα, παρακολούθηση μοντέλων και έξυπνη δρομολόγηση αιτημάτων με βάση το κόστος, τη συμμόρφωση και την απόδοση.
Όλα αυτά δεν εξαλείφουν την ανάγκη για ανθρώπινη εποπτεία, αλλά μειώνουν δραστικά τις χειροκίνητες και επαναλαμβανόμενες εργασίες. Η Τεχνητή Νοημοσύνη χειρίζεται την ταξινόμηση ειδοποιήσεων, τη συσχέτιση συμβάντων και τη σύνοψη πληροφοριών, ενώ οι ειδικοί επικεντρώνονται στην κατανόηση της πρόθεσης των επιτιθέμενων, στη διερεύνηση σύνθετων περιστατικών και στον σχεδιασμό πιο ισχυρών κυβερνοαμυνών.
Τελικά, η χρήση της Τεχνητής Νοημοσύνης στην ασφάλεια απαιτεί την υπόθεση τριών βασικών ιδεών: ότι η Τεχνητή Νοημοσύνη και η ασφάλεια πρέπει να προχωρούν μαζί , ότι η προστασία της Τεχνητής Νοημοσύνης περιλαμβάνει την θωράκιση δεδομένων, μοντέλων και διεπαφών (όχι μόνο υποδομών) και ότι η ανθεκτικότητα που παράγεται από μια καλά προστατευμένη Τεχνητή Νοημοσύνη μεταφράζεται σε ένα πραγματικό ανταγωνιστικό πλεονέκτημα έναντι εκείνων που αυτοσχεδιάζουν καθώς προχωρούν.
Η τεχνητή νοημοσύνη έχει ξεπεράσει το περιθωριακό πείραμα και έχει γίνει η κινητήρια δύναμη πίσω από την ψηφιακή καινοτομία σχεδόν σε κάθε τομέα. Η ενσωμάτωσή της στην ασφάλεια —ενώ παράλληλα διασφαλίζεται επαρκής προστασία— επιτρέπει τον μετριασμό των επιπτώσεων των παραβιάσεων, την πρόβλεψη απειλών, τη βελτίωση της πρόληψης του εγκλήματος και την απελευθέρωση των ανθρώπινων ομάδων από μεγάλο μέρος της δύσκολης δουλειάς, υπό την προϋπόθεση ότι διατηρείται μια προσεκτική ισορροπία μεταξύ αποτελεσματικότητας, ηθικής και σεβασμού των ανθρωπίνων δικαιωμάτων.