- IPv6 lahendab IPv4 aadresside puuduse ja võimaldab täiustatud võrgustamist ilma NAT-ile toetumata.
- Stabiilse juurutuse võti on õige IPv6-ühenduse tüübi valimine, mida internetiteenuse pakkuja pakub.
- VLAN-ide ja /48 prefiksidega võrkudes hõlbustab segmenteerimine /64-s isekonfigureerimist ja juhtimist ACL-ide kaudu.
- Kliendid ja süsteemid, näiteks Windows, vajavad IPv4/IPv6 eelistuste ülevaatamist ja muutmist ainult vajadusel.
IPv6-le üleminek täiustatud võrgus ei ole enam midagi, mida saab "hiljem" teha: kaugtöö, rohkem seadmeid, pilveteenused ja IPv4 nappus tähendavad, et see on muudatus, millega peate varem või hiljem tegelema. Hea uudis on see, et korraliku planeerimise korral saate IPv6 oma ettevõtte või täiustatud koduvõrgus juurutada ilma hulluks minemata ja ära kasutada selle tegelikke eeliseid jõudluse, turvalisuse ja skaleeritavuse osas.
Selles artiklis süveneme detailidesse : mis on IPv6, kuidas see sobib IPv4-ga (kahekordne pinu, üleminek), kuidas seda tüüpilistel ruuteritel (ASUS, Omada, UniFi, FRITZ!Box jne) konfigureerida, kuidas jagada ettevõtte /48 VLAN-ideks, milliseid valikuid IPv6 menüüdes valida, kuidas juurdepääsu juhtida ACL-idega NAT-i asemel ja milliseid eriseadeid peaksite teadma sellistes süsteemides nagu Windows, et kõik ootuspäraselt töötaks.
Mis on IPv6 ja miks peaksite selle kohe lubama?
IPv6 on IP-protokolli tänapäevane versioon , mis on loodud IPv4 järkjärguliseks asendamiseks ja ennekõike avalike IP-aadresside ammendumise lahendamiseks. Kui IPv4 kasutab 32-bitiseid aadresse (umbes 4.294 miljardit teoreetilist aadressi), siis IPv6 kasutab 128 bitti, mille tulemuseks on astronoomiline arv aadresse, suurusjärgus 340 sekstiljonit.
Praktikas tähendab see, et saate määrata unikaalse avaliku IP-aadressi praktiliselt igale seadmele, virtuaalmasinale, konteinerile või teenusele, mis välistab suure osa NAT-i, portide ja keerukate tõlgenduste žongleerimise vaevast. Lisaks sisaldab IPv6 automaatse konfigureerimise, võrgu segmenteerimise ja täiustatud teenuste toe natiivseid täiustusi.
Veebisaidiga ühenduse loomisel teisendatakse domeeninimi IP-aadressiks (v4 või v6), mis identifitseerib sihtkoha võrgus. IPv4 puhul olete harjunud nägema aadresse nagu 192.168.1.1 või 10.0.0.1. IPv6 puhul on vorming kuueteistkümnendsüsteemis ja seda esindavad koolonitega eraldatud plokid, näiteks 2001:db8:abcd:1::1.
Tänapäeval juurutavad enamik operaatoreid IPv6-d kahekihilises režiimis, mis tähendab, et nad pakuvad kliendile samaaegselt nii IPv4- kui ka IPv6-aadresse. Süsteem ja rakendused valivad eelistuspoliitikate põhjal, millist protokolli kasutada, eelistades tavaliselt IPv6-d, kui see on saadaval ja funktsionaalne.
IPv6-ühenduste tüübid ja üleminekumehhanismid
Enne ruuteri sätete muutmist peate teadma, millist tüüpi IPv6-ühendust teie internetiteenuse pakkuja (ISP) pakub. Tavaliselt peate selle tüübi valima ruuteri WAN- või internetiosas. Kui te ei tea, küsige oma internetiteenuse pakkujalt, kuna see on teie võrgus õige IPv6-konfiguratsiooni jaoks ülioluline.
Kõige levinumate kodu- ja äriruuterite tüüpide hulgast leiate selliseid valikuid nagu:
- Pärismaalane (mõnikord nimetatakse seda ka „Native“ või lihtsalt „IPv6“): operaator suunab IPv6 prefiksi otse teie ruuterile, ilma spetsiaalsete tunneliteta. See on ideaalne ja kõige lihtsamini hallatav juhtum.
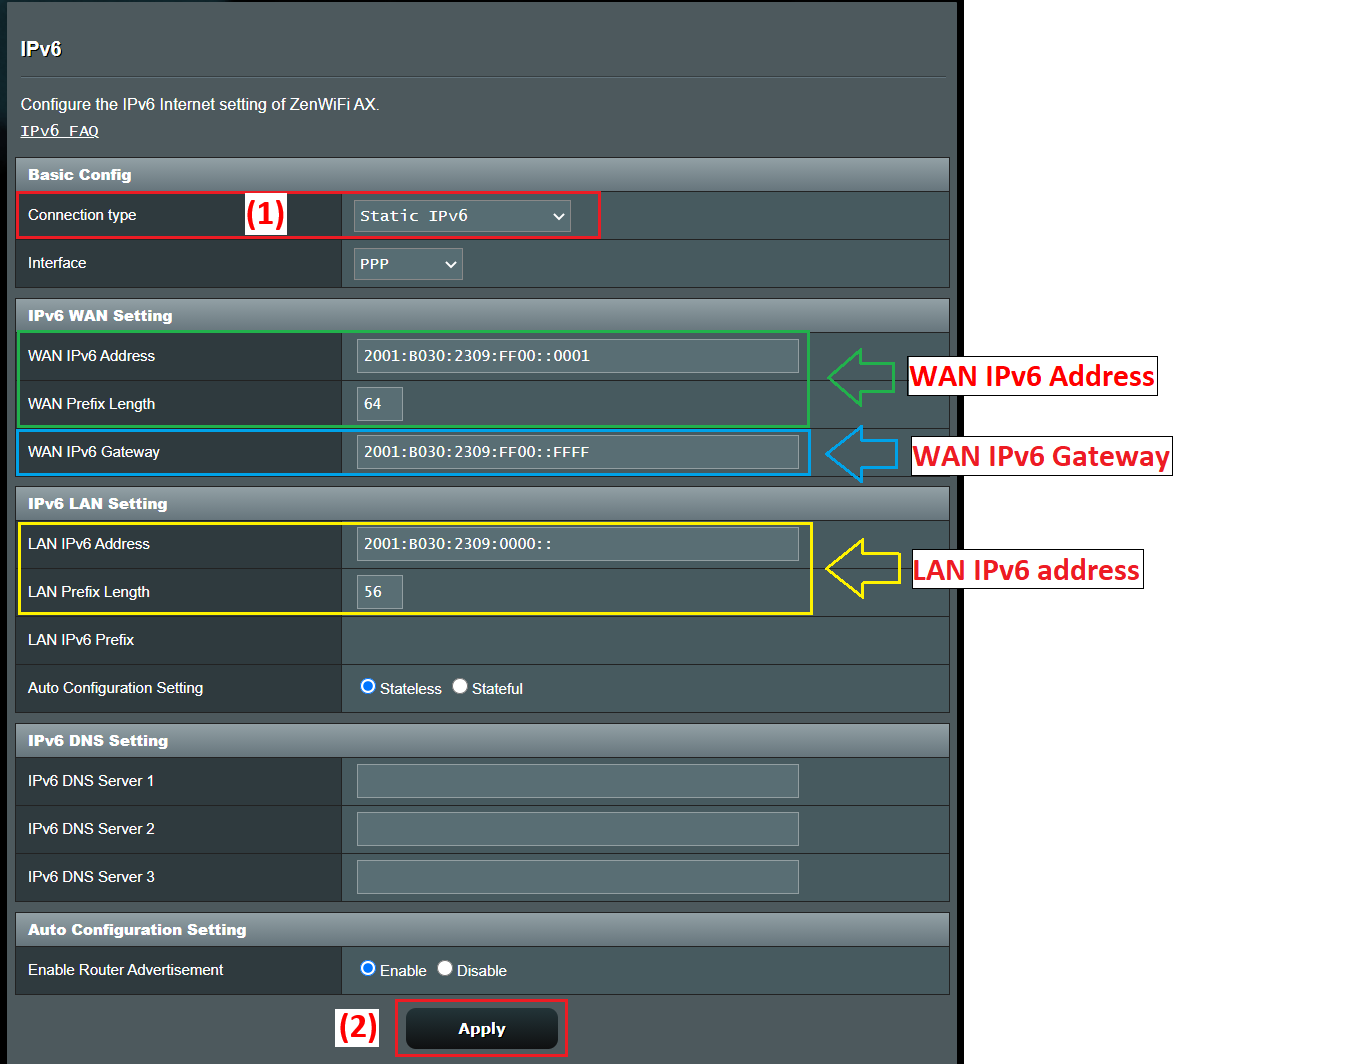
- Staatiline IPv6Internetiteenuse pakkuja määrab teile fikseeritud ploki (näiteks /48 või /56) ja te konfigureerite aadressi ja eesliite käsitsi ruuteri WAN-liideses.
- Läbi pääsemaRuuter toimib "sillana" ja võimaldab selle taga oleval seadmel otse IPv6-konfiguratsiooni hankida (tüüpiline mõnes olukorras, kus WAN-is on automaatne IP).
- Tunnelid 6x4, 6x4 ja 6.Üleminekumehhanismid, mis kapseldavad IPv6 pakette IPv4 sisse, kui pakkuja või vahepealne infrastruktuur veel natiivset IPv6-d ei toeta. Näiteks 6rd on "kiire" olekuteta juurutamise variant, mis sarnaneb 6to4-ga.
- Spetsiifilised teenused, näiteks FLETi IPv6: laialdaselt kasutusel Jaapanis, kus mõned pakkujad rakendavad oma lahendusi, mis nõuavad ruuteril spetsiifilisi konfiguratsioonimalle.
Igal juhul on oluline esmalt seadistada IPv4 WAN-ühendus (automaatne IP, PPPoE, staatiline IP jne) ja seejärel valida vastav IPv6 tüüp. Paljud ruuterid täidavad isegi mõned IPv6 parameetrid automaatselt, kui nad ühenduse tüübi õigesti tuvastavad.
IPv6 seadistamine tüüpilisel ruuteril (nt ASUS)
Võtame näiteks ASUS-i ruuteri , kuna selle menüüd on üsna sarnased paljude teiste kaubamärkide menüüdega. Üldine töövoog on tavaliselt väga sarnane: avage veebiliides, muutke WAN-seadeid ja seejärel minge täpsemate sätete all IPv6-le pühendatud jaotisse.
Tüüpilised sammud IPv6 aktiveerimiseks seda tüüpi ruuteril oleksid järgmised:
- Ühendage arvuti ruuteriga kaabli või WiFi kaudu ja avage veebiliides kas LAN IP (näiteks 192.168.1.1) või konkreetse URL-i, näiteks http://www.asusrouter.com, kaudu.
- Logige sisse administraatorikonsooli seadme kasutajanime ja parooliga. Kui olete need unustanud, on ainus võimalus ruuteri tehaseseadetele taastada ja uuesti konfigureerida.
- Esmalt kontrollige IPv4 WAN-ühenduse tüüpi Jaotises WAN > Internetiühendus näete, kas kasutate PPPoE-d, automaatset IP-d (DHCP), staatilist IP-d jne.
- Ava IPv6 menüü täpsemates sätetes ja valige IPv6-ühenduse tüüp vastavalt ülaltoodule.
Näiteks tüüpiline kombinatsioon on tavaliselt järgmine:
- Kui IPv4 WAN on sisse lülitatud PPPoEValige IPv6 tüüp PärismaalaneRuuter kasutab operaatorilt IPv6 teabe saamiseks PPPoE seanssi.
- Kui IPv4 WAN on Staatiline IP, valida Staatiline IPv6 IPv6 jaotises ja sisestage käsitsi aadress, eesliide, lüüs ja DNS, mille teie internetiteenuse pakkuja teile andis.
- Kui IPv4 WAN on sisse lülitatud Automaatne IP (DHCP)Paljud juhendid soovitavad kasutada Läbi pääsema nii et IPv6 konfiguratsioon edastatakse otse seadmele, mis seda vajab, või hallatakse seda automaatselt.
Pärast muudatuste rakendamist taaskäivitab ruuter tavaliselt osaliselt võrguteenuse. Kiire viis IPv6 parameetrite vastuvõtmise kontrollimiseks on uuesti sisse logida ja kontrollida IPv6 LAN-i konfiguratsiooni jaotist: kui näete määratud aadresse ja eesliiteid, töötab IPv6 WAN-i osa.
Tegeliku ühenduvuse kinnitamiseks on soovitatav külastada testlehte, näiteks test-ipv6.com, mis analüüsib, kas teie brauser ja pakkuja toetavad protokolli õigesti, ning annab teile teada, kas töötate kahekihilises protokollprotokollis, kas esineb DNS-vigu või kas teil on ainult IPv4.
IPv6 juurutamine täiustatud võrkudes VLAN-ide ja /48 prefiksitega
Tõsisemates keskkondades , näiteks mitme VLAN-i ja UniFi või Omada tüüpi seadmetega kontorites, annab internetiteenuse pakkuja tavaliselt pika staatilise eesliite, näiteks /48. Sealt edasi on teie ülesanne jagada see plokk /64 alamvõrkudeks (või muudeks, kui platvorm seda toetab), mis määratakse igale VLAN-ile või loogilisele segmendile.
Oletame, et teie teenusepakkuja annab teile /48 aadressi, näiteks 2001:b33f:f33d::/48, ja teie ruuteri WAN-liideses kasutate aadressi 2001:b33f:f33d::2, samas kui teie internetiteenuse pakkuja ruuter on 2001:b33f:f33d::1. See WAN-konfiguratsioon on lihtsalt väljaminev link. Oluline on see, kuidas te seda /48 aadressi LAN-poolel jagate.
IPv6-s on väga tavaline kasutada iga 2. kihi lingi puhul suurust /64, kuna see on soovitatav suurus automaatse konfigureerimise (SLAAC) ja muude funktsioonide võimaldamiseks. Alates suurusest /48 on teil 2^(64-48) = 65 536 saadaolevat /64 alamvõrku; teisisõnu, teil on enam kui küll, et mugavalt plokke igale VLAN-ile, külaliste WiFi-võrgule, DMZ-le jne määrata.
Ruuteri LAN-liidese seadetes (näiteks UniFi või Omada lüüsi puhul) näete välja „IPv6 aadress” või „IPv6 eesliide” ja rippmenüüd alamvõrgu maski pikkustega vahemikus /64 kuni /127. Tavaliselt on soovitatav see jätta /64 peale, välja arvatud väga spetsiifilise olukorra korral.
Idee on midagi sellist :
- VLAN 10 (ettevõtte võrk): 2001:b33f:f33d:10::/64
- VLAN 20 (külalised): 2001:b33f:f33d:20::/64
- VLAN 30 (serverid): 2001:b33f:f33d:30::/64
- VLAN 40 (labor/IoT): 2001:b33f:f33d:40::/64
Igas VLAN-is on ruuteril kehtiv aadress eesliite /64 sees, mis toimib klientide jaoks väravana; näiteks 2001:b33f:f33d:10::1 VLAN 10 jaoks, 2001:b33f:f33d:20::1 VLAN 20 jaoks jne. Väli, mida paljud seadmed märgistavad kui „Värava IP/alamvõrk”, viitab täpselt sellele ruuteri aadressile koos eesliite pikkusega (/64).
Klientide puhul on tavaliselt tegemist ühe globaalse IPv6-aadressiga määratud /64 alamvõrgus, kas SLAAC, DHCPv6 või mõlema kombinatsiooni kaudu (SLAAC IP-aadressi ja DHCPv6 täiendavate parameetrite, näiteks DNS-i jaoks). Terveid alamvõrke ei delegeerita tavaliselt üksikutele seadmetele, välja arvatud väga spetsiifilistes olukordades (näiteks sisemised ruuterid, mis levitavad eesliiteid DHCPv6-PD abil).
Aadressiruumi jagamisel mitme VLAN-i vahel on oluline mitte muretseda tarbimise pärast (teil on palju eesliiteid), vaid muuta skeem korrapäraseks ja hõlpsasti mõistetavaks: kasutage VLAN-numbreid eesliite viimases 16 bitis, reserveerige järjestikused vahemikud sisemiste teenuste jaoks, eraldage külalised, IoT ja tootmine hästi diferentseeritud plokkidega jne.
Automaatkonfiguratsioon, DAD ja täiustatud IPv6 parameetrid liidestel
Kui lubate liidesel (LAN, VLAN, tunnel jne) IPv6, võimaldavad paljud süsteemid teil muuta täiustatud parameetreid, mis on vaikimisi mõistlikult hästi häälestatud. Üldiselt on parem neid mitte puutuda, kui teil pole võrgus väga spetsiifilist nõuet.
Üks neist parameetritest on „hüppelimiit ”, mis on IPv4-s TTL-i ekvivalent: maksimaalne ruuterihüpete arv, mille pakett saab teha enne äraviskamist. Kõige tavalisem vaikeväärtus on 64, mis on tavaliselt isegi suurtes võrkudes enam kui piisav.
Teine levinud säte on DAD-edastuste (Duplicate Address Detection ehk duplikaat-aadresside tuvastamine) arv . IPv6 käivitab protsessi, mis kontrollib enne aadressi kasutamist, et see pole võrgus dubleeritud. Tüüpiline väärtus on 1, mis vähendab konfigureerimisaega, säilitades samal ajal minimaalse kontrolli. Selle väärtuseks 0 seadmine keelab duplikaat-aadresside tuvastamise, mida üldiselt ei soovitata, välja arvatud rangelt kontrollitud olukordades.
Enamikus kontrollerites ja ruuterites leiate need parameetrid liidese redigeerimisel spetsiaalselt IPv6 vahekaardilt. Dokumentatsioon soovitab tavaliselt jätta vaikeväärtused, kui te ei tea täpselt, mida ja miks muudate.
Juurdepääsu kontroll ja turvalisus IPv6-s: ACL-id NAT-i asemel
Peamine erinevus IPv4-st on see, et IPv6 ei kasuta NAT-i samal viisil. Igal seadmel võivad olla globaalselt marsruutitavad aadressid otse internetist, seega saab esimeseks turvaliiniks lüüsi tulemüür/ACL, mitte NAT-i enda kõrvalmõju.
Omada-tüüpi lüüsides on IPv6 juurdepääsuloendi (ACL) funktsionaalsus võtmetähtsusega. See võimaldab administraatoril määratleda reegleid, mis filtreerivad liiklust lähte-aadressi, sihtkoha aadressi, portide või protokollide alusel ning otsustada, kas iga liiklustüüp lubada või keelata.
Vaikimisi blokeerivad paljud Omada lüüsid IPv6-liikluse puhul juurdepääsu välisvõrkudest sisevõrkudesse just seetõttu, et puudub NAT, mis "peidaks" sisemisi aadresse. Teisisõnu, juurdepääs internetist teie kohtvõrku on täielikult blokeeritud, kui te just otseselt lünki ei loo.
Tüüpiliste IPv6 juurdepääsukontrolli stsenaariumide puhul on teil mitu konfiguratsioonimustrit:
- Internetist sisevõrku juurdepääsu takistamineTavaliselt on see vaikimisi blokeeritud, kuid IPv6-s saab poliitikat täiendavate ACL-idega üle vaadata või veelgi karmistada.
- Luba juurdepääs sisemisele serverile (näiteks veebiserver serveri VLAN-is): defineeritakse sisemine IPv6 aadressirühm (minu_server) ja väline klient või vahemiku rühm (minu_klient) ning luuakse WAN-IN tüüpi ACL-reegel selle liikluse lubamiseks.
- Piirake teatud seadmete internetiühendust (näiteks laste arvutid või IoT-seadmed): luuakse nende klientidega IPv6-rühm (children_pc) ja teine, mis esindab internetti, ning sellele rühmale lisatakse keelamisrežiimis LAN->WAN ACL-reegel.
Omada töövoo saab kokku võtta järgmiselt: IPv6 WAN-ühenduse korrektne konfigureerimine, IPv6-režiimi lubamine ja seadistamine LAN-ides/VLAN-ides, IPv6-rühmade määratlemine teid huvitavate aadresside või vahemikega ning lõpuks lüüsi ACL-reeglite loomine, kus valite liikluse suuna (SISSE, VÄLJA, LAN->WAN), poliitika (Luba/Keela), protokollid ja lähte-/sihtkoha paarid nende rühmade põhjal.
Oluline on veenduda, et lüüsi püsivara on ajakohane, sest kõige kaasaegsemad IPv6 juurdepääsukontrolli funktsioonid võivad vajada süsteemitarkvara uuemaid versioone.
IPv6 aktiveerimine kodu- ja väikekontorikeskkondades
Kodus või väikeses kontoris on IPv6 aktiveerimisprotsess tavaliselt vähem hirmutav, kui esmapilgul tundub. Peamine on see, et teie internetiteenuse pakkuja pakub teie liinil juba IPv6 tuge ja et teie ruuter tunneb selle õigesti ära.
Üldised sammud oleksid järgmised :
- Kinnitage oma tarnijaga Veenduge, et teie ühendus toetab IPv6-d ja millises režiimis (kahekordne stack, ainult IPv6 NAT64-ga jne). Samuti küsige, kas teil on vaja oma seadmeid või püsivara vahetada.
- Veenduge, et ruuter toetab IPv6-dSee on tavaline tänapäevastes seadmetes nagu FRITZ!Box, ASUS ruuterid, TP-Link Archer (C, AX jne), Omada, UniFi jne.
- Juurdepääs ruuteri veebiliidesele (192.168.1.1, 192.168.0.1 või mõni muu, olenevalt tootjast) ja otsige IPv6 jaotist lisasuvanditest või võrgumenüüst.
- Luba IPv6 ja vali ühenduse tüüp Internetiteenuse pakkuja poolt määratud: DHCPv6, PPPoE natiivse IPv6-ga, staatiline IP, 6. tunnel jne.
- Rakenda muudatused ja vajadusel taaskäivitaSeejärel kontrollige veebisaidilt nagu test-ipv6.com, kas teie internetiühendus juba IPv6-d kasutab.
Enamikus tänapäevastes operatsioonisüsteemides (Windows 10/11, macOS, Linux, Android, iOS) on IPv6 vaikimisi lubatud. Näiteks Windowsis minge lihtsalt võrguadapteri atribuutidesse ja veenduge, et ruut „Internet Protocol Version 6 (TCP/IPv6)” on märgitud.
Kui ruuter on eesliite õigesti reklaaminud ja klientidel on IPv6 lubatud, saab iga seade automaatselt oma globaalse ja lingi-lokaalse aadressi, ilma et peaks seadmega endaga midagi tegema.
Windowsi vaatenurk: IPv4/IPv6 eelistamine ja osaline deaktiveerimine
Windowsi hallatavates keskkondades on oluline teada, et süsteem rakendab RFC 3484-s kirjeldatud aadressivaliku loogikat, pidades eesliidete tabelit, mis otsustab, millist aadressi kasutada, kui samal masinal on DNS-nimega seotud mitu IP-aadressi (IPv4 ja IPv6).
Vaikimisi kipub Windows kasutama IPv6-d alati, kui on saadaval globaalne unicast-aadress ja ühenduvus on õige, kuigi see on endiselt täiesti võimeline paralleelselt IPv4-ga töötama.
Mõned administraatorid otsustavad IPv6 keelata või piirata võrguprobleemide diagnoosimiseks, eriti kui kahtlustatakse nimelahenduse või mittetäielike IPv6 konfiguratsioonidega seotud probleeme. Microsoft pakub tsentraliseeritud mehhanismi IPv6 kasutamise jälgimiseks süsteemiregistri kaudu.
Asjakohane registreerimisvõti on :
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters\DisabledComponents
See on REG_DWORD väärtus , mis võib jääda vahemikku 0x00 (vaikimisi käitumine, IPv6 on täielikult lubatud) kuni 0xFF (mis sisuliselt keelab IPv6 enamikus liidestes, kuigi süsteem kasutab seda endiselt sisemiselt oma ülesannete jaoks).
Mõned kasulikud seaded on järgmised :
- Eelista IPv4-d IPv6-le: väärtus 0x20 (kümnendsüsteemis 32). Hoiab IPv6 aktiivsena, kuid muudab eesliitepoliitikaid nii, et IPv4 valitakse alati, kui see on saadaval. Seda peetakse eelistatavamaks kui IPv6 täielikku keelamist.
- Keela IPv6 mittetunneli liidestel: väärtus 0x10 (16 kümnendmurruga), mis mõjutab natiivseid liideseid.
- Keela IPv6 tunneli liidestel: väärtus 0x01 (1 kümnendkoht), kasulik, kui üleminekutehnoloogiaid, näiteks 6to4, ISATAP või Teredo, ei soovita.
- Lülitage peaaegu kõikjal välja: 0xFF (kümnendmurruga 255), mis keelab IPv6 nii tunnelites kui ka natiivsetes liidestes, erandiks on see, et süsteem säilitab endiselt ::1 loopbacki ja sisemise kasutuse jaoks.
Selle väärtuse muutmiseks administraatori konsoolist saate kasutada sellist käsku:
reg add "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters" /v DisabledComponents /t REG_DWORD /d <valor> /f
Windows kasutab sellel väljal bitimaski , et otsustada, millised komponendid on keelatud: tunnelid, 6to4, ISATAP, Teredo, natiivsed liidesed, IPv4 eelistus jne. Iga bitti tõlgendatakse erinevate funktsioonide puhul tõese (1) või väärana (0) väärtusena ning konkreetsed kombinatsioonid, näiteks 0x20, 0x10, 0x01 või 0x11, vastavad Microsofti dokumenteeritud levinud stsenaariumidele.
Oluline on mõista, et see võti ei muuda liidese omadustes märkeruudu „Internetiprotokolli versioon 6 (TCP/IPv6)” olekut; see tähendab, et märkeruut on märgitud isegi siis, kui olete IPv6 registritasandil piiranud või keelanud. See on ootuspärane käitumine.
Kui soovite IPv6 kindlast liidesest lahti ühendada, saate teha järgmist.
- Eemaldage adapteri võrguomadustest märkeruut IPv6.
- Kasutage PowerShelli käsuga nagu:
Disable-NetAdapterBinding -Name "NombreDeMiAdaptador" -ComponentID ms_tcpip6
Lisaks lubab Windows automaatselt selliseid tehnoloogiaid nagu 6to4, kui arvutil on avalikud IPv4-aadressid. Kui te ei soovi, et need tunneli liidesed loodaks või IPv6-aadressid DNS-is automaatselt registreeritaks, saate need keelata, määrates DisabledComponents väärtuseks 0x01 või kasutades rühmapoliitika sätteid, mis keelavad 6to4, ISATAP ja Teredo.
Ruuterimudelid ja IPv6 tugi
IPv6 tugi on järk-järgult laienenud praktiliselt kõikidele keskmise ja tipptasemel kodu- ja väikeettevõtete ruuteritele. Brändid nagu ASUS, AVM FRITZ!Box, TP-Link (Archer ja Omada seeria) ja muud SD-WAN-lahendused lisavad oma uusimatesse püsivara värskendustesse tavaliselt täieliku IPv6 toe.
Näiteks TP-Link Archeri ökosüsteemis on palju mudeleid, mis on suunatud erinevatele stsenaariumidele (AX57, C1200, C5400, AX55, C4, C5200, AX53, C5, AX10, C2, AX51, AX96, A2200, TL-WR1043N V5, C80, AXE95, C8, AX10000, C3150, C9, AX50, C6, C7, AX90, AX6000, C5400X, C25, C24, A20, A64, C60, C2600, A1200, C21, C20, C64, AX1800, AX206, C59, C58, AX4200, C3200, C900, A2, AX75, AX4400, C3000, AX73, C50, A10, A54, AX4800, C1900, C55, C54, A2300, TL-WR841N V14.20, AXE75, A6, A7, AXE75, A6, A7, OAE540, AX240,0,0,5m GX90, A8, A9, AX68, C2300, AX5300, C1210, AX23, AX20, C4000, AX21, AX3000V, A3000, C2700, AXE300, AX1500, AXE300, AX1500, AXE300, AX1500, AXE300, AX1500, AXE300, AX0,0,0,0,10, AX20, AX20, AX20, AX20, AX20, AX20, AX20, AX3
Paljudes nendes mudelites on IPv6 tuge või teatud funktsioone (nt DHCPv6-PD, tunneldamine, IPv6 vanemlik kontroll, täiustatud pääsuloendid jne) püsivara värskendustega täiustatud. Hea mõte on vaadata tootja allalaadimiskeskust, kontrollida oma seadme riistvaraversiooni ja lugeda andmelehte või väljalaskemärkmeid, et näha, mida on hiljuti lisatud.
Samuti pidage meeles, et teatud toodete ja funktsioonide saadavus on piirkonniti erinev, seega ei pruugi teatud IPv6-võimalustega konkreetne mudel teie riigis saadaval olla või sellel ei pruugi olla täpselt samu funktsioone kui mõnes teises piirkonnas.
Tugi, püsivara ja funktsionaalne testimine
IPv6-ga töötades on eriti oluline hoida oma seadmete püsivara ajakohasena: vead DHCPv6 implementatsioonis, tõrked RA-s (ruuteri reklaamid), probleemid 6./6.-4. tunnelitega või ühildumatud ACL-id võivad teie elu märkimisväärselt keerulisemaks muuta.
Tootjad koondavad draiverite, püsivara, utiliitide ja kasutusjuhendite allalaadimise tavaliselt oma tugikeskustesse (näiteks ASUS-i allalaadimiskeskusesse või FRITZ!Boxi tugiportaali). Väljalaskemärkmete regulaarne kontrollimine annab vihjeid IPv6, turvalisuse ja jõudlusega seotud täiustuste kohta.
Pärast iga suuremat konfiguratsioonimuudatust (IPv6 lubamine, eesliidete muutmine, ACL-ide kohandamine, IPv4/IPv6 eelistuse muutmine Windowsi klientides jne) on soovitatav teha minimaalne testide kogum:
- Liikuge saitidele, mis edastavad ainult IPv6-protokolli või eelistavad IPv6-protokolli.
- Ühenduvuse, DNS-i, lekete ja ülemineku kontrollimiseks kasutage selliseid tööriistu nagu test-ipv6.com.
- Testi pinge ja traceroute nii sisemistele kui ka välistele IPv6 aadressidele.
- Veenduge, et tulemüüri/ACL-i reeglid toimivad IPv6-liikluse puhul ootuspäraselt.
Kui midagi ei tööta , hõlmab tüüpiline diagnostikaplaan konfigureeritud ühenduse tüübi kontrollimist, LAN-i eesliidete õigsuse kontrollimist, klientide kehtivate aadresside saamise kontrollimist, püsivara värskendamist ja lõpuks ruuteri tehaseseadetele lähtestamist, et välistada segavad pärandkonfiguratsioonid.
Selle stsenaariumi korral lakkab IPv6 olemast see "veidrik" ja muutub lihtsalt järjekordseks tööriistaks teie võrguressursside kastis: õigesti konfigureerituna annab see teile palju puhtama adresseerimisskeemi, lihtsustab mõningaid teenuste avaldamise stsenaariume ning kuna see on hästi kaitstud ACL-ide ja tulemüüridega, ei kujuta see tingimata endast täiendavat ohtu võrreldes IPv4-ga, vaid pigem vastupidist tänu oma moodsamale disainile.
Indeks
- 1 Mis on IPv6 ja miks peaksite selle kohe lubama?
- 2 IPv6-ühenduste tüübid ja üleminekumehhanismid
- 3 IPv6 seadistamine tüüpilisel ruuteril (nt ASUS)
- 4 IPv6 juurutamine täiustatud võrkudes VLAN-ide ja /48 prefiksitega
- 5 Automaatkonfiguratsioon, DAD ja täiustatud IPv6 parameetrid liidestel
- 6 Juurdepääsu kontroll ja turvalisus IPv6-s: ACL-id NAT-i asemel
- 7 IPv6 aktiveerimine kodu- ja väikekontorikeskkondades
- 8 Windowsi vaatenurk: IPv4/IPv6 eelistamine ja osaline deaktiveerimine
- 9 Ruuterimudelid ja IPv6 tugi
- 10 Tugi, püsivara ja funktsionaalne testimine