- Kaheastmeline autentimine lisab paroolile teise kinnituse, mis muudab kontode kaaperdamise palju raskemaks isegi siis, kui ründaja teab teie volitusi.
- Saadaval on mitu kahefaktorilist autentimismeetodit (SMS, autentimisrakendused, tõuketeatised, füüsilised võtmed, biomeetria ja juurdepääsuvõtmed), millel on erinevad turvalisuse ja mugavuse tasemed.
- Kaheastmelise kinnitamise lubamine e-posti kontodel, sotsiaalmeedias, sõnumsides, pilvesalvestuses ja veebiostudes vähendab oluliselt identiteedivarguse ohtu.
- 2FA maksimaalseks ärakasutamiseks on soovitatav kombineerida turvalisi meetodeid, valida ainult usaldusväärseid seadmeid ja mitte kunagi jagada kinnituskoode kolmandate osapooltega.
Kaheastmeline autentimine ( nimetatakse ka kaheastmeliseks kinnitamiseks või 2FA-ks) on muutunud üheks neist turvameetmetest, mis pole enam valikuline, kui soovite oma kontosid kaitsta. Andmelekete, paroolivarguste ja andmepüügirünnakute sagenemise tõttu on ainult ühele võtmele lootmine ausalt öeldes tulega mängimine.
See süsteem lisab teie kontole täiendava kaitsekihi : lisaks paroolile nõuab teenus teist tegurit, mis peaks olema ainult teil või mida ainult teie peaksite suutma genereerida. See võib olla ajutine kood, mobiiliteavitus, teie sõrmejälg, füüsiline võti või isegi paroolita juurdepääsuvõti. Selle aktiveerimine on palju lihtsam, kui tundub, ja vastutasuks vähendab see drastiliselt võimalust, et keegi teie kontod üle võtab.
Mis täpselt on kaheastmeline autentimine?

Kaheastmeline autentimine ehk kahefaktoriline autentimine (2FA) on süsteem, kus sisselogimiseks on vaja kahte erinevat tõendit: midagi, mida te teate (teie parool või PIN-kood) ja midagi, mis teil on või mis te olete (mobiiltelefon, turvavõti, sõrmejälg, nägu jne). Nende tegurite kombineerimine muudab ründajal juurdepääsu saamise palju raskemaks , isegi kui nad on teie parooli kätte saanud.
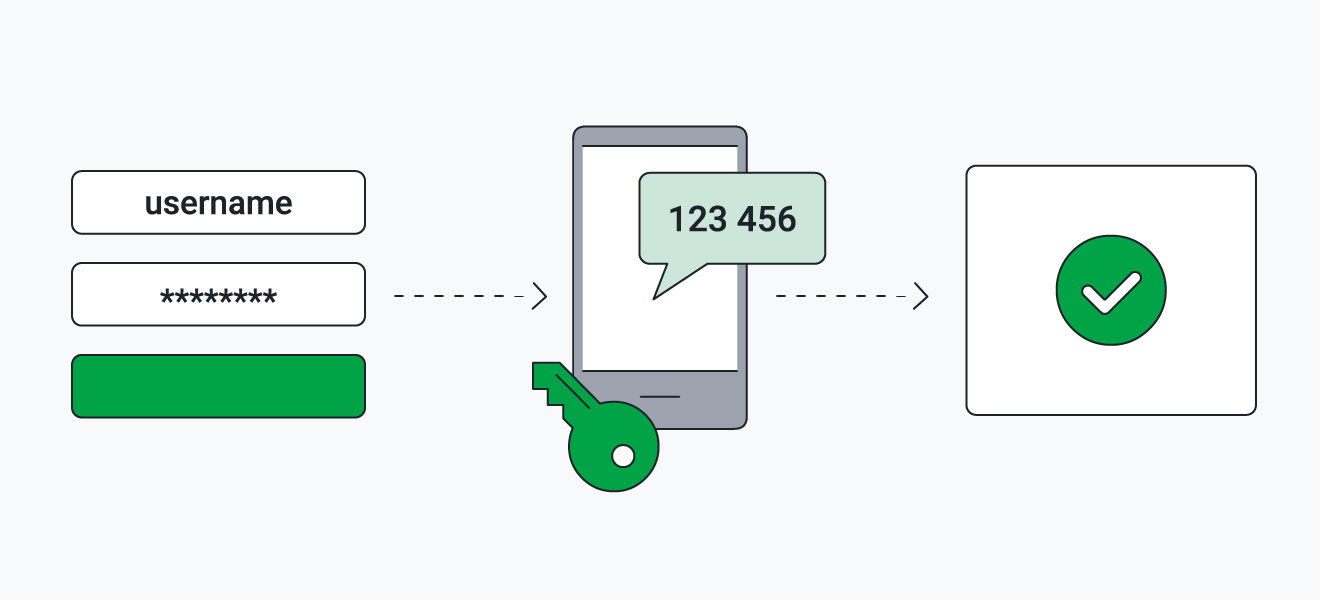
Praktikas toimib protsess tavaliselt nii: esmalt sisestate oma tavapäraselt oma kasutajanime ja parooli. Seejärel, enne juurdepääsu andmist, nõuab teenus teist sammu, milleks võib olla ühekordne parool (OTP), teie poolt kinnitatav tõuketeade, biomeetriline tuvastamine või turvavõtme kasutamine. Ilma selle teise sammuta on juurdepääs blokeeritud.
See teine tegur põhineb tavaliselt millelgi, millele peaks ligipääs olema ainult sinul : sinu isiklik mobiiltelefon, konkreetne rakendus, USB/NFC-võti või isegi sinu enda keha (sõrmejälg või nägu). Nii ei saa keegi isegi siis, kui ostab või arvab ära sinu parooli tumeveebi foorumites või jõhkra rünnaku abil, ligipääsu, sest tal puudub pusle teine tükk.
Seepärast on kaheastmeline autentimine tundlike kontode puhul väga soovitatav: e-post, sotsiaalmeedia, sõnumsideplatvormid, pilvesalvestusteenused, internetipangandus, poed ja turuplatsid , kus salvestate makseandmeid, või mis tahes teenus, kus teil on tundlikku teavet, mida te ei soovi levimas näha.
Idee seisneb selles, et kui üks tegur on ohus (parool, mis on kõige levinum), on sisselogimise lõpuleviimiseks ikkagi vaja teist. See topeltbarjäär muudab konto kaaperdamise palju vähem tõenäoliseks nende jaoks, kellel on 2FA lubatud.
Kuidas kaheastmeline kinnitamine praktikas toimib
Kui lubate kaheastmelise kinnitamise sellistes teenustes nagu Google, Microsoft või muudel platvormidel, muutub sisselogimisprotsess veidi, et suurendada turvalisust ilma asju liiga keeruliseks muutmata . Sõltuvalt teie seadetest võib süsteem küsida erinevat tüüpi teisi samme, olenevalt sisselogimise kontekstist.
Näiteks Google'i kontode puhul saate pärast funktsiooni lubamist sisse logida oma parooli ja teise sammu abil või otse pääsukoodi abil. Kui kasutate oma mobiiltelefoni või arvutiga ühilduvat pääsukoodi, ei pea te parooli sisestama, kuna seade ise tuvastab teie isiku teie avamismeetodi (PIN-kood, sõrmejälg, näotuvastus jne) abil.
Oluline on mõista, et juurdepääsuvõtmega sisselogimisel asendatakse seade ise ja teie biomeetria või PIN-kood traditsioonilise parooli ja PIN-koodi kombinatsiooniga. Neid võtmeid ei saa üles kirjutada, kogemata edastada ega telefoni teel jagada, kuna need eksisteerivad ainult teie registreeritud seadmetes.
Kui eelistate parooli kasutamist jätkata, küsib teenus seda teist tegurit hiljem. Näiteks Google ja Microsoft valivad igal ajahetkel kõige sobivama meetodi, lähtudes teie seadmetest, asukohast või sellest, kuidas te tavaliselt sisse logite. See tähendab, et nad võivad teile telefonis kuvada teatise, küsida ajutist koodi või paluda teil kasutada füüsilist turvavõtit.
Lisaks kasutavad paljud süsteemid adaptiivset autentimist : kui nad tuvastavad ebatavalise sisselogimise (uus seade, erinev riik, ebatavaline rakendus jne), tugevdavad nad kinnitusprotsessi. Näiteks võivad nad alati nõuda teist sammu, kui logite sisse tundmatust sülearvutist, kasutate kõrge riskiga rakendust või loote ühenduse seadmest, mida teie ettevõte ei halda.
Kõige sagedamini kasutatavad kaheastmelise kinnitamise meetodid
Selle teise autentimisetapi läbimiseks on mitu meetodit ja kõik ei paku sama turvalisuse ega mugavuse taset. Ideaalis peaksite tutvuma saadaolevate valikutega, et valida endale ja kaitstava konto tüübile kõige sobivam.
Üks levinumaid meetodeid on SMS-kinnitus . Pärast kasutajanime ja parooli sisestamist saadab teenus teie mobiiltelefonile tekstisõnumi teel kuuekohalise koodi, mille peate seejärel sisselogimisekraanil sisestama. See on kiire, ei vaja täiendavaid rakendusi ja praktiliselt igaüks saab seda kasutada, kuid sellel on kaks suurt puudust: peate jagama oma telefoninumbrit ja see on haavatav selliste rünnakute suhtes nagu SIM-kaardi vahetamine.
Väga sarnane on kõnede kinnitamise süsteem , kus saate koodi telefonikõnega numbrile, mille olete eelnevalt seadistanud. See toimib hästi, kui te ei saa SMS-sõnumeid vastu võtta, kuid sellega kaasnevad samad riskid: kui kellelgi õnnestub teie number kloonida, võib ta ka neid kõnesid vastu võtta.
Teine klassikaline meetod on e-posti aadressi kinnitamine . Pärast parooli sisestamist saadab teenus teie e-posti aadressile koodi või ajutise lingi. Seda on lihtne kasutada, kuid sellel on oluline nõrkus: kui keegi saab juurdepääsu teie e-posti aadressile, võib ta saada kätte ka kõik sinna saadetud koodid. Lisaks, kui olete sisse logitud samast seadmest, ei lisa see nii palju turvalisust, kui esmapilgul tundub.
Mõned teenused kasutavad turvaküsimusi endiselt teise tegurina: pärast parooli küsivad nad midagi, mille olete varem seadistanud (esimese kooli nimi, sünnilinn jne). Probleem on selles, et kui küsimused on liiga ilmsed või keegi teie lähedane teab vastust, muutub see meetod ebausaldusväärseks. Seetõttu peetakse seda nüüd esmase turvameetmena halvaks valikuks.
Push-teavitused ja autentimisrakendused
Üks mugavamaid ja turvalisemaid meetodeid on mobiilseadmes push-teavituste kasutamine . Platvormid nagu Google või Microsoft saadavad teie telefoni märguande: sisselogimise kinnitamiseks puudutage lihtsalt nuppu „Jah“ või kui see ei ole teie, siis nuppu „Ei“. Tavaliselt kuvatakse ka üksikasju, näiteks seadet, mida kontole juurdepääsuks kasutatakse, ja mõnel juhul ka ligikaudset asukohta.
Sellel süsteemil on kaks selget eelist. Esiteks on märguande puudutamine palju lihtsam kui kuuekohaliste koodide kopeerimine. Teiseks on see vähem haavatav telefoninumbrile tuginevate rünnakute suhtes (SIM-kaardi kloonimine, SMS-ide edastamine jne), kuna kinnitamine on seotud seadme ja teie kontoga, mitte ainult telefoniliiniga.
Ettevõtted täiendavad neid teavitusi sageli lisakontrollidega, näiteks seadme PIN-koodi või sõrmejälje küsimisega, et vältida volitamata juurdepääsu lihtsalt lukustamata telefoni kättevõtmise teel. Ettevõttekeskkondades võimaldavad Microsoft Entra lahendused või sarnased tööriistad kontekstipõhiseid reegleid, mis suurendavad turvalisust ilma kasutajat ülemäära ebamugavusi tekitamata.
Paralleelselt on meil koodigeneraatori rakendused, näiteks Google Authenticator , Microsoft Authenticator, Authy, Duo ja paljud teised. Need rakendused loovad ajapõhiseid ühekordseid paroole (OTP-sid), mis vahetuvad iga paari sekundi tagant ja ei sõltu töötamiseks mobiililevist ega andmesideühendusest.
Nende rakenduste puhul skannite tavaliselt teenuse pakutavat QR-koodi, kui aktiveerite 2FA. Sellest ajast alates hakkab rakendus genereerima koode, mida peate iga kord sisselogimisel sisestama. See on väga soovitatav lahendus, kuna see muudab koodide kaugjuhtimise teel varastamise palju raskemaks, kuna need genereeritakse otse teie seadmes ja ei levi mobiilsidevõrkude kaudu.
Ligipääsuvõtmed, turvavõtmed ja biomeetria
Viimastel aastatel on pääsukoodid populaarsust kogunud kui moodne ja turvaline alternatiiv traditsioonilistele paroolidele. Parooli meeldejätmise asemel logite sisse sõrmejälje, näotuvastuse või seadme PIN-koodi abil autentides. Süsteem loob krüptograafiliste võtite paari: üks salvestatakse serverisse ja teine teie seadmesse ning need ühendatakse ainult siis, kui annate juurdepääsu.
Neid juurdepääsuvõtmeid saab luua telefonis , arvutis või isegi riistvaralises turvavõtmes . Eeliseks on see, et pole parooli, mida saaksite valesti sisestada, lugematutes kohtades uuesti kasutada või anda petturile, kes helistab teile tehnilise toe teeseldes. Need on ühed kõige tugevamad turvameetmed, mis praegu andmepüügirünnakute vastu saadaval on.
Nendega on seotud riistvaralised turvavõtmed – väikesed füüsilised seadmed (sageli USB, NFC või Bluetooth), mille ühendate oma mobiiltelefoni, tahvelarvuti või arvutiga või toote nende lähedale, kui seda küsitakse. Need toimivad nagu koduvõti: ilma selleta pole juurdepääsu. Suured ettevõtted ja edasijõudnud kasutajad kasutavad neid eriti tundlike kontode kaitsmiseks.
Teise tegurina mängib olulist rolli ka biomeetria. Paljud mobiiltelefonid ja sülearvutid võimaldavad juba sisselogimist sõrmejälje või näotuvastusega ning lahendused nagu Windows Hello integreerivad seda tüüpi autentimise operatsioonisüsteemi endasse. Nii saate kaitsetaseme suurendamiseks ühendada midagi, mida teate (oma parooli), millegagi, mis te olete (oma sõrmejälg, nägu).
Sellised meetodid koos tänapäevaste juurdepääsupoliitikatega võimaldavad organisatsioonidel minimeerida identiteedivarguste rünnakute ohtu , hõlbustada paroolivaba juurdepääsu ja säilitada suhteliselt sujuva kasutuskogemuse isegi siis, kui kasutajad vahetavad seadmeid või peavad kontosid taastama.
Alternatiivsed meetodid: SMS, QR-koodid, varukoodid ja palju muud
Kuigi SMS-i või kõne teel saadetud koodid pole ideaalsed, on need endiselt kehtiv valik, eriti neile, kes pole teatud rakenduste kasutamisega harjunud. Süsteem saadab teie seadistatud telefoninumbrile kuuekohalise koodi; peate selle lihtsalt oma isiku tuvastamiseks sisestama.
Siiski on oluline meeles pidada, et SMS-i või kõne teel saadetud koode võidakse pealt kuulata, kui keegi saab teie numbrile juurdepääsu . Rünnakud, nagu SIM-kaardi vahetamine (SIM-kaardi kloonimine) või kõnede suunamine, võivad need sõnumid ja kõned ründaja kontrollitavasse seadmesse suunata. Seega, kuigi need pakuvad teatud turvalisust võrreldes igasuguse kaitse puudumisega, ei ole need ideaalne meetod, kui saate kasutada tugevamaid alternatiive.
Teine süsteem, mida platvormid nagu Google kasutavad, on QR-koodi abil kinnitamine . Mõnes olukorras kuvatakse teie arvutiekraanil QR-kood ja peate selle oma mobiiltelefoniga skannima, järgides ekraanil kuvatavaid juhiseid oma isiku või telefoninumbri kinnitamiseks. See protsess on numbripõhiste rünnakute eest üsna turvaline, kuna andmevahetus toimub otse teie seadme ja serveri vahel, ilma SMS-ideta.
Enamik teenuseid pakub ka varundus- või taastekoode . Need on kaheastmelise autentimise aktiveerimisel genereeritud tähemärkide jadad, mida saate kasutada, kui kaotate juurdepääsu oma telefonile või peamisele meetodile. On oluline neid hoida turvalises kohas (mitte samas haavatavas e-posti kontol, mida te alati kasutate) ja mitte kunagi kellegagi jagada. Mõned täiustatud turvaprogrammid ei luba neid isegi alla laadida, et vältida lekkeid.
Lõpuks on olemas platvormid ja rakendused, mis integreerivad oma sisemised koodigeneraatorid . See tähendab, et näiteks Facebooki rakenduses endas saate aktiveerida funktsiooni, mis genereerib ajutisi koode uutesse seadmetesse sisselogimisel. Kontseptsioon on väga sarnane spetsiaalsete autentimisrakenduste omaga, kuid piirdub kindla teenusega.
Kaheastmelise autentimise lubamine: üldised sammud
Igal teenusel on oma menüü ja oma nimetamisviis, kuid peaaegu alati järgite mitmeid tavalisi samme . Üldise loogika mõistmine aitab teil vältida ekslemist isegi siis, kui valikute nimed veidi muutuvad.
Esmalt logige sisse kontole, mida soovite kaitsta (e-post, sotsiaalvõrgustik, sõnumsiderakendus, pilvesalvestus, mänguplatvorm, veebipood jne). Logige sisse oma tavapärase kasutajanime ja parooliga usaldusväärsest seadmest.
Seejärel minge turvalisuse või konto seadete jaotisse. Neid nimetatakse sageli näiteks „Turvalisus”, „Privaatsus ja turvalisus”, „Sisselogimine ja turvalisus” või „Konto”. Näiteks Google'i kontode puhul kuvatakse see peamisel armatuurlaual ja paljude sotsiaalvõrgustike puhul leiate selle rakenduse seadetest.
Selles jaotises otsige valikut nimega „Kaheastmeline kinnitamine“, „Kahefaktoriline autentimine“, „Sisselogimise turvalisus“ või midagi sarnast. Sellele klõpsates saate funktsiooni aktiveerida või lubada . Sel hetkel palub teenus teil tõenäoliselt parooli uuesti sisestada, et kinnitada, et seadeid muudate tõepoolest teie.
Järgmine samm on valida teise teguri tüüp, mida soovite kasutada: SMS, kõne, autentimisrakendus, füüsiline võti, tõuketeated, biomeetria jne. Mõned teenused võimaldavad teil korraga konfigureerida mitu meetodit (näiteks koodirakendus + SMS varukoopiana), et te seadme kaotamise korral hätta ei jääks.
Kui seadistusviisard on lõpule jõudnud, palub platvorm teil tavaliselt oma sisselogimist testida või protsessi kinnitada, sisestades teile valitud meetodi kaudu saadetud koodi. Paljud teenused pakuvad ka võimalust varukoode alla laadida või salvestada, mille peaksite tulevaste hädaolukordade jaoks üles kirjutama või usaldusväärsesse paroolihaldurisse salvestama.
Aktiveerimine populaarsetes teenustes ja igapäevastel kontodel
Kuigi juhised on platvormist olenevalt veidi erinevad, on idee lubada 2FA kõigil teie digitaalse elu olulistel kontodel . See hõlmab operatsioonisüsteeme ja põhikontosid, aga ka teenuseid, mida te igapäevaselt suhtlemiseks või tööks kasutate.
Isiklikes seadetes on soovitatav lubada kaheastmeline kinnitamine oma Microsofti, iOS-i, Androidi või Maci kontol , kuna see on oluline selliste asjade jaoks nagu failide sünkroonimine, varundamine, rakenduste ostmine ja pilveteenustele juurdepääs. Samuti on oluline see lubada oma sotsiaalmeedia kontodel (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch jne), kus kontode vargus võib olla suur peavalu.
Ära unusta oma e-posti teenuseid (Gmail, Outlook, Yahoo, ettevõtte pakkujad jne) ja sõnumsiderakendusi nagu WhatsApp, Telegram või Signal. Paljudel neist platvormidest on juba olemas kaheastmelise kinnitamise valikud oma seadetes, mõnedel on täiendav turva-PIN-kood või koodid, mis saadetakse SMS-iga, kui logid sisse uues seadmes.
Pilvesalvestusteenused (Google Drive, OneDrive, iCloud, Dropbox jne) on veel üks peamine kandidaat 2FA lubamiseks, kuna need majutavad sageli tundlikke dokumente, isiklikke fotosid, varukoopiaid teistest seadmetest ja tööfaile. Sama kehtib ka veebipõhiste ostuplatvormide ja turuplatside kohta, kus salvestatakse makseviise ja tarneaadresse.
Lõpuks võimaldavad ka veebipõhised mänguplatvormid (Steam, PlayStation Network, Xbox, Nintendo, arvutimänguteenused jne) tavaliselt kaheastmelist autentimist. Kuigi seda mõnikord tähelepanuta jäetakse, hoiab nende kontode kaitsmine ära mängukogude, digitaalsete ostude ja isegi nendega seotud isikuandmete kadumise.
Kaheastmelise autentimise turvalisus, riskid ja piirangud
Kaheastmelise autentimise tõhusus kontode varguste vähendamisel on hästi teada . Suured tehnoloogiaettevõtted on avaldanud uuringuid, mis näitavad, et valdaval enamikul ohustatud kontodest polnud rünnaku ajal mingit kaheastmelist autentimist lubatud.
Näiteks Google on märkinud, et kaheastmeline kinnitamine on üks tõhusamaid meetmeid kontode kaaperdamise ohjeldamiseks, samas kui Microsoft on teatanud, et peaaegu 99%-l ohustatud kontodest puudus kaheastmeline kinnitamine. Teisisõnu, selle funktsiooni lubamine vähendab drastiliselt teie rünnakupinda.
See pole aga imerohi ega lollikindel lahendus. On olemas pahavara ja sotsiaalse manipuleerimise tehnikaid , mis on loodud teid selles teises etapis varastama või petma: alates andmepüügilehtedest, mis koheselt koode jäädvustavad, kuni automatiseeritud kõnedeni (häälerobotid), mis esinevad teie panga, mobiilsideoperaatori või tehnilise toe teenusena, et veenda teid äsja saadud koodi dikteerima.
Seega on üks kuldreeglitest väga selge: ära kunagi jaga oma kinnituskoode kellegagi. Mitte telefoni, e-posti, WhatsAppi ega sotsiaalmeedia otsesõnumi teel. Suured ettevõtted ei helista sulle, et küsida sinult saadud kuuekohalist koodi, ja kui keegi helistab, siis üritab ta suure tõenäosusega sinu kontot üle võtta.
Samuti on oluline teada, et kui teie telefon füüsiliselt varastatakse ja lukust avatakse, suureneb oht, et keegi saab kinnitada tõuketeateid, vaadata autentimisrakenduste koode või lugeda ühekordsete paroolidega SMS-sõnumeid. Seetõttu on endiselt oluline hoida oma seadmetes turvalisi avamiskoode , lubada automaatne ekraanilukk ja võimaluse korral varguse korral sisu eemalt kustutada.
Usaldusväärsed seadmed, taastamine ja juurdepääsu järjepidevus
Selleks, et protsess iga kord oma arvutisse või mobiilseadmesse sisselogimisel tülikaks ei muutuks, lubavad enamik teenuseid teil märkida teatud seadmed usaldusväärseks . Tavaliselt kuvatakse teise teguri sisestamisel kast, millel on kirjas midagi sellist nagu „Ära sellel seadmel enam küsi” või „Jäta see arvuti meelde”.
Selle valiku lubamine tähendab, et selles konkreetses seadmes ei pea te iga kord sisselogimisel teist faktorit sisestama, vähemalt mõnda aega või kuni küpsiste kustutamiseni, globaalse väljalogimiseni või põhiseadete muutmiseni. Siiski peaksite selle kasti märkima ainult seadmetes, mida te kellegagi ei jaga ja mida te ise haldate (teie isiklik mobiiltelefon, sülearvuti, lauaarvuti).
Ärimaailmas kujundavad turvameeskonnad tavaliselt poliitikaid nii, et isegi kui seade kaob või kasutaja unustab oma peamise juurdepääsumeetodi, on olemas taastamisvõimalused : alternatiivsed meetodid, varukoodid, konto turvaline lähtestamine jne. Idee on hoida inimesi ühenduses ilma kahefaktorilist autentimist keelamata ja tarbetuid uksi avamata.
Teie puhul on individuaalsel tasandil kõige mõistlikum alati seadistada mitu kinnitusmeetodit , kui teenus seda lubab (näiteks autentimisrakendus põhimeetodina ja SMS- või turvavõtmed varukoopiana) ning salvestada taastekoodid kindlasse kohta, näiteks usaldusväärsesse paroolihaldurisse või hästi kaitstud füüsilisse dokumenti.
Lõppkokkuvõttes on oluline leida tasakaal mugavuse ja kaitse vahel: kasutada kaheastmelist kinnitamist kõigil oma olulistel kontodel, valida kõige turvalisemad saadaolevad meetodid (autentimisrakendused, juurdepääsuvõtmed, turvavõtmed) ja hoida taastamisvõimalused käepärast, et te telefoni kaotamise või vahetamise korral oma kontole ligi ei jääks.
Kaheastmelise autentimise kasutuselevõtt oma põhikontodel, kombineerides tänapäevaseid meetodeid nagu juurdepääsuvõtmed, koodirakendused ja tõuketeatised parimate tavadega (koodide mittejagamine, seadmete turvamine, varukoopiate hoidmine), asetab teid palju turvalisemasse olukorda enamiku levinud rünnakute vastu; see ei kõrvalda kõiki riske, kuid muudab teie kontod ründajatele palju vähem atraktiivseks ja lihtsaks sihtmärgiks.