- NLTK kriitiline haavatavus (CVE-2026-0848) võimaldab koodi kaugkäivitamist ning mõjutab tehisintellekti ja loomuliku keele töötlemise süsteeme.
- Levinud Pythoni installi- ja seadistamisvead (PATH, versioonid, keskkonnad) põhjustavad imporditõrkeid ja teegiprobleeme.
- PyPI ökosüsteemi on välja antud tuhandeid pahatahtlikke pakette, mis rõhutab tarkvara tarneahela riske.
- Nende riskide vähendamiseks on oluline heade turvapraktikate, teekide värskenduste ja range sõltuvuste haldamise kombinatsioon.
Kui me räägime Pythoni teegi veast , ei pea me silmas ainult ühte viga, mis skripti lõhub: paljudel juhtudel võib see muutuda otseseks sisenemispunktiks rünnakutele, pettumust valmistavatele installiprobleemidele või isegi suureks peavaluks lihtsa, halvasti kirjutatud sõltuvuse tõttu. Python on mugav ja kõikjalolev, mis tähendab, et igal komistusel, olgu see kui väike tahes, võib olla tohutu mõju tehisintellektile , loomuliku keele töötlemisele ja veebiarendusprojektidele.
Hiljuti on ilmsiks tulnud juhtumeid, alates kriitilistest haavatavustest, mis hõlmavad koodi kaugkäivitamist, kuni ametlikus Pythoni indeksis peidetud pahatahtlike pakettide ja pealtnäha absurdsete vigadeni teekides, mis on sama süütud kui ekraani heleduse kontroller. Kõik see loob pildi, kus sõltuvuse lihtsalt installimisest ja selle unustamisest ei piisa: peame mõistma, mis toimub kapoti all, kuidas teeke jaotatakse ja millised parimad tavad aitavad meid tõsistest probleemidest päästa.
NLTK kriitiline viga: haavatavus CVE-2026-0848
Üks silmatorkavamaid juhtumeid on kriitiline viga NLTK teegis , mis on Pythoni ökosüsteemis tuntud oma kasutamise poolest loomuliku keele töötlemise ülesannetes . Identifikaatori CVE-2026-0848 all on kirjeldatud haavatavust, mis mõjutab otseselt keskkondi, kus kasutatakse tekstianalüüsi süsteeme, ja üldiselt tehisintellektil ja NLP-l põhinevaid rakendusi.
See haavatavus võimaldab koodi kaugkäivitamist (RCE) , mis tähendab, et ründaja saab sundida oma koodi NLTK-d käitavas masinas suvaliselt käivituma. Küberturvalisuse seisukohast on see üks tõsisemaid stsenaariume, mis võib laialdaselt kasutatavas tarkvaras esineda, kuna see ei lekita mitte ainult andmeid, vaid võib anda ka tõhusa kontrolli ohustatud süsteemi üle.
Murettekitav on see, et NLTK jääb lugematutes projektides standardseks sõltuvuseks , eriti kontekstis, kus tehisintellekt on integreeritud igasugustesse teenustesse. See tähendab, et paljud tootmiskeskkonnad, märkmikud, API-d ja masinõppekanalid võivad olla haavatavad ilma, et nende arendajad oleksid täielikult teadlikud selle haavatavuse tegelikust ohust.
Loomuliku keele töötlemise esiletõus on viinud selleni, et meid ümbritsevad rakendused, mis pidevalt teksti tarbivad: virtuaalsed assistendid, klassifitseerimissüsteemid, arvamusanalüüsid ja palju muud. Kõigil neil juhtudel võib laialdaselt kasutatava Pythoni teegi haavatavus muutuda võtmeelemendiks tarneahela rünnakus või laiemas infrastruktuuri ohustamises.
Lõppkokkuvõttes pole RCE plahvatuslik kombinatsioon populaarse raamatukoguga nagu NLTK ainult tehniline probleem; see on ka meeldetuletus, et sõltuvuste pimesi usaldamine võib tulla väga kõrge hinnaga, kui seda ettevaatlikult ei käsitleta.
Kus peitub viga ja kuidas seda ära kasutatakse?
CVE-2026-0848 probleem tuleneb sellest, kuidas NLTK teatud väliseid ressursse käsitleb . Teatud tingimustel saab teek faile laadida ilma nende päritolu või sisu korralikult valideerimata, luues rakenduse andmevoos ohtliku haavatavuse.
Praktikas tähendab see, et ründaja poolt manipuleeritud faili saab NLTK käsitleda legitiimse ressursina. Kui rakendus usaldab neid väliseid ressursse ilma täiendavate filtriteta, võib sellesse faili manustatud pahatahtlik kood lõpuks käivituda otse andmeid tarbivas süsteemis.
See stsenaarium ei nõua dramaatilist ettevalmistust: paljudes praegustes keskkondades – näiteks API-des, interaktiivsetes märkmikes, automatiseeritud analüüsiteenustes või masinõppekanalites – võetakse andmeid vastu ja töödeldakse automaatselt. Kui üks nendest andmeallikatest on ohustatud, saab ründaja seda Pythoni teegi haavatavust ära kasutada , et sisestada oma kasulikku koormust ilma, et keegi peaks nuppu vajutama või midagi käsitsi käivitama.
Lisaks on paljud neist süsteemidest juurutatud serveritesse, millel on laialdased õigused ja juurdepääs tundlikele ressurssidele . See tähendab, et NLTK (võrguga lingitud võtme) kaudu ärakasutatud RCE (reaalaja ettevõtte) haavatavus on enamat kui lihtsalt hirmutav: see võib viia andmete varguseni, mudeli muutmiseni, sisemiste protsesside saboteerimiseni või tagauste rakendamiseni järgnevate rünnakute jaoks.
Probleemi tuum on see, et teekidega, mis "teevad kõik meie eest ära", töötamisel jäetakse väliste ressursside valideerimine sageli tähelepanuta. Kui eeldame, et sõltuvus on turvaline, ilma et auditeeriksime, kuidas see meie poolt edastatud ressursse käsitleb, riskime kasuliku funktsiooni muutmisega ideaalseks rünnakuvektoriks.
Miks see haavatavus on tänapäeval nii oluline
Kontekst, milles CVE-2026-0848 esineb, muudab selle potentsiaalse mõju eriti tundlikuks. NLP ja tehisintellekti teekide kasutamine on hüppeliselt kasvanud ning NLTK on vaatamata moodsamate alternatiivide tekkimisele endiselt juurdunud arvukatesse projektidesse, õpetustesse, haridusressursside hoidlatesse ja tootmissüsteemidesse.
Selline haavatavus kujutab endast väga spetsiifilist ohtu: usaldusväärne teeki võib saada nõrgaks lüliks tarneahela rünnakus. Teisisõnu, ründaja ei pruugi sihtida otse meie rakendust, vaid pigem vahekomponenti, mida kõik kasutavad ja mida peaaegu keegi ei märka enne, kui midagi valesti läheb.
Oleme seda varem näinud teiste ökosüsteemide puhul: JavaScript ja npm, Ruby ja RubyGems ning muidugi PyPI ise Pythoni ökosüsteemis . Muster kordub: mida rohkem me repositooriumi usaldame ja mida rohkem me pakettide installimist automatiseerime, seda atraktiivsemaks muutub see neile, kes soovivad süsteeme ulatuslikult juurutada.
Asjaolu, et NLTK haavatavus võimaldab koodi kaugkäivitamist, mitmekordistab selle tõsidust. Me ei räägi veast, mis "ainult" lekib teavet või põhjustab krahhe; me tegeleme vektoriga, mis võib anda kahjustatud masina üle täieliku kontrolli koos kõigi tagajärgedega tootmiskeskkondades, andmeinfrastruktuuris või ettevõtte võrkudes.
Seega, kuigi kohene lahendus hõlmab värskenda NLTK parandatud versioonilePõhiline arutelu on pigem seotud turvakultuuri ja sõltuvuste käsitlemisega: auditeerimine, isoleerimine, õiguste piiramine ja lihtsast kaugemale ulatuv ülevaatamine. pip install vahetustega.
Pythoni teekide tõrgete leevendamine ja parimad tavad
Esimene samm haavatavuse, näiteks CVE-2026-0848, leevendamiseks on üsna lihtne: installige NLTK versioon, mis sisaldab parandust või kui see ei õnnestu, lõpetage mõjutatud versioonide kasutamine. Teekide ajakohasena hoidmine on minimaalne meede, et vältida tarbetut kokkupuudet juba dokumenteeritud haavatavustega.
Siiski ei piisa ainult nende rünnakute peatamisest. Sellised intsidendid rõhutavad vajadust üle vaadata, kuidas me oma rakendustes väliseid ressursse käsitleme . Alati, kui laaditakse faile, mudeleid, korpusi või mis tahes muud tüüpi väljastpoolt pärit andmeid, on oluline valideerida nende päritolu, vorming ja sisu, minimeerides ründaja manööverdamisruumi.
Teine soovitatav kaitsekiht on kõige tundlikumate protsesside käitamine isoleeritud keskkondades, näiteks konteinerites või virtuaalmasinates . Kui teksti ja NLP-mudeleid töötlev kood töötab väga piiratud õigustega keskkonnas, on isegi RCE-rünnakul palju kontrollitum mõju ilma otsese juurdepääsuta ülejäänud infrastruktuurile.
Samuti aitab see rangelt piirata kehtivaid andmeallikaid ja kanaleid, mille kaudu andmed meie süsteemidesse jõuavad. Mida selgem on, millised API-d, marsruudid või repositooriumid on autoriseeritud, seda raskem on pahatahtlikul ressursil andmevoogu imbuda ilma kahtlust tekitamata või turvahoiatusi käivitamata.
Lõpuks on soovitatav integreerida need meetmed laiemasse turvastrateegiasse kogu arendustsükli vältel : staatiline koodianalüüs, sõltuvuskontrollid, regulaarsed pakettide auditid ja teadaolevate haavatavuste jälgimine teekides, mida me igapäevaselt kasutame. Eesmärk ei ole muutuda kinnisideeks, vaid pigem vältida pimesi tegutsemist.
Tüüpilised vead Pythoni teekidega töötamisel: screen_brightness_control juhtum
Mitte kõik probleemid ei ole seotud pythoni raamatukogu Need on kriitilised haavatavused. Me puutume sageli kokku palju tavalisemate vigadega, mis aga võivad projekti peatada või panna meid tarbetult tunde raiskama. Lihtne näide on raamatukogu juhtum. screen_brightness_control, mida kasutatakse Pythoni ekraani heleduse haldamiseks.
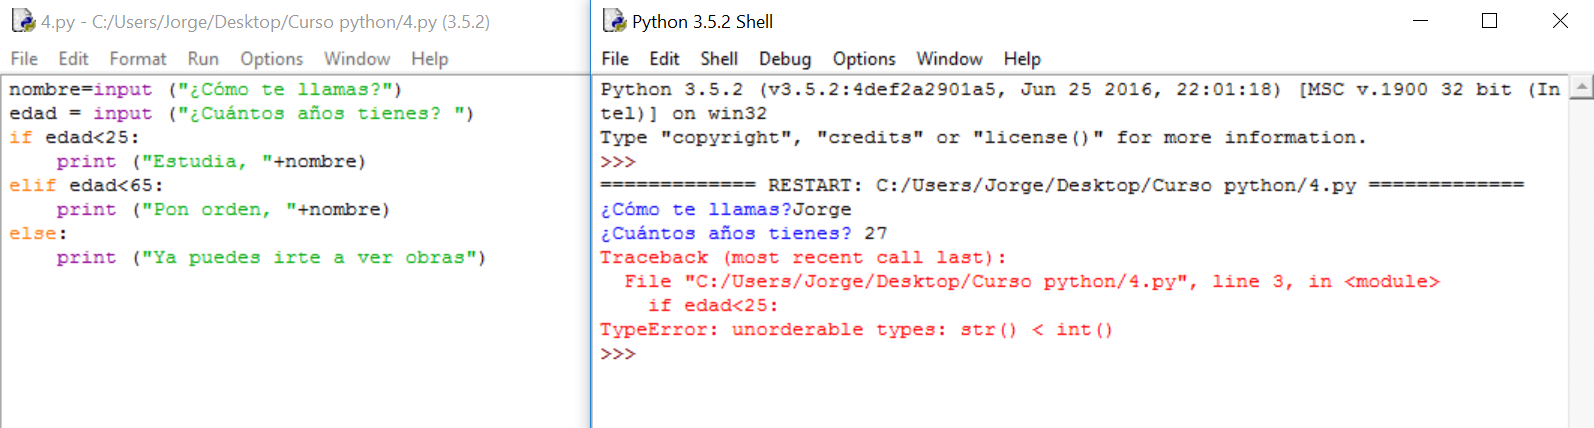
Arendaja töötab oma arvutis analüüsiprogrammi kallal, kasutades Visual Studio kood, sattus ta Pylance'i sõnumile: „Impordi funktsiooni „ekraani_heleduse_kontroll” ei õnnestunud lahendada” otse joonel import screen_brightness_control as sbcSee kopeeriti sõna-sõnalt ametlikust dokumentatsioonist. Python ja teek ise olid ajakohased, kuid arenduskeskkond väitis, et moodulit ei eksisteeri.
Seda tüüpi viga on tavaliselt seotud selliste probleemidega nagu valesti konfigureeritud virtuaalsed keskkonnad , installid teistele teedele kui interpretaatori poolt kasutatavad või lahknevused koodi käitava Pythoni versiooni ja paketi installimiseks kasutatud versiooni vahel. Kuigi see konkreetne juhtum lahenes "maagiliselt" iseenesest, ilma et keegi oleks teadnud, mis oli muutunud, oli see tõenäoliselt tingitud keskkonna või tee seadistusest.
Sellise probleemiga silmitsi seistes on soovitatav kontrollida põhiaspekte, näiteks millist Pythoni interpretaatorit Visual Studio kood kasutab ja kas pakett on sellesse konkreetsesse keskkonda tegelikult installitud, kasutades pip show screen_brightness_controlvõi kui samas süsteemis eksisteerib samaaegselt mitu Pythoni versiooni.
Lisaks anekdootidele näitavad need vead, et kuigi Pythoni on lihtne õppida , võib IDE-de, virtuaalsete keskkondade ja paketihaldurite vaheline interaktsioon tekitada hämmastavaid vigu. Ja ennekõike, et sageli ei peitu probleem mitte koodis ega teegis, vaid keskkonna konfiguratsioonis.
Levinud Pythoni installivead, mis mõjutavad teeke
Isegi enne teeki installimist seisavad paljud kasutajad silmitsi probleemidega Pythoni installimisega , mis omakorda mõjutavad kõigi täiendavate pakettide kasutamist. Need vead on eriti levinud nende seas, kes alles alustavad programmeerimist ja saavad terminali avamisel krüptilisi teateid.
Python.exe faili ei leitud
Üks levinumaid vigu Windowsis on teade, et Pythoni käsurealt käivitamisel ei leitud faili „python.exe” . See on tavaliselt tingitud sellest, et süsteemil puudub keskkonnamuutuja PATH käivitatava faili tee, seega ei tea see, kust interpreterit otsida.
Lahendus on läbi Pythoni installitee käsitsi lisamine süsteemi keskkonnamuutujatele. Selleks minge süsteemi täpsemate sätete juurde, avage jaotis „Keskkonnamuutujad”, leidke süsteemimuutujate jaotisest PATH muutuja ja muutke seda nii, et see sisaldaks kataloogi, kus see asub. python.exe (näiteks C:\\PythonXX\\, asendades „XX” vastava versiooniga).
Kui muudatused on salvestatud, on uue PATH-väärtuse jõustumiseks oluline käsuviip sulgeda ja uuesti avada . Sellest ajast alates peaks süsteem suutma vastava käsu käivitamisel leida Pythoni käivitatava faili.
Segased veateated installimise ajal
Teine levinud probleem on ebamäärased veateated , mis ilmuvad Pythoni installimise ajal või teatud komponentide konfigureerimisel. Mõnikord on need tingitud operatsioonisüsteemi sõltuvustest, teinekord ebapiisavatest õigustest või konfliktidest valesti desinstallitud eelmiste versioonidega.
Kui viga pole ilmne, on kõige targem tegutseda ametliku Pythoni dokumentatsiooniga , mis hõlmab arvukalt levinud juhtumeid, korduma kippuvaid küsimusi ja samm-sammult lahendusi. Otse foorumitesse hüppamine ilma seda teavet eelnevalt läbi vaatamata võib diagnoosi veelgi keerulisemaks muuta.
Samuti on oluline veenduda, et laadite alla õige installija ametlikult Pythoni veebisaidilt , mitte kolmandate osapoolte allikatest, kuna mitteametlike installijate kasutamine võib põhjustada ühilduvusprobleeme, kummalisi versioone või isegi turvariske.
Sobimatu Pythoni versioon
On üsna tavaline, et õpetuse järgimisel või konkreetse projekti kallal töötamisel on vaja konkreetset Pythoni versiooni ja ilma seda märkamata installitakse hoopis teine versioon. See võib põhjustada ühildumatust teatud teekide või skriptidega, mis kasutavad versioonide vahel lisatud või eemaldatud funktsioone või süntaksit.
Nende probleemide minimeerimiseks on hea mõte täpsustage täpne versioon mida soovite keskkondade loomisel või käskude käivitamisel kasutada. Näiteks kui teil on vaja töötada Python 3.8-ga, saate luua virtuaalse keskkonna millegi sellisega nagu python3.8 -m venv mi_entornotagades seega, et teegid on installitud ja töötavad õigel versioonil.
Keskkondades, kus eksisteerib samaaegselt mitu versiooni (näiteks Python 3.8 ja 3.11), on oluline selgelt aru saada, millist binaarfaili parajasti kasutatakse, olgu selleks siis aliased, versioonihaldurid või kasutatava distributsiooni spetsiifilised tööriistad.
Valesti konfigureeritud tee
Tee (PATH) õige konfiguratsioon mõjutab mitte ainult peamist Pythoni käivitatavat faili, vaid ka seda, kuidas süsteem leiab teekidega installitud skripte, lisandmooduleid ja binaarfaile.
Kui PATH muutujat hooletult muudetakse või Python installitakse ebatavalistesse kohtadesse seda uuendamata, võivad tekkida pealtnäha seletamatud probleemid: käsud, mis lakkavad töötamast, teegid, mis "kaovad", või skriptid, mis töötavad oodatust erinevate versioonidega.
Aktiivse tee kontrollimiseks Windowsis saate käivitada echo %PATH% Käsurealt kontrollige, kas Pythoni installikaust on kaasatud. Teistes süsteemides, näiteks Linuxis või macOS-is, kasutage echo $PATHNende teede järjepidev kohandamine on oluline, et tagada Pythoni ja selle teekide ettenähtud otstarbel toimimine.
Professionaalses keskkonnas on sageli soovitatav sõltuvuste kapseldamiseks toetuda virtuaalsetele keskkondadele ja versioonihaldustööriistadele ning mitte nii palju globaalsest süsteemikonfiguratsioonist sõltuda.
Pahatahtlikud paketid PyPI ja tarneahela rünnakutes
Lisaks installivigadele ja üksikutele haavatavustele on olemas kogu ökosüsteemi mõjutav põhimõtteline probleem: usaldus paketihaldurite (nt PyPI, npm ja RubyGems) vastu. Python pole erand ja viimastel aastatel on ametlikku indeksisse lisatud tuhandeid pahatahtlikke pakette.
Ühes konkreetses intsidendis oli Python Package Index (PyPI) sunnitud eemaldama ligikaudu 3.653 pahatahtlikku paketti varsti pärast nendega seotud turvanõrkuse tuvastamist. Need paketid sisaldasid kopeeritud või isikupärastatud teekide (nt CuPy) ja muude legitiimsete projektide volitamata versioone.
Probleem tuleneb asjaolust, et paljud arendajad kasutavad PyPI-d otsese allikana kolmandate osapoolte teekide integreerimiseks oma projektidesse, sageli ilma imporditavat koodi põhjalikult kontrollimata. Süsteem tugineb suuresti usaldusele teekide autorite ja repositooriumi enda vastu ning pahatahtlikud osalejad saavad seda usaldust ära kasutada.
Selline rünnak tugineb sageli sellistele tehnikatele nagu kirjavigaSee hõlmab pakettide üleslaadimist, mille nimed on väga sarnased populaarsete teekide nimedega, kasutades ära nimedes esinevaid trükivigu või segadust. Kui arendaja trükib identifikaatori valesti pip installVõite lõpuks installida rikutud versiooni seda märkamata.
Selle operatsiooni käigus tuvastatud pahatahtlike pakettide hulgas oli Cupy võltsversioonidKui cupy-cuda112 (CuPy CUDA 11.2 jaoks), mis laaditi üles 25. veebruaril 2021 ja eemaldati järgmisel päeval tänu PEP 541-s kehtestatud reageerimispoliitikale. Antud juhul andis probleemi avastades häirekella üks ametlikest projektijuhtidest, Kenichi Maehashi.
Nende rünnakute motiivid ja tegelikud tagajärjed
Selle intsidendi juures on huvitav see, et kahtlaste pakettide üleslaadimise eest vastutav konto kasutas nime "RemindSupplyChainRisks" , mis viitab sellele, et eesmärk võib olla pigem tähelepanu juhtimine arendusahela turvariskidele kui ulatusliku kahjuliku rünnaku korraldamine.
Mõne sellise paketi kommentaarides oli isegi hoiatus, et eesmärk on tõsta teadlikkust tarkvara tarneahela pimesi usaldamise suurest riskist. Sellegipoolest polnud tegelikud kavatsused täiesti selged, osaliselt seetõttu, et autor jäi anonüümseks ja jättis mitteaktiivse e-posti aadressi.
Python Software Foundationi infrastruktuuri direktor Ee W. Durbin III väljendas kahtlust pahatahtliku konto peatamise kasulikkuse osas, märkides, et uue profiili loomine ja pakettide üleslaadimise jätkamine teise identiteedi all on triviaalne. See toob esile ühe avalike repositooriumide peamise väljakutse: piiratud kontrolli selle üle, kes mida avaldab.
Pahatahtliku koodi enda käitumine paketis cupy-cuda112 See polnud ka eriti keerukas: põhimõtteliselt saatis GET-päringu Tokyo IP-aadressile (101.32.99.28) sealhulgas paketi nime. See ei teostanud hävitavaid toiminguid ega juurutanud keerukamaid kasulikke koormusi, mis kinnitab hüpoteesi, et see võiks olla pigem "kontseptsiooni tõestus" kui täiesti pahatahtlik rünnak.
Sellegipoolest näitab asjaolu, et keegi saab korraga üles laadida tuhandeid pakette, et neid pakette saavad alla laadida legitiimsed kasutajad ja et koodi saab nende süsteemides käivitada, selgelt, et Pythoni ökosüsteemi rünnakupind on väga lai. Ja et igal veal, olgu see siis disainis, järelevalves või turvakultuuris, võivad olla märkimisväärsed tagajärjed.
Praktilised tunnid arendajatele ja tehnilistele meeskondadele
Nii kriitilised haavatavused nagu CVE-2026-0848 NLTK-s kui ka PyPI-s tuvastatud pahatahtlikud paketid või pealtnäha kahjutud installivead viitavad samas suunas: Pythonis programmeerimise oskusest ei piisa , tuleb mõista ka koodi levitamise, sõltuvuste installimise ja iga disainiotsuse tagajärgi.
Iga Pythoniga professionaalselt töötava meeskonna jaoks on oluline kehtestada selged sõltuvuste haldamise põhimõtted : vaadata üle, millised teegid on lubatud, kontrollida nende päritolu, jälgida teadaolevaid haavatavusi ja vältida tundmatute autorite pakettide lisamist ilma minimaalse koodiauditita.
Samuti on oluline integreerida turvalisus tarkvaraarenduse elutsüklisse : alates projekteerimisfaasist kuni juurutamiseni, sealhulgas automatiseeritud testimine ebaturvaliste versioonide tuvastamiseks, tarkvara koostise analüüs (SCA) ja käituskeskkondade perioodilised ülevaated.
Individuaalsel tasandil tasub võtta aega, et põhjalikult mõista, kuidas pip, virtuaalsed keskkonnad ja keskkonnamuutujad toimivad . See alus vähendab oluliselt selliste frustreerivate vigade tekkimise tõenäosust nagu lahendamata importimised, versioonikonfliktid või fantoominstallatsioonid, mida keegi ei suuda tuvastada.
Maastikus, kus Pythonit kasutatakse kõige jaoks alates väikestest isiklikest skriptidest kuni missioonikriitiliste tehisintellekti süsteemide, tootmisserverite ja ärianalüüsi tööriistadeni, on teekide "lihtsalt töötamise" eeldamine ilma turvalisust arvestamata üha enam luksus, mida me endale enam lubada ei saa. Ettevaatlikum ja teadlikum lähenemine sõltuvuste installimisele, värskendamisele ja kontrollimisele võib olla määravaks teguriks töökindla keskkonna ja süsteemi vahel, mis on täis tagauksi, millest keegi ei tea.

Sellise mõtteviisi omaksvõtmine aitab vältida haavatavusi või pahavara, aga parandab ka projektide üldist kvaliteeti: vähem kummalisi tõrkeid, vähem ajakulu vigastele installidele ja suurem kindlustunne, et meie serverites töötav kood teeb täpselt seda, mida peaks tegema, ja mitte midagi enamat.