- Põhimõttelised erinevused traditsioonilise IT-turvalisuse ja operatsioonikeskkonna (OT) kaitse vahel.
- Riskijuhtimise regulatiivsed raamistikud ja globaalsed standardid, näiteks IEC 62443, ISO 27001 ja NERC CIP.
- Täiustatud õppekava struktuur, mis hõlmab kõike alates juhtimisest ja auditeerimisest kuni kohtuekspertiisi ja tööstusliku penetratsioonitestimiseni.
- Tööstus 4.0 mõju ja kasvav nõudlus kvalifitseeritud spetsialistide järele kriitiliste infrastruktuuride kaitsmiseks.
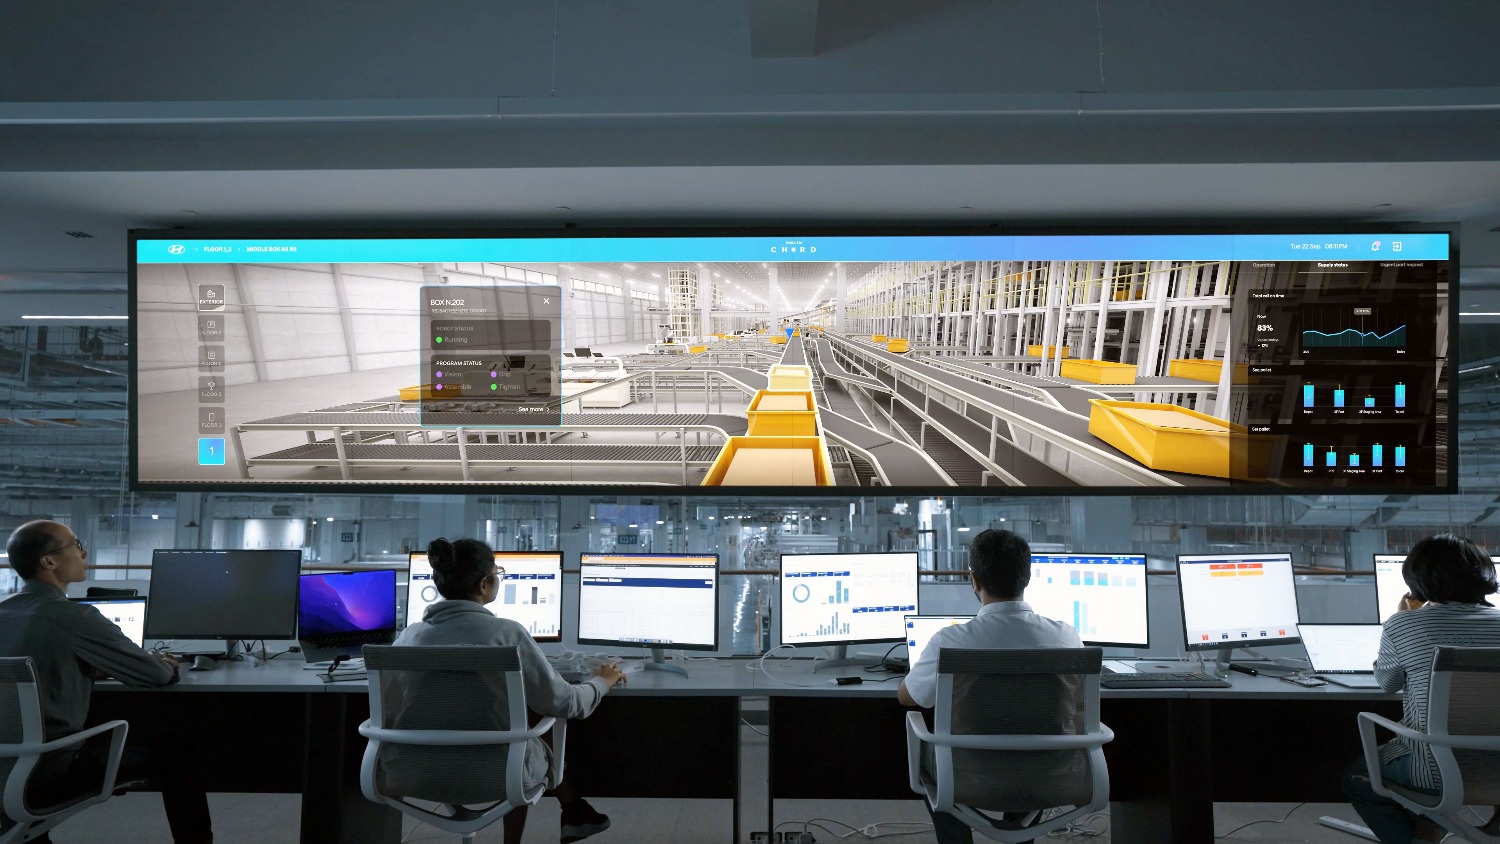
Viimasel ajal oleme näinud, kuidas digitaliseerimine on hüppeliselt arenenud, lükates tehaseid nn Tööstus 4.0 poole. See täielik ühenduvus, mis on küll tootlikkuse õnnistus, on avanud ukse riskidele, mida me varem ette ei kujutanud, muutes tööstuslike juhtimissüsteemide kaitsmise absoluutseks prioriteediks keskkonna- või inimõnnetuste vältimiseks.
Selle valdkonna jaoks ei piisa ainult üldistest arvutiteadmistest; oluline on spetsialiseeritud lähenemine, mis ühendab infotehnoloogia operatiivsete oskustega. Siin tulebki mängu eksperditasemel koolitus, mis on loodud selleks, et anda spetsialistidele oskused kriitilise infrastruktuuri ohtude maandamiseks ja tagada, et pahatahtlik rünnak ei häiriks tootmist.
IT-maailma ja OT-keskkonna peamised erinevused
On väga tavaline, et inimesed ajavad traditsioonilise küberturvalisuse segi tööstusliku küberturvalisusega, kuid tegelikkuses tegutsevad nad erinevates liigades. Kui IT-s on tavaliselt kõige olulisem andmete konfidentsiaalsus, siis OT (operatiivtehnoloogia) keskkonnas on esmatähtsad kättesaadavus ja füüsiline turvalisus , kuna rike siin võib tähendada masina talitlushäireid või tehase seiskamist.
Operatiivvõrkudel on sageli väga spetsiifilised nõrkused. Ühelt poolt on olemas pärandsüsteemid, mis on vanemad seadmed, mis ei toeta tänapäevaseid värskendusi ega viirusetõrjetarkvara. Teisest küljest kasutatakse tööstusprotokolle, mis algselt töötati välja ilma krüpteerimiseta, võimaldades pahatahtlikel osalejatel masinatele saadetud käske pealt kuulata. Lisaks on hoolduseks kaugjuurdepääs sageli pahavara eelistatud sisenemispunkt, kui seda ei kontrollita rangelt.
Tugeva tööstuskaitse sambad
Tõhusa kilbi loomiseks ei ole improviseerimine võimalik; tuleb järgida tehnilist metoodikat. Üks põhisamme on võrgu segmenteerimine, kasutades tsoonide ja kanalite kontseptsiooni , et takistada viirusel kontori WiFi kaudu jõudmast põrandal asuvatesse PLC-desse. Samuti on oluline rakendada kahefaktorilist autentimist mis tahes kaugparameetrite muutmiseks.
Intelligentne jälgimine on veel üks oluline komponent. Ainult logide vaatamisest enam ei piisa; nüüd kasutatakse algoritme, mis õpivad tundma tehase normaalset käitumist. Nii saadab süsteem enne probleemi tekkimist kohe hoiatuse, kui rõhupump hakkab väljaspool tööaega ebatavalisi käske saama.
Reguleerivad raamistikud ja rahvusvahelised standardid
Selleks, et see kõik toimiks, on olemas ülemaailmsed juhised, mis sillutavad teed. ISA/IEC 62443 standard on ilmselt kõige olulisem teatmik, kuna see keskendub spetsiaalselt automatiseerimissüsteemide turvalisusele. Lisaks pakuvad standardid ISO 27001 ja 27002 infoturbe haldamise aluse, mida saab rakendada igas organisatsioonis.
Teatud sektorites, näiteks elektrienergiasektoris, on oluline mõista NERC CIP raamistikku, mis määratleb elektrivõrgu kaitsmise miinimumnõuded. Samamoodi aitavad Euroopa direktiivid, nagu NIS2 ja NIST suunised Ameerika Ühendriikides, juhtidel seada varade kaitse prioriteediks, lähtudes tegelikust mõjust, mida nende rike igapäevasele tegevusele avaldaks.
Koolitusrada: algtasemelt eksperttasemele
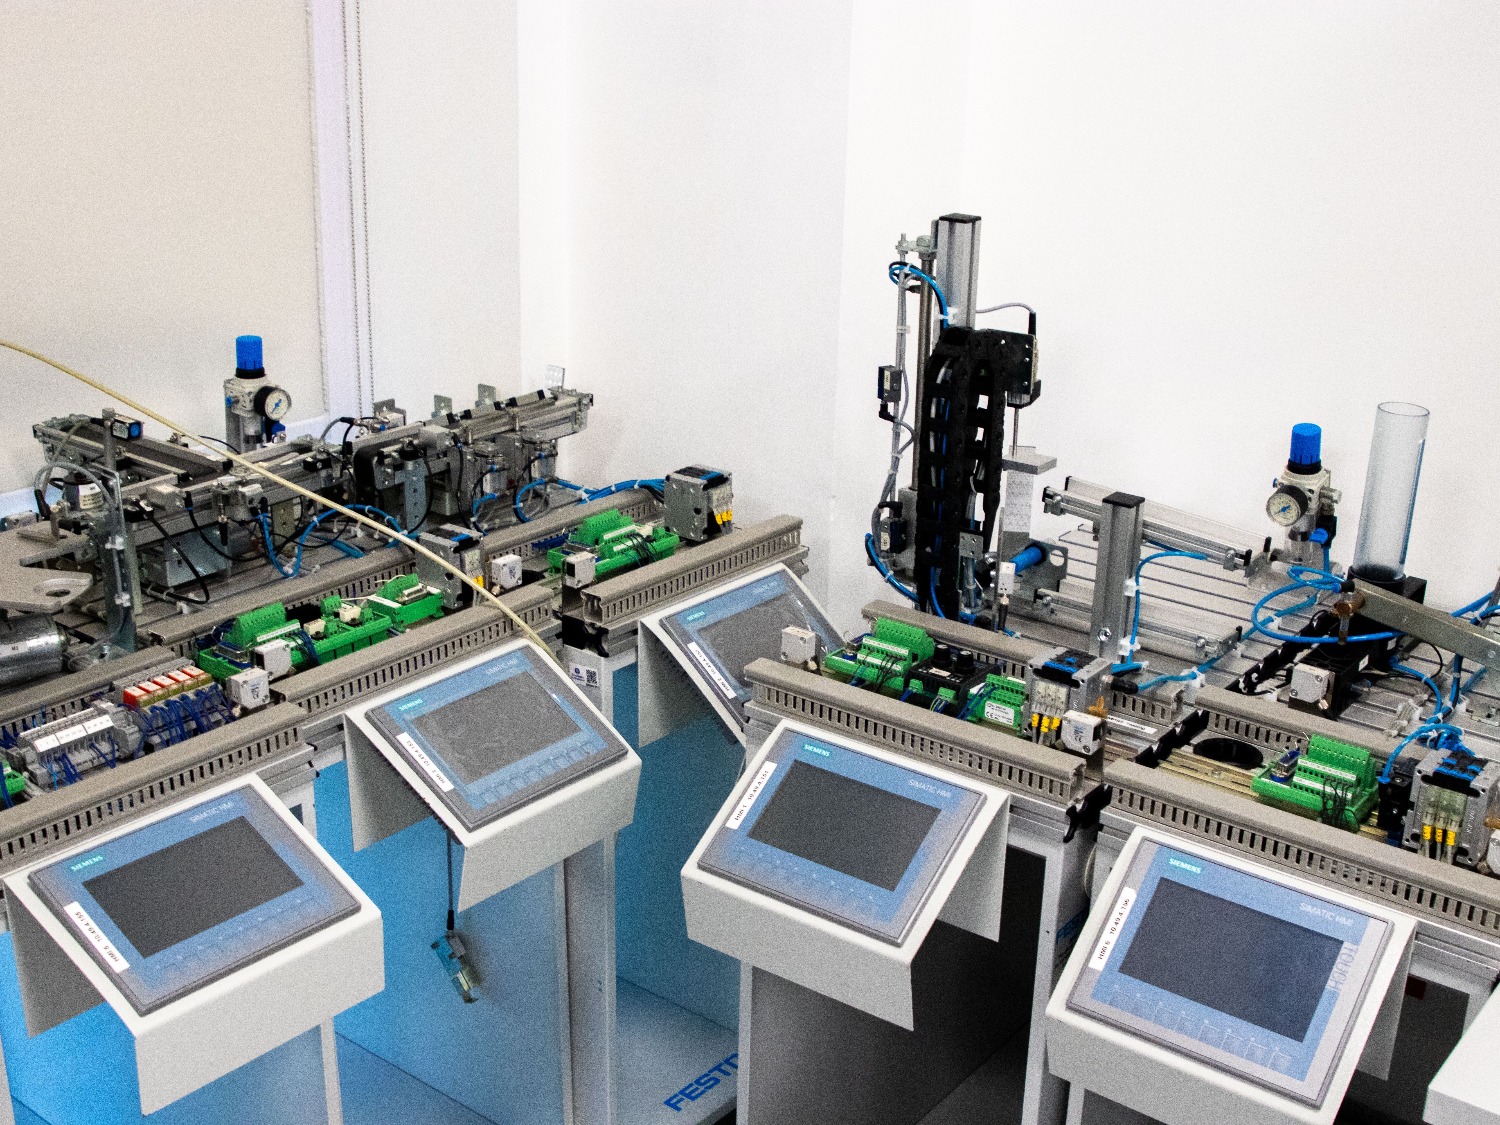
Põhjalik spetsialiseerumisprogramm jaguneb tavaliselt etappideks, et vältida õpilase ülekoormamist ja tagada teadmiste korralik omandamine. Algtasemel antakse tavaliselt sissejuhatus IT/OT lähenemisse ning analüüsitakse Tööstus 4.0 ja 5.0 riske, lisaks automatiseerimispüramiidi ja IACS-süsteemide uurimisele.
Tasemel edasi liikudes nihkub fookus juhtimisele ja riskijuhtimisele. Siin õpid koostama tööstusliku küberturvalisuse üldplaani (ICM), analüüsides haavatavusi MITRE kataloogi abil ja rakendades nullusaldusmudelit. Samuti uuritakse vastupidavust ja äritegevuse järjepidevust , koostades äritegevuse järjepidevuse plaane (BCP), et tagada ettevõtte tegevuse jätkamine pärast intsidenti.
Lõpuks keskendub ekspertide tase juurutamisele ja auditeerimisele. See süveneb tööstusliku küberturvalisuse haldussüsteemi (ICSMS) loomisse, viib läbi väliauditeid ja jälgib liiklust spetsiaalse OT SOC abil. Samuti käsitletakse läbitungimistestimist, simuleerides sotsiaalset manipuleerimist ja koodisüstimisrünnakuid, et leida haavatavusi enne, kui häkkerid seda teevad.
Tööturg ja talentide järele pakiline vajadus
Hispaanias ja Euroopas on olukord selge: nõudlus on tohutu, kuid vähe spetsialiste, kes valdavad tõeliselt mõlemat valdkonda. Talendilõhe on tohutu, igal aastal jääb tuhandeid vabu töökohti täitmata. See muudab tööstusliku küberturvalisuse karjääriks, millel on äärmiselt kõrge tööalane konkurentsivõime ja väga konkurentsivõimelised palgad.
Nii spetsialiseeritud kutseõpe CETO-s (operatiivsete tehnoloogiliste keskkondade programm) kui ka ülikooli magistriõppe programmid on kiired teed sektorisse sisenemiseks. Ettevõtted otsivad spetsialiste, kes mitte ainult ei tunne tarkvara, vaid mõistavad ka tehase füüsilist reaalsust ning suudavad koordineerida hooldus- ja tootmismeeskondade tööd.
Oskus kaitsta tööstusvarasid, hallata riske vastavalt rahvusvahelistele eeskirjadele ning juhtida üleminekut ühendatud ja turvalisele tööstusele on nüüd kriitilise tähtsusega oskus iga inseneri või tehniku jaoks, kes soovib tänapäeva tootmiskeskkonnas silma paista.
Preguntas frecuentes
Mille poolest erineb tööstusliku küberturvalisuse diplom traditsioonilise küberturvalisuse diplomist?
Tööstuskoolitus keskendub OT-süsteemide kaitsmisele ja füüsiliste protsesside juhtimisele, seades andmete konfidentsiaalsusest ettepoole kättesaadavuse ja tööohutuse.
Millised eeskirjad on seda tüüpi uuringutes kõige olulisemad?
Põhistandardite hulka kuuluvad IEC 62443 automatiseerimise, ISO 27001 ohutusjuhtimise ja NERC CIP standardid spetsiaalselt elektrisektori jaoks.
Kes peaksid võtma tööstusliku küberturvalisuse diplomikursuse?
See on suunatud nii IT-spetsialistidele, kes soovivad siseneda operatiivmaailma, kui ka tehaseinseneridele, kes peavad õppima oma tööstusvara kaitsma.
Mis on tööstusliku küberturvalisuse üldplaan?
See on strateegiline dokument, mis määratleb auditi-, kontrolli- ja riskide maandamise meetmed kooskõlas ettevõtte turvapoliitika ja rahvusvaheliste standarditega.
Kui oluline on võrgu segmenteerimine tööstuses?
On ülioluline isoleerida kriitilised protsessid haldusvõrkudest tsoonide ja kanalite abil, et vältida kontorites leviva nakkuse jõudmist masinatesse.
Millised on selle valdkonna spetsialisti tööalased väljavaated?
Kriitiliste infrastruktuuride, automatiseeritud tehaste ja IT-OT turvaoperatsioonide keskuste (SOC-ide) turvalisuse haldamise ekspertide järele on suur nõudlus.
Mida uuritakse kohtuekspertiisi ja tööstusliku läbitungivuse testimise osas?
Õpid tuvastama rünnakuvektoreid, simuleerima eetilisi sissetunge SCADA-süsteemidesse ja analüüsima intsidentide algpõhjust tootmiskeskkondades.
