- Android rakendab reaalajas valideerimissüsteemi, mis konsulteerib panga rakendusega, et petturlikud kõned automaatselt katkestada.
- Füüsilise varguse vastast turvalisust tugevdatakse kohustusliku biomeetrilise lukustuse ja kriitiliste sätete piiramise abil.
- Gemini tehisintellekt ja reaalajas ohtude tuvastamise süsteem analüüsivad kahtlast rakenduste käitumist, et pettusi ennetada.
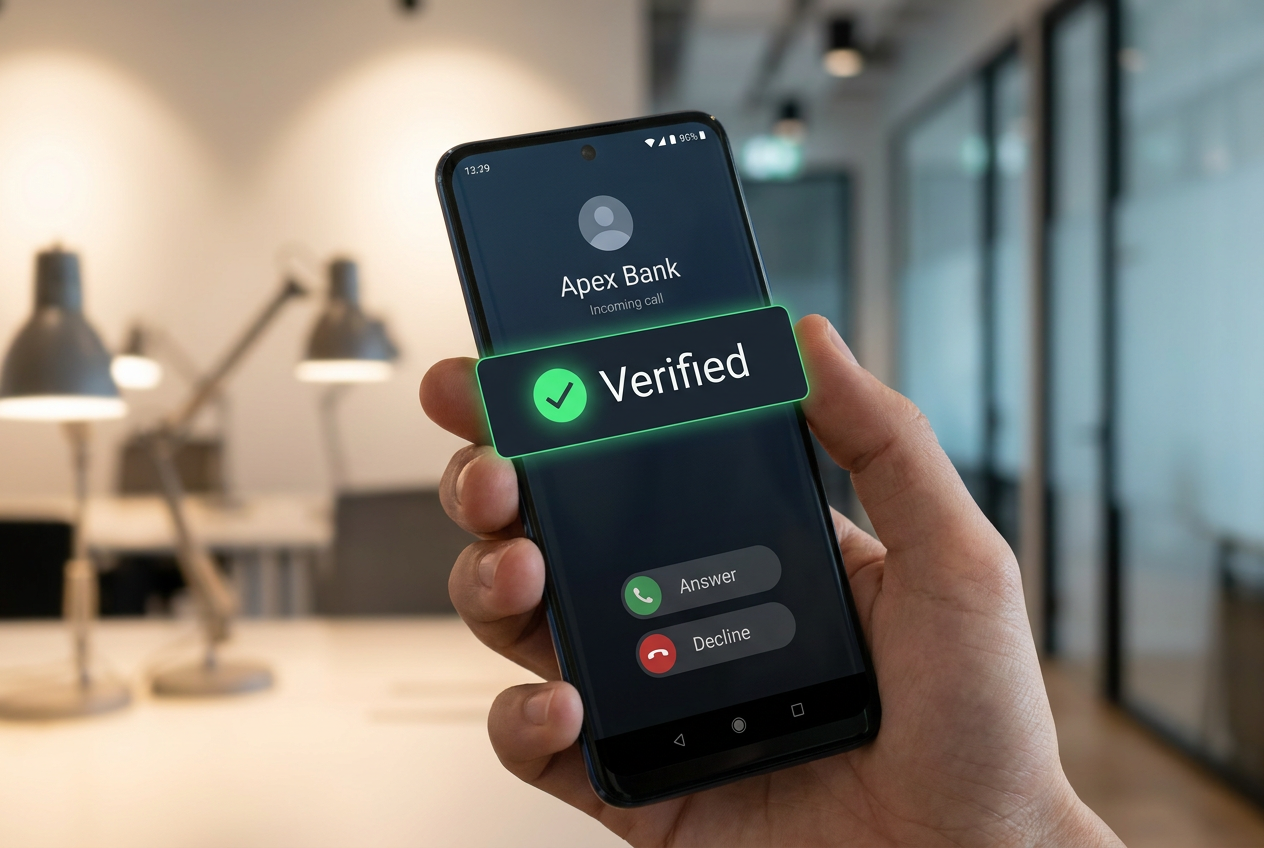
Telefonide turvalisusest on saanud tõeline peavalu, eriti arvestades tänapäevaste pettuste keerukust. Google on oma tegevust suurendanud ja käivitanud Androidis rea olulisi täiustusi, et meid pettuse ohvriks ei langeks, keskendudes eelkõige pangapettuste ohjeldamisele ja seadmete kaitsmisele varguste või varjus tegutseva pahavara eest.
Selle uuenduse kõige silmatorkavam aspekt on see, et tegemist pole pelgalt kosmeetilise uuendusega, vaid mitmekihilise lähenemisviisiga . Alates täiustatud tehisintellekti kasutamisest kuni otseste lepinguteni finantsasutustega on eesmärk tagada, et kasutajad ei pea olema küberturvalisuse eksperdid, et olla kaitstud, lastes operatsioonisüsteemil endal teha räpast tööd – tuvastada ja blokeerida ohte reaalajas.
Võltsimise lõpp: finantskõnede kontrollimine
Tõenäoliselt oled kogenud kõnet, mille ekraanil kuvatakse sinu panga nime, aga tegelikult on tegemist petturiga, kes üritab sind oma paroole välja meelitada. Seda nimetatakse võltsimiseks. Selle vastu võitlemiseks teeb Android nüüd koostööd osalevate pangarakendustega. Protsess on sulle nähtamatu: kui kõne saabub teeseldes, et see tuleb pangast, küsib Android diskreetselt sinu telefoni installitud pangarakenduselt, kas kõne on ehtne. Kui vastus on eitav, katkestab süsteem kõne kohe.
Lisaks saavad pangad määrata teatud numbrid "ainult sissetulevate kõnede" numbriteks. See tähendab, et kui keegi proovib teile helistada numbrilt, mida pank kasutab ainult kõnede vastuvõtmiseks, tuvastab teie seade selle pettusena ja lõpetab kõne automaatselt . See süsteem on juba andnud muljetavaldavaid tulemusi, blokeerides miljoneid petturlikke kõnesid sellistes riikides nagu Brasiilia. Praegu on sellised institutsioonid nagu Revolut, Nubank ja Itaú juba selle võrgustiku osad, kuigi nimekiri kasvab jätkuvalt.
Reaalajas ohtude tuvastamine ja tehisintellekt pahavara vastu
Kõik ei juhtu kõne ajal; sageli algab pettus tekstsõnumi või pealtnäha süütu rakendusega. Siin tulebki mängu reaalajas ohtude tuvastamine – tööriist, mis kasutab seadmes tehisintellekti, et jälgida rakenduste käitumist. See ei skanni rakendust ainult installimise ajal, vaid analüüsib ka seda, kas see pärast installimist hakkab tegema imelikke asju, näiteks edastama teie tekstsõnumeid teisele numbrile või kasutama ligipääsetavuse õigusi, et luua ekraanile nähtamatuid katteid ja teid petta.
Selle täiendamiseks on Google integreerinud Gemini Intelligence'i . Rakendustes nagu Google Messages kasutab täiustatud kaitserežiim pilvepõhiseid tehisintellekti mudeleid, et analüüsida terveid vestlusi võõrastega ja tuvastada pettusemustreid. Samal ajal töötab Gemini Nano teie telefonis lokaalselt, et kontrollida enne lingile klõpsamist, kas see on ohtlik, kaitstes teid isegi vaid mõni minut tagasi loodud veebisaitide eest, mis pole veel mustas nimekirjas.
Kaitse füüsilise varguse ja volitamata juurdepääsu eest
Kui teie telefon varastatakse, ei ole teie PIN-kood enam piisavaks takistuseks, kui varas on suutnud seda nuhkida. Seetõttu on Android täiustanud funktsiooni „Märgi kadunuks” . Nüüd, isegi kui varas teab teie PIN-koodi, nõuab seade avamiseks biomeetrilist autentimist (sõrmejälg või näotuvastus). Lisaks on telefoni rikkumise või tagurpidi jälgimise vältimiseks blokeeritud kiire juurdepääs seadetele ning WiFi ja Bluetooth-ühendused on keelatud.
Teine väga nutikas meede on OTP-koodide kaitse. Selleks, et pahatahtlikud rakendused teie kinnitusvõtmeid pealt ei saaks, peidab Android SMS-koode kolmeks tunniks, takistades nuhkvaral neid teie kontodele juurdepääsuks jäädvustada. Lisaks on PIN-koodi äraarvamiskatsed tehtud keerulisemaks, kuna ebaõnnestunud katsete vahelised ooteajad on pikemad, mis muudab jõhkrate rünnakute tegemise praktiliselt võimatuks.
Detailne privaatsus ja andmekontroll
Privaatsuse osas on möödas ajad, mil rakendusele anti juurdepääs kogu teie aadressiraamatule, et lugeda ühte kontakti. Nüüd on olemas individuaalse kontakti valija , mis võimaldab rakendusel juurde pääseda ainult konkreetsele teabele ja ainult ajutiselt. Sama kehtib ka asukoha kohta: lisatud on nupp, mis jagab teie täpset asukohta ainult rakenduse avatud olekus, takistades teie püsivat jälgimist.
Neile, kes installivad faile sageli väljastpoolt ametlikku poodi, skannib Chrome Androidile nüüd APK-faile enne allalaadimise lõpetamist. Kui ohutu sirvimine tuvastab teadaoleva pahavara, blokeeritakse protsess. Lisatud on ka võimalus vaadata IMEI -d lukustuskuvalt , mis lihtsustab ametivõimudel seadme tuvastamist ilma süsteemile juurdepääsuta.
See turbeökosüsteem, mis ulatub Android 11-st kuni uusimate versioonideni, muudab küberkuritegevuse vastase võitluse ennetavaks. Kombineerides tehisintellektil põhinevat käitumisanalüüsi, otsest kontrolli pankadega ning palju rangemat kontrolli biomeetria ja lubade üle, on Google loonud kilbi, mis vähendab drastiliselt rünnakupinda, kaitstes nii kasutajate digitaalset identiteeti kui ka pangavahendeid kõige agressiivsemate sotsiaalse manipuleerimise taktikate eest.