- NAS-tallennustilan muuttaminen keskitetyksi nimienselvityssolmuksi paikallisverkon vakauden parantamiseksi.
- Edelleenlähetysvyöhykkeiden ja A-tietueiden käyttöönotto mukautettujen verkkotunnusten hallintaan koti- ja työympäristöissä.
- SSL-varmenneristiriitojen ratkaiseminen käyttämällä kelvollisia verkkotunnuksia ja asianmukaista suojauskonfiguraatiota.

Olet luultavasti kokenut tämän: omaa kotilaboratoriotasi perustaessasi alat kerryttää laitteita ja palveluita, jotka lopulta muuttuvat kaoottiseksi sekamelskaksi IP-osoitteita, joita on vaikea muistaa. NAS-palvelin on loistava tiedostojen tallentamiseen, mutta jos todella opit sen käytön, voit tehdä siitä verkkoinfrastruktuurisi kulmakiven ja jättää taaksesi perusreitittimet, jotka joskus epäonnistuvat nimien hallinnassa.
Kun delegoimme nimenselvityksen vankemmalle järjestelmälle, parannamme paitsi organisaatiota, myös saavutamme huomattavasti paremman vakauden ja teknisen hallinnan . DNS-palvelimen siirtäminen NAS-palvelimelle tekee verkosta ennustettavamman, vähentää viivettä ja mahdollistaa tallennuksen aktiiviseksi komponentiksi, joka on vuorovaikutuksessa muiden palveluiden kanssa, olipa kyseessä sitten pilvi- tai virtualisoitu ympäristö.
Varmenteiden ja paikallisten verkkotunnusten ongelma
On hyvin yleistä, että kun NAS-käyttöoikeutta määritetään käyttämällä lyhyttä nimeä, kuten 'nas', selain alkaa näyttää ärsyttäviä varoituksia, jotka ilmoittavat, että varmenteeseen ei luoteta . Tämä johtuu siitä, että vaikka varmenteet näkyvät vihreällä merkittyinä suojauspaneelissa, järjestelmä ei tunnista paikallista verkkotunnusta kelvolliseksi yksiköksi. Jotta sovellukset lakkaisivat valittamasta, ei riitä, että varmenne on olemassa; sen on myös oltava linkitetty kelvolliseen ja tunnistettuun verkkotunnukseen , koska sisäinen nimi ei täytä varmentajien validointistandardeja.
Tämän ongelman ratkaisemiseksi avainasemassa on oman toimialueen luominen paikallisverkkoon. Tällä tavoin voit myöntää varmenteita, jotka vastaavat selaimessasi käyttämääsi URL-osoitetta, estäen selainta merkitsemästä yhteyttä suojaamattomaksi joka kerta, kun yrität käyttää porttia 5001 tai mitä tahansa muuta palvelimesi palvelua.

DNS-palvelimen määrittämisen vaiheet Synologyssa
Jos sinulla on Synology-laite, prosessi on melko yksinkertainen. Ensimmäinen asia on varmistaa, että NAS-laitteella on staattinen IP-osoite määritettynä verkon ohjauspaneelissa, jotta se ei muutu eikä häiritse kaikkien laitteiden nimien selvitystä. Kun tämä on tehty, siirry Pakettikeskus-sivustolle ja asenna DNS- palvelinsovellus.
Työkalun sisällä seuraava vaihe on luoda päävyöhyke. Tässä meidän on valittava edelleenlähetysvyöhykkeen tyyppi , annettava sille haluttu verkkotunnus ja linkitettävä se NAS:n IP-osoitteeseen. Jotta järjestelmä voi ratkaista nimiä verkon ulkopuolelta (kuten Google tai Facebook), meidän on aktivoitava ratkaisupalvelut ja lisättävä edelleenlähettäjiä, jotka voivat olla parhaita käytettäviä DNS-palvelimia tai Googlen julkisia DNS-palvelimia.
Asiakkaan konfigurointi ja isännän rekisteröinti
Kun palvelin on toiminnassa, sinun on kerrottava kotiverkon tietokoneille, että NAS on nyt DNS-palvelin. Esimerkiksi Linux-asiakasohjelmassa määrität staattisen IP-osoitteen ja asetat NAS-osoitteen ensisijaiseksi DNS-palvelimeksi. Jotta kaikki toimisi ongelmitta, sinun on lisättävä A-tietueet, jotka ovat pohjimmiltaan ohjeita, jotka sanovat: "tämä nimi vastaa tätä IP-osoitetta".
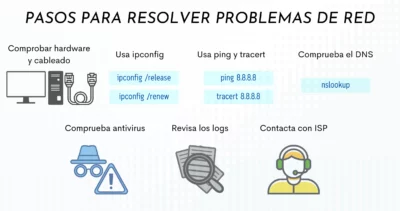
Varmistaaksemme, että kaikki toimii oikein, voimme käyttää terminaalissa komentoa `nslookup` . Jos tietokoneen nimeä kysyttäessä vastaus on oikea IP-osoite, tiedämme järjestelmän olevan toiminnassa. Viimeinen vaihe on käyttää reititintä ja muuttaa DNS-asetuksia DHCP-määrityksissä siten, että kaikki laitteet konfiguroidaan automaattisesti verkkoon yhteyden muodostamisen yhteydessä.
Edistynyt optimointi ja ammattimaiset hypyt
Vaikka Synologyn DNS-palvelin on vankka ratkaisu, sillä on yksi pieni heikkous: se ei rekisteröi DHCP:n määrittämiä IP-osoitteita automaattisesti, joten joudumme luomaan tietueet manuaalisesti . Niille, jotka haluavat automatisoida tämän, on olemassa skriptejä, jotka yksinkertaistavat tehtävää estäen pienen verkon hallinnan muuttumisen loputtomaksi manuaaliseksi urakaksi.
Jos haluamme skaalata tämän yritystasolle, logiikka on sama kuin Home Labissa, mutta suuremmassa mittakaavassa. Näiden palveluiden integrointi pilviympäristöihin, kuten AWS tai Azure, mahdollistaa joustavan ja turvallisen infrastruktuurin. Tekoälykerrosten käyttöönotto verkon automatisoimiseksi tai palvelimen valvonnan käyttäminen suorituskyvyn seurantaan muuttaa DNS-hallinnan liiketoimintatiedon ja kyberturvallisuustyökaluksi , joka estää virheellisiä konfiguraatioita tulemasta avoimeksi ovella hyökkäyksille.
NAS-palvelimen täydellinen nimienselvityksen hallinta mahdollistaa kaiken ei-toivottujen verkkotunnusten estämisestä mukautettujen suodatussääntöjen integrointiin . Lopulta se, mikä alkaa yksinkertaisena keinona välttää IP-osoitteiden kirjoittamista selaimeen, kehittyy kypsäksi järjestelmäarkkitehtuuriksi, joka tuo täydellisen ennustettavuuden minkä tahansa koti- tai yritysverkon toimintaan.
