- Geminin "Tallenna toiminta" -asetuksen hallinta määrittää, mitä keskusteluja ja tietoja säilytetään ja kuinka kauan.
- Gemini-sovelluksen avulla voit rajoittaa pääsyä Workspaceen, älylaitteisiin ja henkilökohtaisiin tietoihin muista Googlen palveluista.
- Yritysten Workspace-järjestelmänvalvojat voivat hallita Geminin käyttöä Chromessa ja keskusteluhistoriaa konsolista.
- Geminin API-tietoturvasuodattimien avulla voit säätää estokategorioita ja -kynnyksiä riskien vähentämiseksi tekoälypohjaisissa sovelluksissa.
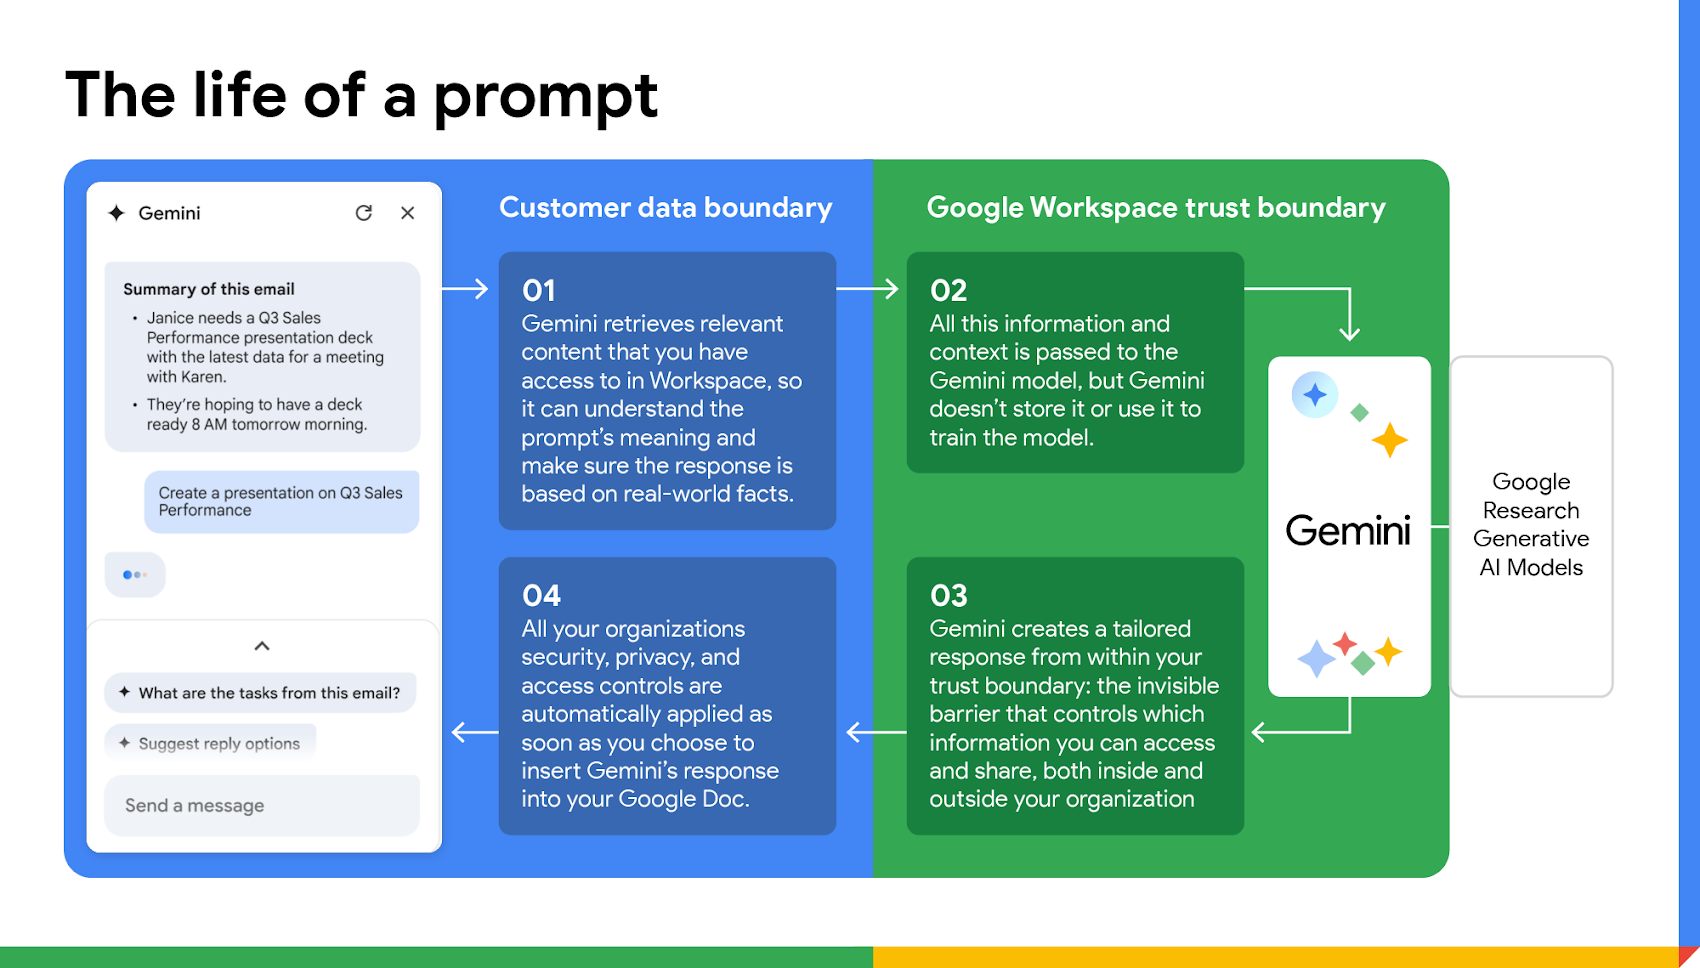
Jos olet huolissasi yksityisyydestä, mutta et halua luopua tekoälyn eduista , avainasemassa on oppia määrittämään Gemini oikein Chromessa ja muissa siihen liittyvissä palveluissa. Tämä opas näyttää sinulle askel askeleelta, mitä tietoja tallennetaan, miten niitä käytetään, mitä hallintatoimintoja sinulla on käytettävissäsi käyttäjänä ja järjestelmänvalvojana Google Workspacessa ja kuinka hienosäätää Geminin API-suojaussuodattimia riskien vähentämiseksi edistyneemmissä projekteissa.
Mikä on Gemini Chromessa ja miksi se vaikuttaa yksityisyyteesi?
Gemini Chromessa on Googlen tekoälyavustajaan integroitu suora integrointi selaimeen . Se on käytettävissä yläreunassa olevan kipinäkuvakkeen kautta. Tästä sivupaneelista voit esittää kysymyksiä avoimesta sivusta, pyytää yhteenvetoja tai selityksiä tai aktivoida Gemini Live -äänitilan puhuaksesi avustajalle reaaliajassa.
Jotta kaikki tämä toimisi, Gemini tarvitsee pääsyn tiettyyn kontekstiin : katselemasi välilehden sisältöön, selaimen kieleen, joissakin tapauksissa mikrofoniin ja asetuksistasi riippuen osaan selaustoiminnastasi. Tässä kohtaa tietoturva- ja yksityisyysasetukset tulevat esiin: jos jätät ne oletusasetuksiin, on helppo tallentaa enemmän tietoja kuin haluaisit.
Google itse esittelee Gemini-käyttöliittymän Chromessa askeleena kohti " tekoälyagentteja " – eli avustajia, jotka pystyvät ymmärtämään näytöllä tapahtuvaa, yhdistämään tietoja useilta sivuilta ja tulevaisuudessa jopa suorittamaan toimia puolestasi (lomakkeiden täyttäminen, tuotteiden vertailu jne.). Mitä enemmän autonomiaa on, sitä tärkeämpää on olla hyvin selkeä siitä, mitä tallennetaan, kuinka kauan ja mihin tarkoitukseen.
Gemini-perusvaatimukset ja aktivointi Chromessa
Ennen kuin syvennymme yksityisyysasetuksiin, kannattaa tarkistaa Geminin käytön vähimmäisvaatimukset Chromessa Google Workspacen vakioyritystason suojausominaisuuksien kanssa. Tämä auttaa sinua ymmärtämään, miksi et aina näe ominaisuutta käytettävissä.
Organisaatioiden (yritys- tai oppilaitosympäristöjen) käyttäjille Gemini Chromessa on oletuksena käytettävissä, jos tililläsi on pääsy Gemini-sovellukseen ja Google Workspace -versiosi on tuettujen versioiden joukossa. Lisäksi Google edellyttää, että käyttäjä:
- Ole kirjautuneena Chromeen tililläsi (yleensä Workspacelta) Yhdysvalloista.
- Olla yli 18-vuotias.
- Käytä englantia Chromen ensisijaisena kielenä (ainakin käyttöönottovaiheessa).
- Selaa Windowsissa, macOS:ssä tai iOS:ssä (Yhteensopivuus muiden järjestelmien kanssa saattaa tulla myöhemmin.)
Henkilökohtaisella tasolla integraatio näkyy yleensä vähitellen vakaassa Chromessa tai Beta/Dev/Canary-kanavissa, ja vaihtoehtoja on Asetukset-valikossa osioissa, kuten "Tekoälyinnovaatiot" tai "Tekoäly Chromessa". Jos et näe kipinäkuvaketta, sinun on ehkä päivitettävä selaimesi tai ominaisuus ei välttämättä ole vielä saatavilla alueellasi tai kielelläsi.
Alustava asennus tehdään selaimen asetuksissa : kun olet aktivoinut Geminin Chromessa, näet kipinäpainikkeen yläpalkissa. Sieltä voit käynnistää asennustoiminnon, myöntää tiettyjä käyttöoikeuksia (kuten mikrofonin käyttöoikeuden) ja säätää verkkosivuston sisällön käyttöoikeustasoa vähitellen.
Gemini ja tietosi: mitä tallennetaan ja miten niitä käytetään
Geminin yksityisyyden ydin on Geminin sovellusten "Tallenna toiminta" -vaihtoehdossa. Tämä asetus määrittää, tallennetaanko tekoälyn kanssa jakamasi keskustelut ja sisältö Google-tilillesi keskipitkällä ja pitkällä aikavälillä vai säilytetäänkö niitä vain hyvin lyhyen aikaa palvelun toiminnan varmistamiseksi.
Kun ”Tallenna aktiviteetti” -asetus on käytössä
Jos pidät toiminnan tallennusasetuksen käytössä, suurin osa Gemini-sovelluksen kanssa tekemästäsi toiminnasta tallennetaan Gemini-sovelluksen toimintahistoriaasi. Tämä sisältää:
- Keskustelut ja tekstiviestit jonka lähetät Geminiin Chromesta tai sovelluksesta.
- Tiedostot, videot, kuvakaappaukset ja valokuvat jonka lataat tai jaat avustajan kanssa.
- Ääni, tallenteet ja transkriptiot Gemini LivestäEli siis äänelliset vuorovaikutuksesi.
- Tietoja verkkosivustoista, joilla vierailet Gemini-ominaisuuden ollessa käytössäTuotteen käyttömallit ja sijaintitiedot (yleinen laitteen sijainti, IP-osoite ja joissakin tapauksissa Google-tiliisi liittyvät koti- tai työosoitteet).
Google käyttää tätä tallennettua toimintaa useisiin tarkoituksiin : tarjotakseen sinulle palvelun, parantaakseen sitä ja kouluttaakseen generatiivisia tekoälymallejaan sekä havaitakseen väärinkäytöksiä tai käyttäytymistä, joka voisi vahingoittaa Googlea, sen käyttäjiä tai yleisöä. Tätä varten se turvautuu ihmisarvioijien ja palveluntarjoajien apuun.
Ihmisen tarkistamat tiedot irrotetaan tililtäsi ennen analysointia ja säilytetään enintään 3 vuotta. Lisäksi äänitallenteita ja Gemini Live -dataa ei oletusarvoisesti käytetä Googlen palveluiden parantamiseen, ellet erikseen valitse sitä alueesi ja asetuksesi osalta. Asetuksistasi ja maantieteellisestä sijainnistasi riippuen osaa tästä toiminnasta voidaan käyttää myös käyttökokemuksesi personointiin.
Hyvä uutinen on, että sinulla on edelleen huomattava määräysvalta : Geminin avulla luotu toiminta poistetaan automaattisesti 18 kuukauden kuluttua, ellet muuta tätä ajanjaksoa. Voit muuttaa sen 3 tai 36 kuukaudeksi tai jopa asettaa sen niin, ettei sitä poisteta automaattisesti. Mikä tärkeintä, voit tarkastella ja poistaa tiettyjä kohteita tai poistaa toiminnan tallentamisen kokonaan käytöstä milloin tahansa "Aktiviteetti Gemini-sovelluksissa" -osiossa.
Kun ”Tallenna aktiviteetti” -asetus on poistettu käytöstä
Jos päätät poistaa Gemini-toiminnan tallennuksen käytöstä, tulevia keskustelujasi ei enää yhdistetä historiaasi eikä niitä käytetä Googlen tekoälymallien kouluttamiseen, ellet lähetä palautetta erikseen.
Teknisistä ja turvallisuussyistä Google säilyttää keskusteluja kuitenkin 72 tuntia . Tämä lyhyt ajanjakso antaa Gemini-palvelulle mahdollisuuden varmistaa vastausten jatkuvuuden, käsitellä kommenttejasi ja suojata palvelua havaitsemalla väärinkäytöksiä tai haitallista toimintaa.
Aktiviteettien tallennuksen poistamisessa käytöstä on useita tärkeitä vivahteita, jotka on pidettävä mielessä :
- Palveluntarjoajien jo tarkistamia vanhoja keskusteluja ei poisteta.koska ne tallennetaan ilman, että niitä linkitetään Google-tiliisi. Näitä tietoja säilytetään enintään 3 vuotta.
- Jotkin yhdistetyt sovellukset eivät ole enää käytettävissä Jos tämä asetus on poistettu käytöstä, se johtuu siitä, että heidän on päästävä käsiksi historiaasi tai tietoihisi toimiakseen integroidusti.
- Muut Googlen hallintatoiminnot, kuten ”Verkko- ja sovellustoiminta” tai ”Sijaintihistoria”Ne voivat jatkaa muista palveluista (haut, Kartat jne.) saatujen selaus- ja sijaintitietojen tallentamista, vaikka olisit rajoittanut Geminin toimintaa.
- Geminin kanssa vuorovaikutuksessa olevat yhdistetyt sovellukset tai ulkoiset palvelut säilyttävät vastaanottamansa tiedot. omien tietosuojakäytäntöjensä mukaisesti. Jos poistat keskustelun Geminin toimintasyötteestä, se ei tarkoita, että myös kyseisiin palveluihin jo lähetetyt tiedot poistetaan.
Lyhyesti sanottuna "Tallenna toiminta" -toiminnon poistaminen käytöstä vähentää Geminin kanssa käymiesi keskustelujen pitkäaikaista tallennusta , mutta se ei tee koko kokemuksesta anonyymiä. Se on suositeltava vaihe, jos yksityisyys on sinulle tärkeää, edellyttäen, että hyväksyt sen mahdollisesti aiheuttamat rajoitukset joillekin ominaisuuksille tai integraatioille.
Suositellut yksityisyydensuoja-asetukset Gemini-sovelluksessa ja -ekosysteemissä
Gemini ei ole tarkoitettu vain Chromelle: se on saatavilla myös Androidille, verkkoselaimelle ja yhdistettynä muihin Googlen palveluihin . Jos haluat suojata henkilötietojasi asianmukaisesti, kannattaa tarkistaa useita lisäasetuksia, joilla on suuri merkitys. Tutustu esimerkiksi laajennuksiin, kuten tekoälyn luoman sisällön suodattimen laajennukseen , joka voi auttaa sinua suodattamaan selaimessasi näkemääsi sisältöä.
1. Poista Google Workspace -laajennus käytöstä Geminissä
Jos käytät Google Drivea, Docsia, Sheetsiä tai mitä tahansa Workspace-työkalua , et ehkä halua Geminin pääsevän suoraan näihin dokumentteihin, vaikka Google vakuuttaa, ettei se käytä niitä mallien kouluttamiseen ilman lupaasi.
Voit asettaa selkeän rajan poistamalla Google Workspace -laajennuksen käytöstä Gemini-sovelluksessa :
- Avaa Gemini-sovellus mobiililaitteellasi tai verkkoversiossa.
- Napauta profiilikuvaasi ja siirry kohtaan ”Laajennukset”..
- Etsi vaihtoehto ”Google Workspace” ja poista se käytöstä.
Tämä muutos estää tekoälyä lukemasta henkilökohtaisia tai ammatillisia asiakirjoja suoraan , mikä on erityisen tärkeää, jos hallinnoit luottamuksellisia tietoja, asiakastietoja tai arkaluonteisia sopimuksia.
2. Rajoita älylaitteiden käyttöä
Jos sinulla on älykäs koti, jossa on kameroita, kaiuttimia, älylamppuja tai pistorasioita , Gemini voi ehkä olla vuorovaikutuksessa näiden laitteiden kanssa ohjauslaajennusten kautta.
Voit vähentää luvattoman käytön riskiä tarkistamalla Gemini-sovelluksen laitehallinnan laajennuksen :
- Avaa Gemini ja palaa takaisin "Laajennuksiin".
- Etsi "Laitehallinta"-vaihtoehto tai jokin vastaava vaihtoehto..
- Poista se käytöstä, jos et halua Geminin hallitsevan kodinkoneitasi.
Tämä on järkevää paitsi yksityisyyden myös fyysisen turvallisuuden kannalta : minimoit mahdollisuuden, että huono kokoonpano tai virhe voisi mahdollistaa toimia kotonasi ilman selkeää valvontaa.
3. Poista Gemini-toiminnan lokitiedot käytöstä sovelluksesta
Chromen lisäksi Google tallentaa Geminin vuorovaikutushistorian tilisi erityiseen osioon nimeltä "Gemini-sovellustoiminta". Tämä osio kerää keskusteluja, komentoja ja muita tietoja, joita avustaja käyttää vastausten oppimiseen ja personointiin.
Jos haluat välttää tämän jatkuvan tallennuksen, voit pysäyttää sen kokonaan itse sovelluksesta :
- Avaa Gemini ja napauta profiilikuvaasi.
- Siirry kohtaan ”Gemini-sovellustoiminta”.
- Valitse asetusten avattavasta valikosta ”Poista käytöstä”.
Näin tekemällä rajoitat merkittävästi datan määrää, jonka Google tallentaa tekoälyn kanssa käymistäsi keskusteluista . Järjestelmän toiminnan varmistamiseksi on edelleen käytössä lyhyt tekninen säilytysaika (72 tuntia), mutta näitä tietoja ei enää kerry pitkäaikaiseen historiaasi.
4. Estä Geminin pääsy henkilötietoihisi muista sovelluksista
Gemini voi hyödyntää tietoja muista Googlen palveluista (Gmail, Kalenteri, viimeisimmät sijainnit jne.) antaakseen sinulle henkilökohtaisempia vastauksia, mikä on joskus erittäin hyödyllistä, mutta myös melko tunkeilevaa.
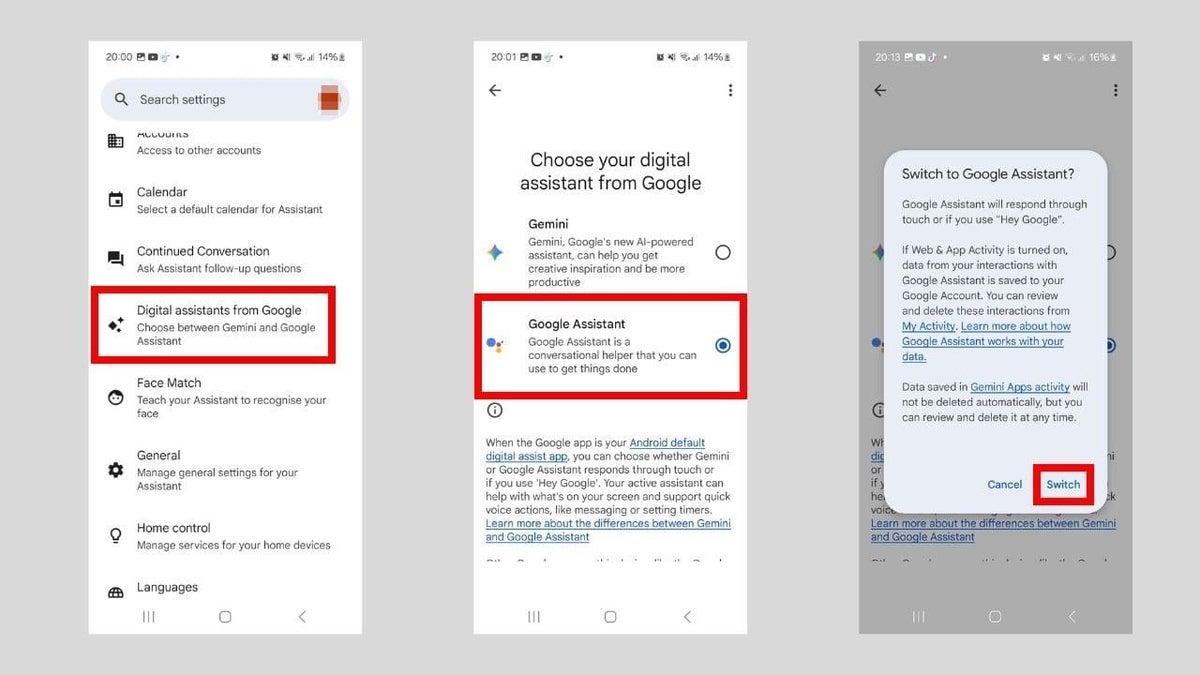
Jos et halua tekoälyn hakevan sähköpostejasi , tapahtumiasi tai matkustushistoriaasi , voit poistaa käytöstä vanhojen Google Assistant -asetusten käytön:
- Avaa Gemini-sovellus.
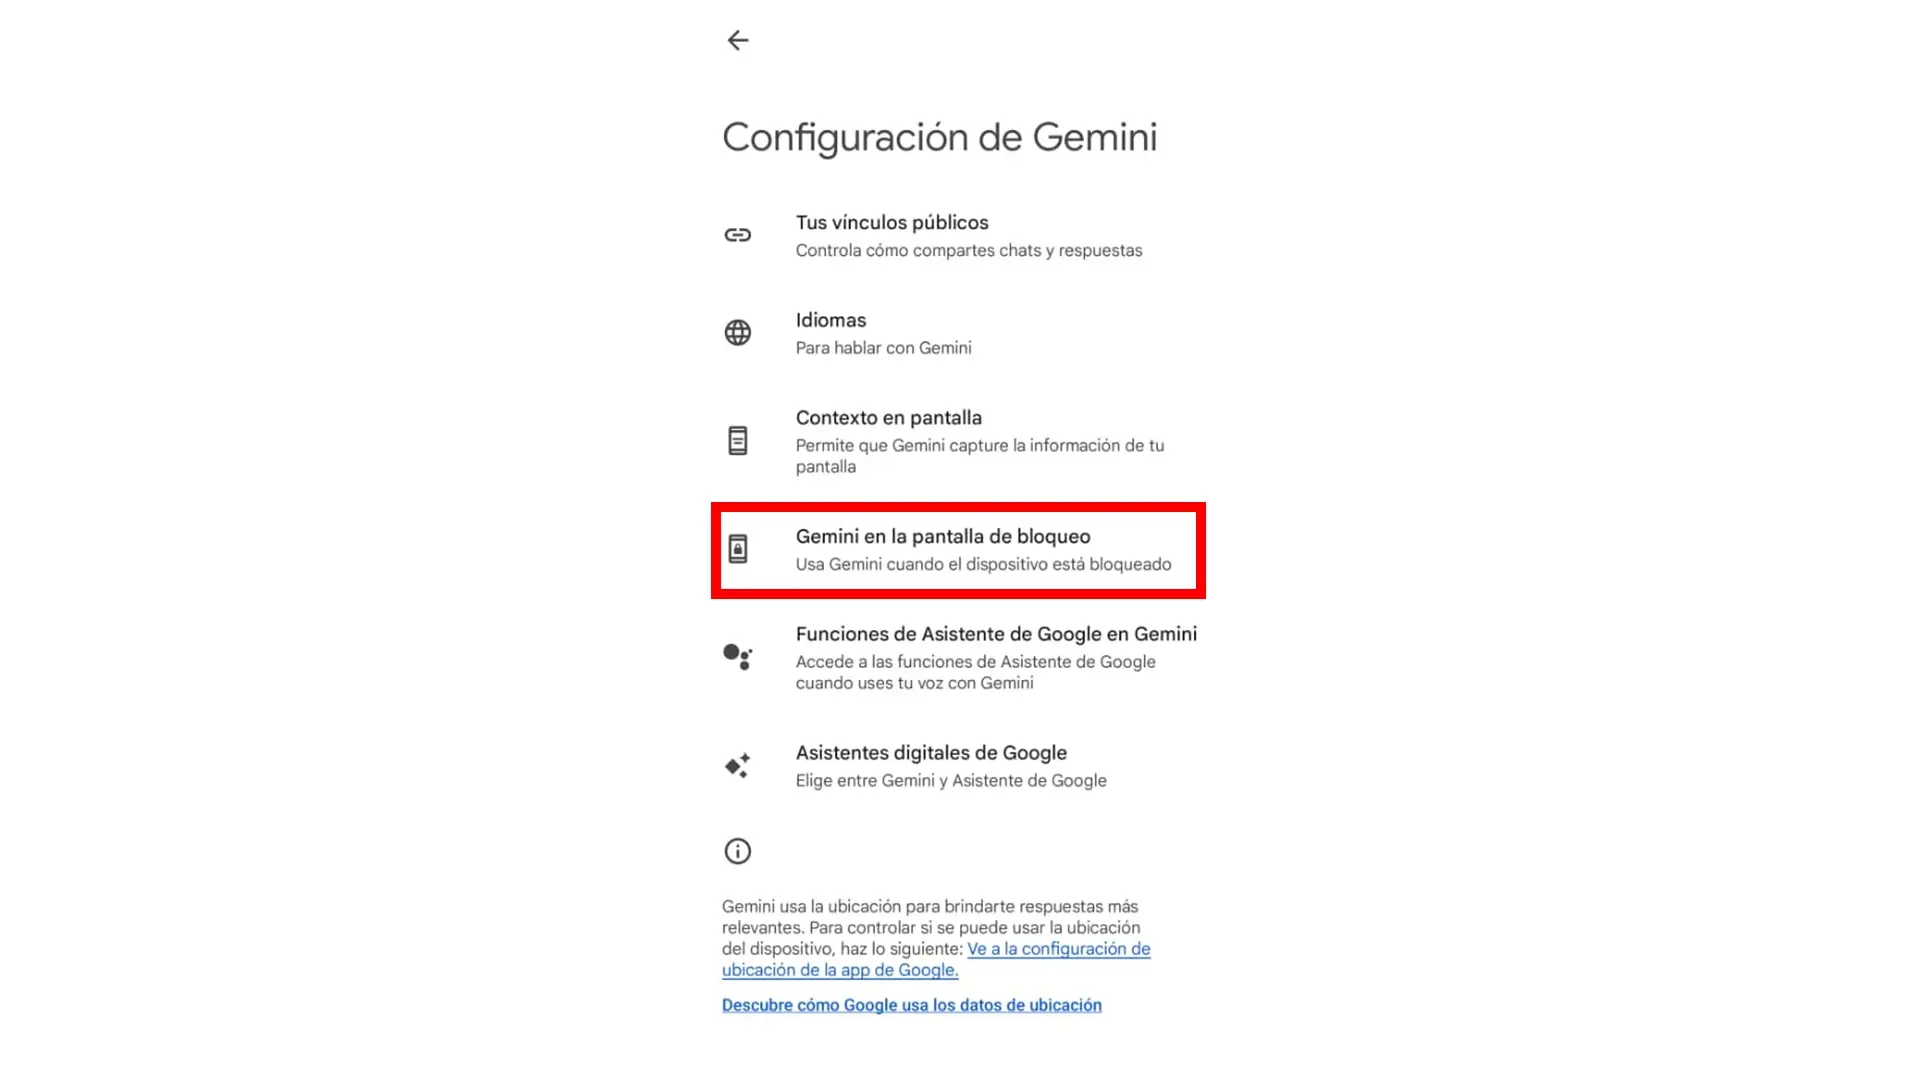
- Napauta profiilikuvaasi ja siirry kohtaan ”Asetukset”.
- Käytä ”Google Assistantin asetuksia Gemini-laitteella”.
- Poista käytöstä ”Käytä Google Assistant -asetuksia”.
Tämä katkaisee yhteyden Geminin ja monien niiden henkilökohtaisten tietolähteiden välillä, joita klassinen Assistant käytti personoitujen tulosten toimittamiseen. Menetät jonkin verran mukavuutta, mutta saat mielenrauhan.
5. Vältä arkaluontoisia aiheita keskusteluissasi tekoälyn kanssa
Vaikka yksityisyysasetukset olisivatkin maksimissaan, on aina hyvä käyttää maalaisjärkeä . Mikään tekoälyavustaja ei ole sopiva paikka jakaa salasanoja, pankkitietoja, erittäin arkaluonteisia lääketieteellisiä tietoja tai tietoja, jotka voisivat vaarantaa fyysisen turvallisuutesi.
Yleinen suositus on käsitellä keskusteluja Kaksosten kanssa mahdollisesti julkisina : on parasta olla sanomatta mitään, mitä et haluaisi jakaa luotettavalla verkkolomakkeella. Tällä tavoin, vaikka jokin menisi pieleen tai käytännöt muuttuisivat tulevaisuudessa, vaikutus yksityisyyteesi on paljon pienempi.
Miten järjestelmänvalvoja voi hallita Geminin käyttöä Chromessa?
Yritys- tai oppilaitosympäristöissä Google Workspace -järjestelmänvalvojilla on keskeinen rooli päätettäessä, kuka voi käyttää Geminiä, miten keskusteluhistoria tallennetaan ja missä määrin Gemini on käytössä Chromessa organisaatiossa.
Gemini-sovelluksen aktivointi tai deaktivointi käyttäjille
Google-hallintakonsolissa järjestelmänvalvoja voi ottaa Gemini-palvelun käyttöön tai poistaa sen käytöstä joko yleisesti tai organisaatioyksikön mukaan. Yleinen työnkulku on seuraava:
- Käytä hallintakonsolia.
- Siirry valikkoon ”Generatiivinen tekoäly > Gemini-sovellus”.
- Siirry "Palvelun tila" -osioon.
- Määritä, onko palvelu käytössä vai poistettu käytöstä kaikille vai tietyille ryhmille.
Voit myös sallia kaikkien käyttäjien käyttää Gemini-sovellusta lisenssistä riippumatta valitsemalla ruudun "Salli kaikkien käyttäjien käyttää Gemini-sovellusta lisenssistä riippumatta". Tätä voidaan käyttää testitilanteissa tai progressiivisissa käyttöönotoissa.
Palvelun tilan muutokset eivät tule voimaan välittömästi : Googlen mukaan niiden voimaantulo voi kestää jopa 24 tuntia, vaikka ne toteutetaan usein nopeammin. Tämä tulisi ottaa huomioon ennen uusien ominaisuuksien ilmoittamista tiimille.
Hallitse Geminin keskusteluhistoriaa
Yksi yritysten arkaluontoisimmista asetuksista on keskusteluhistoria . Konsolista järjestelmänvalvoja voi käyttää "Gemini-keskusteluhistoria" -osiota ja päättää, miten tätä osaa käsitellään.
Perusasetukset sisältävät historian käyttöönoton tai poistamisen käytöstä valitsemalla "Ota Gemini-keskusteluhistoria käyttöön" -valintaruudun. Jos tämä on käytössä, voit määrittää keskusteluille automaattisen säilytysajan 3, 18 tai 36 kuukaudeksi (oletusarvo on 18 kuukautta).
Historian poistaminen käytöstä vähentää tallennettujen keskustelutietojen määrää , mikä sopii paremmin organisaatioille, joihin sovelletaan tiukkoja yksityisyyssäännöksiä tai jotka haluavat yksinkertaisesti minimoida riskin. Tämä johtaa kuitenkin joidenkin pitkän aikavälin jatkuvuuden ja personointiominaisuuksien menetykseen.
Tämän kokoonpanon muutosten valmistuminen voi kestää jopa 48 tuntia , joten on suositeltavaa suunnitella ja viestiä niistä sisäisesti, erityisesti jos ne vaikuttavat tekoälyn intensiiviseen käyttöön perustuviin työnkulkuihin.
Poista käytöstä vain Gemini Chromessa Chrome Enterprise -käytäntöjen avulla
Jotkin organisaatiot haluavat jatkaa Gemini-sovelluksen ja sen verkko- ja mobiiliversioiden käyttöä, mutta eivät halua sallia Gemini-sovelluksen käyttöä Chromessa, koska selaimessa tapahtuvien tietojen näkeminen vaatii lisäkontekstia.
Näissä tapauksissa voit käyttää Chrome Enterprisen "GeminiSettings"-käytäntöä , jonka avulla voit poistaa Geminin käytöstä vain Chromessa ja säilyttää samalla sovelluksen käytön muissa ympäristöissä. Tämä estää käyttäjiä upottamasta avustajaa selaimeen, mutta antaa heille mahdollisuuden jatkaa Geminin käyttöä hallitusti muissa ympäristöissä.
On tärkeää olla tietoinen vaatimustenmukaisuussertifikaateista, joita Gemini in Chrome ei vielä tue , kuten HIPAA (BAA), erilaiset SOC-standardit, yleisimmät tietoturva- ja yksityisyysstandardit, FedRAMP High ja BSI C5:2020. Asiakkailla, joilla on allekirjoitettu BAA-sertifikaatti, Gemini in Chrome estetään automaattisesti Yhdysvaltain terveyssäännösten rikkomisen estämiseksi, ja vaihtoehtoja, kuten Private AI Compute, tulisi harkita rajoittavammissa ympäristöissä.
Gemini API -tietoturvasuodattimet: riskitason säätäminen
Jos käytät Geminiä Chromessa ja kehität Gemini API:a käyttäviä sovelluksia , käytössäsi on toinenkin suojaus- ja yksityisyydensuojakerros: haitallisen sisällön suodattimet. Näiden hallintalaitteiden avulla voit rajoittaa mallin tuottamien vastausten tyyppejä tuotteessasi.
Käytettävissä olevat suojausluokat
Gemini-sovellusliittymä määrittelee useita mahdollisten haittojen luokkia , jotka vastaavat estettävän tai sallittavan sisällön tyyppiä. Tärkeimmät ovat:
| Luokka | kuvaus |
|---|---|
| ahdistelu | Aggressiiviset tai haitalliset kommentit, jotka on suunnattu yksilöille tai ryhmille, erityisesti silloin, kun ne vaikuttavat suojattuihin identiteetteihin tai ominaisuuksiin. |
| Vihaan tai väkivaltaan yllyttäminen | Loukkaava, töykeä tai säädytön sisältö sekä viestit, jotka voivat yllyttää väkivaltaan tai syrjintään tiettyjä ryhmiä kohtaan. |
| Eksplisiittistä seksuaalista sisältöä | Viittaukset seksuaaliseen toimintaan tai selvästi pornografiseen tai säädytöntä materiaalia. |
| Vaarallinen | Sisältö, joka edistää, helpottaa tai rohkaisee haitalliseen tai laittomaan toimintaan. |
| Kansalaisluonnettomuus | Vaaliin, yhteiskunnallisiin prosesseihin ja arkaluonteisiin poliittisiin kysymyksiin liittyvät tiedustelut (pääasiassa aiemmissa malleissa, kuten PaLM 2:ssa). |
Nykyisissä Gemini-malleissa vain osa näistä luokista on tuettu konfiguroitavina suodattimina: häirintä, vihapuhe, seksuaalisesti eksplisiittinen sisältö ja vaarallinen sisältö. Muita, tarkempia luokkia käytetään edelleen vanhemmissa malleissa, kuten PaLM 2:ssa.
Näiden säädettävien suodattimien lisäksi on sisäänrakennettuja suojauksia, joita ei voi poistaa käytöstä , kuten lasten turvallisuuteen ja muihin äärimmäisen vaaran muotoihin liittyviä suojauksia. Tämä sisältö on aina estetty valitsemistasi asetuksista riippumatta.
Todennäköisyystasot ja estokynnykset
API arvioi kaiken saapuvan ja lähtevän sisällön ja luokittelee sen vaarallisuuden todennäköisyyden neljään tasoon: KORKEA, KESKIKOKOINEN, MATALA ja MERKITYKSEN VÄHENTÄVÄ. Olennaista on, että järjestelmä päättää estämisestä todennäköisyyden, ei haitan koetun vakavuuden, perusteella.
Tämä tarkoittaa, että näennäisen harmittomat lauseet voidaan suurella todennäköisyydellä luokitella haitallisiksi ja päinvastoin. Esimerkiksi "Robotti löi minua" voidaan joissakin yhteyksissä merkitä todennäköisemmin haitalliseksi kuin "Robotti puukotti minua", vaikka jälkimmäinen kuulostaa väkivaltaisemmalta. Siksi on erittäin tärkeää testata kokoonpano perusteellisesti ennen sen käyttöönottoa tuotantoympäristössä (ja soveltaa automatisoitua testausta tekoälymalleille ).
Voit asettaa kullekin luokalle estokynnyksen käyttämällä arvoja, kuten:
| Kynnysarvo (Google AI Studio) | Kynnys (API) | kuvaus |
|---|---|---|
| deaktivoitu | POIS | Kyseiseen luokkaan ei sovelleta suojaussuodatinta. |
| Älä estä | BLOCK_YHTÄÄN | Salli sisältö aina, riippumatta siitä, onko siitä haittaa. |
| Estä pieni | VAIN_KORKEA_LOHKA | Se estetään vain silloin, kun sen haitallisuuden todennäköisyys on suuri. |
| Estä jokin | KESKIKOKOINEN_JA_YLÄPUOLINEN | Se estää, kun todennäköisyys on keskitasoa tai korkeaa. |
| Estä useimmat | LOHKO_ALHAISIN_JA_YLÄPUOLELLA | Kaikki sisältö, jonka todennäköisyys on alhainen, keskitaso tai korkea, estetään. |
| N / A | HARM_BLOCK_THRESHOLD_UNSPECIFIED | Mallin oletusarvoista kynnysarvoa käytetään. |
Jos et määritä kynnysarvoja, uusimmat yleisesti saatavilla olevat mallit käyttävät yleensä oletusarvoisesti asetusta "Älä estä" , kun taas toiset mallit käyttävät vakioasetuksena asetusta "Estä jotain". "Kansalaisintegriteetti"-kategoriaa käsitellään eri tavalla, ja joissakin malleissa on korkeammat kynnysarvot poliittisesti arkaluonteisen sisällön rajoittamiseksi.
Käytännön esimerkki : jos luot videopeliin dialogia, jossa on jonkin verran aggressiivista kieltä, saatat haluta sallia enemmän vaaralliseksi tai lievää häirintää sisältäväksi luokiteltua sisältöä, mutta säilyttää tiukat suodattimet avoimelle viha- tai seksuaaliselle sisällölle. Säätämällä kunkin luokan kynnysarvoja voit saavuttaa tämän tasapainon avaamatta ovea vakavalle häirinnälle.
Pyynnöstä ja suojauspalautteesta tehtävä konfigurointi
Gemini-rajapinnan toinen etu on, että suojausasetuksia voidaan määrittää tarvittaessa . Et tarvitse yhtä staattista kokoonpanoa koko sovelluksellesi; voit tiukentaa tai löysätä suodattimia käyttäjän nykyisen käyttöprosessin vaiheen mukaan.
Kun teet generateContent-kutsun, vastaus sisältää suojaustietoja GenerateContentResponse-vastauksen muodossa, jossa on tietyt kentät:
- nopea palauteTämä kerää syötetyn viestin (käyttäjän kirjoittaman) tietoturvapalautteen. Jos promptFeedback.blockReason-funktiolla on arvo, se tarkoittaa, että kehote on estetty tietoturvasyistä.
- Ehdokas.finishReason ja Ehdokas.safetyRatingsNämä kuvaavat, miksi vastausehdokas on pysäytetty ja mitä turvallisuusluokituksia on sovellettu. Jos finishReason on SAFETY, tuloste on estetty, ja voit tarkastella safetyRatings-arvoja nähdäksesi, mihin luokkaan se kuuluu ja kuinka todennäköisesti se estetään.
Tämä palaute on erittäin hyödyllistä sovelluksen virheenkorjauksessa, kynnysarvojen säätämisessä ja sen läpinäkyvässä kirjaamisessa, miksi tiettyä sisältöä ei ole näytetty loppukäyttäjille, mikä on yhä tärkeämpää tekoälyä koskevan sääntelyn edessä.
Suodattimien säätäminen Google AI Studiossa ja SDK:issa
Jos työskentelet Google AI Studiossa ennen koodaamista , sinulla on graafinen käyttöliittymä, jolla voit säätää näitä asetuksia kirjoittamatta koodia. "Suorituksenaikaiset asetukset" -paneelista voit napsauttaa "Muokkaa suojausasetuksia" ja hallita liukusäätimiä luokittain.
AI Studiossa et voi poistaa suojausta kokonaan käytöstä , mutta voit laskea tason "Älä estä" -tasolle tietyssä kategoriassa. Kun teet näin, työkalu näyttää muistutuksen Gemini API:n käyttöehdoista, koska vähemmän rajoittavilla asetuksilla varustetut projektit saattavat vaatia lisätarkistusta.
Kun lähetät pyynnön AI Studiosta ja sisältö on estetty , varoituskuvakkeen viereen ilmestyy viesti ”Ei sisältöä”. Kun viet hiiren osoittimen kuvakkeen päälle ja napsautat ”Suojaus”, näet, mikä suodatin on aktivoitunut. Tämä auttaa sinua replikoimaan määritykset SDK-pakkauksissa.
Virallisissa API SDK:issa (esimerkiksi GenerateContent-kutsuissa) voit määrittää suojausasetuksia parametreilla, jotka määrittävät haittaluokan (kuten HARM_CATEGORY_HARASSMENT tai HARM_CATEGORY_HATE_SPEECH) ja kynnysarvon (esimerkiksi BLOCK_LOW_AND_ABOVE estääksesi kaikki muut kuin merkityksettömän todennäköisyydet). Säätämällä näitä arvoja päätepiste- tai reittikohtaisesti sovelluksessasi voit erottaa sallivammat osiot (esimerkiksi sisäiset testaustyökalut) ja julkiset osiot, joissa on tiukemmat suodattimet.
Google suosittelee seuraavina vaiheina koko API-viitteen , HarmBlockThreshold-dokumentaation ja LLM-tietoturvaohjeiden sekä täydentävien työkalujen, kuten Perspective API:n, tarkistamista. Näitä työkaluja voidaan käyttää näiden kokoonpanojen tukemien myrkyllisyysluokittelijoiden rakentamiseen.
Tämä koko asetus- ja ohjauskehys mahdollistaa Gemini-sovellusliittymän hyödyntämisen Chromessa ja API:ssa vaarantamatta turvallisuutta ja yksityisyyttä: voit päättää, kuinka paljon haluat tekoälyn oppivan sinulta, mitä tietoja jaetaan, millaista sisältöä sovelluksesi sietää ja kuinka kauan keskusteluja säilytetään. Pienellä alkuasennuksella ja maalaisjärjellä voit nauttia tekoälyn eduista jättämättä tietojasi alttiiksi.
