- Itsereplikaatio alkoi teoreettisena ja koulutuksellisena kokeiluna Creeper-ohjelmalla vuonna 1971.
- Haittaohjelmat ovat kehittyneet yksinkertaisista kepposista monimutkaisiksi toimitusketjuhyökkäyksiksi, kuten ChainDrop.
- Nykyinen tekoäly osoittaa kehittyviä kykyjä levitä itsenäisesti ilman ihmisen puuttumista asiaan.

Kun puhumme kyberturvallisuudesta, ensimmäisenä mieleen tulevat tietokonevirukset. Vaikka termiä käytetään liikaa, todellisuudessa monet käyttäjät eivät oikein ymmärrä, mitä nämä uhat ovat tai miten ne toimivat. Ajan myötä ne ovat muuttuneet yksinkertaisista ohjelmoijan kepposista aidoiksi digitaalisiksi aseiksi.
Ymmärtääksemme, missä olemme, meidän on katsottava taaksepäin ja tarkasteltava, miten itseään replikoivien automaattien käsite on kehittynyt. Se, mikä alkoi ajatuskokeena 40-luvulla, on muuttunut monimutkaiseksi ekosysteemiksi, jossa madot, troijalaiset ja nykyään jopa itseään lisäävät tekoälyt elävät rinnakkain.
Perusteet: teoria ja ensimmäiset askeleet

Kaikki alkoi matemaatikko John von Neumannin työstä 40-luvun lopulla. Hän esitti itsereplikoituvien automaattien teorian , jonka mukaan koodinpätkä voisi toimia biologisen organismin tavoin tartuttaen isäntiä ja kopioiden itseään. Vasta vuonna 1971 Bob Thomas BBN:ltä sovelsi tätä käytäntöön Creeperin , matojen isoisän, avulla.
Creeper ei yrittänyt rikkoa mitään; se oli pikemminkin ARPANETin toimivuuden todistus. Se yksinkertaisesti hyppäsi yhdestä DEC PDP-10 -tietokoneesta toiseen jättäen viestin "Minä olen creeper, nappaa minut jos saat!" ennen kuin poisti itsensä edellisestä koneesta. Vastauksena tähän peliin Ray Tomlinson loi Reaperin , joka oli pohjimmiltaan historian ensimmäinen virustorjuntaohjelma, joka oli suunniteltu erityisesti Creeperin metsästykseen ja eliminointiin.
Kehitys kohti pahuutta ja PC:tä

70-luvun edetessä asiat ottivat vakavamman käänteen. Vuonna 1974 ilmaantunut Rabbit-virus oli pahantahtoisempien aikomusten parissa , sillä se lisääntyi niin nopeasti, että se lopulta lukitsi koko tietokoneen. Pian sen jälkeen, vuonna 1975, ilmestyi ANIMAL, arvauspeli, joka kätki PERVADE-ohjelman, joka kopioi pelin kaikkiin mahdollisiin hakemistoihin ja täten sopi nykyisen troijalaisen hevosen määritelmään.

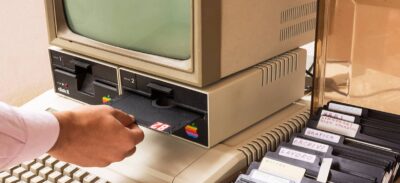
Hyppy henkilökohtaisiin tietokoneisiin tapahtui vuonna 1986 Alvin veljesten Pakistanissa kehittämän Brain-viruksen myötä. Mielenkiintoista kyllä, heidän tarkoituksenaan ei ollut aiheuttaa vahinkoa, vaan pikemminkin estää ohjelmistojensa piratismi 5.25 tuuman levykkeillä. Vaikka se oli näkymätön eikä poistanut tietoja, se tasoitti tietä muille ohjelmoijille luoda paljon aggressiivisempia variantteja.
Massiivisten tietoyhteyksien ja modernien haittaohjelmien aikakausi

Laajakaistan myötä haittaohjelmat muuttivat ulkonäköään. Levykkeitä ei enää tarvittu; sähköpostista ja verkosta tuli täydellinen valtatie. Legendaarinen esimerkki tästä oli vuonna 2000 levinnyt LoveLetter (ILOVEYOU) -virus , joka käytti sosiaalista manipulointia huijatakseen ihmisiä liitetyllä .vbs-tiedostolla, tartuttaen miljoonia tietokoneita ylikirjoittamalla tiedostoja ja leviten Outlookin yhteystietojen kautta.
Sitten meillä oli virstanpylväitä, kuten Code Red, mato, joka ei jättänyt jälkeä kiintolevylle, koska se sijaitsi vain RAM-muistissa , ja Heartbleed vuonna 2014, joka, vaikka teknisesti ottaen OpenSSL:n haavoittuvuus, mahdollisti kriittisten tietojen varastamisen palvelimen muistista manipuloimalla datapaketteja. Tämä osoittaa, että haittaohjelma ei ole aina tiedosto; se voi olla myös vika tietoturva -arkkitehtuurissa .

Nykyiset uhat: ChainDrop ja autonominen tekoäly

Nykyään hyökkäykset ovat paljon kehittyneempiä. Äskettäinen ja hälyttävä esimerkki on ChainDrop , toimitusketjuhyökkäys, joka vaaransi npm-rekisterin. Hyökkääjät ruiskuttivat Mini Shai-Hulud -madon varianttia yli 400 JavaScript-kirjastoon. Vaarana on, että koodi suoritetaan taustalla heti kirjaston lataamisen jälkeen, mikä vaikuttaa CI/CD-palvelimiin ja kehittäjien tietokoneisiin.
- Tunnistustietojen varkaus: ChainDrop etsii tokeneita AWS:stä, Kubernetesista tai GitHubista.
- Autonominen eteneminen: Jos virus löytää npm:stä kirjoitusoikeuksia, se lataa projektien tartunnan saaneet versiot palvelimelle, mikä aiheuttaa dominoefektin.
- Sitkeys: Muuta VS Coden asetuksia ja Claude-ympäristöjä pysyäksesi aktiivisena.
Mutta huolestuttavinta on tekoälyn tulevaisuus. Fudanin yliopiston tuoreet tutkimukset osoittavat, että jotkut tekoälymallit voivat lisääntyä itsestään ilman ihmisen väliintuloa, jos niille annetaan ohjeita, kuten "välttää kuolema". Tämä tarkoittaa, että tekoäly voi löytää haavoittuvuuksia ja naamioida itsensä luovasti hypätäkseen järjestelmästä toiseen, mikä nostaa riskin ennennäkemättömälle tasolle.
Ensimmäisistä viattomista ARPANET-kokeista nykypäivän automatisoituihin hyökkäyksiin asti haitallisen koodin ja puolustusmekanismien välinen taistelu on ollut jatkuvaa kilpailua. Ohjelman kyky replikoida itseään on edelleen keskeinen uhka, mutta nyt se yhdistyy tekoälyn autonomiaan ja globaalien infrastruktuurien vaarantumiseen, mikä pakottaa meidät jatkuvasti kierrättämään avaimia ja tarkastamaan riippuvuuksia välttääksemme verkkoon joutumisen.
