- Prisma Cloud perii ja laajentaa Twistlockin ominaisuuksia tarjotakseen kattavan suojauksen pilvinatiiveille konteille ja hyötykuormille.
- Alusta integroi haavoittuvuuksien skannauksen CI/CD-tiedostoihin, lokeihin ja ajonaikaiseen ympäristöön priorisoiden riskejä reaalimaailman hyväksikäyttökontekstin mukaisesti.
- Heidän CNAPP-lähestymistapansa yhdistää CSPM:n, CWP:n, CIEM:n ja verkkoturvallisuuden natiivilla suojauksella Kubernetesille ja monipilviympäristöille.
- Se tarjoaa hyvän suorituskyvyn ja skaalautuvuuden, vaikkakin se vaatii oppimiskäyrän sekä lisenssien ja käyttöönoton asianmukaisen suunnittelun.
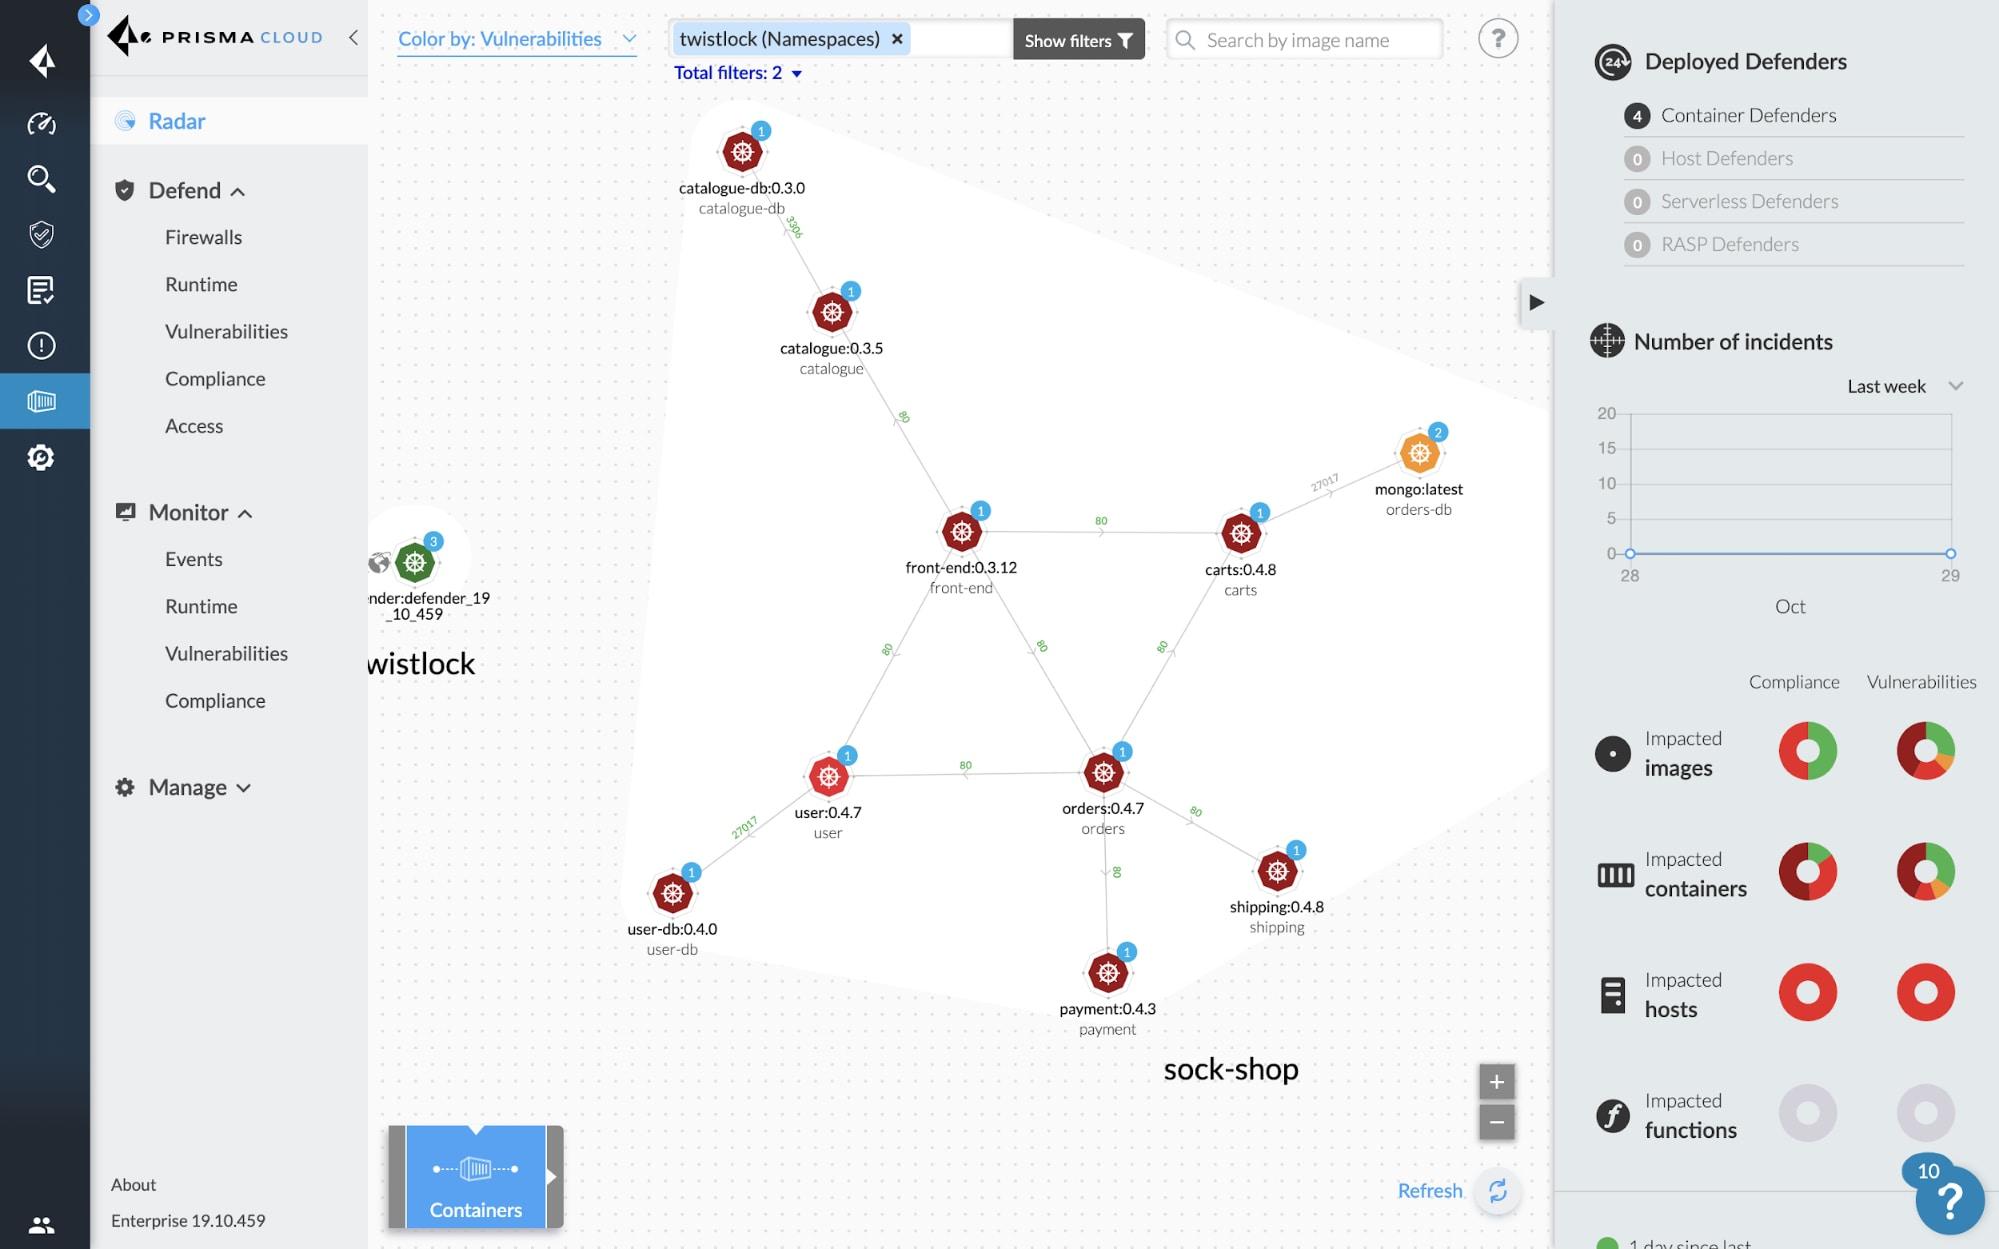
Konttien tietoturvasta on tullut kriittisen tärkeää kaikille yrityksille, jotka työskentelevät Kubernetes-, Docker- tai mikropalveluarkkitehtuurien kanssa pilvessä. Haasteena ei ole enää vain nopeampi käyttöönotto, vaan se, miten se tehdään avaamatta ovia hyökkääjille, jotka hyödyntävät haavoittuvia kuvia, heikkoja kokoonpanoja tai liiallisia käyttöoikeuksia.
Twistlock, joka on nyt integroitu Palo Alto Networksin Prisma Cloudiin, on johtava ratkaisu konttien ja pilvinatiivien työkuormien suojaamiseen. Aiempi konttien suojausalusta on yhdistetty kattavaksi Cloud Native Application Protection Platformiksi (CNAPP), joka kattaa kaiken kooditason suojauksesta ajonaikaiseen suojaukseen, mukaan lukien CI/CD, lokitiedot, ajonaikaisen suojauksen ja määräystenmukaisuuden.
Mikropalveluarkkitehtuurit ja konttien suojaamisen haaste
Mikropalveluarkkitehtuurit ovat luonnostaan dynaamisia (ja valinta Docker Composen ja Kubernetesin välillä on suuri ) : podeja, palveluita ja säilöjä otetaan käyttöön jatkuvasti, versioita päivitetään useita kertoja päivässä ja instanssit skaalautuvat kuormituksen mukaan. Tämä malli nopeuttaa kehitystä, mutta tekee perinteisestä staattisiin reunoihin ja satunnaisiin manuaalisiin tarkistuksiin perustuvasta tietoturvasta tarpeetonta.
Kontit varmistavat, että ohjelmisto toimii samalla tavalla eri ympäristöissä (kehitys-, esituotanto-, paikalliset ja julkinen pilvi), ja juuri tämä siirrettävyys tekee niistä ensisijaisen kohteen hyökkääjille. Yksi haavoittuva peruskuva voi levitä satoihin tai tuhansiin käyttöönottoihin muutamassa minuutissa.
Nykyaikaisen konttiturvallisuuden on katettava koko elinkaari : levykuvan luomisesta CI/CD-putkessa lokitietojen tarkistuksiin ja ajonaikaiseen toimintaan. Jos turvallisuus tarkistetaan vain ennen käyttöönottoa tai vain ajon aikana, vaarallisia aukkoja jää aina.
Erikoistuneet konttitietoturvatyökalut, kuten Prisma Cloud (entinen Twistlock), kattavat isännän, verkon, hallintapinon, koontiputken, kuvakerrokset ja itse konttisovelluksen. Tavoitteena on ylläpitää jatkuvaa valvontaa, joka mukautuu pilvinatiivien ympäristöjen lyhytaikaiseen ja jatkuvasti muuttuvaan luonteeseen.
Samaan aikaan ekosysteemi on täyttynyt toisiaan täydentävistä ratkaisuista, kuten Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig ja Qualys, joilla jokaisella on oma painopisteensä: haavoittuvuuksien skannaus, vaatimustenmukaisuus, ajonaikainen puolustus, CSPM jne. Prisma Cloud integroi ja laajentaa monia näistä ominaisuuksista yhdelle alustalle.
Mitä ovat konttien suojaustyökalut ja miksi Prisma Cloud erottuu joukosta?
Konttitietoturvatyökalut ovat ohjelmistoratkaisuja, jotka on erityisesti suunniteltu vastaamaan Dockerin, Kubernetesin, Fargaten, ECS:n, AKS:n, GKE:n, OpenShiftin ja muiden orkestrointialustojen tietoturvahaasteisiin. Ne menevät yksinkertaisen näköistiedoston virustorjunnan pidemmälle: ne lisäävät kontekstia, käytäntöjä, vaatimustenmukaisuutta ja näkyvyyttä koko ympäristöön.
Prisma Cloud Computen (Twistlockin suora seuraaja) tapauksessa puhumme alustasta, joka suojaa isäntiä, säilöjä, palvelimettomia toimintoja ja yleisesti ottaen pilvinatiiveja työkuormia. Se tarjoaa haavoittuvuuksien hallintaa, vaatimustenmukaisuuden valvontaa, ajonaikaista puolustusta sääntöjen ja koneoppimisen avulla, pilvinatiiveja palomuureja (kuten WaaS verkkosovelluksille ja API-rajapinnoille) sekä yksityiskohtaista pääsynhallintaa.
Twistlock aloitti haavoittuvuuksien hallinta- ja vaatimustenmukaisuusratkaisuna koko kontin elinkaarelle, keskittyen kuvien skannaamiseen ja suojaamattomien komponenttien siirtymisen estämiseen kehitysvaiheesta tuotantoon. Ajan myötä siihen lisättiin lokien, verkkojen ja ajonaikaisen ympäristön jatkuvaa valvontaa sekä käyttöoikeuksien hallintaa ja segmentointia.
Palo Alto Networksin ostettua Prisma Cloudin vuonna 2018 , kaikki nämä ominaisuudet sisällytettiin osaksi Prisma Cloudia, joka jo kattoi muita pilviturvallisuuden osa-alueita. Tuloksena on CNAPP, joka pystyy hallitsemaan Docker-kokoonpanojen, kuvien, solmujen, laajennusten ja palveluiden sääntöjä, integroitumaan salaisuuksien hallintaohjelmiin, kuten CyberArkiin tai HashiCorpiin, ja käyttämään Kubernetes-tarkastuslokeja toimintaohjeiden luomiseksi.
Tämä integraatio mahdollistaa riippuvuuksien, pakettien, näköistiedostojen kerrosten ja ajonaikaisten toimintatapojen erittäin yksityiskohtaisen näkyvyyden sekä CI/CD-putkissa että isännillä, konttipalvelualustoilla tai hybridi- ja monipilviympäristöissä toimivissa konteissa.
Konttien skannaus: keskeinen osa turvallisuusstrategiaa
Konttien skannaus on ensimmäinen puolustuslinja haavoittuvuuksien havaitsemiseksi peruskuvissa, kolmansien osapuolten kirjastoissa ja mukautetussa koodissa. Skannauksen integrointi CI/CD-putkiin mahdollistaa ongelmien havaitsemisen ennen käyttöönottoa ja välttää tulipalojen sammuttamisen tuotannossa.
Haavoittuvuuksien havaitseminen varhain säästää aikaa ja rahaa : haavoittuvan kirjaston korjaaminen rakennusvaiheessa on paljon halvempaa kuin tuotantoklusterissa, jossa kymmenet palvelut ovat siitä riippuvaisia. Lisäksi se estää kaoottiset palautukset ja tarpeettoman altistumisen haavoittuvuuksille.
Skannaus on myös elintärkeää ohjelmistojen toimitusketjun suojaamiseksi , johon yhä enemmän kuuluu ulkoisia komponentteja: julkisia levykuvia, kolmansien osapuolten paketteja, muiden tiimien artefaktteja jne. Sen varmistaminen, että mikään levykuvaan sisältyvä ei sisällä tunnettuja CVE-haavoittuvuuksia tai vaarallisia kokoonpanoja, on nyt pakollista.
Sääntelyn näkökulmasta monet toimialat vaativat säännöllisiä haavoittuvuusskannauksia ja todisteita siitä, että kuvat ja säilöt ovat standardien, kuten GDPR:n, HIPAA:n, PCI DSS:n tai CIS-vertailuarvojen, mukaisia. Keskitetty skannaustyökalu helpottaa auditointeja ja raporttien luomista.
Toinen etu on hyökkäyspinnan pieneneminen : skannerit havaitsevat tarpeettomia paketteja, unohdettuja virheenkorjaustyökaluja tai komponentteja, jotka eivät lisää toiminnallisuutta, mutta lisäävät riskiä. Poistamalla kaiken tarpeettoman saadaan kevyempiä ja paljon turvallisempia kuvia.
CI/CD-tietoturvan automatisointi ja puolustus nollapäivähyökkäyksiä vastaan
Tietoturvan integrointi CI/CD-ympäristöön ja käytäntöihin, kuten GitOpsiin, antaa meille mahdollisuuden puhua DevSecOpsista. Sen sijaan, että turvautuisimme satunnaisiin manuaalisiin tarkistuksiin, jokainen commit tai koonti käynnistää automaattisesti kuvaskannaukset, koodianalyysin, IaC-tarkistuksen ja käytäntötarkistukset.
Prisma Cloud Compute integroituu työkaluihin, kuten Jenkins, GitHub, GitLab ja muut CI-palveluntarjoajat, hylkäämään käytäntöjä rikkovat koontiversiot, luomaan raportteja kehittäjille ja estämään haavoittuvien artefaktien ylentämisen korkeampiin ympäristöihin.
Automaatio on myös avainasemassa nollapäivähaavoittuvuuksien lieventämisessä . Vaikka levykuva olisi jo läpäissyt kaikki tarkistukset, voi silti ilmestyä uusia levykuvaan sisältyviin paketteihin liittyviä CVE-haavoittuvuuksia. Rekisterimerkintöjen ja käyttöympäristöjen jatkuvan skannauksen avulla alusta arvioi levykuvat uudelleen heti, kun haavoittuvuustietokanta on päivitetty.
Tämä lähestymistapa minimoi altistumisikkunan : organisaatio saa tietää muutamassa tunnissa, että viikkoja sitten käyttöön otettu kuva on nyt ongelmallinen, ja voi priorisoida korjauksia kriittisyyden, internet-altistuksen, käsiteltyjen tietojen jne. perusteella.
Maineen osalta säännöllisen, automatisoidun skannauksen osoittaminen rakentaa luottamusta asiakkaiden, kumppaneiden ja sääntelyviranomaisten keskuudessa. Yritykset, jotka suhtautuvat konttien turvallisuuteen vakavasti, erottuvat tyypillisesti tarjouskilpailuissa ja due diligence -prosesseissa.
Prisma Cloud Compute (Twistlock): arkkitehtuuri, vaatimukset ja käyttöönotto
Prisma Cloudia tarjotaan kahtena pääasiallisena käyttöönottovaihtoehtona : Enterprise SaaS -versiona, jota Palo Alto Networks isännöi ja hallinnoi, ja itse isännöitynä Compute-versiona, jonka asiakas ottaa käyttöön omassa infrastruktuurissaan (paikallisesti, pilvi- tai hybridiympäristössä).
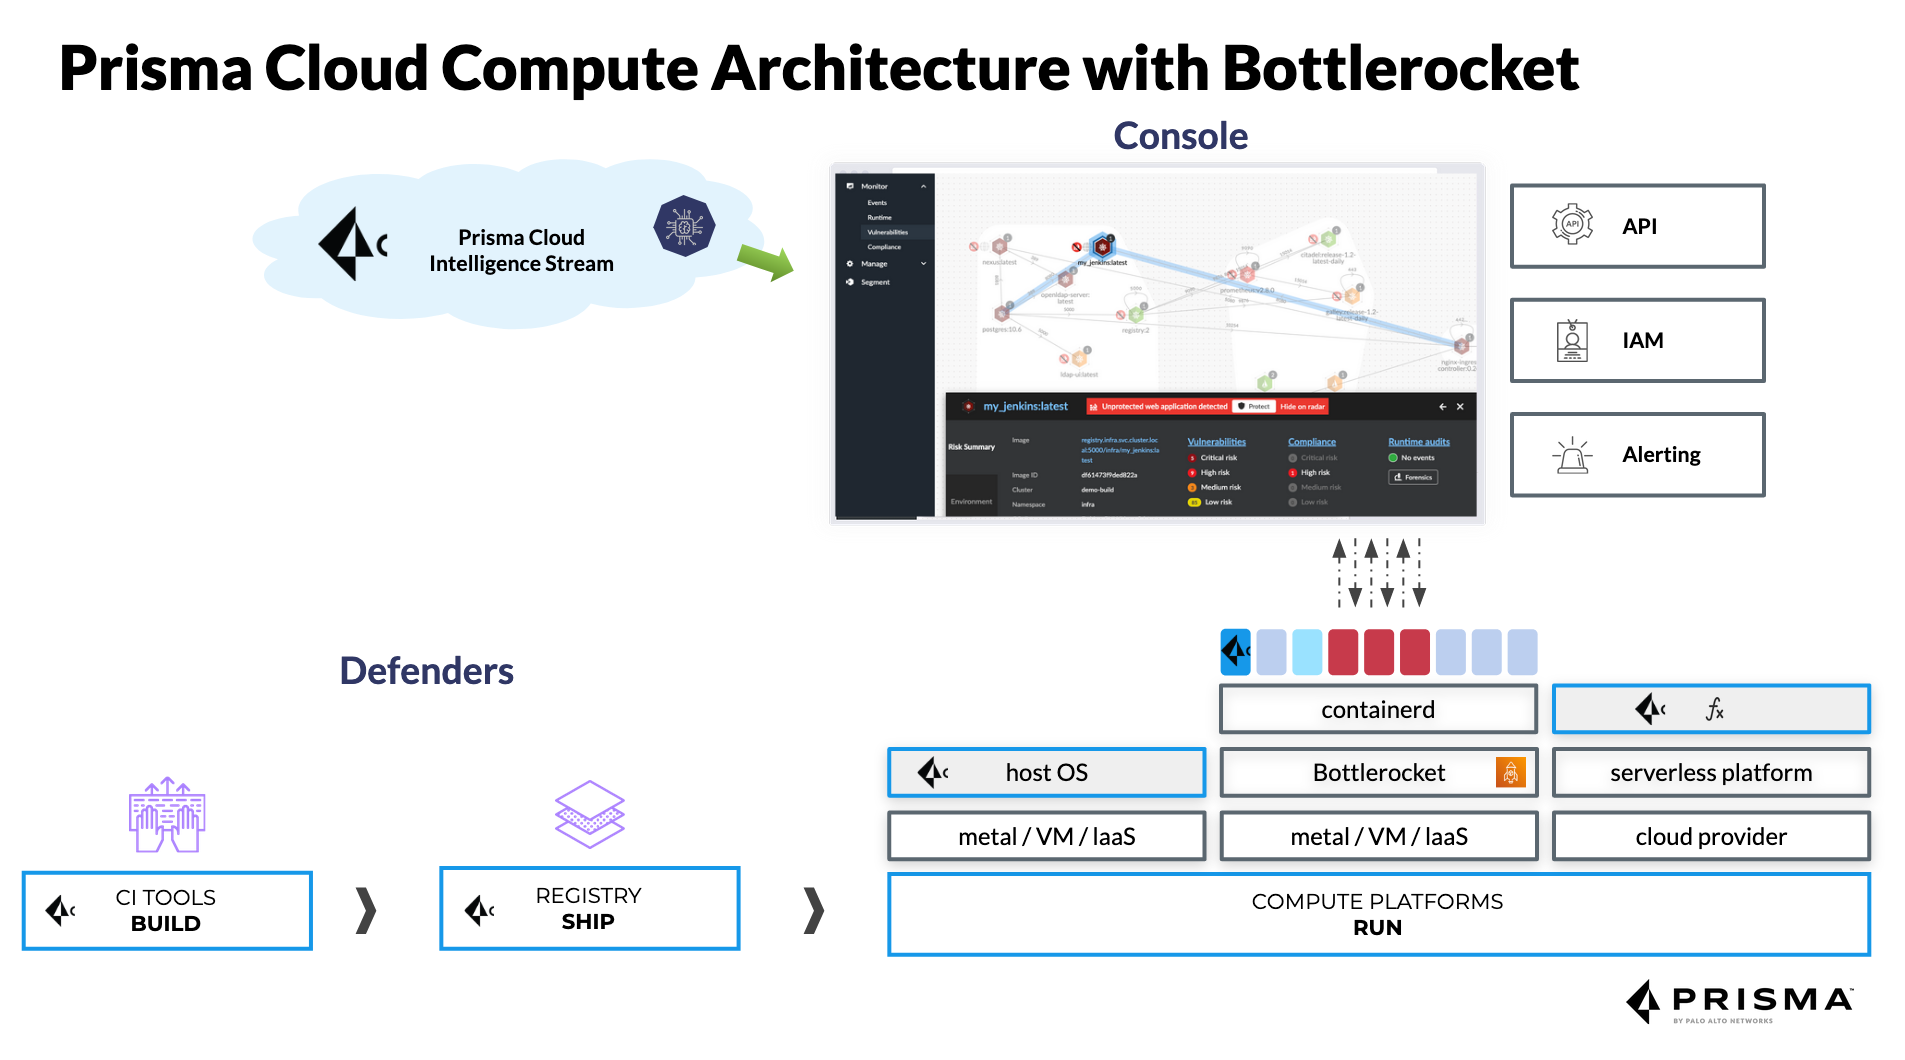
Compute Edition perii suoraan Twistlock-arkkitehtuurin , ja siinä on keskitetty konsoli, joka hallinnoi käytäntöjä, kerää tietoja ja näyttää globaalin näkyvyyden, sekä Defender-agentit, jotka on otettu käyttöön isännissä, Kubernetes-solmuissa, Fargatessa, EC2:ssa, Windows-konteissa ja palvelimettomissa ympäristöissä.
Konsolin teknisten vaatimusten osalta pienissä ympäristöissä (alle 1 000 Defenderiä ja ilman intensiivistä lokien tarkistusta) se voidaan käynnistää noin 2 Gt:lla RAM-muistia ja 2 virtuaaliprosessorilla. Suurissa käyttöönottoissa, joissa on yli 20 000 Defenderiä, Palo Alto suosittelee jopa 16 virtuaaliprosessoria, noin 50 Gt:lla RAM-muistia ja noin 500 Gt:lla pysyvää SSD-tallennustilaa.
Defendersin resurssienkulutus on suhteellisen alhainen : se voi toimia perustilanteissa noin 256 Mt:lla RAM-muistia ja skaalautua noin 2 Gt:lla RAM-muistia ja 2 virtuaaliprosessorilla lokien skannausta tai intensiivisempiä työkuormia suoritettaessa. Levytilan suhteen se käyttää noin 8 Gt isäntää kohden ja kasvaa 20 Gt:iin, jos suoritetaan paikallinen lokianalyysi.
Jos skannaukset integroidaan CI:hin , suositellun tilan on oltava vähintään 1,5 kertaa suurempi kuin suurimman skannattavan kuvan koko suorittajaa kohden, jotta tarvittavat artefaktit voidaan ladata, analysoida ja luoda ilman pullonkauloja.
Prisma Cloudin suorituskyky ja laajamittainen testaus
Palo Alto Networks on julkaissut Prisma Cloudin suorituskykytestejä erittäin suurissa ympäristöissä, jotka simuloivat todellisia työkuormia. Yhdessä näistä skenaarioista käytettiin Kubernetes-klustereita, joissa oli yhteensä 20 000 isäntäkonetta, konsoli, jossa oli 16 virtuaaliprosessoria ja 50 Gt muistia, sekä Defender-järjestelmiä, joissa oli 2 virtuaaliprosessoria ja 8 Gt RAM-muistia ja jotka toimivat konttioptimoidulla käyttöjärjestelmällä.
Kyseisessä ympäristössä analysoitiin 323 kuvaa ja lähes 200 000 säilöä , ja niiden tiheys oli noin 9,6 säilöä isäntää kohden. Konsoli kulutti noin 1474 MiB RAM-muistia ja 8 % suorittimen tehosta, kun taas kukin Defender käytti noin 83 MiB RAM-muistia ja 1 % suorittimen tehosta – melko kohtuullisia lukuja reaaliaikaiselle turvajärjestelmälle.
Yksittäisten säilöjen skannaukset kestävät keskimäärin 1–5 sekuntia , ja skannauksen aikana muistin kulutus on 10–15 % ja suorittimen käyttöaste vain 1 %. Tämä mahdollistaa skannauksen integroinnin vaativiinkin tuotantoputkiin hidastamatta uusien ominaisuuksien markkinoilletuloaikaa.
Suoritin- ja RAM-lukujen lisäksi todellinen vaikutus näkyy turvallisuus- ja kehitystoiminnoissa (SecOps) ja kehitystoiminnoissa (DevOps) . Forrester Consultingin Prisma Cloudille tekemässä TEI-tutkimuksessa (Total Economic Impact) laskettiin 264 prosentin sijoitetun pääoman tuotto, miljoonien dollarien arvoinen turvallisuus- ja turvallisuustoimintojen tehokkuuden parannus sekä vakavien tietoturvapoikkeamien merkittävä väheneminen.
Toinen mielenkiintoinen mittari on tapausten ratkaisuajan lyheneminen : käyttäjät raportoivat siirtyneensä aiemmin päiviä kestäneistä analyyseistä noin 3,3 tunnissa valmistuviin tutkimuksiin yhtenäisen telemetrian ja koontinäyttöjen ansiosta, jotka keskittävät lokit, hälytykset ja verkkokontekstin, IAM:n ja konfiguraation.
Prisma Cloudin tietoturvaominaisuudet perittyinä ja laajennettuina Twistlockilta
Twistlockin ydin oli haavoittuvuuksien hallinta koko kontin elinkaaren ajan. Prisma Cloud seuraa tätä polkua ja lisää konteksti- ja automaatiokerroksia priorisoidakseen ensin korjattavat asiat.
Alusta priorisoi riskit tunnettujen CVE-haavoittuvuuksien , vakavuuden, hyödynnettävyyden, todellisen ajonaikaisen altistumisen, palvelun kriittisyyden ja korjauspolkujen olemassaolon perusteella. Se tarjoaa korjausoppaita, kerroksellisen kuva-analyysin ja kymmenen kriittisimmän haavoittuvuuden listan kullekin palvelulle.
Aktiivisella suojaustasolla Prisma Cloud hallitsee hälytysten ja estojen vakavuutta, jolloin voit säätää kullekin palvelulle ja ryhmälle, mitkä toiminnot tuottavat vain varoituksia ja mitkä estetään koontiversion tai suorituksen aikana, esimerkiksi vastauksena yrityksiin suorittaa vaarallisia komentoja säilön sisällä.
Haavoittuvuuksien havaitsemisen tarkkuutta parannetaan yli 30 alkupään lähteellä, jotka syöttävät CVE- ja hälytystietokantaa. Tämä vähentää vääriä positiivisia tuloksia ja auttaa tiimejä keskittymään siihen, millä on todella merkitystä, sen sijaan, että tuhlattaisiin aikaa hälyn läpikäymiseen.
Lisäksi Prisma Cloud integroi haavoittuvuuksien hallinnan kokonaisvaltaisesti : se skannaa koodirepositoriot, säilölokit, CI/CD-prosessit ja ajonaikaiset ympäristöt. Näin vältetään yleinen ongelma, jossa erillisiä työkaluja ei käytetä keskenään.
Prisma Cloud CNAPP:nä: konttien turvallisuuden tuolle puolen
Nykyään Prisma Cloud on täydellinen CNAPP-alusta, joka menee paljon Twistlockia pidemmälle. Se sisältää moduuleja pilvipalveluiden tietoturvan tilan hallintaan (CSPM), työkuormien suojaukseen (CWP), oikeuksien hallintaan (CIEM), verkkoturvallisuuteen, tietoturvaan ja infrastruktuurin, kuten koodin ja CI/CD-putkistojen, hallintaan.
CSPM:ssä ratkaisu tarkastelee AWS:n , Azuren, GCP:n, OCI:n ja Alibaba Cloudin konfiguraatioita ja havaitsee liiallisia käyttöoikeuksia, paljastuneita resursseja, väärin määritettyjä palveluita ja poikkeamia kehyksistä, kuten CIS, PCI tai yrityksen sisäisistä vertailuarvoista. Korjaavat toimet voivat olla manuaalisia tai automatisoituja.
CWP-toimialueella Prisma Cloud suojaa isäntiä, säilöjä ja palvelimettomia toimintoja haavoittuvuuksien hallinnalla, prosessien valvonnalla, verkon puolustuksella, tiedostojen eheyden hallinnalla ja käyttäytymissäännöillä, jotka voivat perustua allekirjoituksiin, dynaamiseen analyysiin ja koneoppimiseen.
CIEM-moduuli keskittyy pilvipalveluihin liittyviin oikeuksiin ja identiteetteihin tunnistamalla liian rajoitetut tunnistetiedot, käyttämättömät roolit, paljastuneet avaimet tai tilien väliset käyttöoikeudet, jotka voivat johtaa vaarallisiin sivuttaisiin siirtymiin alkuperäisen tietomurron jälkeen.
Verkkotietoturvakomponentti sisältää poikkeamien havaitsemisominaisuudet , hyökkäyspolkujen analysoinnin, tunnistepohjaisen segmentoinnin ja integroinnin seuraavan sukupolven Palo Alton palomuurien (PAN-OS, Strata Cloud Manager, Panorama) kanssa, mikä mahdollistaa yhdenmukaiset käytännöt perinteisen verkkoympäristön ja Kubernetesin välillä.
Natiivi suojaus Kuberneteille ja konteille Prisma Cloudin avulla
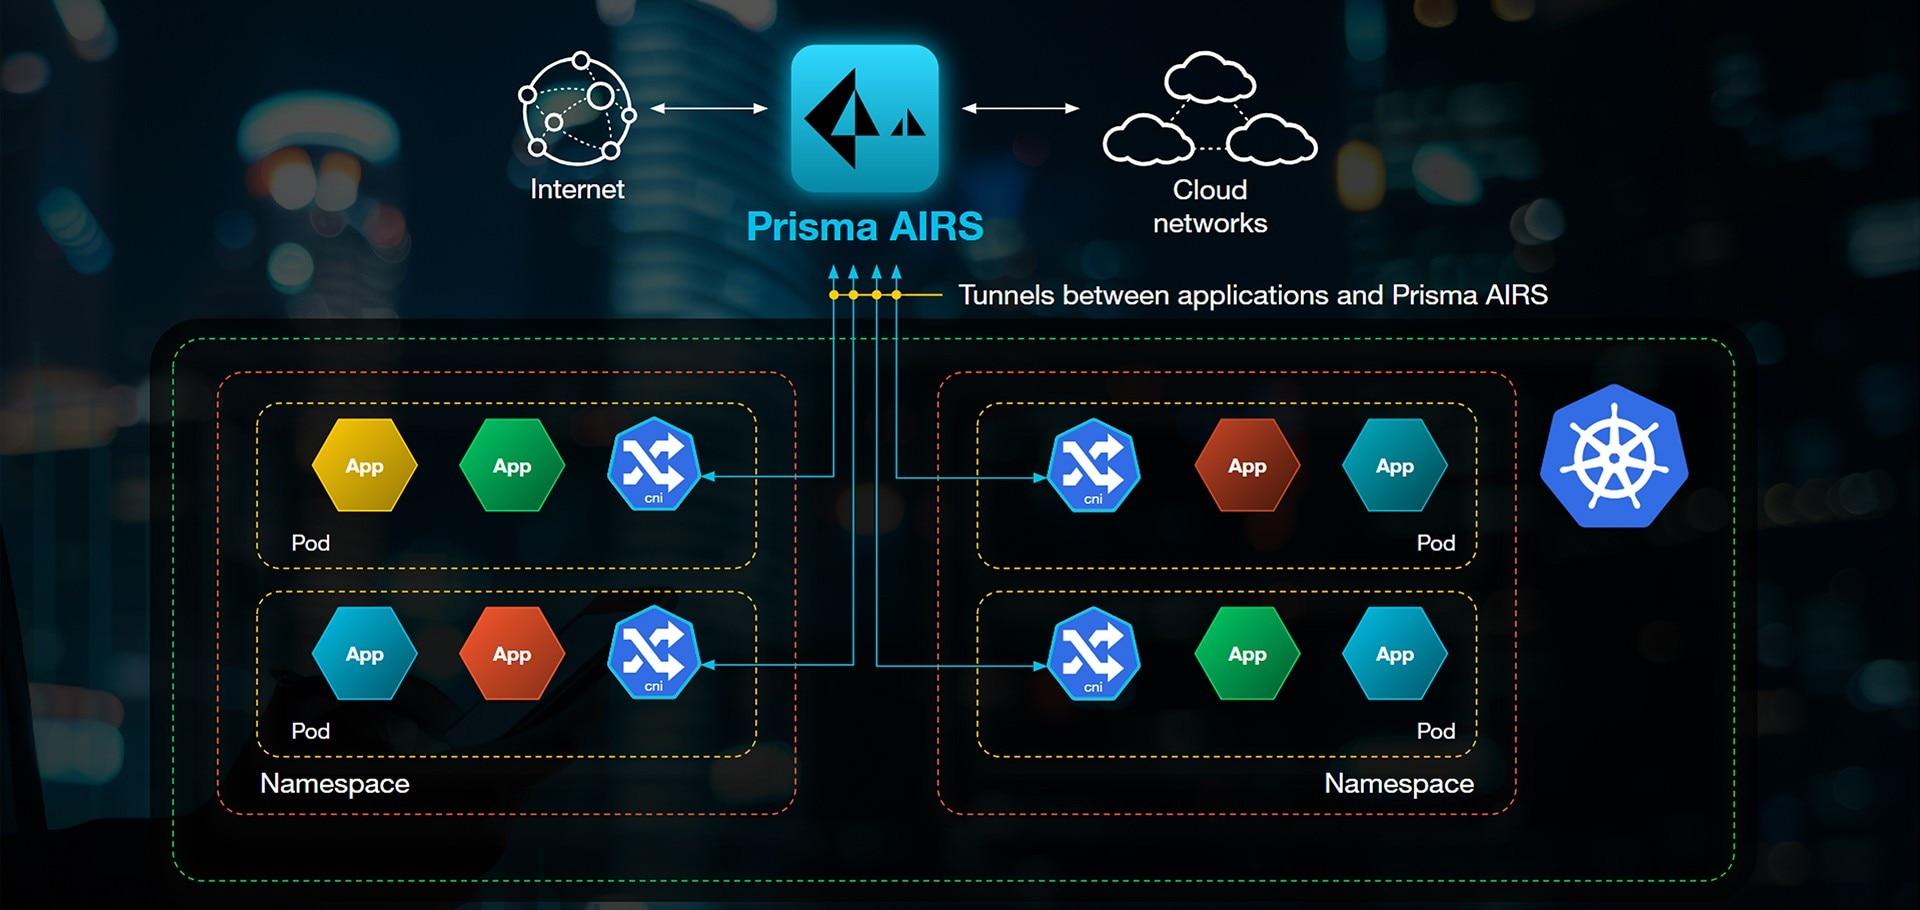
Yksi Prisma Cloudin vahvuuksista on sen natiivi Kubernetes-suojaus . Se integroituu ohjaustasoon tarjotakseen suoran näkyvyyden kontteihin, podeihin ja nimiavaruuksiin ja noudattaa dynaamisia, tunnistepohjaisia käytäntöjä jäykkien IP-osoitteiden sijaan.
Ratkaisua voidaan koordinoida standardin mukaisen kubectl-, CNI-ketjutus- ja Helm-kaaviomerkintöjen kanssa, jotta tietoturvametatiedot voidaan levittää jokaisen käyttöönoton yhteydessä. Tämä helpottaa verkko-, suorituksenaikaisten ja vaatimustenmukaisuussääntöjen automaattista soveltamista kontekstin (ympäristö, laitteet, kriittisyys, internetin käyttö jne.) perusteella.
Prisma Cloud voi myös käsitellä Kubernetes-tarkastuslokeja havaitakseen epäilyttäviä tapahtumia, odottamattomia roolimuutoksia, vaarallisilla oikeuksilla varustettujen palvelutilien luomista tai arkaluonteisten objektien muutoksia. Kaikki nämä tiedot muunnetaan sitten hälytyksiksi ja koontinäytöiksi yhdessä konsolissa.
WAAS:n (Web Application and API Security) osalta moduuli suojaa Kubernetesissa tai konteissa toimivia verkkosovelluksia ja API:eja tyypillisiltä OWASP Top 10 -hyökkäyksiltä (injektio, XSS, murrettu pääsynhallinta jne.) sekä kehittyneemmiltä hyväksikäyttöyrityksiltä. Se voi toimia vain hälytys -tilassa tai aktiivisessa estotilassa.
Yhdistämällä nämä ominaisuudet Palo Alton palomuurien kanssa organisaatiot voivat yhtenäistää näkyvyyden ja hallinnan verkkotasolta sovellusten kuormitukseen käyttäen samoja totuuden lähteitä keskitetyille identiteeteille, tunnisteille ja käytännöille.
Tietoturvan tila, haavoittuvuudet ja vaatimustenmukaisuus Prisma Cloudissa
Kuten missä tahansa monimutkaisessa ohjelmistossa, Prisma Cloudissa on ollut haavoittuvuuksia , joihin Palo Alto Networks on puuttunut ennakoivasti. Aikaisempia esimerkkejä ovat olleet paikalliset oikeuksien eskalointivirheet, sivustojenvälinen komentosarjahyökkäys (XSS) verkkokonsolissa ja virheelliset kryptografiset varmennukset, joiden CVE-haittapuolet, kuten CVE-2021-3042 ja CVE-2021-3033, ovat saaneet korkeat CVSS-pisteet.
Yritys ylläpitää aktiivista haavoittuvuuksien torjuntaohjelmaa ja jopa määrittää omia tunnisteitaan (PRISMA), kun julkista CVE:tä ei ole vielä saatavilla. Korjauspäivitykset jaetaan nopeasti, erityisesti SaaS-versioon, jota päivitetään jatkuvasti ilman asiakkaan toimia.
Salauksen ja tietosuojan osalta Prisma Cloud tallentaa loki- ja telemetriatiedot salattuihin palveluihin, kuten RDS:ään tai Redshiftiin, joita hallitaan pilvessä, noudattaen parhaita käytäntöjä tietoturvan varmistamiseksi sekä siirron että säilytyksen aikana.
Todennuksen osalta tuetaan vankkoja menetelmiä, kuten SAML:ää, Compute Editionin integroimiseksi yritysidentiteetin tarjoajiin, mikä helpottaa kertakirjautumista ja soveltaa MFA-käytäntöjä tai keskitettyä istunnon hallintaa.
Alusta auttaa organisaatioita myös täyttämään vaatimustenmukaisuusstandardit tarjoamalla valmiiksi määriteltyjä tarkistuksia, vietäviä raportteja, määräysten mukaan järjestettyjä koontinäyttöjä ja mahdollisuuden luoda mukautettuja kontrolleja. Tämä on ratkaisevan tärkeää esimerkiksi rahoitus-, terveydenhuolto- ja julkishallinnon aloilla.
Tekniset vaatimukset, tuki ja yhteensopivuus
Prisma Cloudin lisensointimalli perustuu krediitteihin , joita asiakkaat kuluttavat suojattavien moduulien ja työkuormien mukaan (Enterprise Edition, Compute Edition jne.). Tämä mahdollistaa kustannusten räätälöinnin kunkin organisaation tarpeisiin, vaikka se myös lisää jonkin verran monimutkaisuutta mitoituksessa ja budjetoinnissa.
Käyttöjärjestelmien yhteensopivuus on laaja : itse isännöity Compute-konsoli toimii x86_64 Linux -jakeluissa, kun taas Defenders tukee laajaa valikoimaa Linux-isäntiä x86_64- ja ARM64-järjestelmissä, Windows-kontteja sekä yleisiä Docker Enginen ja konttien suoritusympäristöjen versioita.
Julkisten pilvien osalta Prisma Cloud kattaa AWS:n, Azuren ja GCP:n sekä palveluntarjoajat, kuten Oracle Cloud Infrastructure ja Alibaba Cloud. Se on suunniteltu monipilvi- ja hybridiympäristöihin, ja siinä on syvät API-rajapinnat integrointiin prosessien, ulkoisten tietoturvatyökalujen ja DevOps-ekosysteemien kanssa.
SaaS-versiota päivitetään jatkuvasti , joten klassinen "tuen päättymisen" käsite ei päde samalla tavalla. Itse isännöidyllä Compute Editionilla on versioiden elinkaaret, jotka ovat linjassa Palo Alton tuotekäytäntöjen kanssa, ja tiimien tulisi pitää nämä mielessä päivityksiä suunnitellessaan.
Tuen osalta käyttäjien mielipiteet ovat hieman ristiriitaisia : monet arvostavat myönteisesti dokumentaation laajuutta ja teknisiä ominaisuuksia, kun taas toiset mainitsevat, että tukikokemus voi olla epäjohdonmukainen ja vastausaikoja voitaisiin joissakin tapauksissa parantaa.
Markkinavisio, vaihtoehdot ja käyttäjien käsitys
CNAPP- ja konttitietoturvamarkkinoilla Prisma Cloud kilpailee sellaisten toimijoiden kanssa kuin Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security tai SCA/DevSecOps-ratkaisujen, kuten Checkmarx Onen ja Veracoden, kanssa.
Prisma Cloudin tärkein vahvuus on sen laaja kattavuus : IaC:stä ja CI/CD:stä ajonaikaisiin ratkaisuihin, mukaan lukien CSPM, CWP, CIEM, verkkoturvallisuus ja tietoturva. Organisaatioille, jotka haluavat vähentää työkalujen ja koontinäyttöjen määrää, kaiken yhdistäminen yhdelle alustalle on usein erittäin vakuuttava argumentti.
Käyttäjien useimmin mainitsemiin vahvuuksiin kuuluvat pilviresurssien yhtenäinen näkyvyys, kyky automatisoida korjauksia, kyselykielten (RQL/KQL) tehokkuus tapausten tutkinnassa sekä hyvä integrointi pilvipalveluntarjoajien ja kolmansien osapuolten teknologioiden kanssa.
Heikkouksista mainitaan useimmin oppimiskäyrä (työkalu ei ole mikään triviaali) sekä tunne, että joitakin ominaisuuksia kehitetään vielä. Jotkut pitävät myös lisensointimallia hieman monimutkaisena ja huomauttavat, että tukikokemus voisi olla johdonmukaisempi.
Näistä haitoista huolimatta Prisma Cloudia pidetään vahvana ratkaisuna yrityksille, joilla on monimutkainen infrastruktuuri, erityisesti niille, jotka jo työskentelevät Palo Alto Networksin kanssa muissa tietoturvakerroksissa ja haluavat yhdenmukaistaa käytännöt verkon, päätepisteiden ja pilvityökuormien välillä.
Twistlockin kehitys Prisma Cloudissa on johtanut erittäin kattavaan alustaan konttien ja pilvinatiivien sovellusten suojaamiseen: se hallitsee koodin haavoittuvuuksia, automatisoi CI/CD-skannauksia, valvoo lokeja ja ajonaikaista ympäristöä, integroituu natiivisti Kubernetesin ja julkisten pilvien kanssa ja ennen kaikkea lisää konteksti- ja priorisointikerroksen, joka auttaa tiimejä keskittymään todella kriittisiin asioihin ilman, että hälytykset hukkuvat niihin.

Indeksi
- 1 Mikropalveluarkkitehtuurit ja konttien suojaamisen haaste
- 2 Mitä ovat konttien suojaustyökalut ja miksi Prisma Cloud erottuu joukosta?
- 3 Konttien skannaus: keskeinen osa turvallisuusstrategiaa
- 4 CI/CD-tietoturvan automatisointi ja puolustus nollapäivähyökkäyksiä vastaan
- 5 Prisma Cloud Compute (Twistlock): arkkitehtuuri, vaatimukset ja käyttöönotto
- 6 Prisma Cloudin suorituskyky ja laajamittainen testaus
- 7 Prisma Cloudin tietoturvaominaisuudet perittyinä ja laajennettuina Twistlockilta
- 8 Prisma Cloud CNAPP:nä: konttien turvallisuuden tuolle puolen
- 9 Natiivi suojaus Kuberneteille ja konteille Prisma Cloudin avulla
- 10 Tietoturvan tila, haavoittuvuudet ja vaatimustenmukaisuus Prisma Cloudissa
- 11 Tekniset vaatimukset, tuki ja yhteensopivuus
- 12 Markkinavisio, vaihtoehdot ja käyttäjien käsitys