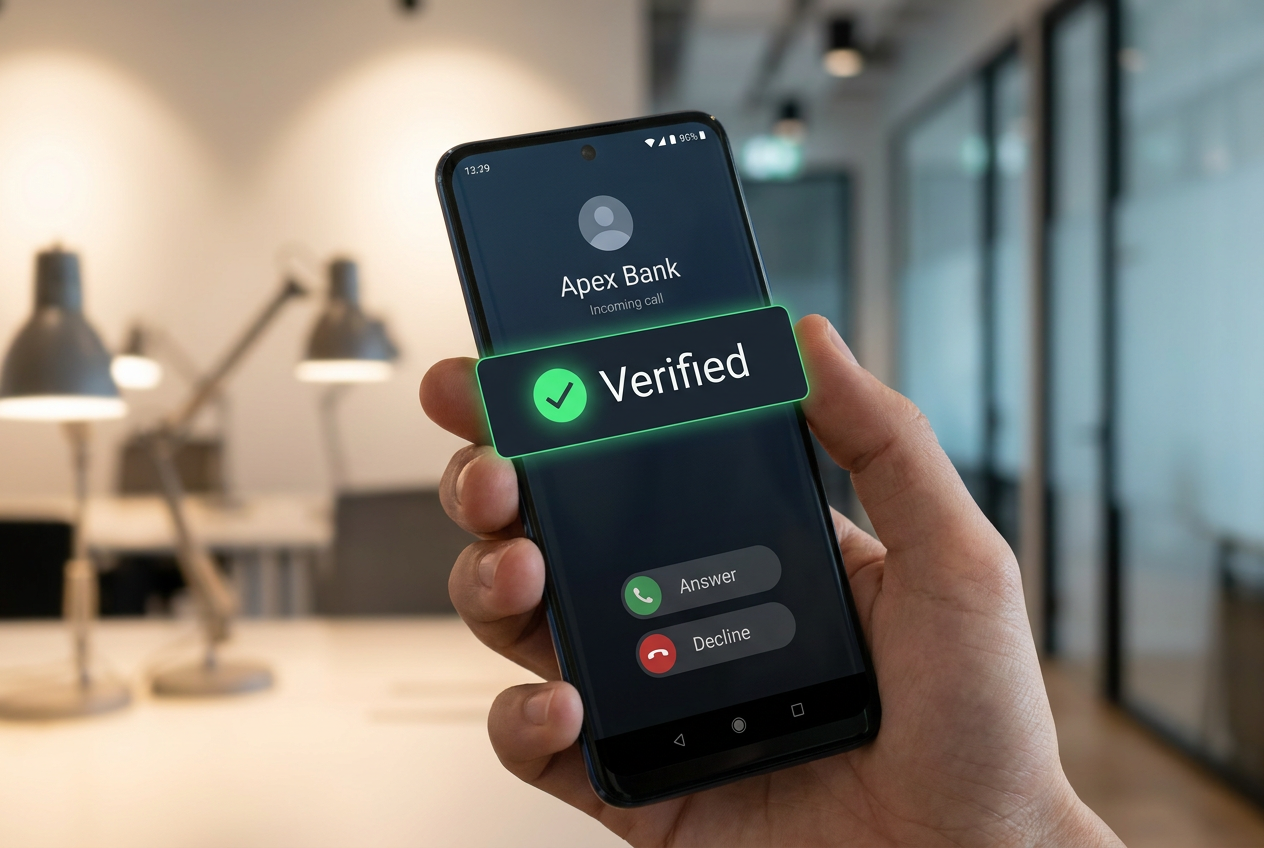
- Android käyttää reaaliaikaista validointijärjestelmää, joka keskustelee pankin sovelluksen kanssa ja katkaisee automaattisesti vilpilliset puhelut.
- Turvallisuutta fyysisiä varkauksia vastaan vahvistetaan pakollisella biometrisellä lukituksella ja kriittisten asetusten rajoittamisella.
- Gemini-tekoäly ja Live Threat Detection -järjestelmä analysoivat sovellusten epäilyttävää toimintaa huijausten estämiseksi.
Puhelinten tietoturvasta on tullut todellinen päänsärky, etenkin nykypäivän huijausyritysten monimutkaistumisen myötä. Google on tehostanut toimintaansa ja julkaissut sarjan merkittäviä parannuksia Androidiin estääkseen meitä joutumasta huijatuksi. Parannukset keskittyvät erityisesti pankkipetosten hillitsemiseen ja laitteiden suojaamiseen varkauksilta tai varjoissa toimivilta haittaohjelmilta.
Tämän käyttöönoton silmiinpistävin piirre on, että kyseessä ei ole vain kosmeettinen päivitys, vaan monikerroksinen lähestymistapa . Edistyneen tekoälyn käytöstä suoriin sopimuksiin rahoituslaitosten kanssa tavoitteena on varmistaa, että käyttäjien ei tarvitse olla kyberturvallisuusasiantuntijoita suojautuakseen, vaan käyttöjärjestelmä itse tekee likaisen työn uhkien havaitsemisessa ja estämisessä reaaliajassa.
Huijauksen loppu: Taloudellisten puheluiden varmentaminen
Olet luultavasti kokenut tilanteen, jossa saat puhelun, jonka näytöllä näkyy pankkisi nimi, mutta kyseessä on todellisuudessa huijari, joka yrittää saada sinut paljastamaan salasanasi. Tätä kutsutaan väärennökseksi. Tämän torjumiseksi Android tekee nyt yhteistyötä osallistuvien pankkisovellusten kanssa. Prosessi on sinulle näkymätön: kun puhelu tulee teeskennellen tulevan pankista, Android kysyy huomaamattomasti puhelimeesi asennetulta pankin sovellukselta, onko puhelu aito. Jos vastaus on ei, järjestelmä katkaisee puhelun välittömästi.
Lisäksi pankit voivat määrittää tietyt numerot "vain saapuvien puheluiden" numeroiksi. Tämä tarkoittaa, että jos joku yrittää soittaa sinulle numerosta, jota pankki käyttää vain puheluiden vastaanottamiseen, laitteesi tunnistaa sen huijaukseksi ja lopettaa puhelun automaattisesti . Tämä järjestelmä on jo tuottanut vaikuttavia tuloksia estäen miljoonia vilpillisiä puheluita esimerkiksi Brasiliassa. Tällä hetkellä instituutiot, kuten Revolut, Nubank ja Itaú, ovat jo osa tätä verkostoa, vaikka lista kasvaa edelleen.
Reaaliaikainen uhkien tunnistus ja tekoäly haittaohjelmia vastaan
Kaikki ei tapahdu puhelun aikana; usein huijaus alkaa tekstiviestillä tai näennäisesti harmittomalla sovelluksella. Tässä kohtaa kuvaan astuu Live Threat Detection , työkalu, joka käyttää tekoälyä suoraan laitteessa sovellusten toiminnan seuraamiseen. Se ei ainoastaan skannaa sovellusta asennuksen aikana, vaan se analysoi, alkaako se asennuksen jälkeen tehdä outoja asioita, kuten lähettää tekstiviestejäsi edelleen toiseen numeroon tai käyttääkö se esteettömyysoikeuksia luodakseen näkymättömiä peittokuvia näytölle ja huijatakseen sinua.
Tämän täydentämiseksi Google on integroinut Gemini Intelligencen . Sovelluksissa, kuten Google Messagesissa, Enhanced Protection -tila käyttää pilvipohjaisia tekoälymalleja analysoidakseen kokonaisia keskusteluja tuntemattomien kanssa ja havaitakseen petoskuvioita. Samaan aikaan Gemini Nano toimii paikallisesti puhelimellasi tarkistaakseen, onko linkki vaarallinen, ennen kuin napsautat sitä, suojaten sinua jopa vain minuutteja sitten luoduilta verkkosivustoilta, jotka eivät vielä ole millään mustalla listalla.
Suojaus fyysistä varkautta ja luvatonta pääsyä vastaan
Jos puhelimesi varastetaan, PIN-koodisi ei enää riitä esteeksi, jos varas on onnistunut vakoilemaan sitä. Siksi Android on parantanut "merkitse kadonneeksi" -toimintoa . Nyt, vaikka varas tietäisi PIN-koodisi, laite vaatii biometrisen todennuksen (sormenjälki tai kasvotunnistus) lukituksen avaamiseen. Lisäksi, jotta puhelinta ei voida peukaloida tai jäljittää päinvastoin, asetusten pikakäyttö on estetty ja Wi-Fi- ja Bluetooth-yhteydet on poistettu käytöstä.
Toinen erittäin nerokas toimenpide on kertakäyttöisten koodien suojaaminen. Estääkseen haitallisia sovelluksia sieppaamasta vahvistusavaimiasi Android piilottaa tekstiviestikoodit kolmeksi tunniksi estäen vakoiluohjelmia kaappaamasta niitä ja pääsemästä tileillesi. Lisäksi PIN-koodin arvaamisyrityksiä on vaikeutettu pidemmillä odotusajoilla epäonnistuneiden yritysten välillä, mikä tekee raa'asta voimasta tehdyt hyökkäykset käytännössä mahdottomiksi.
Yksityiskohtainen yksityisyyden ja datan hallinta
Tietosuojan osalta aika, jolloin sovellukselle annettiin pääsy koko osoitekirjaan vain yhden yhteystiedon lukemiseksi, on ohi. Nyt käytössä on yksittäisen yhteystiedon valitsin , jonka avulla sovellus voi käyttää vain tiettyjä tietoja ja vain väliaikaisesti. Sama pätee sijaintiin: on lisätty painike, jolla voit jakaa tarkan sijaintisi vain sovelluksen ollessa auki, mikä estää sinua seuraamasta pysyvästi.
Niille, jotka asentavat usein tiedostoja virallisen kaupan ulkopuolelta, Chrome for Android skannaa nyt APK-tiedostot ennen latauksen suorittamista. Jos Safe Browsing havaitsee tunnettuja haittaohjelmia, prosessi estetään. Myös IMEI-koodin tarkastelu lukitusnäytöltä on lisätty , mikä helpottaa viranomaisten laitteen tunnistamista ilman järjestelmän käyttöä.
Tämä Android 11:stä uusimpiin versioihin ulottuva tietoturvaekosysteemi tekee kyberrikollisuuden torjunnasta ennakoivaa. Yhdistämällä tekoälypohjaisen käyttäytymisanalyysin, suoran varmennuksen pankkien kanssa ja paljon tiukemman biometristen tietojen ja käyttöoikeuksien hallinnan Google on luonut suojan, joka pienentää hyökkäyspinta-alaa merkittävästi ja suojaa sekä käyttäjien digitaalista identiteettiä että pankkivaroja aggressiivisimmilta sosiaalisen manipuloinnin taktiikoilta.