- AdGuard Home toimii DNS-palvelimena, joka suodattaa haitalliset ja mainospyynnöt ennen kuin ne päätyvät laitteisiin.
- Asennus voidaan tehdä suorilla komentosarjoilla tai Docker-konteilla joustavamman ja selkeämmän hallinnan saavuttamiseksi.
- Sen reititintason kokoonpanon avulla voit suojata koko kotiverkon, mukaan lukien älytelevisiot ja matkapuhelimet, ilman yksittäisten sovellusten asentamista.
Ollaanpa rehellisiä, internetin selaaminen on nykyään kuin miinakentällä kävelisi. Etsitpä sitten yksinkertaista reseptiä tai luet päivän uutisia, näytöllesi yrittää aina hiipiä ärsyttävä mainos tai seurantalaite . Vaikka monet meistä käyttävät selainlaajennuksia, ongelma jatkuu mobiilisovelluksissa ja älytelevisioissa, joissa mainostenestoohjelmien asentaminen on yksinkertaisesti mahdotonta.
Tässä kohtaa AdGuard Home astuu kuvaan, tehokas työkalu, joka muuttaa Raspberry Pi:si koko kodin digitaaliseksi suojaksi . Toisin kuin perinteiset estäjät, tämä järjestelmä toimii verkkotasolla, mikä tarkoittaa, että kaikki Wi-Fi-verkkoon yhdistetyt laitteet älyjääkaapista lastesi puhelimiin voivat nauttia puhtaasta ja yksityisestä selaamisesta ilman, että jokaista laitetta tarvitsee määrittää erikseen.
Mikä AdGuard Home tarkalleen ottaen on ja miten se toimii?
Yksinkertaisesti sanottuna kuvittele, että DNS on internetin osoitekirja. Kun kirjoitat verkko-osoitteen, laitteesi tarkistaa tämän osoitekirjan selvittääkseen, mihin IP-osoitteeseen muodostaa yhteys. Yleensä käytämme internet-palveluntarjoajamme osoitekirjaa, joka on paitsi hidas, myös kirjaa jokaisen askeleen, jonka otamme verkossa myydäksemme tietoja mainostajille. Tässä suhteessa on olemassa vaihtoehtoja, kuten Googlen DNS verrattuna Digin DNS:ään, nopeuden ja turvallisuuden parantamiseksi.
AdGuard Home on tämän prosessin keskipisteessä. Kun laite pyytää mainospalvelimen osoitetta, AdGuard tarkistaa mustat listansa ja jos se havaitsee mainoksia, se ei yksinkertaisesti palauta osoitetta . Tuloksena on, että mainosta ei edes ladata, mikä johtaa sivujen nopeampaan latautumiseen ja merkittäviin mobiilidatan ja kaistanleveyden säästöihin.
AdGuard Home vs. Pi-hole: Kumman valita?
Sitä verrataan usein alan konkariin, Pi-holeen. Vaikka molemmat tekevät saman asian, AdGuard Home tuntuu paljon modernimmalta. Se on kehitetty Go-kielellä, mikä tyypillisesti tarjoaa sulavamman ja tehokkaamman suorituskyvyn. Lisäksi sen käyttöliittymä on paljon intuitiivisempi ja visuaalisesti miellyttävämpi keskivertokäyttäjälle.
Keskeinen etu on, että AdGuard sisältää sisäänrakennettuja ominaisuuksia, jotka muissa järjestelmissä vaativat laajennuksia tai monimutkaisia manuaalisia määrityksiä, kuten natiivin tuen salatulle DNS:lle (DoH ja DoT) ja integroidulle DHCP-palvelimelle. Tämä yksinkertaistaa huomattavasti verkon hallintaa ilman, että terminaalissa tarvitsee painida kryptisten määritystiedostojen kanssa.
Laitteistovaatimukset ja valmistelu
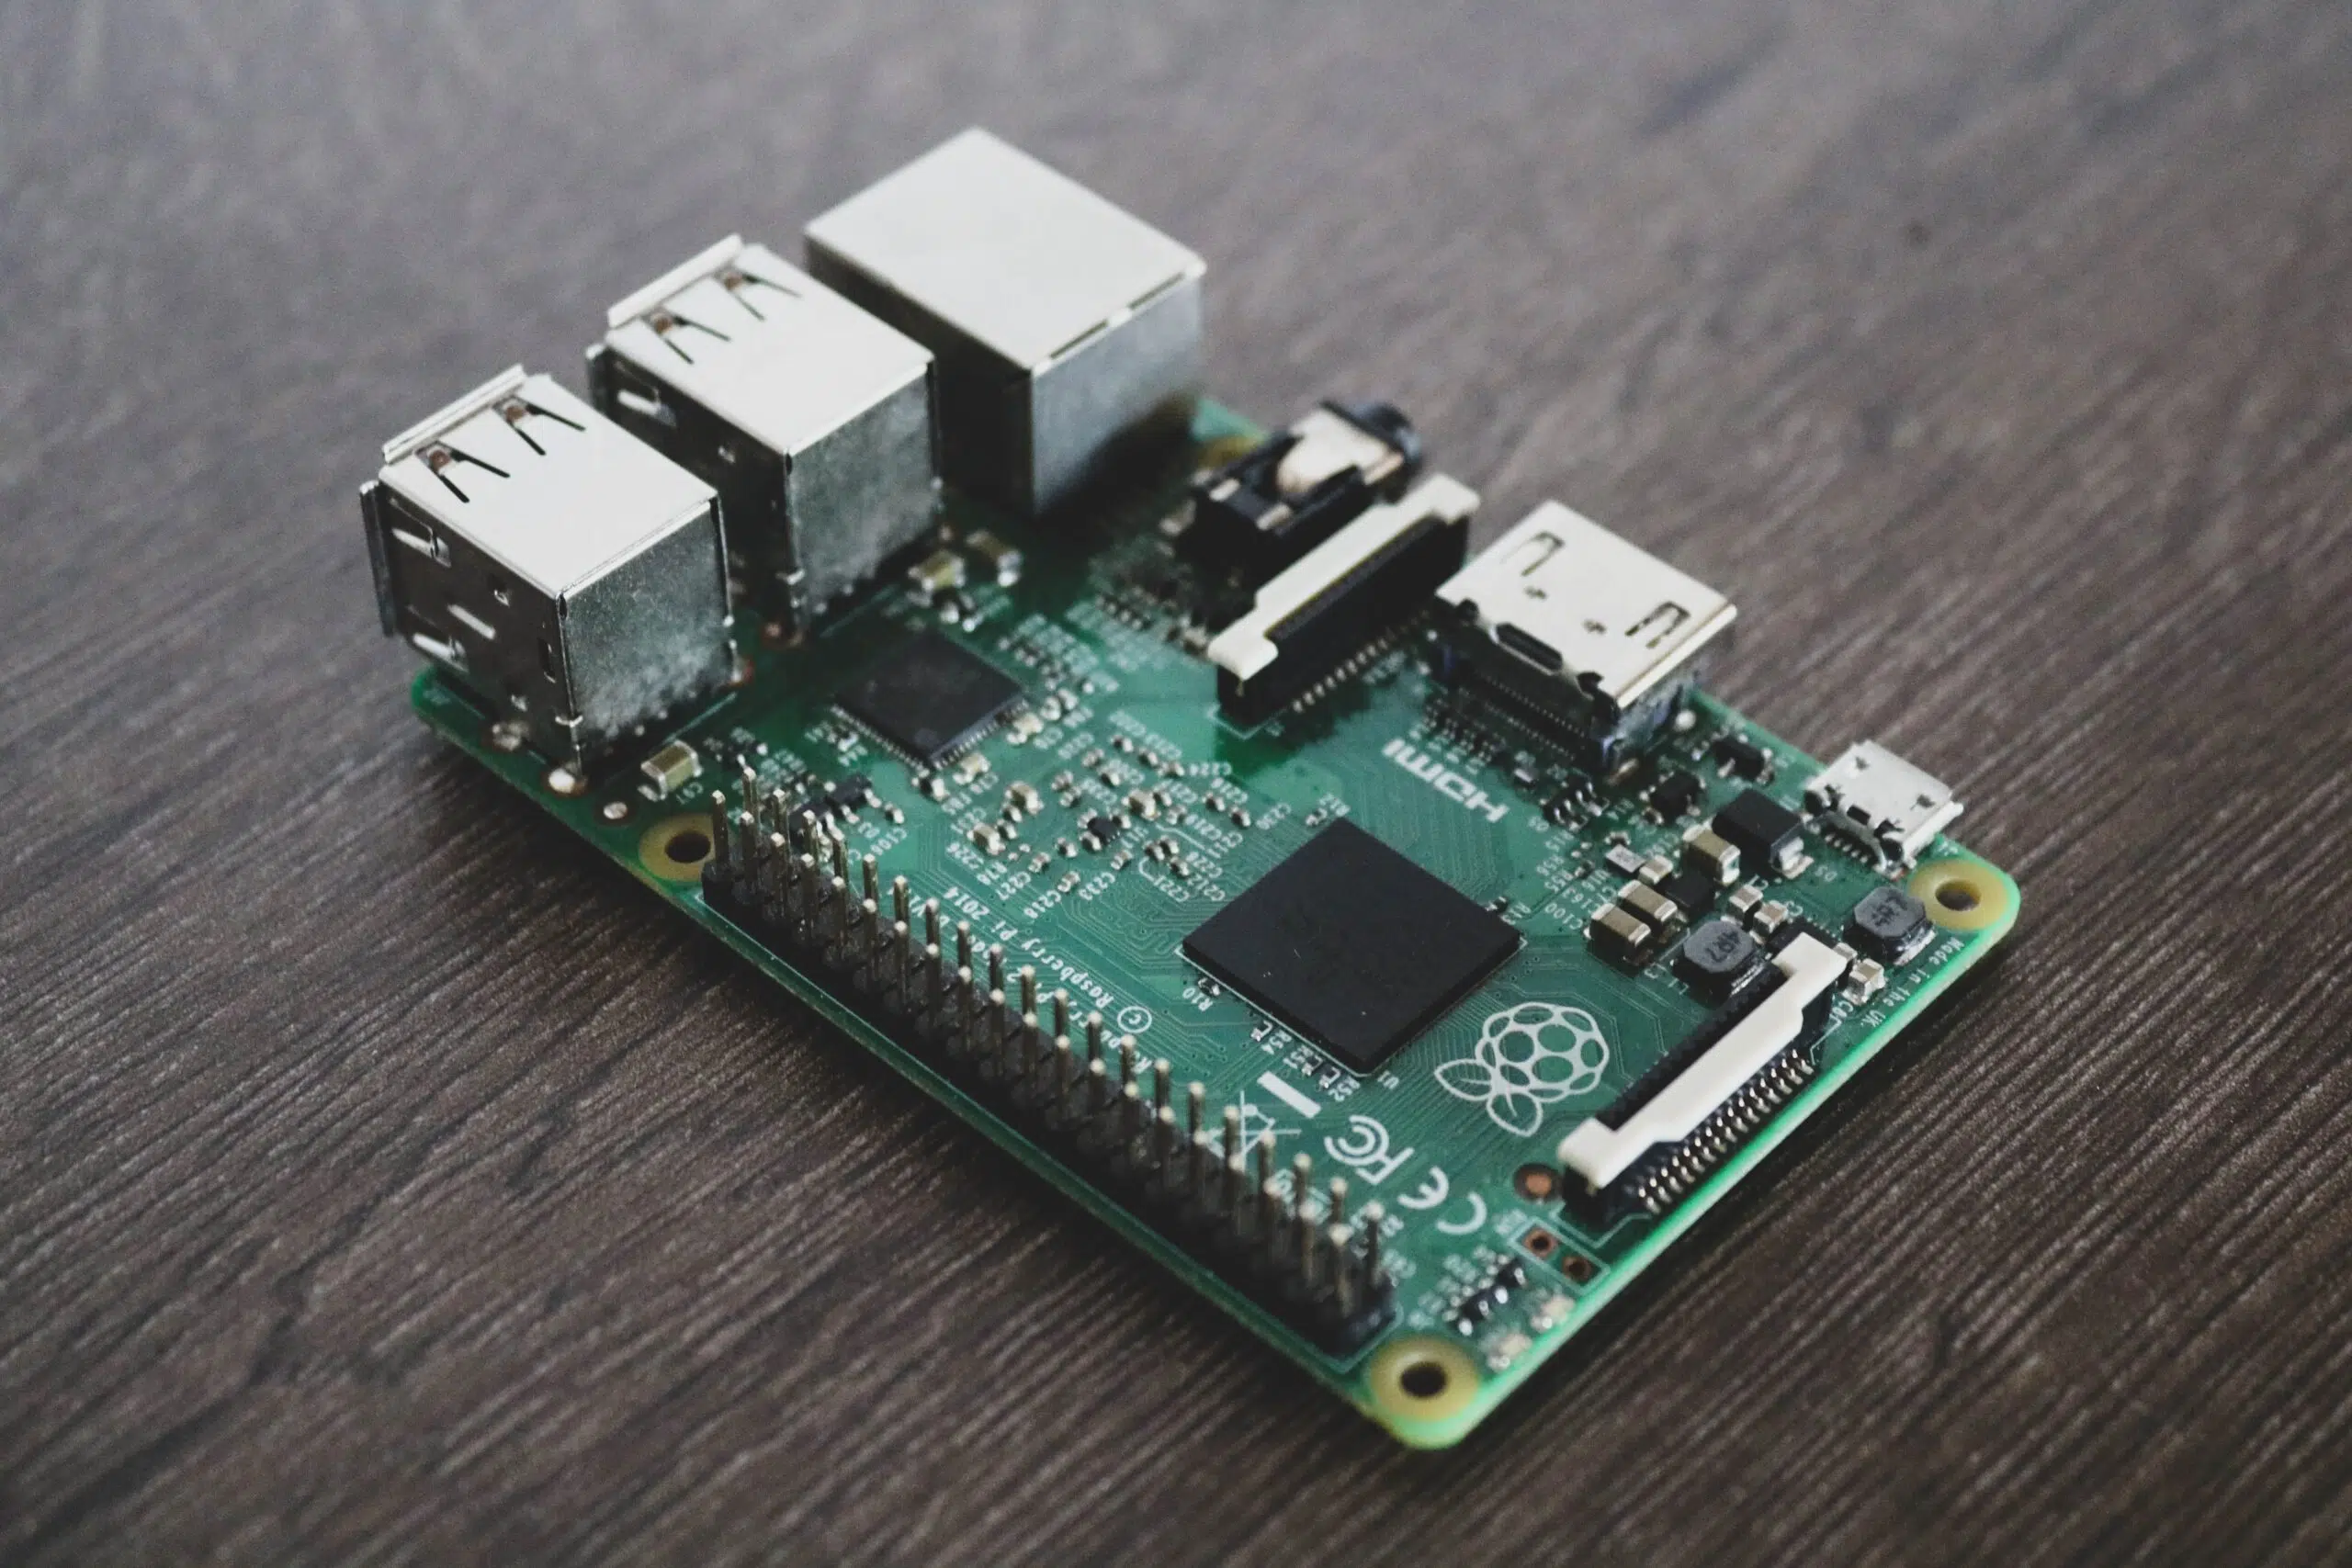
Järjestelmän asentamiseen tarvitset palvelimen, joka toimii 24/7. Paras vaihtoehto on Raspberry Pi, jonka 8GB 4B on todellinen peto, vaikka vaatimattomammatkin mallit, kuten Zero 2W, ajavat myös tehtävän. Jos sinulla ei ole tarvittavaa laitteistoa käsillä, voit käyttää vanhaa tietokonetta, jossa on Docker , tai jopa ilmaista VPS-palvelinta pilvessä, kuten Oracle Cloudin tarjoamia.
Jos valitset Raspberry Pi:n, on parasta asentaa Raspberry Pi OS Lite, jotta vältät resurssien tuhlaamisen graafiseen käyttöliittymään, jota et käytä. On erittäin tärkeää määrittää laitteelle staattinen IP-osoite ; muuten, jos reititin käynnistää Raspberry Pi:n uudelleen eri IP-osoitteella, koko talosi menettää internet-yhteyden, koska laitteet eivät löydä DNS-palvelinta.

Yksityiskohtainen asennusprosessi
AdGuard Homen asentamiseen on kaksi päätapaa. Ensimmäinen on nopein: suorita automaattinen asennusskripti terminaalista käyttämällä curl-komentoa. Tämä menetelmä lataa virallisen binääritiedoston ja määrittää palvelun käynnistymään automaattisesti järjestelmän mukana.
Toinen tapa on käyttää Dockeria, joka on ihanteellinen niille, jotka rakastavat järjestystä ja haluavat välttää riippuvuuskonflikteja. Tämä tehdään tiedoston avulla. docker-compose.ymlVoimme määrittää tarvittavat portit (53 DNS:lle, 3000 alkumääritykselle ja 80 tai 8181 ohjauspaneelille). Olennainen yksityiskohta Ubuntu-järjestelmissä on vapaa portti 53, koska palvelu systemd-resolved Se yleensä täyttää sen, estäen AdGuardin käynnistymisen.
Paneelin konfigurointi ja optimointi
Asennuksen jälkeen pääset web-käyttöliittymään syöttämällä palvelimesi IP-osoitteen ja portin 3000. Ohjattu toiminto on hyvin yksinkertainen: luot järjestelmänvalvojan käyttäjän ja päätät, mitä portteja järjestelmä kuuntelee. Kun olet paneelissa, tärkeintä on siirtyä DNS-suodattimien osioon lisätäksesi aggressiivisempia estolistoja, kuten HaGeZin suodattimia, jotka ovat kuuluisia tehokkuudestaan.
Täydellisen suodatuksen suorittamiseksi sinun on muutettava reitittimesi asetukset ja vaihdettava DHCP DNS -palvelimeksi Raspberry Pi:n IP-osoite. Tällä tavoin kaikki Wi-Fi-verkkoon yhdistettävät laitteet perivät automaattisesti mainosten estämisen . Jos sinulla on Android-laitteita, ole varovainen "Yksityinen DNS" -vaihtoehdon kanssa, sillä jos se on asetettu automaattiseksi, puhelin saattaa ohittaa AdGuardin ja käyttää Googlen DNS-palvelimia.
DNS-estämisen rajoitukset ja todellisuus
On tärkeää olla realistinen: DNS-esto ei ole taikuutta. Se ei voi poistaa mainoksia YouTubesta tai sovelluksista, kuten Instagram ja Facebook, koska ne näyttävät mainoksia samasta verkkotunnuksesta kuin varsinainen sisältö. Jos estät mainosverkkotunnuksen, estät koko videon tai julkaisun.
Tämän torjumiseksi ihanteellinen ratkaisu on yhdistää AdGuard Home työkaluihin, kuten uBlock Origin selaimessasi. AdGuard puhdistaa verkon ja suojaa "tyhmiä" laitteita (kuten Roku tai älytelevisiot), kun taas laajennus hoitaa kirurgisen puhdistuksen tietokoneellasi. Tällä tavoin saavutat maksimaalisen yksityisyyden ja saumattoman käyttökokemuksen.
Asiakashallinta ja vanhempien valvonta
Yksi AdGuardin vahvuuksista on sen kyky hallita asiakkaita yksilöllisesti. Voit määrittää eri säännöt jokaiselle perheenjäsenelle; esimerkiksi aktivoida turvallisen haun suodattimen ja aikuisille suunnatun sisällön eston vain lastesi laitteilla, samalla kun säilytät rajoittamattoman pääsyn itsellesi.
Niille, jotka käyttävät järjestelmää VPS:llä, palomuurin ja sallittujen asiakkaiden määrittäminen on elintärkeää . Portin 53 avaaminen kaikille on vaarallista, koska se voi vahvistaa DNS-hyökkäyksiä. Oikea lähestymistapa on rajoittaa pääsy vain omaan julkiseen IP-osoitteeseesi palvelimen turvallisuuden ylläpitämiseksi.
Indeksi