- Avoimen lähdekoodin ohjelmistot mahdollistavat koodin turvallisuuden auditoinnin, välttäen suljetun lähdekoodin ohjelmistojen sokeat lupaukset.
- Saatavilla on pilvipohjaisia malleja, jotka tarjoavat enemmän mukavuutta, ja paikallisia malleja niille, jotka haluavat täydellisen datasuvereniteetin.
- Keskeiset ominaisuudet, kuten kaksivaiheinen todennus, AES-256-salaus ja avaingeneraattorit, ovat välttämättömiä raa'an voiman hyökkäysten torjumiseksi.
Nykyään internetin selaaminen ilman salasananhallintaa on lähes kuin jättäisi ulko-oven selälleen auki. Käyttämiemme palveluiden valtavan määrän vuoksi, verkkopankeista sosiaaliseen mediaan ja verkkokauppoihin, on yksinkertaisesti mahdotonta muistaa monimutkaisia ja ainutlaatuisia salasanoja jokaiselle sivustolle. Tämä johtaa usein klassiseen virheeseen: saman salasanan käyttämiseen useilla verkkosivustoilla, mikä muuttaa turvallisuutemme korttitaloksi, joka voi romahtaa yhdellä hakkeroinnilla.
Kun uskomme yksityisyytemme suljetun ohjelmiston käsiin, otamme pohjimmiltaan uskonhypyn. Emme tiedä, mitä palvelimella oleville tiedoille todellisuudessa tapahtuu tai onko olemassa takaportteja. Siksi avoimen lähdekoodin ohjelmistot esittäytyvät rehellisimpänä ja läpinäkyvimpänä vaihtoehtona, koska ne antavat kenelle tahansa asiantuntijalle mahdollisuuden varmistaa, että ohjelma tekee juuri sen, mitä se väittää tekevänsä, eikä mitään muuta, antaen meille takaisin täyden hallinnan digitaalisesta identiteetistämme.

Miksi valita avoimen lähdekoodin ohjelmisto suljetun lähdekoodin sijaan?
Keskeinen ero on läpinäkyvyydessä. Vaikka jättiläiset, kuten Microsoft tai Google, käyttävät rajoittavia salassapitosopimuksia auditoinneissaan, avoimen lähdekoodin ohjelmistot ovat yhteisön vapaasti auditoitavissa . Tämä on elintärkeää, koska suljetut ohjelmistot voivat peittää tunkeilevia telemetriatietoja tai vakoiluohjelmien kaltaisia toimintoja, kun taas avoimen lähdekoodin ohjelmistoissa kaikki haavoittuvuudet paljastuvat yleensä nopeasti julkisen tarkastelun ansiosta.
Olkaamme kuitenkin realistisia: se, että ohjelma on avoimen lähdekoodin ohjelmisto, ei tee siitä haavoittumatonta. Turvallisuus riippuu koodin laadusta ja ylläpidon johdonmukaisuudesta . Silti tieto siitä, että salaus on aitoa eikä piilotettua tiedonkeruuta tapahdu, on äärettömän paljon parempi takuu kuin yrityksen sanaan luottaminen.
Hyvän esimiehen olennaiset ominaisuudet
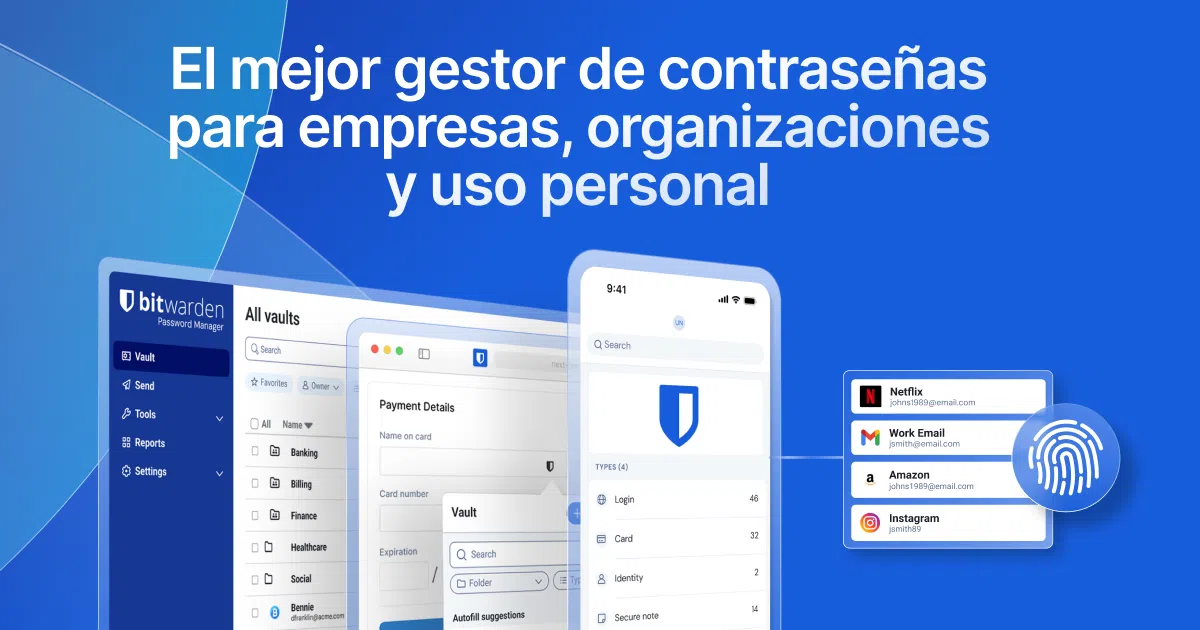
Jotta työkalu olisi todella hyödyllinen eikä pelkkä tietovarasto, sen on tarjottava joukko ominaisuuksia, jotka automatisoivat elämäämme vaarantamatta turvallisuutta. Ensinnäkin selainintegraatio laajennusten avulla on välttämätöntä, jotta vältetään tietojen manuaalinen syöttäminen ja sujuvoitetaan käyttöä.

- Joustava synkronointi: Jotkut käyttäjät suosivat pilvipalvelun (online) kätevyyttä, kun taas varovaisemmat valitsevat paikalliset tietokannat USB-muistitikulla (offline) välttääkseen riskejä, kuten esimerkiksi LastPassin kaltaiset palvelut.
- Kaksivaiheinen todennus (2FA): Se on lisäsuoja, joka takaa, että vaikka joku varastaisi pääavaimesi, hän ei pääse sisään ilman matkapuhelimesi väliaikaista koodia.
- Vahva avaingeneraattori: Työkalut, jotka luovat Käytä vahvoja salasanoja tiliesi suojaamiseen satunnaisten yhdistelmien avulla raa'an voiman hyökkäysten välttämiseksi, joissa hyökkääjä kokeilee tuhansia vaihtoehtoja, kunnes löytää oikean.
- Turvatarkastukset: Ohjelman kyky varoittaa meitä, jos meillä on toistuvia tai liian yksinkertaisia salasanoja, jotka on vaihdettava välittömästi.
- Monialustainen tuki: Että ohjelmisto toimii yhtä hyvin Windowsissa, macOS:ssä, Linuxissa, Androidissa ja iOS:ssä, mikä mahdollistaa yhtenäisen työnkulun.
Muita mielenkiintoisia ominaisuuksia ovat automaattinen salasanan tallennus kirjautumisen yhteydessä ja hälytykset, kun palveluun on tehty laaja tietomurto. Myös mahdollisuus tallentaa salattuja muistiinpanoja tai luottamuksellisia asiakirjoja on arvokas, mikä tekee siitä käytännössä digitaalisen holvin.

Parhaiden avoimen lähdekoodin vaihtoehtojen analyysi
Jos etsit täydellistä tasapainoa helppokäyttöisyyden ja hallinnan välillä, Bitwarden on ykkönen . Se on erittäin monipuolinen ja tarjoaa huippulaadukkaan pilvimallin, mutta mahdollistaa myös itse isännöinnin omilla palvelimilla (kuten Raspberry Pi), mikä on ihanteellista niille, jotka eivät halua jättää tietojaan kolmansien osapuolten käsiin. Se käyttää AES-256-salausta ja on täysin läpinäkyvä AGPL-lisenssinsä ansiosta.
Puristeille, jotka eivät luota mihinkään pilvipalveluihin, KeePassXC on ehdoton linnoitus . Ei ole palvelinta; kaikki tallennetaan .kdbx-tiedostoon, joka sijaitsee fyysisesti tietokoneellasi tai USB-asemallasi. Tietojen suvereniteetti on ehdoton, vaikka laitteiden välinen synkronointi on käyttäjän vastuulla, koska heidän on hallittava omia varmuuskopioitaan.
Toisaalta Proton Pass on peräisin ProtonMailin luojilta, ja sen turvallisuus perustuu Sveitsin lainkäyttöalueeseen, joka tunnetaan erittäin tiukoista yksityisyyslaeistaan. Se integroituu saumattomasti salattuun viestintäekosysteemiin tarjoten erittäin sujuvan ja modernin käyttökokemuksen.
Tarjolla on myös vaihtoehtoja, kuten Padloc , joka erottuu edukseen kovan luokan ilmaisohjelmistona ja tarjoaa erittäin vankan päästä päähän -salauksen, tai Psono , joka on paljon enemmän keskittynyt yrityssektoriin ja mahdollistaa turvallisen salasanojen hallinnan ja jakamisen työtiimeille.

Vinkkejä digitaalisen holvin suojaamiseen
Parhaankaan ohjelmiston omistaminen on hyödytön, jos sitä hallitaan huonosti. Ensimmäinen ja tärkein asia on luoda todella vahva pääsalasana ; sen tulisi olla pitkä, monimutkainen ja ainutlaatuinen lauseke, koska jos unohdat sen, useimmissa näistä järjestelmistä on sisäänrakennettuja turvaominaisuuksia, jotka estävät sen palauttamisen.
On suositeltavaa suorittaa alustava puhdistus tuomalla nykyiset salasanasi ja poistamalla heikot tai kaksoiskappaleet analyysityökalulla . Lisäksi muista ottaa käyttöön biometriikka (sormenjälki- tai kasvojentunnistus) mobiililaitteissa nopeuden ja turvallisuuden yhdistämiseksi.
Uhkaavissa ympäristöissä toimiville, kuten toimittajille tai aktivisteille, ihanteellinen ratkaisu on luopua automaattisesta synkronoinnista ja valita kylmäsäilytys , jossa salattu tietokanta siirretään manuaalisesti turvallisten laitteiden välillä.
Kuka tahansa, kotikäyttäjästä yritykseen, joka haluaa välttää salasanakuormitettujen Excel-tiedostojen aiheuttaman kaaoksen, voi hyötyä näistä työkaluista. Olipa kyseessä sitten Bitwardenin auditoidun pilvipalvelun kätevyys, KeePassXC:n täydellinen fyysinen hallinta tai Protonin sveitsiläinen ekosysteemi, avainasemassa on lopettaa digitaalisen identiteetin suhteen onneen luottaminen ja siirtyä käyttämään järjestelmiä, joissa turvallisuus on todennettavissa ja hallinta pysyy aina käyttäjällä.