- Les vulnérabilités sont des faiblesses techniques ou humaines qui permettent des attaques contre la confidentialité, l'intégrité et la disponibilité.
- Il existe de multiples types : logiciels, réseau, configuration, facteurs humains, cloud et chaîne d’approvisionnement, en plus des défaillances techniques telles que l’injection, le XSS ou le dépassement de tampon.
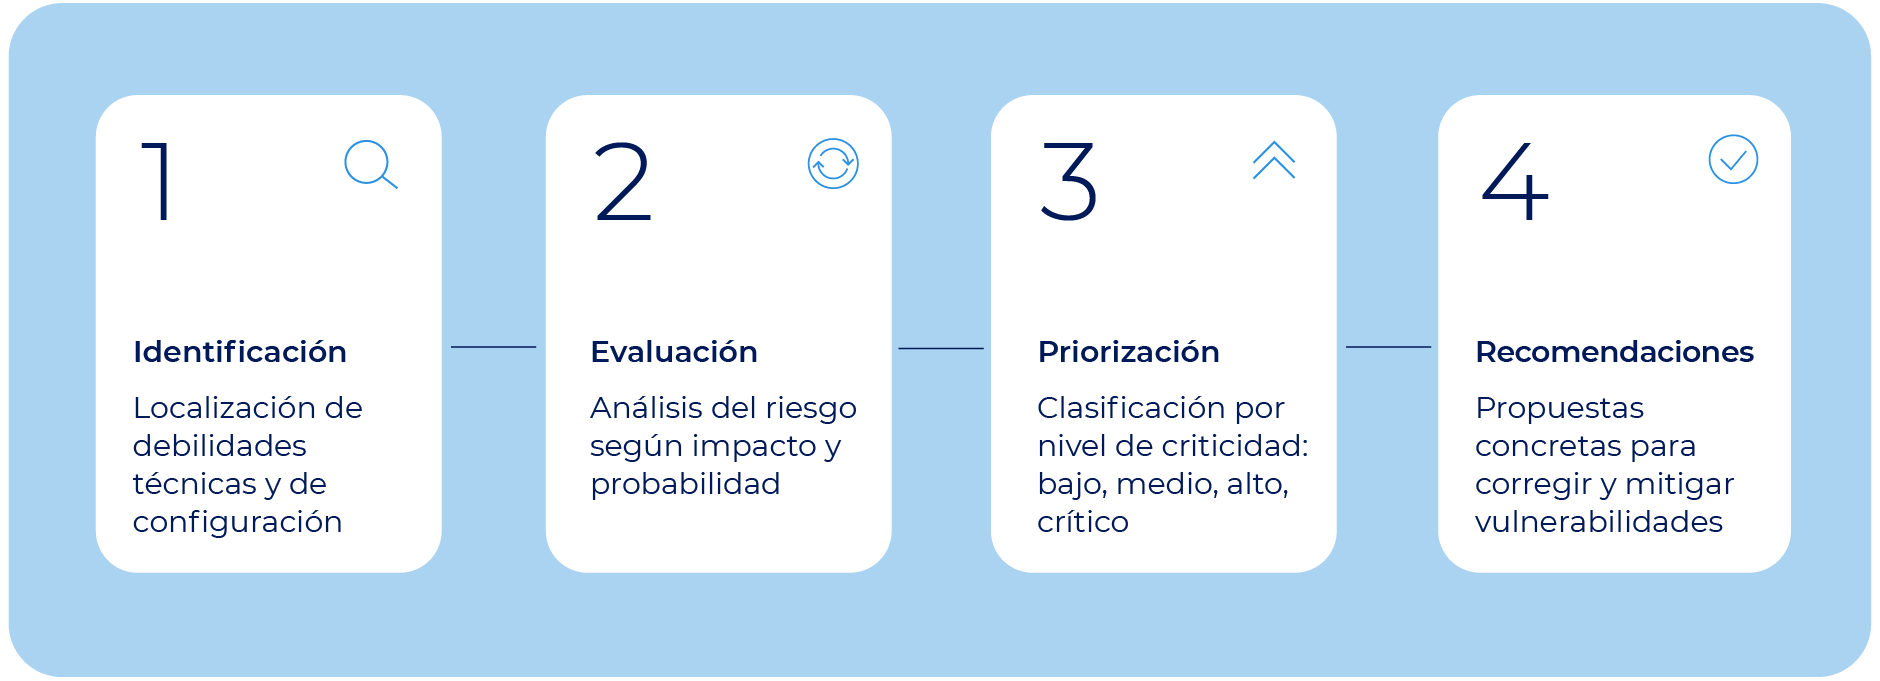
- L'évaluation CVSS et le contexte métier sont essentiels pour déterminer quelles vulnérabilités corriger en premier.
- Une gestion efficace combine la mise à jour continue des systèmes, les audits, la formation, les contrôles d'accès et la réponse automatisée.
Les failles de sécurité sont à l'origine de la plupart des incidents de cybersécurité. Elles ne constituent pas l'attaque en elle-même, mais plutôt la brèche qui permet à une menace de s'infiltrer, de se propager et, finalement, de causer des dommages concrets aux systèmes, aux réseaux et aux données. Comprendre leur classification, leur mode d'apparition et leur gestion est essentiel pour toute entreprise soucieuse de sa protection numérique.
Au quotidien, une simple erreur technique ou humaine peut paralyser un service critique en quelques minutes : d’un serveur mal configuré à un employé cliquant sur un lien d’hameçonnage, la cause est souvent négligée. C’est pourquoi la gestion des vulnérabilités , les correctifs, les CVE, le CVSS et les exploits font tant parler d’eux. Cet article abordera tous ces éléments : définitions, types de vulnérabilités, exemples concrets, techniques d’exploitation et comment prioriser les corrections en cas d’urgence.
Qu'est-ce qu'une faille de sécurité et pourquoi est-ce si important ?
Lorsqu'on parle de vulnérabilité, on fait référence à une faille, une erreur ou une mauvaise configuration dans un système d'information (serveurs, applications, réseaux, périphériques, etc.) qu'un attaquant peut exploiter pour compromettre la sécurité. Cette compromission peut affecter la confidentialité ( vol de données), l'intégrité ( modification non autorisée) ou la disponibilité (interruption ou panne de service).
Une vulnérabilité peut provenir de défauts de conception, d'erreurs d'implémentation, de configurations non sécurisées , voire de processus opérationnels défaillants (par exemple, l'omission de révoquer les accès des employés quittant l'entreprise). La menace consiste en l'action exploitant cette vulnérabilité : rançongiciel, attaque par déni de service, vol massif d'identifiants, etc. Sans vulnérabilité connue, il serait beaucoup plus difficile pour un attaquant de l'exploiter ; son objectif est donc de les découvrir avant vous.
De nombreux rapports de sécurité, notamment en Amérique latine, montrent que des vulnérabilités vieilles de plus de dix ans continuent d'être exploitées, faute de correctifs ou parce qu'elles ont été sous-estimées. Ceci révèle un problème fondamental : un manque de mises à jour, une maîtrise insuffisante de la surface d'attaque et une sensibilisation inadéquate à tous les niveaux de l'organisation.
C’est pourquoi le rôle des experts en cybersécurité est si crucial. Leur mission consiste à identifier ces failles, à mesurer leur impact réel, à les hiérarchiser, à mettre en œuvre des mesures d’atténuation et à les surveiller afin d’éviter toute réapparition. Pour ce faire, ils utilisent des scanners automatisés , des analyses de configuration, des tests d’intrusion et une analyse continue des menaces.
Il existe deux principaux moyens de découvrir une vulnérabilité : par des tests de sécurité proactifs (audits, tests d’intrusion, analyses) ou par son exploitation par des attaquants . Dans ce dernier cas, il ne s’agit plus d’une simple vulnérabilité, mais d’un incident ou d’une violation de sécurité. C’est pourquoi la détection précoce et les contrôles préventifs sont si importants.
Concepts clés dans le monde des vulnérabilités
Pour s'orienter facilement dans la classification des vulnérabilités de sécurité , il est utile de maîtriser une série de termes qui apparaissent dans les rapports techniques, les avis des fabricants et les actualités relatives aux cyberattaques.
Vulnérabilité : Il s’agit de la faiblesse elle-même. Cela peut être une faille dans le code, une erreur de configuration, ou une combinaison des deux. En soi, ce n’est pas une attaque, mais c’est un point d’entrée potentiel pour un cybercriminel.
Correctif : Il s’agit de la mise à jour ou du correctif publié par le fournisseur pour remédier à une vulnérabilité spécifique . Cela peut impliquer la modification de bibliothèques, l’ajustement des validations d’entrée, le renforcement des contrôles d’accès, etc. C’est la solution la plus directe, mais aussi la plus souvent reportée dans de nombreuses organisations.
Une exploitation est la méthode concrète pour tirer profit d'une vulnérabilité . Il peut s'agir d'un script, d'un fichier spécialement conçu, d'une chaîne de commandes ou d'une série d'actions automatisées. Elle transforme la théorie (la vulnérabilité) en une attaque réelle.
Charge utile : Il s’agit du « code malveillant utile » qui s’exécute après l’exploitation de la vulnérabilité. Il peut s’agir d’un rançongiciel, d’un voleur de données, d’une porte dérobée silencieuse ou de tout autre logiciel malveillant. L’exploitation ouvre la porte ; la charge utile s’y infiltre et accomplit le travail malveillant.
Preuve de concept (POC) : Il s’agit d’une preuve de concept démontrant qu’une vulnérabilité est exploitable, généralement à des fins de recherche ou d’audit . Elle n’a pas besoin d’être malveillante ; elle sert à valider l’existence de la faille et à mesurer son impact sans endommager la production.
Vulnérabilité zero-day : Il s’agit d’une vulnérabilité inconnue du fabricant et pour laquelle aucun correctif n’est disponible . Si un attaquant la découvre avant tout le monde, il peut l’exploiter sans aucun système de détection ni solution spécifique, ce qui en fait l’un des scénarios les plus dangereux.
CVE (Common Vulnerabilities and Exposures) : Il s’agit de l’identifiant standard attribué à chaque vulnérabilité publique. Un CVE comme CVE-2026-6785 permet d’identifier une vulnérabilité spécifique par un code unique, facilitant ainsi le suivi et la coordination entre les fabricants et les équipes de sécurité.
CWE (Common Weakness Enumeration) : au lieu de se concentrer sur des cas individuels, cette méthode catégorise les schémas de faiblesses (dépassement de tampon, validation insuffisante, erreurs d’authentification, etc.). Elle aide les développeurs à comprendre, dès la conception, les types d’erreurs à éviter.
CVSS (Common Vulnerability Scoring System) : Il s’agit du système le plus utilisé pour évaluer la gravité d’une vulnérabilité sur une échelle de 0 à 10. Il prend en compte son mode d’exploitation, la nécessité d’une authentification, son impact sur la confidentialité, l’intégrité et la disponibilité des données, ainsi que les facteurs temporels et environnementaux. Des exemples tels que Log4Shell (CVE-2021-44228) atteignent un score de 10, indiquant une criticité maximale.
Classification générale des vulnérabilités en matière de cybersécurité
Une méthode pratique pour organiser les vulnérabilités consiste à examiner où elles apparaissent et ce qu'elles affectent . Elles sont ensuite généralement regroupées en plusieurs grandes catégories, ce qui permet de les prioriser et d'attribuer les responsabilités au sein de l'organisation.
Vulnérabilités du réseau : Elles affectent l’ infrastructure de communication : ports ouverts inutiles, règles de pare-feu laxistes, VPN mal sécurisés, absence de segmentation du réseau, trafic non chiffré, etc. Dans les environnements hybrides et distants, elles deviennent plus critiques en raison de la surface d’attaque accrue.
Vulnérabilités de configuration et du système : il s’agit de failles qui apparaissent lorsqu’un système est déployé avec des paramètres non sécurisés , des identifiants par défaut, des services qui ne devraient pas être actifs ou sans contrôles d’accès adéquats. Elles ne dépendent pas du code lui-même, mais plutôt de la manière dont l’infrastructure est configurée et maintenue.
Les vulnérabilités humaines , également appelées facteurs humains , résultent de comportements à risque : utilisation de mots de passe faibles ou réutilisés, partage d’identifiants par courriel, téléchargement de fichiers provenant de sources douteuses, escroquerie par hameçonnage ou hameçonnage vocal, etc. Elles sont difficiles à éliminer car elles relèvent davantage de la psychologie et de la culture que de la technologie.
Vulnérabilités du cloud : Elles surviennent dans les environnements cloud en raison de configurations de stockage inadéquates (compartiments publics), d’API non sécurisées, d’autorisations excessives sur les identités ou d’un manque de surveillance continue. La rapidité d’évolution des services cloud peut rendre difficile la visibilité sur votre niveau de sécurité.
Vulnérabilités liées aux tiers et à la chaîne d'approvisionnement : elles proviennent d'outils, de bibliothèques, de fournisseurs ou de partenaires ayant accès à des systèmes ou des données sensibles. Une défaillance dans l'un de ces maillons peut permettre de compromettre des entreprises bien plus importantes, comme l'ont montré des incidents retentissants.
Types de vulnérabilités techniques les plus fréquents
Au-delà des catégories générales, il est important de comprendre les types techniques de vulnérabilités qui apparaissent fréquemment lors des audits et des attaques réelles. Nombre d'entre elles figurent dans le Top 10 de l'OWASP et sont couramment mentionnées dans les rapports internationaux.
Dépassement de tampon : ce problème survient lorsqu’une application écrit plus de données que ne peut en contenir une zone mémoire réservée. Lorsque cette limite est dépassée, d’autres zones mémoire sont écrasées, ce qui peut permettre l’exécution de code arbitraire avec les privilèges du processus vulnérable.
Condition de concurrence : Ce type de situation se produit lorsque le résultat d’une opération dépend de l’ ordre d’exécution de plusieurs processus ou threads accédant à une ressource partagée. Si un attaquant manipule cet ordre, il peut provoquer un comportement inattendu, comme l’exécution d’une action deux fois ou le contournement de contrôles.
Erreurs liées aux chaînes de format : il s’agit d’erreurs résultant de l’acceptation de chaînes de format non validées (par exemple, en C, des fonctions comme printf). Un attaquant peut injecter des spécificateurs de format pour lire ou écrire en mémoire sans autorisation.
Une validation insuffisante des données : lorsque les données provenant des utilisateurs, des formulaires, des en-têtes ou des paramètres d’URL ne sont pas correctement validées, cela ouvre la porte à des attaques telles que l’injection SQL, l’injection LDAP, XPath, XSS ou l’injection de commandes . Il s’agit d’une cause fréquente de nombreuses vulnérabilités critiques.
Injection SQL : Cette technique consiste à insérer du code SQL malveillant à la place de texte normal (par exemple, dans un formulaire de connexion). Si l’application concatène directement ces données dans une requête, l’attaquant peut lire, modifier ou supprimer des données , voire prendre le contrôle de la base de données.
La falsification de requête intersite (CSRF) force un utilisateur authentifié à effectuer des actions non désirées sur une application légitime, généralement en cliquant sur un lien ou en chargeant une page contenant une requête cachée. Elle exploite la confiance que le site accorde à la session de l'utilisateur.
Parcours de répertoires : Cette technique consiste à manipuler les chemins d’accès aux fichiers à l’aide de séquences telles que `../` pour accéder à des fichiers situés en dehors du répertoire autorisé par l’application (par exemple, `/etc/passwd` sous Linux). Sans validation adéquate des chemins, des informations sensibles peuvent être lues, voire du code exécuté si des scripts sont modifiés.
Injection de commandes : ce phénomène se produit lorsqu’une application exécute des commandes système à partir de données fournies par l’utilisateur sans les nettoyer. L’attaquant peut ainsi injecter des commandes supplémentaires pour supprimer des fichiers, exfiltrer des informations ou ouvrir des canaux distants.
La désérialisation non sécurisée se produit lorsqu'une application accepte des données sérialisées (objets, structures) et les désérialise sans vérifier leur origine ni leur contenu. Un objet manipulé peut entraîner l'exécution de code malveillant lors du processus de reconstruction.
Identifiants codés en dur : identifiants, jetons ou clés intégrés directement dans le code source ou les fichiers binaires. Si un attaquant accède au dépôt ou décompile l’application, il peut découvrir ces identifiants et les utiliser pour s’introduire dans d’autres systèmes.
IDOR (Référence directe non sécurisée à un objet) : ce type d’attaque se produit lorsqu’une application autorise l’accès à des ressources en modifiant simplement un identifiant (par exemple, un numéro dans l’URL) sans vérifier si l’utilisateur y est autorisé. C’est un cas typique de consultation des données d’un tiers par simple modification du numéro dans l’URL.
Erreurs de gestion des ressources : elles concernent les situations où une application ne parvient pas à gérer correctement l’utilisation de la mémoire, du processeur, du stockage ou des processus simultanés. Cela favorise l’épuisement des ressources et les attaques par déni de service , par exemple, via un nombre illimité de requêtes à une API sans limitation de débit.
Les erreurs de configuration incluent des panneaux d'administration exposés sans authentification adéquate, des compartiments cloud publics, des services actifs inutiles, des répertoires listables et des points de terminaison de débogage accessibles depuis Internet. Une infrastructure pourtant bien conçue peut devenir totalement vulnérable à cause d'un seul paramètre incorrect.
Les problèmes de permissions et de contrôle d'accès , également appelés défaillances du contrôle d'accès, surviennent lorsque des utilisateurs peuvent effectuer des actions qu'ils ne devraient pas, que ce soit en raison de rôles mal définis, d'une validation insuffisante du système ou d'API qui ne vérifient pas l'identité de l'auteur de la requête. Ces problèmes constituent une source fréquente d'élévation de privilèges.
Fuites d'informations : Elles surviennent lorsque des systèmes ou des applications exposent des données sensibles dans des messages d'erreur, des en-têtes, des chemins d'accès, des journaux ou des réponses HTTP . Il ne s'agit pas toujours d'une attaque directe, mais ces informations permettent à un attaquant de cartographier le système, d'identifier les versions ou de trouver d'autres vulnérabilités.
Gestion de session défaillante : cela inclut les jetons mal générés, les sessions qui n’expirent pas, la fermeture incorrecte des sessions ou le stockage non sécurisé des identifiants dans les cookies. Ces problèmes facilitent le détournement de sessions par des attaquants et l’utilisation de comptes légitimes.
Exemples concrets de vulnérabilités et de logiciels affectés
Le catalogue CVE s'enrichit chaque année de dizaines de milliers de nouvelles entrées. Certaines vulnérabilités ont acquis une notoriété mondiale en raison de leur impact et illustrent les conséquences d'un défaut de mise à jour des correctifs ou d'une sous-estimation d'un avis de sécurité.
Un exemple récent est CVE-2026-6785 , une faille de sécurité liée à la mémoire dans différentes versions de Firefox et Thunderbird. Bien que les détails techniques soient complexes, le principe est clair : des bogues pouvaient entraîner une corruption de la mémoire et l’exécution de code arbitraire . Le correctif a été intégré aux versions ultérieures (Firefox 150, versions ESR mises à jour, etc.), mais tout système non mis à jour à temps reste vulnérable.
Parmi les autres cas notoires figurent des vulnérabilités présentant un score CVSS de 10 , telles que Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue et Log4Shell, mentionnée précédemment. Toutes permettaient l'exécution de code à distance ou l'accès à des informations extrêmement sensibles et ont été exploitées lors de vastes campagnes de logiciels malveillants et de rançongiciels.
Parmi les logiciels fréquemment attaqués, on peut citer Adobe Flash (désormais obsolète mais historiquement sujet à de nombreuses failles d'exécution de code), Microsoft Windows (présentant de multiples vulnérabilités liées aux privilèges et à l'exécution de code à distance au fil des ans), les serveurs Apache , les bases de données Oracle , Adobe Acrobat Reader , Java et PHP , tous ayant un long historique d'exploitations, allant des dépassements de tampon aux injections et aux scripts intersites.
Certaines vulnérabilités spécifiques ont été liées à des attaques bien connues. Par exemple, la faille CVE-2017-0199 , une vulnérabilité d'exécution de code à distance dans Microsoft Office, a été exploitée par des familles de ransomwares telles que Ryuk, Emotet et Dridex, à l'aide de documents malveillants qui semblaient inoffensifs au premier abord.
Il arrive également que des fuites d'outils de cyberespionnage révèlent des vulnérabilités jusque-là inconnues. En 2016, le groupe Shadow Brokers a publié un ensemble d'exploits prétendument volés à la NSA, mettant en lumière des failles critiques dans les systèmes d'exploitation, les applications et les pare-feu. Ces outils ont ensuite été réutilisés lors d'incidents tels que le ransomware WannaCry, qui a exploité la vulnérabilité EternalBlue pour se propager rapidement.
Comment les vulnérabilités sont exploitées : techniques courantes
Une fois une vulnérabilité détectée, un attaquant a besoin d'une technique pour l'exploiter et obtenir un accès effectif . Il peut alors déployer un logiciel malveillant, se déplacer latéralement sur le réseau ou extraire des données. Voici quelques-unes des techniques d'exploitation les plus courantes.
Exécution de code à distance (RCE) : Il s’agit du Graal pour de nombreux attaquants, car elle leur permet d’exécuter du code à distance sur le système de la victime sans accès physique. De nombreuses chaînes d’exploitation sont spécifiquement conçues pour y parvenir, comme ce fut le cas avec Log4Shell ou certaines vulnérabilités dans les services exposés.
Inclusion de fichiers locaux/distants (LFI/RFI) : Dans les vulnérabilités d’inclusion de fichiers, une application vulnérable peut charger et exécuter des fichiers locaux ou distants contrôlés par l’attaquant . LFI permet d’accéder à des fichiers sur le serveur lui-même (par exemple, des journaux contenant du code injecté), tandis que RFI inclut du contenu hébergé sur un serveur externe, permettant ainsi l’exécution directe de code.
Élévation de privilèges : Même si l’accès initial se fait avec un compte limité, l’objectif habituel est d’accroître les privilèges (utilisateur vers administrateur, utilisateur normal vers root, etc.). Ceci peut être réalisé par le biais d’erreurs du système d’exploitation, de mauvaises configurations de services ou de vulnérabilités spécifiques telles que PwnKit (CVE-2021-4034) sur les systèmes Linux.
Le « heap spraying » est une technique avancée qui consiste à saturer la mémoire dynamique (le tas) avec des motifs contenant la charge utile. Ainsi, lorsqu'une attaque redirige l'exécution vers une zone mémoire non spécifiée, la probabilité qu'elle « tombe » sur du code malveillant augmente. Cette technique était largement utilisée dans les attaques ciblant les anciens navigateurs.
Programmation orientée retour (ROP) : stratégie permettant de contourner les protections telles que DEP/NX. Au lieu d’injecter du nouveau code, l’attaquant réutilise de petits fragments de code légitime (« gadgets ») présents dans des binaires ou des bibliothèques, en les enchaînant avec des instructions de retour pour construire une logique malveillante. C’est l’une des techniques les plus robustes dans les scénarios où les mesures d’atténuation modernes sont actives.
Évaluation et priorisation : comment décider quelle vulnérabilité exploiter en premier ?
Dans un scénario classique, une analyse ou un audit peut générer un rapport contenant des dizaines, voire des centaines de vulnérabilités classées comme graves, moyennes ou faibles. Cette classification générique est utile comme première approximation, mais elle s'avère insuffisante pour la prise de décisions stratégiques, notamment lorsque les délais de mise en production sont serrés.
Pour affiner cette priorisation, on utilise CVSS et ses métriques . La partie « Base » de CVSS analyse des éléments tels que le vecteur d'accès (local, réseau adjacent ou distant), la complexité de l'attaque, la nécessité d'une authentification et l'impact sur la confidentialité, l'intégrité et la disponibilité. Plus l'attaque est distante et simple, et plus son impact est important, plus le score est élevé.
Les indicateurs temporels prennent en compte des facteurs tels que l'existence d'exploits publics, la disponibilité des correctifs et la fiabilité des informations sur les vulnérabilités. Les indicateurs environnementaux , quant à eux, considèrent le contexte spécifique de chaque organisation : le nombre de systèmes affectés, les exigences de sécurité internes et les dommages collatéraux potentiels (financiers, juridiques et de réputation).
En pratique, une vulnérabilité de haut niveau n'entraînant qu'une interruption de service sur un système non critique peut être temporairement acceptable, tandis qu'une vulnérabilité de niveau « moyen » exposant des données protégées par la réglementation peut être inacceptable. L'essentiel est de mettre en relation le score technique avec la criticité de l'actif et le contexte réglementaire.
Outre le CVSS, de nombreuses organisations utilisent des cadres de gestion des risques intégrant des indicateurs tels que l'EPSS (probabilité d'exploitation), la criticité des actifs, leur exposition à Internet ou leur utilisation interne uniquement, et l'existence de mesures de contrôle compensatoires (pare-feu applicatif web, segmentation, surveillance, etc.). L'objectif est simple : établir une liste claire des vulnérabilités à corriger immédiatement, de celles à atténuer en urgence et de celles pouvant être planifiées à moyen terme.
Meilleures pratiques pour réduire et gérer les vulnérabilités
Aucune organisation ne peut éliminer toutes les vulnérabilités, mais elle peut réduire considérablement son exposition en mettant en œuvre une série de mesures de base, combinées à des processus d'amélioration continue.
Avant toute chose, un programme de gestion des correctifs robuste est essentiel : un inventaire complet des actifs, la surveillance des avis de sécurité des fournisseurs, des tests rapides en environnements de préproduction et un déploiement agile des mises à jour en production. Cela permet de limiter l’exposition aux vulnérabilités connues.
Il est également crucial de réaliser des audits et des évaluations réguliers , automatisés (analyseurs de vulnérabilités) et manuels (tests d'intrusion, revues de configuration). Ces activités permettent de détecter les défauts de conception, les configurations obsolètes, les services exposés inutilement et les erreurs humaines qui passeraient inaperçues lors d'une simple analyse.
La formation et la sensibilisation du personnel constituent un autre pilier essentiel. Le facteur humain demeure le maillon faible de nombreuses chaînes d'attaques. Les programmes de formation continue, les exercices de simulation d'hameçonnage, les politiques de mots de passe clairs, l'authentification multifacteurs et les protocoles de signalement des incidents contribuent à réduire ce risque.
D'un point de vue technique, il est conseillé de renforcer les contrôles d'accès (principe du moindre privilège, RBAC/ABAC, révision périodique des autorisations), de segmenter les réseaux pour limiter les déplacements latéraux, de protéger les interfaces de gestion par VPN ou filtrage IP, et de désactiver les services et les environnements de test en production.
Enfin, les outils et plateformes d'automatisation avancée de la réponse aux vulnérabilités peuvent faire toute la différence pour les organisations gérant d'importants volumes d'actifs. Les solutions qui unifient les résultats de différents scanners, normalisent les données, les enrichissent de renseignements sur les menaces et automatisent les processus de correction ou la génération de tickets contribuent à réduire le délai moyen de résolution et à éviter que des vulnérabilités critiques ne passent inaperçues parmi des centaines d'alertes mineures.
En définitive, la gestion des vulnérabilités va bien au-delà d'un simple scan ponctuel. Elle exige de comprendre ce qu'est une vulnérabilité, comment elle est classée, où elle se manifeste (code, réseau, cloud, utilisateurs, tiers), quelles techniques d'exploitation sont utilisées et comment prioriser intelligemment les actions en fonction du risque réel pour l'entreprise. Les organisations qui intègrent ces éléments à leur culture et à leurs processus quotidiens sont celles qui, en définitive, résistent le mieux à un paysage de menaces de plus en plus complexe et évolutif.
