- Les virus et autres logiciels malveillants se manifestent par des symptômes tels qu'une lenteur extrême, des fenêtres contextuelles, des modifications du navigateur et des fichiers endommagés ou chiffrés.
- Les infections surviennent généralement lors du téléchargement de logiciels depuis des sites non fiables, de l'ouverture de courriels suspects ou de l'exploitation de failles de sécurité non corrigées.
- Pour nettoyer votre PC, il est essentiel d'utiliser un antivirus fiable, de se déconnecter d'Internet, de démarrer en mode sans échec, d'effectuer une analyse approfondie et de changer tous les mots de passe.
- La prévention implique de maintenir les systèmes et les programmes à jour, d'utiliser des bloqueurs et des logiciels antivirus, de télécharger uniquement à partir de sources fiables et d'adopter de bonnes habitudes numériques.
Si vous avez déjà reçu des alertes concernant une activité suspecte sur vos comptes, des connexions inhabituelles ou des courriels étranges provenant de votre propre adresse, vous vous êtes probablement demandé : « Ai-je un virus sur mon ordinateur ? » Cette préoccupation est très courante, surtout si vous téléchargez fréquemment des programmes, des jeux ou des films depuis des sites web douteux ou si vous cliquez sur des liens sans réfléchir.
La bonne nouvelle, c'est que, malgré la sophistication croissante des logiciels malveillants, nous disposons aujourd'hui de meilleurs outils et méthodes pour détecter, nettoyer et prévenir les virus qu'il y a quelques années. Ce guide vous expliquera étape par étape comment identifier un virus sur votre PC, quels sont les signes les plus évidents d'une infection, comment ces logiciels malveillants s'infiltrent dans votre système, quels types de menaces existent et comment éliminer le problème et protéger votre ordinateur.
Signes évidents indiquant que votre PC pourrait être infecté par un virus
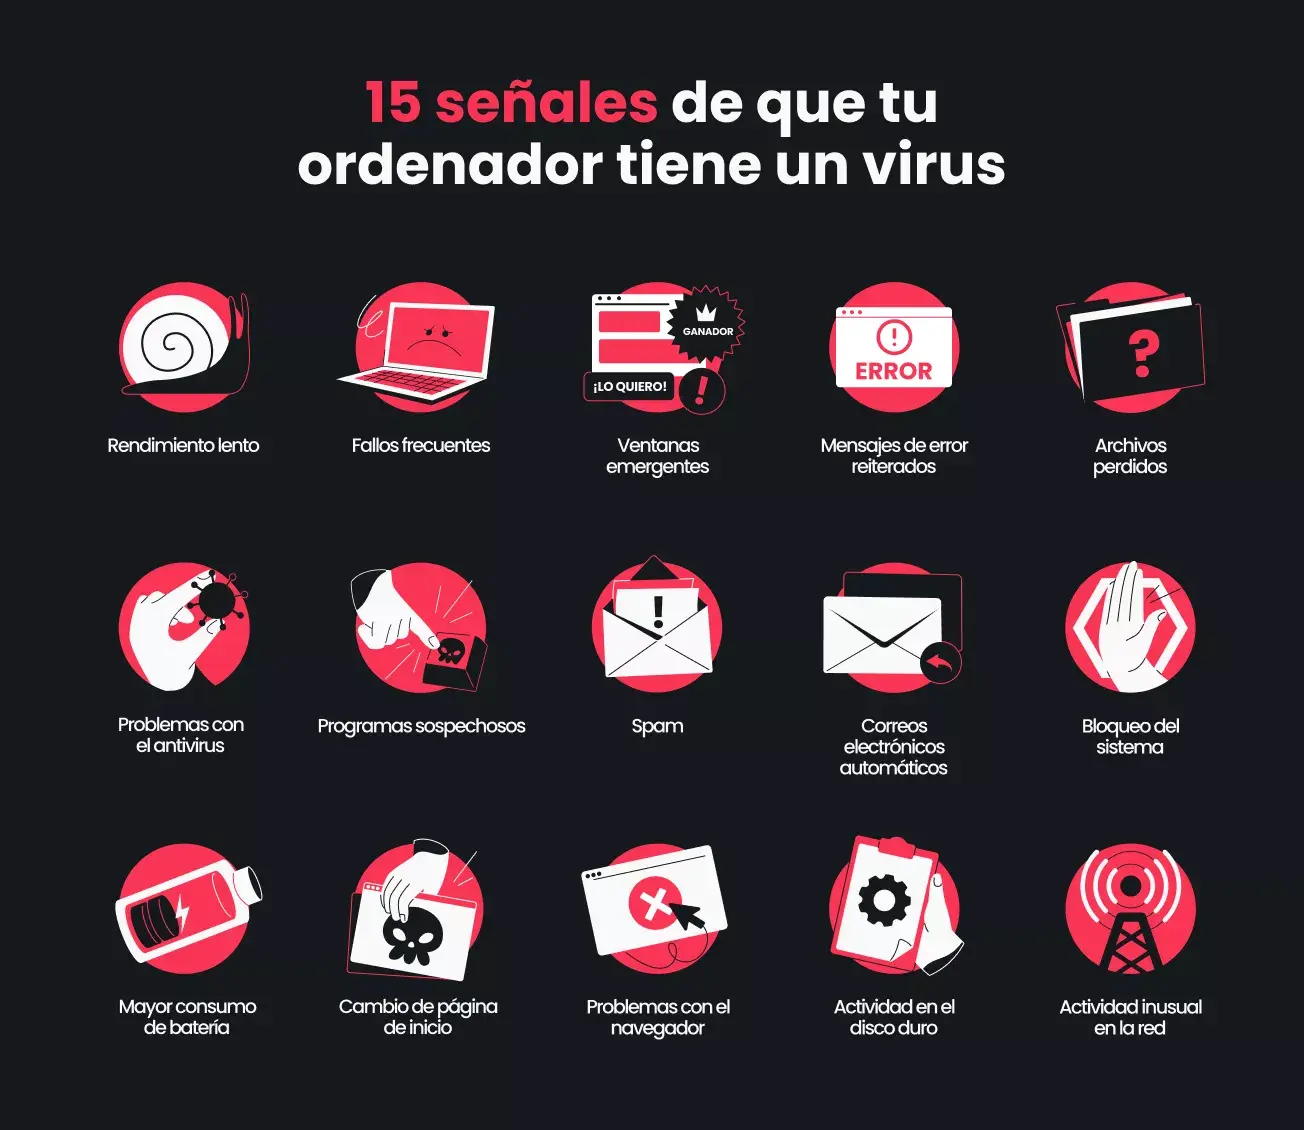
Aujourd'hui, des centaines de millions de logiciels malveillants différents circulent sur Internet , et de nouvelles variantes apparaissent chaque jour. Inutile d'être expert pour se douter de quelque chose : votre ordinateur émet souvent des signaux d'alerte par des changements de comportement assez évidents.
L'important est d'apprendre à interpréter ces signes et de ne pas les ignorer en pensant qu'il s'agit simplement d'un vieux PC. Lorsqu'un virus s'infiltre dans votre système, il consomme des ressources, modifie les paramètres et peut manipuler vos données personnelles ; il est donc judicieux de rester vigilant. Passons en revue les symptômes les plus courants.
Performances extrêmement lentes et plantages continus
L'un des premiers signes est un temps de démarrage anormalement long, des difficultés à ouvrir des programmes ou à changer de fenêtre . Les applications qui fonctionnaient auparavant sans problème se bloquent et le système semble ralentir même pour les tâches les plus simples.
Ce comportement peut avoir de nombreuses causes (disque dur ancien, trop de programmes installés, etc.), mais lorsque le ralentissement survient soudainement, sans raison apparente, il est fort probable qu'un processus malveillant consomme de la mémoire et de la puissance de traitement en arrière-plan. Si vous souhaitez éliminer d'autres causes courantes, consultez la section « Pourquoi mon ordinateur est-il lent ? »
Outre la lenteur, il est fréquent que l'ordinateur redémarre tout seul, se bloque ou s'éteigne inopinément . Ces problèmes peuvent être causés par des erreurs matérielles, mais aussi par des virus ou des vers mal programmés qui déstabilisent le système d'exploitation.
Si votre écran se remplit de fenêtres pop-up contenant des publicités, de fausses alertes de sécurité ou de prétendues offres miraculeuses , surtout lorsque vous naviguez sur Internet, c'est un signe clair d'une infection par un logiciel publicitaire ou un logiciel malveillant publicitaire.
Un autre symptôme classique est que la page d'accueil de votre navigateur change toute seule , que des barres d'outils apparaissent sans que vous vous souveniez les avoir installées, ou que chaque fois que vous cliquez sur un résultat Google, vous êtes redirigé vers des pages étranges remplies de publicités.
Ces « pirates de navigateur » modifient les paramètres pour rediriger votre trafic web vers des sites spécifiques , généralement à des fins publicitaires, voire pour vous conduire vers des sites web malveillants qui tentent de télécharger davantage de logiciels malveillants.
Messages d'erreur et comportement autonome du PC
Lorsque des messages d'erreur commencent à apparaître les uns après les autres, que des boîtes de dialogue étranges s'affichent ou que des avertissements système que vous n'avez jamais vus auparavant apparaissent, il est possible qu'un logiciel malveillant modifie des fichiers et des paramètres internes.
Un autre signe d'alerte à ne pas négliger est l' apparition de comportements inattendus sur votre ordinateur : votre navigateur s'ouvre sans votre autorisation, des programmes s'exécutent automatiquement ou des messages provenant de votre messagerie sont envoyés alors que vous ne les avez pas écrits. Dans ces cas-là, il est fort probable qu'un cheval de Troie prenne le contrôle de votre ordinateur à distance.
Problèmes avec vos fichiers et attaques potentielles de ransomware
Si un jour vous consultez vos documents et remarquez que des fichiers importants ont disparu, que des dossiers ont disparu ou que de nombreuses extensions ont changé (par exemple, les photos .jpg apparaissent maintenant avec une extension étrange), il y a lieu de s'inquiéter.
Il existe différents types de logiciels malveillants conçus pour supprimer des données, corrompre des fichiers ou les chiffrer , puis exiger une rançon pour les débloquer. C'est le tristement célèbre rançongiciel : vos documents sont « pris en otage » et des cybercriminels réclament une rançon.
Lors de ce type d'attaques, un message s'affiche souvent à l'écran exigeant un paiement en cryptomonnaie pour rétablir l'accès à vos fichiers. Il s'agit d'une situation extrêmement grave, d'où l'importance cruciale de disposer de sauvegardes récentes.
Antivirus désactivé et processus suspects
Une technique courante utilisée par les virus modernes consiste à désactiver votre antivirus, votre pare-feu ou d'autres outils de sécurité . Si vous constatez que votre logiciel de sécurité ne s'ouvre plus, se ferme tout seul ou apparaît comme désactivé sans que vous ayez rien modifié, soyez vigilant.
Il est également conseillé de consulter le Gestionnaire des tâches sous Windows ou le Moniteur d'activité sous macOS . Si vous constatez que des processus aux noms étranges consomment une part importante des ressources du processeur, du disque ou du réseau, il pourrait s'agir de logiciels malveillants minant des cryptomonnaies, envoyant des spams ou lançant des attaques depuis votre ordinateur.
Consommation anormale de la batterie et des données
Sur les ordinateurs portables, un autre symptôme est une autonomie de batterie bien plus courte que d'habitude et une surchauffe anormale, même en l'absence d'utilisation intensive. Cette consommation excessive d'énergie est généralement due à des processus cachés qui fonctionnent en permanence. En cas de doute (poussière ou logiciel malveillant), vérifiez si votre ordinateur surchauffe.
Si vous utilisez une connexion de données limitée (par exemple, en partageant votre connexion internet mobile), une augmentation soudaine du trafic réseau est également suspecte. Cela pourrait signifier que votre ordinateur envoie des informations sans votre autorisation ou se livre à des activités malveillantes en ligne.
Comment infecter un ordinateur avec un virus
Un virus informatique fonctionne comme un rhume : il a besoin d’un point d’entrée, se propage et commence à endommager le système. Votre ordinateur possède son propre « système immunitaire » (fichiers système, mémoire, antivirus, pare-feu, etc.), mais si vous y introduisez accidentellement un fichier infecté ou cliquez là où il ne faut pas, vous vous exposez à des problèmes.
L'essentiel à comprendre est que la grande majorité des infections n'apparaissent pas par magie , mais parce que l'utilisateur effectue une action quelconque : télécharger un programme malveillant, ouvrir un courriel d'hameçonnage, connecter une clé USB compromise… Examinons les points d'entrée les plus courants.
Sites Web dangereux et téléchargements gratuits « trop beaux pour être vrais »
De nombreuses infections débutent lorsque vous consultez des sites web non fiables qui, à votre insu, téléchargent et installent un code malveillant sur votre ordinateur . Parfois, il suffit d'accéder au site ; d'autres fois, il suffit de cliquer sur une bannière ou d'accepter le téléchargement d'un prétendu plugin ou lecteur vidéo.
Les cybercriminels savent que nous sommes attirés par la gratuité ; c’est pourquoi les logiciels malveillants se dissimulent souvent dans des jeux piratés, des cracks, des activateurs, des films gratuits, des plugins et toutes sortes de programmes hébergés sur des sites web suspects. Les économies à court terme finissent souvent par nous coûter très cher.
Courriels et liens suspects
Le courrier électronique demeure l'un des principaux vecteurs de diffusion de logiciels malveillants. Vous recevez un message dont l'objet est alarmant ou accrocheur (« facture impayée », « vous avez gagné un prix », « il y a un problème avec votre compte ») et qui contient une pièce jointe ou un lien qui, s'il est ouvert, télécharge le virus.
Dans de nombreux cas, ces courriels imitent parfaitement le design des banques, des sociétés de messagerie ou des services connus, ce qui fait qu'il est facile de tomber dans le piège si l'on ne fait pas attention à l'adresse de l'expéditeur ou aux petites erreurs d'orthographe.
Applications non vérifiées et logiciels tiers
L'installation de logiciels provenant de sources autres que les boutiques d'applications officielles ou les sites web des fabricants est risquée. De nombreux installateurs tiers incluent des PUP (programmes potentiellement indésirables) qui ajoutent des barres d'outils, modifient votre navigateur ou espionnent votre activité.
Dans le pire des cas, le programme d'installation est directement un logiciel malveillant qui, une fois installé sur votre système, ouvre une porte dérobée permettant à d'autres attaquants d'entrer , de voler des données ou d'utiliser votre ordinateur à leurs propres fins.
Vulnérabilités et failles de sécurité du réseau
Certaines menaces plus sophistiquées ne nécessitent rien de plus qu'une connexion à un réseau vulnérable . Elles exploitent les failles de sécurité du système d'exploitation ou des services exposés pour infiltrer les systèmes, notamment dans les environnements d'entreprise.
Ces virus informatiques peuvent se propager rapidement sur un réseau local , infectant plusieurs ordinateurs sans intervention directe de l'utilisateur, ce qui les rend particulièrement dangereux pour les entreprises et les organisations.
Types de logiciels malveillants et de virus pouvant affecter votre PC
Quand on parle de « virus », on regroupe souvent différents types de menaces. Les comprendre vous aide à comprendre ce qui se passe sur votre ordinateur et comment y remédier . Si le contexte vous intéresse, consultez l' historique des virus informatiques.
Virus classiques et virus de réécriture
Un virus informatique classique est un programme qui s'attache à d'autres fichiers exécutables et s'active à leur ouverture. Il peut modifier, supprimer ou corrompre ces fichiers, empêchant ainsi vos applications de fonctionner correctement.
Les virus de type « overwriting » réécrivent le contenu des fichiers infectés , entraînant la perte des données originales. Ils arrivent généralement en pièces jointes d'e-mails ou sont dissimulés dans des téléchargements provenant de sites web peu fiables proposant des logiciels ou du contenu gratuits.
Vers et virus de réseau
Les vers se distinguent des virus par le fait qu'ils n'ont pas besoin de s'« attacher » à d'autres fichiers pour se propager. Ils sont capables de se répliquer et de se répandre sur les réseaux locaux ou Internet en exploitant des vulnérabilités.
Ces types de menaces peuvent entraîner une forte consommation de bande passante, une surcharge du système et des pertes de données . Comme elles ne nécessitent pas d'interaction constante de l'utilisateur, elles sont particulièrement nuisibles pour les réseaux d'entreprise.
Les pirates de navigateur modifient votre page d'accueil, votre moteur de recherche et d'autres paramètres pour rediriger votre navigation vers des sites web spécifiques. Leur objectif est généralement d'afficher des publicités intrusives ou de voler des données.
Ils sont généralement installés en même temps que des logiciels gratuits, de fausses extensions ou des liens malveillants . Bien qu'ils semblent parfois « simplement agaçants », ils peuvent collecter des informations sur vos habitudes de navigation, voire vos identifiants de connexion.
chevaux de Troie et télécommande
Les chevaux de Troie se font passer pour des programmes utiles ou inoffensifs, mais une fois installés, ils permettent à un pirate de prendre le contrôle de l'ordinateur . Il peut alors voler des mots de passe, enregistrer les frappes au clavier ou activer la webcam à votre insu.
De nombreux chevaux de Troie font partie de réseaux informatiques zombies (botnets) utilisés pour envoyer des spams, mener des attaques massives ou diffuser davantage de logiciels malveillants , le tout depuis votre PC à votre insu.
Ransomware : le détournement de vos fichiers
Les rançongiciels figurent parmi les menaces les plus redoutées car ils chiffrent vos documents et bloquent l'accès à vos photos, fichiers de travail, bases de données et autres fichiers importants. Ils affichent ensuite un message exigeant une rançon en échange de la prétendue clé permettant de les récupérer.
Dans de nombreux cas, même en payant, rien ne garantit la récupération de vos données . C'est pourquoi les experts insistent sur la prévention et les sauvegardes comme étant la défense la plus efficace contre ce type d'attaque.
Logiciels espions et vol d'informations
Les logiciels espions sont conçus pour vous espionner à votre insu : ils enregistrent les sites web que vous consultez, ce que vous tapez au clavier, vos identifiants de connexion, vos numéros de carte bancaire et d’autres données sensibles. Toutes ces informations sont transmises à des tiers qui peuvent les utiliser à des fins de fraude et d’usurpation d’identité.
Il s'installe souvent de manière dissimulée dans des barres d'outils, des applications « gratuites » ou même des applications mobiles provenant de sources douteuses. Bien qu'il puisse passer inaperçu, son impact sur votre vie privée et votre budget peut être considérable.
Logiciels publicitaires et publicité intrusive
Les logiciels publicitaires affichent constamment des publicités, des fenêtres pop-up et des redirections pendant votre navigation. Ils ne sont pas toujours dangereux au sens strict du terme, mais ils peuvent être très agaçants et nuire considérablement aux performances du système.
De plus, de nombreux logiciels publicitaires se comportent de manière très similaire aux logiciels espions, collectant des données de navigation et des préférences pour mieux vous profiler ; il ne faut donc pas les sous-estimer non plus.
Virus polymorphes et menaces avancées
Les virus polymorphes sont particulièrement difficiles à détecter car ils modifient leur propre code à chaque réplication . Cette modification constante leur permet d'échapper à de nombreuses signatures antivirus traditionnelles.
Parallèlement, des attaques de plus en plus sophistiquées émergent, utilisant des techniques basées sur l'intelligence artificielle , des logiciels malveillants sans fichier (qui ne laissent quasiment aucune trace sur le disque) et des variantes très perfectionnées de rançongiciels. D'où l'importance de disposer de solutions de sécurité modernes et régulièrement mises à jour.
Comment détecter et supprimer les virus de votre ordinateur
Si vous soupçonnez votre PC d'être infecté, il est essentiel d'agir rapidement et méthodiquement pour éviter que le problème ne s'aggrave. Dans la plupart des cas, suivre une série d'étapes logiques vous permettra de le nettoyer sans avoir à le formater.
Étape 1 : Installez un programme antivirus fiable et à jour.
La première étape consiste à se procurer un antivirus fiable qui effectue des analyses approfondies et offre une protection en temps réel. Il existe des solutions gratuites acceptables et des solutions payantes plus complètes pour les utilisateurs souhaitant une sécurité renforcée.
Ces programmes analysent les fichiers, surveillent les processus et bloquent les activités suspectes avant qu'elles ne puissent endommager votre système. Veillez à toujours activer les mises à jour automatiques pour bénéficier des dernières définitions de logiciels malveillants.
Étape 2 : Déconnectez l’ordinateur d’Internet
Pendant la phase de dépannage, il est conseillé de débrancher le câble réseau ou de désactiver le Wi-Fi afin d'empêcher le logiciel malveillant de communiquer avec l'extérieur, de voler davantage de données ou de tenter de se propager à d'autres appareils de votre réseau.
Cette simple mesure réduit les risques que l'équipement soit utilisé dans le cadre d' un réseau de zombies ou d'une attaque à distance , et coupe la communication avec les serveurs de commande et de contrôle potentiels des attaquants.
Étape 3 : Démarrer en mode sans échec
Le mode sans échec est un mode de démarrage spécial qui ne charge que les composants système essentiels . En limitant les programmes qui se lancent, il empêche l'exécution de nombreux virus, ce qui facilite leur détection et leur suppression.
Sous Windows 10 et 11, le mode sans échec est accessible via les options de démarrage avancées , tandis que macOS propose le démarrage sans échec en maintenant la touche Maj enfoncée au démarrage. Chaque système possède ses propres raccourcis, mais le principe reste le même : démarrer avec le strict minimum.
Étape 4 : Supprimez les fichiers et programmes que vous n’utilisez pas.
Profitez-en pour vérifier ce que vous avez installé et le contenu de vos dossiers. Les logiciels malveillants sont souvent inclus dans des programmes que vous n'utilisez plus, des extensions de navigateur oubliées ou des fichiers téléchargés il y a longtemps et dont vous n'avez plus besoin.
Sous Windows, vous pouvez utiliser des outils comme Nettoyage de disque et consulter la liste des programmes installés ; sous macOS, la fonction Gestion du stockage et le dossier Applications. Plus votre espace de travail est organisé, plus il est facile de repérer les programmes inutiles.
Étape 5 : Effectuez une analyse complète avec votre logiciel antivirus.
Déconnectez votre ordinateur d'Internet et démarrez-le en mode sans échec. Lancez ensuite une analyse complète du système avec votre antivirus . Ces analyses peuvent prendre un certain temps, mais elles constituent le moyen le plus efficace de détecter et de mettre en quarantaine la plupart des menaces. Sous Windows, par exemple, vous pouvez apprendre à rechercher des virus sous Windows 11 à l'aide de Windows Defender.
Étape 6 : Redémarrez votre PC et vérifiez le comportement.
Une fois que l'antivirus aura terminé l'analyse et le nettoyage des éléments détectés, redémarrez votre ordinateur normalement pour quitter le mode sans échec et reprendre son utilisation habituelle.
Vérifiez si les symptômes que vous avez remarqués ont disparu : plus de fenêtres publicitaires intempestives, le navigateur fonctionne correctement, les performances sont acceptables, vous ne recevez plus d’e-mails étranges, etc. Si vous remarquez encore quelque chose d’inhabituel, vous devrez peut-être répéter l’analyse, essayer un autre outil ou demander l’aide d’un professionnel.
Étape 7 : Changez tous vos mots de passe
De nombreux logiciels malveillants sont conçus pour voler les identifiants de connexion à la messagerie électronique, aux réseaux sociaux, aux services bancaires en ligne et autres . Si votre ordinateur est infecté, il est prudent de considérer que ces données ont probablement été compromises.
Une fois votre système sécurisé, changez les mots de passe de vos comptes les plus importants, en priorité ceux de votre messagerie, de vos comptes bancaires et des services essentiels . Profitez-en pour activer la double authentification dès que possible, afin de renforcer la sécurité.
Bonnes pratiques pour prévenir les futures infections
Après avoir subi les conséquences d'une infection virale, on ne souhaite évidemment pas les revivre. La solution consiste à adopter de bonnes pratiques de sécurité et à utiliser des outils adaptés qui font office de bouclier contre les nouvelles menaces.
Ayez toujours un bon antivirus installé.
De nos jours, disposer d'un antivirus de qualité, bien configuré et à jour est quasiment indispensable. Il ne s'agit plus seulement de lancer des analyses ponctuellement, mais de bénéficier d'une protection en temps réel qui surveille constamment votre système.
Les produits les plus complets combinent la détection par signature avec l'analyse comportementale , ce qui leur permet d'identifier même les nouvelles menaces en fonction de leurs actions, et non seulement de leur nom.
Maintenez votre système et vos logiciels à jour.
Les mises à jour ne sont pas qu'une simple nuisance : elles corrigent souvent des failles de sécurité exploitées par les pirates . Microsoft et Apple publient régulièrement des correctifs pour remédier aux vulnérabilités de leurs systèmes d'exploitation.
Sous Windows, il est recommandé d'activer Windows Update pour installer automatiquement les mises à jour importantes . Sous macOS, vous pouvez consulter régulièrement la section « Mises à jour logicielles » pour vous assurer de ne manquer aucune mise à jour. Faites de même pour vos navigateurs et tous les autres programmes que vous utilisez fréquemment.
Utilisez des bloqueurs de fenêtres publicitaires intempestives et des bloqueurs de contenu malveillant.
Les bloqueurs de fenêtres publicitaires intempestives sont très utiles pour éviter la plupart des publicités intrusives et des fenêtres trompeuses qui tentent d'installer subrepticement des téléchargements malveillants. Les navigateurs modernes en intègrent généralement un ; il suffit de l'activer.
De plus, de nombreuses solutions de sécurité intègrent des bloqueurs de publicités, de traqueurs et de sites web dangereux , qui filtrent le trafic avant qu'il n'atteigne votre navigateur. Cette protection multicouche réduit considérablement le risque de tomber dans des pièges.
Téléchargez les fichiers uniquement à partir de sources fiables.
Cela peut paraître répétitif, mais c'est une règle d'or : ne téléchargez pas de logiciels ni de contenu depuis des sites non fiables . Si une offre semble trop belle pour être vraie (logiciels payants gratuits, licences « magiques », films récemment sortis…), il s'agit généralement d'une arnaque.
Dans la mesure du possible, privilégiez les sites web officiels des développeurs, les boutiques d'applications réputées ou les dépôts reconnus. Ces sites vérifient généralement leur contenu et effectuent des contrôles de sécurité qui réduisent considérablement les risques.
Entraînez votre « instinct » numérique
Au-delà des outils, votre meilleure défense, c'est vous-même : apprendre à se méfier des courriels inattendus, à ne pas cliquer sur des liens étranges et à vérifier soigneusement ce que vous installez vous épargnera la plupart de vos problèmes quotidiens.
Vous n'avez pas besoin de devenir un expert en cybersécurité, mais il est judicieux de rester vigilant et de se tenir informé des arnaques les plus courantes en ligne. Avec un bon antivirus, des logiciels à jour et de bonnes habitudes, votre ordinateur aura beaucoup moins de risques d'être infecté.
Compte tenu de ce qui précède, il est clair qu'un ordinateur émet souvent de nombreux signaux d'alarme en cas de problème : ralentissements inhabituels, publicités intrusives, fichiers qui disparaissent, antivirus désactivé ou courriels suspects sont autant d'avertissements qu'il ne faut pas ignorer. Comprendre comment les logiciels malveillants s'infiltrent, quels types existent et comment procéder étape par étape pour analyser, nettoyer et renforcer le système est essentiel pour éviter une simple frayeur et une véritable catastrophe avec perte de données et comptes compromis.

Sommaire
- 1 Signes évidents indiquant que votre PC pourrait être infecté par un virus
- 1.1 Performances extrêmement lentes et plantages continus
- 1.2 Fenêtres pop-up et modifications étranges du navigateur
- 1.3 Messages d'erreur et comportement autonome du PC
- 1.4 Problèmes avec vos fichiers et attaques potentielles de ransomware
- 1.5 Antivirus désactivé et processus suspects
- 1.6 Consommation anormale de la batterie et des données
- 2 Comment infecter un ordinateur avec un virus
- 3 Types de logiciels malveillants et de virus pouvant affecter votre PC
- 3.1 Virus classiques et virus de réécriture
- 3.2 Vers et virus de réseau
- 3.3 Pirates de navigateur
- 3.4 chevaux de Troie et télécommande
- 3.5 Ransomware : le détournement de vos fichiers
- 3.6 Logiciels espions et vol d'informations
- 3.7 Logiciels publicitaires et publicité intrusive
- 3.8 Virus polymorphes et menaces avancées
- 4 Comment détecter et supprimer les virus de votre ordinateur
- 4.1 Étape 1 : Installez un programme antivirus fiable et à jour.
- 4.2 Étape 2 : Déconnectez l’ordinateur d’Internet
- 4.3 Étape 3 : Démarrer en mode sans échec
- 4.4 Étape 4 : Supprimez les fichiers et programmes que vous n’utilisez pas.
- 4.5 Étape 5 : Effectuez une analyse complète avec votre logiciel antivirus.
- 4.6 Étape 6 : Redémarrez votre PC et vérifiez le comportement.
- 4.7 Étape 7 : Changez tous vos mots de passe
- 5 Bonnes pratiques pour prévenir les futures infections
- 5.1 Ayez toujours un bon antivirus installé.
- 5.2 Maintenez votre système et vos logiciels à jour.
- 5.3 Utilisez des bloqueurs de fenêtres publicitaires intempestives et des bloqueurs de contenu malveillant.
- 5.4 Téléchargez les fichiers uniquement à partir de sources fiables.
- 5.5 Entraînez votre « instinct » numérique