- L'IA permet de détecter et de contrer les cybermenaces et les crimes physiques avec plus de rapidité, de précision et de contexte.
- Les attaquants utilisent également l'IA pour la fraude, les deepfakes et l'automatisation de l'exploitation des vulnérabilités.
- La protection de l'IA nécessite la sécurisation des données, des modèles et des API, avec une visibilité complète sur les environnements hybrides et multicloud.
- L'intégration de la sécurité dès la conception et l'accent mis sur la résilience transforment l'IA en un véritable avantage concurrentiel.
L'intelligence artificielle appliquée à la sécurité est devenue un sujet de discussion majeur dans les entreprises, les administrations publiques et les forces de l'ordre. Le passage au cloud, aux environnements hybrides et l'explosion des données ont profondément transformé le paysage, et les cybercriminels exploitent ces failles à une vitesse fulgurante.
Parallèlement, l'IA ouvre un vaste champ d'opportunités : de la détection en temps réel des cyberattaques à l'anticipation des crimes physiques dans des zones spécifiques, en passant par l'automatisation des tâches fastidieuses dans les centres d'opérations de sécurité. Cependant, ce potentiel s'accompagne de risques très sérieux si l'IA elle-même, ses données et les interfaces qui l'entourent ne sont pas correctement protégées.
Le nouveau paysage des menaces et le rôle clé de l'IA
Le paysage actuel des cybermenaces est bien plus complexe et agressif qu'il y a quelques années. La migration massive vers le cloud et les architectures hybrides a entraîné une explosion des surfaces d'attaque : les données sont désormais réparties entre des centres de données sur site, divers fournisseurs de cloud et des environnements périphériques, ce qui rend leur contrôle extrêmement difficile.
Cette évolution coïncide avec une pénurie manifeste de professionnels de la cybersécurité . Aux États-Unis seulement, des centaines de milliers de postes restent vacants, ce qui surcharge les équipes et les oblige à établir des priorités à la hâte, faute de temps pour des recherches approfondies.
Il en résulte que les attaques sont désormais plus fréquentes et plus coûteuses . Selon des rapports récents, le coût moyen mondial d'une violation de données dépasse les 4 millions de dollars, avec une augmentation cumulée à deux chiffres en seulement trois ans. L'analyse de l'impact de l'IA sur ces incidents révèle une différence frappante : les organisations qui n'intègrent pas l'IA à leur stratégie de sécurité paient, en moyenne, beaucoup plus cher par violation que celles qui l'utilisent.
Les entreprises dotées de capacités de sécurité basées sur l'IA peuvent réduire le coût moyen d'une violation de données de plusieurs centaines de milliers de dollars. Même un contrôle partiel ou limité par l'IA représente une réduction significative par rapport à celles qui n'ont pas investi dans ce domaine.
Dans ce contexte, l'IA n'est pas simplement un « plus » : elle devient un outil stratégique essentiel pour surveiller de grands volumes d'informations de sécurité, détecter les comportements anormaux et réagir aux incidents avant qu'ils ne s'aggravent.
Comment les cybercriminels utilisent l'IA
En revanche, les mêmes avancées en IA qui contribuent à la défense contre les attaques ont également été rapidement adoptées par les attaquants . La capacité de générer à moindre coût de faux contenus convaincants bouleverse le paysage de la fraude, de la désinformation et même de l'extorsion.
D'une part, les générateurs de texte sophistiqués permettent de créer des articles de fausses nouvelles, des courriels d'hameçonnage et des messages d'ingénierie sociale très élaborés, adaptés au contexte de la victime et rédigés dans un style imitant celui des journalistes professionnels ou des dirigeants d'entreprise. Il ne s'agit plus de courriels truffés d'erreurs, mais de communications parfaitement crédibles.
En revanche, les outils de création de deepfakes vidéo et audio ont fait un bond en avant spectaculaire. Grâce à des logiciels spécialisés, les pirates peuvent superposer des visages à de vraies vidéos (deepfaces) ou cloner des voix (deepvoices) avec un niveau de réalisme tel qu'il trompe aisément toute personne non avertie.
Un exemple typique est la fraude téléphonique par clonage vocal . Après avoir obtenu des enregistrements audio d'une personne, les escrocs entraînent un modèle capable d'imiter son ton, son accent et sa façon de parler. Ils appellent ensuite un proche en se faisant passer pour cette personne, inventent une urgence et demandent un virement d'argent urgent. En reconnaissant la voix, la victime baisse complètement sa garde.
Au-delà de la tromperie pure et simple, l'IA est également utilisée pour automatiser la détection des vulnérabilités , perfectionner les attaques par force brute contre les identifiants et écrire du code malveillant. Les forces de l'ordre et des organisations comme le FBI ont déjà constaté une nette augmentation des intrusions liées à l'utilisation malveillante de l'IA générative, et de nombreux experts en cybersécurité reconnaissent qu'une part importante de la croissance des attaques est due précisément à ces nouveaux outils.
Applications de l'IA en cybersécurité : du terminal au cloud
Face à ce risque accru, l'IA transforme également la cybersécurité à tous les niveaux de la chaîne technologique . Les entreprises intègrent des capacités d'apprentissage automatique dans leurs solutions de sécurité des terminaux, leurs pare-feu, leurs plateformes SIEM et leurs outils cloud dédiés.
Côté utilisateur, les solutions de sécurité des terminaux basées sur l'IA analysent en continu le comportement des processus, des fichiers et des connexions. Au lieu de se fier uniquement aux signatures, elles apprennent ce qui est « normal » sur chaque appareil et détectent les anomalies suspectes, comme l'exécution soudaine de scripts inconnus ou le chiffrement massif de fichiers, caractéristique des ransomwares.
Les pare-feu de nouvelle génération basés sur l'IA (NGFW dotés de capacités intelligentes) peuvent inspecter le trafic chiffré, détecter les anomalies et corréler les événements sur plusieurs ports et protocoles. Ils peuvent ainsi bloquer les communications avec les serveurs de commande et de contrôle ou empêcher les tentatives d'exfiltration de données qui passeraient autrement inaperçues.
Au niveau de la surveillance globale, les plateformes SIEM (Security Information and Event Management) et les solutions XDR génèrent quotidiennement des milliers d'alertes. L'IA est utilisée pour prioriser et regrouper les événements connexes, transformant ainsi ce flux massif de données brutes en quelques incidents critiques nécessitant une attention immédiate.
De plus, dans les environnements cloud, des solutions de sécurité spécifiques basées sur l'IA sont déployées pour identifier les erreurs de configuration, les autorisations excessives ou les mouvements de données inhabituels entre les régions et les services. Ces solutions sont complétées par des technologies de détection et de réponse réseau (NDR) alimentées par l'IA, qui surveillent le trafic réseau interne afin de détecter les comportements caractéristiques d'un attaquant déjà infiltré dans le système.
Avantages de l'IA pour les équipes de sécurité
Les équipes de cybersécurité sont confrontées à un double défi : la gestion d’un volume massif de données et une complexité technique croissante . Dans ce contexte, l’IA est devenue un allié essentiel, leur permettant d’optimiser leurs ressources.
L'un des avantages les plus évidents est la détection beaucoup plus rapide des menaces . Alors qu'auparavant un analyste devait examiner manuellement les événements, les algorithmes apprennent désormais les schémas d'attaque, les habitudes des utilisateurs et les comportements typiques du système. Cela leur permet d'identifier les incidents critiques en quelques secondes, même lorsqu'ils se manifestent par une combinaison de signaux subtils dispersés dans différentes sources de données.
Un autre point essentiel est la réduction des faux positifs et des faux négatifs . Grâce à la reconnaissance de formes, la détection d'anomalies et les techniques d'apprentissage continu, l'IA filtre les alertes non pertinentes et se concentre sur celles qui représentent une menace réelle. Cela évite aux équipes de s'épuiser à répondre à des alertes qui, au final, ne mènent à rien.
L'IA générative transforme également la façon dont les analystes traitent l'information. En traduisant les données techniques en langage naturel , les outils peuvent produire des rapports clairs, facilement partageables avec les responsables ou d'autres services, expliquer la nature d'une vulnérabilité spécifique ou détailler les mesures correctives recommandées.
Cette capacité à présenter l'information de manière compréhensible et à orienter la réponse permet aux analystes juniors de prendre en charge des tâches plus complexes sans avoir à maîtriser d'emblée les langages de requête ou les outils avancés. Concrètement, l'IA génère des solutions, des suggestions concrètes et un contexte supplémentaire qui accélère l'apprentissage.
Enfin, l'IA offre une vision plus complète de l'environnement en agrégeant et en corrélant les données issues des journaux de sécurité, du trafic réseau , de la télémétrie cloud et des sources externes de renseignements sur les menaces. Cela permet de révéler des schémas d'attaque qui passeraient inaperçus avec une analyse basée sur un seul système.
Authentification, mots de passe et analyse comportementale
Au-delà de la détection d'intrusion, l'IA transforme la protection des identités et la gestion des accès . Si les mots de passe traditionnels persistent, ils sont de plus en plus souvent associés à des modèles d'analyse comportementale basés sur l'IA et à d'autres facteurs.
L'intelligence artificielle est utilisée dans les systèmes d'authentification adaptatifs qui analysent le contexte de chaque connexion : localisation, appareil, heure, historique d'utilisation, vitesse de frappe et autres facteurs. En cas d'anomalie, le système renforce la sécurité en demandant des informations complémentaires ou en bloquant la session.
Parallèlement, les solutions d'analyse comportementale peuvent détecter les tentatives d'usurpation d'identité ou les comptes compromis en étudiant la manière dont les utilisateurs interagissent avec les applications, les ressources auxquelles ils accèdent et leur navigation sur le réseau. Un changement significatif dans ces comportements peut indiquer l'utilisation d'identifiants volés.
La gestion des vulnérabilités s'appuie également sur l'IA pour dépasser les listes interminables de failles habituelles. Des modèles analysent les vulnérabilités les plus susceptibles d'être exploitées en fonction de l'activité réelle des attaquants, de la disponibilité d'exploits publics et de l'exposition de chaque ressource, ce qui permet de prioriser les efforts de correction.
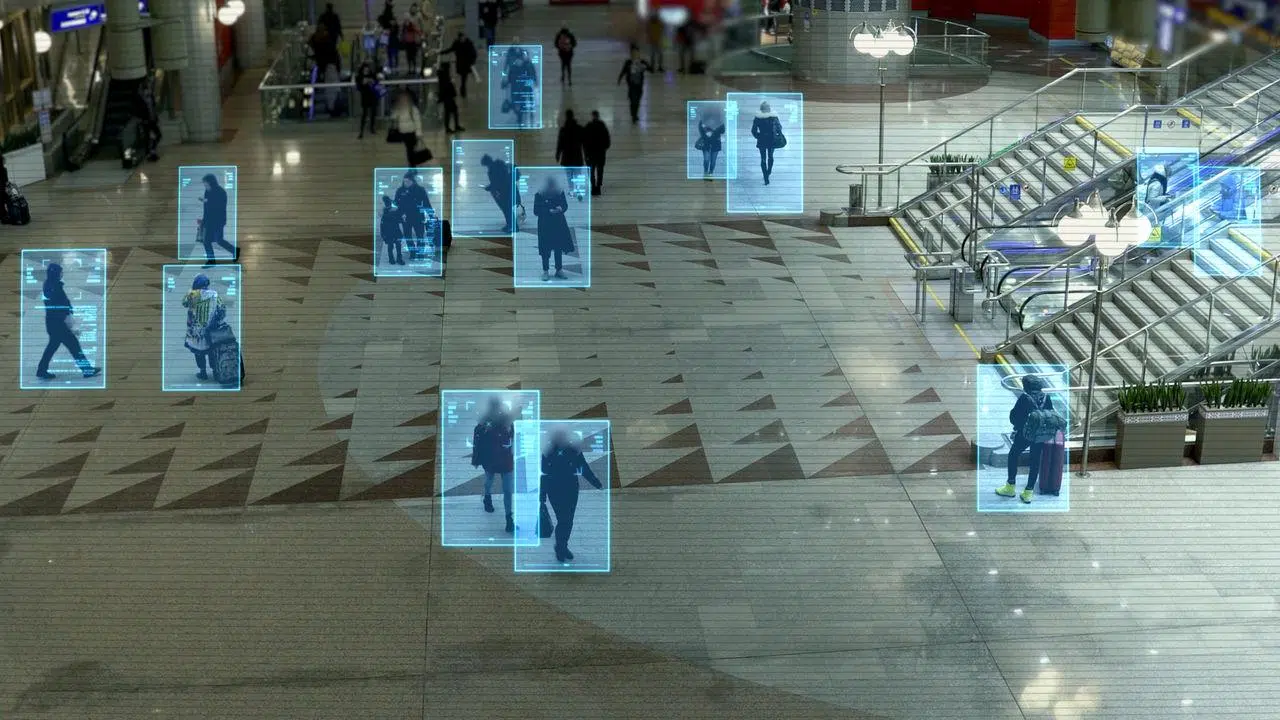
Dans les environnements physiques, la surveillance par caméras et capteurs est optimisée par des modèles d'IA capables de détecter les comportements suspects , d'identifier les plaques d'immatriculation, de reconnaître les schémas de déplacement et de signaler les rassemblements inhabituels. En combinant ces informations avec des données historiques et le contexte, des systèmes d'alerte précoce peuvent être activés dans les zones à forte criminalité.
Prévention et prédiction du crime dans le monde physique
En dehors du cyberespace, l'IA commence également à jouer un rôle important dans la prévention de la criminalité en milieu urbain . En analysant de vastes volumes de données historiques, les autorités peuvent identifier des tendances qui leur permettent de mieux planifier leurs ressources.
Parmi les applications les plus courantes figure l' analyse des tendances criminelles : quels types de délits sont concentrés dans certaines zones, à quelles heures ils sont les plus fréquents, ou comment ils évoluent au fil du temps. Ces informations servent à adapter les patrouilles, à améliorer l'éclairage, à installer des caméras supplémentaires ou à concevoir des campagnes de prévention ciblées.
L'IA est également utilisée dans les systèmes d'alerte précoce qui combinent des données en temps réel (caméras, capteurs, réseaux sociaux, voire variables météorologiques) pour estimer la probabilité d'occurrence de certains incidents. Bien que non infaillibles, ces systèmes peuvent contribuer à anticiper les scénarios à risque.
Dans le domaine des enquêtes, les algorithmes permettent l'analyse numérique de vastes volumes de données médico-légales (empreintes digitales, ADN, dossiers judiciaires, antécédents d'arrestation) afin d'identifier des liens qui seraient très difficiles à déceler au premier abord. Ceci permet aux enquêteurs de relier des affaires apparemment sans rapport ou d'affiner leurs recherches de suspects.
Tout ce déploiement doit s'effectuer dans le respect de la vie privée et des droits humains . Le risque de biais dans les données d'entraînement est réel : si les modèles sont alimentés par des rapports de police déjà biaisés, ils peuvent renforcer les discriminations existantes en « prédisant » davantage de criminalité dans certaines communautés, même si le problème sous-jacent est tout autre.
Risques et défis : sécurité des données, sécurité des modèles et sécurité des API
Pour que l'IA soit digne de confiance, la sécurité ne peut plus se limiter à la protection des serveurs ou des réseaux. Il est essentiel de protéger l'intelligence elle-même : les données qui alimentent les modèles, les architectures d'IA et les interfaces qui les rendent accessibles.
La qualité des modèles dépend de celle de leurs données d'entraînement. Si ces données sont manipulées ou biaisées , l'IA prendra des décisions erronées. Un exemple flagrant se trouve dans les modèles utilisés pour le recrutement : s'ils sont entraînés avec des historiques favorisant systématiquement certains profils, l'IA peut renforcer les préjugés liés au genre, à l'origine ethnique ou à la race, et discriminer ainsi des candidats parfaitement qualifiés.
Sur le plan purement technique, les modèles de langage et autres IA avancées sont confrontés à de nouvelles catégories d'attaques, comme l'injection d'instructions . Celle-ci consiste à dissimuler des instructions malveillantes dans les données d'entrée afin de modifier le comportement du modèle, de contourner ses contraintes ou de l'amener à renvoyer des informations nuisibles.
Un autre risque majeur est la divulgation d'informations sensibles . En cas de mauvaise configuration des systèmes, des données confidentielles de clients, des secrets commerciaux ou des fragments de l'ensemble d'entraînement lui-même peuvent être révélés, soit directement, soit par des techniques telles que l'inférence d'appartenance ou l'extraction de modèles.
Les API utilisées pour accéder aux modèles d'IA, les entraîner ou les déployer constituent un point critique. Sans authentification robuste, limitation des requêtes et validation des entrées , elles deviennent des cibles faciles pour les attaques par force brute, le web scraping massif ou les modifications non autorisées des paramètres des modèles. Ce n'est pas un hasard si la majorité des entreprises ont subi des incidents de sécurité liés aux API ces derniers mois.
Complexité des environnements hybrides et nécessité d'une visibilité totale
La plupart des organisations déploient leurs solutions d'IA sur des infrastructures hybrides combinant cloud public, cloud privé, infrastructure sur site et, de plus en plus, edge computing. Cette fragmentation complique la visibilité sur l'emplacement des données, leurs flux et les personnes y ayant accès à un instant donné.
Le manque de visibilité engendre une fragmentation des contrôles et des angles morts . Certains modèles sont entraînés dans un cloud, affinés dans un autre, puis déployés dans différents pays, les données circulant d'un environnement à l'autre. Sans une observabilité adéquate, des failles de sécurité ou des non-conformités réglementaires peuvent facilement survenir sans être détectées à temps.
De plus, contrairement aux logiciels traditionnels, les modèles d'IA évoluent avec l'usage . Ils peuvent adapter leurs paramètres en fonction des nouvelles données qu'ils traitent, ce qui rend difficile la détection de toute manipulation ou d'un écart progressif par rapport à leur comportement attendu.
Il est donc crucial de mettre en place une surveillance continue et des analyses avancées, incluant des mesures de sécurité, dans votre laboratoire afin de suivre les performances, les réponses et les décisions de vos modèles. C'est la seule façon d'identifier les anomalies, les dégradations subtiles ou les tentatives d'attaque qui passent inaperçues dans les journaux traditionnels.
Ce besoin de contrôle s'étend également aux couches réseau et applicative. Les technologies de protection des applications web et des API, associées à des capacités d'inspection approfondie du trafic, permettent de détecter les requêtes suspectes, les tentatives d'extraction de données ou les comportements anormaux envers les services d'IA, et de les bloquer avant qu'ils ne compromettent des informations sensibles.
La sécurité dès la conception et la résilience comme avantage concurrentiel
Pour que l'IA devienne un véritable moteur de croissance et non une source constante d'inquiétudes, la sécurité doit être intégrée dès le départ . Il ne suffit pas de concevoir le modèle, de le mettre en production, puis de le corriger à la hâte.
Une stratégie mature implique la validation et la protection des données à toutes les étapes, l'application de contrôles d'accès stricts, la séparation des environnements de développement, de test et de production, et la signature cryptographique des artefacts du modèle pour garantir leur intégrité tout au long de leur cycle de vie.
Il est également essentiel de concevoir des capacités de détection et de réponse automatisées : lorsqu’un modèle se comporte étrangement, lorsqu’une API reçoit un modèle de requête anormal ou lorsqu’un changement inattendu est détecté dans un ensemble de données, le système doit être capable de réagir rapidement, d’isoler les composants et d’informer les équipes concernées.
La résilience, entendue comme la capacité de l'IA à résister aux attaques et à se rétablir sans perte de fonctionnalité , devient un facteur de confiance essentiel pour les dirigeants. Si une organisation a la certitude que ses modèles sont sécurisés, observables et conformes, elle disposera d'une plus grande liberté pour innover et expérimenter des cas d'usage avancés.
En pratique, de nombreuses entreprises combinent des services de cybersécurité spécialisés avec des solutions de protection des applications et de gestion du trafic qui permettent des stratégies de défense en profondeur : inspection avancée du trafic, isolation de l’environnement, atténuation de l’exposition des données, surveillance des modèles et routage intelligent des requêtes basé sur le coût, la conformité et les performances.
Tout cela ne supprime pas la nécessité d'une supervision humaine, mais réduit considérablement les tâches manuelles et répétitives. L'IA gère le tri des alertes, la corrélation des événements et la synthèse des informations, tandis que les spécialistes se concentrent sur la compréhension des intentions des attaquants, l'investigation des incidents complexes et la conception de cyberdéfenses plus robustes.
En définitive, l'utilisation de l'IA dans le domaine de la sécurité repose sur trois idées fondamentales : que l'IA et la sécurité doivent progresser de concert , que la protection de l'IA implique la protection des données, des modèles et des interfaces (et pas seulement de l'infrastructure), et que la résilience générée par une IA bien protégée se traduit par un réel avantage concurrentiel par rapport à ceux qui improvisent au fur et à mesure.
L'intelligence artificielle, autrefois marginale, est devenue le moteur de l'innovation numérique dans presque tous les secteurs. Son intégration à la sécurité, tout en garantissant une protection adéquate, permet d'atténuer l'impact des violations de données, d'anticiper les menaces, d'améliorer la prévention de la criminalité et de décharger les équipes humaines des tâches les plus fastidieuses, à condition de maintenir un juste équilibre entre efficacité, éthique et respect des droits humains.