- La segmentation en zones (LAN, DMZ, VLAN) et l'utilisation de listes de contrôle d'accès (ACL) précises réduisent considérablement la surface d'attaque des serveurs.
- Un pare-feu Windows correctement configuré et doté de fonctions de sécurité avancées permet un contrôle précis du trafic entrant et sortant sur chaque ordinateur.
- Les pare-feu de nouvelle génération (NGFW) combinent le filtrage des applications, l'IPS, le VPN, le filtrage des URL et la QoS pour une protection et une gestion complètes de l'environnement.
- La journalisation, l'audit et le test réguliers des règles sont essentiels pour détecter les erreurs de configuration et maintenir la sécurité à long terme.
La maîtrise de la configuration avancée des pare-feu serveur n'est plus réservée aux grandes entreprises. Toute entreprise soucieuse de sa cybersécurité doit comprendre comment segmenter son réseau, définir des zones, créer des règles détaillées et optimiser l'utilisation du pare-feu périmétrique et du pare-feu Windows sur chaque ordinateur et serveur.
Tout au long de ce guide, vous verrez en détail comment fonctionnent les pare-feu de nouvelle génération (NGFW) , comment concevoir des zones (LAN, WAN, DMZ, VLAN), quels types de règles appliquer (programme, port, protocole, IP…), comment tirer parti du pare-feu Windows avec une sécurité avancée , le rôle d'outils comme SimpleWall et les bonnes pratiques à suivre pour que l'ensemble du système ne devienne pas un véritable casse-tête ingérable.
Pare-feu de nouvelle génération pour serveurs : bien plus qu’un simple filtrage de ports
Les pare-feu de nouvelle génération, tels que le FortiGate NGFW , combinent des fonctionnalités réseau avancées et une sécurité renforcée dans un seul appareil. Ils ne se contentent pas d'ouvrir ou de fermer des ports ; ils analysent le trafic au niveau applicatif, inspectent le contenu chiffré et s'intègrent aux architectures complexes de cloud, de réseau local (LAN), de réseau sans fil (WLAN) et d'accès distant.
Dans le cas de FortiGate, le cœur du système est FortiOS , un système d'exploitation spécifique qui unifie les politiques de sécurité et les fonctions réseau : SD-WAN intégré, ZTNA universel, contrôle du trafic dans les réseaux sans fil et filaires, et gestion centralisée grâce à FortiManager.
De plus, ces dispositifs s'appuient sur une architecture ASIC propriétaire (puces dédiées) pour accélérer l'inspection et le décryptage des paquets sans dégrader les performances ni augmenter la consommation d'énergie, même lorsque le réseau est à pleine charge et qu'il existe des centaines ou des milliers de sessions simultanées.
La protection contre les menaces est renforcée par les services FortiGuard , qui ajoutent l'intelligence artificielle pour détecter les logiciels malveillants, le trafic suspect, les exploits et les attaques ciblées, le tout s'inscrivant dans le concept de Fortinet Security Fabric : une structure de sécurité qui couvre le réseau, les terminaux et le cloud pour répondre de manière coordonnée aux incidents.
Conception de zones de pare-feu et segmentation du réseau sur les serveurs
Avant d'établir des règles à outrance, il est essentiel de bien concevoir l' architecture de zonage et la segmentation du réseau . Plus le réseau est plat, plus il sera facile pour un attaquant de se déplacer latéralement une fois qu'il y aura pénétré.
La première étape consiste à identifier les actifs et services clés : serveurs web, bases de données, applications internes, terminaux de point de vente, PABX VoIP, réseaux invités, etc. En fonction de leur criticité et de leur exposition, ils sont regroupés en différentes zones logiques.
Il est courant de créer une DMZ (zone démilitarisée) pour les serveurs qui fournissent des services directement sur Internet (messagerie, VPN, applications web, portails publics, etc.). Ces serveurs doivent être isolés à la fois du réseau externe et du réseau interne, plus sensible, afin de limiter au maximum le trafic entre les zones.
Les serveurs accessibles uniquement depuis l'intérieur de l'organisation sont situés dans des zones de serveurs internes , distinctes du réseau utilisateur, du réseau d'administration et des environnements de laboratoire ou de test. Pour ce faire, il est courant d'utiliser des commutateurs compatibles VLAN afin de maintenir également la séparation au niveau 2.
Dans les environnements IPv4, tous les réseaux internes doivent utiliser des plages d'adresses privées (RFC 1918) et recourir aux mécanismes NAT pour accéder à Internet. Cette traduction est généralement effectuée au niveau du pare-feu de périmètre, qui applique également les politiques de trafic entrant et sortant pour chaque zone.
Listes de contrôle d'accès (ACL) et règles inter-zones
Une fois les zones définies et attribuées aux interfaces ou sous-interfaces du pare-feu, il est temps de s'occuper des ACL (listes de contrôle d'accès) , qui sont les règles qui déterminent quel trafic est autorisé et quel trafic est rejeté entre ces zones.
L'idée est de définir, pour chaque interface ou sous-interface, un ensemble de règles aussi spécifiques et précises que possible : adresse IP ou sous-réseau source, adresse IP ou sous-réseau de destination, protocole (TCP, UDP, ICMP, etc.), ports concernés et action (autoriser ou refuser). Plus les règles sont précises, moins il y aura de failles de sécurité.
Il est recommandé de terminer chaque liste de contrôle d'accès (ACL) par une règle implicite de blocage total , qui sert de filet de sécurité : si un paquet ne correspond à aucune règle d'autorisation précédente, il est bloqué. Ensuite, des exceptions très spécifiques sont créées pour les flux réellement nécessaires.
Il est également conseillé de désactiver l'accès public aux interfaces de gestion du pare-feu (HTTP, HTTPS, SSH, etc.), en n'autorisant la gestion que depuis des réseaux internes très spécifiques ou via un VPN de gestion sécurisé.
Les pare-feu de nouvelle génération (NGFW) modernes offrent bien plus que le simple contrôle des ports et des adresses IP : ils s’appuient sur le contrôle des applications , la catégorisation web, la prévention des intrusions (IPS) et l’analyse avancée des fichiers (sandbox). Si vous avez déjà souscrit à ces fonctionnalités, il est judicieux de les activer et de les configurer pour les flux de trafic critiques, notamment ceux qui franchissent le périmètre du réseau.
Pare-feu permissif vs pare-feu restrictif sur les serveurs
Un point clé lors de la conception d'une politique de pare-feu (qu'il s'agisse du périmètre ou du système d'exploitation) est de décider s'il faut partir d'une position permissive ou restrictive.
Dans un pare-feu permissif, la règle implicite par défaut est « tout autoriser ». Seuls les éléments explicitement interdits par les règles de blocage sont bloqués. Cette approche est généralement utilisée sur les réseaux locaux (LAN) de confiance ou sur les ordinateurs configurés comme un « réseau privé » sous Windows.
Dans un pare-feu restrictif , c'est l'inverse : la règle ultime est le refus total. Seul le trafic correspondant aux règles d'autorisation explicites est autorisé. Cette approche est courante au niveau de l'interface WAN (réseau étendu), des pare-feu comme pfSense ou des pare-feu de nouvelle génération (NGFW) d'entreprise, et des périphériques configurés comme un réseau public.
Windows, par exemple, utilise par défaut une politique restrictive pour les connexions entrantes (bloquant tout ce qui n'est pas explicitement autorisé) et une politique permissive pour les connexions sortantes (autorisant tout sauf ce qui a été bloqué). Ce comportement peut être modifié dans les paramètres avancés du pare-feu.
Que peut réellement apporter le pare-feu Windows sur les serveurs ?
Le Pare-feu Windows avec sécurité avancée est bien plus puissant qu'on ne le croit. Il contrôle le trafic entrant et sortant, en le filtrant par adresse IP, port, protocole, service, interface réseau, type de profil (domaine, privé, public) et même par utilisateur ou groupe dans certains cas.
Parmi ses fonctionnalités figurent le filtrage de paquets de bas niveau , la génération de journaux détaillés (qui peuvent ensuite être analysés avec l'Observateur d'événements ou envoyés à un SIEM), la détection des réseaux publics pour appliquer automatiquement un profil plus strict et l'intégration avec d'autres couches de sécurité telles que Windows Defender.
Pour les petites entreprises et de nombreux environnements serveur, un pare-feu de nouvelle génération (NGFW) bien configuré peut largement suffire , surtout s'il est associé à un antivirus performant et à de bonnes pratiques d'administration. Il est toutefois important d'être conscient de ses limites : il ne remplace pas un pare-feu de nouvelle génération de périmètre ni un système de prévention d'intrusion (IPS) dédié.
Parmi ses points faibles, on peut citer le fait que le pare-feu Windows n'offre pas par défaut une inspection approfondie des paquets avec des signatures avancées, ne bloque pas nativement la télémétrie système, que ses notifications sont discrètes (il vous alerte à peine des nouvelles connexions) et que la manière de consulter les journaux n'est pas conviviale pour les utilisateurs non techniques.
Accès au pare-feu Windows avec sécurité avancée
Pour gérer les paramètres avancés du pare-feu dans un environnement de domaine Active Directory , la meilleure approche consiste à utiliser les objets de stratégie de groupe (GPO) . L'appartenance au groupe Administrateurs du domaine ou les autorisations déléguées pour les GPO sont requises.
Dans la console de gestion des stratégies, accédez à Stratégies > Configuration ordinateur > Paramètres Windows > Paramètres de sécurité > Pare-feu Windows avec fonctions avancées de sécurité . Vous pouvez y définir des règles communes pour les ordinateurs clients et les serveurs appartenant au domaine.
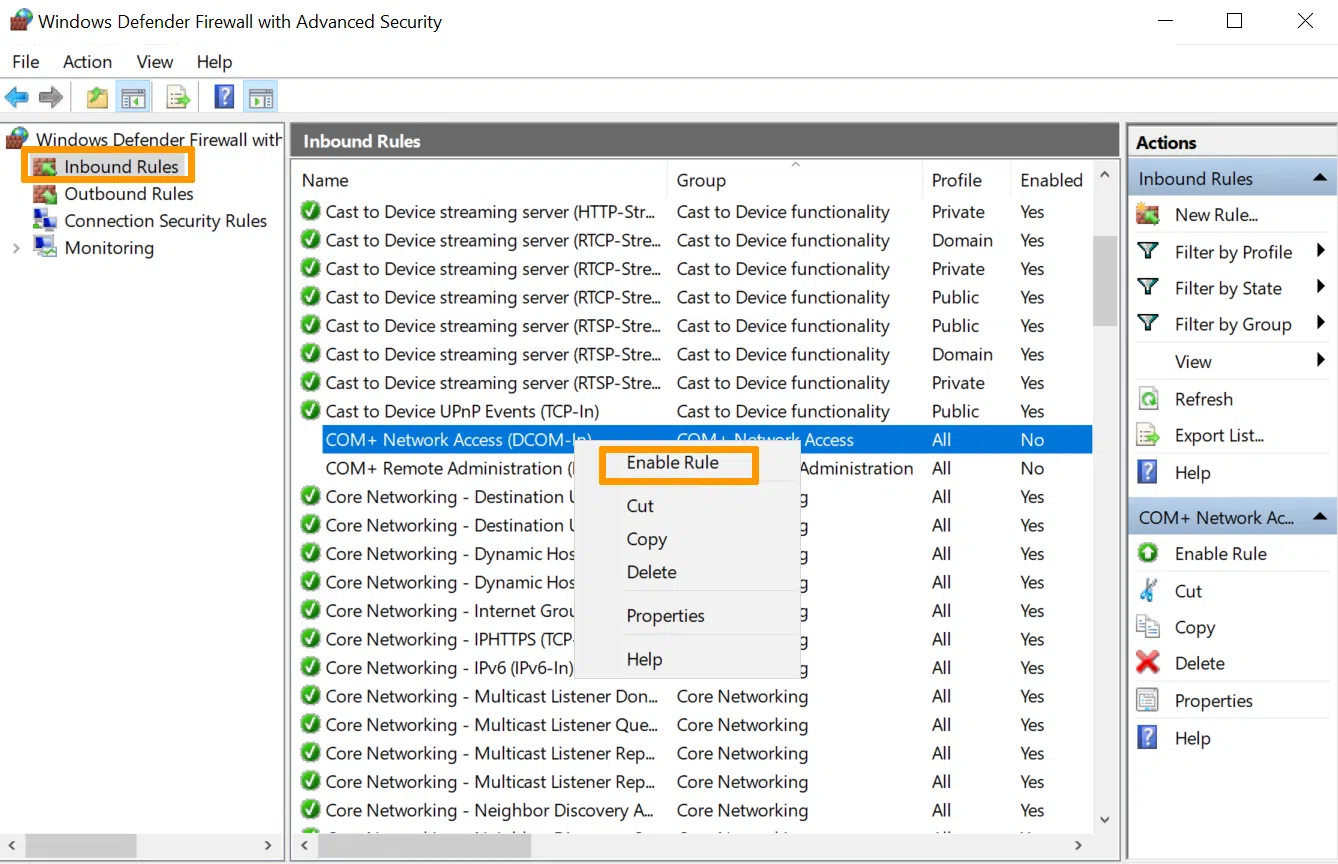
S'il s'agit d'un serveur unique ou d'un ordinateur local , seuls les privilèges d'administrateur sur cet appareil sont nécessaires. Le moyen le plus rapide d'ouvrir la console est d'appuyer sur Démarrer, de saisir wf.msc et d'appuyer sur Entrée. La console du Pare-feu Windows s'ouvrira alors, avec les paramètres de sécurité avancés pour cet ordinateur.
L'écran principal affiche les règles entrantes, les règles sortantes, les règles de sécurité de connexion et la configuration des différents profils (domaine, privé, public), ainsi qu'une zone de surveillance où seules les règles actives sont visibles.
Profils, politiques globales et comportement par défaut
Le panneau des propriétés du pare-feu permet de contrôler les options globales de chaque profil réseau (domaine, privé, public). Ces options déterminent le comportement du pare-feu lorsqu'une carte réseau est associée à un type de réseau spécifique.
Pour chaque profil, vous pouvez décider si le pare-feu est activé ou désactivé , si les connexions entrantes qui ne correspondent à aucune règle sont bloquées ou autorisées, et de même pour les connexions sortantes.
Vous pouvez également ajuster des paramètres tels que les notifications lors du blocage d'un programme , l'emplacement de stockage des journaux du pare-feu , la taille maximale de ces journaux et le traitement spécial du trafic protégé par les tunnels VPN IPsec, généralement considéré comme plus fiable.
La section Surveillance affiche toutes les règles actuellement actives, y compris celles issues des objets de stratégie de groupe (GPO) et celles définies localement. C'est ici que vous pouvez consulter les règles actives et leurs paramètres, puis ouvrir et modifier leurs propriétés.
Règles d'entrée et de sortie : sens de circulation
Lors de la configuration des règles du pare-feu Windows, une erreur fréquente consiste à confondre le sens du trafic . Les règles entrantes s'appliquent aux paquets arrivant sur l'ordinateur ; les règles sortantes s'appliquent aux paquets quittant l'ordinateur et se dirigeant vers une autre machine.
Si l'objectif est d'empêcher les connexions entrantes vers un serveur, il convient de créer ou de modifier des règles de trafic entrant . Inversement, si le but est d'empêcher un service ou un programme serveur de se connecter à l'extérieur, il convient de modifier les règles de trafic sortant.
Chaque entrée de la liste indique si la règle est activée (icône de coche verte) ou désactivée. Les règles désactivées n'ont aucun impact sur le trafic, même si elles sont toujours définies. Il est fréquent de trouver de nombreuses règles Windows prédéfinies qui sont présentes mais inactives jusqu'à ce qu'elles soient nécessaires.
Comprendre le flux source/destination et le port local/distant est fondamental pour éviter de créer des règles qui ne sont jamais appliquées ou qui ouvrent plus de ports que nécessaire, ce qui est très courant lors de la configuration de services complexes.
Types de règles dans le pare-feu Windows
L'Assistant Nouvelle règle du Pare-feu Windows propose quatre catégories principales : Programme, Port, Prédéfinie et Personnalisée . Chacune est conçue pour un scénario différent ; vous devez donc choisir avec soin en fonction du résultat souhaité.
Les règles de programme ciblent un exécutable spécifique ; les règles de port filtrent par numéro de port TCP ou UDP ; les règles prédéfinies simplifient la gestion des services Windows connus ; et les règles personnalisées permettent un réglage très précis en combinant plusieurs critères simultanément.
Dans tous les cas, l'assistant termine en demandant l'action à appliquer (autoriser, autoriser uniquement si la connexion est sécurisée par IPsec, ou bloquer) et les profils réseau concernés (domaine, privé, public). Enfin, un nom et une description sont attribués pour faciliter son identification ultérieure.
Sur les serveurs critiques, il est important de prendre le temps de bien documenter les règles, en indiquant quel service elles protègent et pourquoi elles existent , afin qu'il n'y ait aucun doute sur leur utilité lors de futurs audits ou modifications.
Règles par programme : contrôle précis des services spécifiques
Les règles de type programme permettent de contrôler facilement le trafic d'une application sans avoir à mémoriser tous les ports qu'elle utilise. Elles s'appliquent aussi bien au trafic entrant qu'au trafic sortant.
Dans l'assistant, sélectionnez l'option « Chemin d'accès à ce programme » et indiquez le chemin d'accès à l'exécutable . Vous pouvez utiliser des variables d'environnement pour garantir l'application correcte de la règle, même si le programme est installé à différents emplacements sur différents ordinateurs.
Sur les serveurs hébergeant des services au sein de svchost.exe ou d'autres conteneurs multiservices, vous pouvez personnaliser la règle pour qu'elle ne s'applique qu'à certains services en sélectionnant le service par son nom court. Cela vous permet, par exemple, de différencier le trafic d'un service RPC particulier au sein du même processus.
Il est fortement recommandé d'associer une règle de programme à des restrictions dans l' onglet « Protocoles et ports » , en spécifiant explicitement les ports que l'application est autorisée à utiliser. Si elle tente d'ouvrir un autre port, le pare-feu la bloquera.
Règles de port : filtrage TCP/UDP classique
Les règles de type port permettent d'autoriser ou de bloquer le trafic en fonction du numéro de port local ou distant et du protocole (principalement TCP ou UDP). Elles peuvent être utilisées pour les règles de trafic entrant et sortant.
Dans une règle de trafic entrant classique pour ouvrir, par exemple, le port TCP 21 , vous sélectionnez TCP, spécifiez « ports locaux spécifiques » et saisissez 21. Vous pouvez spécifier plusieurs ports séparés par des virgules (par exemple, 21,20,22) ou des plages telles que 5000-5100, voire mélanger des ports individuels et des plages dans la même règle.
Ensuite, vous choisissez l'action à effectuer (autoriser, autoriser si sécurisé, bloquer) et les profils concernés. C'est une méthode simple pour autoriser certains services standard (HTTP, HTTPS, RDP, etc.) sans avoir à se pencher sur les détails de chaque programme.
Dans le cas des règles de trafic sortant , il est généralement conseillé de spécifier le port distant, car il s'agit de la destination à laquelle le serveur tente de se connecter. Un cas d'utilisation typique consiste à bloquer tout le trafic sortant vers des ports suspects ou à limiter la communication de certaines applications à des ports très spécifiques.
Règles prédéfinies et personnalisées
Les règles prédéfinies regroupent des configurations prêtes à l'emploi pour les services Windows courants (partage de fichiers et d'imprimantes, Bureau à distance, etc.). Il suffit de choisir le service, d'indiquer s'il faut l'autoriser ou le bloquer, de sélectionner les profils, et le tour est joué.
Cette option est pratique pour activer ou désactiver rapidement un service interne sans avoir à identifier les ports et protocoles utilisés. En arrière-plan, le système crée des règles spécifiques pour ce service.
Les règles personnalisées sont les plus complètes et offrent le plus grand contrôle. Elles permettent de spécifier tous les paramètres : programme (ou tous les programmes), type de service, protocole IP (avec une liste de protocoles tels que TCP, UDP, ICMPv4, ICMPv6, GRE, IPv6-Route, etc.), combinaison de ports locaux et distants, adresses IP source et de destination (y compris les plages et les sous-réseaux), et conditions supplémentaires.
Dans les protocoles tels que ICMPv4 ou ICMPv6, vous pouvez choisir d' autoriser tous les types de messages ICMP ou seulement certains (requête d'écho, réponse d'écho, délai dépassé, etc.). Vous pouvez même définir des types et des codes spécifiques qui ne figurent pas dans la liste générale.
De plus, lors de la définition des adresses IP dans la section étendue, l'assistant vous permet d'ajouter des plages entières ou des sous-réseaux (par exemple, 192.168.10.0/24) pour restreindre davantage les appareils pouvant utiliser cette règle, aussi bien localement qu'à distance.
Règles ICMP entrantes sur les serveurs
Autoriser ou non le trafic ICMP vers un serveur est une décision stratégique. Une règle ICMP entrante permet au serveur de répondre aux requêtes ping et à certains messages de diagnostic réseau, ce qui est très utile pour l'administration, mais peut également fournir des informations à un attaquant.
Pour créer une règle ICMP entrante dans le Pare-feu Windows, ouvrez la console avancée, accédez à Règles de trafic entrant et créez une nouvelle règle personnalisée. Dans la section Programmes, sélectionnez généralement « Tous les programmes ».
Sur l'écran du protocole, sélectionnez ICMPv4 ou ICMPv6 selon la pile réseau utilisée. Si vous utilisez à la fois IPv4 et IPv6, vous devrez créer une règle pour chaque protocole. L'option de personnalisation vous permet de sélectionner les types ICMP spécifiques que vous souhaitez autoriser (requête/réponse d'écho uniquement, ou un ensemble plus large).
Ensuite, on définit la portée (les adresses IP autorisées à être interrogées par ping), l'action (généralement autoriser la connexion) et les profils réseau sur lesquels la règle s'appliquera. Enfin, un nom descriptif est attribué à la règle pour faciliter son identification.
Règles de service ou de programme entrantes et sortantes
Dans certains cas, vous souhaitez autoriser un service spécifique à écouter le trafic entrant sur n'importe quel port dont il a besoin, ou inversement : empêcher un programme de communiquer avec le monde extérieur via n'importe quel port.
Pour la partie entrante, une règle personnalisée est créée, « Ce chemin d'accès au programme » est sélectionné et l'exécutable du service est spécifié. Il est ensuite possible de personnaliser cette règle afin qu'elle ne s'applique qu'aux services hébergés dans cet exécutable, en sélectionnant le service par son nom court.
Il est même possible de modifier le type SID du service à l'aide de la commande `sc sidtype <NomDuService> <UNRESTRICTED|RESTRICTED>`. Cela détermine comment ce service peut être utilisé au sein des règles du pare-feu. Le définir sur RESTRICTED peut empêcher son démarrage ; il convient donc de procéder avec précaution et uniquement lorsque ce niveau de protection est nécessaire.
Pour le trafic sortant, la procédure est similaire, mais elle implique la création d'une règle de sortie . Si vous souhaitez bloquer complètement l'accès à Internet de ce programme, vous devez définir le chemin d'accès à l'exécutable, choisir l'action « Bloquer la connexion » et sélectionner les profils à restreindre.
Configurations spéciales pour les ports RPC et dynamiques
Les services utilisant les appels de procédure distante (RPC) peuvent être particulièrement sensibles car ils utilisent des ports dynamiques attribués par le système lors de l'exécution. Pour autoriser ce trafic de manière contrôlée à travers le pare-feu Windows, il est généralement nécessaire de créer deux règles spécifiques.
La première règle cible le service RPC Endpoint Mapper , situé dans %systemroot%\system32\svchost.exe. Cette règle est personnalisée pour s'appliquer au service RpcSs, le protocole TCP est défini et l'option « RPC Endpoint Mapper » est sélectionnée pour le port local.
La seconde règle est créée pour le service réseau compatible RPC que nous souhaitons autoriser. Elle spécifie le chemin d'accès à l'exécutable qui l'héberge et l'associe à ce service. Dans ce cas, « Ports dynamiques RPC » est sélectionné pour le port local.
Dans les deux règles, la portée (adresses IP autorisées), l'action (autoriser la connexion) et les profils sont ensuite ajustés. Ainsi, seuls les appareils et services répondant à ces conditions peuvent bénéficier du transfert de port RPC.
Journalisation, audit et dépannage des pare-feu Windows
En cas de dysfonctionnement, les journaux du pare-feu et les événements d'audit constituent la première source d'information . Il est donc conseillé de configurer correctement la collecte des journaux avant d'en avoir besoin.
Dans les propriétés du pare-feu, sous chaque onglet de profil, vous pouvez personnaliser le chemin d'accès au fichier journal , sa taille maximale (en Ko) et choisir d'enregistrer les paquets rejetés, les connexions réussies ou les deux. Dans un environnement serveur, il est généralement conseillé d'enregistrer les deux pour une vue d'ensemble claire.
En revanche, l'outil en ligne de commande auditpol.exe vous permet d'activer des sous-catégories d'audit spécifiques, telles que les modifications de stratégie, afin que le système génère des événements détaillés lorsque les stratégies de pare-feu ou IPsec sont modifiées.
Lors de l'investigation d'un problème, il est utile de capturer l'état du réseau avec `netstat -ano > netstat.txt` et la liste des processus avec `tasklist > tasklist.txt` . En croisant les identifiants de processus (PID) dans `tasklist` avec les connexions actives dans `netstat`, vous pouvez déterminer quel programme utilise un port spécifique.
Dans les scénarios complexes, Microsoft fournit des scripts tels que TSS.ps1 pour collecter des traces avancées du moteur de filtrage Windows (WFP), qui sont ensuite regroupées dans un fichier ZIP et peuvent être analysées ou soumises au support technique.
Outils externes : pare-feu SimpleWall et pare-feu tiers
Le pare-feu intégré de Windows fonctionne bien, mais il manque souvent une interface plus intuitive et des notifications claires lorsqu'une application tente d'accéder à Internet pour la première fois . C'est là que les solutions tierces entrent en jeu.
SimpleWall est une solution légère et open source pour Windows. Elle exploite la plateforme de filtrage Windows (WFP) sans modifier directement le pare-feu Windows, mais crée ses propres règles via WFP pour contrôler les applications autorisées à accéder au réseau.
Ses fonctionnalités incluent un éditeur de règles simple , des listes internes pour bloquer la télémétrie et l'espionnage Windows, les journaux de paquets bloqués, la compatibilité IPv6 et la prise en charge des services système et des applications du Microsoft Store.
SimpleWall vous permet de créer des règles permanentes ou temporaires (qui disparaissent après un redémarrage), d'activer des filtres globaux et de classer les programmes comme autorisés, bloqués ou bloqués silencieusement. Cependant, pour que vos règles soient appliquées, SimpleWall doit être exécuté en arrière-plan.
Au-delà de SimpleWall, certains utilisateurs optent pour des pare-feu commerciaux offrant davantage de fonctionnalités : inspection approfondie des paquets, listes anti-traces préconfigurées, sandbox, analyse comportementale, tableaux de bord graphiques avancés et meilleure visibilité du trafic sortant. Nombre de ces produits s’intègrent au Pare-feu Windows ou le remplacent partiellement.
Performances, avantages et inconvénients de l'utilisation des pare-feu sur les serveurs
L'utilisation d'un pare-feu, qu'il soit périmétrique ou au niveau du système d'exploitation, engendre une légère baisse de performance, car chaque paquet réseau est analysé en fonction d'une ou plusieurs règles. Ce phénomène peut être perceptible sur les systèmes dotés de matériel très ancien ou peu performant. Consultez le guide d'optimisation des serveurs Linux pour minimiser cet impact.
Toutefois, l'avantage de disposer d'une première ligne de défense est énorme : elle réduit l'exposition aux attaques externes, contrôle les applications qui peuvent se connecter depuis l'extérieur, génère des journaux utiles pour l'audit et adapte le niveau de protection selon que vous vous trouvez sur un réseau de confiance ou un réseau public.
Les principaux inconvénients, outre l'impact sur les performances, sont la complexité de la maintenance (surtout pour les utilisateurs inexpérimentés) et le faux sentiment de sécurité : un pare-feu ne remplace pas un bon antivirus, les mises à jour système, ni, bien sûr, le bon sens de l'administrateur.
De plus, une gestion correcte des règles prend du temps : examiner ce qui est réellement utilisé, supprimer les règles obsolètes, documenter les modifications et vérifier qu’aucune faille n’est laissée ouverte par inadvertance lors de tests rapides ou d’exceptions temporaires.
Meilleures pratiques avancées pour la sécurité des pare-feu sur les serveurs
Dans un environnement serveur critique, il ne suffit pas de définir quelques règles et de s'en désintéresser. Il existe un certain nombre de bonnes pratiques permettant de maintenir le contrôle et de réduire les risques à long terme.
La première consiste à appliquer le principe du moindre privilège (PoLP) : aussi bien aux utilisateurs qu’aux règles. Évitez les règles génériques comme « autoriser tout depuis n’importe quelle adresse IP » et définissez plutôt des règles adaptées à des adresses IP ou des sous-réseaux spécifiques, à des ports spécifiques et à des applications connues.
Un autre point essentiel est de maintenir le pare-feu et ses composants à jour . Cela implique d'appliquer les correctifs du système d'exploitation, les mises à jour du micrologiciel du pare-feu, les signatures IPS et toutes les mises à jour publiées par le fournisseur, de préférence après les avoir testées dans un environnement de test.
Enfin, il est essentiel de mettre en place une surveillance et une journalisation efficaces : envoyer les journaux à un SIEM, définir des alertes pour les schémas suspects (par exemple, de nombreux paquets bloqués provenant de la même adresse IP) et examiner périodiquement les rapports, et non pas simplement les collecter « au cas où ».
Outre la couche logique, la sécurité physique du pare-feu est importante : équipements dans des baies fermées, accès restreint à la salle technique et sauvegardes de la configuration pour permettre une restauration rapide en cas de problème après une modification.
Couches supplémentaires : filtrage d’URL, VPN, IPS, QoS et contrôle des applications
La plupart des pare-feu de nouvelle génération (NGFW) modernes vous permettent d'activer des fonctionnalités avancées qui complètent le filtrage de paquets de base et les règles IP/port.
Le filtrage d'URL permet de classer les sites web par catégories (logiciels malveillants, réseaux sociaux, contenu pour adultes, téléchargements P2P, etc.) et de bloquer ceux considérés comme inappropriés ou dangereux, ce qui contribue à la fois à renforcer la sécurité et à faire respecter les politiques d'utilisation acceptable.
Les VPN , qu'ils soient de site à site ou d'accès distant, utilisent des protocoles tels qu'IPsec ou SSL/TLS pour chiffrer le trafic entre les bureaux et les utilisateurs distants. Les pare-feu intègrent généralement la terminaison VPN et appliquent les mêmes politiques de contrôle au trafic chiffré qu'au reste du réseau.
Un système de prévention des intrusions (IPS) inspecte le trafic en temps réel à la recherche de schémas d'attaque connus ou de comportements étranges, et peut bloquer automatiquement les connexions qui tentent d'exploiter les vulnérabilités du système ou de l'application.
Le contrôle des applications offre une visibilité bien supérieure à celle du simple contrôle des ports : il vous permet de décider quelles applications spécifiques (par exemple, Skype, Dropbox, les applications de jeux, etc.) sont autorisées ou bloquées, même lorsqu’elles utilisent des ports standard ou cryptés.
Enfin, la qualité de service (QoS) permet de prioriser le trafic critique (voix, vidéoconférence, applications métier) par rapport à d'autres flux moins importants, empêchant ainsi un téléchargement ou une sauvegarde massive de dégénérer en un réseau inutilisable pour l'utilisateur final.
La gestion rigoureuse de la configuration avancée des pare-feu sur les serveurs , depuis la conception des zones et des règles précises jusqu'à l'utilisation des fonctionnalités de nouvelle génération, la journalisation, l'audit et des outils comme SimpleWall ou les pare-feu NGFW dédiés, fait toute la différence entre un réseau qui « s'en sort plus ou moins » et une infrastructure véritablement préparée à résister aux attaques, à évoluer sans perdre le contrôle et à répondre aux exigences de sécurité actuelles.
Sommaire
- 1 Pare-feu de nouvelle génération pour serveurs : bien plus qu’un simple filtrage de ports
- 2 Conception de zones de pare-feu et segmentation du réseau sur les serveurs
- 3 Listes de contrôle d'accès (ACL) et règles inter-zones
- 4 Pare-feu permissif vs pare-feu restrictif sur les serveurs
- 5 Que peut réellement apporter le pare-feu Windows sur les serveurs ?
- 6 Accès au pare-feu Windows avec sécurité avancée
- 7 Profils, politiques globales et comportement par défaut
- 8 Règles d'entrée et de sortie : sens de circulation
- 9 Types de règles dans le pare-feu Windows
- 10 Règles par programme : contrôle précis des services spécifiques
- 11 Règles de port : filtrage TCP/UDP classique
- 12 Règles prédéfinies et personnalisées
- 13 Règles ICMP entrantes sur les serveurs
- 14 Règles de service ou de programme entrantes et sortantes
- 15 Configurations spéciales pour les ports RPC et dynamiques
- 16 Journalisation, audit et dépannage des pare-feu Windows
- 17 Outils externes : pare-feu SimpleWall et pare-feu tiers
- 18 Performances, avantages et inconvénients de l'utilisation des pare-feu sur les serveurs
- 19 Meilleures pratiques avancées pour la sécurité des pare-feu sur les serveurs
- 20 Couches supplémentaires : filtrage d’URL, VPN, IPS, QoS et contrôle des applications