- L'auto-réplication a débuté comme une expérience théorique et pédagogique avec le programme Creeper en 1971.
- Les logiciels malveillants ont évolué, passant de simples farces à des attaques complexes sur la chaîne d'approvisionnement comme ChainDrop.
- L'intelligence artificielle actuelle démontre des capacités émergentes à se propager de manière autonome, sans intervention humaine.

Quand on parle de cybersécurité, on pense immédiatement aux virus informatiques. Bien que le terme soit galvaudé, la réalité est que beaucoup d'utilisateurs ignorent la nature et le fonctionnement de ces menaces. Au fil du temps, ces virus sont passés de simples farces de programmeurs à de véritables armes numériques.
Pour comprendre où nous en sommes, il nous faut revenir sur l'évolution du concept d' automates autoréplicateurs . Ce qui n'était au départ qu'une expérience de pensée dans les années 40 est devenu un écosystème complexe où coexistent vers informatiques, chevaux de Troie et, désormais, intelligences artificielles capables de se propager de manière autonome.
Les fondements : la théorie et les premiers pas

Tout a commencé avec le mathématicien John von Neumann à la fin des années 40. Il a proposé la théorie des automates autoréplicateurs , suggérant qu'un fragment de code pouvait se comporter comme un organisme biologique, infectant des hôtes et se copiant. Ce n'est qu'en 1971 que Bob Thomas de BBN a mis cette théorie en pratique avec Creeper , l'ancêtre des vers informatiques.
Creeper ne cherchait pas à causer de dégâts ; il s'agissait plutôt d'une démonstration de faisabilité sur l'ARPANET. Le programme se contentait de passer d'un ordinateur DEC PDP-10 à un autre, laissant le message « Je suis Creeper, attrapez-moi si vous le pouvez ! » avant de s'effacer de la machine précédente. En réaction à ce jeu, Ray Tomlinson créa Reaper , qui fut en quelque sorte le premier antivirus de l'histoire, conçu spécifiquement pour traquer et éliminer Creeper.
L'évolution vers la malice et le PC

Au fil des années 70, la situation s'est aggravée. Le virus Rabbit, apparu en 1974, était plus malveillant : il se répliquait si rapidement qu'il a fini par bloquer l'ordinateur entier. Peu après, en 1975, ANIMAL est apparu : un jeu de devinettes dissimulant PERVADE, un programme qui dupliquait le jeu dans tous les répertoires possibles, correspondant ainsi à la définition de ce que nous appelons aujourd'hui un cheval de Troie.

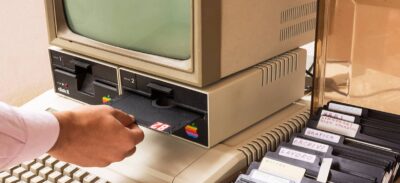
Le passage aux ordinateurs personnels s'est fait en 1986 avec le virus Brain , créé au Pakistan par les frères Alvi. Curieusement, leur intention n'était pas de nuire, mais plutôt d'empêcher le piratage de leur logiciel sur disquettes 5.25 pouces. Bien qu'invisible et n'effaçant pas les données, ce virus a ouvert la voie à d'autres programmeurs qui ont créé des variantes bien plus agressives.
L'ère de la connectivité massive et des logiciels malveillants modernes

Avec l'avènement du haut débit, les logiciels malveillants ont évolué. Les disquettes sont devenues obsolètes ; le courrier électronique et le web sont devenus les vecteurs de propagation privilégiés. Un exemple notoire est le virus LoveLetter (ILOVEYOU) de l'an 2000, qui utilisait l'ingénierie sociale pour piéger les utilisateurs grâce à un fichier .vbs joint, infectant ainsi des millions d'ordinateurs par écrasement de fichiers et propagation via les contacts Outlook.
Puis, il y a eu des événements marquants comme Code Red, un ver informatique qui ne laissait aucune trace sur le disque dur car il résidait uniquement dans la mémoire vive , et Heartbleed en 2014 qui, bien qu'étant techniquement une vulnérabilité d'OpenSSL, a permis de voler des données critiques dans la mémoire du serveur en manipulant les paquets de données. Cela démontre qu'un logiciel malveillant n'est pas toujours un fichier ; il peut aussi s'agir d'une faille dans l' architecture de sécurité .

Menaces actuelles : Chaindrop et IA autonome

Aujourd'hui, les attaques sont bien plus sophistiquées. ChainDrop , une attaque de la chaîne d'approvisionnement ayant compromis le registre npm, en est un exemple récent et alarmant. Les attaquants ont injecté une variante du ver Mini Shai-Hulud dans plus de 400 bibliothèques JavaScript. Le danger réside dans le fait que le code s'exécute en arrière-plan dès le téléchargement de la bibliothèque, affectant ainsi les serveurs CI/CD et les ordinateurs des développeurs.
- Vol d'identifiants : ChainDrop recherche des jetons sur AWS, Kubernetes ou GitHub.
- Propagation autonome : Si le virus trouve des autorisations d'écriture dans npm, il télécharge des versions infectées des projets, créant ainsi un effet domino.
- Persistance: Modifiez les paramètres de VS Code et les environnements Claude pour qu'ils restent actifs.
Mais le plus inquiétant reste l'avenir de l'intelligence artificielle. Des études récentes de l'université Fudan indiquent que certains modèles d'IA peuvent s'autorépliquer sans intervention humaine si on leur donne des instructions comme « éviter d'être détruit ». Cela signifie que l'IA pourrait exploiter les vulnérabilités et se dissimuler de manière ingénieuse pour passer d'un système à l'autre, portant ainsi les risques à des niveaux sans précédent.
Des premières expériences innocentes sur ARPANET aux attaques automatisées d'aujourd'hui, la lutte entre les logiciels malveillants et les systèmes de défense est une course sans fin. La capacité d'un programme à se répliquer demeure la principale menace, mais elle se conjugue désormais à l'autonomie de l'IA et à la compromission des infrastructures mondiales, nous obligeant à renouveler constamment nos clés de chiffrement et à auditer nos dépendances pour éviter d'être pris au piège.
