- Il vous permet d'ajouter une couche de sécurité supplémentaire grâce à des clés d'accès, des notifications push ou des codes OTP.
- Vous pouvez le configurer depuis la section Sécurité du compte Google en suivant les étapes affichées à l'écran.
- Il offre des options avancées aux administrateurs d'organisation, notamment en matière de sécurité.
- Il comprend des méthodes de sauvegarde et des dispositifs physiques pour prévenir les attaques de phishing et le vol d'identité.
De nos jours, laisser la porte de notre vie numérique ouverte est un risque à ne pas prendre. La vérification en deux étapes , aussi appelée authentification à deux facteurs, agit comme un verrou supplémentaire, empêchant toute personne non autorisée d'accéder à vos données, même si elle a réussi à voler votre mot de passe.
En clair, il s'agit d'ajouter une couche de sécurité supplémentaire : lorsque vous tentez de vous connecter à votre compte, Google ne se fie pas uniquement à votre mot de passe et exige une deuxième preuve d'identité. Selon votre configuration, cela peut aller d'un simple clic sur l'écran de votre mobile à l'utilisation de dispositifs de sécurité physiques.

Comment configurer une sécurité à deux facteurs
Pour activer cette fonctionnalité, rien de plus simple. Accédez aux paramètres de votre compte Google , puis à la section « Sécurité ». Trouvez ensuite la section expliquant comment vous connecter et cliquez sur « Activer la validation en deux étapes » . Il vous suffit ensuite de suivre les instructions à l'écran.
Un détail important : si votre compte vous a été fourni par votre employeur ou votre établissement scolaire , ces options pourraient ne pas apparaître. Dans ce cas, ne vous inquiétez pas et contactez directement votre administrateur système pour obtenir de l’aide.

Méthodes pour prouver que c'est vous
Google est très intelligent et, selon la situation, propose la méthode qu'il juge la plus pratique et la plus sûre. Parmi les options les plus modernes, on trouve les clés d'accès , qui permettent de se connecter à l'aide de son empreinte digitale, de la reconnaissance faciale ou du code PIN de son téléphone. L'avantage principal de ces clés est qu'elles ne peuvent être ni notées ni communiquées accidentellement à quelqu'un d'autre, puisqu'elles sont stockées sur l'appareil.
Si vous préférez ne pas utiliser de clés d'accès, les notifications push sont l' option la plus pratique. Au lieu de saisir des codes complexes, vous recevrez une alerte sur votre téléphone portable (Android ou iPhone avec les applications Google), et il vous suffira d'appuyer sur le bouton « Oui » pour confirmer votre identité. Cette méthode est particulièrement utile car elle vous protège contre le clonage de carte SIM.
Autres alternatives de vérification
Pour ceux qui recherchent une protection totale ou qui se retrouvent parfois sans couverture, il existe d'autres options :
- Authentificateur Google: Cette application génère des codes temporaires à usage unique (OTP) qui fonctionnent même si vous n'avez pas accès à Internet Pas de signal mobile.
- SMS et appels : Vous recevez un code à six chiffres sur votre téléphone. Cependant, gardez à l'esprit que cette méthode est un peu moins sûrcar certains pirates informatiques experts peuvent intercepter ces messages.
- Codes QR : Parfois, Google vous demandera de scanner un code avec votre appareil photo afin de valider plus rigoureusement votre numéro de téléphone.
- Clés de sécurité physiques : Ce sont de petits périphériques USB que vous connectez à votre ordinateur ou à votre téléphone portable. meilleure défense contre le phishing qui existe actuellement.
Il existe également des codes de secours , qui sont des clés que vous devez conserver en lieu sûr au cas où vous perdriez votre téléphone ou ne pourriez plus accéder à vos autres méthodes de vérification.

Gestion pour les administrateurs d'entreprise
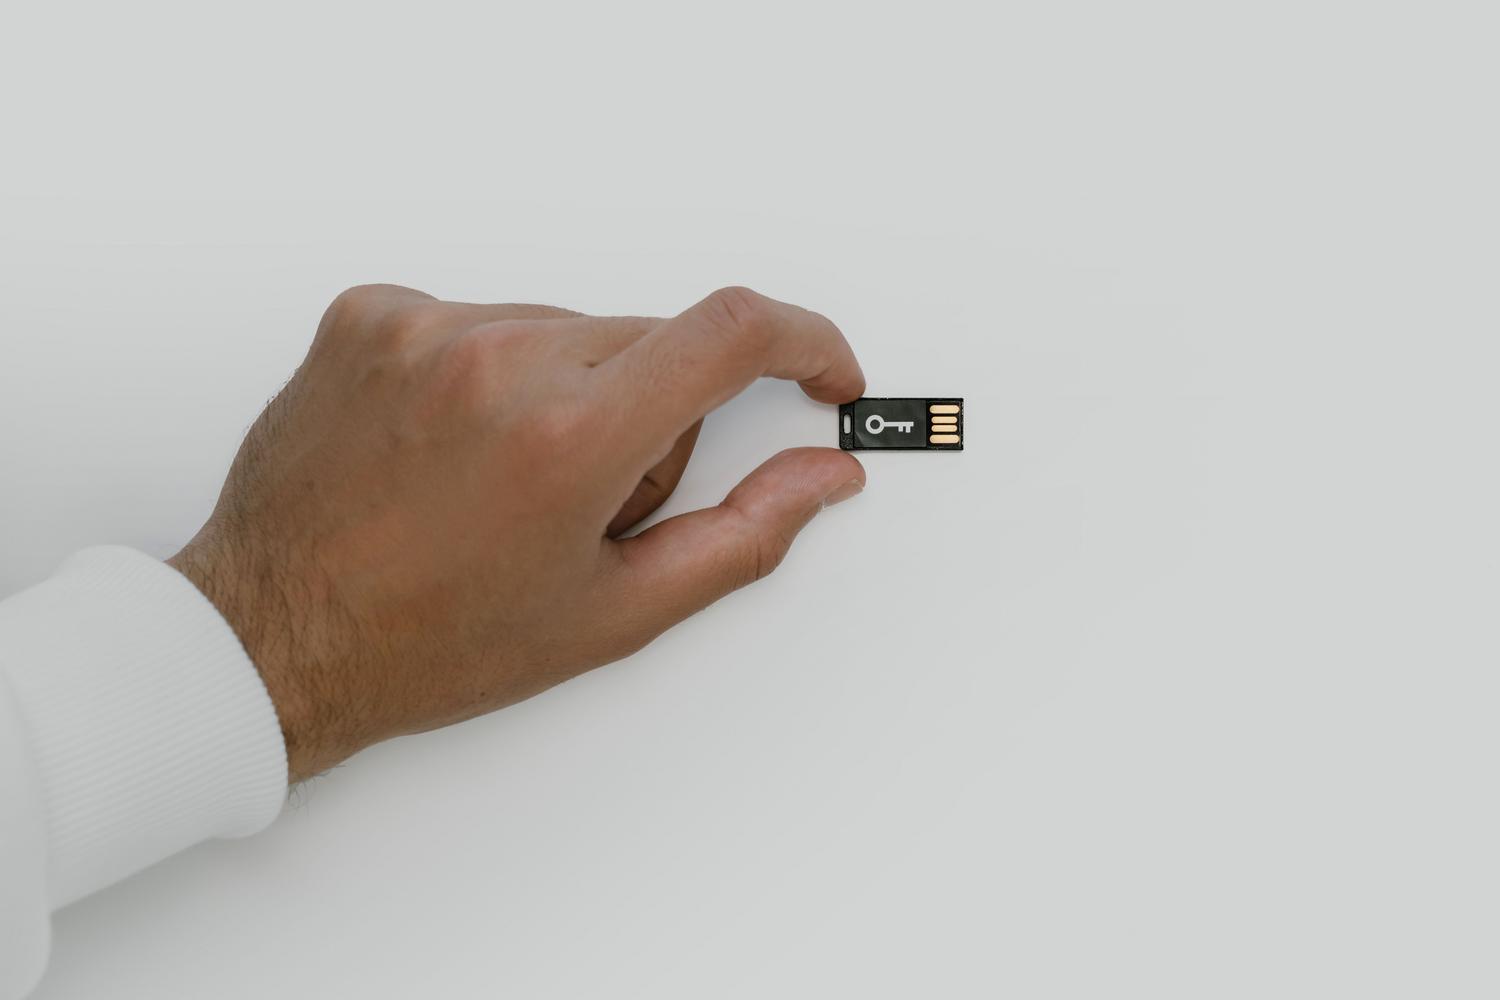
Si vous dirigez une organisation, la procédure est différente. Vous pouvez décider si la vérification en deux étapes est facultative ou obligatoire pour vos employés. Depuis la console d'administration, vous pouvez imposer sa mise en œuvre à des groupes spécifiques, comme l'équipe commerciale, en exigeant d'eux l'utilisation de méthodes strictes telles que les clés de sécurité.
La procédure recommandée aux entreprises commence par informer les utilisateurs , leur permettant de s'inscrire volontairement, puis rend l'inscription obligatoire à une date précise . Les administrateurs peuvent contrôler qui s'est inscrit et qui ne l'a pas fait grâce aux rapports de sécurité, et même générer des codes de sécurité temporaires pour ceux qui ont perdu leur clé physique.
Conseils et avertissements finaux
Pour éviter de devoir répéter cette procédure à chaque connexion depuis votre ordinateur personnel, vous pouvez cocher la case « Ne plus me demander sur cet appareil ». Attention : ne le faites que sur vos propres ordinateurs, ceux que vous ne partagez avec personne , sous peine de désactiver les paramètres de sécurité que vous venez de configurer.
Il est essentiel de se rappeler que Google ne vous appellera jamais pour vous demander un code de vérification. Si quelqu'un le fait, il s'agit d'une arnaque. De plus, sachez que lorsque vous ajoutez un nouveau numéro de téléphone, Google peut mettre jusqu'à sept jours pour le valider pleinement, afin d'empêcher toute modification rapide de vos informations par un intrus.
La configuration correcte de l'authentification à deux facteurs à l'aide de clés numériques, d'applications d'authentification ou de notifications push garantit la sécurité de vos informations personnelles contre les attaques externes, tout en vous permettant de gérer les exceptions sur les appareils sécurisés et d'administrer les autorisations avancées dans les environnements d'entreprise afin de protéger l'identité de chaque utilisateur.
