- La Journée mondiale du mot de passe est célébrée le premier jeudi de mai afin de sensibiliser le public à la sécurité des mots de passe.
- Les mots de passe longs, uniques et complexes réduisent considérablement le risque d'accès non autorisé et de fuites de données.
- Les gestionnaires de mots de passe et l'authentification à deux facteurs sont des outils clés pour renforcer la protection numérique.
- Les entreprises et les utilisateurs devraient revoir périodiquement leurs habitudes et politiques d'utilisation des mots de passe afin de s'adapter aux nouvelles menaces.
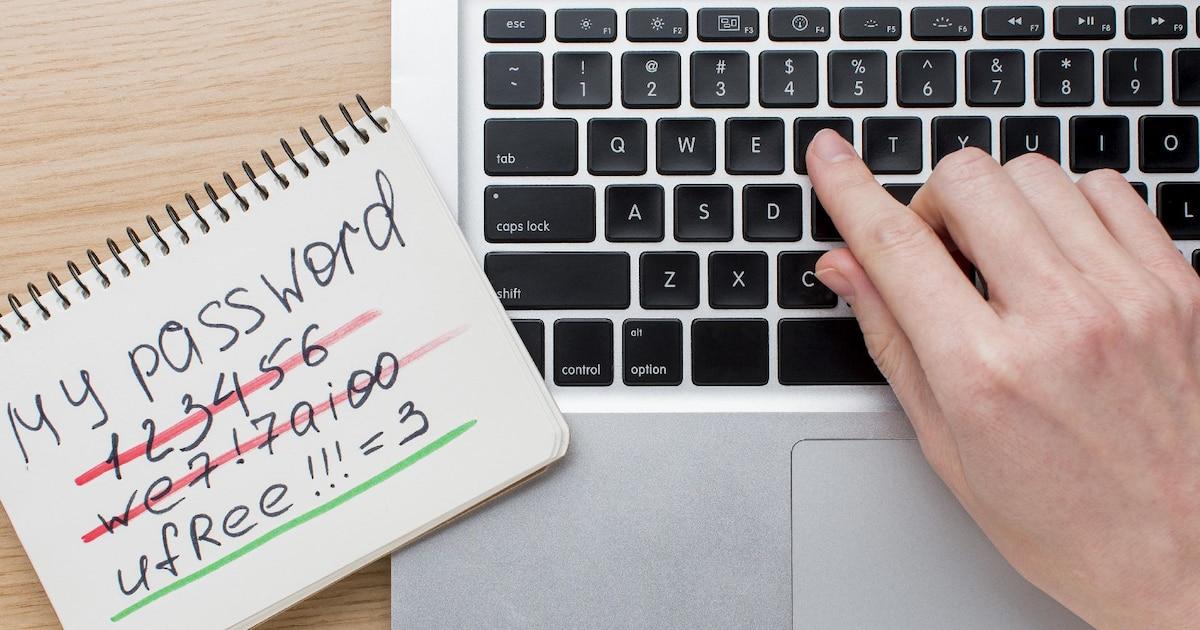
La Journée mondiale du mot de passe nous rappelle une évidence souvent négligée : les mots de passe que nous utilisons au quotidien constituent la barrière qui protège notre vie numérique des cybercriminels. Chaque connexion à nos messageries électroniques, services bancaires en ligne, réseaux sociaux ou plateformes professionnelles dépend, en grande partie, de la qualité de notre gestion des mots de passe.
Même si cela peut paraître un sujet technique ou rébarbatif, un simple mot de passe faible peut ouvrir la porte à la fraude financière , au vol d'identité ou à la fuite de données personnelles et professionnelles hautement sensibles. C'est pourquoi cette journée, célébrée chaque premier jeudi de mai, est l'occasion idéale de revoir nos habitudes, d'améliorer nos mots de passe et de découvrir des outils qui nous simplifient la vie sans compromettre la sécurité.
Qu’est-ce que la Journée mondiale du mot de passe et quand est-elle célébrée ?
La Journée mondiale du mot de passe est célébrée le premier jeudi de mai et vise à sensibiliser les utilisateurs à l'importance d' utiliser des mots de passe robustes et bien gérés. Il ne s'agit pas d'une simple date : cette journée a pour but d'inciter des millions de personnes à la profiter pour revoir leurs mots de passe, les modifier si nécessaire et adopter de bonnes pratiques de gestion des mots de passe.
Ce jour-là, les organismes publics, les entreprises technologiques et les associations d'utilisateurs lancent généralement des campagnes, des guides et des rappels incitant chacun à vérifier l'état de ses identifiants de connexion. Ils insistent sur l'importance de ne pas réutiliser ses mots de passe, d'en augmenter la complexité et d'activer des mesures de sécurité supplémentaires telles que l'authentification à deux facteurs.
Le choix du premier jeudi de mai n'est pas fortuit. L'objectif était de trouver une période de l'année relativement exempte d'autres événements majeurs susceptibles de détourner l'attention du message relatif à la cybersécurité. Ainsi, l'accent reste mis sur la protection des données et la réduction des risques de failles de sécurité.
En pratique, cette journée est devenue un rappel régulier pour les entreprises et les citoyens de revoir leurs politiques et habitudes de sécurité numérique, de détecter les faiblesses et de s'adapter à un environnement où les cyberattaques deviennent de plus en plus sophistiquées et fréquentes.
Origine et histoire de la Journée mondiale du mot de passe
L'origine de cette journée remonte aux travaux du chercheur en sécurité Mark Burnett . En 2005, il a publié le livre « Perfect Passwords », dans lequel il encourageait les utilisateurs à créer des mots de passe forts, uniques et difficiles à deviner, et proposait ouvertement l'idée de consacrer une journée spécifique à la sensibilisation à l'importance des mots de passe.
Burnett a souligné que la plupart des gens utilisent des mots de passe très prévisibles , les réutilisent pour différents services et ne les changent jamais, ce qui facilite grandement la tâche des cybercriminels. Sa proposition de « Journée du mot de passe » visait précisément à rompre avec cette habitude, en encourageant chacun à revoir et à modifier ses mots de passe au moins une fois par an.
Des années plus tard, en 2013, Intel Security a adopté cette idée et officialisé l'événement. L'entreprise a proclamé le premier jeudi de mai Journée mondiale du mot de passe, avec l'intention d'en faire une campagne de sensibilisation mondiale. Depuis, cette date s'est progressivement imposée à travers le monde.
L'initiative a rapidement été adoptée par les organisations de cybersécurité , les sites web spécialisés et les principales plateformes numériques. Nombre d'entre elles profitent de cette journée pour diffuser des recommandations, des outils de vérification de mots de passe et des rappels incitant à activer l'authentification à deux facteurs.
D'après les données recueillies par des portails statistiques comme Statista, plus de 60 % des internautes déclarent avoir changé leur mot de passe suite à des campagnes de sensibilisation organisées à l'occasion de cette journée. Ce chiffre témoigne de l'impact réel qu'un événement bien conçu peut avoir sur les habitudes de sécurité numérique.
Des sources comme National Today soulignent que cette journée a joué un rôle crucial dans la sensibilisation à la nécessité de modifier régulièrement ses mots de passe et d'éviter les combinaisons évidentes ou celles basées sur des données personnelles. De nombreux experts s'accordent à dire que la création de la Journée mondiale du mot de passe a marqué un tournant dans la manière dont la cybersécurité est abordée du point de vue de l'utilisateur final.
Pourquoi les mots de passe sont si importants pour votre sécurité numérique
Les mots de passe constituent la première ligne de défense contre l'accès non autorisé à nos comptes. Tout service auquel vous vous connectez (messagerie, réseaux sociaux, banque, santé, plateformes d'entreprise) repose sur un mot de passe suffisamment robuste pour résister aux attaques.
Des organismes comme l'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) et l'Institut national espagnol de cybersécurité (NICI) s'accordent sur un point : les mots de passe faibles ou réutilisés sont à l'origine d'une grande partie des violations de données. Dans des secteurs sensibles tels que la santé et la finance, des études publiées dans des revues scientifiques de référence indiquent que près de 80 % des violations de données sont dues au vol ou à la fuite d'identifiants.
Pour mieux comprendre ce phénomène, de nombreux experts comparent la situation au monde physique : utiliser un mot de passe simple ou le réutiliser pour plusieurs services revient à verrouiller sa porte d’entrée tout en laissant la clé sur la serrure. À première vue, tout semble sécurisé, mais une simple négligence suffit à permettre à quiconque d’accéder au système sans difficulté.
Malgré des avertissements répétés, des combinaisons comme « 123456 » ou « password » figurent toujours parmi les mots de passe les plus utilisés au monde . Ce sont des mots de passe extrêmement faciles à deviner, qui peuvent être découverts presque instantanément par des attaques par force brute ou de simples tests automatisés des plus courants.
De plus, la tendance à réutiliser le même mot de passe sur plusieurs services amplifie le problème : si un site web subit une fuite de données et que ce mot de passe correspond à celui que vous utilisez pour votre messagerie, vos réseaux sociaux ou vos services bancaires en ligne, l’attaquant pourrait enchaîner les accès et causer des dommages bien plus importants.
Comment créer des mots de passe sécurisés et faciles à gérer
Créer des mots de passe robustes n'est pas une tâche insurmontable ; il s'agit plutôt d'adopter quelques habitudes simples et de s'y tenir. Il existe des règles de base qui vous aident à créer un mot de passe vraiment fiable sans vous arracher les cheveux à essayer de vous en souvenir.
Un point essentiel est la longueur du mot de passe . Il est recommandé qu'il comporte au moins 10 caractères, et souvent même plus. Plus le mot de passe est long, plus le nombre de combinaisons possibles est élevé et plus il sera difficile pour un programme automatisé de le déchiffrer par force brute.
Il est également essentiel de combiner lettres majuscules et minuscules, chiffres et symboles spéciaux . Ce mélange accroît la complexité de la clé. Une technique courante consiste à remplacer certaines lettres par des chiffres qui leur ressemblent, par exemple 3 à la place du E, 4 à la place du A, 1 à la place du I ou 0 à la place du O. Toutefois, il est préférable d'éviter les schémas trop prévisibles et connus de tous.
Un autre conseil essentiel est d'éviter d'inclure des informations personnelles évidentes dans vos mots de passe. Dates de naissance, numéros d'identification, noms d'enfants ou de conjoint, adresses et numéros de téléphone sont autant d'informations facilement accessibles ou devinables. Privilégiez plutôt des souvenirs personnels moins évidents, que vous ne partagez généralement pas, pour créer une phrase de passe plus longue et plus sécurisée.
Il est tout aussi important d'éviter les séquences de touches ou les suites numériques telles que « 123456 », « 000000 » ou « qwerty ». Bien qu'elles soient faciles à mémoriser, ce sont les premières combinaisons que les attaquants testent, précisément parce que des millions d'utilisateurs continuent de les utiliser.
Les experts recommandent généralement de changer régulièrement ses mots de passe . Une bonne pratique consiste à les changer tous les trois ou quatre mois, mais il est également judicieux de les modifier en cas de suspicion de fuite de données ou lorsqu'un service le recommande après un incident de sécurité.
Enfin, il est important de ne pas noter ses mots de passe sur papier ni de les laisser dans des notes visibles, des documents non protégés ou des endroits facilement accessibles. Même si cela peut paraître anodin, c'est un moyen très simple pour quelqu'un de s'emparer de vos mots de passe sans effort.
Gestionnaires de mots de passe : des alliés pour éviter de devenir fou
L'un des principaux problèmes liés à l'utilisation de mots de passe complexes et uniques est qu'il est pratiquement impossible de tous les mémoriser si on les gère manuellement. C'est là qu'interviennent les gestionnaires de mots de passe : des outils conçus précisément pour simplifier ce qui serait autrement un véritable casse-tête.
Un gestionnaire de mots de passe est une application (locale ou en ligne) qui génère, stocke et remplit automatiquement vos mots de passe. Vous n'avez besoin de retenir qu'un seul mot de passe principal et robuste qui vous donne accès à tous vos services. Le gestionnaire peut ensuite créer des combinaisons aléatoires longues et complexes pour chaque service, sans que vous ayez à les mémoriser.
De nombreux guides de bonnes pratiques, comme celui de Telefónica Tech en dix points sur la sécurité sur Internet, soulignent l'utilité des gestionnaires de mots de passe. Ils minimisent le risque de réutiliser les mêmes mots de passe, facilitent leur changement régulier et vous empêchent d'opter pour des mots de passe faciles par simple commodité.
De plus, ces programmes intègrent généralement des fonctionnalités permettant de vérifier si vos mots de passe ont été divulgués dans des bases de données publiques suite à une faille de sécurité. En cas de problème détecté, ils vous alertent afin que vous puissiez modifier votre mot de passe au plus vite, réduisant ainsi la période de vulnérabilité.
Correctement configuré, un gestionnaire de mots de passe devient un pilier central de votre sécurité numérique , surtout si vous utilisez de nombreux services différents ou si vous travaillez dans des environnements où des données sensibles sont traitées, comme dans les entreprises des secteurs de la santé, de la finance ou de l'administration.
L’authentification à deux facteurs : une couche supplémentaire qui fait toute la différence
Outre les mots de passe robustes, l'authentification à deux facteurs (ou authentification en deux étapes) est devenue l'une des mesures les plus efficaces pour protéger les comptes. Le principe est simple : en plus de votre mot de passe, vous avez besoin d'un deuxième élément de vérification pour vous connecter.
Ce deuxième facteur d'authentification peut être reçu par SMS, e-mail ou via des applications d'authentification spécifiques générant des codes temporaires. À chaque connexion depuis un nouvel appareil, ou de manière périodique, ce code supplémentaire vous est demandé, rendant l'accès extrêmement difficile, même pour une personne ayant obtenu votre mot de passe.
Les organisations internationales et des entités comme l'Institut national espagnol de cybersécurité considèrent cette couche supplémentaire comme quasi indispensable pour les services critiques : messagerie principale, services bancaires, réseaux professionnels et plateformes d'entreprise. De nombreuses entreprises ont déjà intégré cette option par défaut, voire l'imposent à leurs employés.
Le principal avantage de l'authentification à deux facteurs est qu'elle réduit considérablement l'impact d'une éventuelle fuite de mot de passe. Un pirate ayant dérobé votre mot de passe devra toujours accéder à votre téléphone portable, à votre messagerie ou à l'application d'authentification pour finaliser le processus, ce qui est généralement beaucoup plus difficile à obtenir.
Parallèlement, les méthodes biométriques telles que la reconnaissance d'empreintes digitales et la reconnaissance faciale ont également gagné du terrain , étant utilisées comme méthode de déverrouillage supplémentaire sur les appareils et les applications. Sans pour autant remplacer complètement les mots de passe, elles renforcent la vérification d'identité et rendent l'accès sécurisé plus pratique.
Bonnes pratiques et erreurs courantes lors de l'utilisation des mots de passe
Malgré de nombreuses campagnes et de nombreux conseils, plusieurs mauvaises habitudes en matière de mots de passe persistent. Les identifier est la première étape pour les corriger et réduire les risques dans notre vie numérique quotidienne.
L'une des erreurs les plus fréquentes consiste à réutiliser le même mot de passe sur plusieurs services. Si une plateforme subit une faille de sécurité et que ce mot de passe est divulgué, le pirate peut l'essayer sur d'autres sites connus (messagerie, réseaux sociaux, services bancaires) et ainsi multiplier les dégâts potentiels.
Une autre erreur fréquente consiste à faire confiance à des courriels ou messages suspects vous invitant à modifier votre mot de passe via des liens contenus dans le message. Cette technique est typique des attaques d'hameçonnage : les pirates usurpent l'identité de banques, de réseaux sociaux ou d'entreprises connues pour vous inciter à saisir vos identifiants sur un faux site web.
Il est également dangereux de stocker ses mots de passe dans des documents non protégés sur son ordinateur, son téléphone portable ou ses services cloud, ainsi que de les noter sur des notes papier posées sur son bureau, dans son agenda, sur des post-it collés à son écran ou à tout autre endroit similaire. Toute personne y ayant un accès occasionnel pourrait les photographier ou les copier à votre insu.
Compte tenu de ces vulnérabilités, les experts recommandent de vérifier régulièrement l'activité de votre compte , d'activer les alertes de connexion depuis de nouveaux appareils chaque fois que cela est possible et de modifier immédiatement tout mot de passe si vous détectez un accès suspect ou si vous recevez des notifications de violation de données de la part d'un service.
De plus, il est conseillé de ne partager ses mots de passe avec personne, même pas avec ses proches. Même en cas de confiance, le partage augmente le risque que les mots de passe soient stockés dans des endroits non sécurisés ou réutilisés sur d'autres services. Si un tiers a besoin d'un accès temporaire, la meilleure solution consiste à générer des identifiants spécifiques ou à utiliser les fonctions de partage sécurisé lorsque la plateforme le permet.
L'importance des mots de passe dans les entreprises
Dans le monde de l'entreprise, la gestion des mots de passe est bien plus qu'une simple recommandation : c'est un pilier essentiel de la cybersécurité . Un seul compte compromis peut entraîner un accès non autorisé aux réseaux internes, des fuites de données clients, la nécessité de protéger les informations personnelles , des interruptions de service, voire un chantage financier.
Les entreprises doivent établir des politiques claires concernant la création et l'utilisation des mots de passe, notamment des exigences de complexité, des changements périodiques et l'interdiction de réutiliser un même mot de passe pour différents systèmes internes. Il est courant d'exiger des employés qu'ils créent des mots de passe d'une certaine longueur et comportant des caractères variés.
Il est tout aussi important de dispenser une formation continue au personnel sur les bonnes pratiques en matière de cybersécurité . Il ne suffit pas d'imposer des normes techniques si les utilisateurs ne comprennent pas les risques liés au phishing, à l'utilisation d'appareils personnels non sécurisés ou au partage d'identifiants avec des collègues pour « gagner du temps ».
Les entreprises spécialisées dans les services technologiques et de cybersécurité, telles que NexTReT et d'autres acteurs du secteur, insistent souvent sur l'importance de développer une culture de la sécurité numérique . Cela implique de combiner des solutions techniques (gestionnaires d'identifiants d'entreprise, authentification multifacteurs, surveillance des accès) avec des campagnes de sensibilisation internes et des révisions régulières des politiques de sécurité.
Dans de nombreuses organisations, l'utilisation de gestionnaires de mots de passe d'entreprise et de systèmes d'identité centralisés permet une attribution, une révocation et un audit des accès plus sécurisés. Cela réduit le risque que d'anciens employés conservent des identifiants actifs ou que des mots de passe soient partagés sans contrôle.
Avec l'essor du télétravail et la généralisation des services cloud, les mots de passe robustes et l'authentification à deux facteurs pour les outils d'entreprise sont devenus indispensables. Le périmètre de sécurité de l'entreprise ne se limite plus à ses bureaux : toute connexion à distance non sécurisée peut constituer une porte d'entrée pour un pirate.
En définitive, tant dans la sphère personnelle que professionnelle, une gestion rigoureuse des mots de passe fait toute la différence entre une infrastructure vulnérable et un environnement relativement bien protégé. Profiter de la Journée mondiale du mot de passe pour revoir ces politiques est l'occasion idéale de renforcer la sécurité sans investissement important.
Chaque premier jeudi de mai nous rappelle que, même si la gestion des mots de passe peut paraître routinière ou fastidieuse, cet effort est largement justifié . Adopter des mots de passe longs, uniques et complexes, utiliser un gestionnaire de mots de passe, activer l'authentification à deux facteurs et rester vigilant face au phishing sont des gestes simples qui réduisent considérablement les risques de cyberattaque. Changer quelques habitudes aujourd'hui peut nous éviter bien des soucis à l'avenir.

Sommaire
- 1 Qu’est-ce que la Journée mondiale du mot de passe et quand est-elle célébrée ?
- 2 Origine et histoire de la Journée mondiale du mot de passe
- 3 Pourquoi les mots de passe sont si importants pour votre sécurité numérique
- 4 Comment créer des mots de passe sécurisés et faciles à gérer
- 5 Gestionnaires de mots de passe : des alliés pour éviter de devenir fou
- 6 L’authentification à deux facteurs : une couche supplémentaire qui fait toute la différence
- 7 Bonnes pratiques et erreurs courantes lors de l'utilisation des mots de passe
- 8 L'importance des mots de passe dans les entreprises