- Un VPN chiffre uniquement le trafic entre votre appareil et ses serveurs et masque votre adresse IP, mais il ne remplace pas le chiffrement HTTPS entre votre navigateur et le web.
- Si une page n'utilise pas HTTPS, le serveur VPN ↔ la branche web reste en HTTP clair et vos données peuvent être interceptées ou modifiées.
- Un VPN améliore votre confidentialité vis-à-vis de votre fournisseur d'accès Internet et des réseaux publics, mais il ne vous protège pas des risques liés aux sites Web non sécurisés ou malveillants et ne corrige pas leurs failles.
- L'option la plus sûre consiste à combiner un VPN avec HTTPS et à éviter d'envoyer des informations sensibles sur des sites que le navigateur signale comme non sécurisés.
Quand on vous dit « utilisez un VPN et le tour est joué », la réalité est bien plus complexe. Un VPN n'est pas une solution miracle qui résout tous les problèmes de sécurité , surtout lorsque vous consultez des sites web qui n'utilisent pas HTTPS ou qui sont mal configurés. Comprendre les limites de cette protection est essentiel pour éviter un faux sentiment de sécurité lors de votre navigation.
Imaginez cette situation très courante : vous consultez un site web que vous utilisez depuis des années, et soudain votre navigateur vous avertit qu’il n’affiche plus le cadenas de sécurité et n’utilise plus le protocole HTTPS . On vous assure que si vous vous connectez via un VPN, « il ne se passera rien » car vos informations transitent de manière sécurisée. D’autres, en revanche, vous expliquent que le VPN ne protège vos données que jusqu’à ses serveurs, et non entre le site web et le VPN. Qui a raison, et que deviennent exactement vos données durant ce trajet ?
Qu'est-ce qu'un VPN exactement et quelle partie de la connexion protège-t-il ?

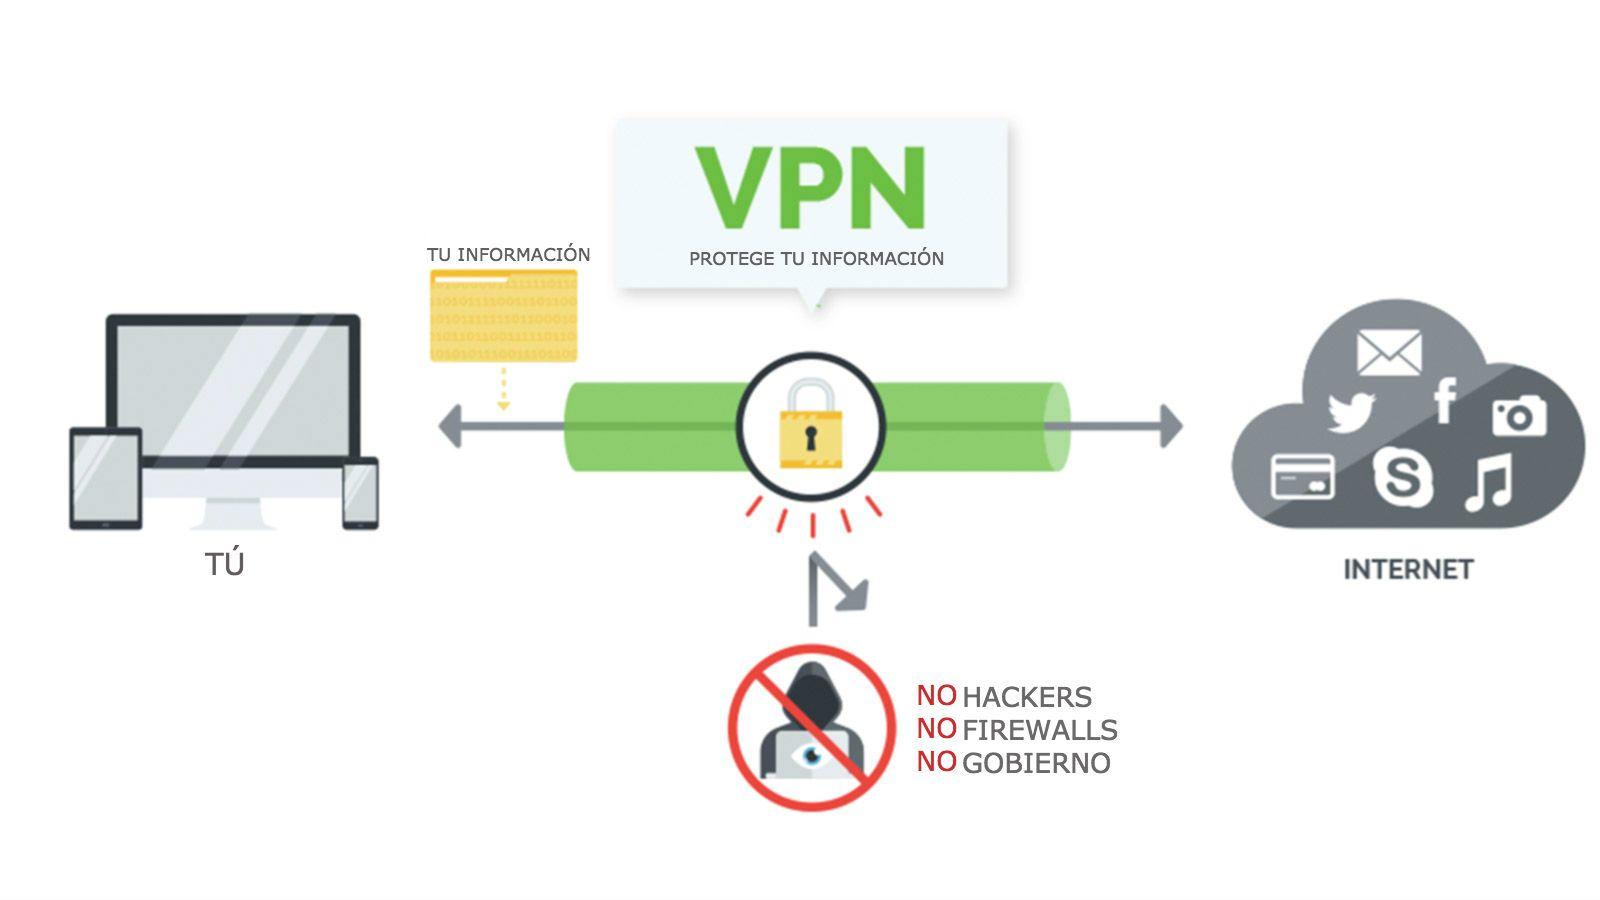
Avant d'aborder les complexités du protocole HTTPS et des sites web non sécurisés, il est important de clarifier le rôle d'un VPN en termes techniques. Un VPN crée un tunnel chiffré entre votre appareil et les serveurs du VPN . Toutes les données qui quittent votre téléphone, ordinateur ou tablette et se connectent à Internet transitent d'abord par ce tunnel.
Cela signifie que, de votre point d'accès Internet (votre Wi-Fi domestique, le réseau de votre entreprise ou un réseau Wi-Fi public dans un bar) jusqu'au serveur VPN, le trafic est chiffré . Toute personne intermédiaire (votre fournisseur d'accès Internet, votre administrateur réseau ou un pirate informatique sur un réseau Wi-Fi ouvert) ne verra que des données chiffrées, et non le contenu de vos échanges.
Cependant, une fois que vos données quittent le serveur VPN et atteignent le site web que vous consultez, elles ne sont plus protégées par ce tunnel. Entre le VPN et le site web, votre connexion se comporte comme celle de n'importe quel autre utilisateur : la protection (ou son absence) dépend de l'utilisation du protocole HTTPS par le site web, de la configuration du serveur et d'autres facteurs.
C’est pourquoi on dit souvent qu’un VPN protège le segment « votre appareil ↔ serveur VPN » , mais qu’il n’a pas de contrôle direct sur ce qui transite entre le serveur VPN et le serveur web de destination. Ce dernier segment est essentiel pour comprendre si vos données sont sécurisées lors de leur transmission.
Différences entre VPN et HTTPS : deux niveaux de protection distincts
Les concepts de VPN et de HTTPS sont souvent confondus, alors qu'il s'agit de technologies distinctes opérant à des niveaux différents . Toutes deux chiffrent les données, certes, mais pas de la même manière ni au même moment de la transmission. Consultez notre guide de sécurité pour navigateurs web.
HTTPS est une extension de HTTP qui utilise le chiffrement TLS/SSL. Lorsque vous voyez un cadenas dans la barre d'adresse, cela signifie qu'un chiffrement de bout en bout est établi entre votre navigateur et le serveur web . Personne entre vous et le serveur (y compris votre fournisseur d'accès à Internet ou le VPN lui-même) ne peut voir le contenu exact des pages, vos mots de passe ou les données que vous envoyez à ce site.
Un VPN, en revanche, chiffre le trafic entre votre appareil et son propre serveur , mais ne définit pas la manière dont ce serveur communique ensuite avec le site web. Si le site web utilise correctement le protocole HTTPS, la connexion entre le serveur VPN et le site web est également chiffrée. Si le site web utilise uniquement le protocole HTTP (sans le « s »), seule cette partie de la connexion est chiffrée.
En résumé : un VPN gère l’accès à Internet , tandis que le protocole HTTPS gère la connexion directe entre votre navigateur et le site web auquel vous vous connectez. Ce sont des couches complémentaires, et non interchangeables.
Lorsque tout est correctement configuré (VPN + HTTPS), vous bénéficiez d'une double protection : votre fournisseur d'accès Internet ne peut pas accéder au contenu grâce au VPN, et le VPN lui-même ne peut pas accéder au contenu chiffré HTTPS . Mais si l'une de ces couches fait défaut (par exemple, si le site web n'utilise pas HTTPS), la situation change radicalement.
Que se passe-t-il lorsque vous accédez à un site web sans HTTPS en utilisant un VPN ?
Prenons l'exemple que vous avez décrit : vous visitez un site web sans HTTPS, votre navigateur affiche une alerte et vous décidez d'utiliser un VPN parce que quelqu'un vous a dit que c'était « sûr ». Dans ce cas, votre VPN ne vous protège que de certains risques, et non de tous.
De votre appareil au serveur VPN, tout est chiffré grâce au VPN . Votre fournisseur d'accès Internet, le propriétaire du Wi-Fi ou un attaquant à proximité ne peuvent pas savoir exactement quel site web vous visitez ni quelles données vous saisissez (bien qu'ils puissent déduire certaines tendances de trafic, mais pas le contenu détaillé).
Cependant, entre le serveur VPN et le site web sans HTTPS, la connexion est en HTTP pur, c'est -à-dire en clair . Sur ce segment, toute personne capable de surveiller le trafic entre le serveur VPN et le serveur web (par exemple, sur des réseaux intermédiaires ou chez le fournisseur du site web lui-même) peut consulter le contenu.
Concrètement, ce qui change, c'est l'emplacement du point vulnérable . Sans VPN, la partie non sécurisée de la connexion s'étend de votre appareil au site web. Avec un VPN, ce segment non sécurisé est déplacé vers la zone « serveur VPN ↔ site web », mais il persiste tant que le site web n'utilise pas le protocole HTTPS.
De plus, il est important de rappeler qu'en l'absence de protocole HTTPS, le site web hôte reçoit vos données en clair . Cela signifie que tout ce que vous envoyez (noms d'utilisateur, mots de passe, formulaires, données personnelles) arrive sans chiffrement sur le serveur du site et pourrait donc être intercepté ou stocké de manière non sécurisée.
Que protège un VPN lorsqu'une page n'a pas de protocole HTTPS ?
Malgré ses limitations, un VPN offre des avantages non négligeables, même pour la navigation sur des sites web sans HTTPS. Le principal avantage est le masquage de votre véritable adresse IP . Le site que vous consultez ne voit pas votre adresse IP, mais celle du serveur VPN.
Cela signifie que le site web (et toute tierce partie ayant accès à ses journaux) ne peut pas facilement relier votre activité à votre connexion internet domestique ni à votre localisation précise . Pour beaucoup, ce niveau d'anonymat de base est déjà très important, notamment lorsqu'ils consultent des sites web où ils préfèrent ne pas divulguer leur véritable adresse IP.
Un VPN protège également la zone la plus proche de vous, là où les risques quotidiens sont les plus fréquents : il empêche votre fournisseur d’accès à Internet de voir précisément les sites web que vous consultez et le contenu de votre activité (même s’il peut détecter l’utilisation d’un VPN). Il vous protège aussi des regards indiscrets sur les réseaux publics, comme les attaques classiques sur les réseaux Wi-Fi des aéroports ou des hôtels.
Pour résumer ce point : un VPN vous protège des espions à proximité (FAI, administrateur réseau, attaquants locaux) et masque votre adresse IP sur le web , mais il ne transforme pas comme par magie un site web non sécurisé en un environnement sécurisé pour la saisie de données sensibles.
Ce qu'un VPN ne peut PAS faire sur un site web sans HTTPS
La principale source de confusion réside dans les limites des VPN. Un VPN ne chiffre pas automatiquement la connexion entre le serveur VPN et le site web si ce dernier n'utilise pas le protocole HTTPS. Cette portion de connexion restera vulnérable aux écoutes clandestines à proximité du serveur du site web ou au sein de l'infrastructure intermédiaire.
Un VPN ne peut pas empêcher le site web lui-même de voir et de stocker les données que vous lui transmettez en clair . Si vous saisissez votre nom d'utilisateur et votre mot de passe sur une page HTTP, le site web reçoit ces informations d'identification telles quelles, sans aucune protection. Si la page présente une faille de sécurité, est compromise ou si l'administrateur ne gère pas correctement ces données, vos identifiants pourraient être divulgués.
Autre limitation importante : les VPN ne vous protègent pas, par conception, des sites web malveillants . Si une page est une tentative d’hameçonnage visant à vous inciter à saisir des données ou à télécharger un logiciel malveillant, le VPN ne vous empêchera pas de tomber dans le piège. Vous pouvez rester « anonyme » grâce à l’adresse IP du VPN, mais vous resterez vulnérable à la tromperie.
De plus, il est important de noter que votre fournisseur de VPN, selon sa politique de journalisation et sa juridiction, peut avoir accès aux métadonnées de votre activité (domaines visités, dates et heures, volume de trafic généré, etc.). Sur les sites web non sécurisés (sans HTTPS), il pourrait même intercepter le trafic entre le VPN et le site, ce qui rend la confiance envers le fournisseur primordiale.
Enfin, un VPN ne résout pas les problèmes tels que les failles de sécurité du système d'exploitation, les logiciels malveillants présents sur votre appareil ou les mauvaises pratiques de sécurité de base . Si votre ordinateur est infecté, l'utilisation d'un VPN ne change quasiment rien : le programme malveillant peut lire ce que vous tapez avant que ce soit chiffré. Pour réduire ce risque, utilisez un logiciel de cybersécurité.
Alors, qui a raison concernant la protection VPN ?
Pour revenir aux avis que vous avez reçus, il y a du vrai dans les deux, mais c'est plus nuancé. Celui qui vous a dit qu'un VPN ne protège que les données entre votre appareil et les serveurs du VPN a raison concernant le chiffrement du trafic : c'est bien à ce niveau que le VPN garantit le chiffrement des données transitant.
Cependant, cette vision est insuffisante en matière d'identité et de confidentialité. Un VPN influence également la façon dont les sites web vous perçoivent, car ils détectent l'adresse IP du serveur VPN et non la vôtre . Ainsi, votre identité est bel et bien protégée tout au long de la connexion, même lors de la phase HTTPS non chiffrée.
En revanche, ceux qui affirment qu’« un VPN vous protège quel que soit le mode de transmission des informations » simplifient à l’extrême, ce qui peut induire en erreur . Si la page n’utilise pas le protocole HTTPS, les informations ne sont PAS chiffrées de bout en bout et certaines parties de la connexion restent vulnérables.
La manière la plus précise de l'expliquer serait la suivante : un VPN protège votre connexion contre certains acteurs (fournisseur d'accès Internet, réseau local, intermédiaires) et masque votre adresse IP, mais il ne remplace pas le chiffrement HTTPS entre votre navigateur et le site web . Sans HTTPS, cette dernière étape de la transmission n'est jamais totalement sécurisée.
Par conséquent, dans le cas précis de cette page qui vous avertit qu'elle n'utilise plus le protocole HTTPS, l'utilisation d'un VPN ne garantit pas une sécurité totale pour la saisie de mots de passe ou de données sensibles . Elle peut améliorer votre confidentialité et réduire certains risques, mais ne résout pas le problème de fond : le site web ne propose pas de chiffrement de bout en bout.
Risques pratiques liés à l'utilisation de sites web sans HTTPS, même avec un VPN
Au-delà de la théorie, il est important de comprendre les risques spécifiques que vous encourez en continuant à utiliser un site web sans HTTPS, même avec un VPN. Le premier risque est le vol d'identifiants ou de données personnelles dans les sections non chiffrées . Si quelqu'un accède au trafic entre le VPN et le site web, il peut lire les données que vous envoyez.
Cela augmente également le risque d'attaques de type « homme du milieu » entre le VPN et le serveur du site web. Sans HTTPS, il n'existe aucune vérification fiable de l'identité du serveur légitime , ce qui permet à un attaquant d'usurper l'identité du site web.
Un autre problème réside dans le fait que l'intégrité des données n'est pas garantie . Avec HTTPS, si quelqu'un modifie le contenu en cours de transmission, le navigateur le détecte. Sans HTTPS, un attaquant pourrait injecter du code malveillant dans la page chargée depuis le web, même si vous utilisez un VPN, sans que vous vous en rendiez compte.
De plus, votre navigation peut faire l'objet d'une inspection approfondie par le serveur du site web ou par des intermédiaires lors de la dernière étape de la transmission. L'utilisation d'un VPN n'empêche pas le contenu de transiter sans chiffrement vers le serveur non sécurisé ; votre confidentialité reste donc partiellement compromise.
Enfin, de nombreux sites web ayant perdu ou désactivé le protocole HTTPS sont souvent mal entretenus ou obsolètes . Cela accroît le risque d'autres vulnérabilités graves et la possibilité que vos données soient compromises par une attaque ciblant le serveur lui-même, ce qu'un VPN ne peut empêcher.
Meilleures pratiques lors de l'utilisation de VPN avec des sites web non sécurisés
Compte tenu de ce qui précède, l'idéal serait d'utiliser un VPN comme couche de protection supplémentaire, tout en restant vigilant lors de la consultation de sites web non sécurisés. La première recommandation est simple : évitez de vous connecter ou de saisir des données sensibles sur des pages sans HTTPS , même si vous utilisez un VPN.
Si, pour une raison ou une autre, vous n'avez pas d'autre solution (par exemple, un service ancien qui ne fonctionne que de cette manière), envisagez de créer des identifiants spécifiques et de ne pas réutiliser le même mot de passe que sur d'autres sites. Ainsi, en cas de compromission de vos identifiants, les dégâts seront moins importants.
Il est également conseillé de toujours vérifier les avertissements de votre navigateur . Si votre navigateur moderne vous signale qu'une page n'est pas sécurisée ou que le certificat est invalide, prenez cet avertissement au sérieux. Un VPN ne remplace pas ces avertissements ; il est donc préférable de quitter le site si celui-ci ne vous semble pas fiable.
Il est également judicieux de choisir un fournisseur de VPN jouissant d'une bonne réputation, d'une politique claire de non-conservation des journaux et d'un chiffrement robuste . Si vous envisagez de transférer votre confiance de votre FAI vers un VPN, assurez-vous au moins qu'il s'agit d'une entreprise réputée et transparente ; vous pouvez aussi opter pour des solutions VPN auto-hébergées avancées.
Enfin, assurez-vous que votre système est à jour, utilisez un navigateur performant et, si possible, activez des options comme le mode HTTPS uniquement ou les extensions qui imposent l'utilisation du protocole HTTPS lorsque la page le permet. Bien que ces mesures ne résolvent pas les cas où le site ne propose pas du tout le protocole HTTPS, elles contribuent à minimiser les connexions non sécurisées involontaires.
Au vu de tout ce que nous avons abordé, il est clair qu'un VPN est un outil très utile pour améliorer la confidentialité et la sécurité de votre connexion, mais il ne remplace pas le protocole HTTPS et ne corrige pas les vulnérabilités d'un site web mal sécurisé . L'affirmation « un VPN protège tout » est loin de refléter la réalité technique : il vous protège de certains acteurs malveillants, masque votre adresse IP et renforce votre navigation, mais si un site web n'utilise plus le protocole HTTPS, une faille subsiste lors de la dernière étape de la connexion et lors de vos interactions avec le serveur de ce site. Par conséquent, la décision de confier vos données à un VPN doit reposer sur ce risque, et non sur le faux sentiment d'invulnérabilité parfois associé aux VPN.