- Deepfakeovi su audiovizualni sadržaj generiran umjetnom inteligencijom koji ugrožava privatnost, ugled i javno povjerenje.
- Njegov utjecaj kreće se od uznemiravanja i pornografije bez pristanka do korporativnih prijevara i političkih manipulacija.
- Španjolski i europski pravni okvir već nude alate za kazneni progon štetnih upotreba, iako tehnologija vrlo brzo napreduje.
- Obrana zahtijeva kombiniranje tehničkog otkrivanja, organizacijskih protokola i obuke u kritičkom mišljenju i kibernetičkoj sigurnosti.
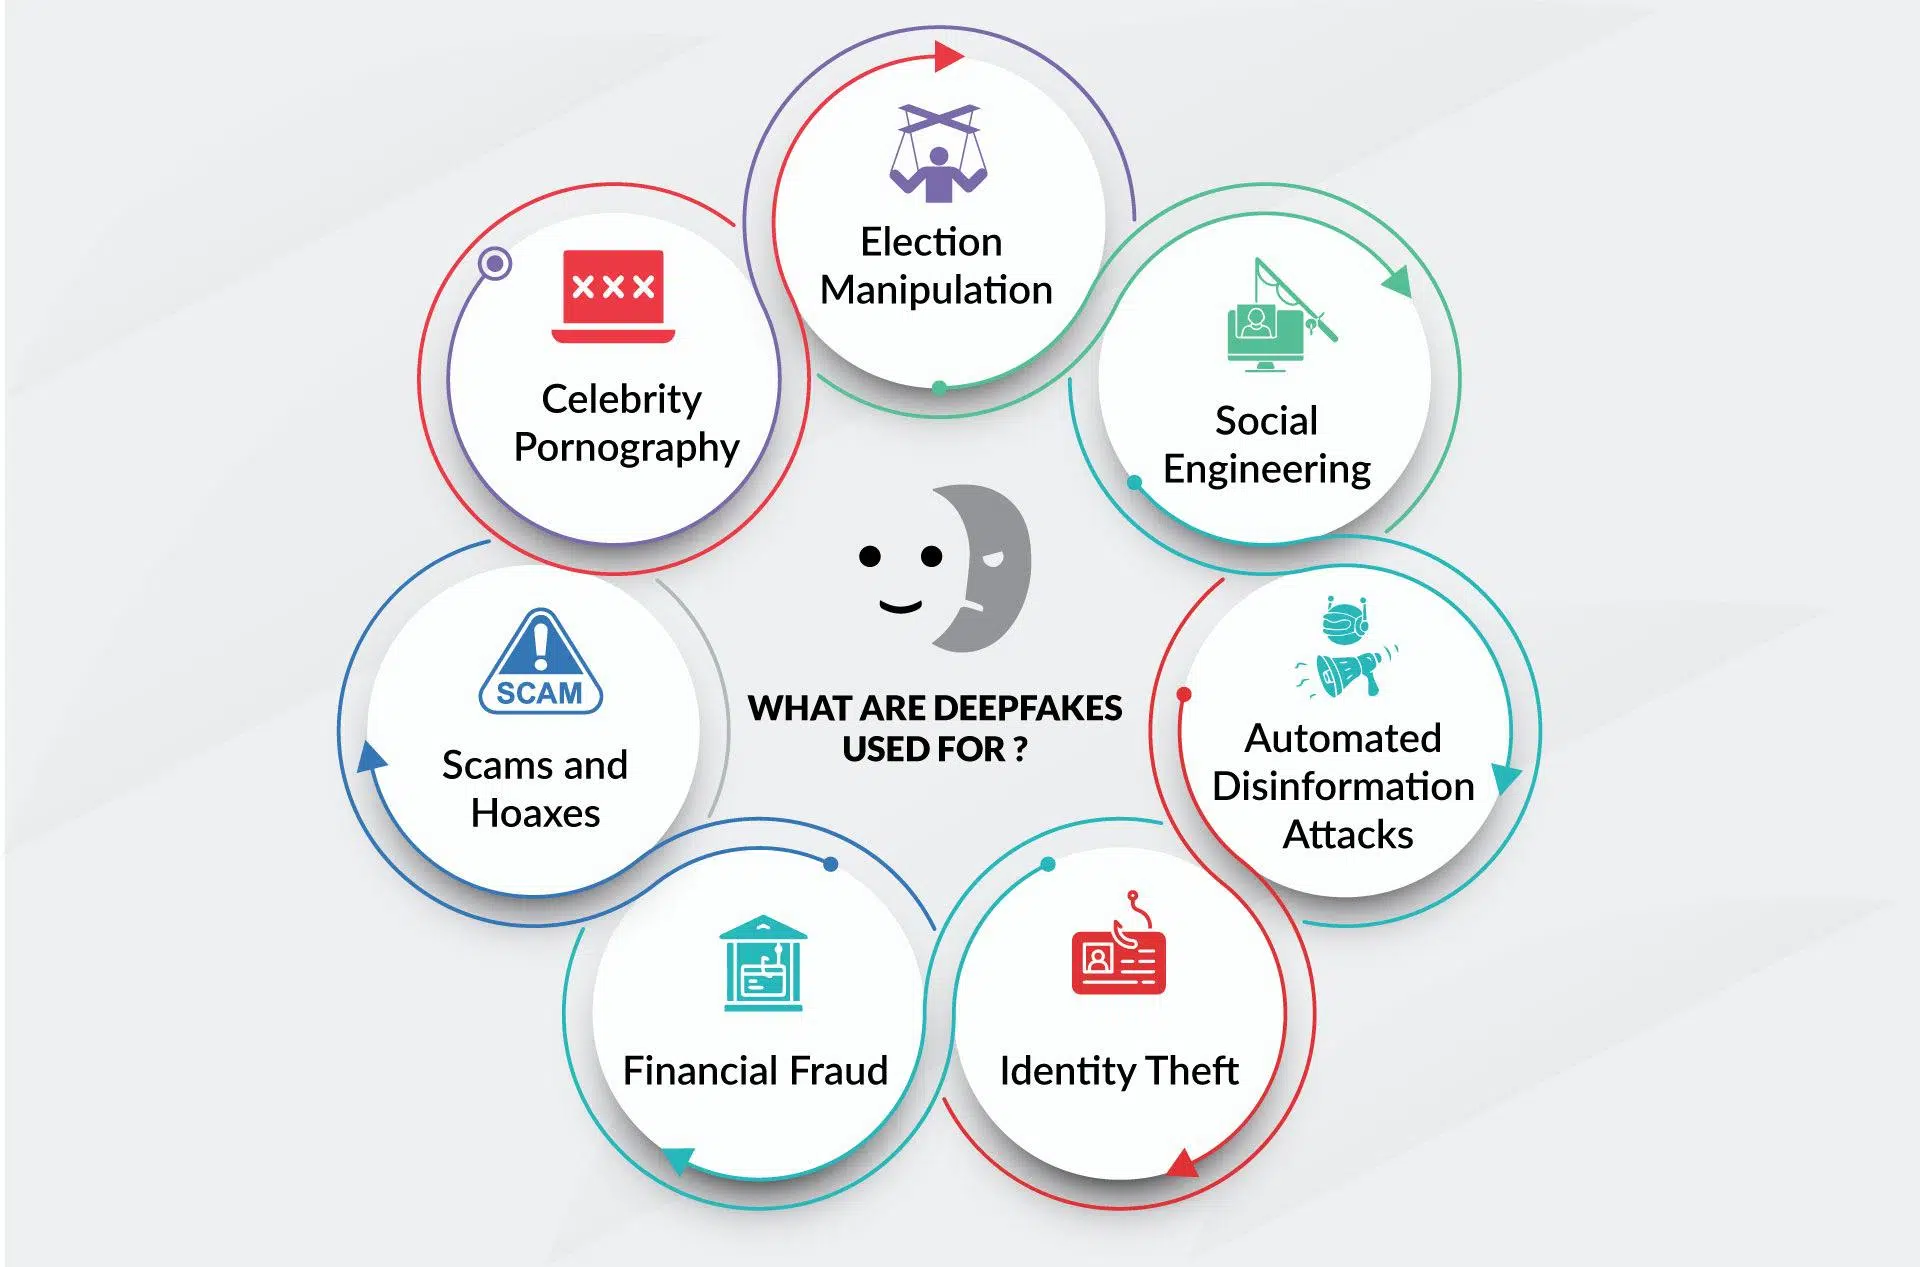
Deepfakeovi su od internetske kuriozitete postali jedan od najozbiljnijih izazova digitalnog doba. Videozapisi, audiozapisi i slike manipulirani umjetnom inteligencijom mogu nas natjerati da vidimo nekoga kako kaže ili radi nešto što se nikada nije dogodilo, s realizmom koji u mnogim slučajevima zavarava čak i stručne oči. I to ne utječe samo na poznate osobe ili političare: svatko tko je prisutan na društvenim mrežama može postati meta.
Ovaj fenomen kombinira tri vrlo opasna sastojka: moćnu tehnologiju, jednostavnost korištenja i ogroman doseg . Rezultat je savršen recept za dezinformacije, financijske prijevare, uznemiravanje i široko rasprostranjeno narušavanje povjerenja u ono što vidimo i čujemo. Analizirajmo, smireno i detaljno, što su točno deepfakeovi, kako nastaju, koje rizike predstavljaju za pojedince, tvrtke i institucije, što kaže zakon i koje stvarne korake možemo poduzeti kako bismo se obranili.

Što su deepfakeovi i zašto su važni?
Pojam deepfake dolazi od kombinacije riječi deep learning (duboko učenje) i fake (lažno) . Odnosi se na bilo koji audiovizualni sadržaj - video, sliku ili zvuk - generiran ili manipuliran generativnim algoritmima umjetne inteligencije kako bi izgledao autentično. Ne govorimo o pukim filterima ili retuširanju, već o potpunim rekonstrukcijama lica, gesti ili glasova koje vrlo točno oponašaju stvarnu osobu.
Pomoću lako dostupnih, čak i besplatnih alata, moguće je preklopiti nečije lice na tijelo druge osobe, klonirati njihov glas ili ponovno stvoriti scene koje se nikada nisu dogodile . Napredak u neuronskim mrežama i GAN-ovima (generativnim suparničkim mrežama) dramatično je povećao razinu realizma, što znatno otežava razlikovanje između autentičnog i manipuliranog sadržaja.
Deepfakeovi se sada smatraju evolucijom lažnih vijesti : dok su se prije manipulirali tekstom ili fotografijama, sada se generira lažni video ili vjerodostojan audio zapis koji ima puno veći emocionalni i kognitivni utjecaj. Naš mozak ima tendenciju vjerovati onome što "vidi i čuje" više nego jednostavnom naslovu, što umnožava njihovu moć uvjeravanja.
Iako ova tehnologija postoji od kasnih 90-ih, postala je istaknuta 2017. godine kada je korisnik Reddita počeo objavljivati lažni pornografski sadržaj s licima poznatih glumica. Od tada se njezina upotreba enormno proširila, kako u zabavi tako i u očito zlonamjernim kontekstima.
Kako nastaju deepfakeovi: tehnička strana bez tehničkog žargona
Iza deepfakea stoje sustavi strojnog učenja koji analiziraju tisuće slika, kadrova ili audio isječaka . Tipičan proces s licima slijedi dva glavna koraka: kodiranje i dekodiranje. Prvo, algoritam za kodiranje proučava sličnosti između dva lica i izdvaja skup zajedničkih značajki. Zatim, dekoder rekonstruira ciljanu sliku koristeći izraze lica druge osobe.
U praksi se obučavaju dva odvojena dekodera, po jedan za svako lice. Kada se podaci jedne osobe unesu u dekoder druge osobe , dobivamo videozapis u kojem subjekt A izvodi geste i pokrete subjekta B. Ako se ispravno napravi, rezultat izgleda kao originalna snimka.
Druga uobičajena tehnika je korištenje generativnih suparničkih mreža (GAN) . To uključuje dvije mreže: generator, koji stvara lažne slike ili videoisječke, i diskriminator, koji pokušava razlikovati lažno od stvarnog. One se međusobno natječu tisuće puta, kontinuirano se poboljšavajući sve dok diskriminator više ne može lako otkriti obmanu i rezultat se ne približi stvarnosti.
Većina video deepfakeova stvara se hranjenjem algoritma velikim skupovima slika osobe koja se imitira . Što više kutova, gestikulacija i uvjeta osvjetljenja model ima, to će konačni rezultat biti uvjerljiviji. Stoga su tradicionalno žrtve obično bile osobe s visokom medijskom izloženošću, iako je danas jedna fotografija ili nekoliko sekundi glasovnih snimaka dovoljno za generiranje pristojnog klona.
U slučaju glasa, sustavi za kloniranje omogućuju, nakon samo nekoliko sekundi snimanja, reprodukciju boje glasa, naglaska i ritma govora . Kombiniranjem sinteze govora sa skriptama generiranim umjetnom inteligencijom, moguće je proizvesti zvuk u kojem žrtva "govori" sve što napadač želi staviti u usta.
Vrste deepfakeova: slika, video i glas
Unutar pojma deepfakes možemo razlikovati nekoliko vrsta, ovisno o vrsti manipuliranog sadržaja i korištenoj tehnici. Dvije kategorije postale su posebno popularne: deepfaces i deepvoices.
Deepfaceovi su videozapisi u kojima se generira ili potpuno zamjenjuje lice osobe . Koristeći više fotografija, sustav stvara statična lica toliko realistična da izgledaju kao pravi portreti, a zatim ih povezuje u nizu kako bi stvorio glatki videozapis. Cilj je da nitko, prilikom gledanja, ne posumnja da gleda umjetni kompozit.
U međuvremenu, deepvoiceovi se usredotočuju na imitaciju glasa . Algoritam uči vokalne karakteristike osobe (frekvenciju, intonaciju, pauze, riječi za popunjavanje itd.) i zatim može pročitati bilo koji tekst, predstavljajući ga kao tu osobu. Ova vrsta deepfakea posebno je opasna u korporativnom i financijskom sektoru.
Dobar primjer dogodio se 2019. godine: kibernetički kriminalci klonirali su glas izvršnog direktora kako bi nazvali višeg rukovoditelja u njegovoj tvrtki i naredili hitan transfer od preko 250.000 dolara. Direktor je udovoljio jer je glas zvučao potpuno isto kao glas njegovog nadređenog, a osjećaj hitnosti bio je uvjerljiv.
Osim ove dvije kategorije, postoje i hibridni deepfakeovi koji kombiniraju video, audio i tekst generiran umjetnom inteligencijom , tako da je sav sadržaj - ono što vidite i ono što čujete - sintetički, ali koherentan. Kako tehnologija sazrijeva, granice između ovih vrsta se zamagljuju.
Legitimne upotrebe i pozitivne primjene
Iako često povezujemo deepfakeove s prijevarama i cyberbullyingom, ista tehnologija ima potpuno legitimne i vrijedne primjene kada se koristi transparentno i uz pristanak. U filmskoj industriji, na primjer, koristi se za odmrzavanje glumaca, ponovno stvaranje preminulih likova ili sinkronizaciju dijaloga bez gubitka playbacka.
U obrazovnom području, generativni modeli omogućuju prilagodbu audiovizualnog sadržaja više jezika uz očuvanje izvornih gestikulacija govornika. To poboljšava razumijevanje, izbjegava osjećaj "niskobudžetnog sinkroniziranja" i olakšava globalnu dostupnost tečajeva i konferencija.
Istražuju se i aplikacije za pristupačnost, poput stvaranja avatara koji personaliziraju znakovni jezik ili prilagođenih sintetičkih glasova za ljude koji ne mogu govoriti. Uz pravi etički pristup, ista tehnologija koja nas danas brine može otvoriti važna vrata za digitalnu inkluziju.
Najveći izazov nije toliko sam alat, već kontekst, svrha i transparentnost s kojom se koristi. Zato nedavni europski propisi naglašavaju obvezu jasnog označavanja sadržaja generiranog umjetnom inteligencijom kako bi javnost mogla razlikovati različite vrste.
Rizici i prijetnje deepfakeova za društvo
Negativan utjecaj deepfakeova kreće se od privatnog života pojedinca do političke, ekonomske i društvene stabilnosti . Jedna od najočitijih opasnosti su dezinformacije: lažni videozapisi koji prikazuju političke vođe kako daju zapaljive izjave ili priznaju zločine koji se nikada nisu dogodili.
Čak i ako se kasnije opovrgnu, šteta je već učinjena, jer emocionalni utjecaj prvog gledanja često nadmašuje svaku naknadnu ispravku . To doprinosi polarizaciji javnog mnijenja, potiče teorije zavjere i slabi povjerenje u medije i demokratske institucije.
Još jedan izuzetno ozbiljan rizik je korištenje deepfakeova za uznemiravanje, klevetu i kršenje privatnosti . Stvaranje lažne pornografije korištenjem lica žena - posebno političarki, aktivistica i novinarki - postalo je oblik digitalnog nasilja s razornim posljedicama za njihov ugled, osobne živote i mentalno zdravlje.
Nedavne studije pokazuju da se oko 2,2% ljudi anketiranih u određenim akademskim radovima identificira kao žrtve intimnih deepfakeova, dok 1,8% priznaje da je stvaralo ili distribuiralo ovu vrstu sadržaja. Iako se ove brojke mogu činiti niskima, one odražavaju zabrinjavajući i rastući trend.
Nadalje, deepfakeovi doprinose „krizi istine“ : ako se bilo koji audiovizualni dokaz može izmisliti, društvo riskira pretpostavku da ništa nije u potpunosti vjerodostojno. To je možda najopasniji dugoročni utjecaj, jer narušava osnovno povjerenje potrebno za digitalni suživot i informiranu javnu raspravu.
Utjecaj na prijevaru i korporativnu kibernetičku sigurnost
U poslovnom svijetu, deepfakeovi postaju vrlo učinkovit alat za napad kibernetičkih kriminalaca. Ovo nije znanstvena fantastika: već postoje brojni slučajevi lažnog predstavljanja rukovoditelja pomoću videa ili zvuka za naručivanje transfera, traženje osjetljivih podataka ili davanje lažnih strateških uputa.
Jedan od najčešćih scenarija uključuje [ nejasno - moguće "e-mail adresa" ili "broj telefona"]. Uz klasičnu lažnu e-poštu, napadač uključuje lažnu video ili audio snimku izvršnog direktora ili financijskog direktora, pojačavajući hitnost zahtjeva. Nakon što vidi ili čuje svog "šefa", žrtva spušta gard i izvršava naredbu.
Deepfakeovi se također koriste u naprednom društvenom inženjeringu . Na primjer, odvjetničkom društvu šalje se naizgled rutinski video u kojem partner zahtijeva hitno potpisivanje ugovora ili pristup određenim dokumentima. Kontekst je uvjerljiv, slika i glas se podudaraju, a sustav provjere oslanja se isključivo na prepoznavanje lica.
U sve češćim okruženjima za rad na daljinu, napadači infiltriraju videopozive lažnim predstavljanjem članova tima . Koristeći avatare generirane umjetnom inteligencijom, sudjeluju u sastancima, traže pristup internim sustavima ili vrše pritisak za povjerljivim informacijama. Lažno predstavljanje može proći nezapaženo ako se ponašanje ne čini previše neobičnim.
Sve to predstavlja izravan izazov sigurnosnim sustavima temeljenima na prepoznavanju lica ili glasa. Nedavne studije pokazuju da male prilagodbe sjenama, inteligentno zamućenje ili šum protivnika mogu drastično smanjiti učinkovitost biometrijskih detektora, omogućujući lažnom licu da zaobiđe kontrolu pristupa.
Izazovi detekcije: zašto sam antivirusni softver nije dovoljan
Otkrivanje deepfakeova nije tako jednostavno kao instaliranje softvera i zaboravljanje na njega. Trenutni modeli detekcije suočavaju se s ključnim problemom: njihova generalizacija je ograničena . Obično se obučavaju korištenjem specifičnih tehnika i stilova manipulacije, a kada se pojavi algoritam nove generacije, gube učinkovitost.
Nadalje, napadači mogu uvesti suprotstavljene smetnje posebno dizajnirane za obmanjivanje detektora . To jest, dodaju šum neprimjetan ljudskom oku, ali koji zbunjuje forenzičke sustave i omogućuje manipuliranom sadržaju da prođe kroz filtere kao da je autentičan.
Tome se dodaje i izazov skalabilnosti. Platforme i društvene mreže svakodnevno primaju ogromne količine videa i zvuka , što dubinsku analizu svakog dijela čini praktički nemogućom. Mnogi su prisiljeni pribjegavati uzorkovanju, površnoj analizi ili automatiziranim sustavima koji ponekad zakažu.
Stoga trenutno ne postoji "čarobno rješenje" protiv deepfakeova. Obrana zahtijeva kombinaciju tehnika : analizu metapodataka, ispitivanje vizualnih ili audio artefakata, neuronske mreže obučene za otkrivanje suptilnih obrazaca i, što je vrlo važno, obuku korisnika i kritičko razmišljanje.
Sam napredak umjetne inteligencije zahtijeva kontinuirano ažuriranje modela detekcije . Svaka nova generacija generativnih alata zahtijeva pregled i prekvalifikaciju obrambenih sustava, stvarajući vječnu igru mačke i miša između napadača i branitelja.
Pravni okvir: kako Španjolska i Europska unija reagiraju
S pravnog stajališta, deepfakeovi se ne smatraju uvijek specifičnim zločinom, ali njihova štetna upotreba spada pod nekoliko postojećih kaznenih djela i propisa . U Španjolskoj Kazneni zakon nudi različite oblike zaštite od lažnog predstavljanja i kršenja privatnosti.
Članak 197. i dalje štite pravo na privatnost i vlastitu sliku, kažnjavajući pribavljanje , korištenje ili širenje intimnih slika ili snimaka bez pristanka , čak i ako su digitalno manipulirane. Seksualni deepfake širen bez dopuštenja može se smatrati zločinom protiv privatnosti.
Članak 401 kriminalizira krađu identiteta , što se može primijeniti kada se deepfake koristi za lažno predstavljanje druge osobe, na primjer, za obmanjivanje trećih strana ili počinjenje prijevare. Članci 208-210 reguliraju klevetu i uvredu, a primjenjuju se ako lažni sadržaj ozbiljno šteti časti ili ugledu žrtve.
Članci 248. i 249., koji se odnose na prijevaru, pokrivaju slučajeve u kojima se izmijenjeni glasovi ili lica koriste za stjecanje nezakonite financijske koristi . U tim slučajevima, deepfake tehnologija je sredstvo koje se koristi za počinjenje kaznenog djela, iako nije klasificirana kao zasebno kazneno djelo.
Paralelno s tim, Organski zakon 3/2018 (LOPDGDD) i Opća uredba o zaštiti podataka (GDPR) štite osobne podatke, uključujući biometrijske podatke poput lica i glasa. Korištenje nečije slike ili glasa u deepfakeu bez njihovog pristanka može predstavljati ozbiljno kršenje zaštite podataka, s administrativnim kaznama i potencijalnom građanskom ili kaznenom odgovornošću.
Organski zakon 1/1982, o pravu na čast, privatnost i vlastiti imidž, omogućuje žrtvi da podnese građansku tužbu protiv svakoga tko širi deepfake koji krši njihovo dostojanstvo ili ugled , tražeći uklanjanje sadržaja, naknadu štete i hitne mjere opreza kako bi se zaustavilo njegovo širenje.
Na europskoj razini, Zakon o umjetnoj inteligenciji (Uredba EU o umjetnoj inteligenciji) zahtijevat će da se sadržaj generiran umjetnom inteligencijom, uključujući deepfakeove, jasno identificira kao takav. U međuvremenu, Zakon o digitalnim uslugama (DSA) obvezuje digitalne platforme i usluge da brzo reagiraju na sadržaj koji je lažan, klevetnički ili krši temeljna prava.
Nadalje, neke vlade, uključujući španjolsku, počele su preciznije definirati zločine povezane sa seksualnim deepfakeovima i dotjerivanjem djece, jačajući kaznenu zaštitu od pornografije generirane umjetnom inteligencijom bez pristanka i zlostavljanja maloljetnika putem audiovizualne manipulacije.
Specifični rizici za djecu, žene i ranjive skupine
Deepfakeovi ne utječu na sve podjednako. Podaci pokazuju da žene, maloljetnici i određene javne skupine snose nesrazmjeran dio utjecaja, posebno u pogledu intimnog sadržaja koji se dijeli bez pristanka.
Nedavna izvješća pokazuju da je značajan dio deepfakeova identificiranih na internetu pornografski i usmjeren na žene, od kojih su mnoge javne osobe. To se pretvara u kampanje uznemiravanja, ucjene i klevete, s jakom komponentom digitalnog nasilja temeljenog na spolu.
Neke studije i izvješća procjenjuju da svaka peta mlada osoba u Španjolskoj izvještava da je imala neku vrstu iskustva povezanog s deepfakeovima tijekom djetinjstva ili adolescencije, bilo kao izravna žrtva, promatrač ili sudionik. Ovo rano izlaganje povećava rizik od normalizacije praksi uznemiravanja i seksualnog iznuđivanja.
Za kriminologiju i pravosudni sustav, deepfakeovi predstavljaju dodatnu glavobolju: mogli bi se predstaviti kao "dokazi" u pravnim postupcima , što sucima, tužiteljima i stručnjacima otežava utvrđivanje autentičnosti materijala.
Situacija također stvara ozbiljne probleme u području osobne sigurnosti i javne kibernetičke sigurnosti, budući da bi biometrija kontrole pristupa temeljena na licu ili glasu mogla postati sve nepouzdanija ako se paralelno ne razviju robusni mehanizmi za otkrivanje sintetičkog sadržaja.
Osim individualne štete, širenje deepfakeova doprinosi klimi široko rasprostranjenog nepovjerenja u digitalne informacije . Ako bilo koji video ili audiozapis može biti lažan, prevladava ideja da "ništa nije sigurno" i na kraju mnogi ljudi prestaju pokušavati razlikovati što je stvarno od onoga što je manipulirano.
Ovaj informacijski zamor posebno je opasan jer otvara put dezinformacijskim kampanjama i masovnoj manipulaciji . Dezinformacijski napadi koji kombiniraju lažne vijesti s audiovizualnim deepfakeovima mogu utjecati na izbore, referendume, investicijske odluke i međunarodne odnose.
Društvene mreže djeluju kao akcelerator ovog procesa. Lažan, ali utjecajan sadržaj može postati viralan u nekoliko minuta , dok provjera i ispravci stižu mnogo kasnije i s manjim dosegom. Ovo kašnjenje očito ide u korist onima koji koriste generativnu umjetnu inteligenciju u zlonamjerne svrhe.
Glavne platforme - Facebook, X (prije Twitter), Google itd. - najavile su mjere za ograničavanje širenja štetnih deepfakeova , od eksplicitnih zabrana do označavanja i sustava brzog uklanjanja. Međutim, opseg problema i brzina kojom se tehnologija razvija znače da je odgovor uvijek djelomičan.
Najveći rizik je da ove pojave doprinose erodiranju kritičkog mišljenja među građanima . Ako „sve može biti laž“, postaje lakše sijati sumnju, širiti ekstremne teorije i potkopavati povjerenje u medije, institucije, pa čak i sam demokratski sustav.
Tehnološke i organizacijske strategije za obranu
Suočeni s tako složenim problemom, odgovor mora biti jednako višedimenzionalan. Na tehničkoj razini razvijaju se algoritmi za detekciju temeljeni na umjetnoj inteligenciji koji traže suptilne nedosljednosti u videozapisima: pogreške sinkronizacije usana, neprirodno treptanje, artefakte kompresije, pretjerano glatku kožu ili zamućene rubove na području lica.
Drugi pristup uključuje zaštitu sadržaja "na izvoru" umetanjem nevidljivih vodenih žigova ili provjerljivih metapodataka koji potvrđuju autentičnost videa ili fotografije. Ti znakovi zatim mogu pomoći u razlikovanju originalnih materijala od manipuliranih kopija, pod uvjetom da postoji prihvaćeni standard i alati za njihovu validaciju.
U korporativnim okruženjima, poboljšana višefaktorska autentifikacija dobiva sve veću popularnost . To znači da se ne treba oslanjati isključivo na sliku ili glas osobe, već ih kombinirati s drugim čimbenicima: geolokacijom, tipičnim obrascima korištenja, potvrdama putem alternativnih kanala (SMS, sigurne aplikacije) ili jednokratnim kodovima.
Također se preporučuje implementacija jasnih protokola za osjetljive transakcije , poput bankovnih transfera ili promjena vjerodajnica. Na primjer, utvrditi da se nijedan važan financijski nalog ne izvršava isključivo putem e-pošte ili videopoziva, već uvijek zahtijeva dodatnu provjeru putem drugog kanala.
Konačno, ključna je kontinuirana obuka. Organizacije koje provode vježbe protiv phishinga i deepfakea – učeći svoje osoblje da prepozna suptilne znakove poput problema s audio sinkronizacijom, neprirodnih gesti ili neobičnog ponašanja – razvijaju mnogo otporniju sigurnosnu kulturu.
Kako otkriti deepfake: praktični znakovi za svakodnevni život
Iz perspektive korisnika, postoji nekoliko tragova koji mogu pomoći u prepoznavanju lažnog sadržaja, iako nisu uvijek konačni. Prva preporuka je tražiti očite vizualne nedostatke : zamućene rubove oko lica, neujednačeno osvjetljenje u usporedbi s pozadinom, trzave pokrete ili "čudne" izraze lica.
Treptanje je još jedan koristan pokazatelj. Mnogi deepfakeovi i dalje pokazuju neprirodne obrasce treptanja : oči koje ostaju previše otvorene dulje vrijeme ili treptanje s neobičnim ritmom. Iako se noviji modeli poboljšavaju u ovom području, u mnogim slučajevima to ostaje slaba točka.
Također je važno pogledati tijelo, vrat i ramena osobe. Većina manipulacija usredotočuje se na lice , tako da ostatak tijela može odati krivotvorinu ako proporcije, držanje ili geste ne odgovaraju onome što se očekuje od te osobe.
Duljina videa može biti još jedan pokazatelj. Generiranje dugog deepfakea zahtijeva više resursa i povećava vjerojatnost pogrešaka, pa je mnogo manipuliranog sadržaja relativno kratko i fokusira se na jednu, utjecajnu frazu ili scenu. Vrlo kratak isječak s eksplozivnom porukom trebao bi izazvati uzbunu.
Konačno, ključno je analizirati kontekst i podrijetlo snimke . Tko ju je prvi podijelio? Pojavljuje li se u uglednim medijima ili samo na anonimnim računima? Postoje li drugi neovisni izvori koji potvrđuju ono što vidite? Usporavanje reprodukcije ili gledanje videozapisa kadar po kadar može pomoći u otkrivanju naglih promjena u pozadini, poravnanju lica ili unutrašnjosti usta (jezik, zubi) - područja gdje mnogi algoritmi još uvijek ne uspijevaju.
Medijska pismenost i kultura verifikacije
Nijedna tehnologija detekcije neće biti dovoljna bez građana koji posjeduju vještine kritičkog mišljenja i osnovne sposobnosti provjere . Organizacije poput INCIBE-a i Ureda za sigurnost korisnika interneta naglašavaju potrebu za budnim praćenjem informacija koje primamo, detaljnom analizom sadržaja i njegovom stalnom provjerom s pouzdanim izvorima.
Razvijanje navike da se ništa ne dijeli impulzivno , posebno ako to izaziva snažne emocije (strah, ljutnju, ogorčenje), jedna je od najboljih obrana od širenja deepfakeova i lažnih vijesti. Odvojite nekoliko sekundi da se zapitate: "Tko ima koristi od toga što ja u ovo vjerujem?" može napraviti veliku razliku.
Obuka o kibernetičkoj sigurnosti, online istraživanje i kibernetička inteligencija nisu samo za stručnjake. Razumijevanje načina na koji funkcioniraju phishing, društveni inženjering i napadi dezinformacijama pomaže svima da značajno smanje svoju ranjivost, kako u osobnom tako i u profesionalnom životu.
Za djecu i tinejdžere posebno je važno integrirati ove teme u digitalno i emocionalno obrazovanje , objašnjavajući rizike elektroničkog nasilja, seksualnog iznuđivanja i dijeljenja intimnih slika. Saznanje da video može biti lažan, ali da njegove posljedice mogu biti vrlo stvarne, čini ogromnu razliku.
Za tvrtke i institucije, ulaganje u programe podizanja svijesti koji nadilaze generičke savjete o kibernetičkoj sigurnosti sada je strateška nužnost. Oni koji ne razumiju deepfakeove, njihov utjecaj i kako reagirati na njih bit će u očitom nepovoljnom položaju u novom digitalnom krajoliku.
Svi pokazatelji upućuju na to da će se deepfakeovi nastaviti množiti po obimu i sofisticiranosti , utječući na sigurnost, gospodarstvo, politiku i privatne živote milijuna. Prihvaćanje da su dio digitalnog krajolika, zahtijevanje jasnih pravnih okvira, ulaganje u robusne tehnologije detekcije i, prije svega, njegovanje kulture provjere i zajedničke odgovornosti najbolji su načini da se spriječi da ovaj moćni alat postane oružje koje potpuno potkopava povjerenje u naše online živote.