- Umjetna inteligencija omogućuje otkrivanje i reagiranje na kibernetičke prijetnje i fizičke zločine s većom brzinom, točnošću i kontekstom.
- Napadači se također oslanjaju na umjetnu inteligenciju za prijevare, deepfakeove i automatizaciju iskorištavanja ranjivosti.
- Zaštita umjetne inteligencije zahtijeva osiguranje podataka, modela i API-ja, uz potpunu vidljivost u hibridnim i višeoblačnim okruženjima.
- Integriranje sigurnosti već po dizajnu i fokusiranje na otpornost pretvaraju umjetnu inteligenciju u pravu konkurentsku prednost.
Umjetna inteligencija primijenjena na sigurnost postala je glavna tema razgovora u tvrtkama, javnoj upravi i agencijama za provođenje zakona. Prelazak na oblak, hibridna okruženja i ogroman rast podataka potpuno su promijenili krajolik, a napadači to iskorištavaju vrtoglavom brzinom.
Istovremeno, umjetna inteligencija otvara širok prozor mogućnosti: od otkrivanja kibernetičkih napada u stvarnom vremenu do predviđanja fizičkih zločina u određenim područjima, pa čak i automatizacije zamornih zadataka u sigurnosnim operativnim centrima. Međutim, sav taj potencijal dolazi s vrlo ozbiljnim rizicima ako sama umjetna inteligencija, njezini podaci i sučelja koja je okružuju nisu pravilno zaštićeni.
Novi krajobraz prijetnji i zašto je umjetna inteligencija ključna
Trenutni krajobraz kibernetičkih prijetnji daleko je složeniji i agresivniji nego što je bio prije samo nekoliko godina. Masovna migracija u oblak i hibridne arhitekture uzrokovala je eksploziju površina za napad: podaci su sada distribuirani po lokalnim podatkovnim centrima, raznim pružateljima usluga u oblaku i rubnim okruženjima, što kontrolu čini izuzetno teškom.
Ova promjena podudara se s očitim nedostatkom stručnjaka za kibernetičku sigurnost . Samo u Sjedinjenim Državama postoje stotine tisuća nepopunjenih radnih mjesta, što rezultira preopterećenim timovima s malo vremena za dubinsko istraživanje i prisiljenima na brzopleto određivanje prioriteta.
Rezultat toga je da su napadi sada češći i skuplji . Nedavna izvješća procjenjuju prosječni globalni trošak kršenja podataka na preko 4 milijuna dolara, s dvoznamenkastim kumulativnim povećanjem u samo tri godine. Prilikom analize utjecaja umjetne inteligencije na ove incidente, razlika je upečatljiva: organizacije koje ne koriste umjetnu inteligenciju u svojoj sigurnosnoj strategiji u prosjeku plaćaju znatno više po kršenju od onih koje to čine.
Tvrtke s mogućnostima sigurnosti temeljenim na umjetnoj inteligenciji mogu smanjiti prosječni trošak kršenja podataka za stotine tisuća dolara. Čak i djelomične ili ograničene kontrole umjetne inteligencije predstavljaju značajno smanjenje u usporedbi s onima koji nisu ulagali u ovo područje.
U tom kontekstu, umjetna inteligencija nije samo "plus": postaje bitan strateški alat za praćenje velikih količina sigurnosnih informacija, otkrivanje anomalnog ponašanja i reagiranje na incidente prije nego što eskaliraju.
Kako kibernetički kriminalci koriste umjetnu inteligenciju
Druga strana medalje je da su isti napredak umjetne inteligencije koji pomaže u obrani od napada brzo usvojili i napadači . Sposobnost generiranja uvjerljivog lažnog sadržaja uz nisku cijenu mijenja krajolik prijevara, dezinformacija, pa čak i osobne iznude.
S jedne strane, napredni generatori teksta omogućuju stvaranje visoko dotjeranih lažnih vijesti, phishing e-poruka i poruka socijalnog inženjeringa, prilagođenih kontekstu žrtve i napisanih stilom koji oponaša profesionalne novinare ili rukovoditelje tvrtki. Više ne govorimo o e-porukama punim grešaka, već o vrlo vjerodostojnim komunikacijama.
S druge strane, alati za stvaranje deepfakeova videa i zvuka napravili su dramatičan skok naprijed. Pomoću specijaliziranog softvera napadači mogu nametnuti lica na stvarne videozapise (deepfaces) ili klonirati glasove (deepvoices) s razinom realizma koja lako zavarava svakoga tko nije spreman.
Ilustrativan slučaj je telefonska prijevara temeljena na kloniranju glasa člana obitelji . Nakon što dobiju audio snimke osobe, kriminalci treniraju model sposoban oponašati njihov ton, naglasak i način govora. Zatim zovu rođaka, predstavljajući se kao ta osoba, izmišljaju hitan slučaj i traže hitan prijenos novca. Nakon što prepoznaju glas, žrtva potpuno spušta gard.
Osim izravne obmane, umjetna inteligencija se također koristi za automatizaciju otkrivanja ranjivosti , usavršavanje napada grubom silom na vjerodajnice i pisanje zlonamjernog koda. Agencije za provođenje zakona i organizacije poput FBI-a već su otkrile jasan porast upada povezanih sa zlonamjernom upotrebom generativne umjetne inteligencije, a mnogi stručnjaci za kibernetičku sigurnost priznaju da je značajan dio rasta napada posljedica upravo ovih novih alata.
Primjene umjetne inteligencije u kibernetičkoj sigurnosti: od krajnjih točaka do oblaka
Kao odgovor na ovaj povećani rizik, umjetna inteligencija također transformira kibernetičku sigurnost u cijelom tehnološkom paketu . Tvrtke integriraju mogućnosti strojnog učenja u rješenja za krajnje točke, vatrozidove, SIEM platforme i namjenske alate u oblaku.
Na strani korisnika, rješenja za sigurnost krajnjih točaka pokretana umjetnom inteligencijom kontinuirano analiziraju ponašanje procesa, datoteka i veza. Umjesto da se oslanjaju isključivo na potpise, ona uče što je „normalno“ na svakom uređaju i otkrivaju sumnjiva odstupanja, poput iznenadnog izvršavanja nepoznatih skripti ili masovnog šifriranja datoteka tipičnog za ransomware.
Vatrozidi sljedeće generacije temeljeni na umjetnoj inteligenciji (NGFW-ovi s inteligentnim mogućnostima) mogu pregledavati šifrirani promet, otkrivati anomalne obrasce i povezivati događaje na više portova i protokola. To im omogućuje blokiranje komunikacije s poslužiteljima za upravljanje i kontrolu ili sprječavanje pokušaja krađe podataka koji bi inače ostali neotkriveni.
Na globalnoj razini nadzora, platforme za upravljanje sigurnosnim informacijama i događajima (SIEM) i XDR rješenja generiraju tisuće upozorenja dnevno. Umjetna inteligencija koristi se za određivanje prioriteta i grupiranje povezanih događaja, pretvarajući tu lavinu sirovih podataka u nekoliko incidenata s velikim utjecajem koji zaista zaslužuju hitnu pozornost.
Nadalje, u okruženjima u oblaku primjenjuju se specifična sigurnosna rješenja temeljena na umjetnoj inteligenciji koja identificiraju pogrešne konfiguracije, prekomjerna dopuštenja ili neobično kretanje podataka između regija i usluga. To se nadopunjuje tehnologijama za otkrivanje i odgovor na mrežu (NDR) pokretanim umjetnom inteligencijom koje prate interni mrežni promet tražeći ponašanja tipična za napadača koji se već nalazi unutar sustava.
Prednosti umjetne inteligencije za sigurnosne timove
Timovi za kibernetičku sigurnost suočavaju se s dvostrukim izazovom: upravljanjem ogromnom količinom podataka i sve većom tehničkom složenošću . Ovdje je umjetna inteligencija postala ključni saveznik, omogućujući im da s istim resursima učine više.
Jedna od najjasnijih prednosti je puno brže otkrivanje prijetnji . Tamo gdje je analitičar prije morao ručno pregledavati događaje, algoritmi sada uče obrasce napada, navike korisnika i tipična ponašanja sustava. To im omogućuje da identificiraju kritične incidente u nekoliko sekundi, čak i kada se manifestiraju kao kombinacija suptilnih signala raspršenih po različitim izvorima podataka.
Druga ključna točka je smanjenje lažno pozitivnih i lažno negativnih rezultata . Pomoću prepoznavanja uzoraka, otkrivanja anomalija i tehnika kontinuiranog učenja, umjetna inteligencija filtrira "buku" nebitnih upozorenja i fokusira se na ona koja zaista predstavljaju prijetnju. To sprječava da se timovi iscrpe reagirajući na upozorenja koja na kraju ne vode nikamo.
Generativna umjetna inteligencija također mijenja način na koji analitičari rade s informacijama. Prevođenjem tehničkih podataka u prirodni jezik , alati mogu izraditi jasna izvješća koja se lako dijele s menadžerima ili drugim odjelima, objasniti što određena ranjivost podrazumijeva ili detaljno opisati preporučene korake za njezino ispravljanje.
Ova sposobnost predstavljanja informacija na razumljiv način i vođenja odgovora omogućuje mlađim analitičarima da preuzmu složenije zadatke bez potrebe da od prvog dana savladaju jezike upita ili napredne alate. U praksi, umjetna inteligencija generira korake sanacije, konkretne prijedloge i dodatni kontekst koji ubrzava krivulju učenja.
Konačno, umjetna inteligencija pruža potpuniji pogled na okruženje agregiranjem i korelacijom podataka iz sigurnosnih zapisnika, mrežnog prometa , telemetrije u oblaku i vanjskih izvora obavještajnih podataka o prijetnjama. To pomaže u otkrivanju obrazaca napada koji bi inače ostali nezapaženi kada bi se promatrali iz jednog sustava.
Autentifikacija, lozinke i analiza ponašanja
Osim otkrivanja upada, umjetna inteligencija mijenja način zaštite identiteta i upravljanja pristupom . Tradicionalne lozinke još uvijek postoje, ali se sve više kombiniraju s modelima analize ponašanja pokretanim umjetnom inteligencijom i drugim čimbenicima.
Umjetna inteligencija koristi se u adaptivnim sustavima za autentifikaciju koji procjenjuju kontekst svake prijave: lokaciju, uređaj, vrijeme, povijest korištenja, brzinu tipkanja i druge čimbenike. Ako se nešto čini neobičnim, sustav povećava razinu sigurnosti traženjem dodatnih informacija ili blokiranjem sesije.
Paralelno s tim, rješenja za bihevioralnu analitiku mogu otkriti pokušaje krađe identiteta ili kompromitirane račune proučavajući kako korisnici komuniciraju s aplikacijama, kojim resursima pristupaju i kako se kreću mrežom. Značajna promjena u tim obrascima može ukazivati na to da netko koristi ukradene vjerodajnice.
Upravljanje ranjivostima također se oslanja na umjetnu inteligenciju kako bi se prevazišli tipični beskonačni popisi nedostataka. Modeli analiziraju koje se ranjivosti najvjerojatnije iskorištavaju na temelju stvarne aktivnosti napadača, dostupnosti javnih iskorištavanja i izloženosti svake imovine, pomažući u određivanju prioriteta napora za zakrpe.
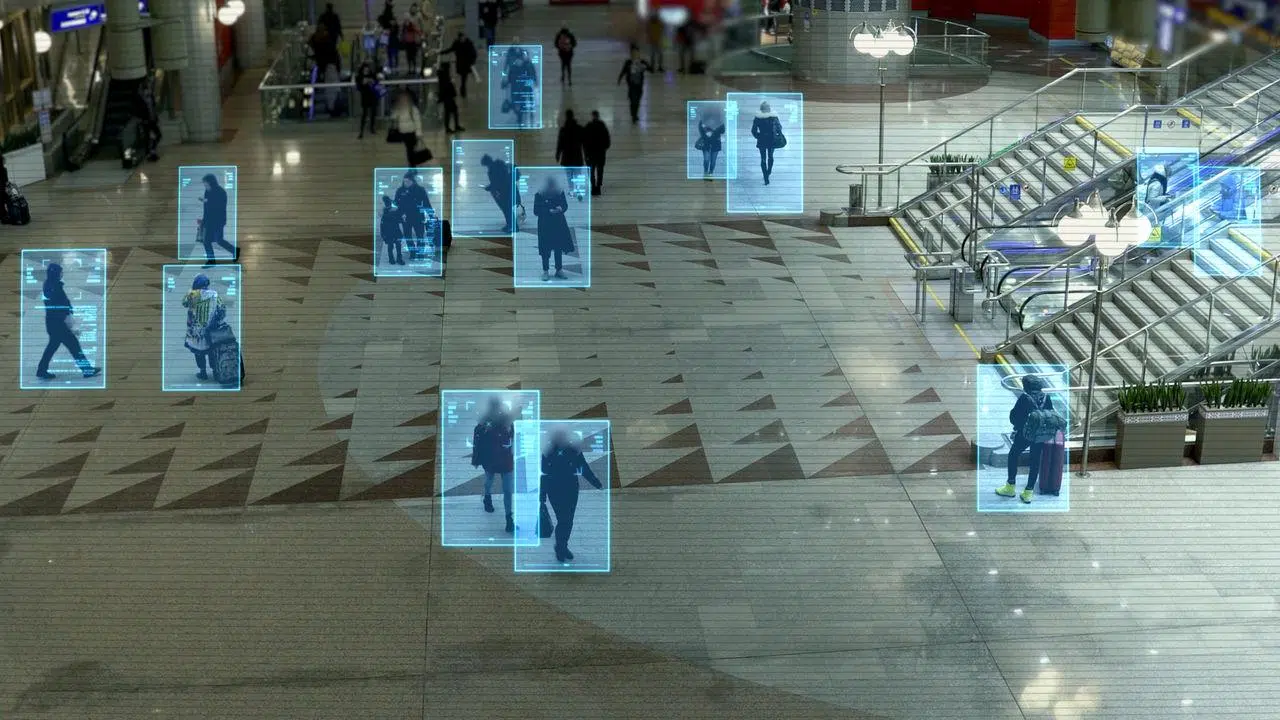
U fizičkim okruženjima, nadzor kamerama i senzorima poboljšan je modelima umjetne inteligencije sposobnim za otkrivanje sumnjivog ponašanja , identificiranje registarskih pločica, prepoznavanje obrazaca kretanja i upozoravanje na neuobičajena okupljanja. Kombiniranjem ovih informacija s povijesnim podacima i kontekstom, sustavi ranog upozorenja mogu se aktivirati u područjima s visokom stopom kriminala.
Sprječavanje i predviđanje kriminala u fizičkom svijetu
Izvan kibernetičkog prostora, umjetna inteligencija također počinje igrati važnu ulogu u sprječavanju kriminala u urbanim okruženjima . Analizom velikih količina povijesnih podataka, vlasti mogu prepoznati obrasce koji im pomažu u boljem planiranju resursa.
Među najčešćim primjenama je analiza obrazaca kriminala : koje su vrste kriminala koncentrirane u određenim područjima, u koje vrijeme su najčešće ili kako se razvijaju tijekom vremena. Ove se informacije koriste za prilagodbu ophodnji, poboljšanje rasvjete, postavljanje dodatnih kamera ili osmišljavanje specifičnih preventivnih kampanja.
Umjetna inteligencija se također koristi u sustavima ranog upozorenja koji kombiniraju podatke u stvarnom vremenu (kamere, senzore, društvene mreže, čak i vremenske varijable) kako bi procijenili kada je najvjerojatnije da će se određeni incidenti dogoditi. Iako nisu nepogrešivi, ovi sustavi mogu pomoći u predviđanju scenarija rizika.
U području istrage, algoritmi omogućuju digitalnu forenzičku analizu velikih količina forenzičkih podataka (otisci prstiju, DNK, evidencija slučajeva, povijesti uhićenja) kako bi se identificirale veze koje bi na prvi pogled bilo vrlo teško uočiti. To omogućuje istražiteljima da povežu naizgled nepovezane slučajeve ili preciziraju potragu za osumnjičenicima.
Sva ta primjena mora biti stalno uravnotežena s poštovanjem privatnosti i ljudskih prava . Rizik od pristranosti u podacima za obuku je stvaran: ako se modeli hrane već pristranim policijskim zapisima, mogu pojačati postojeću diskriminaciju "predviđanjem" većeg kriminala u određenim zajednicama, čak i ako je temeljni problem nešto drugo.
Rizici i izazovi: sigurnost podataka, sigurnost modela i sigurnost API-ja
Da bi umjetna inteligencija bila pouzdana, sigurnost više ne može biti ograničena na zaštitu poslužitelja ili mreža. Bitno je zaštititi samu inteligenciju : podatke koji hrane modele, arhitekture umjetne inteligencije i sučelja koja ih čine dostupnima.
Modeli su dobri koliko i njihovi podaci za obuku. Ako se ti podaci manipuliraju ili su pristrani , umjetna inteligencija će donositi netočne odluke. Jasan primjer toga može se vidjeti u modelima koji se koriste za procese zapošljavanja: ako su obučeni s povijestima koje sustavno favoriziraju određene profile, umjetna inteligencija može pojačati pristranosti na temelju spola, rase ili podrijetla, diskriminirajući savršeno kvalificirane kandidate.
Na čisto tehničkoj razini, jezični modeli i druge napredne umjetne inteligencije suočavaju se s novim kategorijama napada, poput promptne injekcije . To uključuje skrivanje zlonamjernih instrukcija u ulaznim podacima kako bi se promijenilo ponašanje modela, zaobišla ograničenja ili uzrokovalo vraćanje štetnih informacija.
Drugi veliki rizik je izlaganje osjetljivih informacija . Ako su sustavi pogrešno konfigurirani, mogu otkriti povjerljive podatke o kupcima, poslovne tajne ili fragmente samog skupa za obuku, bilo izravno ili putem tehnika kao što su zaključivanje o članstvu ili izdvajanje modela.
API-ji koji se koriste za pristup, obuku ili implementaciju AI modela predstavljaju kritičnu frontu. Bez robusne autentifikacije, ograničavanja zahtjeva i validacije unosa , postaju lake mete za napade grubom silom, masovno struganje ili neovlaštene promjene parametara modela. Nije slučajno da je većina tvrtki posljednjih mjeseci pretrpjela sigurnosne incidente povezane s API-jima.
Složenost hibridnih okruženja i potreba za potpunom vidljivošću
Većina organizacija pokreće svoja AI rješenja na hibridnim infrastrukturama koje kombiniraju javni oblak, privatni oblak, lokalne resurse i sve više rubno računalstvo. Ova fragmentacija otežava održavanje jasnog pregleda gdje se podaci nalaze, kako se kreću i tko im ima pristup u bilo kojem trenutku.
Nedostatak vidljivosti dovodi do fragmentiranih kontrola i slijepih točaka . Neki se modeli obučavaju u jednom oblaku, usavršavaju u drugom, a zatim implementiraju u različitim zemljama, pri čemu podaci prelaze iz jednog okruženja u drugo. Bez odgovarajuće vidljivosti, sigurnosne propuste ili neusklađenost s propisima mogu lako nastati, a da ih nitko ne otkrije na vrijeme.
Nadalje, za razliku od tradicionalnog softvera, modeli umjetne inteligencije razvijaju se s korištenjem . Mogu prilagoditi svoje parametre na temelju novih podataka koje obrađuju, što otežava otkrivanje jesu li manipulirani ili su postupno odstupili od očekivanog ponašanja.
Stoga je ključno implementirati kontinuirano praćenje i naprednu analitiku, uključujući sigurnosne mjere, u vašem kućnom laboratoriju kako biste pratili performanse modela, odgovore i odluke. Samo na taj način možete prepoznati neobične obrasce, suptilne degradacije ili pokušaje napada koji ostaju nezapaženi u tradicionalnim zapisnicima.
Ova potreba za kontrolom proteže se i na mrežne i aplikacijske slojeve. Tehnologije zaštite web aplikacija i API-ja, u kombinaciji s mogućnostima dubinske inspekcije prometa, omogućuju otkrivanje sumnjivih upita, pokušaja ekstrakcije podataka ili anomalnog ponašanja prema AI uslugama, blokirajući ih prije nego što ugroze osjetljive informacije.
Sigurnost po dizajnu i otpornost kao konkurentska prednost
Da bi umjetna inteligencija bila pravi pokretač poslovanja, a ne stalni izvor briga, sigurnost mora biti integrirana od prvog dana . Nije dovoljno izgraditi model, pustiti ga u produkciju, a zatim ga brzopleto zakrpati.
Zrela strategija uključuje validaciju i zaštitu podataka u svim fazama, primjenu strogih kontrola pristupa, odvajanje razvojnog, testnog i produkcijskog okruženja te kriptografsko potpisivanje artefakata modela kako bi se osigurao njihov integritet tijekom cijelog životnog ciklusa.
Također je ključno dizajnirati mogućnosti automatiziranog otkrivanja i odgovora : kada se model ponaša čudno, kada API primi anomalni obrazac zahtjeva ili kada se otkrije neočekivana promjena u skupu podataka, sustav mora biti u stanju brzo reagirati, izolirati komponente i obavijestiti odgovarajuće timove.
Otpornost, shvaćena kao sposobnost umjetne inteligencije da izdrži napade i oporavi se bez gubitka funkcionalnosti , postaje bitan faktor povjerenja za rukovoditelje. Ako organizacija zna da su njezini modeli sigurni, vidljivi i usklađeni s propisima, imat će puno više slobode za inovacije i eksperimentiranje s naprednim slučajevima upotrebe.
U praksi, mnoge tvrtke kombiniraju specijalizirane usluge kibernetičke sigurnosti s rješenjima za zaštitu aplikacija i upravljanje prometom koja omogućuju strategije dubinske obrane: napredni pregled prometa, izolaciju okruženja, ublažavanje izloženosti podataka, praćenje modela i inteligentno usmjeravanje zahtjeva na temelju troškova, usklađenosti i performansi.
Sve to ne eliminira potrebu za ljudskim nadzorom, ali drastično smanjuje ručne i repetitivne zadatke. Umjetna inteligencija obrađuje trijažu upozorenja, korelaciju događaja i sažimanje informacija, dok se stručnjaci usredotočuju na razumijevanje namjere napadača, istraživanje složenih incidenata i dizajniranje robusnije kibernetičke obrane.
U konačnici, korištenje umjetne inteligencije u sigurnosti zahtijeva pretpostavku tri osnovne ideje: da umjetna inteligencija i sigurnost moraju napredovati zajedno , da zaštita umjetne inteligencije uključuje zaštitu podataka, modela i sučelja (ne samo infrastrukture) te da se otpornost koju generira dobro zaštićena umjetna inteligencija prevodi u stvarnu konkurentsku prednost nad onima koji improviziraju u hodu.
Umjetna inteligencija prešla je put od rubnog eksperimenta do pokretačke snage digitalnih inovacija u gotovo svakom sektoru. Integriranje u sigurnost - uz istovremeno osiguranje odgovarajuće zaštite - omogućuje ublažavanje utjecaja povreda, predviđanje prijetnji, poboljšanje sprječavanja kriminala i oslobađanje ljudskih timova od većeg dijela teškog posla, pod uvjetom da se održava pažljiva ravnoteža između učinkovitosti, etike i poštovanja ljudskih prava.