- Ranjivosti su tehničke ili ljudske slabosti koje omogućuju napade na povjerljivost, integritet i dostupnost.
- Postoji više vrsta: softver, mreža, konfiguracija, ljudski faktor, oblak i lanac opskrbe, uz tehničke kvarove poput injekcije, XSS-a ili prelijevanja međuspremnika.
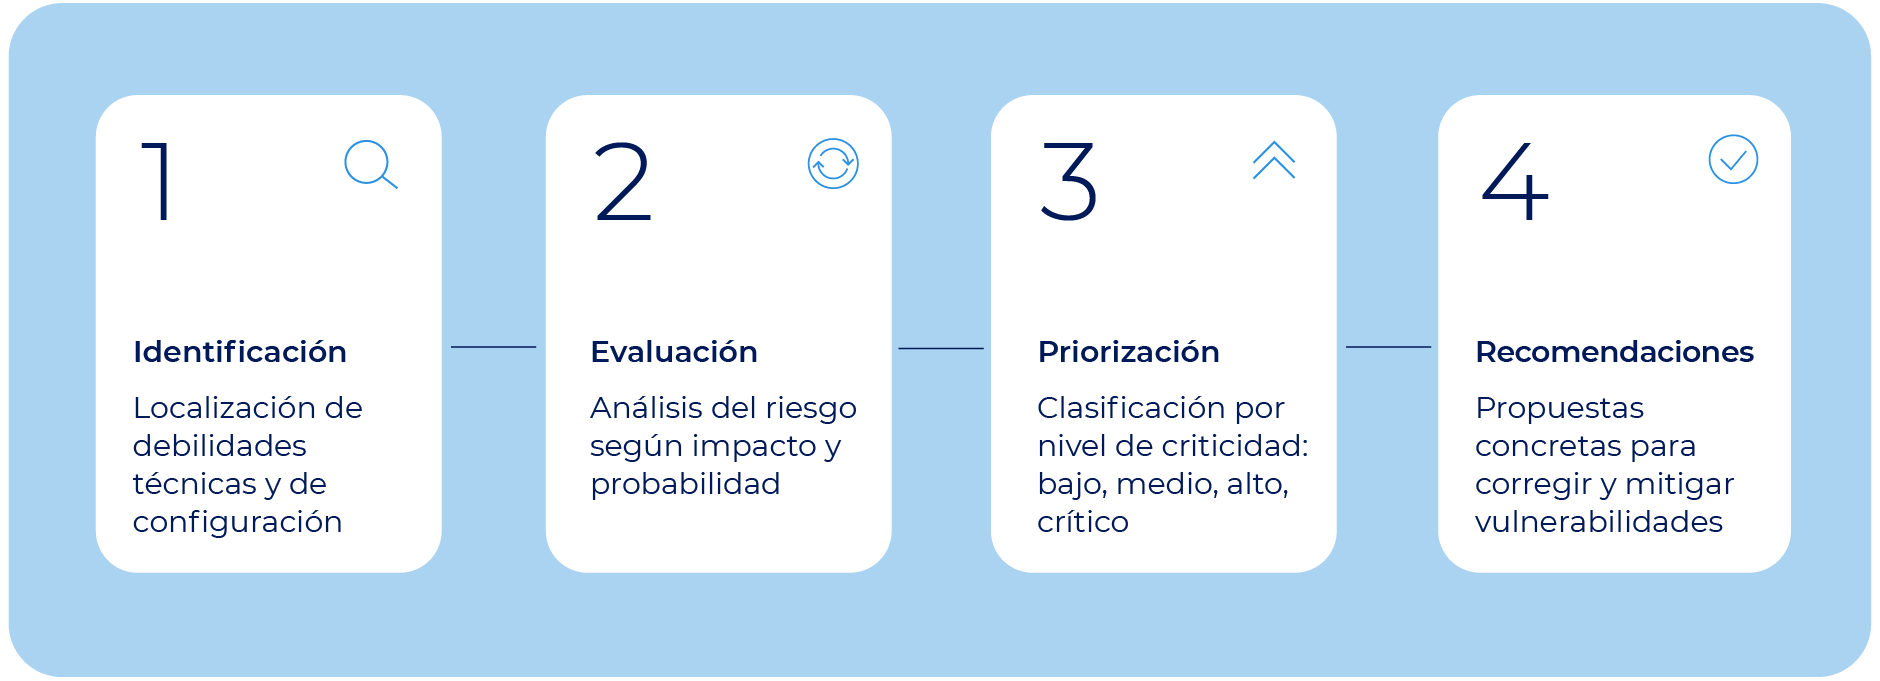
- Procjena CVSS-a i poslovni kontekst ključni su za određivanje prioriteta koje ranjivosti treba prvo ispraviti.
- Učinkovito upravljanje kombinira kontinuirano ažuriranje, revizije, obuku, kontrolu pristupa i automatizirani odgovor.
Sigurnosne ranjivosti su početna točka većine kibernetičkih incidenata. One nisu sam napad, već otvor koji omogućuje prijetnji ulazak, širenje i na kraju uzrokuje stvarnu štetu sustavima, mrežama i podacima. Razumijevanje kako su klasificirane, kako se pojavljuju i kako se njima upravlja ključno je za svaku tvrtku koja želi ozbiljno shvatiti svoju digitalnu zaštitu.
U svakodnevnom životu, jedna tehnička ili ljudska pogreška može srušiti kritičnu uslugu u roku od nekoliko minuta: od pogrešno konfiguriranog poslužitelja do zaposlenika koji klikne na phishing poveznicu. Zato se toliko govori o upravljanju ranjivostima , zakrpama, CVE-ima, CVSS-u i iskorištavanju. U ovom članku organizirat ćemo sve te dijelove: definicije, vrste ranjivosti, primjere iz stvarnog svijeta, tehnike iskorištavanja i kako odrediti prioritete što prvo popraviti kada se sve čini hitnim.
Što je sigurnosna ranjivost i zašto je toliko važna?
Kada govorimo o ranjivosti, mislimo na nedostatak, grešku ili pogrešnu konfiguraciju u informacijskom sustavu (poslužitelji, aplikacije, mreže, uređaji itd.) koju napadač može iskoristiti za ugrožavanje sigurnosti. Ovo ugrožavanje može utjecati na povjerljivost ( krađa podataka), integritet ( neovlaštena izmjena) ili dostupnost (prekid ili poremećaj usluge).
Ranjivost može nastati zbog nedostataka u dizajnu, pogrešaka u implementaciji, nesigurnih konfiguracija ili čak manjkavih operativnih procesa (na primjer, neuspjeh u opozivu pristupa zaposlenicima koji odlaze). Prijetnja je radnja koja iskorištava tu ranjivost: ransomware, napad uskraćivanjem usluge, masovna krađa vjerodajnica itd. Bez poznate ranjivosti, napadaču bi bilo puno teže, pa im je cilj pronaći ih prije vas.
Mnoga sigurnosna izvješća, posebno u Latinskoj Americi, pokazuju da se ranjivosti stare više od desetljeća i dalje iskorištavaju jednostavno zato što nikada nisu bile zakrpane ili su bile podcijenjene. To otkriva temeljni problem: nedostatak ažuriranja, lošu kontrolu površine napada i nedovoljnu svijest na svim razinama organizacije.
Zato je uloga stručnjaka za kibernetičku sigurnost toliko ključna. Njihov je posao locirati te slabosti, izmjeriti njihov stvarni utjecaj, odrediti im prioritete, provesti mjere ublažavanja i pratiti ih kako bi se osiguralo da se ne ponovno pojave. Da bi to postigli, koriste automatizirane skenere , preglede konfiguracije, testiranje penetracije i kontinuiranu analizu prijetnji.
Postoje dva glavna načina za otkrivanje ranjivosti: proaktivnim sigurnosnim testiranjem (revizije, testiranje penetracije, skeniranje) ili njezinim iskorištavanjem od strane napadača . Ako se dogodi drugi scenarij, više ne govorimo samo o ranjivosti, već o sigurnosnom incidentu ili kršenju sigurnosti. Zato su rano otkrivanje i preventivne kontrole toliko važni.
Ključni koncepti u svijetu ranjivosti
Za lakše snalaženje u klasifikaciji sigurnosnih ranjivosti , korisno je savladati niz pojmova koji se pojavljuju u tehničkim izvješćima, obavijestima proizvođača i vijestima o kibernetičkim napadima.
Ranjivost : Ovo je sama slabost. Može biti greška u kodu, pogrešna konfiguracija ili kombinacija oboje. Samo po sebi nije napad, ali je potencijalna ulazna točka za kibernetičkog kriminalca.
Zakrpa : Ovo je ažuriranje ili ispravak koji je izdao dobavljač kako bi riješio određenu ranjivost . Može uključivati promjenu biblioteka, prilagodbu validacija unosa, jačanje kontrola pristupa itd. To je najizravnije rješenje, ali i ono koje se najčešće odgađa u mnogim organizacijama.
Iskorištavanje je praktičan način iskorištavanja ranjivosti . To može biti skripta, posebno izrađena datoteka, naredbeni niz ili skup automatiziranih koraka. Pretvara teoriju (ranjivost) u stvarni napad.
Korisni teret : Ovo je "koristan zlonamjerni kod" koji se izvršava nakon iskorištavanja ranjivosti. To može biti ransomware, kradljivci podataka, tihi backdoori ili bilo koji drugi zlonamjerni softver. Iskorištavanje otvara vrata; korisni teret ulazi i obavlja prljavi posao.
Dokaz koncepta (POC) : Ovo je dokaz koncepta koji pokazuje da se ranjivost može iskoristiti, obično u istraživačke ili revizijske svrhe . Ne mora biti zlonamjeran; koristi se za provjeru postojanja greške i mjerenje njenog utjecaja bez nanošenja štete produkciji.
Zero-day : Ovo je ranjivost nepoznata proizvođaču i za koju ne postoji dostupna zakrpa . Ako je napadač otkrije prije bilo koga drugog, može je iskoristiti bez ikakvih potpisa za detekciju ili specifičnih rješenja, što je čini jednim od najopasnijih scenarija.
CVE (Uobičajene ranjivosti i izloženosti) : Ovo je standardni identifikator dodijeljen svakoj javno dostupnoj ranjivosti. CVE poput CVE-2026-6785 omogućuje identifikaciju određene ranjivosti jedinstvenim kodom, olakšavajući praćenje i koordinaciju među proizvođačima i sigurnosnim timovima.
CWE (Nabrajanje uobičajenih slabosti) : Umjesto fokusiranja na pojedinačne slučajeve, kategorizira obrasce slabosti (prelijevanje međuspremnika, nedovoljna validacija, pogreške u autentifikaciji itd.). Pomaže programerima da razumiju koje vrste pogrešaka treba izbjegavati od faze dizajna.
CVSS (Common Vulnerability Scoring System) : Ovo je najčešće korišteni sustav za ocjenjivanje ozbiljnosti ranjivosti od 0 do 10. Uzima u obzir način na koji se ranjivost iskorištava, zahtijeva li autentifikaciju, utjecaj na povjerljivost, integritet i dostupnost te vremenske i okolišne čimbenike. Primjeri poput Log4Shell (CVE-2021-44228) dosežu ocjenu 10, što ukazuje na maksimalnu kritičnost.
Opća klasifikacija ranjivosti kibernetičke sigurnosti
Praktičan način organiziranja ranjivosti jest promatranje gdje se pojavljuju i na što utječu . Odatle se obično grupiraju u nekoliko širokih kategorija koje pomažu u određivanju prioriteta i dodjeli odgovornosti unutar organizacije.
Mrežne ranjivosti : One utječu na komunikacijsku infrastrukturu : nepotrebno otvoreni portovi, slaba pravila vatrozida, slabo osigurane VPN mreže, nedostatak segmentacije mreže, nešifrirani promet itd. U hibridnim i udaljenim okruženjima postaju kritičnije zbog povećane površine napada.
Ranjivosti konfiguracije i sustava : To su nedostaci koji se pojavljuju kada se sustav implementira s nesigurnim parametrima , zadanim vjerodajnicama, uslugama koje ne bi trebale biti aktivne ili bez odgovarajućih kontrola pristupa. Ne ovise o samom kodu, već o tome kako je infrastruktura konfigurirana i održavana.
Ljudske ranjivosti : poznate i kao ljudski faktor . Proizlaze iz nesigurnog ponašanja: korištenja slabih ili ponovno korištenih lozinki, dijeljenja vjerodajnica putem e-pošte, preuzimanja datoteka iz sumnjivih izvora, nasjedanja na phishing ili vishing prijevare itd. Teško ih je eliminirati jer imaju više veze s psihologijom i kulturom nego s tehnologijom.
Ranjivosti u oblaku : One se javljaju u okruženjima oblaka zbog loših konfiguracija pohrane (javnih spremnika), nesigurnih API-ja, prekomjernih dopuštenja za identitete ili nedostatka kontinuiranog praćenja. Brzina kojom se mijenjaju usluge u oblaku olakšava gubitak uvida u vašu sigurnosnu situaciju.
Ranjivosti trećih strana i lanca opskrbe : One proizlaze iz alata, biblioteka, dobavljača ili partnera koji imaju pristup osjetljivim sustavima ili podacima. Kvar u jednoj od ovih veza može biti ulaz za kompromitiranje mnogo većih tvrtki, kao što se vidi u incidentima visokog profila.
Najčešće tehničke vrste ranjivosti
Osim općih kategorija, važno je razumjeti tehničke vrste ranjivosti koje se često pojavljuju u revizijama i napadima u stvarnom svijetu. Mnoge su uključene u OWASP-ovu listu 10 najboljih i često se nalaze u globalnim izvješćima.
Prelijevanje međuspremnika : Do ovoga dolazi kada aplikacija zapiše više podataka nego što stane u rezervirano područje memorije. Kada se prekorači taj prostor, druga područja memorije se prepisuju, što može omogućiti izvršavanje proizvoljnog koda s dopuštenjima ranjivog procesa.
Uvjet utrke : Do ovoga dolazi kada ishod operacije ovisi o redoslijedu izvršavanja više procesa ili niti koje pristupaju dijeljenom resursu. Ako napadač manipulira ovim redoslijedom, može uzrokovati neočekivano ponašanje, poput dvostrukog izvršavanja radnje ili zaobilaženja kontrola.
Greške u formatiranju nizova : To su greške koje nastaju prihvaćanjem neprovjerenih formatiranih nizova (na primjer, u C-u, funkcije poput printf). Napadač može ubrizgati specifikatore formata za čitanje ili pisanje u memoriju bez autorizacije.
Loša validacija unosa : Kada podaci od korisnika, obrazaca, zaglavlja ili URL parametara nisu pravilno validirani, to otvara vrata napadima kao što su SQL injection, LDAP injection, XPath, XSS ili injection naredbi . To je čest uzrok mnogih kritičnih ranjivosti.
SQL injekcija : Ovo uključuje umetanje zlonamjernog SQL koda tamo gdje se očekuje normalan tekst (na primjer, u obrascu za prijavu). Ako aplikacija izravno spoji ovaj unos u upit, napadač može čitati, mijenjati ili brisati podatke , pa čak i preuzeti kontrolu nad bazom podataka.
CSRF (Cross-Site Request Forgery) : prisiljava autentificiranog korisnika da izvršava neželjene radnje na legitimnoj aplikaciji, obično klikom na poveznicu ili učitavanjem stranice sa skrivenim zahtjevom. Iskorištava povjerenje web-mjesta u korisnikovu sesiju.
Prolazak kroz direktorij : Ovo uključuje manipuliranje putanjama datoteka pomoću nizova poput ../ za pristup datotekama izvan direktorija koji dopušta aplikacija (na primjer, /etc/passwd u Linuxu). Bez odgovarajuće validacije putanje, osjetljive informacije mogu se pročitati ili čak izvršiti kod ako se skripte modificiraju.
Ubrizgavanje naredbi : Do ovoga dolazi kada aplikacija izvršava naredbe operacijskog sustava koristeći podatke koje je korisnik unio bez njihovog čišćenja. Napadač može ubrizgati dodatne naredbe za brisanje datoteka, krađu informacija ili otvaranje udaljenih kanala.
Nesigurna deserijalizacija događa se kada aplikacija prihvati serijalizirane podatke (objekte, strukture) i deserijalizuje ih bez provjere njihovog porijekla ili sadržaja. Manipulirani objekt može uzrokovati izvršavanje koda tijekom procesa rekonstrukcije.
Tvrdo kodirane vjerodajnice : vjerodajnice, tokeni ili ključevi ugrađeni izravno u izvorni kod ili binarne datoteke. Ako napadač dobije pristup repozitoriju ili dekompilira aplikaciju, može otkriti te vjerodajnice i upotrijebiti ih za prelazak na druge sustave.
IDOR (Nesigurna izravna referenca objekta) : Do ovoga dolazi kada aplikacija dopusti pristup resursima jednostavnom promjenom identifikatora (na primjer, numeričkog ID-a u URL-u) bez provjere ima li korisnik dopuštenje. Ovo je tipičan slučaj pregledavanja tuđih podataka promjenom broja u URL-u.
Pogreške u upravljanju resursima : To obuhvaća situacije u kojima aplikacija ne uspijeva pravilno upravljati korištenjem memorije, CPU-a, pohrane ili istodobnih procesa. To olakšava iscrpljivanje resursa i napade uskraćivanja usluge , na primjer putem neograničenih zahtjeva API-ju bez ograničavanja brzine.
Pogreške u konfiguraciji uključuju izložene administratorske ploče bez odgovarajuće autentifikacije, javne oblačne spremnike, nepotrebne aktivne usluge, popisive direktorije i krajnje točke za otklanjanje pogrešaka dostupne s interneta. Dobro osmišljena infrastruktura može postati potpuno nesigurna zbog jedne netočne postavke.
Problemi s dopuštenjima i kontrolom pristupa , poznati i kao prekinuta kontrola pristupa, javljaju se kada korisnici mogu izvršavati radnje koje ne bi smjeli, bilo zbog loše definiranih uloga, nedovoljne validacije pozadinskog sustava ili API-ja koji ne provjeravaju tko podnosi zahtjev. To je čest izvor eskalacije privilegija.
Curenje informacija : Do toga dolazi kada sustavi ili aplikacije otkriju osjetljive podatke u porukama o pogreškama, zaglavljima, putanjama, zapisnicima ili HTTP odgovorima . Ponekad se ne radi o izravnom napadu, ali te informacije pomažu napadaču da mapira sustav, otkrije verzije ili pronađe druge ranjivosti.
Loše upravljanje sesijama : To uključuje nepravilno generirane tokene, sesije koje ne istječu, netočno zatvaranje sesije ili nesigurno pohranjivanje vjerodajnica u kolačićima. Ove vrste problema olakšavaju napadačima otimanje sesija i korištenje legitimnih računa.
Primjeri ranjivosti i pogođenog softvera iz stvarnog svijeta
Katalog CVE svake godine raste s desecima tisuća novih unosa. Neke ranjivosti postale su poznate zbog svog globalnog utjecaja i pomažu u ilustraciji što se može dogoditi kada organizacija ne uspije na vrijeme primijeniti zakrpu ili podcijeni sigurnosno upozorenje.
Nedavni primjer je CVE-2026-6785 , sigurnosna ranjivost memorije u raznim verzijama Firefoxa i Thunderbirda. Iako su tehnički detalji složeni, suština je jasna: postojale su greške koje su mogle dovesti do oštećenja memorije i proizvoljnog izvršavanja koda . Ispravak je objavljen u kasnijim verzijama (Firefox 150, ažurirane ESR verzije itd.), ali svaki sustav koji nije ažuriran na vrijeme ostaje ranjiv.
Drugi poznati slučajevi uključuju ranjivosti s CVSS ocjenom 10 , kao što su Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue i spomenuti Log4Shell. Sve su one omogućavale udaljeno izvršavanje koda ili pristup izuzetno osjetljivim informacijama te su iskorištene u masovnim kampanjama zlonamjernog softvera i ransomwarea.
Primjeri često napadanog softvera uključuju Adobe Flash (sada zastario, ali povijesno opterećen nedostacima u izvršavanju koda), Microsoft Windows (s višestrukim ranjivostima privilegija i RCE tijekom godina), Apache poslužitelje , Oracle baze podataka , Adobe Acrobat Reader , Javu i PHP , svi s opsežnom poviješću iskorištavanja, od prelijevanja međuspremnika do injekcija i cross-site scriptinga.
Neke specifične ranjivosti povezane su s dobro poznatim napadima. Na primjer, CVE-2017-0199 , ranjivost udaljenog izvršavanja koda u Microsoft Officeu, iskoristile su obitelji ransomwarea poput Ryuka, Emoteta i Dridexa, koristeći zlonamjerne dokumente koji su na prvi pogled djelovali bezopasno.
Također postoje slučajevi u kojima su curenje alata za kibernetičku špijunažu otkrila prethodno nepoznate ranjivosti. Godine 2016. grupa The Shadow Brokers objavila je skup exploita navodno ukradenih od NSA-e, otkrivajući kritične nedostatke u operativnim sustavima, aplikacijama i vatrozidima. Ti su alati kasnije ponovno korišteni u incidentima poput ransomwarea WannaCry, koji je iskoristio ranjivost EternalBlue za brzo širenje.
Kako se iskorištavaju ranjivosti: uobičajene tehnike
Nakon što se otkrije ranjivost, napadaču je potrebna tehnika za njezino pretvaranje u učinkovit pristup . Odatle mogu implementirati zlonamjerni softver, kretati se lateralno kroz mrežu ili izdvajati podatke. Neke od najrelevantnijih tehnika iskorištavanja navedene su u nastavku.
Daljinsko izvršavanje koda (RCE) : Ovo je "sveti gral" za mnoge napadače, jer im omogućuje izvršavanje udaljenog koda na sustavu žrtve bez fizičkog pristupa. Mnogi lanci iskorištavanja posebno su dizajnirani za postizanje ove mogućnosti, kao što je bio slučaj s Log4Shellom ili određenim ranjivostima u izloženim servisima.
LFI/RFI (Lokalno/Udaljeno uključivanje datoteka) : Kod ranjivosti uključivanja datoteka, ranjiva aplikacija može učitati i izvršiti lokalne ili udaljene datoteke kojima upravlja napadač . LFI pristupa datotekama na samom poslužitelju (na primjer, zapisnicima s ubrizganim kodom), dok RFI uključuje sadržaj smješten na vanjskom poslužitelju, omogućujući izravno izvršavanje koda.
Eskalacija privilegija : Čak i ako je početni pristup s ograničenim računom, uobičajeni cilj je povećati privilegije (korisnik na administratora, normalan korisnik na root itd.). To se može postići greškama operativnog sustava, pogrešnim konfiguracijama usluga ili specifičnim ranjivostima kao što je PwnKit (CVE-2021-4034) na Linux sustavima.
Raspršivanje hrpe : napredna tehnika koja uključuje popunjavanje dinamičke memorije (hrpe) uzorcima koji sadrže korisni teret, tako da kada exploit preusmjeri izvršenje na neodređeno područje memorije, povećava se vjerojatnost da će "upasti" u zlonamjerni kod. Široko se koristila u exploitima usmjerenim na starije preglednike.
Programiranje orijentirano na povrat (ROP) : strategija za zaobilaženje zaštita poput DEP/NX. Umjesto ubrizgavanja novog koda, napadač ponovno koristi male fragmente legitimnog koda ("gadgete") prisutne u binarnim datotekama ili bibliotekama, povezujući ih s naredbama za povrat kako bi izgradio zlonamjernu logiku. To je jedna od najrobustnijih tehnika u scenarijima gdje su aktivne moderne mjere ublažavanja.
Procjena i određivanje prioriteta: kako odlučiti koju ranjivost prvo napasti
U tipičnom scenariju, skeniranje ili revizija mogu dati izvješće s desecima ili čak stotinama ranjivosti označenih kao ozbiljne, srednje ili niske. Ova generička klasifikacija korisna je kao prva aproksimacija, ali nije dovoljna za donošenje poslovnih odluka, posebno kada postoje kratki rokovi za prelazak u produkciju.
Za preciznije određivanje prioriteta koristi se CVSS i njegove metrike . "Osnovni" dio CVSS-a analizira elemente kao što su vektor pristupa (lokalni, susjedna mreža ili udaljeni), složenost napada, je li potrebna autentifikacija te utjecaj na povjerljivost, integritet i dostupnost. Što je napad udaljeniji i jednostavniji, te što je utjecaj veći, to je rezultat veći.
Vremenske metrike uključuju čimbenike poput postojanja javnih ranjivosti, dostupnosti zakrpa i pouzdanosti informacija o ranjivostima. S druge strane, metrike okoliša uzimaju u obzir specifičan kontekst svake organizacije: broj pogođenih sustava, interne sigurnosne zahtjeve i potencijalnu kolateralnu štetu (financijsku, pravnu, reputacijsku).
U praksi, ranjivost s visokim rezultatom koja uzrokuje uskraćivanje usluge samo u nekritičnom sustavu može biti privremeno prihvatljiva, dok "srednja" ranjivost koja izlaže podatke zaštićene propisima može biti neprihvatljiva. Ključno je usporediti tehnički rezultat s kritičnošću imovine i regulatornim kontekstom.
Uz CVSS, mnoge organizacije koriste okvire za upravljanje rizicima koji uključuju metrike poput EPSS-a (vjerojatnost iskorištavanja), kritičnosti imovine, je li izložena internetu ili je samo interna te postoje li kompenzacijske kontrole (WAF, segmentacija, praćenje itd.). Cilj je jednostavan: imati jasan popis što treba zakrpati sada, što treba hitno ublažiti i što se može planirati srednjoročno.
Najbolje prakse za smanjenje i upravljanje ranjivostima
Nijedna organizacija ne može ukloniti sve ranjivosti, ali može drastično smanjiti svoju izloženost primjenom niza osnovnih mjera, u kombinaciji s procesima kontinuiranog poboljšanja.
Prije svega, robustan program upravljanja zakrpama je ključan : sveobuhvatan popis imovine, praćenje sigurnosnih savjeta dobavljača, brzo testiranje u predprodukcijskim okruženjima i agilno postavljanje ažuriranja u produkciji. To pomaže u zatvaranju prozora izloženosti poznatim ranjivostima.
Također je ključno provoditi redovite revizije i procjene , i automatizirane (skeneri ranjivosti) i ručne (testiranje penetracije, pregledi konfiguracije). Ove aktivnosti omogućuju otkrivanje nedostataka u dizajnu, naslijeđenih konfiguracija, nepotrebnih izloženih usluga i ljudskih pogrešaka koje se ne bi pojavile jednostavnim skeniranjem.
Obuka i osvješćivanje osoblja još su jedan ključni stup. Ljudski faktor ostaje slaba karika u mnogim lancima napada. Kontinuirani programi obuke, vježbe protiv krađe identiteta, jasne politike lozinki, višefaktorska autentifikacija i protokoli za prijavljivanje incidenata pomažu u smanjenju ovog rizika.
S tehničkog stajališta, preporučljivo je ojačati kontrole pristupa (princip najmanjih privilegija, RBAC/ABAC, periodični pregled dozvola), segmentirati mreže kako bi se ograničilo lateralno kretanje, zaštititi upravljačka sučelja VPN-om ili IP filtriranjem te onemogućiti usluge i testna okruženja u produkciji.
Konačno, napredni alati i platforme za automatizaciju odgovora na ranjivosti mogu napraviti značajnu razliku u organizacijama s velikim volumenom imovine. Rješenja koja objedinjuju nalaze iz različitih skenera, normaliziraju podatke, obogaćuju ih obavještajnim podacima o prijetnjama i automatiziraju tijekove rada zakrpa ili generiranje zahtjeva pomažu u smanjenju prosječnog vremena do rješavanja i sprječavaju da se kritične ranjivosti propuste među stotinama manjih upozorenja.
U konačnici, upravljanje ranjivostima ide daleko dalje od pukog povremenog skeniranja. Zahtijeva razumijevanje što je ranjivost, kako je klasificirana, gdje se pojavljuje (kod, mreža, oblak, ljudi, treće strane), koje se tehnike iskorištavanja koriste i kako inteligentno odrediti prioritete na temelju stvarnog rizika za poslovanje. Organizacije koje sve to integriraju u svoju kulturu i svakodnevne procese su one koje u konačnici bolje podnose sve složeniji i promjenjivi krajolik prijetnji.
