- IPv6 rješava nedostatak IPv4 adresa i omogućuje napredno umrežavanje bez oslanjanja na NAT.
- Ključ stabilne implementacije je odabir prave vrste IPv6 veze koju nudi davatelj internetskih usluga.
- U mrežama s VLAN-ovima i prefiksima /48, segmentacija u /64 olakšava samokonfiguraciju i kontrolu putem ACL-ova.
- Klijenti i sustavi poput Windowsa zahtijevaju pregled IPv4/IPv6 preferencija i njihovo prilagođavanje samo kada je to potrebno.
Prelazak na IPv6 u naprednoj mreži više nije nešto što se radi "kasnije": rad na daljinu, više uređaja, usluge u oblaku i nedostatak IPv4 znače da je to promjena s kojom ćete se morati suočiti prije ili kasnije. Dobra je vijest da, uz pravilno planiranje, možete implementirati IPv6 u svojoj korporativnoj ili naprednoj kućnoj mreži bez pretjeranog iskorištavanja njegovih stvarnih prednosti u performansama, sigurnosti i skalabilnosti.
U ovom ćemo članku detaljno istražiti : što je IPv6, kako se uklapa s IPv4 (dual stack, prijelaz), kako ga konfigurirati na tipičnim usmjerivačima (ASUS, Omada, UniFi, FRITZ!Box, itd.), kako podijeliti korporativni /48 na VLAN-ove, koje opcije odabrati u IPv6 izbornicima, kako kontrolirati pristup pomoću ACL-ova umjesto NAT-a i koje posebne postavke trebate znati na sustavima poput Windowsa kako bi sve radilo kako se očekuje.
Što je IPv6 i zašto biste ga trebali omogućiti sada?
IPv6 je moderna verzija IP protokola , osmišljena da postupno zamijeni IPv4 i, prije svega, riješi problem iscrpljivanja javnih IP adresa. Dok IPv4 koristi 32-bitne adrese (otprilike 4.294 milijarde teorijskih adresa), IPv6 koristi 128 bitova, što rezultira astronomskim brojem adresa, reda veličine 340 sekstilijuna.
U praksi to znači da možete dodijeliti jedinstvenu javnu IP adresu gotovo svakom uređaju, virtualnom stroju, kontejneru ili usluzi, eliminirajući veći dio muke žongliranja s NAT-om, portovima i složenim prijevodima. Nadalje, IPv6 uključuje izvorna poboljšanja u autokonfiguraciji, segmentaciji mreže i podršci za napredne usluge.
Kada se povežete s web-stranicom , naziv domene se razrješava u IP adresu (v4 ili v6) koja identificira odredište na mreži. S IPv4 navikli ste vidjeti adrese poput 192.168.1.1 ili 10.0.0.1. S IPv6, format je heksadecimalni i predstavljen je blokovima odvojenim dvotočkama, na primjer, 2001:db8:abcd:1::1.
Danas većina operatera implementira IPv6 u dual-stack načinu rada, što znači da klijentu istovremeno pružaju i IPv4 i IPv6 adrese. Sustav i aplikacije biraju koji će protokol koristiti na temelju pravila preferencija, obično dajući prioritet IPv6 kada je dostupan i funkcionalan.
Vrste IPv6 veza i mehanizmi prijelaza
Prije promjene bilo kakvih postavki na vašem usmjerivaču , morate znati koju vrstu IPv6 veze nudi vaš davatelj internetskih usluga (ISP). Obično ćete morati odabrati ovu vrstu u odjeljku WAN ili Internet na vašem usmjerivaču. Ako ne znate, pitajte svog davatelja internetskih usluga, jer je to ključno za ispravnu konfiguraciju IPv6 na vašoj mreži.
Među najčešćim vrstama kućnih i poslovnih usmjerivača naći ćete opcije kao što su:
- Native (ponekad se naziva „Native“ ili jednostavno „IPv6“): operater usmjerava IPv6 prefiks izravno na vaš usmjerivač, bez posebnih tunela. Ovo je idealan slučaj i najlakše ga je upravljati.
- Statički IPv6Davatelj internetskih usluga dodjeljuje vam fiksni blok (na primjer, /48 ili /56), a vi ručno konfigurirate adresu i prefiks na WAN sučelju usmjerivača.
- Proći krozUsmjerivač djeluje kao "most" i omogućuje uređaju iza sebe da izravno dobije IPv6 konfiguraciju (tipično u nekim scenarijima s automatskim IP-om na WAN-u).
- Tuneli 6to4, 6in4 i 6rdPrijelazni mehanizmi koji enkapsuliraju IPv6 pakete unutar IPv4 kada davatelj ili posrednička infrastruktura još ne podržava izvorni IPv6. 6rd, na primjer, je "brza" varijanta implementacije bez stanja slična 6to4.
- Specifične usluge kao što je FLET-ov IPv6: široko se koristi u Japanu, gdje neki pružatelji usluga implementiraju vlastita rješenja koja zahtijevaju specifične predloške konfiguracije na usmjerivaču.
U svakom slučaju, ključna stvar je prvo konfigurirati IPv4 WAN vezu (automatska IP adresa, PPPoE, statička IP adresa itd.), a zatim odabrati odgovarajuću vrstu IPv6. Mnogi usmjerivači čak automatski popunjavaju neke od IPv6 parametara kada ispravno otkriju vrstu veze.
Konfiguriranje IPv6 na tipičnom usmjerivaču (npr. ASUS)
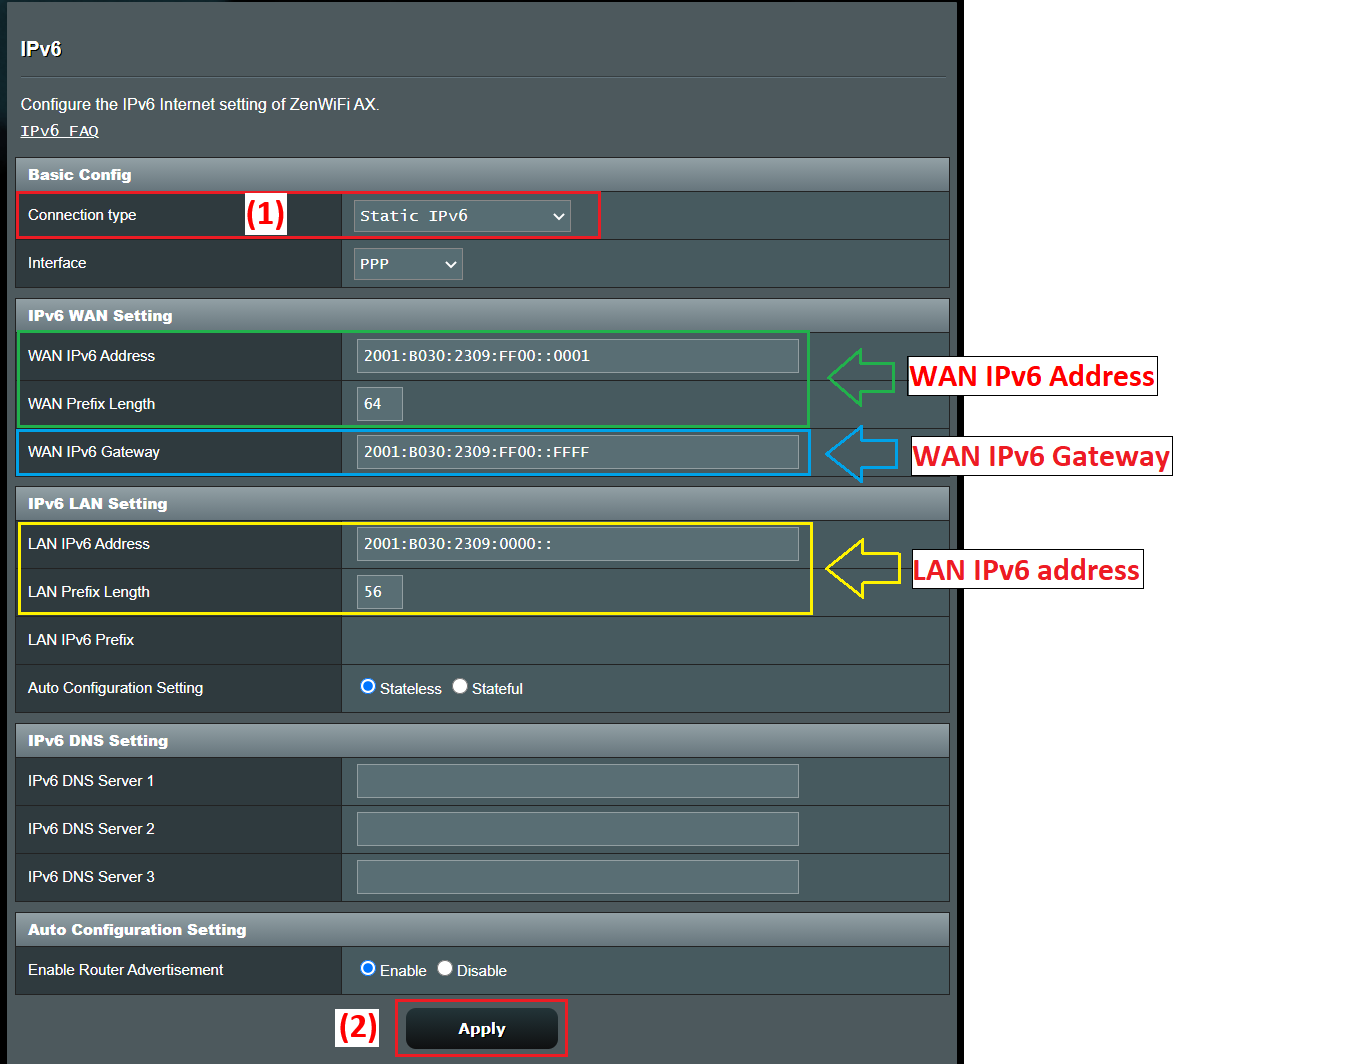
Uzmimo ASUS ruter kao primjer , jer su njegovi izbornici prilično reprezentativni za ono što ćete vidjeti kod mnogih drugih marki. Opći tijek je obično vrlo sličan: pristupite web sučelju, prilagodite WAN postavke, a zatim idite na specifični odjeljak IPv6 unutar Naprednih postavki.
Tipični koraci za aktivaciju IPv6 na ovoj vrsti usmjerivača bili bi:
- Spojite računalo na usmjerivač putem kabela ili WiFi-ja i pristup web sučelju, bilo putem LAN IP adrese (na primjer 192.168.1.1) ili određenog URL-a kao što je http://www.asusrouter.com.
- Prijavite se na administratorsku konzolu s korisničkim imenom i lozinkom uređaja. Ako ste ih zaboravili, jedina je mogućnost vratiti usmjerivač na tvorničke postavke i ponovno ga konfigurirati.
- Prvo provjerite vrstu IPv4 WAN veze U odjeljku WAN > Internetska veza vidjet ćete koristite li PPPoE, automatsku IP adresu (DHCP), statičku IP adresu itd.
- Uđite u IPv6 izbornik unutar naprednih postavki i odaberite vrstu IPv6 veze prema gore navedenom.
Na primjer, tipična kombinacija je obično:
- Ako je IPv4 WAN u PPPoEOdaberite vrstu IPv6 NativeRuter će koristiti PPPoE sesiju za dobivanje IPv6 informacija od operatera.
- Ako je IPv4 WAN Statički IP, izabrati Statički IPv6 u odjeljku IPv6 i ručno ispunite adresu, prefiks, pristupnik i DNS koje vam je dao vaš davatelj internetskih usluga.
- Ako je IPv4 WAN u Automatska IP adresa (DHCP)Mnogi vodiči preporučuju korištenje Proći kroz tako da se IPv6 konfiguracija izravno prenosi na uređaj kojem je potrebna ili se njome upravlja automatski.
Nakon primjene promjena , usmjerivač obično djelomično ponovno pokreće mrežnu uslugu. Brz način da provjerite primate li IPv6 parametre jest da se ponovno prijavite i provjerite odjeljak konfiguracije IPv6 LAN-a: ako vidite dodijeljene adrese i prefikse, IPv6 WAN dio radi.
Za potvrdu stvarne povezivosti , preporučuje se posjet testnoj stranici poput test-ipv6.com, koja analizira podržavaju li vaš preglednik i davatelj usluga ispravno protokol i govori vam radite li u dual stacku, postoje li DNS pogreške ili imate li samo IPv4.
Implementacija IPv6 u naprednim mrežama s VLAN-ovima i prefiksima /48
U ozbiljnijim okruženjima , poput ureda s više VLAN-ova i UniFi ili Omada opremom, ISP će obično dati veliki statički prefiks, na primjer /48. Nakon toga, vaš je zadatak podijeliti taj blok na /64 podmreže (ili druge, ako platforma to podržava) koje ćete dodijeliti svakom VLAN-u ili logičkom segmentu.
Recimo da vam vaš davatelj usluga daje /48 adresu poput 2001:b33f:f33d::/48, a na WAN sučelju vašeg usmjerivača koristite 2001:b33f:f33d::2, dok je usmjerivač vašeg davatelja internetskih usluga 2001:b33f:f33d::1. Ta WAN konfiguracija je jednostavno odlazna veza. Važno je kako distribuirate tu /48 adresu na LAN strani.
U IPv6, vrlo je uobičajeno raditi s /64 na svakoj vezi Layer 2 jer je to preporučena veličina koja omogućuje automatsku konfiguraciju (SLAAC) i druge značajke. Počevši s /48, imate 2^(64-48) = 65.536 dostupnih /64 podmreža; drugim riječima, imate više nego dovoljno za udobno dodjeljivanje blokova svakom VLAN-u, gostujućoj Wi-Fi mreži, DMZ-u itd.
U postavkama LAN sučelja vašeg usmjerivača (na primjer, na UniFi ili Omada pristupniku) vidjet ćete polje "IPv6 adresa" ili "IPv6 prefiks" i padajući izbornik s duljinama maske podmreže između /64 i /127. Obično se preporučuje da ostavite na /64, osim ako nemate vrlo specifičnu situaciju.
Ideja je nešto ovako :
- VLAN 10 (korporativna mreža): 2001:b33f:f33d:10::/64
- VLAN 20 (gosti): 2001:b33f:f33d:20::/64
- VLAN 30 (poslužitelji): 2001:b33f:f33d:30::/64
- VLAN 40 (laboratorij/IoT): 2001:b33f:f33d:40::/64
U svakom VLAN-u, usmjerivač će imati valjanu adresu unutar prefiksa /64, koja će djelovati kao pristupnik za klijente; na primjer, 2001:b33f:f33d:10::1 za VLAN 10, 2001:b33f:f33d:20::1 za VLAN 20 i tako dalje. Polje koje mnogi uređaji označavaju kao "Gateway IP/Subnet" odnosi se upravo na tu adresu usmjerivača zajedno s duljinom prefiksa (/64).
Što se tiče klijenata , oni će obično dobiti jednu globalnu IPv6 adresu unutar dodijeljene /64 podmreže, bilo putem SLAAC-a, DHCPv6-a ili kombinacije oba (SLAAC za IP adresu i DHCPv6 za dodatne parametre kao što je DNS). Cijele podmreže obično se ne delegiraju pojedinačnim uređajima osim u vrlo specifičnim kontekstima (na primjer, interni usmjerivači koji distribuiraju prefikse pomoću DHCPv6-PD).
Prilikom podjele adresnog prostora između nekoliko VLAN-ova , umjesto brige o potrošnji (imate mnogo prefiksa), zainteresirani ste za urednu i lako razumljivu shemu: koristite VLAN brojeve u posljednjih 16 bitova prefiksa, rezervirajte uzastopne raspone za interne usluge, odvojite goste, IoT i produkciju s dobro diferenciranim blokovima itd.
Automatska konfiguracija, DAD i napredni IPv6 parametri na sučeljima
Kada omogućite IPv6 na sučelju (LAN, VLAN, tunel itd.), mnogi sustavi vam omogućuju podešavanje naprednih parametara koji su prema zadanim postavkama prilično dobro podešeni. Općenito je najbolje ne dirati ih osim ako nemate vrlo specifične zahtjeve u svojoj mreži.
Jedan od tih parametara je "ograničenje skokova ", što je ekvivalent TTL-u u IPv4: maksimalni broj skokova usmjerivača koji paket može napraviti prije nego što bude odbačen. Najčešća zadana vrijednost je 64, što je obično više nego dovoljno čak i u velikim mrežama.
Druga uobičajena postavka je broj DAD (Duplicate Address Detection) prijenosa. IPv6 pokreće proces provjere da adresa nije duplicirana na mreži prije upotrebe. Tipična vrijednost je 1, što smanjuje vrijeme konfiguracije uz održavanje minimalne provjere. Postavljanje na 0 onemogućuje otkrivanje dupliciranih adresa, što se općenito ne preporučuje osim u strogo kontroliranim scenarijima.
U većini kontrolera i usmjerivača, ove parametre ćete pronaći unutar namjenske IPv6 kartice prilikom uređivanja sučelja. Dokumentacija obično savjetuje ostavljanje zadanih vrijednosti osim ako točno ne znate što mijenjate i zašto.
Kontrola pristupa i sigurnost u IPv6: ACL-ovi umjesto NAT-a
Ključna razlika u odnosu na IPv4 je u tome što IPv6 ne koristi NAT na isti način. Svaki uređaj može imati globalno usmjerljive adrese izravno s interneta, tako da prva linija sigurnosti postaje vatrozid/ACL pristupnika umjesto nuspojave samog NAT-a.
U Omada gatewayima , funkcionalnost IPv6 popisa kontrole pristupa (ACL) je ključna. Omogućuje administratoru definiranje pravila koja filtriraju promet na temelju izvorne adrese, odredišne adrese, portova ili protokola te odlučivanje hoće li dopustiti ili odbiti svaku vrstu prometa.
Prema zadanim postavkama, mnogi Omada pristupnici već blokiraju pristup s vanjskih mreža internim mrežama kada je u pitanju IPv6 promet, upravo zato što ne postoji NAT za "skrivanje" internih adresa. Drugim riječima, pristup s interneta vašoj lokalnoj mreži je potpuno blokiran osim ako izričito ne stvorite rupe u zakonu.
Za tipične scenarije kontrole pristupa IPv6 imate nekoliko konfiguracijskih obrazaca:
- Spriječite pristup internoj mreži s internetaObično je blokiran prema zadanim postavkama, ali možete pregledati ili dodatno pooštriti pravila dodatnim ACL-ovima u IPv6.
- Dopustite pristup internom poslužitelju (na primjer, web poslužitelj u VLAN-u poslužitelja): definiraju se interna IPv6 adresna grupa (my_server) i vanjska klijentska ili rasponska grupa (my_client) te se stvara ACL pravilo tipa WAN-IN kako bi se omogućio taj promet.
- Ograničite pristup internetu za određene uređaje (na primjer, dječja računala ili IoT uređaji): stvara se IPv6 grupa s tim klijentima (children_pc) i druga koja predstavlja Internet, a za tu grupu se u načinu rada Deny dodaje se LAN->WAN ACL pravilo.
Tijek rada u Omadi može se sažeti na sljedeći način: ispravno konfigurirati IPv6 WAN vezu, omogućiti i postaviti IPv6 način rada na LAN-ovima/VLAN-ovima, definirati IPv6 grupe s adresama ili rasponima koji vas zanimaju i na kraju stvoriti pravila ACL-a za pristupnik gdje birate smjer prometa (ULAZ, IZLAZ, LAN->WAN), pravila (Dopusti/Zabrani), protokole i parove izvor/odredište na temelju tih grupa.
Važno je osigurati da je firmver pristupnika ažuriran jer najmodernije značajke kontrole pristupa IPv6 mogu zahtijevati novije verzije sistemskog softvera.
Aktiviranje IPv6 u kućnim i malim uredskim okruženjima
U kućnom ili malom uredskom okruženju , postupak aktivacije IPv6 obično je manje zastrašujući nego što se čini. Ključno je da vaš davatelj internetskih usluga već nudi IPv6 podršku na vašoj liniji i da vaš usmjerivač to ispravno prepoznaje.
Opći koraci bi bili :
- Potvrdite sa svojim dobavljačem Potvrdite da vaša veza podržava IPv6 i u kojem načinu rada (dual stack, samo IPv6 s NAT64 itd.). Također pitajte trebate li promijeniti opremu ili firmver.
- Provjerite podržava li usmjerivač IPv6To je uobičajeno kod moderne opreme kao što su FRITZ!Box, ASUS ruteri, TP-Link Archer (C, AX, itd.), Omada, UniFi, itd.
- Pristupite web sučelju rutera (192.168.1.1, 192.168.0.1 ili neka druga, ovisno o proizvođaču) i potražite odjeljak IPv6 u naprednim opcijama ili u mrežnom izborniku.
- Omogućite IPv6 i odaberite vrstu veze naznačeno od strane ISP-a: DHCPv6, PPPoE s izvornim IPv6, statička IP adresa, 6. tunel itd.
- Primijenite promjene i ponovno pokrenite ako je potrebnoZatim provjerite na web stranici poput test-ipv6.com koristi li vaša internetska veza već IPv6.
U većini modernih operativnih sustava (Windows 10/11, macOS, Linux, Android, iOS), IPv6 je omogućen prema zadanim postavkama. U sustavu Windows, na primjer, jednostavno idite na svojstva mrežnog adaptera i provjerite je li označen okvir "Internet Protocol Version 6 (TCP/IPv6)".
Nakon što usmjerivač ispravno oglašava prefiks i klijenti imaju omogućen IPv6, svaki uređaj će automatski dobiti svoju globalnu i lokalnu adresu veze, bez potrebe za bilo kakvim promjenama na samom uređaju.
Windows perspektiva: IPv4/IPv6 preferencije i djelomična deaktivacija
U okruženjima kojima upravlja Windows , važno je znati da sustav implementira logiku odabira adrese opisanu u RFC 3484, održavajući tablicu prefiksa koja odlučuje koju će adresu koristiti kada isto računalo ima nekoliko IP adresa (IPv4 i IPv6) povezanih s DNS imenom.
Prema zadanim postavkama, Windows obično koristi IPv6 kad god je dostupna globalna unicast adresa i povezivost ispravna, iako je i dalje savršeno sposoban paralelno raditi s IPv4.
Neki administratori odlučuju se onemogućiti ili ograničiti IPv6 kako bi dijagnosticirali probleme s mrežom, posebno kada se sumnja na probleme povezane s razlučivanjem imena ili nepotpunim konfiguracijama IPv6. Microsoft pruža centralizirani mehanizam za praćenje korištenja IPv6 putem registra sustava.
Relevantni ključ registra je:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters\DisabledComponents
Ovo je REG_DWORD vrijednost koja može varirati od 0x00 (zadano ponašanje, IPv6 potpuno omogućen) do 0xFF (učinkovito onemogućavanje IPv6 na većini sučelja, iako ga sustav i dalje interno koristi za vlastite zadatke).
Neke korisne postavke su :
- Preferiraj IPv4 u odnosu na IPv6: vrijednost 0x20 (32 u decimalnom sustavu). IPv6 ostaje aktivnim, ali mijenja pravila prefiksa tako da se IPv4 odabere kada je dostupan. To se smatra boljim od potpunog onemogućavanja IPv6.
- Onemogući IPv6 na sučeljima koja nisu tuneli: vrijednost 0x10 (16 decimala), koja utječe na izvorna sučelja.
- Onemogući IPv6 na tunelskim sučeljima: vrijednost 0x01 (1 decimala), korisno ako nisu poželjne prijelazne tehnologije poput 6to4, ISATAP ili Teredo.
- Isključite gotovo svugdje: 0xFF (255 decimala), što onemogućuje IPv6 i u tunelima i u izvornim sučeljima, s izuzetkom da sustav i dalje zadržava ::1 za povratnu petlju i internu upotrebu.
Za promjenu ove vrijednosti iz administratorske konzole možete koristiti naredbu poput ove:
reg add "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters" /v DisabledComponents /t REG_DWORD /d <valor> /f
Windows koristi bitmasku u ovom polju kako bi odlučio koje su komponente onemogućene: tuneli, 6to4, ISATAP, Teredo, izvorna sučelja, IPv4 preferencije itd. Svaki bit se interpretira kao istinit (1) ili neistinit (0) za različite funkcije, a specifične kombinacije poput 0x20, 0x10, 0x01 ili 0x11 odgovaraju uobičajenim scenarijima koje je dokumentirao Microsoft.
Važno je razumjeti da ovaj ključ ne mijenja status potvrdnog okvira "Internet Protocol Version 6 (TCP/IPv6)" u svojstvima sučelja; to jest, potvrdni okvir možete vidjeti označen čak i ako ste ograničili ili onemogućili IPv6 na razini registra. To je očekivano ponašanje.
Ako želite odvojiti IPv6 od određenog sučelja, možete:
- Uklonite potvrdni okvir IPv6 u mrežnim svojstvima adaptera.
- Koristite PowerShell s naredbom poput:
Disable-NetAdapterBinding -Name "NombreDeMiAdaptador" -ComponentID ms_tcpip6
Osim toga, Windows automatski omogućuje tehnologije poput 6to4 kada računalo ima javne IPv4 adrese. Ako ne želite da se ta tunelska sučelja stvaraju ili IPv6 adrese automatski registriraju u DNS-u, možete ih onemogućiti postavljanjem DisabledComponents na 0x01 ili korištenjem postavki grupnih pravila koje onemogućuju 6to4, ISATAP i Teredo.
Modeli usmjerivača i podrška za IPv6
Podrška za IPv6 postupno se proširila na gotovo sve kućne i male poslovne rutere srednje i visoke klase. Marke poput ASUS-a, AVM FRITZ!Box-a, TP-Link-a (serije Archer i Omada) i drugih SD-WAN rješenja obično uključuju punu podršku za IPv6 u svojim najnovijim ažuriranjima firmvera.
U ekosustavu TP-Link Archer, na primjer , postoji mnogo modela usmjerenih na različite scenarije (AX57, C1200, C5400, AX55, C4, C5200, AX53, C5, AX10, C2, AX51, AX96, A2200, TL-WR1043N V5, C80, AXE95, C8, AX10000, C3150, C9, AX50, C6, C7, AX90, AX6000, C5400X, C25, C24, A20, A64, C60, C2600, A1200, C21, C20, C64, AX1800, AX206, C59, C58, AX4200, C3200, C900, A2, AX75, AX4400, C3000, AX73, C50, A10, A54, AX4800, C1900, C55, C54, A2300, TL-WR841N V14.20, AXE75, A6, A7, AX72, AXE5400V, AXE200 Omni, A5, GX90, A8, A9, AX68, C2300, AX5300, C1210, AX23, AX20, C4000, AX21, AX3000V, A3000, C2700, AXE300, AX1500, AX60, AX11000, AX3200, AX3000...).
U mnogim od ovih modela , podrška za IPv6 ili specifične značajke (npr. DHCPv6-PD, tuneliranje, roditeljski nadzor za IPv6, napredni ACL-ovi itd.) poboljšane su ažuriranjima firmvera. Dobra je ideja provjeriti centar za preuzimanje proizvođača, provjeriti verziju hardvera vašeg uređaja i pročitati podatkovni list ili bilješke o izdanju kako biste vidjeli što je nedavno dodano.
Također imajte na umu da dostupnost određenih proizvoda i značajki varira ovisno o regiji, pa određeni model s određenim IPv6 mogućnostima možda neće biti dostupan u vašoj zemlji ili možda neće imati potpuno iste značajke kao u drugom području.
Podrška, firmver i funkcionalno testiranje
Pri radu s IPv6, posebno je važno ažurirati firmware vaše opreme: greške u implementaciji DHCPv6, kvarovi u RA (Router Advertisements), problemi s 6rd/6to4 tunelima ili nekompatibilnosti s ACL-ovima mogu vam znatno zakomplicirati život.
Proizvođači obično centraliziraju preuzimanja upravljačkih programa, firmvera, uslužnih programa i priručnika u svojim centrima za podršku (na primjer, ASUS Download Center ili FRITZ!Box portal za podršku). Redovito provjeravanje bilješki o izdanju dat će vam naznake o poboljšanjima vezanim uz IPv6, sigurnost i performanse.
Nakon svake veće promjene konfiguracije (omogućavanje IPv6, mijenjanje prefiksa, podešavanje ACL-ova, promjena IPv4/IPv6 preferencija na Windows klijentima itd.) preporučljivo je izvršiti minimalni niz testova:
- Pregledajte web-mjesta koja se rješavaju samo na IPv6 ili koja daju prioritet IPv6.
- Koristite alate poput test-ipv6.com za provjeru povezivosti, DNS-a, curenja i prijelaza.
- Testirajte pingove i trasirajte rute prema internim i eksternim IPv6 adresama.
- Provjerite ponašaju li se pravila vatrozida/ACL-a prema očekivanjima na IPv6 prometu.
Ako nešto ne radi , tipičan dijagnostički plan uključuje provjeru konfigurirane vrste veze, provjeru ispravnosti LAN prefiksa, provjeru primaju li klijenti valjane adrese, ažuriranje firmvera i na kraju resetiranje usmjerivača na tvorničke postavke kako bi se isključile smetnje starijih konfiguracija.
S obzirom na ovaj scenarij, IPv6 prestaje biti ta "čudakinja" i postaje samo još jedan alat u vašoj kutiji mrežnih resursa: pravilno konfiguriran, daje vam puno čišću shemu adresiranja, pojednostavljuje neke scenarije objavljivanja usluga i, dobro zaštićen ACL-ovima i vatrozidima, ne predstavlja nužno dodatni rizik u usporedbi s IPv4, već upravo suprotno zahvaljujući svom modernijem dizajnu.
Indeks
- 1 Što je IPv6 i zašto biste ga trebali omogućiti sada?
- 2 Vrste IPv6 veza i mehanizmi prijelaza
- 3 Konfiguriranje IPv6 na tipičnom usmjerivaču (npr. ASUS)
- 4 Implementacija IPv6 u naprednim mrežama s VLAN-ovima i prefiksima /48
- 5 Automatska konfiguracija, DAD i napredni IPv6 parametri na sučeljima
- 6 Kontrola pristupa i sigurnost u IPv6: ACL-ovi umjesto NAT-a
- 7 Aktiviranje IPv6 u kućnim i malim uredskim okruženjima
- 8 Windows perspektiva: IPv4/IPv6 preferencije i djelomična deaktivacija
- 9 Modeli usmjerivača i podrška za IPv6
- 10 Podrška, firmver i funkcionalno testiranje