- Segmentacija mreže u dobro isplanirane i izolirane VLAN-ove drastično smanjuje utjecaj sigurnosnih incidenata.
- Značajke sloja 2 kao što su DHCP Snooping, Dynamic ARP Inspection i Port Security ključne su protiv insajderskih napada.
- ACL-ovi, DNS filtriranje i inspekcija sloja 3 i 4 jačaju kontrolu prometa između VLAN-ova i prema internetu.
- Kombinacija sigurnog upravljanja, revizija i obuke osoblja dugoročno održava sigurnost VLAN-ova.
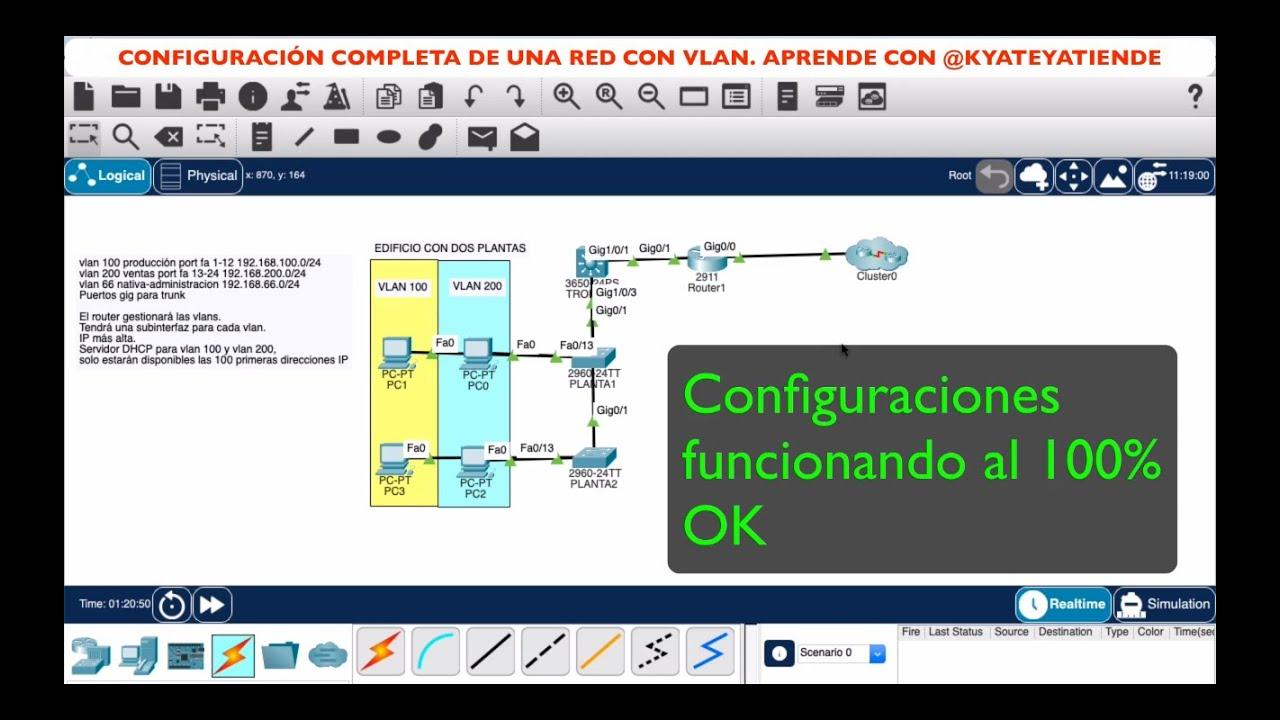
U bilo kojoj razumno ozbiljnoj korporativnoj mreži, VLAN-ovi više nisu luksuz, već nužnost. Razdvajanje prometa po odjelu, usluzi i razini kritičnosti ključno je za sprječavanje da jedan incident eskalira u globalni problem koji osakaćuje polovicu organizacije. Ali samo stvaranje VLAN-ova nije dovoljno: ako nisu pravilno dizajnirani i osigurani, otvaraju vrata vrlo opasnim napadima.
Stoga, kada govorimo o naprednoj konfiguraciji i sigurnosti VLAN-a, ne govorimo samo o dodjeljivanju ID-ova i portova. Govorimo o planiranju, logičkoj segmentaciji, kontrolama pristupa, kontinuiranom nadzoru i korištenju specifičnih značajki preklopnika poput DHCP Snoopinga, Dynamic ARP Inspectiona i Port Securityja, uz politike sloja 3 i sloja 4. Sve ćemo pogledati smireno, ali s praktičnim i razumno "realnim" pristupom.
Planiranje VLAN-a i organizacija mreže
Prije nego što se dotakne ijedna naredba na preklopniku, bitno je sjesti i razmisliti o tome kako će mreža biti strukturirana. Dobro planiranje VLAN-a započinje jasnim identificiranjem područja, odjela ili dijelova tvrtke kojima je potrebna logička izolacija: ljudski resursi, financije, razvoj, gostujući VLAN-ovi , IoT uređaji itd.
Ideja je da incident u jednom dijelu mreže ne bi trebao izravno utjecati na ostatak. Ako je računalo na gostujućem VLAN-u kompromitirano, ne bi trebalo moći lako doći do računovodstvenog VLAN-a ili kritičnih poslužitelja . To zahtijeva stvaranje zasebnih VLAN-ova i definiranje od samog početka koji promet može teći između njih i s kojim ograničenjima.
Uz odjelnu podjelu, općenito je preporučljivo rezervirati poseban upravljački VLAN za administriranje preklopnika, usmjerivača i drugih mrežnih uređaja. Iako ovaj upravljački VLAN još nije stvoren u referentnom materijalu, vrijedi ga planirati kako bi se spriječilo upravljanje konfiguracijom iz iste korisničke mreže, što predstavlja jasan rizik.
Drugi ključni aspekt planiranja je osigurati da je svaki VLAN dobro izoliran i zaštićen dodatnim mehanizmima: popisima kontrole pristupa (ACL), internim vatrozidima , kontrolom pristupa temeljenom na ulogama i dosljednim sigurnosnim politikama. Ne radi se samo o segmentaciji, već o preciznoj kontroli vrste prometa dopuštenog između segmenata.
Konačno, dobra organizacija uključuje dokumentiranje koji su VLAN-ovi dodijeljeni kojim portovima, koji su uređaji spojeni na svaki VLAN i koja se komunikacijska pravila primjenjuju između njih. Ova dokumentacija je neprocjenjiva prilikom istraživanja incidenta ili proširenja infrastrukture.
Kontinuirano praćenje i nadzor prometa
Nakon što su VLAN-ovi definirani i konfigurirani, posao ne završava. Kontinuirano praćenje aktivnosti unutar svakog segmenta je ključno. Ako se ponašanje mreže ne prati, napadi mogu predugo ostati neotkriveni.
Da bi se to postiglo, preporučuje se korištenje alata za analizu prometa u stvarnom vremenu koji mogu otkriti anomalije, sumnjive obrasce i neobične skokove u određenim VLAN-ovima. To uključuje rješenja za nadzor mreže, sustave za otkrivanje upada (IDS/IPS) i platforme za analizu zapisnika.
Nadalje, dobro definiran plan odgovora na incidente je ključan : što učiniti ako se otkrije anomalni promet na VLAN-u, kako izolirati port, kako blokirati IP raspon ili kako brzo opozvati pristup. Otkrivanje napada je od male koristi ako organizacija ne zna kako odmah reagirati.
Jednako je važno pratiti promjene konfiguracije na preklopnicima i usmjerivačima. Korištenje alata za upravljanje konfiguracijom i praćenje promjena pomaže u osiguravanju dosljednosti sigurnosnih pravila i da nitko (slučajno ili zlonamjerno) ne mijenja pravila bez ostavljanja traga.
Ukratko, VLAN-ovi nisu nešto što postavite i zaboravite: potrebni su im nadzor u stvarnom vremenu, upozorenja i redoviti pregledi kako bi se osiguralo da i dalje ispunjavaju svoju funkciju zaštite i zaštite.
Pravila pristupa temeljena na ulogama i interne kontrole
Segmentaciju VLAN-a treba nadopuniti politikama kontrole pristupa temeljenim na ulogama (RBAC). To znači da svaki korisnik ili grupa dobiva vrlo jasan skup dopuštenja i privilegija prilagođenih njihovoj ulozi unutar organizacije, bez nepotrebnog pristupa.
Na primjer, HR osoblje ne treba pristup razvojnim poslužiteljima, a razvojni tim ne treba pristup bazi podataka o plaćama. Definiranje tih granica i njihovo provođenje pomoću ACL-ova, internih vatrozida ili kontrola autentifikacije VLAN-a drastično smanjuje površinu napada.
Također je važno ograničiti pristup osjetljivim informacijama na temelju uloge, čak i unutar iste VLAN mreže. Iako mogu dijeliti segment, ne bi svi korisnici trebali imati istu razinu vidljivosti ili mogućnosti djelovanja na mrežne resurse i sustave.
Ove politike pristupa ne ostaju samo na logičkoj razini: moraju biti sinkronizirane s korporativnim direktorijima (kao što su AD/LDAP), politikama vatrozida i mehanizmima za autentifikaciju žičanih i bežičnih mreža . Na taj način, članstvo u grupi ili ulozi automatski određuje kojem je VLAN-u korisnik dodijeljen i što može unutar njega raditi.
Kombiniranje dobre definicije uloga s dobro osmišljenim VLAN-ovima rezultira puno robusnijim modelom s najmanjim privilegijama, što napadaču koji kompromitira račun otežava bočno kretanje kroz mrežu bez nailaženja na barijere.
Sigurnosna ažuriranja i upravljanje uređajima
Dobro osmišljena arhitektura je beskorisna ako je prateća oprema puna ranjivosti. Preklopnici, usmjerivači i vatrozidovi koji upravljaju VLAN-ovima moraju se stalno ažurirati sigurnosnim zakrpama i ažuriranjima , jer su često meta specifičnih ranjivosti.
Preporučljivo je uspostaviti redoviti proces za pregled proizvođačevih biltena, zakazivanje razdoblja održavanja i primjenu ažuriranja firmvera i softvera. Neograničeno odgađanje ovih zadataka ostavlja poznate ranjivosti otvorenima za iskorištavanje s relativnom lakoćom.
Na strani upravljanja preporučuje se onemogućavanje nesigurnih protokola upravljanja (kao što su Telnet ili nešifrirani HTTP) i korištenje sigurnih udaljenih metoda poput SSH-a i HTTPS-a za upravljačku konzolu. Osim toga, upravljački VLAN trebao bi biti dostupan samo s ovlaštenih uređaja.
Praćenje konfiguracije također je ključno. Održavanje sigurnosnih kopija, kontrola tko vrši promjene i usporedba verzija omogućuju vam otkrivanje neovlaštenih modifikacija ili konfiguracijskih pogrešaka koje bi mogle oslabiti sigurnost VLAN-a.
Konačno, integracija mrežnih uređaja u centralizirane sustave evidentiranja (npr. SIEM) pomaže u povezivanju događaja, olakšavajući otkrivanje trendova i potencijalnih pokušaja napada koji istovremeno utječu na više VLAN-ova.
Obuka i svijest osoblja
Najnapredniji mehanizmi perimetralne sigurnosti su od male koristi ako ljudski element zakaže na svakoj razini. Bitno je da je osoblje obučeno u najboljim praksama za mrežnu sigurnost , posebno u vezi s svakodnevnom upotrebom korporativnih resursa.
Preporučljivo je podučiti zaposlenike kako prepoznati i prijaviti potencijalne pokušaje krađe identiteta (phishinga), kako ne spajati nepoznate ili osobne uređaje na mrežne portove tvrtke bez ovlaštenja te kako poštivati interne politike o korištenju infrastrukture.
Naglasak treba staviti i na stvaranje i upravljanje jakim lozinkama , korištenje višefaktorske autentifikacije kada je dostupna te na važnost nedijeljenja vjerodajnica s kolegama ili ponovne upotrebe ključeva na više usluga.
Podizanje svijesti uključuje objašnjavanje, jasnim i pristupačnim jezikom, zašto VLAN-ovi postoje i zašto je neki pristup ograničen. Kada korisnici shvate da se to radi radi zaštite podataka tvrtke (a u mnogim slučajevima i njihovih osobnih podataka), skloniji su suradnji nego ako su ograničenja jednostavno nametnuta bez konteksta.
Ukratko, sigurnost VLAN-a nije samo odgovornost IT odjela; ona zahtijeva svakodnevnu uključenost i predanost cijelog osoblja kako bi se smanjila vjerojatnost incidenata uzrokovanih ljudskom pogreškom.
Autentifikacija i kontrola mrežnog pristupa (802.1X i NAC)
Ključni korak u jačanju sigurnosti u VLAN okruženjima je implementacija robusnog sustava autentifikacije za uređaje i korisnike prije nego što im se odobri pristup mreži. Tu na scenu stupa standard 802.1X, koji se široko koristi u žičnim i korporativnim Wi-Fi mrežama.
S 802.1X, port preklopnika djeluje kao "čuvar vrata" i ne dopušta puni promet dok se povezani uređaj uspješno ne autentificira s centralnim poslužiteljem za autentifikaciju (obično RADIUS ili TACACS+). Ovisno o vjerodajnicama, može se dodijeliti određeni VLAN ili se mogu primijeniti određene politike.
Ovaj model obično nadopunjuju rješenja za kontrolu mrežnog pristupa (NAC) , koja provjeravaju ne samo korisničko ime i lozinku, već i status uređaja: ima li antivirusni softver, je li ažuriran, ispunjava li određene sigurnosne zahtjeve itd. Uređaji koji ne prođu provjere mogu se poslati u karantenski VLAN.
Prednost ovog pristupa je što uvelike smanjuje mogućnost da uljez spoji uređaj na neiskorišteni port preklopnika i dobije pristup bez daljnjeg odlaganja. Čak i ako uspiju fizički se spojiti, morat će prevladati autentifikaciju i NAC pravila prije nego što budu mogli komunicirati s ostatkom mreže.
Implementacija 802.1X i NAC-a dodaje određenu složenost i zahtijeva dobro planiranje, ali je jedan od najučinkovitijih načina kontrole tko zapravo ulazi u svaki VLAN i sprječavanja ulaska neovlaštenih uređaja u kritične segmente.
Zaštita drugog sloja: česti napadi i protumjere
Većina napada na lokalne mreže (LAN) cilja na 2. sloj OSI modela, iskorištavajući uobičajenu pretpostavku da je sve "unutar LAN-a" pouzdano. Ništa ne može biti dalje od istine: postoji širok raspon tehnika za manipuliranje prometom između hostova unutar istog VLAN-a.
Ovi napadi uključuju lažiranje MAC adresa, preplavljivanje komutacijskih tablica, krivotvorenje ARP-a, korištenje neovlaštenih DHCP poslužitelja i ubrizgavanje zlonamjernog prometa osmišljeno za iskorištavanje ranjivosti u krajnjim korisnicima ili mrežnim uređajima.
Kako bi ublažili te rizike, proizvođači prekidača ugradili su specifične značajke. Ključni element je kontrola mrežnog pristupa (NAC), koju smo već spomenuli, a koja ograničava pristup uređajima koji ne zadovoljavaju definirane politike . Ali postoje i specifični mehanizmi za zaustavljanje vrlo uobičajenih napada.
Jedan od najmoćnijih alata je DHCP Snooping, koji vam omogućuje da odlučite koji se portovi smatraju pouzdanima za slanje DHCP odgovora. To sprječava napadača da se poveže s lažnim DHCP poslužiteljem i dodijeli zlonamjerne IP adrese i mrežne parametre korisnicima.
Druga temeljna komponenta na 2. sloju je Dinamička inspekcija ARP-a (DAI), koja provjerava ARP odgovore uspoređujući ih s bazom podataka generiranom DHCP njuškanjem ili statičkim tablicama. To smanjuje mogućnost lažiranja ARP-a i napada "čovjek u sredini" unutar iste VLAN mreže.
DHCP Snooping: osiguranje dodjele IP adresa
Napadi lažiranja DHCP-a uključuju postavljanje lažnog DHCP poslužitelja koji reagira brže od legitimnog poslužitelja, isporučujući manipulirane IP adrese i pristupnike. Kao rezultat toga, mrežni uređaji mogu slati svoj promet kamo god napadač želi, sa svim potencijalnim posljedicama.
Kako bi se to spriječilo, na preklopniku je omogućena funkcija DHCP Snooping , koja prisiljava definiranje koji su portovi "pouzdani" za slanje DHCP odgovora, a koji su "nepouzdani". Obično je port prema DHCP poslužitelju ili vatrozidu koji djeluje kao poslužitelj označen kao pouzdan, a portovi prema korisnicima ostaju nepouzdani.
U praktičnom primjeru za VLAN 20, tipična konfiguracija na Cisco preklopniku uključivala bi nešto poput omogućavanja DHCP Snoopinga globalno, a zatim i na odgovarajućem VLAN-u, označavanja sučelja prema DHCP poslužitelju kao pouzdanog porta i ograničavanja brzine DHCP poruka na korisničkim portovima:
Switch(config)# ip dhcp njuškanje
Prekidač (konfiguracija)# ip dhcp njuškanje vlan 20
Sučelje prekidača (konfiguracija)# Gi0/0
Switch(config-if)# ip dhcp snooping trust
Raspon sučelja prekidača (konfiguracija)# Gi1/0 – 3
Switch(config-if-range)# ip dhcp ograničenje brzine njuškanja 10
S ovom konfiguracijom, samo pouzdani port može isporučiti valjane DHCP odgovore , a brzina DHCP prometa na korisničkim portovima je također ograničena kako bi se ublažili napadi preplavljivanjem ili anomalno ponašanje.
Nakon što je omogućeno DHCP njuškanje, preklopnik održava bazu podataka IP-MAC-port veza, koje će se zatim koristiti kao referenca za druge sigurnosne značajke poput dinamičke ARP inspekcije, čime se jača integritet adresnih informacija na mreži.
Dinamička ARP inspekcija (DAI): obrana od ARP lažiranja
ARP Spoofing je klasičan napad u lokalnim mrežama: napadač šalje lažne ARP odgovore povezujući svoju MAC adresu s IP adresom pristupnika ili drugog uređaja, čime uspijeva presresti, preusmjeriti ili modificirati promet između žrtava unutar iste VLAN mreže.
Dinamička ARP inspekcija (DAI) dolazi do izražaja upravo kako bi zaustavila ovu tehniku u njezinom izvoru. Kada je DAI omogućen na VLAN-u, preklopnik presreće ARP pakete i uspoređuje ih s bazom podataka IP-MAC veze koju je dobio putem DHCP njuškanja ili statičkih konfiguracija.
U slučaju VLAN 20, aktivacija DAI-a može se izvršiti skupom naredbi sličnih:
Prekidač (konfiguracija)# ip arp inspekcija vlan 20
Sučelje prekidača (konfiguracija)# Gi0/0
Switch(config-if)# povjerenje u inspekciju IP ARP-a
Port označen kao pouzdan obično je onaj koji se spaja na DHCP poslužitelj ili pristupnik, dok se preostali korisnički portovi smatraju nepouzdanima i njihove ARP poruke se detaljno pregledavaju. Blokira se svaki ARP paket koji ne odgovara DHCP Snooping bazi podataka ili konfiguriranim pravilima.
To uvelike komplicira napade lažiranja ARP-a, jer preklopnik neće prihvatiti proizvoljno izmišljena mapiranja IP-MAC adresa. Ova zaštita je posebno vrijedna u okruženjima s mnogo korisnika, gdje bi jedan kompromitirani uređaj mogao pokušati špijunirati ili manipulirati prometom drugih.
Sigurnost sloja 3 i sloja 4: ACL-ovi, filtriranje i DPI
VLAN-ovi omogućuju segmentaciju drugog sloja, ali za istinsku kontrolu prometa koji može teći između njih, potrebne su mjere na višim slojevima, posebno na trećem (IP) i četvrtom (TCP/UDP) sloju . Popisi kontrole pristupa (ACL) su temeljni alat za to.
Korištenjem popisa kontrole pristupa (ACL) konfiguriranih na usmjerivačima, preklopnicima 3. sloja ili vatrozidima, možete vrlo detaljno definirati koji VLAN-ovi mogu komunicirati s kojim, koji su protokoli dopušteni, s kojih IP adresa i na kojim portovima. To vam omogućuje izolaciju osjetljivih mreža, ograničavanje usluga i smanjenje lateralnog kretanja potencijalnih napadača.
Uz ACL-ove, mnogi sigurnosni uređaji uključuju filtriranje paketa i dubinsku inspekciju paketa (DPI) , koji analiziraju sadržaj i ponašanje prometa kako bi otkrili zlonamjerne obrasce, čak i kada se koriste standardni portovi ili tehnike izbjegavanja.
Na primjer, možete definirati specifične ACL-ove za DNS, HTTP ili bilo koji drugi kritični protokol, dopuštajući promet samo pouzdanim poslužiteljima i blokirajući sve ostale. To je posebno korisno za smanjenje utjecaja lažiranja DNS-a ili manipuliranih odgovora iz neovlaštenih izvora.
Zajedno, sigurnost sloja 3 i 4 djeluje kao druga linija obrane koja pojačava izolaciju VLAN-a i osigurava da promet između njih i prema internetu bude u skladu sa sigurnosnim politikama organizacije.
Filtriranje DNS prometa s određenim ACL-ovima
Jedan od najopasnijih vektora napada u modernim mrežama je manipulacija DNS-om, jer omogućuje napadačima preusmjeravanje korisnika na lažne web stranice iako se URL čini legitimnim. Kako bi se ublažio ovaj rizik unutar VLAN-a, može se stvoriti ACL za filtriranje DNS prometa i dopuštanje samo odgovora s određenih, pouzdanih poslužitelja.
Zamislimo da u mreži s VLAN 20 želimo dopustiti DNS odgovore samo s ovlaštenih poslužitelja , na primjer, javnih DNS poslužitelja Googlea i Cloudflarea definiranih u pfSense vatrozidu: 8.8.8.8 i 1.1.1.1. ACL bi mogao izgledati ovako:
Prekidač(config)# ip popis pristupa prošireni DNS_FILTER
Prekidač(config-ext-nacl)# dopusti udp host 8.8.8.8 bilo koja jednadžba 53
Prekidač(config-ext-nacl)# dopusti udp host 1.1.1.1 bilo koja jednadžba 53
Prekidač(config-ext-nacl)# uskrati udp bilo koji bilo koji eq 53
Prekidač(config-ext-nacl)# dopusti IP bilo koji bilo koji
Raspon sučelja prekidača (konfiguracija)# Gi1/0 – 3
Prekidač (config-if-range)# ip grupa za pristup DNS_FILTER u
S ovom konfiguracijom, korisnički portovi će prihvaćati DNS promet samo s tih poslužitelja , blokirajući odgovore od neovlaštenih DNS poslužitelja koji se mogu ponašati zlonamjerno. To otežava korištenje DNS lažiranja unutar VLAN-a.
Vrijedi zapamtiti da, čak i ako se paketi filtriraju na preklopniku, dobra je ideja imati dosljednu politiku na vatrozidu i na DNS poslužitelju ili samom rekurzivnom rješavanju, sprječavajući računala da koriste poslužitelje izvan kontrole tvrtke kako bi zaobišla ograničenja.
Sigurnost porta: Ograničite i kontrolirajte MAC adrese
Još jedan vrlo koristan mehanizam za jačanje sigurnosti VLAN-a je Sigurnost portova. Ova značajka omogućuje vam ograničavanje broja MAC adresa koje se mogu pojaviti na svakom portu preklopnika, blokirajući ili ograničavajući pristup ako se otkriju neovlašteni uređaji.
U praktičnom scenariju, moglo bi se odlučiti da svaki korisnički port na VLAN 20 dopušta samo jednu MAC adresu, sprječavajući nekoga da spoji neovlašteni prekidač ili drugi uređaj koji se "dodaje" na isti mrežni port. Osim toga, može se koristiti opcija "ljepljivo" tako da prekidač automatski nauči MAC adresu koju smatra legitimnom.
Tipična konfiguracija na Cisco preklopniku za portove Gi1/0 do Gi1/3 mogla bi izgledati ovako:
Raspon sučelja prekidača (konfiguracija)# Gi1/0 – 3
Switch(config-if-range)# pristup načinu rada switchporta
Prekidač(config-if-range)# pristup preklopnom portu vlan 20
Switch(config-if-range)# switchport sigurnost-porta
Switch(config-if-range)# switchport sigurnost-porta maksimum 1
Switch(config-if-range)# switchport sigurnost-porta mac-adresa ljepljiva
Switch(config-if-range)# switchport ograničavanje kršenja sigurnosti porta
Na taj način, ako se otkrije nova MAC adresa na portu konfiguriranom s Port Security, preklopnik poduzima definiranu radnju (u ovom slučaju, "ograniči" kako bi ograničio promet i generirao zapisnike događaja). To smanjuje mogućnost napada fizičkim lažiranjem ili neovlaštenih veza s internom mrežom.
U kombinaciji s DHCP Snoopingom i DAI-jem, Port Security pomaže u većoj sigurnosti VLAN-a, posebno u okruženjima gdje je nepoznato što korisnik može spojiti na slobodan port ako nema kontrole.
Sigurno upravljanje i redovite revizije infrastrukture
Da bi sve ove mjere ostale učinkovite tijekom vremena, potreban je rigorozan model upravljanja i nadzora mrežne infrastrukture. To uključuje korištenje sigurnih protokola za udaljenu administraciju, centralizirane konfiguracije i praćenje promjena.
Preporučuje se korištenje SSH-a za pristup konzolama preklopnika i usmjerivača, te HTTPS-a za upravljanje web sučeljem kada je to potrebno. Istovremeno, preporučljivo je onemogućiti starije ili nesigurne protokole koji bi mogli otkriti vjerodajnice ili konfiguracije u običnom tekstu ako netko prisluškuje promet.
Nadalje, implementacija alata za upravljanje konfiguracijom i kontrolu verzija omogućuje vam održavanje ažurne kopije statusa svakog uređaja, otkrivanje neočekivanih promjena i brzo vraćanje konfiguracije u slučaju pogreške ili kvara hardvera.
S druge strane, bitno je provoditi redovite sigurnosne procjene i revizije: skeniranje ranjivosti, interne testove penetracije, analize rizika i detaljne preglede VLAN politika. To pomaže u otkrivanju slabosti, zastarjelih konfiguracija ili nedosljednosti koje bi mogle postati ulazne točke za napade.
Ovaj proaktivni pristup omogućuje prilagodbu sigurnosnih mjera kako se infrastruktura mijenja, dodaju novi VLAN-ovi ili pojavljuju nove vrste prijetnji koje prije nisu bile na radaru.
Kombiniranjem pažljivog planiranja VLAN-a, učinkovite segmentacije odjela, naprednih mehanizama 2. sloja kao što su DHCP Snooping, Dynamic ARP Inspection i Port Security, zajedno s politikama 3. i 4. sloja, DNS filtriranjem, sigurnim upravljanjem uređajima i kontinuiranim praćenjem, mreža dobiva značajnu robusnost. Rezultat je okruženje u kojem pojedinačni napad ili infekcija računala ne postaje automatski katastrofa, jer logičke barijere, kontrole pristupa i alati za inspekciju ograničavaju utjecaj i olakšavaju rano otkrivanje, pod uvjetom da ih podržava obučeno osoblje i jasni procesi odgovora na incidente.