- Cijevi u Linuxu omogućuju vam lančano povezivanje procesa povezivanjem stdout i stdin, s podrškom kernela i alatima poput tee, xargs i cpio za složene tokove.
- Učinkovit CI/CD cjevovod u Linuxu oslanja se na dobar dizajn pozornice, intenzivno korištenje predmemorija, nepromjenjive artefakte i paralelno testiranje.
- Optimizacija Linux poslužitelja (CPU, RAM, I/O, Docker) i izvršitelja Jenkinsa, GitHub Actionsa ili GitLab Runnera ključna je za smanjenje vremena.
- Integriranje sigurnosti, vidljivosti i kontrole troškova u cjevovod osigurava pouzdane, sljedive i održive implementacije u produkcijskim okruženjima.
Optimizacija cjevovoda u Linuxu Ne radi se samo o lančanom povezivanju naredbi simbolom |Iza svega toga krije se cijeli svijet optimizacija performansiDizajn tijeka rada, CI/CD, sigurnost i podešavanje operativnog sustava čine veliku razliku između sporog, nestabilnog cjevovoda i onog koji leti, pouzdan je i jeftin za održavanje. Ako radite s Linux poslužiteljima, bilo da automatizirate zadatke u terminalu ili pokrećete cjevovode kontinuirane integracije, razumijevanje ovih detalja štedi vam puno vremena i glavobolja.
U ovom članku ćemo kombinirati dvije komplementarne perspektive: s jedne strane, Klasična upotreba cijevi u Linux komandnoj liniji (cijevi, preusmjeravanja, naredbe poput tee, xargs o cpio); s druge strane, the Optimizacija CI/CD cjevovoda na Linux poslužiteljimaTo uključuje predmemoriranje, paralelizaciju testiranja, podešavanje Dockera, sigurnost lanca opskrbe i napredne metrike tijeka rada. Sve objašnjeno na španjolskom (iz Španjolske), s jasnim primjerima i vrlo praktičnim pristupom.
Što je cjevovod i kako se cijevi uklapaju u Linux?
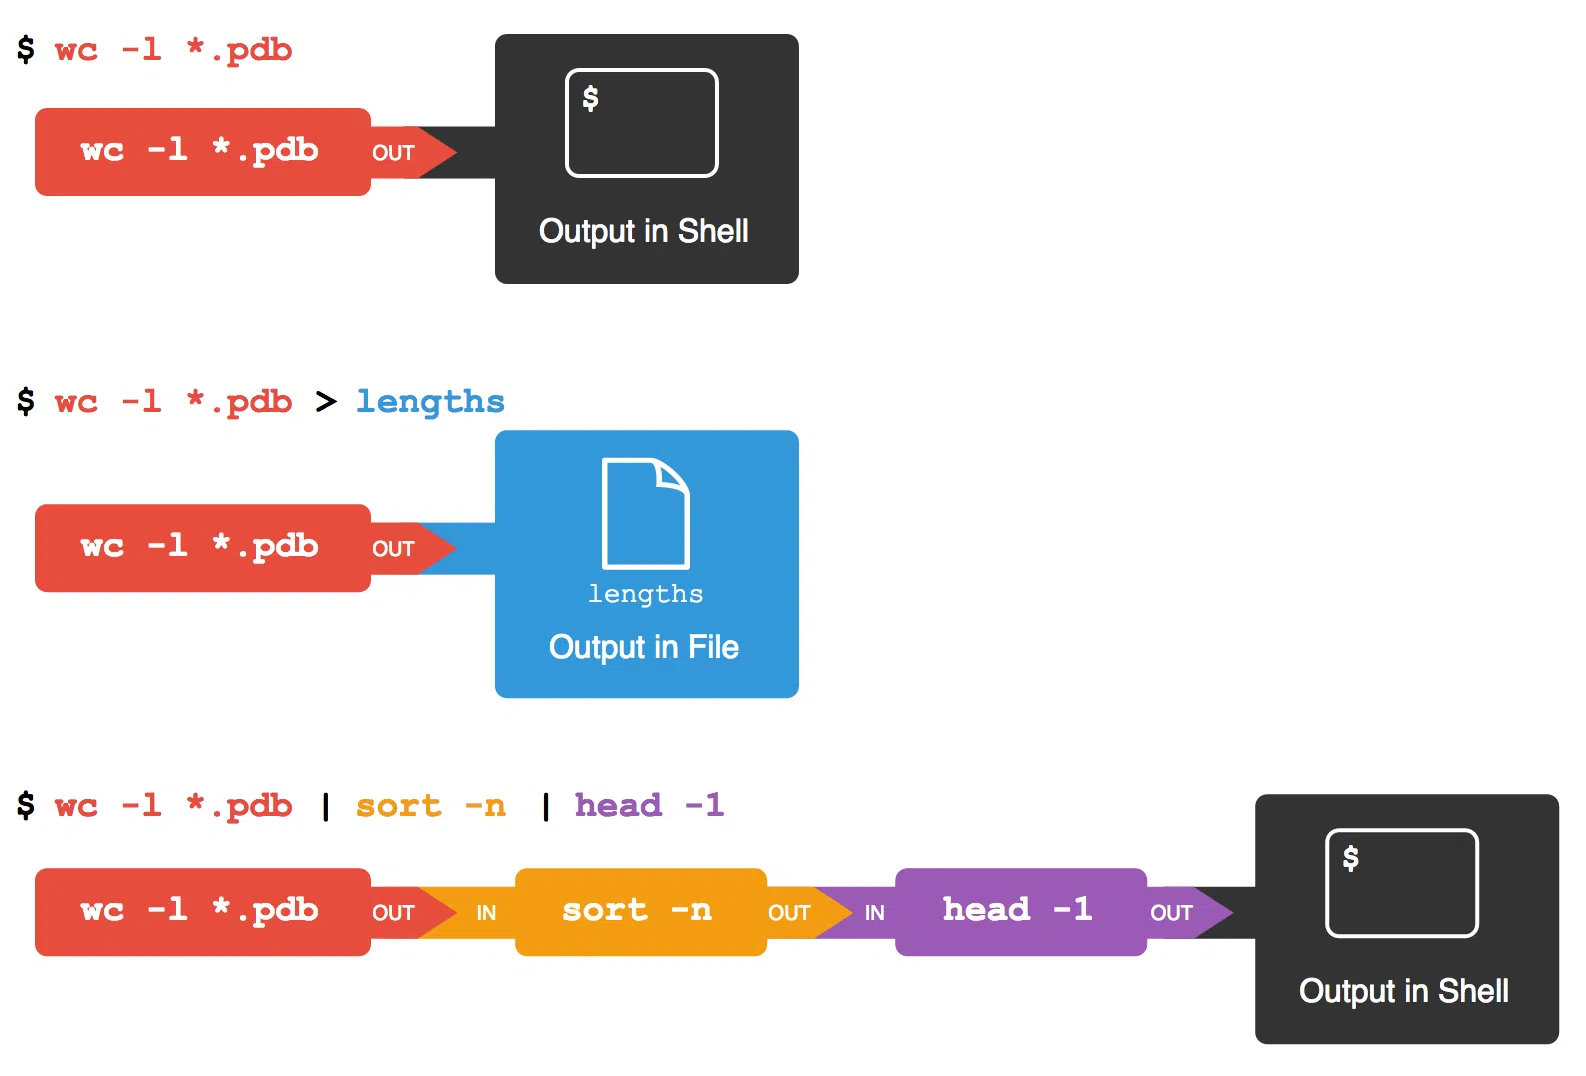
Pojam cjevovod dolazi od ideje cijevi : toka podataka koji putuje od jedne točke do druge. U računarstvu, a posebno u Linuxu, cijev je mehanizam koji omogućuje da standardni izlaz jednog procesa postane standardni ulaz drugog. Drugim riječima, izlaz jedne naredbe automatski se prenosi u sljedeću bez prolaska kroz međudatoteke.
U Unix-sličnim sustavima postoje dvije glavne vrste cijevi . S jedne strane, postoje anonimne ili neimenovane cijevi , koje se mogu koristiti samo između blisko povezanih procesa (na primjer, roditelj i dijete). S druge strane, postoje imenovane cijevi , poznate i kao FIFO (First In – First Out), koje omogućuju komunikaciju između procesa koji nisu izravno povezani, pa čak mogu biti i na različitim računalima spojenim na mrežu.
Anonimne cijevi obično omogućuju jednosmjernu komunikaciju : jedan proces piše, a drugi čita. Nasuprot tome, imenovane cijevi omogućuju dvosmjernu komunikaciju ako su tako dizajnirane, na primjer, otvaranjem FIFO-a u načinu čitanja/pisanja s oba kraja. Široko se koriste za koordinaciju demonskih procesa, skripti ili usluga koje trebaju međusobno prenositi podatke bez blokiranja.
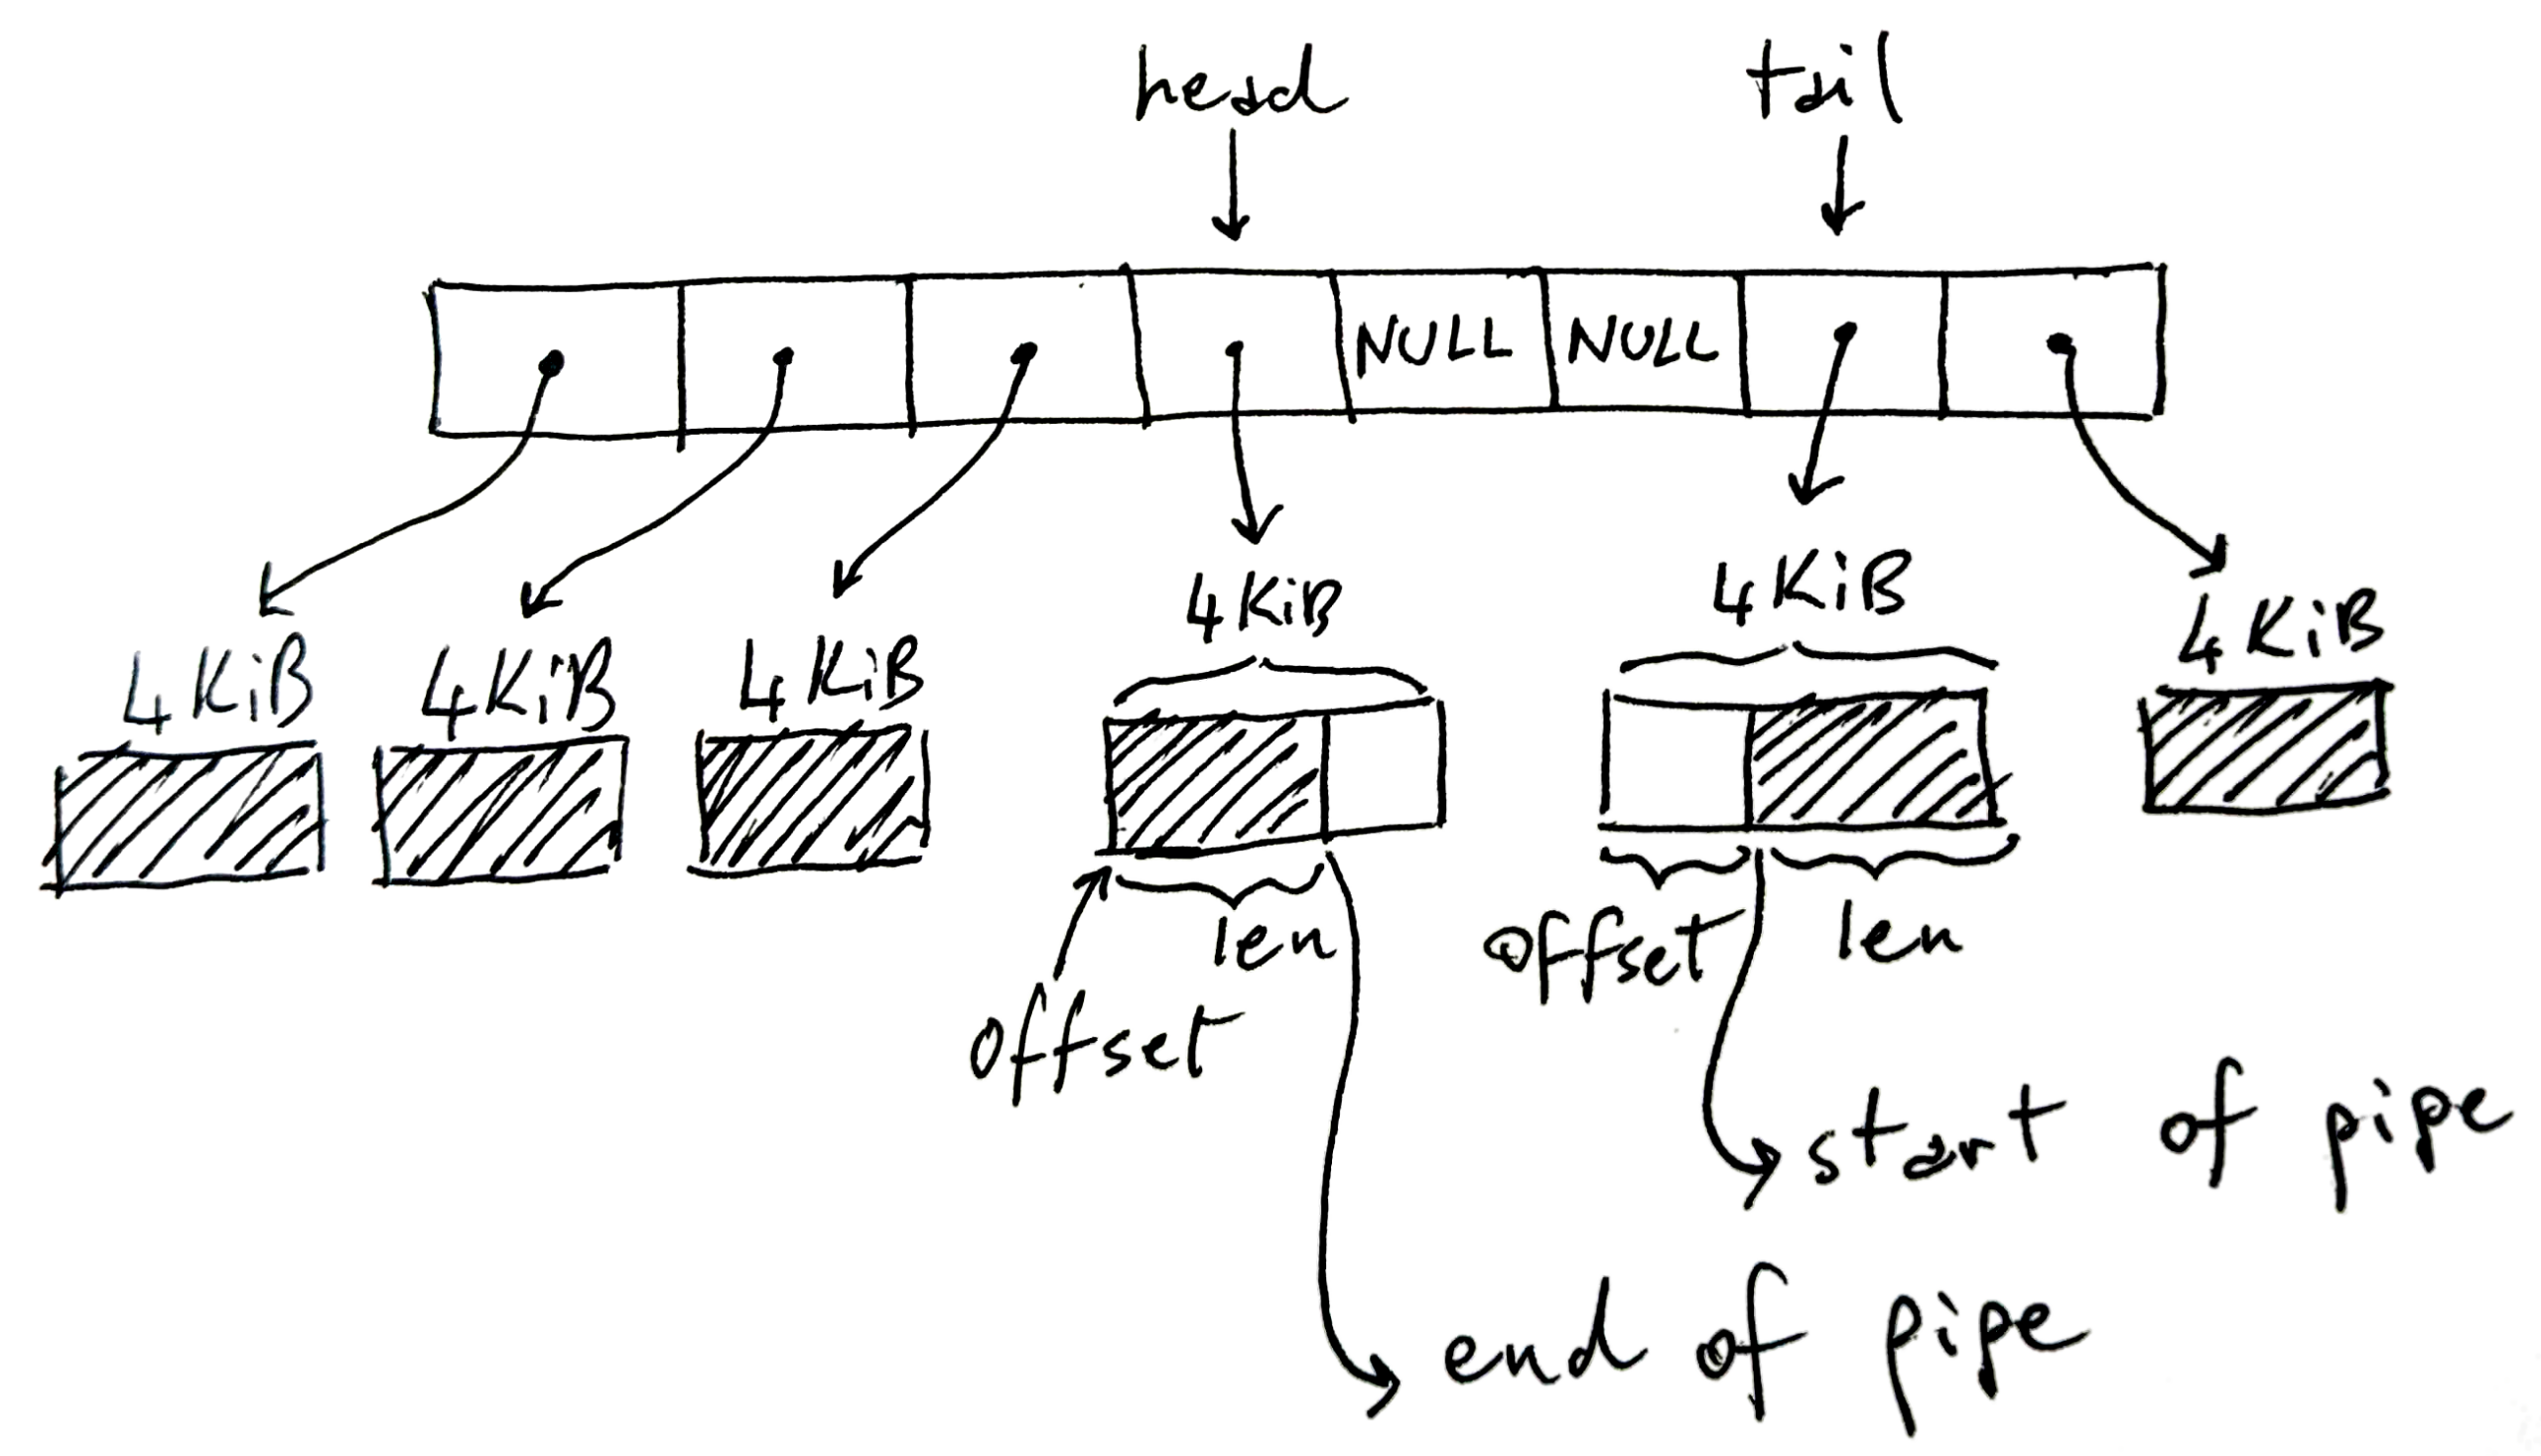
Na razini implementacije, podrška za cjevovode je u Linux jezgrane u ljusci. Interpretator naredbi (bash, zsh, itd.) jednostavno stvara cjevovod putem sistemskih poziva poput pipe() y fork()preusmjerite deskriptore datoteka, a zatim pokrenite svaki program. Prava magija blokiranja procesa, upravljanja međuspremnikom i širenja podataka između proizvođača i potrošača obavlja se u jezgri sustava.
Razumijevanje stdin-a, stdout-a i toka podataka
Za učinkovit rad s cjevovodima, ključno je razumjeti što su stdin, stdout i stderr . To nisu apstraktni koncepti: svaki proces u Linuxu započinje s tri otvorena deskriptora datoteka, koji pokazuju na specifične resurse kojima upravlja kernel.
stdin (deskriptor 0) i stdout (deskriptor 1) mogu se promatrati kao tokovi bajtova povezani s nečim: to može biti terminal, datoteka, mrežni utičnica ili cijev. Oni nisu samo međuspremnici; oni su reference na objekte kernela ( strukture tipa datoteke ) koji su pak povezani s inodeima, utičnicama ili unutarnjim strukturama cijevi.
Svaki proces ima svoje deskriptore, tako da svaka naredba u cjevovodu Neovisno pregledava svoj stdin i stdout. U retku poput ls | grep txt | wc -l, ls pisati u cijevi, grep Čita iz jedne cijevi i piše u drugu, i wc Čita se od zadnjeg. Korisniku se čini kao jedan niz znakova, ali interno su više spojenih međuspremnika jezgrepri čemu se svaki proces blokira i nastavlja ovisno o dostupnom prostoru ili podacima.
Kada prvi proces proizvodi podatke brže nego što ih drugi troši, međuspremnik cijevi se puni. U tom trenutku, sljedeći zapisi se vraćaju, blokirajući proces slanja dok proces konzumiranja... pročitajte dovoljno informacija i oslobađa prostor. To sprječava da memorija izmakne kontroli; podaci se ne akumuliraju beskonačno osim ako ne koristite neblokirajući I/O ili posebne signale. Na primjer, u slučaju kao što je dd if=/dev/sda | gzip -9i gzip komprimira sporije, dd prisiljen je čekati.
Ovaj mehanizam povratnog tlaka čini cjevovode prilično stabilnima čak i kada postoje neravnoteže u performansama između faza, što se zatim odražava i na dizajn CI/CD cjevovoda , gdje spore faze postaju usko grlo koje treba mjeriti i optimizirati.
Praktična upotreba cijevi u Linux terminalu
U svakodnevnoj upotrebi, cijevi se koriste za lančano povezivanje naredbi u jednoj liniji i postupnu transformaciju podataka. Umjesto pokretanja naredbe, gledanja izlaza, kopiranja i lijepljenja u drugu naredbu, možete izgraditi male, vrlo fleksibilne "tvornice podataka" u običnom tekstu.
Tipičan primjer u Unix okruženjima je kombiniranje naredbe fortune, koji prikazuje nasumične citate, s cowsayšto ispisuje "govoreću" kravu. Kada se koristi cijevi, Fortunein odlazak postaje Cowsayjeva porukasve u jednoj naredbi. To je razigran primjer, ali savršeno ilustrira ideju povezivanja jednostavnih alata za složenije zadatke.
Još jedan klasik je slanje rezultata ls a wc brojati retke, riječi i znakove. Nešto poput ls | wc Omogućuje vam da brzo vidite koliko je stavki navedeno. Ljepota je u tome što vam ne treba jedan program za sve, već... Stvarate rješenja s malim, dobro osmišljenim uslužnim programima..
Također je vrlo uobičajeno lančano spajanje cat, sort y more (ili neki drugi program za pregled stranica) za sortiranje tekstualne datoteke, a zatim pregledavanje stranice po stranici. Pomoću cijevi, sadržaj prelazi iz jedne naredbe u drugu bez spremanja u eksplicitne privremene datoteke, što uvelike pojednostavljuje skriptiranje i administrativne zadatke.
U praktičnim slučajevima kao što je obrada popisa učenika i ocjena u odvojenim datotekama, možete koristiti paste za spajanje stupaca, cut za odabir samo polja koja vas zanimaju i ulančane cijevi za filtriranje, sortiranje ili transformaciju svega u jednom retku shell skripte. Ovaj obrazac rastaviti veliki problem na jednostavne naredbe kombinirane s cijevima To je suština Unix filozofije.
Napredne naredbe za maksimalno iskorištavanje cijevi: tee, xargs i cpio
Kada u Linuxu počnete istinski automatizirati stvari, pipeovi postaju još moćniji zahvaljujući nekim ključnim alatima. Među njima su: tee, xargs y cpiokoji vrlo dobro nadopunjuju standardni protok podataka.
Naredba tee Ponaša se poput slova "T" u vodovodnoj cijevi: čita iz stdin-a, zapisuje na stdout i kopira isti taj izlaz u jednu ili više datoteka. Idealan je kada želite pregledati izlaz na zaslonu i istovremeno ga spremiti da ga kasnije pregledate ili obradite u drugoj fazi. S opcijom -a Dodaje podatke na kraj datoteke umjesto da ih prepisuje.
Na primjer, popis možete sortirati pomoću sortposlati rezultat na tee pohraniti ga u zapisnik i istovremeno ga proslijediti more numerirati ga. Na taj način, u jednom cjevovodu, imate sortiranje, spremanje na disk i praktično pregledavanje bez ponavljanja postupka sortiranja.
Naredba xargs To je još jedan temeljni dio kada su u pitanju cijevi. Njegova je funkcija uzeti ono što stiže putem stdin-a (obično popis elemenata) i pretvoriti to u argumente za drugu naredbu. Posebno je koristan kada se program sruši jer odjednom primi previše parametara ili kada želite razbiti posao u grupe s opcijom -n, što ograničava broj argumenata koji se prosljeđuju po izvršavanju.
Na primjer, s ls | xargs -n 4 Popis datoteka dijelite u grupe od četiri, izvršavajući naredbu target (prema zadanim postavkama echo(ili onaj koji navedete) nekoliko puta. Na taj način možete izgraditi cjevovode poput "pregledaj što ću izbrisati" kombiniranjem ls, xargs y echo rm prije pokretanja stvarnog brisanja.
Budite oprezni sa složenim unosima: putanje s razmacima ili posebnim znakovima može prekinuti zadano ponašanje xargsU tim slučajevima se obično koristi u kombinaciji s find i mogućnost -print0, koji odvaja elemente null znakom, zajedno s xargs -0 tako da oba kraja koriste isti robusni razdjelnik.
konačno, cpio To je manje poznata naredba od tarAli je nevjerojatno fleksibilan za rad s tokovima datoteka putem cijevi. Za razliku od tar-a, dizajniran je od temelja za rad s preusmjeravanja i kanali: prima popis datoteka putem stdin-a (obično generiran s find) i proizvodi ili koristi datoteke tipa "paket" bez vlastite kompresije, koje zatim možete komprimirati s gzip ili slično.
Glavni načini cpio dopustiti stvaranje datoteka (-o), kopiranje stabala direktorija (-p) ili izdvojiti sadržaj (-i(često se naziva „kopiranje“). Mogućnosti kao što su -u prepisati, -m sačuvati vremenske oznake ili -d ponovno stvaranje strukture direktorija omogućuje detaljno kontrolirati što se kopira i kako, posebno korisno u složenim skriptama gdje tar ne uspijeva.
Dizajn i optimizacija CI/CD cjevovoda na Linux poslužiteljima
Osim tradicionalne naredbene linije, koncept cjevovoda postao je temeljan u svijetu kontinuirane integracije i kontinuirane isporuke (CI/CD) . Na Linux poslužitelju, CI/CD cjevovod je automatizirani niz koraka: dohvaćanje koda, instaliranje ovisnosti, kompajliranje, pokretanje testova, pakiranje artefakata i implementacija.
Linux je posebno pogodan za to jer se ističe svojom brzinom, stabilnošću i ekosustavom alata za automatizaciju . Platforme poput Jenkinsa, GitHub Actionsa i GitLab CI-ja oslanjaju se na Linux izvršitelje (fizičke strojeve, virtualne strojeve ili kontejnere) za dosljedno pokretanje cjevovoda.
Optimizacija ovih cjevovoda ne znači samo da ih se "omogući", već da rade uz što manje trenja. To znači smanjenje vremena provjere, minimiziranje ponavljajućih instalacija ovisnosti, optimizaciju Docker slika kako bi se izbjegle nepotrebne ponovne izgradnje, ponovnu upotrebu već generiranih artefakata i održavanje okruženja sigurnim i vidljivim.
Osnovna dobra praksa je strukturirati cjevovod u dobro definirane faze: izgradnja, testiranje i implementacija . Idealno bi bilo kompajlirati samo jednom, generirati artefakt (binarnu datoteku, paket, Docker sliku) koji se paralelno testira u različitim varijantama (na primjer, različite jezične verzije), a zatim implementirati isti artefakt u okruženja za pripremu i produkciju bez ponovnog kompajliranja.
Rad s nepromjenjivim artefaktima pohranjenim u repozitorijima (S3, Nexus, Artifactory, registri kontejnera ili paketi ugrađeni u GitLab/GitHub) pojednostavljuje reviziju, omogućuje brzo vraćanje verzija i smanjuje vjerojatnost da "radi na mom računalu, ali ne i u produkciji".
Preduvjeti: distribucija, CI korisnik i ojačanje poslužitelja
Prije nego što se upustite u milisekundnu optimizaciju tu i tamo, važno je uspostaviti stabilnu osnovu na Linux poslužitelju koji će djelovati kao CI/CD izvršitelj. To počinje odabirom distribucije i minimalne sigurnosne konfiguracije.
Najrazumniji pristup obično je standardizacija na LTS ili stabilnoj distribuciji s kojom je tim upoznat: Ubuntu LTS, Debian Stable ili poslovne alternative poput AlmaLinuxa ili Rocky Linuxa. Posjedovanje svih pokretača na istoj verziji sprječava neočekivano ponašanje uzrokovano različitim bibliotekama ili kernelima između zadataka.
Druga preporuka je konfiguriranje namjenski korisnik za CI, bez root privilegija, sa sudo naredbom vrlo ograničenom na samo osnovne naredbe (na primjer, systemctl o docker (ako je stvarno potrebno). Ovaj korisnik mora se autentificirati pomoću SSH ključeva, kako bi pristupio poslužitelju tako i da bi komunicirao s Git repozitorijima ili drugim udaljenim računalima.
Na razini sustava, preporučljivo je održavati server ažurirano i minimalno ojačanoTo uključuje primjenu sigurnosnih ažuriranja, konfiguriranje restriktivnog vatrozida (na primjer s UFW-om: odbijanje sveg dolaznog prometa osim onog potrebnog i dopuštanje odlaznog prometa) i omogućavanje alata kao što su fail2ban zaustaviti napade grubom silom na SSH i prilagoditi neke mrežne i kernelske parametre putem sysctl kako bi se poboljšala pouzdanost i performanse.
Na primjer, uobičajeno je podići granicu od inoficirati kako bi se spriječilo da sustavi za izgradnju koji prate mnogo datoteka ostanu bez resursa i prilagoditi parametar vm.swappiness kako bi kernel bio konzervativniji pri korištenju swapa, što je posebno važno kada CI poslovi istovremeno troše puno memorije.
Predmemorije, Docker i paralelizacija: poluge performansi u CI/CD-u
Ako pogledate koliko vremena zapravo odlazi u prosječnom cjevovodu, vidjet ćete da se veliki dio gubi instaliranjem ovisnosti i ponovnom izgradnjom Docker slika . Rješavanje ovog problema obično je učinkovitije od optimizacije testnog koda za nekoliko milisekundi.
Prva poluga je predmemoriranje ovisnosti . Gotovo svi upravitelji ovisnosti (pip, npm, Maven, Gradle, Go moduli itd.) koriste lokalne direktorije predmemorije. Na perzistentnom Linux poslužitelju možete dijeliti te direktorije između poslova ili ih montirati na perzistentni volumen. Na taj način svako izvršavanje ne mora ponovno preuzimati pola interneta.
Za Docker, omogućite BuildKit i dobro strukturirati Dockerfile Ovo označava prekretnicu. Postavljanje instalacije ovisnosti odmah nakon kopiranja datoteke zahtjeva, a prije ostatka koda, osigurava ponovnu upotrebu slojeva sve dok verzije tih ovisnosti ostaju nepromijenjene. Nadalje, specifični predmemorije za pip, npm itd. mogu se postaviti unutar same izgradnje.
Druga glavna poluga je paralelno izvršavanje testovaMnogi okviri izvorno podržavaju konkurentnost: pytest s -n autoJava alati poput Surefirea, Jesta u JavaScriptu s --maxWorkersitd. Podjela paketa po modulima, mapama ili čak po procijenjenom vremenu i njegovo balansiranje među nekoliko radnika omogućuje smanjenje trajanja faze testiranja od 2 do 5 puta bez promjene ijedne poslovne linije.
Konačno, tu je i problem artefakata i implementacije . Umjesto ponovnog kompajliranja iste slike za pripremu, predprodukciju i produkciju, učinkovit pristup je izgraditi jednom, spremiti rezultat u repozitorij i označiti ga prema okruženju implementacije. To smanjuje korištenje CPU-a, izbjegava nedosljednosti i značajno ubrzava duge cjevovode.
Optimizacija Jenkinsa, GitHub Actions i GitLab Runnera na Linuxu
Svaki CI sustav ima svoje posebnosti, ali svi imaju koristi od istih osnovnih ideja kada rade na Linuxu. Ključ je obično korištenje efemernih i čistih izvršitelja , održavanje odgovarajuće veličine trajne predmemorije i kontrola konkurentnosti.
U Jenkinsu je uobičajena praksa korištenje laganih, privremenih agenata (kao što su Docker kontejneri ili podovi u Kubernetes-u ili druga rješenja za orkestraciju kontejnera ) za pokretanje poslova, uz održavanje što jednostavnijeg glavnog čvora. Ti se agenti mogu konfigurirati kao sistemske usluge na Linux poslužiteljima, registrirajući se s kontrolerom i automatski pokrećući se kada se računalo pokrene.
Za GitHub akcije sa samostalno hostiranim runnerima, preporučuje se njihovo postavljanje u Linux virtualne mašine s brzim SSD-ovimaZa stvaranje velikog direktorija predmemorije posvećenog radnjama (ovisnosti jezika, predmemorije izgradnje itd.), ograničite broj istovremenih poslova kako biste izbjegli preopterećenje CPU-a i diska. Iskoristite službenu radnju predmemorije s putanjama kao što su ~/.cache/pip, ~/.npm o ~/.m2 To čini ogromnu razliku u vremenu.
U GitLab Runneru, izbor između shell executora i Dockera ovisi o ravnoteži između performansi i izolacije koja vam je potrebna. Shell executor je brži jer se pokreće izravno na hostu, ali Docker executor nudi čista i replikabilna okruženja. Također možete konfigurirati dijeljeno predmemoriranje (lokalno ili na S3) i prilagoditi maksimalni broj istovremenih poslova kako biste iskoristili hardver bez njegovog preopterećenja.
U svim tim slučajevima, ključno je imati zajedničke volumene za predmemoriranje ovisnosti, a istovremeno sprječavati zatrpavanje radnih prostora između izrada. Efemerni strojevi ili kontejneri, koji se stvaraju i uništavaju sa svakim cjevovodom ili grupom cjevovoda, uvelike smanjuju probleme "jučer je radilo, ali danas ne" uzrokovane ostacima prethodnih izrada.
Performanse Linux servera: CPU, memorija, I/O i Docker
Bez obzira koliko su vaši skripti optimizirani, ako Linux poslužitelj na kojem se izvršava proces nije pravilno dimenzioniran, naići ćete na beskrajne redove čekanja i sporo odvijajuće poslove. Tipična, razumna konfiguracija za stroj srednje klase je 4-8 vCPU-ova i 8-16 GB RAM-a , s SSD pohranom (idealno NVMe) i nešto swap prostora (2-4 GB) za rješavanje vršnih opterećenja bez agresivnog zaustavljanja procesa.
Datotečni sustav je također važan. Koristite ext4 ili XFS s opcijom noatime U volumenima gdje kompajlirate ili zapisujete logove, smanjite nepotrebne ulazno/izlazne operacije. Osim toga, montiranje tmpfs za privremene datoteke ili kratkotrajne artefakte (na primjer, /mnt/ci-tmp) ubrzava intenzivne operacije i sprječava punjenje diska preostalim datotekama između zadataka.
Što se tiče Dockera, higijena demona je ključna. Sigurno i redovito uklanjanje nekorištenih slika i volumena, uz održavanje aktivnih osnovnih slika, pomaže u kontrola prostora na disku i vremena pokretanjaNaredbe poput docker system prune S odgovarajućim vremenskim filterima, omogućuju čišćenje bez preopterećenja nedavno korištenih resursa.
Ako vaša CI koristi mnogo kontejnera, možete koristiti i zrcaljene registre kako biste izbjegli stalno preuzimanje s interneta, koristiti BuildKit za konkurentnost i predmemoriranje slojeva, pa čak i konfigurirati afinitete CPU-a (skupove CPU-a) ili namjenske čvorove za najzahtjevnije izvršitelje, sprječavajući interferenciju između susjednih opterećenja. Nadalje, razumijevanje mikroarhitekture CPU-a pomaže vam da bolje dimenzionirate resurse za intenzivna CI opterećenja.
Sigurnost u razvoju (DevSecOps) i implementacije na Linuxu
Brz, ali nesiguran cjevovod je tempirana bomba. Integriranje sigurnosti u sam cjevovod i sigurnost Docker kontejnera sada je standard u svakoj DevSecOps strategiji, a Linux nudi mnogo alata za to.
Prvo što treba učiniti jest s najvećom pažnjom postupati s tajnama i vjerodajnicama . Nikada se ne bi smjele nalaziti u kodu ili u verzijskim konfiguracijskim datotekama. Umjesto toga, pohranjuju se u upraviteljima tajni (maskirane varijable GitLaba, šifrirane tajne GitHuba, HashiCorp Vault itd.) i ubrizgavaju se samo tijekom izvršavanja zadatka kojem su potrebne, koristeći kratkotrajne tokene kad god je to moguće.
Drugi važan sloj je generiranje SBOM-ova (softverski popis materijala) i potpisivanje artefakata. Alati poput Syfta ili CycloneDX-a omogućuju vam popis svih komponenti koje čine sliku ili binarnu datoteku, dok Cosign ili druga provjerljiva rješenja za potpisivanje osiguravaju da se implementiraju samo artefakti koji su prošli kroz cjevovod i validirani.
Što se tiče mreže i pristupa, preporučljivo je segmentirati CI i produkcijske mreže , implementirati stroge vatrozidove, provjeravati zapisnike izvršenja i redovito rotirati vjerodajnice. Tamo gdje se koristi SSH, bolje je koristiti certifikate ili ključeve s datumima isteka nego statičke lozinke.
Prilikom implementacije na Linuxu, strategije poput Blue/Green, rolling i canary uvelike smanjuju utjecaj pogrešaka u implementaciji. Pokretanje aplikacije kao systemd usluge, postavljanje Nginxa ili HAProxyja ispred nje i kontrola prometa između verzija pomoću provjera ispravnosti omogućuje vam postizanje praktički nultog zastoja tijekom ažuriranja.
Na primjer, prilikom ponovnog učitavanja Nginxa i ponovnog pokretanja servisa sa systemd-om pomoću signala za meko zaustavljanje (kao što je SIGTERMS razumnim vremenima čekanja možete isprazniti aktivne veze prije nego što se proces zaustavi, održavajući korisničko iskustvo netaknutim dok mijenjate verzije u pozadini.
Promatljivost, metrike i troškovi u Linux cjevovodima
Nakon što su vaši cjevovodi pokrenuti i rade, sljedeći korak je njihovo mjerenje i razumijevanje kamo odlaze vrijeme i resursi . Nije dovoljno znati je li tijek rada uspješan ili ne; morate pratiti trajanje svake faze, vrijeme čekanja u redu, stopu uspjeha, učestalost implementacije, stopu pogodaka predmemorije i tako dalje.
Uobičajeno je izvoziti sistemske metrike pomoću node_exporterCentralizirajte zapisnike pomoću rješenja poput ELK-a ili Lokija i vizualizirajte sve u Grafana nadzornim pločama. Na taj način možete otkriti, na primjer, je li se faza testiranja produžila za 30% u posljednjem tjednu ili ako poslovi predugo čekaju dostupnog izvršitelja; praćenje mrežnog prometa Alati otvorenog koda nadopunjuju tu vidljivost.
Također je moguće instrumentirati sam cjevovod, na primjer u GitHub Actions ili GitLab CI, kako bi se programski izmjeriti koliko je izvršenja bilo uspješno, koliko je svako izvršavanje trajalo i kakav je ukupni statusSkripta koja poziva API pružatelja usluga, izračunava ukupan broj izvršavanja, broj uspješnih izvršavanja, broj neuspješnih izvršavanja, stopu uspjeha i prosječno trajanje te sve sprema u JSON datoteku (kao pipeline-metrics.json) omogućuje vam integraciju ovih metrika u izvješća ili nadzorne ploče.
S ovim informacijama možete donositi odluke o veličini i broju trkača : ponekad je bolje imati više malih trkača nego nekoliko vrlo velikih kako bi se smanjilo vrijeme čekanja. Automatska skalabilnost - na primjer, automatsko skaliranje u oblaku ili dinamički skupovi Kubernetes čvorova - pomaže u apsorpciji vršne aktivnosti tijekom dana i minimiziranju neiskorištenih resursa noću.
Ove prakse ne samo da poboljšavaju iskustvo tima, već i pomažu u prilagođavanju troškova infrastrukture kontroliranjem potrošnje CPU-a, memorije i posebno prostora za pohranu, koji obično naglo rastu sa slikama i predmemorijama ako se ne čiste redovito i planirano.
Savladavanje klasičnih komandnih redaka i modernih CI/CD cjevovoda u Linuxu nudi moćnu kombinaciju: možete automatizirati sve, od jednostavnih zadataka filtriranja teksta do složenih, održivih, sigurnih i brzih cjevovoda za izgradnju, testiranje i implementaciju. Razumijevanje načina protoka informacija između procesa, načina predmemoriranja ovisnosti, podešavanja poslužitelja i integriranja metrika i sigurnosti omogućuje vam izgradnju tijekova rada koji se skaliraju s vašim timom i projektima, a da pritom ne postanu stalno usko grlo.
