- DNS sustav djeluje kao temeljni prevoditelj interneta, pretvarajući imena domena u IP adrese kako bi omogućio povezivost.
- Analiza DNS upita omogućuje vam otkrivanje svega, od problema s performansama i konfiguracijskih pogrešaka do naprednih napada poput tuneliranja.
- Za dijagnosticiranje stanja mreže dostupni su i osnovni konzolni alati i napredni softver za analizu paketa.
Vjerojatno ste ovo iskusili: pokušavate pristupiti web stranici, a stranica ostaje prazna, treba joj predugo da se učitava ili jednostavno prikazuje poruku o pogrešci koju ne razumijete. Većina nas čak ni ne zna da DNS postoji, ali kada ne uspije, to je glavni krivac za uništeno online iskustvo. Nije stvar samo u tome da se nešto ne učitava; pogreške u razrješavanju imena mogu biti simptom problema s konfiguracijom ili, u najgorem slučaju, sigurnosne ranjivosti.
Bez obzira vodite li tvrtku, imate li web stranicu ili ste jednostavno korisnik koji želi kontrolirati svoju internetsku vezu, znanje o analizi DNS prometa je ključno. Ne morate biti računalni stručnjak da biste počeli kopati i otkrili što se događa iza kulisa. U nastavku ćemo objasniti sve što trebate znati za dijagnosticiranje i optimizaciju vaše veze pomoću specifičnih alata, od najjednostavnijih naredbi do najdetaljnije analize paketa.

Što je točno DNS i zašto bi nas trebalo zanimati?
Kako bi se izbjegla zabuna, Sustav domenskih imena (DNS) je u biti internetski telefonski imenik. Računala ne razumiju imena poput "google.com", već brojeve koji se nazivaju IP adrese. DNS prevodi ta ljudima čitljiva imena u numeričke IP adrese kako bi vaš preglednik znao kamo treba ići. U ovom ekosustavu postoje dva glavna igrača: autoritativni poslužitelji, koji pohranjuju službene podatke o domeni, i rekurzivni resolveri, koje koristimo za upite domenama.
Kada ovaj sustav radi glatko, sve funkcionira savršeno. Ali ako je DNS spor ili pogrešno konfiguriran, primijetit ćete da usluge prestaju reagirati ili da pregledavanje postaje nepravilno. Nadalje, to je kritična sigurnosna točka; kibernetički kriminalci mogu koristiti otmicu ili lažiranje DNS-a kako bi vas preusmjerili na lažnu web stranicu i ukrali vaše podatke, a da toga niste ni svjesni.
Nisu sve pogreške iste. Ponekad je samo stvar brzine, ali ponekad usluga potpuno padne. Među najčešćim problemima su latencija u rezoluciji , zbog koje web-stranicama treba dulje da se počnu učitavati, i potpuni prekidi rada DNS poslužitelja, zbog kojih ostajete potpuno bez interneta čak i ako imate Wi-Fi signal.
Također postoje konfiguracijske pogreške koje mogu uzrokovati sustavni neuspjeh nekih pretraga. Posebno opasan problem je DNS tuneliranje , tehnika u kojoj napadači skrivaju ukradene podatke ili zlonamjerne naredbe unutar naizgled normalnih upita. Ovo je posebno prikriveno jer DNS promet često ne otkrivaju mnogi osnovni antivirusni programi.

Alati i naredbe za analizu vaše mreže
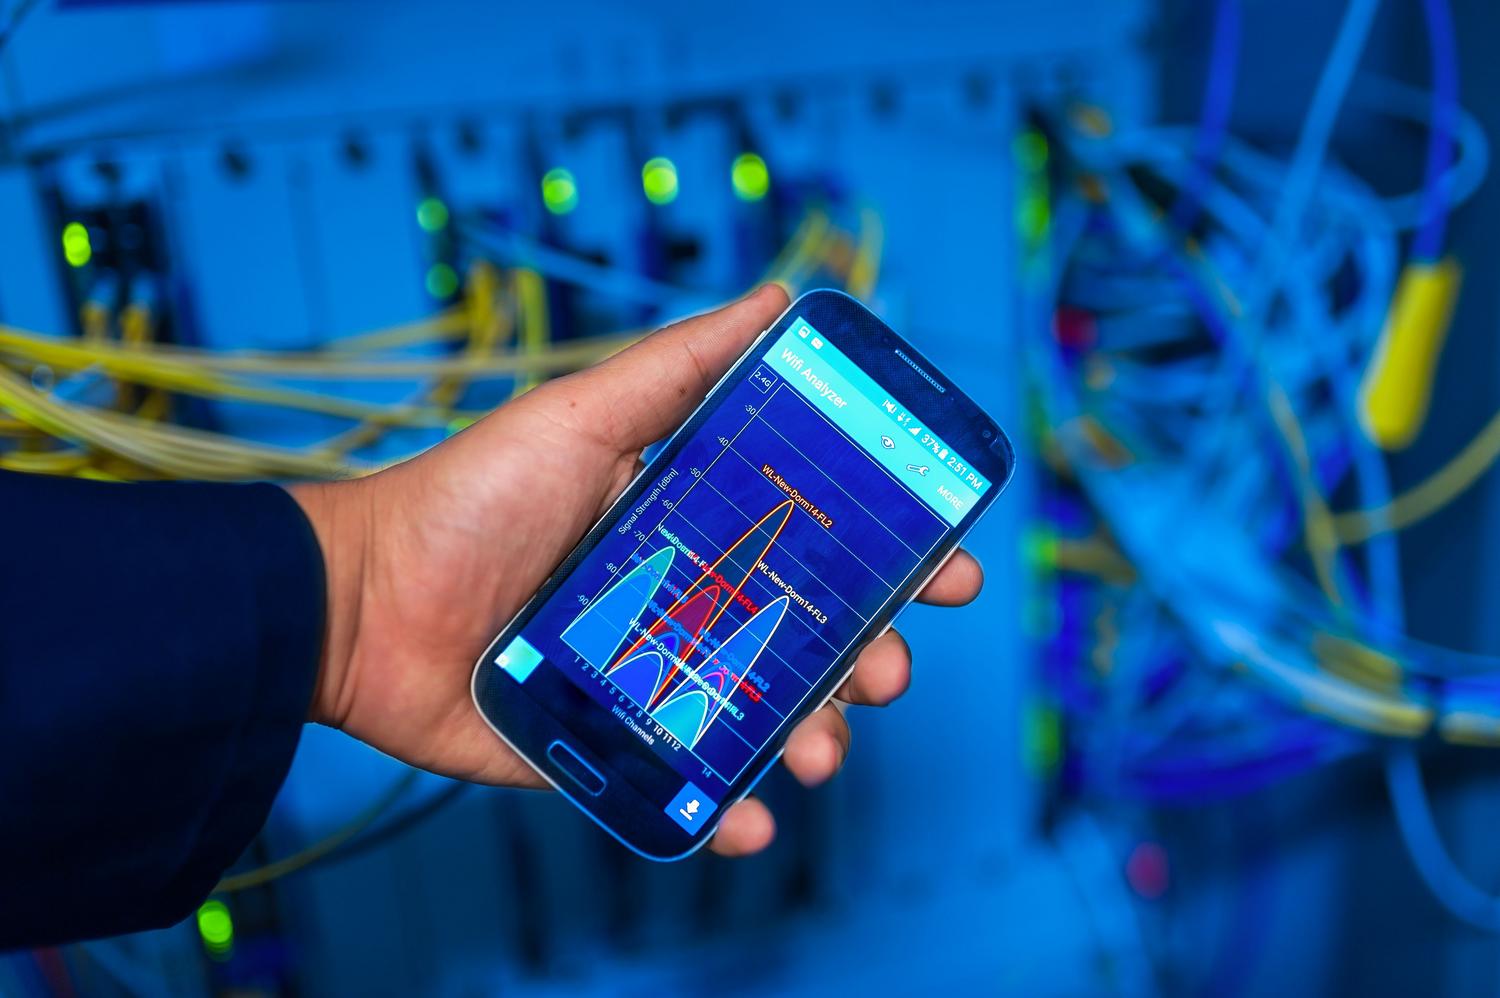
Ako želite započeti istraživanje, ne morate kupovati skupi softver. Sam operativni sustav uključuje izvrsne dijagnostičke alate. Za početak, naredba ping je najosnovniji način da vidite odgovara li host i koliko dugo to traje, što čini ključnim razumjeti važnost pinga i latencije u vašoj vezi . Ako želite ići dalje i vidjeti točan put kojim informacije prolaze, tracert (na Windowsima) ili traceroute (na Linuxu/Mac-u) pokazat će vam svaki skok i svaki usmjerivač kroz koji paket prolazi.
Za probleme specifične za DNS, naredba nslookup je neophodna jer vam omogućuje upite zapisa i pregled IP adrese na koju domena pokazuje. Druge korisne naredbe uključuju ipconfig (Windows) ili ifconfig (Linux) za pregled vaše TCP/IP konfiguracije i netstat za analizu aktivnih veza na vašem računalu. Ako tražite nešto profesionalnije, Wireshark je zlatni standard; omogućuje vam hvatanje prometa u stvarnom vremenu i filtriranje samo DNS zahtjeva kako bi se tražili sumnjivi obrasci ili neobične domene.
Kako otkriti da li vas netko prati ili špijunira
Sigurnosni stručnjaci koriste jednostavan trik: analiziraju odlazne DNS upite. Ako prilikom korištenja Wiresharka vidite da vaše računalo šalje zahtjeve izuzetno dugim domenama , punim nasumičnih znakova i brojeva, vrlo je vjerojatno da zlonamjerni softver šalje podatke putem tuneliranja. To je također crvena zastavica ako postoji gust promet u vrijeme kada nitko ne bi trebao koristiti svoje računalo, poput 3:00 ujutro.
Da biste provjerili je li vaša konfiguracija izmijenjena, možete koristiti web stranice poput DNSLeakTesta. Ako vidite da vaše upite rješavaju poslužitelji koje ne prepoznajete ili koji se ne podudaraju s poslužiteljima vašeg davatelja internetskih usluga, mogli biste biti žrtva napada preusmjeravanja . U tim slučajevima, najbolji postupak je promijeniti postavke DNS-a u pouzdane poput Googleovih (8.8.8.8) ili Cloudflareovih (1.1.1.1).

Proces razmnožavanja i kako ga pratiti
Kada promijenite DNS zapise svoje web stranice ili premjestite poslužitelj, dolazi do propagacije DNS-a. To je vrijeme potrebno da svi poslužitelji diljem svijeta saznaju da se vaša adresa promijenila. Ovaj proces može trajati do 48 sati , a tijekom tog vremena neki će korisnici vidjeti staru web stranicu, a drugi novu.
Kako biste izbjegli frustrirajuće čekanje, online alati poput WhatsMyDNS ili DNSMap omogućuju vam da u stvarnom vremenu vidite status širenja iz različitih zemalja. Također možete prisilno pokrenuti provjeru pomoću naredbenog retka s naredbom `dig` , koja je naprednija od `nslookup` i pruža puno preciznije detalje o zapisnicima.
Strategije za poboljšanje sigurnosti i performansi
Nakon što ste analizirali svoju vezu i identificirali probleme, vrijeme je za optimizaciju. Kako biste spriječili manipulaciju podacima, idealno je implementirati DNSSEC , koji dodaje sloj digitalne autentifikacije odgovorima. Osim toga, konfiguriranje ograničavanja brzine na poslužiteljima može pomoći u ublažavanju distribuiranih napada uskraćivanja usluge (DDoS).
Što se tiče performansi, upravljanje prometom putem geo-usmjeravanja i korištenje redundantnih konfiguracija osigurava da će, ako jedan poslužitelj padne, sigurnosna kopija odmah preuzeti kontrolu. Ne zaboravite uvijek ažurirati firmver svog usmjerivača i, ako je moguće, poboljšati vezu promjenom usmjerivača , jer osnovna oprema koju pružaju davatelji internetskih usluga često ima vrlo ograničene mogućnosti konfiguracije.

Glavni koraci za rješavanje bilo kojeg problema s mrežom
Kada se suočite s problemom, najbolje je slijediti strukturirani pristup. Prvo odredite opseg: Događa li se samo s jednim uređajem ili s cijelim uredom? Zatim prijavite problem i istražite uzrok metodom pokušaja i pogrešaka u kontroliranom okruženju. Nakon što pronađete rješenje, postupno uvodite promjene kako biste izbjegli kvarove u bilo čemu drugom.
Jedan korak koji mnogi ljudi zaboravljaju je dokumentacija. Bilježenje što je pošlo po zlu i kako je ispravljeno štedi vam vrijeme sljedeći put kada se ista stvar dogodi. Također je korisno koristiti pristupe temeljene na OSI modelu , analizirajući vezu od fizičkog sloja (kabela) do aplikacijskog sloja, kako bi se isključili mehanički problemi prije nego što se okrivi softver.
Održavanje zdrave veze uključuje kombinaciju stalnog praćenja pomoću konzolnih alata, korištenja sigurnih DNS poslužitelja i proaktivnog pristupa otkrivanju anomalija u prometu podataka. Savladavanjem analize upita i razumijevanjem načina širenja promjena ne samo da poboljšavate brzinu pregledavanja, već i štitite svoju privatnost od nevidljivih tehnika praćenja.
