- Direktiva NIS2 proširuje sektore i obveznike, jača upravljanje te pooštrava nadzor i režim sankcija.
- Španjolska zaostaje u transpoziciji budućeg Zakona o koordinaciji i upravljanju kibernetičkom sigurnošću.
- Bitni i važni subjekti moraju imenovati sigurnosnog službenika, sveobuhvatno upravljati rizicima i prijavljivati incidente u vrlo strogim rokovima.
- ENS, novi Nacionalni centar za kibernetičku sigurnost i CSIRT ekosustav stavljaju Španjolsku u solidnu tehničku poziciju, iako veliki izazov leži u prilagodbi tisuća malih i srednjih poduzeća.
Europska NIS2 direktiva potpuno je transformirala krajolik kibernetičke sigurnosti u Europi, a posebno u Španjolskoj. Ovo nije samo još jedan propis; predstavlja temeljnu promjenu u načinu na koji tvrtke i javne uprave upravljaju digitalnim rizicima, prijavljuju incidente i koordiniraju s vlastima.
U međuvremenu, Španjolska ostvaruje stalan, ali očito odgođen napredak u prenošenju: službeni rok bio je listopad 2024., a do danas budući Zakon o koordinaciji i upravljanju kibernetičkom sigurnošću još uvijek prolazi kroz parlamentarnu proceduru. Ova situacija stvara pomalo neobičan scenarij: Direktiva je već obvezujuća na europskoj razini, ali konačni nacionalni pravni okvir još nije odobren, što mnoge organizacije ostavlja uhvaćenima između moralne i strateške obveze da pripreme i procijene svoju situaciju i nedostatka potpuno primjenjivog zakona.
Što je NIS2 direktiva i zašto mijenja pravila igre?
Direktiva (EU) 2022/2555, poznata kao NIS2 , zamjenjuje izvornu Direktivu o NIS-u s ciljem uspostavljanja visoke zajedničke razine kibernetičke sigurnosti za mreže i informacijske sustave diljem Europske unije. Njezina je svrha jačanje otpornosti na kibernetičke incidente koji bi mogli utjecati na bitne usluge i normalno funkcioniranje društva i gospodarstva.
Za razliku od svog prethodnika, NIS2 značajno proširuje broj sektora i subjekata na koje se odnosi , uključujući ne samo tradicionalne kritične infrastrukture (energetika, promet, voda, bankarstvo ili zdravstvo), već i područja poput javne uprave, digitalne infrastrukture, poštanskih i kurirskih usluga, gospodarenja otpadom, napredne proizvodnje ili proizvodnje i distribucije hrane.
Direktiva uspostavlja usklađeni okvir minimalnih zahtjeva za kibernetičku sigurnost za cijeli EU, s mjerama za upravljanje rizicima, upravljanje, zaštitu lanca opskrbe, kontinuitet poslovanja i rano obavještavanje o incidentima. Nadalje, jača režim praćenja i sankcija te izričito povećava odgovornost višeg menadžmenta.
Još jedan značajan razvoj događaja je jasna predanost suradnji između država članica i stvaranju ili jačanju nacionalnih timova za odgovor na incidente računalne sigurnosti (CSIRT) , sposobnih za koordinaciju na europskoj razini u ozbiljnim kriznim situacijama. ENISA, Agencija EU-a za kibernetičku sigurnost, igra ključnu ulogu u ovom ekosustavu, podržavajući razvoj nacionalnih strategija kibernetičke sigurnosti i promičući najbolje prakse.
Financijski sektor je u biti isključen iz područja primjene NIS2 , budući da propisi DORA imaju prednost kao lex specialis. Unatoč tome, logika digitalne operativne otpornosti koja pokreće DORA u potpunosti je u skladu s filozofijom NIS2.
Trenutni status transpozicije NIS2 u Španjolskoj
Direktiva NIS2 stupila je na snagu 16. siječnja 2023. , a 17. listopada 2024. određen je kao rok za njezinu transpoziciju. Godinu dana nakon tog roka Španjolska još uvijek nije dovršila formalnu integraciju u svoj unutarnji pravni sustav, što ju je svrstalo u skupinu zemalja koje zaostaju.
Zbog ovog kašnjenja, Europska komisija pokrenula je postupke zbog povrede prava protiv brojnih država članica. Dana 7. svibnja 2025. Komisija je poslala obrazloženo mišljenje devetnaest zemalja, uključujući Španjolsku, zahtijevajući od njih da u roku od dva mjeseca obavijeste o potpunom prenošenju Direktive, uz upozorenje da bi mogla predmet uputiti Sudu EU-a ako se ne poduzmu potrebne mjere.
U slučaju Španjolske, glavna prekretnica dogodila se 14. siječnja 2025. odobrenjem Nacrta zakona o koordinaciji i upravljanju kibernetičkom sigurnošću od strane Vijeća ministara . Ovaj zakon poslužit će kao temeljni instrument za prenošenje NIS2 u domaće zakonodavstvo i reorganizaciju nacionalnog modela upravljanja kibernetičkom sigurnošću.
Nakon početnog odobrenja, nacrt zakona stavljen je na javnu raspravu i pregled između 16. siječnja i 10. veljače 2025. , omogućujući građanima, poduzećima, udrugama i drugim organizacijama da dostave komentare i prijedloge za poboljšanje. Nakon toga, tekst je pregledala Međuresorna tehnička radna skupina, koja je konsolidirala nacrt uzimajući u obzir primljene povratne informacije, uključujući i one od stručnih zajednica poput ISMS Foruma.
Unatoč tome, i unatoč političkom zamahu, zakon je i dalje u parlamentarnom postupku . Razgovaralo se o njegovom podnošenju Vijeću ministara na odobrenje kao prijedloga zakona oko studenog i o mogućem parlamentarnom odobrenju do kraja siječnja ili veljače sljedeće godine, ali stvarnost je takva da Španjolska do kraja 2025. još uvijek nema u potpunosti primjenjiv nacionalni zakon kojim se prenosi NIS2.
Nacrt zakona o koordinaciji i upravljanju kibernetičkom sigurnošću
Nacrt zakona koji je odobrila španjolska vlada zajednička je inicijativa ministarstava unutarnjih poslova, obrane te digitalne transformacije i javne uprave . Njegova je svrha dvostruka: prvo, prenijeti Direktivu NIS2, a drugo, organizirati koordinaciju i upravljanje kibernetičkom sigurnošću na nacionalnoj razini, jačajući zaštitu mreža i informacijskih sustava od kibernetičkih prijetnji koje bi mogle utjecati na kritičnu infrastrukturu i bitne usluge.
Budući zakon primjenjivat će se na javne i privatne subjekte koji posluju u sektorima kao što su energetika, promet, bankarska i financijska tržišna infrastruktura, zdravstvo, upravljanje vodama, digitalna infrastruktura, tehnološke usluge i drugi ključni sektori . Izričito uključuje registre domena , kao što je Dominios.es (kojim upravlja Red.es), koji će preuzeti nove obveze kibernetičke sigurnosti zbog svoje strateške uloge u stabilnosti digitalnog ekosustava.
Općenito govoreći, nacrt je usklađen s glavnim obvezama Direktive NIS2 i artikulira četiri ključne osi: jačanje upravljanja i odgovornosti višeg menadžmenta, opće mjere upravljanja sigurnosnim rizicima, imenovanje službenika za informacijsku sigurnost i jasne obveze izvješćivanja o incidentima.
Nadalje, španjolski zakon uvodi značajan organizacijski element: stvaranje Nacionalnog centra za kibernetičku sigurnost (CNC) . Ovo tijelo djelovat će kao koordinacijsko tijelo za zaštitu mreža i informacijskih sustava, usklađujući kriterije među različitim regulatornim tijelima (unutarnje poslove, obranu i digitalnu transformaciju), promovirajući timove za odgovor na računalne sigurnosne incidente (CSIRT) i olakšavajući kohezivniju viziju nacionalnog ekosustava kibernetičke sigurnosti.
Tijekom faze javnih konzultacija, organizacije poput ISMS Foruma dale su značajan doprinos : jačanjem uloge službenika za informacijsku sigurnost, odvajanjem ove pozicije od Zakona o privatnoj zaštiti i uspostavljanjem specifičnih mehanizama odgovora kada je neusklađeni subjekt javna uprava, koja po svojoj prirodi ne može biti financijski kažnjena. Među prijedlozima je i mogućnost javnih upozorenja, u skladu s odredbama LOPDGDD-a (Organskog zakona o zaštiti osobnih podataka i jamstvu digitalnih prava) u vezi sa zaštitom podataka.
Sektori i vrste subjekata na koje utječe NIS2
NIS2 klasificira organizacije na koje se primjenjuje Direktiva kao bitne ili važne subjekte , prvenstveno na temelju sektora u kojem posluju i njihove veličine (srednje i velike tvrtke, s iznimkama na temelju kritičnosti). Standard se općenito primjenjuje na javne ili privatne subjekte koji posluju u EU, s mogućnošću uključivanja manjih organizacija kada ih države članice identificiraju kao bitne ili važne zbog njihove relevantnosti.
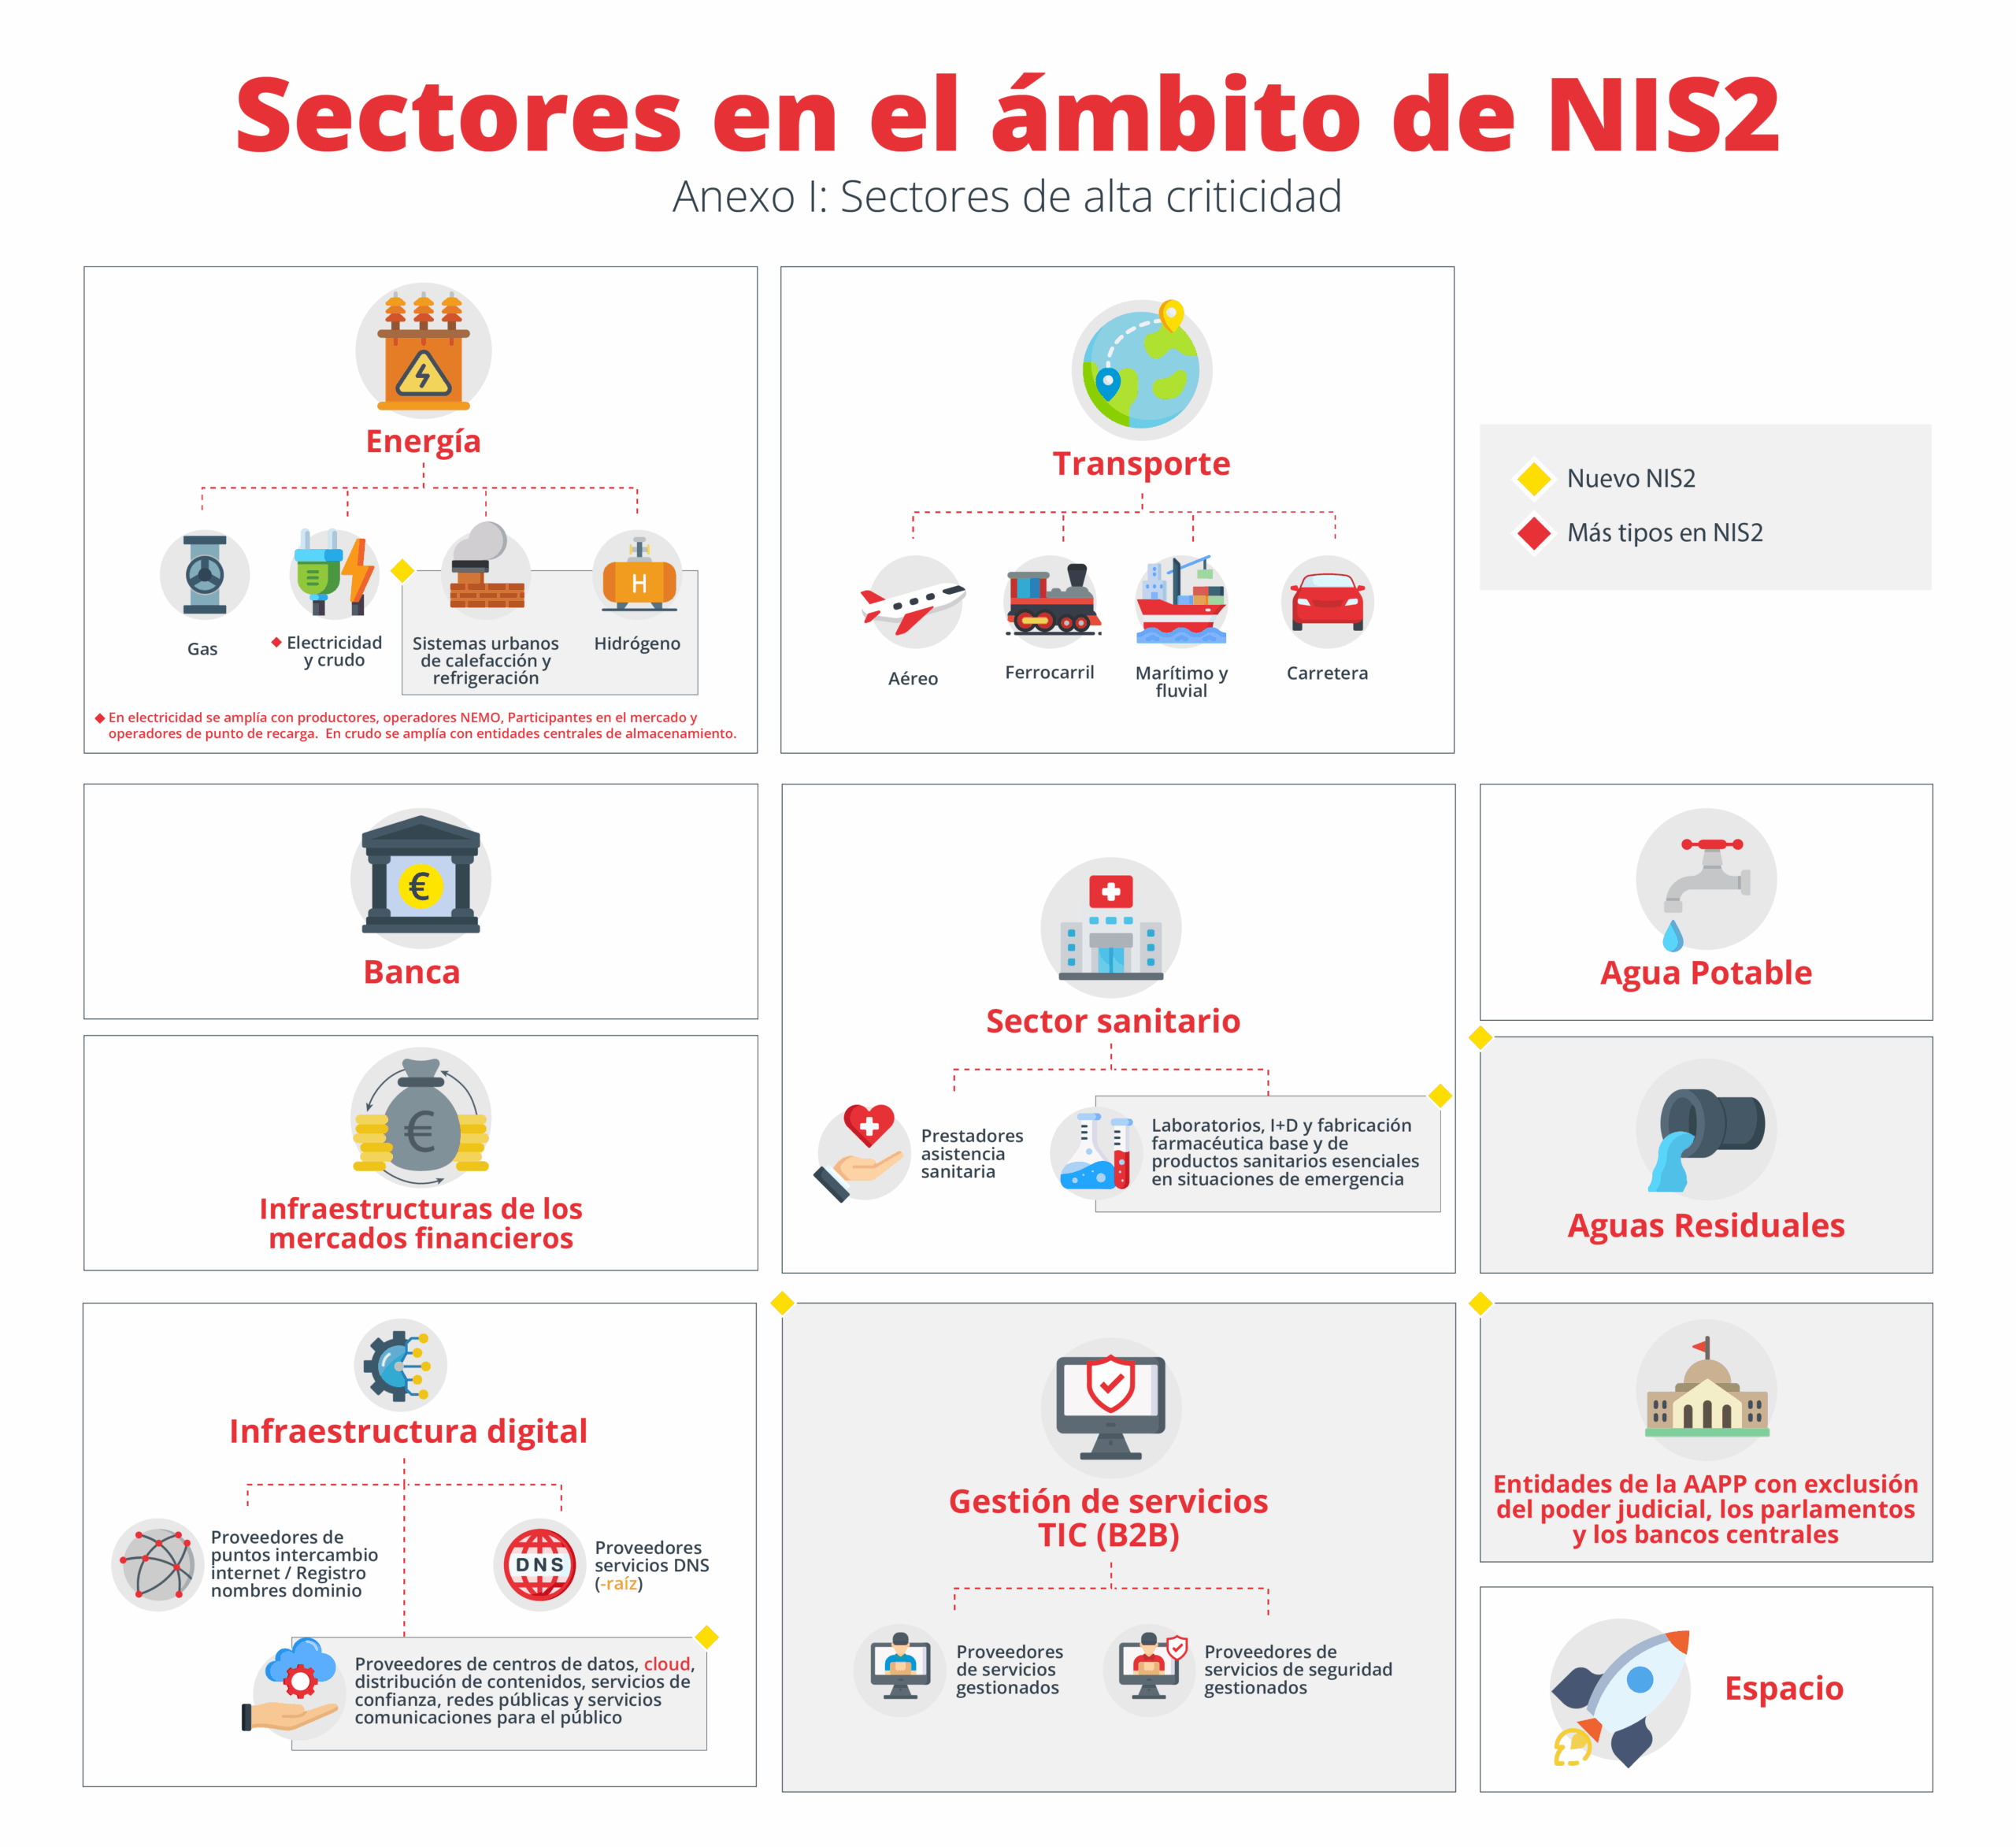
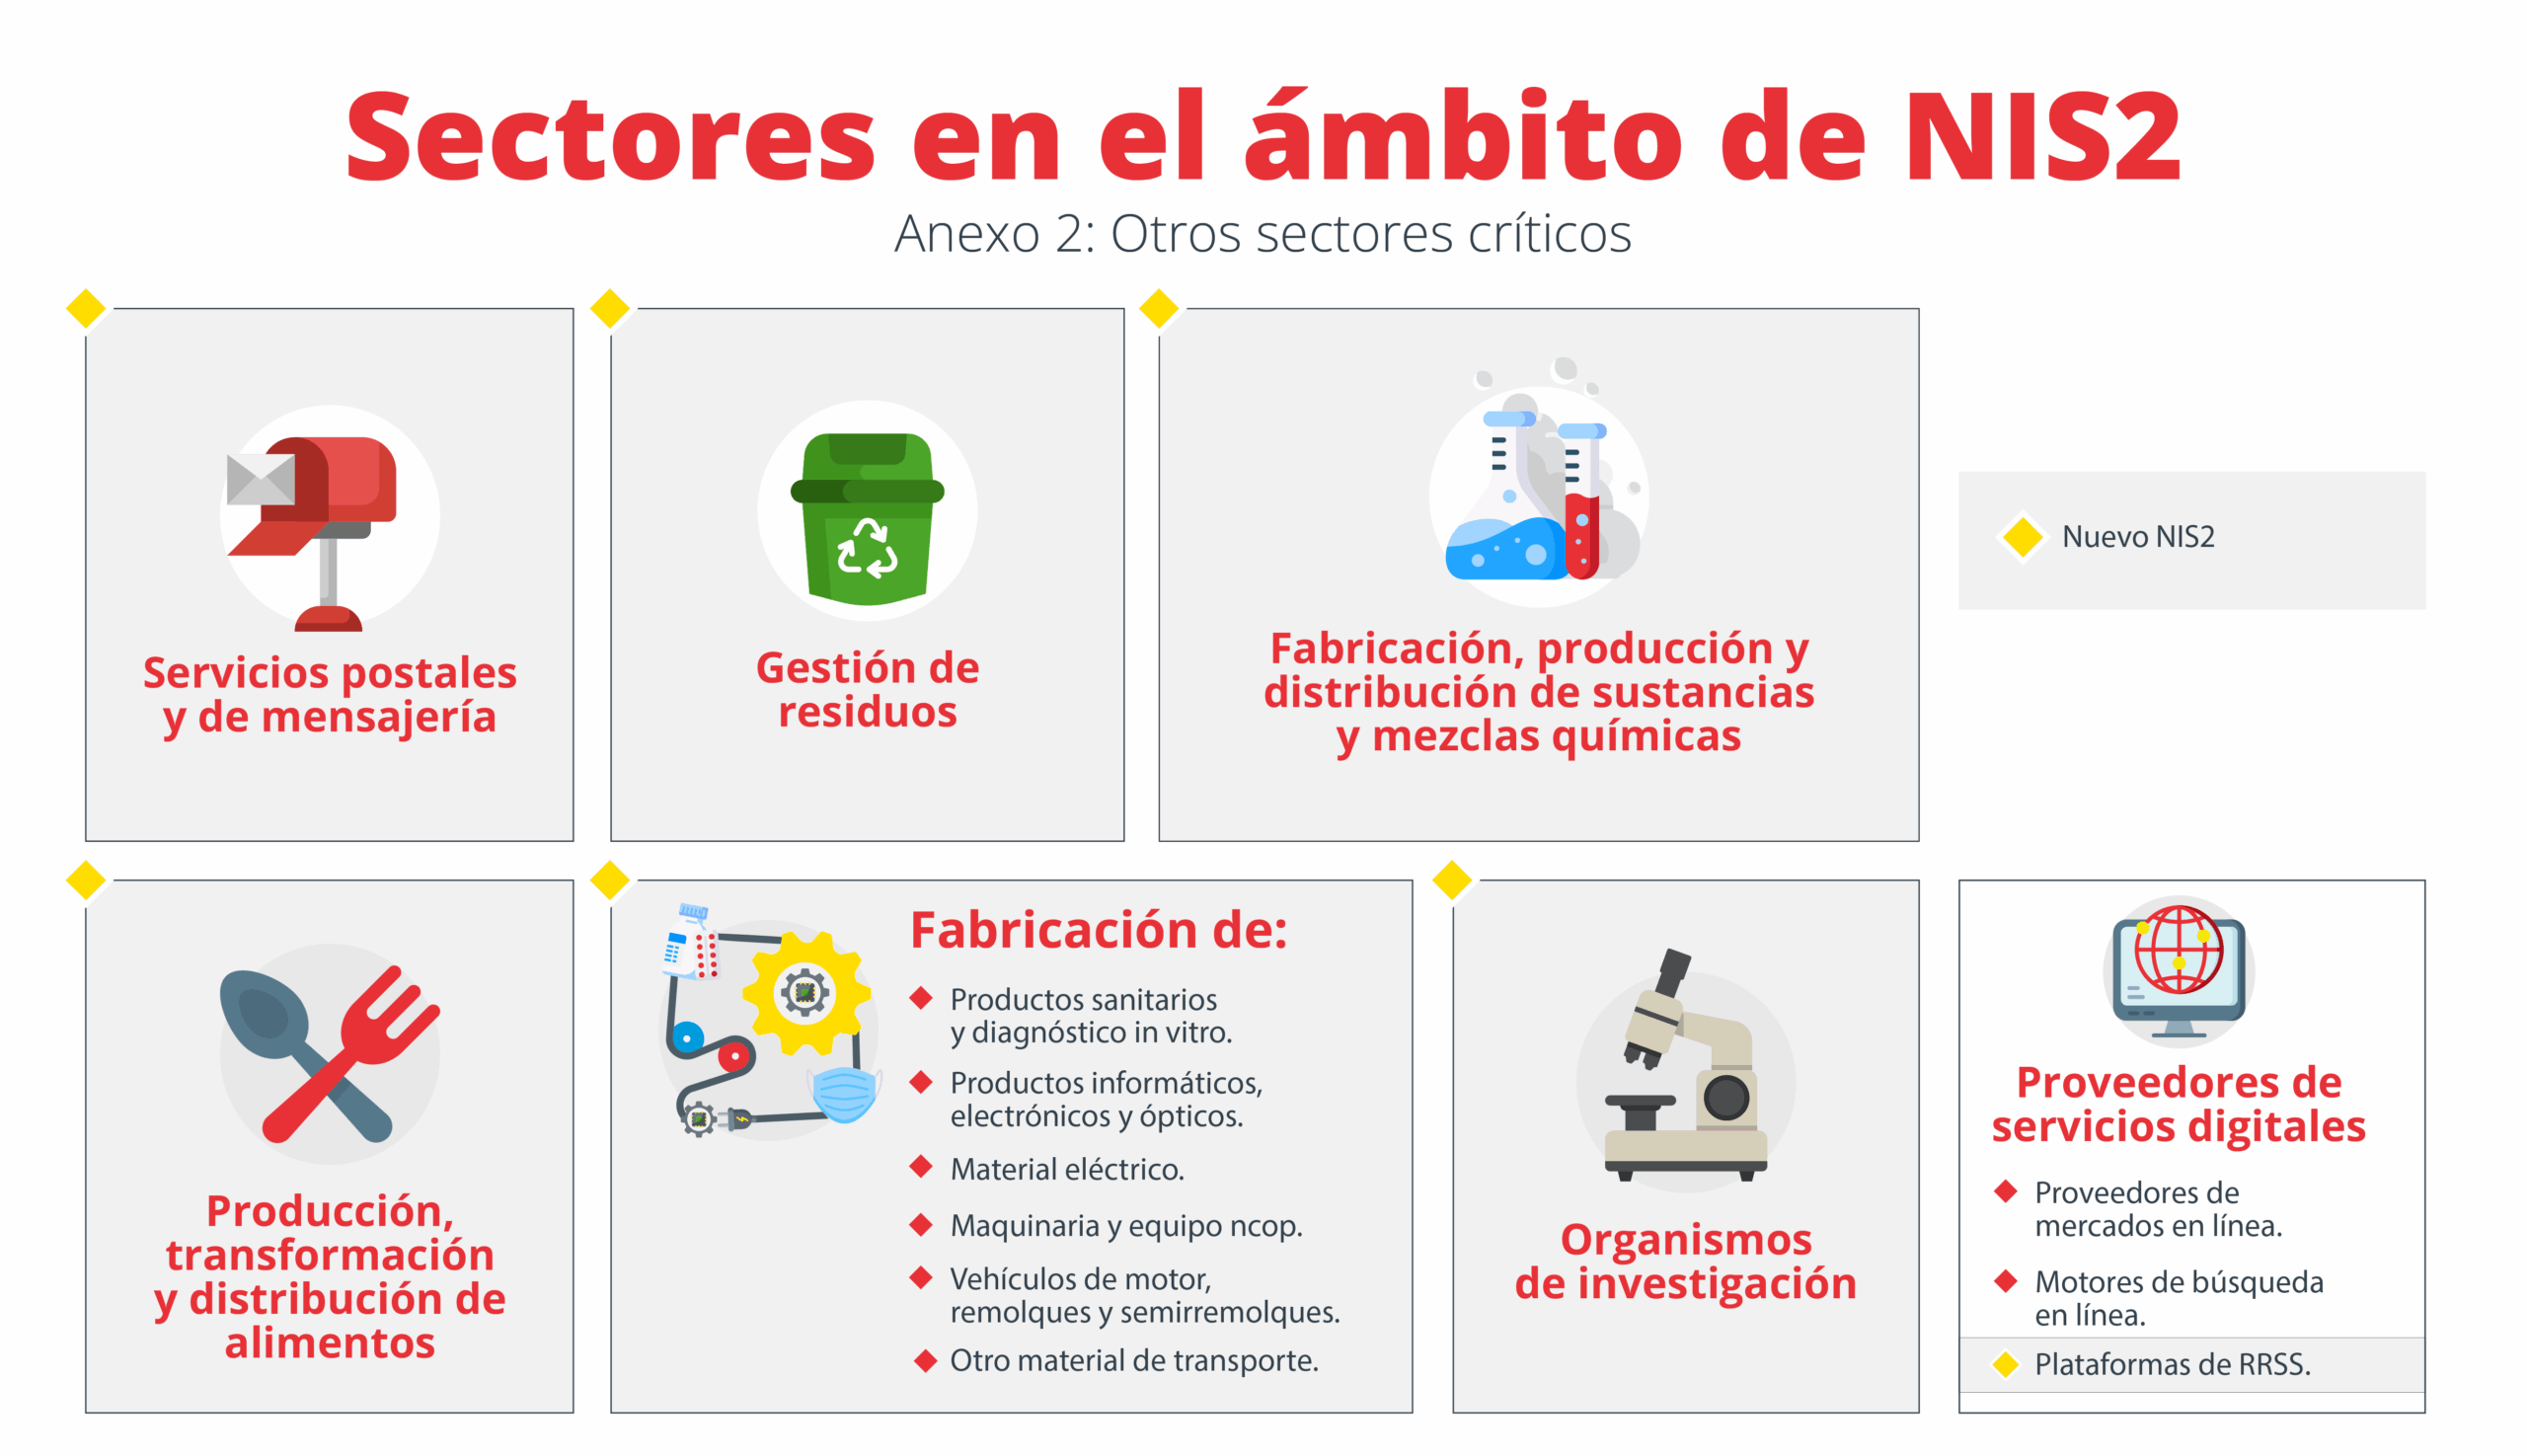
Sektori visoke kritičnosti navedeni su u Prilogu I. NIS2, dok su ostali kritični sektori navedeni u Prilogu II . U Španjolskoj je povećanje broja sektora nešto manje nego u drugim zemljama, jer je transpozicija starog NIS-a već bila usklađena sa Zakonom 8/2011 o zaštiti kritične infrastrukture, koji je uključivao 12 sektora. Unatoč tome, NIS2 uključuje nova područja kao što su poštanske i kurirske usluge, gospodarenje otpadom i nekoliko proizvodnih kategorija , a druga dijeli, na primjer, razlikujući pitku vodu od otpadnih voda.
Među sektorima i primjerima subjekata ističu se sljedeći:
- snagaTvrtke za opskrbu električnom energijom, upravitelji transportnih i distribucijskih mreža, proizvođači, NEMO operatori, sudionici na tržištu električne energije, operateri punionica; operateri i upravitelji mreža za plin, naftu i vodik.
- Prijevozzračne tvrtke, operateri zračnih luka, kontrola zračnog prometa, upravitelji željezničke infrastrukture, željezničke tvrtke, subjekti pomorskog i riječnog prijevoza, operateri luka, službe za brodski promet, cestovne uprave i operateri inteligentnih transportnih sustava.
- Infrastruktura bankarstva i financijskog tržišta: kreditne institucije i upravitelji trgovačkih centara, središnje protustranke, s nijansom da DORA djeluje kao specifičan sektorski standard.
- Sektor zdravstva: pružatelji zdravstvene zaštite, referentni laboratoriji EU-a, subjekti za istraživanje i razvoj lijekova, proizvođači osnovnih i specijaliziranih farmaceutskih proizvoda te proizvođači esencijalnih medicinskih uređaja u izvanrednim situacijama javnog zdravstva.
- Pitka voda i otpadne vodeDobavljači i distributeri pitke vode te tvrtke odgovorne za prikupljanje, odlaganje i pročišćavanje gradskih, kućnih ili industrijskih otpadnih voda.
- Digitalna infrastrukturaPružatelji usluga internetske razmjene (IXP), DNS usluge, registri domena najviše razine, pružatelji usluga računalstva u oblaku, podatkovni centri, mreže za isporuku sadržaja (CDN), pouzdani pružatelji usluga, pružatelji javnih elektroničkih komunikacijskih mreža i javne elektroničke komunikacijske usluge.
- Upravljanje ICT uslugama između poduzećapružatelji upravljanih usluga i pružatelji upravljanih sigurnosnih usluga, s izravnim utjecajem na cijeli tehnološki lanac opskrbe.
- Javne upravesubjekti opće državne uprave i, u određenim slučajevima, regionalni i lokalni subjekti, kada prekid njihovih usluga može značajno utjecati na kritične društvene ili gospodarske aktivnosti.
- Poštanske i kurirske uslugedobavljači koji obavljaju prikupljanje, sortiranje, prijevoz i distribuciju poštanskih pošiljki.
- Upravljanje otpadom: tvrtke posvećene prikupljanju, prijevozu, oporabi i zbrinjavanju otpada, uključujući odlagališta.
- Kemijski: tvrtke koje proizvode, distribuiraju kemijske tvari i smjese, kao i proizvode artikle od njih.
- Proizvodnja, prerada i distribucija hrane: prehrambene tvrtke posvećene veleprodaji i industrijskoj proizvodnji i preradi velikih razmjera.
- Napredna proizvodnjaproizvođači zdravstvenih proizvoda i in vitro dijagnostike, proizvodnja računalnih, elektroničkih i optičkih proizvoda, električne opreme, strojeva i uređaja, motornih vozila i ostale transportne opreme.
- Svemirski sektoroperateri zemaljske infrastrukture koji podržavaju pružanje svemirskih usluga, osim onih čije vlasništvo ili upravljanje odgovara EU-u ili trećim stranama u okviru njezina svemirskog programa.
U svim tim sektorima, veliki subjekti se općenito klasificiraju kao bitni , dok su srednji subjekti obično važni, osim ako nije drugačije određeno. Mala i mikro poduzeća obično su isključena zbog svoje veličine, ali mogu biti uključena ako njihova kritičnost to opravdava.
Upravljanje i odgovornosti višeg menadžmenta
Jedan od najznačajnijih pomaka u NIS2 i španjolskom nacrtu zakona je naglasak na upravljanju kibernetičkom sigurnošću i izravnoj odgovornosti upravnih tijela . Članak 14. nacrta zakona pojačava tu ideju: kibernetička sigurnost više nije isključivo tehničko pitanje, već strateško pitanje najviše razine.
Viši menadžment mora odobriti i nadzirati provedbu mjera upravljanja kibernetičkim rizicima , osiguravajući da su proporcionalne kontekstu organizacije i utvrđenim rizicima. Nadalje, upravna tijela snosit će krajnju odgovornost za svako nepoštivanje propisa, što je povezano s pojačanim režimom sankcija.
Još jedna ključna točka je redovita obuka menadžmenta o kibernetičkoj sigurnosti . Samo delegiranje nije dovoljno: vođe moraju biti obučene da razumiju rizike, donose informirane odluke i podržavaju širenje snažne sigurnosne kulture u cijeloj organizaciji. Zauzvrat, oni će biti odgovorni za promicanje redovitih programa obuke za ostatak osoblja.
Članak 20. NIS2-a pojačava ovo stajalište izričitim zahtjevom da upravna tijela budu svjesna svojih obveza, odobre mjere, osiguraju njihovu provedbu i budu sposobna reagirati, u ekstremnim situacijama, čak i s osobnim posljedicama (kao što je moguće razdvajanje funkcija u određenim slučajevima).
U tom kontekstu, odnos između uprave i službenika za informacijsku sigurnost (CISO ili ekvivalent) postaje ključan: očekuje se fluidan, stalan dijalog temeljen na objektivnom riziku i kriterijima usklađenosti.
Mjere upravljanja rizicima koje zahtijeva NIS2
Članak 15. španjolskog nacrta zakona utvrđuje da mjere upravljanja kibernetičkim rizicima moraju biti utemeljene na nacionalnim, europskim i međunarodnim tehničkim standardima , integrirajući barem zahtjeve utvrđene u članku 21. NIS2 i razvijene u Provedbenoj uredbi (EU) 2024/2690.
Među mjerama koje bitni i važni subjekti moraju provesti , ističu se sljedeće:
- Sigurnosne politike i analiza rizika informacijskih sustava, uz periodične preglede.
- Upravljanje incidentima, uključujući jasne postupke otkrivanja, odgovora i oporavka.
- Kontinuitet poslovanja, sigurnosne kopije, oporavak od katastrofe i upravljanje krizamaosiguravanje operativne otpornosti.
- Sigurnost lanca opskrbe i odnosa s dobavljačima i izravnim pružateljima usluga, što uključuje nametanje ugovornih zahtjeva te kontrole odobravanja i revizije.
- upravljanje ranjivostima u nabavi, razvoju i održavanju mreža i informacijskih sustava, uključujući zakrpe i ažuriranja.
- Politike za procjenu učinkovitosti mjera kibernetičke sigurnostiputem revizija, metrika i periodičnih pregleda.
- Osnovne prakse i obuka za kibernetičku higijenu zaposlenika, prilagođenih različitim profilima.
- Pravila kriptografije i šifriranja kako bi se zajamčila povjerljivost i integritet informacija.
- Sigurnost ljudskih resursaPolitike kontrole pristupa i upravljanja imovinom.
- Višefaktorska ili kontinuirana autentifikacija, zaštita glasovne komunikacije i komunikacije u hitnim slučajevima.
U Španjolskoj su mnoge od tih mjera već bile uključene u Nacionalni sigurnosni okvir (ENS) , posebno za javne uprave i njihove dobavljače. Zapravo, Državna agencija za digitalnu upravu i Nacionalni kriptološki centar predstavili su EU-u snažnu usklađenost ENS-a s NIS2, ističući njegov potencijal kao europske referentne vrijednosti i njegov doprinos otpornosti nacionalnog digitalnog ekosustava.
Međutim, NIS2 podiže ljestvicu za mnogo širi raspon organizacija, uključujući mala i srednja poduzeća na koja utječe veličina ili kritičnost . Za zrele organizacije, mnogi od ovih zahtjeva usklađeni su s postojećim praksama; za tisuće tvrtki bez pozadine u kibernetičkoj sigurnosti, oni predstavljaju značajan skok u zrelosti, resursima i internoj organizaciji.
Glavni službenik za sigurnost informacija (CISO) i njegove funkcije
Članak 16. nacrta zakona utvrđuje da svi bitni i važni subjekti moraju imenovati službenika za informacijsku sigurnost . Ova uloga, inspirirana prethodnim iskustvom Španjolske s izvornim NIS-om, postaje središnja točka za koordinaciju svega što je povezano sa zaštitom sustava i podataka.
Njegove glavne funkcije uključuju:
- Definirati i implementirati strategiju kibernetičke sigurnosti organizacije, usklađen s rizicima, poslovnim i regulatornim obvezama.
- Procijeniti, ublažiti i kontinuirano preispitivati rizike, održavajući ažuran pregled izloženosti subjekta.
- Upravljajte dokazima, politikama i zapisima potrebnim za dokazivanje usklađenosti obveza koje proizlaze iz NIS2 i nacionalnih propisa.
- Promicati kulturu kibernetičke sigurnosti u koordinaciji s višim menadžmentom, osposobljavanje i podizanje svijesti među svim zaposlenicima.
- Osigurati poštivanje obveza izvješćivanja o incidentima, koordinirajući izvješća nadležnim tijelima.
Španjolska je bila jedna od prvih zemalja koja je izričito uvela ulogu glavnog službenika za informacijsku sigurnost (CISO) u transpoziciji bivšeg NIS-a. Međutim, iskustvo je pokazalo da značajan broj ključnih operatera nikada nije formalno imenovao tu ulogu i, unatoč tome, nije bio kažnjen. NIS2, u kombinaciji s budućim španjolskim zakonom i strožim režimom sankcija, nastoji ispraviti ovu labavost i dati CISO-u snažniji i priznatiji položaj.
U budućnosti se očekuje golem porast broja obveznih subjekata : s otprilike 400 trenutnih bitnih operatera na procijenjenih 5.000 do 50 000 bitnih i važnih subjekata. To će podrazumijevati značajnu potražnju za stručnjacima za kibernetičku sigurnost, kako internim tako i vanjskim, posebno za mala i srednja poduzeća koja nikada prije nisu imala tu ulogu.
Obveze izvještavanja o incidentima i upravljanja ranjivostima
Direktiva NIS2 pridaje presudnu važnost ranom obavještavanju o sigurnosnim incidentima sa značajnim utjecajem . Članak 18. španjolskog nacrta zakona detaljnije razrađuje ovu obvezu, usklađujući se s rokovima i sadržajem utvrđenim Direktivom.
Kada subjekt pretrpi incident koji bi mogao uzrokovati ozbiljne poremećaje u pružanju njegovih usluga ili značajnu štetu njemu samom ili trećim stranama, mora se pridržavati sljedećeg sustava izvješćivanja:
- Početna obavijestu roku od najviše 24 sata nakon otkrivanja incidenta, uz pružanje osnovnih dostupnih informacija.
- Međuizvješćeunutar najviše 72 sata od otkrivanja, uz početnu procjenu utjecaja i ozbiljnosti.
- Završno izvješćeu roku od najviše mjesec dana od prve obavijesti, uključujući detaljan opis incidenta, njegovog utjecaja, ozbiljnosti i poduzetih mjera.
Nadalje, NIS2 jača upravljanje ranjivostima i komunikaciju : ne radi se samo o izvještavanju o završenim incidentima, već i o dijeljenju relevantnih informacija o ranjivostima koje mogu imati sistemski utjecaj, olakšavajući koordinaciju odgovora na nacionalnoj i europskoj razini.
U Španjolskoj se ekosustav odgovora oslanja na tri glavna referentna CSIRT-a : CCN-CERT (za javnu upravu, strateške tvrtke i klasificirane sustave), INCIBE-CERT (privatni sektor i građani) i MCCE (obrambeni sektor). Njih nadopunjuje mreža csirt.es, koja okuplja desetke specijaliziranih timova i povezuje se s međunarodnim mrežama poput FIRST-a, kao i Nacionalne SOC mreže.
Bitni i važni subjekti moraju prijaviti svoje incidente nadležnim CSIRT-ovima , u skladu sa sektorskim propisima i smjernicama budućeg Nacionalnog centra za kibernetičku sigurnost, koji će djelovati kao koordinacijski element i veza s ENISA-om i ostatkom država članica.
Režim sankcija i europski pritisak
Direktiva NIS2 uspostavlja znatno stroži režim kažnjavanja od prethodne Direktive NIS . Za ključne subjekte, najteži prekršaji mogu rezultirati kaznama do 10 milijuna eura ili 2% globalnog prometa grupe, dok za velike subjekte kazne mogu doseći i do 7 milijuna eura ili 1,4% globalnog prometa.
Trenutačno u Španjolskoj još nisu uočene sankcije na temelju NIS2 , dijelom i zato što zakon o prenošenju još nije stupio na snagu, a nadzorno tijelo nije formalno imenovano. U drugim državama članicama prenošenje je nedavno, pa je još prerano očekivati široko rasprostranjene sankcije.
Unatoč tome, stručnjaci se slažu da kada zemlje poput Francuske ili Njemačke počnu primjenjivati sankcije , Španjolska si ne može priuštiti zaostajanje ako želi održati usklađenost i kredibilitet na europskoj razini. Pritisak Komisije, kroz postupke zbog povrede prava i obrazložena mišljenja, usmjeren je na postizanje toga.
Uz financijske kazne, NIS2 prvi put izričito uvodi odgovornost višeg menadžmenta u području kibernetičke sigurnosti . Nepovezanost između menadžmenta i CISO-a više nije opcija: upravno tijelo mora biti uključeno, informirano i donositi potrebne odluke.
Najveći izazov, prema stručnjacima poput onih na ISMS Forumu, leži u mreži malih i srednjih poduzeća koja će, a da toga nisu u potpunosti svjesna, biti vezana NIS2 . Mnogima nedostaju dovoljni resursi, procesi ili kultura kibernetičke sigurnosti te će biti "prisiljeni" i zakonom i zahtjevima svojih velikih klijenata u lancu opskrbe, koji će morati zahtijevati ugovorna jamstva kako bi se uskladili s Direktivom.
Podržati inicijative, studije i ulogu ENS-a
Uz zakonodavni napredak, Španjolska potiče tehničke i znanstvene inicijative kako bi olakšala prilagodbu poslovnog sektora NIS2. ISMS Forum, na primjer, radi na studiji utjecaja NIS2 na španjolske tvrtke, u okviru izvanredne katedre za kibernetičku sigurnost i zaštitu podataka na UCM-u.
Ovaj projekt ima dvostruki cilj: izraditi neslužbeni popis tvrtki pogođenih NIS2 i izmjeriti njihovu razinu zrelosti kibernetičke sigurnosti. U prvoj fazi, popis će se sastaviti korištenjem sveobuhvatnih baza podataka (trgovački registar, DIRCE/INE, sektorske baze podataka itd.), a rezultati se očekuju oko studenog 2025. U drugoj fazi, kratki upitnik bit će poslan reprezentativnom uzorku tvrtki (s ciljem procjene 1.000 odgovora) kako bi se procijenila njihova razina pripremljenosti, a rezultati se očekuju do svibnja 2026.
Analiza će uključivati segmentaciju po sektoru, veličini, geografskoj rasprostranjenosti i vrsti subjekta (bitan ili važan) , a zaključci će se prikazati u agregiranom izvješću za rukovoditelje, bez pojedinačnih podataka, koje služi i tvrtkama i tijelima vlasti.
Istovremeno, organizacije poput ISMS Foruma i raznih javnih agencija provode događaje za informiranje javnosti diljem zemlje , s posebnim naglaskom na mala i srednja poduzeća. Cilj je "evangelizirati", jasno objašnjavajući što NIS2 podrazumijeva, zašto je ključno imati CISO-a (internog ili eksternog), kako definirati osnovne politike kibernetičke sigurnosti i kako se pripremiti za budući zakon i njegove dopunske propise.
U strogo regulatornom smislu, Nacionalni sigurnosni okvir (ENS) predstavljen je u Europi kao jedna od najvećih snaga Španjolske . Državna agencija za digitalnu upravu i Nacionalni kriptološki centar (CCN) podijelili su sa Skupinom za suradnju NIS2 stečeno iskustvo ENS-a, njegove profile usklađenosti i njegovu integraciju s europskim shemama certificiranja Uredbe (EU) 2019/881 (Zakon o kibernetičkoj sigurnosti). Pozitivan prijem ove prezentacije jača imidž Španjolske kao proaktivnog aktera posvećenog robusnoj, koherentnoj i usklađenoj kibernetičkoj sigurnosti.
U tom kontekstu, španjolska prilagodba NIS2-u suočava se s pritiskom rokova, tehničkom robusnošću instrumenata poput Nacionalnog sigurnosnog sustava (ENS) i ogromnim izazovom uključivanja tisuća novih subjekata u naprednu kulturu kibernetičke sigurnosti. Organizacije koje napreduju, provode procjene situacije i počnu usklađivati svoje prakse s Direktivom sada će biti u boljem položaju za minimiziranje rizika, izbjegavanje budućih kazni i demonstriranje proaktivnog i zrelog pristupa kibernetičkim prijetnjama.
