- NAS-tárolók központi névfeloldási csomóponttá alakítása a helyi hálózat stabilitásának javítása érdekében.
- Továbbítási zónák és A-rekordok megvalósítása egyéni domainek kezelésére otthoni és professzionális környezetben.
- Az SSL-tanúsítványütközések leküzdése érvényes domainek használatával és megfelelő biztonsági konfigurációval.
Valószínűleg te is tapasztaltad már ezt: amikor beállítod a saját otthoni laboratóriumodat, elkezded felhalmozni az eszközöket és szolgáltatásokat, amelyek végül nehezen megjegyezhető IP-címek kaotikus kavalkádjává válnak. Egy NAS nagyszerű a fájlok tárolására, de ha igazán belejössz, a hálózati infrastruktúrád sarokkövévé válhat , hátrahagyva az alapvető routereket, amelyek néha nem elég jól működnek a névkezelésben.
Amikor a névfeloldást egy robusztusabb rendszerre bízzuk, nemcsak a szervezettséget javítjuk, hanem jelentősen nagyobb stabilitást és technikai kontrollt is elérünk . A DNS-kiszolgáló NAS-ra áthelyezése kiszámíthatóbbá teszi a hálózatot, csökkenti a késleltetést, és lehetővé teszi, hogy a tárolás aktív komponenssé váljon, amely más szolgáltatásokkal – akár felhőben, akár virtualizált környezetben – kommunikál.
A tanúsítványok és a helyi domainek problémája
Nagyon gyakori, hogy a NAS-hozzáférés olyan rövid névvel történő konfigurálásakor, mint például a „nas”, a böngésző bosszantó figyelmeztetéseket kezd megjeleníteni, amelyek szerint a tanúsítvány nem megbízható . Ez azért történik, mert bár a biztonsági panelen zölddel jelölt tanúsítványok láthatók, a rendszer nem ismeri fel érvényes entitásként a helyi domaint. Ahhoz, hogy az alkalmazások ne panaszkodjanak, nem elég, ha a tanúsítvány létezik; érvényes és elismert domainhez is kell kapcsolódnia , mivel a belső név nem felel meg a hitelesítésszolgáltatók érvényesítési szabványainak.
A probléma megoldásához a kulcs az, hogy létrehozz egy saját domaint a helyi hálózatodon belül. Így olyan tanúsítványokat állíthatsz ki, amelyek megegyeznek a böngésződben használt URL-címmel, megakadályozva, hogy a böngésző minden alkalommal nem biztonságosként jelölje meg a kapcsolatot, amikor megpróbálsz hozzáférni az 5001-es porthoz vagy a szervereden található bármely más szolgáltatáshoz.

A DNS-kiszolgáló beállításának lépései a Synology rendszeren
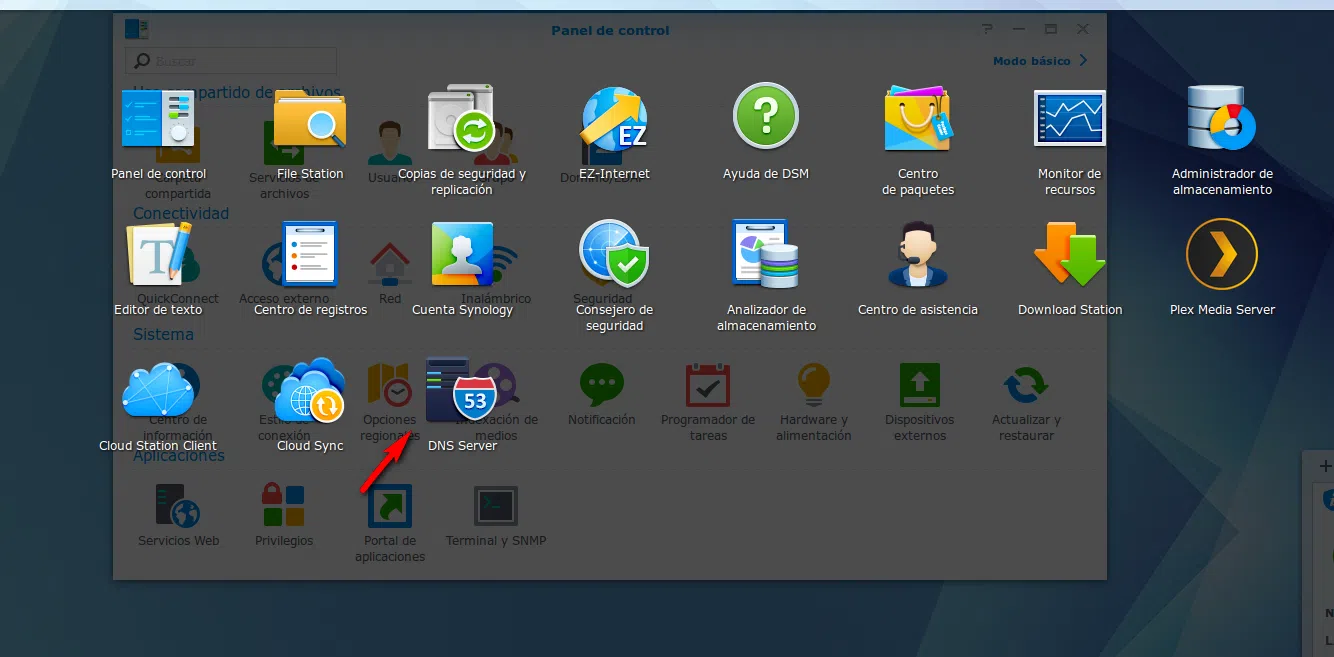
Ha Synology eszközzel rendelkezik, a folyamat meglehetősen egyszerű. Az első dolog, amit meg kell győződnie arról, hogy a NAS statikus IP-címmel rendelkezik a hálózati vezérlőpulton, hogy az ne változzon meg és ne zavarja meg a névfeloldást az összes eszköz esetében. Ha ez megtörtént, lépjen a Csomagkezelési központba, és telepítse a DNS-kiszolgáló alkalmazást.
Az eszközön belül a következő lépés egy fő zóna létrehozása. Itt ki kell választanunk a továbbító zóna típusát , hozzá kell rendelnünk a kívánt domain nevet, és össze kell kapcsolnunk a NAS IP-címével. Ahhoz, hogy a rendszer fel tudja oldani a hálózatunkon kívüli neveket (például a Google vagy a Facebook), aktiválnunk kell a feloldási szolgáltatásokat , és hozzá kell adnunk a továbbítókat, amelyek lehetnek a legjobban használható DNS-kiszolgálók , vagy a Google nyilvános DNS-kiszolgálói.
Klienskonfiguráció és gazdagép regisztrációja
Miután a szerver beindult és fut, közölni kell az otthoni hálózaton lévő számítógépekkel, hogy a NAS mostantól a DNS-szerver. Egy Linux kliensen például statikus IP-címet kell konfigurálni, és a NAS címét kell elsődleges DNS-szerverként beállítani. Ahhoz, hogy minden zökkenőmentesen működjön, hozzá kell adni az A-rekordokat, amelyek lényegében olyan utasítások, amelyek azt mondják: "ez a név megfelel ennek az IP-címnek".
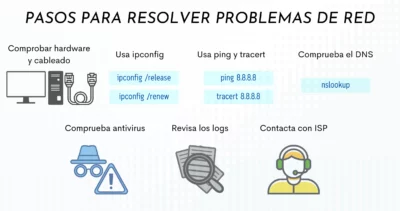
Annak ellenőrzésére, hogy minden megfelelően működik-e, használhatjuk az `nslookup` parancsot a terminálban . Ha egy számítógép nevének lekérdezésekor a válasz a helyes IP-cím, akkor tudjuk, hogy a rendszer működőképes. Az utolsó lépés az útválasztó elérése és a DNS-beállítások módosítása a DHCP konfigurációjában, hogy minden eszköz automatikusan konfigurálódjon a hálózathoz való csatlakozáskor.
Speciális optimalizálás és professzionális ugrások
Bár robusztus megoldás, a Synology DNS-kiszolgálójának van egy apró gyengesége: nem regisztrálja automatikusan a DHCP által kiosztott IP-címeket, így manuálisan kell létrehoznunk a rekordokat . Azok számára, akik automatizálni szeretnék ezt, léteznek szkriptek, amelyek leegyszerűsítik a feladatot, megakadályozva, hogy egy kis hálózat kezelése végtelen manuális feladattá váljon.
Ha ezt vállalati szintre szeretnénk skálázni, a logika ugyanaz, mint a Home Labben, csak nagyobb léptékben. Ezen szolgáltatások integrálása felhőalapú környezetekkel, mint például az AWS vagy az Azure, rugalmas és biztonságos infrastruktúrát tesz lehetővé. A mesterséges intelligencia rétegeinek megvalósítása a hálózat automatizálására vagy a szervermonitorozás használata a teljesítmény nyomon követésére a DNS-kezelést üzleti intelligencia és kiberbiztonsági eszközzé alakítja , megakadályozva, hogy a hibás konfigurációk támadások kapujává váljanak.
A névfeloldás NAS-on keresztüli teljes körű ellenőrzése lehetővé teszi a nem kívánt domainek blokkolását az egyéni szűrési szabályok integrálásáig . Végső soron ami egy egyszerű trükkként indul, hogy elkerüljük az IP-címek beírását a böngészőbe, egy érett rendszerarchitektúrává fejlődik, amely teljes kiszámíthatóságot biztosít bármely otthoni vagy üzleti hálózat működésében.
