- Hibrid architektúra: lokális végrehajtás enklávékkal és ugrás lezárt felhőbe (TIE TPU-kon keresztül) távoli tanúsítvánnyal.
- Ellenőrizhető adatvédelem: az adatokat csak az egyes feladatokhoz használjuk fel, végpontok közötti titkosítás, vak tokenekkel ellátott IP-továbbítás és külső auditok.
- Valós élmények Pixelben: Varázsdákó, Többnyelvű hangrögzítő, Körrel való keresés, fordítások és egyebek, felhasználói vezérléssel.
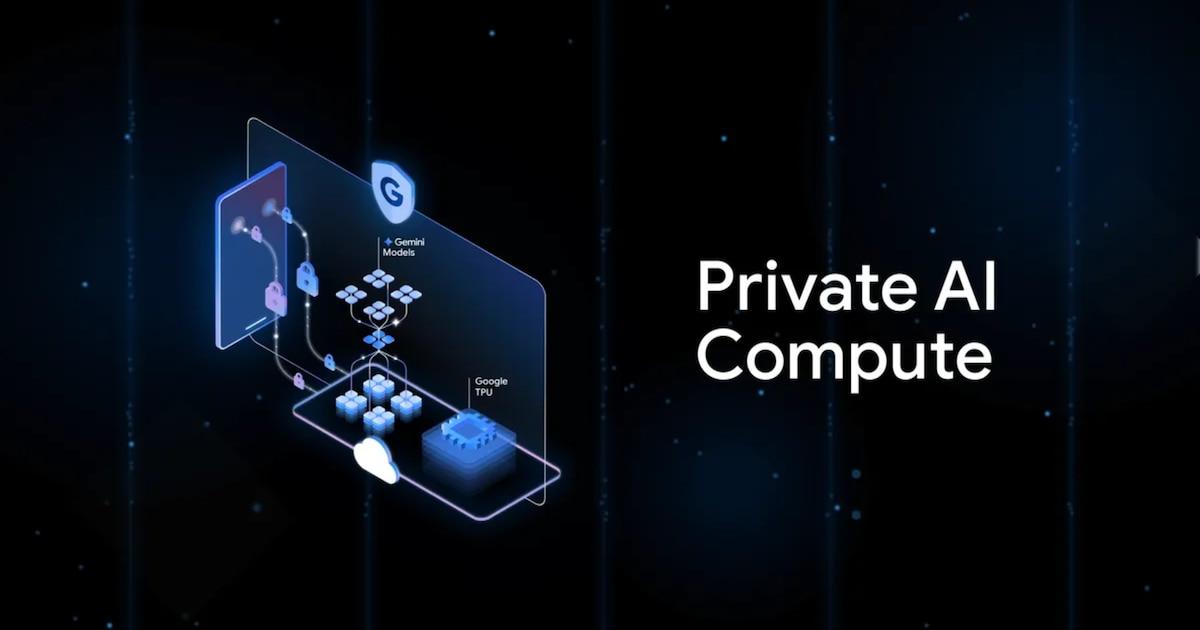
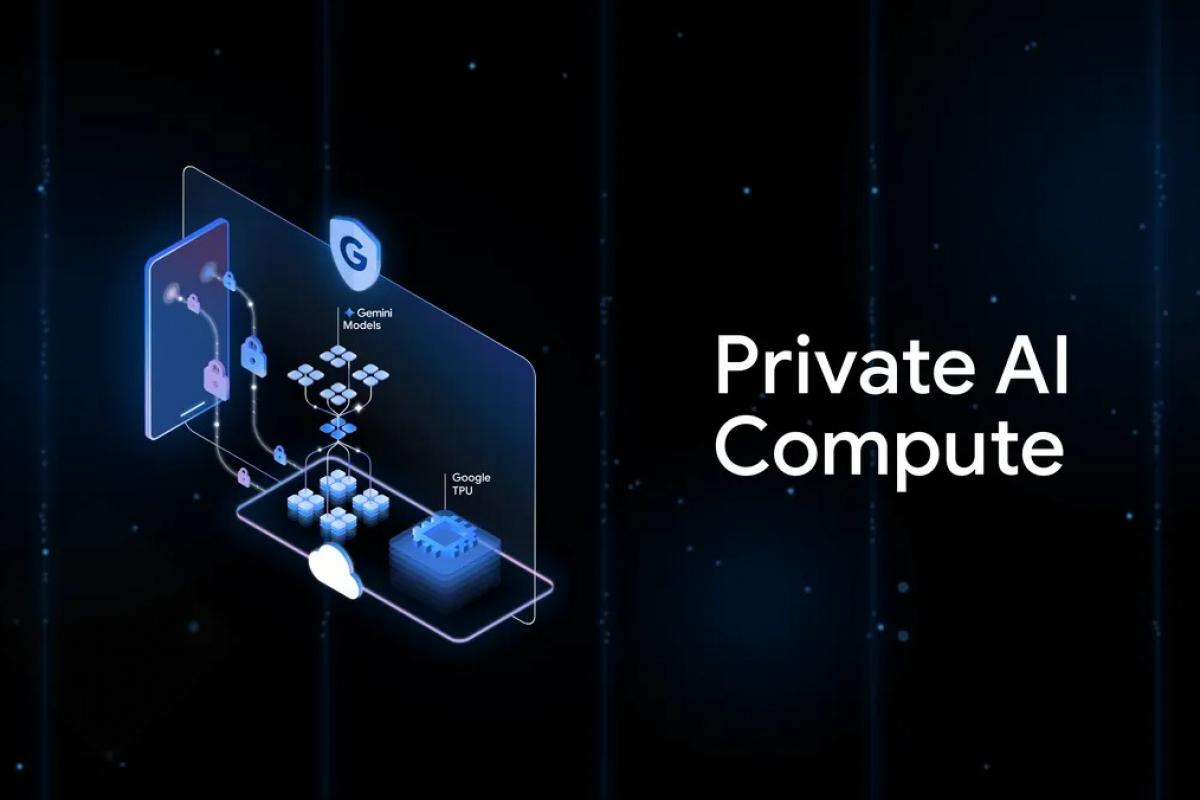
A mesterséges intelligencia mindennapi életünk szerves részévé vált, de vele együtt aggodalmak is felmerültek az adatvédelemmel kapcsolatban: minden javaslat, minden összefoglaló és minden intelligens értesítés személyes adatokon alapul. Ebben az összefüggésben a Google a Private AI Compute-ot forradalmi megoldásként mutatja be , amely egy olyan megközelítés, amelynek célja a hatékony modellek kihasználása anélkül, hogy meg kellene nyitni a kapukat az adatainkhoz.
Először is, tisztázzuk: a Private AI Compute (PAC) nem egy tipikus alkalmazás vagy szolgáltatás . Ez egy technikai keretrendszer, amely újradefiniálja, hogy bizonyos MI-feladatok hol és hogyan hajtódnak végre a Pixel ökoszisztémán belül, és fokozatosan egyre több eszközön. Amikor a hardver lehetővé teszi, a funkciók helyben futnak; ha nagyobb feldolgozási teljesítményre van szükség, a számítás egy biztonságos felhőbe kerül. A cél az, hogy mind a mobileszközön, mind a felhőben azonos adatvédelmi védelmet alkalmazzanak.
Mi a Private AI Compute, és miért érkezik most?
A Google javaslata a teljesítmény és a titoktartás közötti egyensúly megteremtését célozza: az egyes feladatokhoz szükséges adatokat dolgozza fel anélkül, hogy azonosítható információkat tenne közzé . Amikor az eszköz rendelkezik a szükséges kapacitással, a modell magán az eszközön fut; ellenkező esetben a munkát egy biztonságos felhőbe delegálják, hardveres vezérléssel és titkosítással.
Ez a megközelítés egy kellemetlen valóságot kezel: manapság a legtöbb népszerű mesterséges intelligencia szervereken fut, ahol a felhasználói adatok ideiglenesen tárolhatók , vagy akár betanításra is felhasználhatók, ha nincsenek letiltva. A PAC célja, hogy a helyi feldolgozáshoz hasonló előnyöket kínáljon – alacsonyabb késleltetést és nagyobb kontrollt –, de összetett forgatókönyvekben a Gemini erejével.
A Google biztosítja a felhasználókat, hogy a PAC-nek küldött információkat csak a kért művelethez használja fel – például egy jegyzet összefoglalásához vagy egy beszélgetés lefordításához –, és a befejezés után törli azokat. Továbbá a felhasználó a rendszeren belüli explicit kapcsolók és engedélyek segítségével továbbra is szabályozhatja, hogy mely funkciók támaszkodhatnak a privát felhőre, és melyek nem.
Az eredmény olyan mobiltelefonokra és számítógépekre utal, amelyek úgy működnek, mintha egy „láthatatlan társprocesszor” lenne a felhőben: nagyobb sebesség szükség esetén, és az ellenőrizhető adatvédelem alapvető feltétel . És ez nem egy elszigetelt gesztus: az ágazatban egyértelmű trend figyelhető meg a védelem megerősítése a legmodernebb mesterséges intelligencia feláldozása nélkül.
Műszaki architektúra: az eszköztől a lezárt felhőig
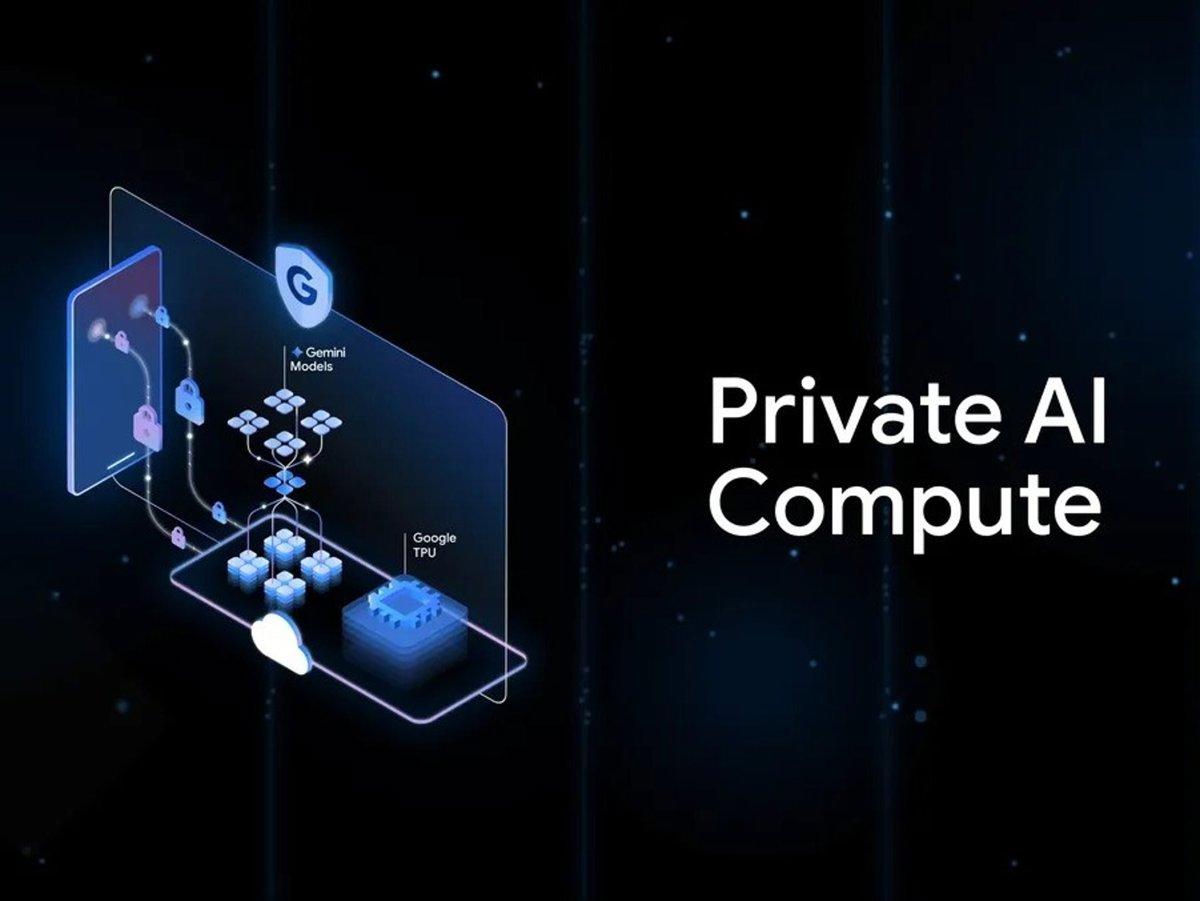
A mobileszközön futtatható feladatokhoz a Google egy elszigetelt végrehajtási környezetet épített ki. A Titanium Intelligence Enclaves eszközön található enklávéiról beszélünk: ezek védett terek, amelyek elkülönülnek az operációs rendszertől és más alkalmazásoktól. Itt az adatokat mind átvitel, mind tárolás közben titkosítják, és távoli hitelesítéssel ellenőrzik, hogy a szoftver és a hardver a vártnak megfelelő , és nem történt-e manipuláció, így senki – még a Google sem – nem tud belenézni, hogy mi történik odabent.
Eközben a helyi használatra optimalizált modellek, mint például a Gemini Nano , kontextust és gyors válaszokat biztosítanak anélkül, hogy el kellene hagyniuk a készüléket. Az olyan funkcióknál, mint a Kör a kereséshez vagy egyes Rögzítő-összefoglalók, a telefon saját, privát mesterséges intelligenciaként működik, amely tanul a használatból, de nem hozza nyilvánosságra ezt a tudást.
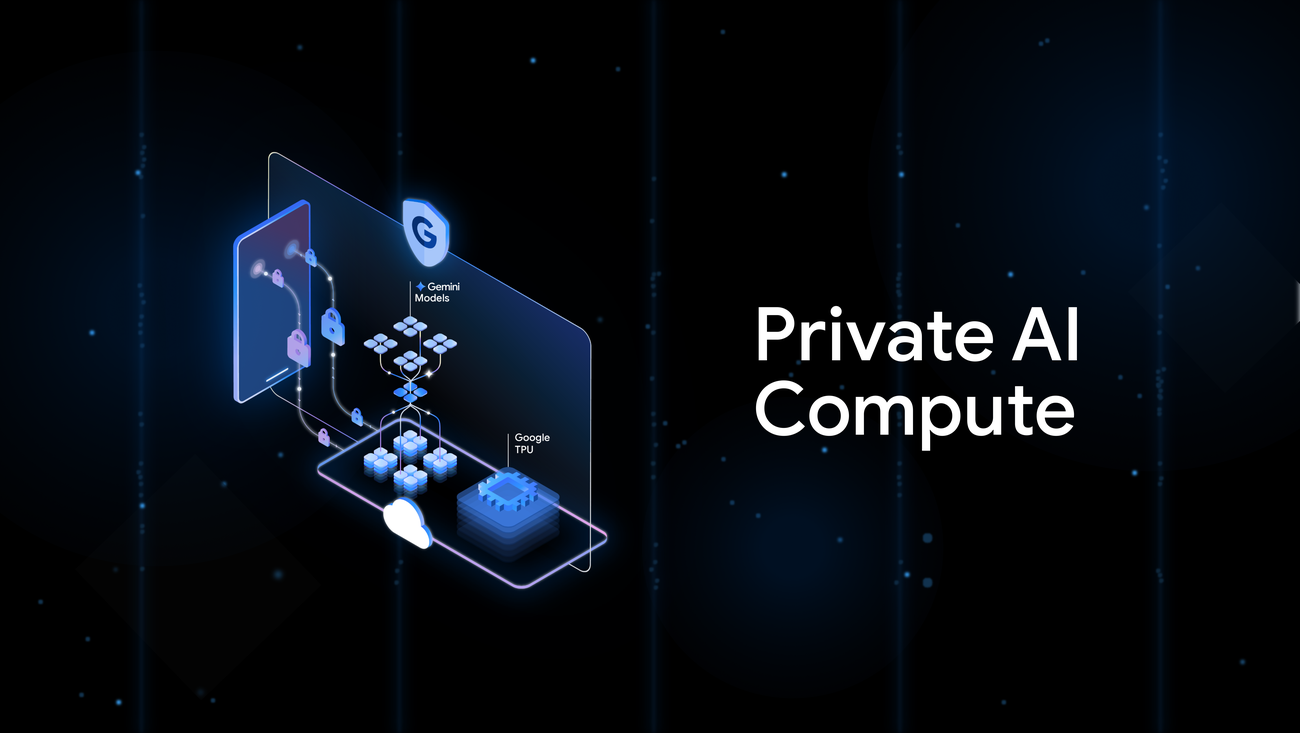
Amikor a feladat több számítást igényel, a privát felhő kerül előtérbe. Ebben a lépésben minden a Google infrastruktúráján lévő hardveres enklávékban fut, konkrétan az egyedi TPU-kon található Titanium Intelligence Enklávékban (TIE) . Az adatátvitel engedélyezése előtt a rendszer távoli tanúsítást/hitelesítést végez annak biztosítására, hogy az enklávé tiszta legyen, a megfelelő bináris fájlt futtassa, és hogy a környezet megfeleljen a biztonsági szabályzatoknak.
A Google három pillérben foglalja össze az architektúrát , amelyek a biztonság mellett a közbizalmat is erősítik:
- Kriptográfiai izoláció: a feldolgozás ellenőrzött enklávékban történik; az operátorok nem férhetnek hozzá az adatokhoz egyszerű szövegként.
- Explicit jogosultságokA felhasználó dönti el, hogy mely függvények használhatják a PAC-ot; semmi sem kerül nyilvánosságra a beleegyezése nélkül.
- Technikai átláthatóságDokumentáció, auditok és megvalósítási részletek a „fekete dobozok” elkerülése érdekében.
A fentieken túlmenően a PAC további rétegeket is magában foglal. Egy vezérlőszolgáltatás – belsőleg Borg Prime néven ismert – érvényesíti a hitelesítési bizonyítékokat, mielőtt bármilyen érzékeny számítást engedélyezne. A kérések személyazonosságoktól való elkülönítéséhez a rendszer egy IP-vakító relét használ , amely harmadik feleken, például a Cloudflare-en és a Fastly-n keresztül továbbítja a kéréseket, és vak tokeneket (Blind RSA) alkalmaz . Ez megnehezíti adott tartalom adott felhasználóhoz társítását, még magán az infrastruktúrán belül is.
Az átvitelt és az ideiglenes tárolást végpontok közötti titkosítás védi; és a feladat befejezése után az adatokat megsemmisítik . Mindezt a vállalat által közzétett intézkedések támogatják: a Secure AI Framework , az AI Principles és a Google Privacy Principles , amelyek közös szabványt határoznak meg a működési biztonság érdekében.
A bizalom kiépítése érdekében a Google elkötelezett a részletes műszaki dokumentáció biztosítása , a külső auditok lehetővé tétele, valamint a rendszer kódjának egyes részeinek közzététele iránt, hogy a kutatók áttekinthessék azokat. Az üzenet világos: az adatvédelem itt nem csupán ígéret, hanem valami, ami ellenőrizhető és auditálható.
Milyen funkciókat tesz lehetővé: valós példák Pixelen
Az egyik első funkció, amely profitál ebből a megközelítésből, a Magic Cue . Ez a kontextuális asszisztens a képernyőn megjelenő tartalmak – e-mailek, naptár, térképek, üzenetek – alapján generál ajánlásokat, és pontosan akkor jeleníti meg azokat, amikor szükség van rájuk. A PAC segítségével ezek a javaslatok a tartalom felfedése nélkül kerülnek kiszámításra , a feladattól függően a helyi adattárra vagy a privát felhőre támaszkodva.
A Recorder alkalmazás jelentős előnyöket kínál a több nyelven elérhető automatikus összefoglalókkal. Az átiratokat – amelyek rendkívül érzékenyek lehetnek – a PAC védelmi rétegével dolgozza fel, biztosítva, hogy csak a kért összefoglalóban használják fel őket , és a befejezés után elvetik őket. A felhasználó a végeredményt őrzi meg, nem pedig a szervereken keringő adatnyomokat.
A Google olyan funkciókat is népszerűsít, amelyek már ikonikusak voltak a Pixelen, mint például a Kör a kereséshez funkció . A kontextuális felismerés lehetőség szerint helyben fut, és ha fejlettebb modellekre van szükség, azokat a privát felhőben használják, így az adatvédelem érintetlen marad.
További gyakorlati példák közé tartoznak a valós idejű fordítások , a természetesebb mesterséges intelligencia általi válaszok a beszélgetésekben, valamint a proaktív döntéshozatali segítségnyújtás, ahol a rendszer a látottakat a kontextussal kombinálja, hogy pontosan a szükséges támpontot adja meg. Kezdetben a Pixel 10 fogja élen járni ezekben a tapasztalatokban.
Az ökoszisztéma emellett mindennapi hasznos funkciókkal is bővül: intelligens értesítési összefoglalók a zaj csökkentése és a fontos dolgokra való összpontosítás érdekében; a Geminivel az Üzenetekben támogatott szerkesztés a szövegek jobb hangvételű átfogalmazásához; fejlett fotószerkesztő eszközök külső alkalmazások nélkül; sőt, még egy adattakarékos mód is a Google Térképen, amelyet hosszú utakra terveztek. Minden egyetlen elv köré épül: több segítség, kevesebb súrlódás, az adatvédelem mint tervezési követelmény.
Ellenőrzések, ellenőrizhető adatvédelem és független auditok
A PAC-ben a felhasználó kezében marad az irányítás: semmi sem kerül elküldésre engedély nélkül . Az Android kapcsolókat kínál a privát felhőre támaszkodó funkciók engedélyezéséhez vagy letiltásához, és egyértelmű értesítéseket jelenít meg, ha egy feladat ezt igényli. A filozófia egyszerű: te döntöd el, hogy mit oszt meg a telefonod, és milyen feltételek mellett.
A Google nyilvános és auditálható információkkal kíséri a platformot : technikai útmutatókkal, külső értékelésekkel és a kritikus részek kódjának közzétételével, hogy független kutatók megvizsgálhassák a rendszer felépítését. Nem a hitről van szó, hanem az ellenőrizhető bizonyítékokról.
Valójában az architektúrát az NCC Group kiberbiztonsági cég is felülvizsgálta . Nyilvános jelentése arra a következtetésre jutott, hogy a kialakítás robusztus védelmet nyújt a rosszindulatú behatolókkal szemben – beleértve a tisztességtelen alkalmazottak jelentette kockázatot is –, és hogy sikeresen közelebb hozza a helyszíni számítástechnika biztonsági intézkedéseit a felhőalapú végrehajtáséhoz. Rámutat egy elkerülhetetlen korlátozásra is: ha a Google, mint egy egész szervezet, úgy döntene, hogy megszegi a szabályokat, akkor mind a hardvert, mind a hitelesítési rendszert ellenőrizné. Ennek ellenére az auditor a PAC-ot a felhőalapú adatvédelem ma „ a legjobb megvalósítható modelljének ” nevezi.
A felülvizsgálat során néhány alacsony kockázatú sebezhetőséget azonosítottak, nevezetesen egy potenciális időzítéssel kapcsolatos oldalcsatornás sebezhetőséget az IP-relében, amely elméletileg segíthet a felhasználók újraazonosításában nagyon specifikus körülmények között. A Google azzal érvel, hogy a valós forgalom „zaja” és az enyhítő intézkedések ezt a gyakorlatban nem praktikussá teszik, és hogy a kialakítást javításokkal és folyamatos fejlesztésekkel fogják tovább erősíteni .
A felhasználók nyugalmát növeli, hogy a PAC az adatfelhasználást az adott feladatra korlátozza, és a befejezés után törli azt . Továbbá minden kommunikáció titkosítva van, mind az eszköz és a szerveroldalak között, mind magán a szerverhálózaton belül, minimalizálva a támadási felületet mind átvitel, mind inaktív állapotban.
Ökoszisztéma és összehasonlítások: egy privátabb mesterséges intelligencia felé
A Pixel 10 telefonok a PAC mély integrációját vezetik be, jelentős fejlesztésekkel a Magic Cue-ban, azonnali fordításokkal, pontosabb átírásokkal és simább válaszokkal. A Google már bejelentette, hogy ezt az architektúrát fokozatosan kiterjesztik más eszközökre és szolgáltatásokra is, a helyi és a felhőalapú modelleket kombinálva a legfontosabb alkalmazásokhoz.
Nincsenek egyedül ezen az úton: az Apple egyengette az utat a Private Cloud Compute-tal – az Apple Intelligence titkosított felhőjével –, és olyan gyártók, mint a OnePlus és az OPPO , a Private Computing Cloud mellett döntöttek, amely hibrid platformok osztják el a feladatokat az eszköz és a titkosított környezetek között. A trend egyértelmű: erős mesterséges intelligencia, igen; az adatvédelem is.
A versenyen túl a Google az európai és amerikai szabályozásokkal összhangban lévő hangnemet keresi: kevesebb fekete dobozt és nagyobb technikai átláthatóságot. Ezért a hangsúly az auditokon, a távoli hitelesítésen és a látható ellenőrzéseken van. A gyakorlatban a PAC egyben technológiai fejlődés és stratégiai lépés is annak bizonyítására, hogy a mesterséges intelligencia területén lehetséges versenyezni érzékeny információk kiaknázása nélkül.
Az irány világos: ha olyan asszisztenseket szeretnénk, akik megértik a kontextust, összefoglalnak, lefordítanak vagy pontos ajánlásokat tesznek, akkor egyensúlyt kell teremtenünk a képességek és a biztonsági intézkedések között. A Private AI Compute segítségével a Google megpróbálja ezt a skálát egy hasznos, azonnali és egyre inkább privát MI felé billenteni , ahol a felhasználónak van beleszólása, a technológia pedig elszámoltatható.
