- A nyílt forráskódú szoftverek lehetővé teszik a kódbiztonság auditálását, elkerülve a zárt szoftverek vak ígéreteit.
- Léteznek felhőalapú modellek a nagyobb kényelem érdekében, és helyi modellek azok számára, akik abszolút adatszuverenitásra vágynak.
- Az olyan kulcsfontosságú funkciók, mint a kétlépcsős hitelesítés, az AES-256 titkosítás és a kulcsgenerátorok elengedhetetlenek a nyers erővel történő támadások elleni küzdelemhez.
Manapság jelszókezelő nélkül böngészni az interneten olyan, mintha tárva-nyitva hagynánk a bejárati ajtót. A rengeteg szolgáltatással, amit használunk – az online banki szolgáltatásoktól kezdve a közösségi médián át az online áruházakig – egyszerűen lehetetlen megjegyezni az egyes webhelyek összetett és egyedi jelszavait. Ez gyakran a klasszikus hibához vezet: ugyanazt a jelszót használjuk több webhelyen, ami kártyavárrá változtatja a biztonságunkat, amely egyetlen feltöréssel összeomolhat.
Amikor saját szoftverekre bízzuk a magánéletünket, lényegében egy kockázatos lépést teszünk. Nem tudjuk, mi történik valójában a szerveren lévő adatokkal, vagy hogy léteznek-e hátsó ajtók. Ezért a nyílt forráskódú szoftverek a legőszintébb és legátláthatóbb alternatívának mutatják magukat, mivel lehetővé teszik bármely szakértő számára, hogy ellenőrizze, hogy a program pontosan azt teszi-e, amit állít, és semmi többet, így visszaadva nekünk a teljes kontrollt digitális identitásunk felett.

Miért érdemes nyílt forráskódú szoftvert választani a zárt forráskódú szoftverek helyett?
A legfontosabb különbség az átláthatóságban rejlik. Míg az olyan óriások, mint a Microsoft vagy a Google, korlátozó titoktartási megállapodásokat alkalmaznak az auditjaikhoz, a nyílt forráskódú szoftvereket a közösség szabadon auditálhatja . Ez azért létfontosságú, mert a zárt szoftverek elrejthetik a tolakodó telemetriai adatokat vagy a kémprogram-szerű viselkedést, míg a nyílt forráskódú szoftverekben a nyilvános ellenőrzésnek köszönhetően bármilyen sebezhetőség általában gyorsan lelepleződik.
Legyünk azonban realisták: az, hogy egy program nyílt forráskódú, nem teszi sebezhetetlenné. A biztonság a kód minőségétől és a karbantartás következetességétől függ . Ennek ellenére a tudat, hogy a titkosítás valódi, és hogy nincs rejtett adatgyűjtés, végtelenül jobb garancia, mint egy vállalat szavában bízni.
Egy jó vezető alapvető tulajdonságai
Ahhoz, hogy egy eszköz valóban hasznos legyen, és ne csak egy adattár, olyan képességeket kell kínálnia, amelyek automatizálják az életünket a biztonság veszélyeztetése nélkül. Először is, a böngészőintegráció bővítményeken keresztül elengedhetetlen az adatok manuális bevitelének elkerülése és a hozzáférés egyszerűsítése érdekében.

- Rugalmas szinkronizáció: Egyes felhasználók a felhő (online) kényelmét részesítik előnyben, míg az óvatosabbak a helyi adatbázisokat USB-n (offline) választják, hogy elkerüljék a kockázatokat, amelyekkel olyan szolgáltatások szembesülnek, mint a LastPass.
- Kétfaktoros hitelesítés (2FA): Ez az extra pajzs garantálja, hogy még ha valaki el is lopja a főkulcsodat, nem tud bejutni a telefonod ideiglenes kódja nélkül.
- Erős kulcsgenerátor: Eszközök, amelyek létrehoznak Használjon erős jelszavakat fiókjai védelme érdekében véletlenszerű kombinációkon keresztül, hogy elkerülje a nyers erő támadásokat, ahol a támadó több ezer lehetőséget próbál ki, amíg meg nem találja a megfelelőt.
- Biztonsági auditok: A program azon képessége, hogy figyelmeztessen minket, ha ismétlődő vagy túl egyszerű jelszavaink vannak, amelyeket azonnal meg kell változtatni.
- Platformok közötti támogatás: Hogy a szoftver egyformán jól működik Windows, macOS, Linux, Android és iOS rendszereken, lehetővé téve az egységes munkafolyamatot.
További érdekes funkciók közé tartozik az automatikus jelszórögzítés bejelentkezéskor, valamint a riasztások, ha egy szolgáltatást súlyos adatvédelmi incidens ér. A titkosított jegyzetek vagy bizalmas dokumentumok tárolásának lehetősége is értékes, amely gyakorlatilag digitális széffel látja el a rendszert.

A legjobb nyílt forráskódú alternatívák elemzése
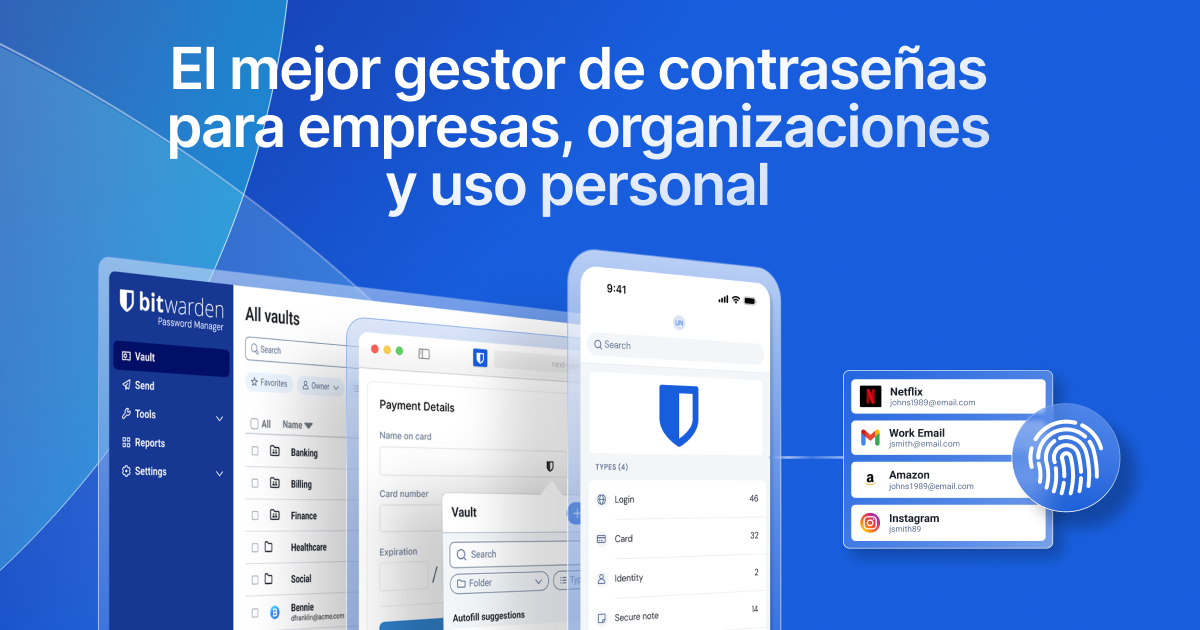
Ha a könnyű használat és a kontroll közötti tökéletes egyensúlyt keresed, a Bitwarden a vezető választás . Rendkívül sokoldalú, kifinomult felhőmodellt kínál, de lehetővé teszi a saját szervereiden (mint egy Raspberry Pi) történő önálló tárhelyszolgáltatást is, ami ideális azok számára, akik nem szeretnék adataikat harmadik felek kezében hagyni. AES-256 titkosítást használ, és az AGPL licencnek köszönhetően teljesen átlátható.
A felhőszolgáltatásokban nem bízó puristák számára a KeePassXC a tökéletes választás . Nincs szerver; minden egy .kdbx fájlban tárolódik, amely fizikailag a számítógépen vagy USB-meghajtón található. Az adatszuverenitás abszolút, bár az eszközök közötti szinkronizálás a felhasználó felelőssége, mivel a biztonsági mentéseket neki kell kezelnie.
Másrészről a Proton Pass a ProtonMail alkotóitól származik, biztonságát a svájci joghatóságra alapozva, amely nagyon szigorú adatvédelmi törvényeiről ismert. Zökkenőmentesen integrálódik egy titkosított kommunikációs ökoszisztémába, nagyon zökkenőmentes és modern felhasználói élményt nyújtva.
Vannak olyan lehetőségek is, mint a Padloc , amely kiemelkedik azzal, hogy keményvonalas ingyenes szoftver, és nagyon robusztus, végponttól végpontig terjedő titkosítást kínál, vagy a Psono , amely sokkal inkább az üzleti szektorra összpontosít, és lehetővé teszi a biztonságos jelszókezelést és -megosztást a munkacsoportok számára.

Tippek a digitális trezor védelméhez
A legjobb szoftver sem ér semmit, ha rosszul van kezelve. Az első és legfontosabb dolog egy valóban erős fő jelszó létrehozása ; ennek egy hosszú, összetett és egyedi kifejezésnek kell lennie, mert ha elfelejtjük, a legtöbb rendszer beépített biztonsági funkciókkal rendelkezik, amelyek megakadályozzák a visszaállítását.
Célszerű egy kezdeti tisztítást végezni a jelenlegi jelszavak importálásával, és az elemzőeszköz használatával eltávolítani a gyenge vagy ismétlődő jelszavakat. Ezenkívül ne felejtse el engedélyezni a biometrikus azonosítást (ujjlenyomat vagy arcfelismerés) a mobileszközökön a sebesség és a biztonság ötvözése érdekében.
A nagy fenyegetésű környezetben dolgozók, például újságírók vagy aktivisták számára az ideális megoldás az automatikus szinkronizálás mellőzése és a hidegtárolás , azaz a titkosított adatbázis manuális áthelyezése a biztonságos eszközök között.
Bárki, az otthoni felhasználóktól kezdve a vállalkozásokig, akik el szeretnék kerülni a jelszóval teli Excel-fájlok okozta káoszt, profitálhat ezekből az eszközökből. Akár a Bitwarden auditált felhőjének kényelmét, akár a KeePassXC teljes fizikai ellenőrzését, akár a Proton svájci ökoszisztémáját választja, a kulcs az, hogy a digitális identitás terén ne a szerencsére hagyatkozzunk, és olyan rendszereket kezdjünk el használni, ahol a biztonság ellenőrizhető, és az irányítás mindig a felhasználónál marad.