- A mesterséges intelligencia megsokszorozza mind a védelmi képességeket, mind a kockázatokat, így a hagyományos külső védelem elégtelenné válik.
- A zéró bizalom egy adatközpontú modell és a mesterséges intelligencia által vezérelt ügynökök „minimális ügynökséggel” történő irányítása felé fejlődik.
- A mesterséges intelligencia, a zéró bizalom és a felügyelt szolgáltatások kombinációja lehetővé teszi a láthatóságot, az automatizálást és a valós idejű reagálást.
- A siker legalább annyira függ a technológiától, mint egy olyan kulturális változástól, amely a digitális bizalmatlanságot szándékosan normalizálja.
A generatív mesterséges intelligencia térnyerése gyökeresen megváltoztatta a kiberbiztonságot: ugyanazok a technológiák, amelyek az üzleti innovációt hajtják, gyorsabb, hitelesebb és automatizáltabb támadásokat is lehetővé tesznek . A biztonsági csapatok ma már kénytelenek megvédeni a hibrid infrastruktúrákat, távoli felhasználókkal, felhőszolgáltatásokkal és összekapcsolt ipari rendszerekkel, miközben a szabályozások szigorodnak, és a költségvetések nem mindig tartanak lépést.
Ebben a forgatókönyvben egyre világosabbá válik, hogy a régi „biztonságos perem” modell halott, és a zéró bizalom filozófiája vált az új szabvánnyá . A kihívás most az, hogy ezt egy olyan világhoz igazítsuk, ahol nemcsak az embereket és az eszközöket kell irányítani, hanem a mesterséges intelligencia modelljeit, az autonóm ügynököket és az adatfolyamokat is, amelyek gépi sebességgel mozognak platformok, alkalmazások és felhők között.
Miért kérdőjelezi meg a mesterséges intelligencia a hagyományos biztonsági modellt?
A mesterséges intelligencia kétélű fegyverré vált: erősíti a védelmet, de a kiberbűnözők arzenálját is bővíti . Manapság triviális hiper-személyre szabott adathalász kampányokat, hang- vagy videós mélyhamisításokat, polimorf rosszindulatú programokat vagy generatív mesterséges intelligencia által támogatott automatizált csalásokat generálni.
Ugyanakkor a szervezetek egyre heterogénebb infrastruktúrákat kezelnek : többfelhős környezeteket (AWS, Azure, Google Cloud, Oracle), SaaS-t, saját adatközpontokat, ipari OT-hálózatokat és több ezer távmunkás munkatársat . Mindezt úgy, hogy kritikus adatok szétszórva vannak, összetett digitális ellátási láncok és növekvő szabályozási nyomás nehezedik rájuk (NIS2, DORA, iparági szabályozások).
A kiberbiztonsági szakértők egyetértenek abban, hogy a probléma nem a blokkolt támadásokkal van, hanem az észrevétlenül maradókkal . A támadók a legitim forgalomban álcázzák magukat, ellopott hitelesítő adatokat használnak ki , API-kkal élnek vissza, és a mesterséges intelligenciára támaszkodnak, hogy nagy lopakodással mozogjanak oldalirányban, gyakran kihasználva a rosszul ellenőrzött „megbízható” hozzáférési pontokat.
Ezzel a forgatókönyvvel szembesülve a régi, kerület-központú architektúrák – a hagyományos VPN-ek , a lapos hálózatok, az implicit bizalom a „belül” lévő dolgok iránt –
A perembiztonságtól a zéró bizalom megközelítéséig
Évekig az IT-biztonság egy fallal körülvett vár metaforáján alapult: belül minden megbízható; kívül minden gyanús . Tűzfalak a külső zónában, VPN-ek a belépéshez, és ha már bent van, korlátlan hozzáférés a belső hálózathoz. Ez a modell összeomlik, amikor az alkalmazottak bárhonnan dolgoznak, az alkalmazások a felhőben futnak, és az adatok a szállítók, partnerek és IoT-eszközök között mozognak.
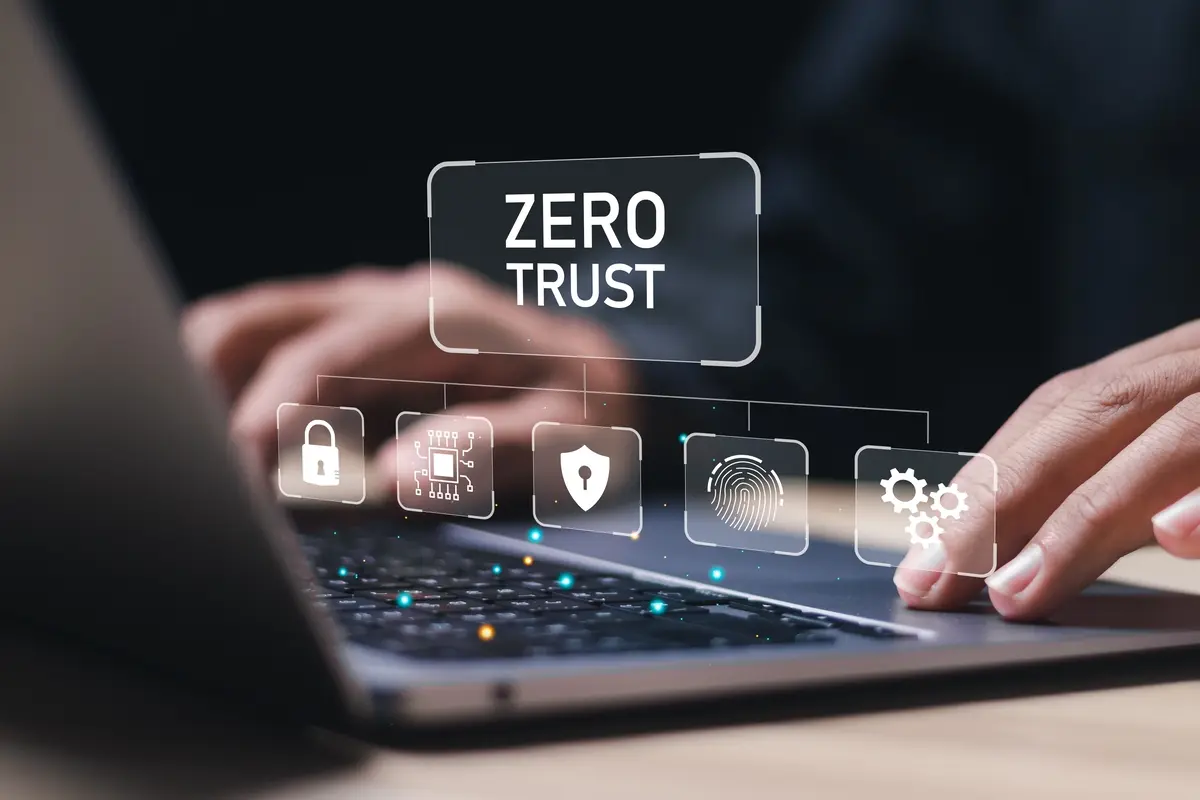
Ennek a változásnak a kezelésére a Forrester 2010-ben népszerűsítette a John Kindervag által kidolgozott zéró bizalom modellt, egy egyszerű, mégis radikális ötlettel: „soha ne bízz, mindig ellenőrizz ”. Nem számít, hogy a kapcsolat „belülről” vagy „kívülről” érkezik, minden hozzáférést hitelesíteni, engedélyeztetni és folyamatosan figyelni kell.
A zéró bizalom alapelvei három pillérben foglalhatók össze: a származás szigorú és független ellenőrzése, a lehető legkevesebb jogosultsággal történő hozzáférés, valamint a kompromittálódás állandó feltételezése . Más szóval, feltételezzük, hogy a hálózat veszélybe kerülhet, és bármely felhasználó – akár egy belső felhasználó is – fenyegetést jelenthet, akár véletlenül, akár rosszindulatúan.
Idővel ez a megközelítés egy elméleti koncepcióból egy konkrét irányelvekkel rendelkezővé fejlődött. A NIST SP 800-207 és a CISA érettségi modell megjelenése fordulópontot jelentett , referenciaarchitektúrákat biztosítva a hálózatok, alkalmazások és adatok számára. Ezzel párhuzamosan Európában a NIS2 és az ENISA ajánlásai arra ösztönzik a kritikus ágazatokat, hogy erős hitelesítést, szegmentálást és folyamatos hozzáférés-vezérlést építsenek be.
Nulla bizalom a mesterséges intelligencia korában: Amikor az autonóm ügynökök áttörik a megszokott kereteket
A zéró bizalom első hullámát viszonylag statikus emberekre és eszközökre tervezték : emberi felhasználókra, vállalati csapatokra, hagyományos üzleti alkalmazásokra. A mesterséges intelligencia azonban gyökeresen megváltoztatta ezt a valóságot.
A mesterséges intelligencia modelljei – különösen a nagy nyelvi modellek (LLM-ek) és az autonóm ágensek – dinamikusan működnek, átlépik a rendszerhatárokat, és másodpercek alatt manipulálják az érzékeny adatokat . Állandó emberi felügyelet nélkül képesek e-maileket olvasni, munkafolyamatokat indítani, fájlokat módosítani, API-kkal interakcióba lépni vagy döntéseket hozni.
Az OWASP a GenAI és LLM 10 legnagyobb kockázatát vizsgáló tanulmányában az úgynevezett „túlzott cselekvőképességre” figyelmeztet: amikor a mesterséges intelligencia túl sok autonómiát vagy cselekvési képességet kap . Ügynökök, akik vezetők nevében e-maileket küldenek, botok, amelyek számlák között mozgatnak pénzt, asszisztensek, akik változtatásokat hajtanak végre a termelési rendszereken… Ezen funkciók mindegyike új támadási vektorokat nyit meg, ha nem megfelelően kontrollálják őket.
Az emberközpontú zéró bizalom megközelítések kudarcot vallanak: nem skálázhatók az algoritmusok által percenként hozott több ezer döntés kezelésére . A minimális jogosultságok elvének manuális alkalmazása minden ügynök minden műveletére egyszerűen megvalósíthatatlan. Itt bontakozik ki egy kulcsfontosságú fejlődési irány: a hangsúly az identitásról az adatokra való áthelyezése.
Zéró bizalom, amely az adatokra összpontosít: az adatok, mint az új szabályozási sík
Egy mesterséges intelligencia által uralt környezetben már nem csak az számít igazán, hogy ki fér hozzá az adatokhoz, hanem az is, hogy milyen adatokhoz fér hozzá, hogyan alakítja át azokat, és kivel osztja meg azokat . A hálózati perem elveszíti értelmét, és az új perem válik magává az adattá.
Az olyan elemzők, mint a Forrester, az olyan mesterséges intelligencia-irányítási keretrendszerekkel, mint az AEGIS, hangsúlyozzák, hogy a biztonságnak az adatok megfigyelhetősége, a kontextus és az elszámoltathatóság felé kell fordulnia . Ez magában foglalja az innováció lehetővé tételét a mesterséges intelligenciával, de az információosztályozáson, az adatforráson és a használatára vonatkozó auditálható szabályokon alapuló ellenőrzések mellett. Az érzékeny információk védelme érdekében célszerű olyan gyakorlatokat és ellenőrzéseket bevezetni, amelyek csökkentik az adatszivárgás és -lopás kockázatát.
A specializált platformok ötvözik a DSPM (adatbiztonsági állapotkezelés) és az AI-SPM (AI biztonsági állapotkezelés) képességeit, hogy felderítsék, hol találhatók az érzékeny adatok a felhőben, SaaS-ban és hibrid környezetekben , hogyan használják azokat, és mely MI-rendszerek férnek hozzájuk. Innen kiindulva irányítási szabályzatokat alkalmaznak a kockázatos viselkedés (rosszindulatú kérések, adatszivárgás, szokatlan tevékenység) észlelésére, és automatizálják a blokkolást vagy riasztásokat.
Ez a váltás a zéró bizalom elvét egy élő, adatvezérelt architektúrává alakítja , amely képes autonóm ügynökökkel és önálló tanulási modellekkel skálázni. Ahelyett, hogy vakon megbíznánk a mesterséges intelligenciában, hogy az „a helyes dolgot” teszi, dinamikus biztonsági intézkedéseket hozunk létre, amelyek az érzékenység és a kontextus alapján korlátozzák a láthatóságot és a műveleteket.
A mesterséges intelligencia mint szövetséges: a következő generációs SOC és a „minimális ügynökség”
A mesterséges intelligencia nemcsak problémákat okoz, hanem kulcsfontosságú eleme a zéró bizalom nagymértékű fenntartásának is . A jelenlegi biztonsági jelek (naplók, hálózati telemetria, felhőtevékenység, identitásesemények stb.) puszta mennyisége túlterhelő bármely emberi csapat számára automatizált támogatás nélkül.
A kiberbiztonsági szolgáltatók fejlett mesterséges intelligenciát integrálnak védelmi, észlelési és reagálási platformjaikba . Ez a több százbillió eseményt elemző motoroktól kezdve az anomáliák feltárása érdekében az incidenseket kivizsgáló, riasztásokat korreláló és manuális beavatkozás nélküli műveleteket végrehajtó intelligens ügynökökig terjed.
Vezető vállalatok kísérleteznek az Agentic SOC-ok koncepciójával: ezek olyan biztonsági műveleti központok, amelyeket mesterséges intelligencia által vezérelt ügynökök működtetnek, és kéz a kézben dolgoznak az elemzőkkel . Ezek az ügynökök megértik az infrastruktúra kontextusát, elszigetelési intézkedéseket javasolnak, jelentéseket írnak, automatizálják a forgatókönyveket, és bizonyos esetekben közvetlenül a jól meghatározott határokon belül hajtják végre a válaszokat.
A kulcs abban rejlik, hogy a mesterséges intelligencia esetében a legkisebb jogosultság elvéhez hasonló, de adaptált elvet alkalmazunk: az OWASP által ajánlott „minimális ügynökség” modellt . Ez nemcsak az ágens által elérhető adatok körét korlátozza, hanem az általa végrehajtható konkrét műveleteket is. Egyetlen botnak sem szabad felhatalmazást adni arra, hogy „mindent megtegyen” éles környezetben, kivéve, ha az feltétlenül szükséges.
Valós példák: Zéró bizalom és mesterséges intelligencia a banki szektorban, az energiaszektorban, az iparban és az élelmiszeriparban
Az elmélet rendben van, de a zéró bizalom elvének érvényesülése a kritikus szektorok mélyén mutatkozik meg , ahol egyetlen hiba is leállíthat egy üzemet, megbéníthat egy pénzügyi szolgáltatást, vagy áram nélkül hagyhat több millió felhasználót.
A bankszektorban az aggodalmak a csalások, az identitáslopások és az adatvédelmi incidensek körül forognak . A pénzügyi intézmények nagymértékben skálázható biztonsági műveleti központok (SOC-ok) kiépítésén dolgoznak, amelyek hatalmas telemetriát, mesterséges intelligencián alapuló elemzéseket és automatizálást ötvöznek. A cél a csalási minták előrejelzése, a gyanús tevékenységek valós idejű blokkolása, valamint a tisztán reaktív modellről a proaktív modellre való áttérés. A feltört fiókok helyreállításának és biztonságossá tételének képessége kulcsfontosságú ezen támadások hatásának enyhítéséhez.
Az energiaszektorban az olyan szereplők, mint a nagy villamosenergia-ipari vállalatok, hatalmas kitettséggel szembesülnek: több millió okosmérő, több ezer transzformátorállomás és a központi rendszerekhez hozzáférő terepi csapatok . Továbbá gyakran nagyon szigorú elkülönülés van az informatikai és az OT környezetek között, amelyeket gyakran kölcsönösen megbízhatatlannak tartanak. A zéró bizalomra való áttérés ebben az összefüggésben azt jelenti, hogy egységes láthatóságot kell elérni, és a Biztonsági Műveleti Központon (SOC) belül meg kell különböztetni, hogy mi minősül támadásnak például egy ütemezett tömeges eszközfrissítéstől.
A gyártóiparban, ahol a termelés folytonossága kiemelkedő fontosságú, a zéró bizalom egy nagyon is kézzelfogható valóság: ha egy PLC vagy robot leáll, a hatás azonnali . Az évtizedekig tartó termékekkel rendelkező gyártók együtt élnek a régi OT-technológiákkal, a bizonytalan protokollokkal és a folyamatosan bővülő felhőalapú kapcsolattal. Az egyik legnagyobb kihívás az IT és OT-megoldások ezen keverékének láthatósága és ellenőrzése, egyetlen olyan ablak létrehozása, amely mindent megjelenít a géphálózattól az ügyfél felhőjéig.
Az automatizált üzemekkel rendelkező élelmiszeripari vállalatoknál az aggodalomra ad okot, hogy az ipari berendezésekhez való jogosulatlan távoli hozzáférés közvetlenül befolyásolhatja a termelést . Az elv világos: egyetlen beszállító sem férhet hozzá PLC-hez vagy robothoz szigorúan ellenőrzött, felügyelt és visszavonható valós idejű munkamenet nélkül, tevékenységrögzítéssel és engedélyek lejáratával.
Digitális ellátási láncok, LLM és adatvédelmi kockázat
A belső infrastruktúrán túl számos szervezet rájön, hogy fő gyengesége a digitális ellátási láncban rejlik . Naponta dolgoznak együtt bankokkal, technológiai partnerekkel, integrátorokkal, fintech vállalatokkal, felhőszolgáltatókkal és sok mással, akik mind valamilyen módon kapcsolódnak a vállalat rendszereihez.
Minden egyes kapcsolat egy potenciális belépési pontot nyit: egy rossz biztonsági gyakorlatokkal rendelkező harmadik fél egy nagyobb támadás hátsó kapujává válhat . Ez szükségessé teszi a B2B hozzáférések alapos értékelését, az engedélyek korlátozását, a környezetek szegmentálását és az API-alapú integrációk monitorozását.
Ehhez hozzáadódik a külső jogi menedzserek (LLM-ek) használatával kapcsolatos egyre növekvő aggodalom: annak a kockázata, hogy a belső információk kontroll és nyomon követhetőség nélkül „táplálhatják” a köz-magán modelleket . Stratégiai dokumentumok, ügyféladatok vagy saját kódok véletlenül kiszivároghatnak, ha megfelelő védelem nélkül használják kontextusként mesterséges intelligencia eszközökben .
A mesterséges intelligenciára alkalmazott zéró bizalom elvének alkalmazása itt erős DLP (adatvesztés-megelőzési) ellenőrzések bevezetését jelenti , szabályozva, hogy mi küldhető el melyik modellekbe, megkövetelve az adatok tárolását, és ahol lehetséges, a privát telepítések vagy a „zárt kertek” választását, ahol a szervezet valódi kontrollal rendelkezik afelett, hogy mi kerül betanításra és mi nem.
A nulla bizalom megvalósítása mesterséges intelligenciával: gyakorlati lépések és kihívások
A zéró bizalom stratégia megvalósítása nem csupán néhány eszköz telepítéséről szól; ez egy stratégiai, technikai és kulturális folyamat . Ennek ellenére meghatározhatunk néhány gyakorlati lépést a jó kezdéshez.
Az első lépés a láthatóság: az eszközök, adatok, identitások és folyamatok leltározása . Alapvető fontosságú tudni, hogy milyen rendszerek léteznek, milyen kritikus információkat kezelnek, ki (vagy melyik MI-ügynök) fér hozzájuk, és honnan. Az adatfelderítő és -osztályozó eszközök segítenek azonosítani a „koronaékszereket” a nyilvános felhőkben, a SaaS-ban és a helyszíni környezetekben.
Ezután következik a kockázatértékelés és a szabályzatok meghatározása: az üzleti folyamatok hatás szerinti osztályozása, annak meghatározása, hogy ki mit férhet hozzá és milyen feltételek mellett . Ez magában foglalja a részletes hozzáférési szabályzatokat, a hálózati szegmentálást, az OT/IT „zónák” meghatározását, az API-védelmet és az AI-szolgáltatások használatára vonatkozó egyértelmű szabályokat.
A bevezetés jellemzően szakaszos: kezdve az identitással (adathalászattal szemben ellenálló MFA, egyszeri bejelentkezés, modern jogosultságkezelés), majd a ZTNA/SASE a hozzáféréshez, később pedig a mikroszegmentáció és a mélyreható adatvédelem . Minden fázist folyamatos monitorozás kísér a szabályzatok kiigazítása és a túlzottan korlátozó intézkedések üzleti működést akadályozó hatásának megelőzése érdekében.
Ezen az úton ismerős akadályok merülnek fel: a változásokkal szembeni ellenállás, a technikai bonyolultság, a nehezen adaptálható örökölt rendszer és a fragmentált eszközök . A képzés, a változáskezelés és az integrált platformokon (SSE, SASE, megfigyelhetőségi csomagok) való konszolidáció elengedhetetlen eszközei annak elkerüléséhez, hogy a siker áldozatává váljunk.
MI, intelligens hitelesítés és felügyelt szolgáltatások
A mesterséges intelligencia a hitelesítést is átalakítja. Ahelyett, hogy kizárólag jelszavakra vagy statikus tényezőkre hagyatkoznának, a modern rendszerek adaptív, kockázatalapú hitelesítést alkalmaznak . Elemzik a helyet, az eszközt, a használati mintákat, a gépelési sebességet és még az egér viselkedését is, hogy megállapítsák, egy kérés jogos vagy gyanús.
Az ilyen típusú mesterséges intelligencia által vezérelt hitelesítés tökéletesen illeszkedik a zéró bizalom elvéhez: minden bejelentkezési kísérletet dinamikusan kiértékel a rendszer, ami további tényezőket igényelhet, korlátozhatja az engedélyeket, vagy akár teljesen blokkolhatja a hozzáférést, ha magas a kockázat. Mindez szinte átláthatóan történik a jogos felhasználó számára, aki kevesebb súrlódást tapasztal, ha a szokásos módon viselkedik.
Egy másik terület, ahol a mesterséges intelligencia ragyog, az automatikus válaszadás: ha egy eszköz elkezd adatokat kiszivárogtatni, egy rosszindulatú ügynök oldalirányban mozog, vagy egy felhasználó rendellenes mennyiségű információt tölt le , a detektáló motorok szinte azonnal képesek elkülöníteni a végpontot, visszavonni a tokeneket, lezárni a munkameneteket és elindítani a vizsgálatokat.
Sok szervezet, különösen a közepes méretűek számára bonyolult ezt a kifinomultsági szintet belsőleg beállítani. Itt jönnek képbe a felügyelt kiberbiztonsági szolgáltatások, amelyek 24/7-es SOC-ot, fejlett monitorozást, mesterséges intelligencián alapuló hozzáférés-kezelést és biztonsági automatizálást kínálnak anélkül, hogy a vállalatnak mindent a nulláról kellene felépítenie.
Kulturális változás: a „zéró bizalom generációja” és a digitális szakadék
A technológián túl a zéró bizalom kulturális változást követel meg a bizalom digitális környezetben való értelmezésében . Nem arról van szó, hogy „ne bízzunk az emberekben”, hanem arról, hogy elfogadjuk: minden rendszer meghibásodhat, és hogy a felhasználók és a vállalkozások védelmének legjobb módja az, ha soha nem feltételezzük, hogy bármi rossz fog történni.
Érdekes módon a fiatalabb generációk, akik gyermekkoruk óta a közösségi média, az online videojátékok és a digitális szolgáltatások használatával nőttek fel, meglehetősen jól ismerik azokat a környezeteket, ahol a bizalmat ki kell érdemelni, és a szabályok szigorúak . Ezt a csoportot kezdik – némileg ironikus módon – „Zéró Bizalom Generációnak” nevezni.
A digitális szakadék másik végén a magasabb beosztású alkalmazottak egy része szükségtelen akadálynak vagy a személyes bizalmatlanság jelének tekintheti a biztonsági intézkedéseket . A lényeg az, hogy világosan elmagyarázzák az egyes ellenőrzések célját, valós eseteket mutassanak be, és megerősítsék, hogy a cél mind a szervezet, mind az alkalmazottak védelme.
A többtényezős hitelesítés, a hozzáférés-szegmentálás vagy a folyamatos ellenőrzés már nem tekinthető „bosszantó dolognak”, ha megértjük, hogy egyetlen kattintás egy rosszindulatú e-mailre rendkívül kifinomult, mesterséges intelligencia által támogatott támadásokat aktiválhat , amelyek súlyos gazdasági, jogi és reputációs következményekkel járhatnak.
Rövid és középtávon minden arra utal, hogy a zéró bizalom és a mesterséges intelligencia továbbra is konvergálni fog, és ugyanazon érme két oldalává válnak : a mesterséges intelligencia, mint a valós idejű események megfigyelésének, elemzésének és reagálásának motorja; a zéró bizalom pedig mint az emberek, gépek és modellek képességeinek korlátozására, ellenőrzésére és irányítására szolgáló keretrendszer. Azok a szervezetek lesznek a legjobb helyzetben egy olyan digitális környezetben, ahol a bizalom már nem ingyenes, hanem mesterségesen létrehozott.