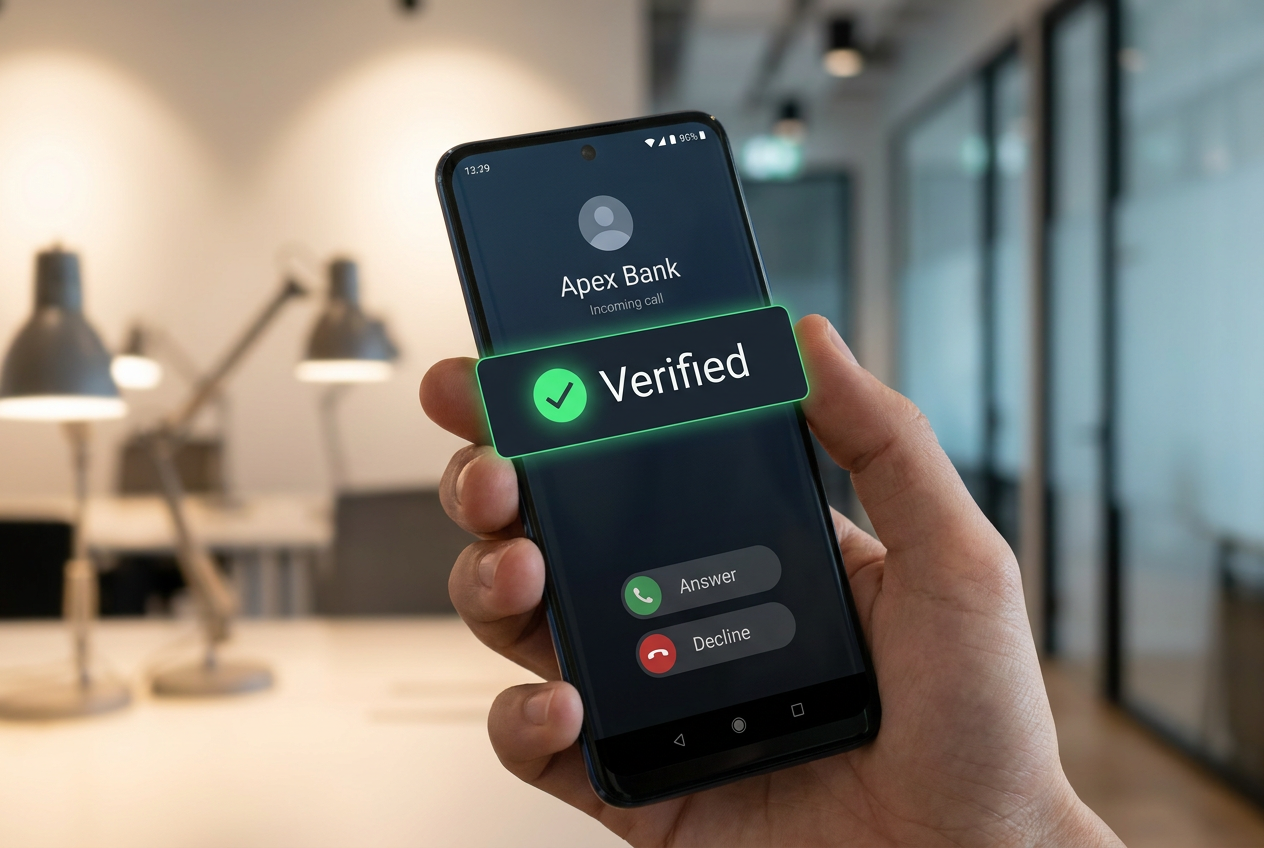
- Az Android egy valós idejű érvényesítési rendszert valósít meg, amely konzultál a bank alkalmazásával, hogy automatikusan bontsa a csalárd hívásokat.
- A fizikai lopás elleni védelmet a kötelező biometrikus zárolás és a kritikus beállítások korlátozása fokozza.
- A Gemini mesterséges intelligencia és az élő fenyegetésészlelő rendszer a gyanús alkalmazásviselkedést elemzi a csalások megelőzése érdekében.
A telefonbiztonság igazi fejfájást okozott, különösen a mai csalások kifinomultsága miatt. A Google fokozta a játékot, és jelentős fejlesztések sorozatát indította el az Androidon, hogy megakadályozza a becsapást, különös tekintettel a banki csalások megfékezésére és az eszközök védelmére a lopás vagy az árnyékban működő rosszindulatú szoftverek ellen.
Ennek a bevezetésnek a legszembetűnőbb aspektusa, hogy nem csupán egy kozmetikai frissítésről van szó, hanem egy többrétegű megközelítésről . A fejlett mesterséges intelligencia használatától a pénzügyi intézményekkel kötött közvetlen megállapodásokig a cél az, hogy a felhasználóknak ne kelljen kiberbiztonsági szakértőknek lenniük a védelemhez, hanem az operációs rendszer maga végzi el a fenyegetések valós idejű észlelésének és blokkolásának piszkos munkáját.
Vége a hamisításnak: Pénzügyi hívások ellenőrzése
Valószínűleg már találkoztál olyannal, hogy a hívásodban a bankod neve látható a képernyőn, de valójában egy csaló próbálja rávenni a jelszavaidat. Ezt hamisításnak nevezik. Ennek leküzdésére az Android mostantól együttműködik a részt vevő banki alkalmazásokkal. A folyamat láthatatlan számodra: amikor egy hívás érkezik, amely úgy tesz, mintha egy banktól származna, az Android diszkréten megkérdezi a telefonodra telepített banki alkalmazást, hogy a hívás jogos-e. Ha a válasz nem, a rendszer azonnal bontja a hívást.
Ezenkívül a bankok bizonyos számokat „csak bejövő” számként jelölhetnek meg. Ez azt jelenti, hogy ha valaki egy olyan számról próbál felhívni, amelyet a bank csak hívások fogadására használ, az eszköze csalásként azonosítja, és automatikusan megszakítja a hívást . Ez a rendszer már lenyűgöző eredményeket hozott, több millió csalárd hívást blokkolva olyan országokban, mint Brazília. Jelenleg olyan intézmények, mint a Revolut, a Nubank és az Itaú, már részei ennek a hálózatnak, bár a lista folyamatosan bővülni fog.
Élő fenyegetésészlelés és mesterséges intelligencia a rosszindulatú szoftverek ellen
Nem minden történik hívás közben; a csalás gyakran egy szöveges üzenettel vagy egy látszólag ártalmatlan alkalmazással kezdődik. Itt jön képbe az Élő fenyegetésészlelés , egy olyan eszköz, amely mesterséges intelligenciát használ közvetlenül az eszközön az alkalmazások viselkedésének megfigyelésére. Nem csak a telepítés során vizsgálja az alkalmazást, hanem elemzi, hogy a telepítés után elkezd-e furcsa dolgokat csinálni, például továbbítja-e a szöveges üzeneteket egy másik számra , vagy akadálymentesítési engedélyeket használ-e láthatatlan átfedések létrehozására a képernyőn, és ezzel becsapja Önt.
Kiegészítésként a Google integrálta a Gemini Intelligence funkciót . Az olyan alkalmazásokban, mint a Google Messages, a fokozott védelem mód felhőalapú mesterséges intelligencia modelleket használ az idegenekkel folytatott teljes beszélgetések elemzésére és a csalási minták észlelésére. Eközben a Gemini Nano lokálisan, a telefonodon dolgozik, hogy ellenőrizze, veszélyes-e egy link, mielőtt rákattintanál, így még a percekkel ezelőtt létrehozott, de még nem feketelistán szereplő webhelyektől is megvéd.
Védelem a fizikai lopás és a jogosulatlan hozzáférés ellen
Ha ellopják a telefonodat, a PIN-kódod már nem elegendő akadály, ha a tolvajnak sikerült kémkednie utána. Ezért fejlesztette ki az Android az „elveszettként megjelöl” funkciót. Mostantól, még ha a tolvaj ismeri is a PIN-kódodat, az eszköz biometrikus hitelesítést (ujjlenyomat vagy arcfelismerés) kér a feloldáshoz. Továbbá, a telefon manipulálásának vagy visszafelé történő nyomon követésének megakadályozása érdekében a beállításokhoz való gyors hozzáférés blokkolva van, valamint a Wi-Fi és a Bluetooth kapcsolatok le vannak tiltva.
Egy másik nagyon okos intézkedés az OTP-kódok védelme. Annak érdekében, hogy a rosszindulatú alkalmazások ne tudják ellopni az ellenőrző kulcsaidat, az Android három órára elrejti az SMS-kódokat , megakadályozva, hogy a kémprogramok rögzítsék azokat a fiókjaidhoz való hozzáféréshez. Ezenkívül a PIN-kód kitalálására tett kísérleteket is megnehezítették, a sikertelen kísérletek között hosszabb várakozási időkkel, így a nyers erővel történő támadások gyakorlatilag lehetetlenné váltak.
Részletes adatvédelem és adatkezelés
Ami az adatvédelmet illeti, leáldoztak azok az idők, amikor az alkalmazás hozzáférést adott a teljes címjegyzékhez, hogy egyetlen névjegyet is elolvashasson. Most már van egy egyéni névjegyválasztó , amely lehetővé teszi az alkalmazás számára, hogy csak a meghatározott információkhoz férjen hozzá, és csak ideiglenesen. Ugyanez vonatkozik a tartózkodási helyre is: hozzáadtunk egy gombot, amellyel csak akkor oszthatja meg a pontos tartózkodási helyét, amikor az alkalmazás meg van nyitva, így megakadályozva, hogy állandóan nyomon kövessék.
Azok számára, akik gyakran telepítenek fájlokat a hivatalos áruházon kívülről, a Chrome Androidra mostantól a letöltés befejezése előtt ellenőrzi az APK fájlokat . Ha a Biztonságos Böngészés ismert rosszindulatú programot észlel, a folyamat blokkolva van. Az IMEI megtekintésének lehetősége a zárolási képernyőn is elérhetővé vált , így a hatóságok könnyebben azonosíthatják az eszközt anélkül, hogy hozzáférnének a rendszerhez.
Ez a biztonsági ökoszisztéma, amely az Android 11-től a legújabb verziókig terjed, proaktívvá teszi a kiberbűnözés elleni küzdelmet. A mesterséges intelligencia által vezérelt viselkedéselemzés, a bankokkal való közvetlen ellenőrzés, valamint a biometrikus adatok és jogosultságok szigorúbb ellenőrzésének kombinálásával a Google egy olyan védelmet hozott létre, amely drasztikusan csökkenti a támadási felületet, védve mind a felhasználók digitális identitását, mind a bankszámlájukat a legagresszívabb társadalmi manipulációs taktikáktól.