- Az autonóm SOC felé vezető fejlődés integrálja a mesterséges intelligenciát az optimalizált észlelés és az emberi szakértőkkel összehangolt reagálás érdekében.
- A főbb működési kihívások közé tartozik a képzett munkaerő hiánya és a téves riasztások nagy száma miatti telítettség.
- Egy intelligens környezet megvalósításához egy olyan ütemtervre van szükség, amely a technikai alapoktól több ágens összehangolásáig tart.
- A tanúsított képzés és a szakmai akkreditáció alapvető pillérei a kiberbiztonság-menedzsment kompetenciájának biztosításához.
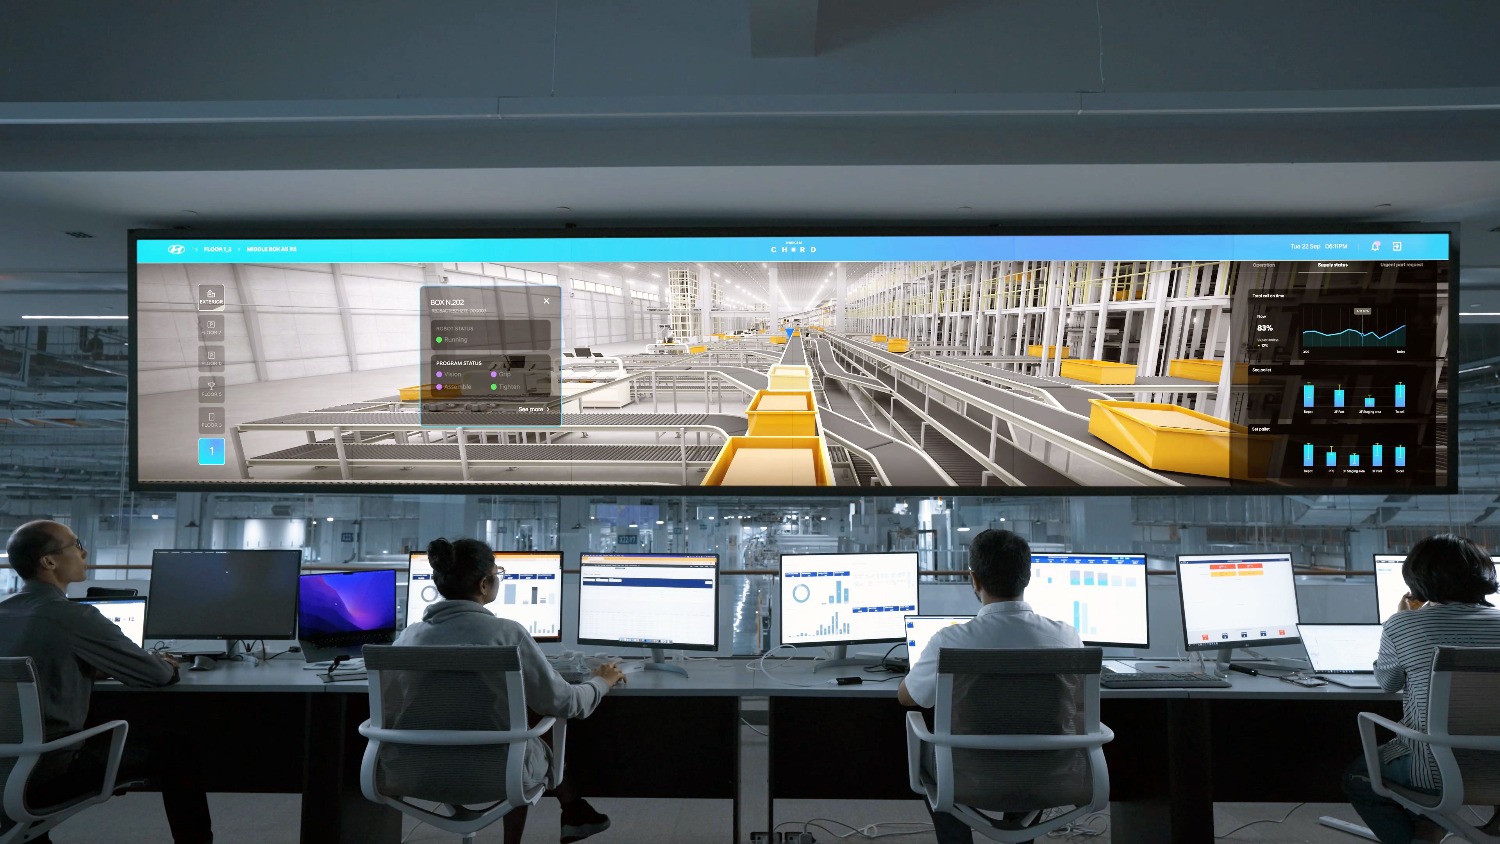
A digitális biztonsági környezet radikális átalakuláson ment keresztül, és a hagyományos módszerek már nem elegendőek. Ma egy olyan ponton vagyunk, ahol a mesterséges intelligencia újraértelmezte a játékszabályokat , arra kényszerítve a biztonsági műveleti központokat (SOC-okat), hogy sokkal agilisabb modellek felé fejlődjenek, amelyek képesek olyan sebességgel feldolgozni az adatokat, amely egy ember számára önmagában lehetetlen.
A jelenlegi cél az úgynevezett autonóm SOC létrehozása, egy olyan ökoszisztéma, ahol a mesterséges intelligencia által vezérelt ágensek és az emberi szakértők együttműködése adaptív védelmet teremt. Nem az emberek lecseréléséről van szó, hanem a reagálóképességük fokozásáról egy olyan infrastruktúra révén, amely valós időben tanul és reagál, kiküszöbölve a működési szűk keresztmetszeteket.
A biztonsági központ működési pillérei
Ahhoz, hogy egy SOC megfelelően működjön, számos kritikus frontot kell lefednie, hogy biztosítsa a szervezet túlélését támadás esetén. Először is, létfontosságú egy alapos elemzés elvégzése a támadási felület csökkentése érdekében , mind a technikai sebezhetőségeket, mind az emberi hibákat kiküszöbölve. Miután a belépési pont biztosított, a hálózat különböző pontjain precíz blokkoló intézkedéseket kell végrehajtani a behatolási kísérletek megelőzése érdekében.
Továbbá a folyamatos monitorozás képessége teszi lehetővé a rendszerben már jelen lévő fenyegetések észlelését , ami gyors beavatkozást tesz lehetővé bármilyen incidens hatásának minimalizálása érdekében. Mindezt egyértelmű irányításnak kell vezérelnie, amely meghatározza a szolgáltatások irányát. A kormányzati biztonsági műveleti központok (SOC-ok) szerepe különösen figyelemre méltó, mivel kulcsfontosságúak a nemzetbiztonság szempontjából azáltal, hogy számos közintézmény védelmét koordinálják.
Gyakori akadályok és azok leküzdése
Ahogy egy vállalat növekszik, az architektúrája egyre összetettebbé válik, ami elkerülhetetlenül új kapukat nyit meg a támadók számára. Az egyik leggyakoribb fejfájást a szakképzett személyzet hiánya jelenti , mivel tapasztalt elemzőket találni ma már szinte lehetetlen feladat. Itt jön a képbe a mesterséges intelligencia, automatizálva a legunalmasabb feladatokat, és útmutatást adva a technikusoknak az incidensek osztályozásában és a reagálásban.
Egy másik visszatérő probléma az riasztási fáradtság, az a jelenség, amikor a csapatot elárasztják ezernyi értesítés és téves riasztás, amelyek végül elhomályosítják a valóban fontos dolgok megítélését. A fejlett elemzés lehetővé teszi számukra, hogy kiszűrjék a zajt és rangsorolják a kritikus fontosságúakat, optimalizálva a csapat idejét. Végül, az a tény, hogy a fenyegetések percenként változnak, megköveteli a változatos és mélyreható hírszerzési források használatát , hogy elkerüljük az új támadási technikákkal való lemaradást.
Út az intelligens SOC megvalósításához
Azok számára, akik az automatizálás felé szeretnének ugrani, ez nem megy egyik napról a másikra. A folyamat egy szilárd technológiai alap megteremtésével kezdődik , amely lehetővé teszi a mesterséges intelligencia integrációját. Ha ez megtörtént, a következő lépés azoknak a folyamatoknak az azonosítása, ahol az automatizálás azonnali és kézzelfogható értéket biztosíthat, elkerülve a már jól működő dolgok bonyolítását.
Ezt követően elengedhetetlen a mesterséges intelligencia által működtetett ügynökök testreszabása és optimalizálása , hogy azok a szervezettel együtt skálázhatók legyenek. A végső cél egy többügynökös védelmi rendszer létrehozása, ahol a különféle hírszerző eszközök emberi felügyelet alatt működnek együtt egy áthatolhatatlan és dinamikus pajzs fenntartása érdekében.
A képzési szempont és a szakmai akkreditáció
A technológián túl az emberi tényező szigorú képzési struktúrát igényel. Léteznek specializációs katalógusok, amelyek célja a munkaerőpiac valós igényeinek kielégítése , olyan innovációk előmozdítása, amelyek elősegítik az új szakemberek integrációját az ágazatba. Ahhoz, hogy egy szervezet ilyen képzést nyújthasson, rendelkeznie kell a megfelelő hivatalos nyilvántartásokban való akkreditációval.
Fontos megemlíteni, hogy bizonyos ágazatokban a puszta tanulmányok nem elegendőek; elengedhetetlen a szakmai alkalmasságot igazoló dokumentum beszerzése . Léteznek speciális képzési programok, amelyek jogilag feljogosítják az egyéneket bizonyos foglalkozások gyakorlására, biztosítva, hogy az infrastruktúra biztonságát üzemeltetők a jelenlegi szabványoknak megfelelő, validált és naprakész ismeretekkel rendelkezzenek.
Az autonóm biztonsági modellre való áttérés, amelyet folyamatos képzés és a riasztások zajszűrésének képessége támogat, az egyetlen módja a mai dinamikus fenyegetési környezet leküzdésének, lehetővé téve a szakértők számára, hogy a stratégiára összpontosítsanak, miközben a gép kezeli a sebességet.
Preguntas frecuentes
Mi az az autonóm SOC?
Ez egy fejlett működési modell, ahol a mesterséges intelligencia ügynökei és az emberi szakemberek együttműködnek egy alkalmazkodóképes és állandó védelem létrehozása érdekében.
Hogyan segít a mesterséges intelligencia leküzdeni a biztonsági elemzők hiányát?
A mesterséges intelligencia csökkenti a munkaterhelést azáltal, hogy automatizálja a manuális feladatokat, és végigvezeti a technikusokat a vizsgálati és válaszadási munkafolyamatokon.
Mi a megoldás a SOC-ban lévő túl sok téves pozitív eredményre?
A mesterséges intelligencia által vezérelt biztonsági elemzések megvalósítása lehetővé teszi a lényegtelen információk kiszűrését és a kritikus riasztások priorizálását.
Melyek a SOC főbb funkciói?
Feladataik közé tartozik a támadási felület csökkentése, a kibertámadások blokkolása, a meglévő fenyegetések monitorozása és az incidensekre adott válaszok kezelése.
Mi különbözteti meg az állami SOC-t egy magán SOC-tól?
A kormányzati SOC-ok a közintézmények szolgálatában állnak, és a nemzetbiztonság és a védelmi képességek alapvető elemei.
Milyen lépésekben lehet bevezetni a mesterséges intelligenciát egy SOC-ba?
A folyamat magában foglalja a technológiai alapok előkészítését, a gyorsan értékes területek azonosítását, az ügynökök skálázhatósághoz való testreszabását, és végül a védelem összehangolását.
Szükséges-e a képesítés a SOC területen való munkavégzéshez?
Sok ágazatban elengedhetetlen egy olyan dokumentum, amely igazolja a szakmai alkalmasságot, vagy egy speciális képzés elvégzése.
