- Hari Kata Sandi Sedunia dirayakan pada hari Kamis pertama bulan Mei untuk meningkatkan kesadaran tentang keamanan kata sandi.
- Kata sandi yang panjang, unik, dan kompleks secara drastis mengurangi risiko akses tanpa izin dan pelanggaran data.
- Pengelola kata sandi dan otentikasi dua langkah adalah alat penting untuk memperkuat perlindungan digital.
- Bisnis dan pengguna harus secara berkala meninjau kebiasaan dan kebijakan penggunaan kata sandi mereka untuk beradaptasi dengan ancaman baru.
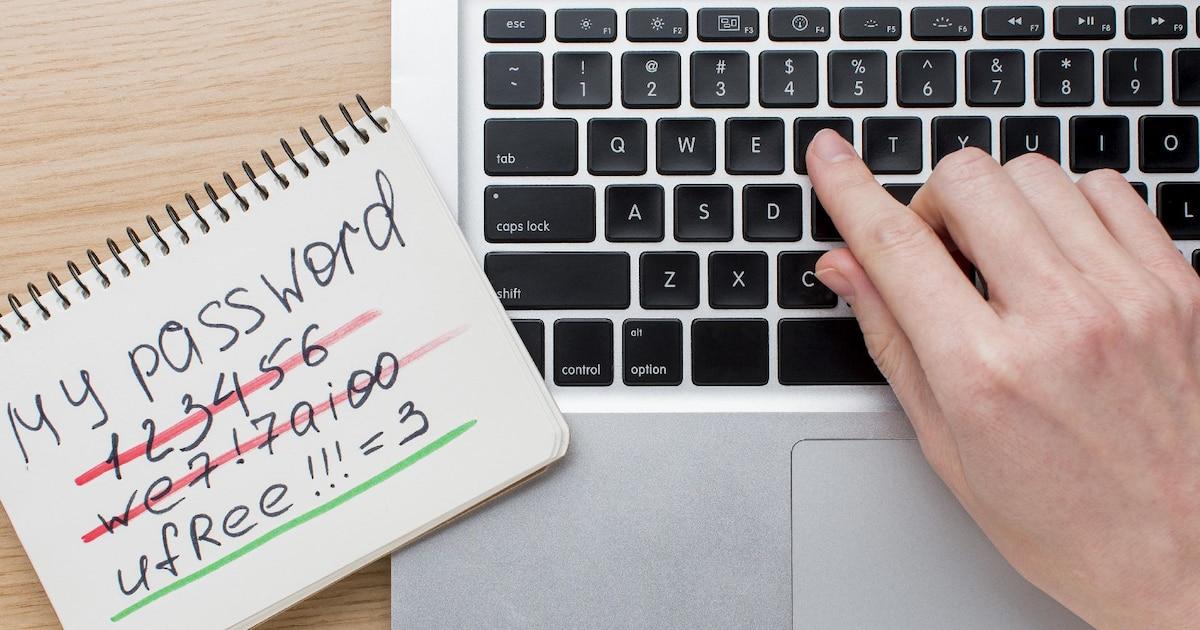
Hari Kata Sandi Sedunia telah menjadi pengingat penting tentang sesuatu yang sering kita abaikan: kata sandi yang kita gunakan setiap hari adalah penghalang yang memisahkan kehidupan digital kita dari penjahat siber. Setiap login ke email, perbankan online, media sosial, atau platform kerja sangat bergantung pada seberapa baik (atau buruk) kita mengelola kata sandi kita.
Meskipun mungkin terdengar seperti topik teknis atau membosankan, kenyataannya adalah kata sandi yang lemah dapat membuka pintu bagi penipuan keuangan , pencurian identitas, atau kebocoran data pribadi dan profesional yang sangat sensitif. Itulah mengapa hari ini, yang dirayakan setiap Kamis pertama bulan Mei, menjadi alasan yang tepat untuk meninjau kebiasaan kita, meningkatkan kata sandi kita, dan mempelajari alat-alat yang mempermudah hidup tanpa mengorbankan keamanan.
Apa itu Hari Kata Sandi Sedunia dan kapan dirayakan?
Hari Kata Sandi Sedunia dirayakan pada hari Kamis pertama bulan Mei dan bertujuan untuk meningkatkan kesadaran di antara pengguna tentang pentingnya menggunakan kata sandi yang kuat dan terkelola dengan baik. Ini bukan sekadar tanggal lain di kalender: hari ini bertujuan untuk mendorong jutaan orang untuk menggunakan hari ini untuk meninjau kata sandi mereka, mengubahnya jika perlu, dan mengadopsi praktik manajemen kata sandi yang baik.
Pada hari ini, lembaga publik, perusahaan teknologi, dan asosiasi pengguna biasanya meluncurkan kampanye, panduan, dan pengingat yang mendesak semua orang untuk memeriksa status kredensial login mereka. Mereka menekankan pentingnya untuk tidak menggunakan kembali kata sandi, meningkatkan kompleksitasnya, dan mengaktifkan lapisan perlindungan tambahan seperti otentikasi dua langkah.
Pemilihan hari Kamis pertama di bulan Mei bukanlah suatu kebetulan. Tujuannya adalah untuk menemukan waktu dalam setahun yang relatif bebas dari peristiwa besar lainnya yang dapat mengalihkan perhatian dari pesan keamanan siber. Dengan cara ini, fokus tetap pada perlindungan data dan pengurangan risiko pelanggaran keamanan.
Dalam praktiknya, hari ini telah menjadi pengingat rutin bagi perusahaan dan warga untuk meninjau kebijakan dan kebiasaan keamanan digital mereka, mendeteksi kelemahan, dan beradaptasi dengan lingkungan di mana serangan siber menjadi semakin canggih dan sering terjadi.
Asal usul dan sejarah Hari Kata Sandi Sedunia
Asal mula hari ini bermula dari karya peneliti keamanan Mark Burnett . Pada tahun 2005, ia menerbitkan buku "Perfect Passwords," di mana ia mendorong pengguna untuk membuat kata sandi yang kuat, unik, dan sulit ditebak, serta secara terbuka mengusulkan gagasan untuk mendedikasikan hari khusus untuk meningkatkan kesadaran tentang pentingnya kata sandi.
Burnett menekankan bahwa kebanyakan orang cenderung menggunakan kata sandi yang sangat mudah ditebak , menggunakannya kembali di berbagai layanan, dan tidak pernah mengubahnya, yang membuat pekerjaan penjahat siber jauh lebih mudah. Usulannya untuk "Hari Kata Sandi" bertujuan untuk mematahkan kebiasaan ini, mendorong orang untuk meninjau dan memperbarui kata sandi mereka setidaknya sekali setahun.
Bertahun-tahun kemudian, pada tahun 2013, Intel Security merangkul ide ini dan meresmikan acara tersebut. Mereka menetapkan hari Kamis pertama bulan Mei sebagai Hari Kata Sandi Sedunia, dengan tujuan mengubahnya menjadi kampanye kesadaran global. Sejak saat itu, tanggal tersebut semakin dikenal di seluruh dunia.
Inisiatif ini dengan cepat diadopsi oleh organisasi keamanan siber , situs web khusus, dan platform digital utama. Banyak dari mereka menggunakan hari ini untuk meluncurkan rekomendasi, alat pengecekan kata sandi, dan pengingat untuk mengaktifkan otentikasi dua faktor.
Menurut data yang dikumpulkan oleh portal statistik seperti Statista, lebih dari 60% pengguna internet mengatakan bahwa mereka telah mengubah kata sandi mereka pada suatu waktu sebagai hasil langsung dari kampanye kesadaran yang terkait dengan hari ini. Angka ini mencerminkan dampak nyata yang dapat diberikan oleh acara yang dirancang dengan baik terhadap kebiasaan keamanan digital.
Sumber seperti National Today menyoroti bahwa hari ini sangat penting dalam meningkatkan kesadaran akan perlunya memperbarui kata sandi secara teratur dan menghindari kombinasi yang mudah ditebak atau yang didasarkan pada data pribadi. Banyak ahli setuju bahwa terciptanya Hari Kata Sandi Sedunia menandai titik balik dalam pendekatan keamanan siber dari perspektif pengguna akhir.
Mengapa kata sandi sangat penting untuk keamanan digital Anda
Kata sandi berfungsi sebagai garis pertahanan pertama terhadap akses tidak sah ke akun kita. Setiap layanan yang Anda masuki—email, media sosial, perbankan, layanan kesehatan, platform perusahaan—bergantung pada kekuatan kata sandi yang cukup untuk menahan serangan.
Dari organisasi seperti Badan Keamanan Siber dan Infrastruktur AS hingga Institut Keamanan Siber Nasional Spanyol, pesannya sama: kata sandi yang lemah atau digunakan kembali adalah penyebab sebagian besar pelanggaran data. Di sektor-sektor sensitif seperti perawatan kesehatan dan keuangan, studi yang diterbitkan di jurnal-jurnal terkemuka menunjukkan bahwa hampir 80% pelanggaran berasal dari pencurian atau kebocoran kredensial.
Untuk lebih memahami hal ini, banyak ahli membandingkan situasi tersebut dengan dunia fisik: menggunakan kata sandi sederhana atau menggunakannya kembali di berbagai layanan sama seperti mengunci pintu depan tetapi meninggalkan kunci di dalam gembok. Sekilas, semuanya tampak aman, tetapi sedikit kelalaian saja sudah cukup bagi siapa pun untuk masuk tanpa banyak kesulitan.
Meskipun demikian, terlepas dari peringatan berulang kali, kombinasi seperti “123456” atau “password” terus muncul dalam daftar kata sandi yang paling umum digunakan di dunia . Ini adalah kata sandi yang sangat mudah ditebak dan dapat ditemukan hampir secara instan melalui serangan brute-force atau pengujian otomatis sederhana pada kata sandi yang paling umum.
Selain itu, kecenderungan untuk menggunakan kembali kata sandi yang sama di berbagai layanan memperparah masalah: jika satu situs web mengalami pelanggaran data dan kata sandi tersebut cocok dengan kata sandi yang Anda gunakan untuk email, media sosial, atau perbankan online, penyerang dapat menghubungkan akses secara beruntun dan menyebabkan kerusakan yang jauh lebih besar.
Cara membuat kata sandi yang aman dan mudah dikelola
Membuat kata sandi yang kuat bukanlah hal yang mustahil; ini lebih tentang mengadopsi beberapa kebiasaan sederhana dan mematuhinya. Ada panduan dasar yang membantu Anda membuat kata sandi yang benar-benar kuat tanpa membuat diri Anda pusing karena harus mengingatnya.
Salah satu poin kunci adalah panjang kata sandi . Disarankan agar kata sandi minimal terdiri dari 10 karakter, dan dalam banyak kasus bahkan lebih panjang. Semakin panjang kata sandi, semakin banyak kombinasi yang mungkin dan semakin sulit bagi program otomatis untuk meretasnya menggunakan metode brute force.
Sangat penting juga untuk menggabungkan huruf besar dan kecil, angka, dan simbol khusus . Campuran ini meningkatkan kompleksitas kunci. Teknik umum melibatkan penggantian beberapa huruf dengan angka yang tampak serupa, seperti menggunakan 3 untuk E, 4 untuk A, 1 untuk I, atau 0 untuk O. Namun, sebaiknya hindari pola yang terlalu mudah ditebak dan diketahui semua orang.
Tips penting lainnya adalah menghindari informasi pribadi yang mudah ditebak dalam kata sandi Anda. Tanggal lahir, nomor identitas, nama anak atau pasangan, alamat, dan nomor telepon adalah informasi yang relatif mudah diekspos atau mudah ditebak. Sebagai gantinya, kenangan pribadi yang kurang mudah ditebak dan biasanya tidak Anda bagikan dapat dijadikan dasar untuk membuat kata sandi yang lebih panjang dan lebih aman.
Yang tak kalah penting adalah menghindari urutan tombol atau angka berurutan seperti “123456”, “000000”, atau “qwerty”. Meskipun mudah diingat, kombinasi tersebut adalah yang pertama kali dicoba oleh penyerang, justru karena jutaan pengguna terus menggunakannya.
Para ahli umumnya merekomendasikan untuk mengganti kata sandi secara teratur . Pedoman yang baik adalah setiap tiga atau empat bulan, meskipun juga masuk akal untuk menggantinya ketika ada indikasi kemungkinan pelanggaran data atau ketika suatu layanan merekomendasikannya setelah insiden keamanan.
Terakhir, penting untuk tidak menuliskan kata sandi di kertas atau meninggalkannya di catatan yang terlihat, dokumen yang tidak terlindungi, atau tempat yang mudah diakses. Meskipun tampaknya tidak berbahaya, ini adalah cara yang sangat mudah bagi seseorang untuk mendapatkan kata sandi Anda dengan sedikit usaha.
Pengelola kata sandi: sekutu untuk menghindari kegilaan.
Salah satu masalah terbesar dalam menggunakan kata sandi yang kompleks dan unik adalah hampir mustahil untuk mengingat semuanya jika Anda mengelolanya secara manual. Di sinilah pengelola kata sandi berperan—alat yang dirancang khusus untuk mempermudah apa yang seharusnya menjadi kekacauan.
Pengelola kata sandi adalah aplikasi—lokal atau berbasis cloud—yang secara otomatis menghasilkan, menyimpan, dan mengisi kata sandi Anda. Anda hanya perlu mengingat satu kata sandi utama yang kuat yang memberi Anda akses ke layanan lainnya. Dari situ, pengelola dapat membuat kombinasi acak yang panjang dan kompleks untuk setiap layanan tanpa Anda harus menghafalnya.
Banyak panduan praktik terbaik, seperti yang dikembangkan oleh Telefónica Tech dalam panduan sepuluh poinnya tentang penggunaan internet yang aman, menekankan kegunaan pengelola kata sandi. Pengelola kata sandi meminimalkan risiko penggunaan kembali kata sandi, mempermudah perubahan kata sandi secara berkala, dan mencegah Anda menggunakan pola yang mudah hanya demi kenyamanan.
Selain itu, program-program ini biasanya menyertakan fitur untuk memeriksa apakah ada kata sandi Anda yang bocor ke basis data publik setelah terjadi pelanggaran keamanan. Jika mendeteksi masalah, program akan memberi tahu Anda sehingga Anda dapat mengubah kata sandi sesegera mungkin, sehingga mengurangi risiko kerentanan.
Jika dikonfigurasi dengan benar, pengelola kata sandi menjadi pilar utama keamanan digital Anda , terutama jika Anda menggunakan banyak layanan berbeda atau bekerja di lingkungan tempat data sensitif ditangani, seperti perusahaan di sektor perawatan kesehatan, keuangan, atau administrasi.
Autentikasi dua langkah: lapisan tambahan yang membuat perbedaan besar.
Bersamaan dengan kata sandi yang kuat, otentikasi dua langkah (atau otentikasi dua faktor, 2FA) telah menjadi salah satu langkah paling efektif untuk melindungi akun. Idenya sederhana: selain kata sandi Anda, Anda memerlukan elemen verifikasi kedua untuk masuk.
Faktor kedua ini dapat diterima melalui SMS, email, atau aplikasi otentikasi khusus yang menghasilkan kode sementara. Setiap kali Anda mencoba masuk dari perangkat baru, atau secara berkala, Anda akan diminta untuk memasukkan kode tambahan ini, sehingga sangat sulit bagi seseorang untuk mendapatkan akses bahkan jika mereka telah memperoleh kata sandi Anda.
Organisasi dan lembaga internasional seperti Institut Keamanan Siber Nasional Spanyol menganggap lapisan tambahan ini hampir sangat diperlukan untuk layanan-layanan penting: email utama, perbankan, jaringan profesional, dan platform perusahaan. Banyak perusahaan telah menerapkan opsi ini secara default atau bahkan mewajibkannya bagi karyawan mereka.
Keuntungan utama dari otentikasi dua langkah adalah secara drastis mengurangi dampak dari potensi pelanggaran kata sandi. Penyerang yang telah mencuri kata sandi Anda masih memerlukan akses ke ponsel, email, atau aplikasi otentikasi untuk menyelesaikan prosesnya, yang biasanya jauh lebih sulit diperoleh.
Secara paralel, metode biometrik seperti sidik jari dan pengenalan wajah juga semakin populer , digunakan sebagai metode pembukaan kunci tambahan pada perangkat dan aplikasi. Meskipun tidak sepenuhnya menggantikan kata sandi, metode ini memperkuat verifikasi identitas dan membuat akses yang aman menjadi lebih nyaman.
Praktik terbaik dan kesalahan umum saat menggunakan kata sandi
Terlepas dari berbagai kampanye dan kiat yang ada, beberapa kebiasaan buruk terkait kata sandi masih tetap ada. Mengidentifikasi kebiasaan buruk tersebut adalah langkah pertama untuk memperbaikinya dan mengurangi risiko dalam kehidupan digital kita sehari-hari.
Salah satu kesalahan paling umum adalah menggunakan kata sandi yang sama di berbagai layanan. Jika satu platform mengalami pelanggaran keamanan dan kata sandi tersebut bocor, penyerang dapat mencobanya di situs lain yang dikenal (email, media sosial, perbankan) dan melipatgandakan potensi kerugian.
Kesalahan umum lainnya adalah mempercayai email atau pesan mencurigai yang meminta Anda untuk memperbarui kata sandi melalui tautan yang disertakan dalam pesan itu sendiri. Teknik ini khas dari serangan phishing: mereka menyamar sebagai bank, jejaring sosial, atau perusahaan terkenal untuk menipu Anda agar memasukkan kredensial Anda di situs web palsu.
Menyimpan kata sandi dalam dokumen yang tidak terlindungi di komputer, ponsel, atau layanan cloud juga berbahaya , begitu pula menuliskannya di catatan fisik di meja Anda, di buku agenda, di catatan tempel yang ditempel di monitor Anda, atau di tempat serupa. Siapa pun yang sesekali memiliki akses dapat memotret atau menyalinnya tanpa Anda sadari.
Mengingat kerentanan ini, para ahli merekomendasikan untuk secara rutin meninjau aktivitas akun Anda , mengaktifkan peringatan login dari perangkat baru jika memungkinkan, dan segera mengubah kata sandi jika Anda mendeteksi akses mencurigakan atau menerima pemberitahuan pelanggaran data dari suatu layanan.
Selain itu, disarankan untuk tidak membagikan kata sandi kepada siapa pun, bahkan teman dekat atau keluarga. Sekalipun sudah ada kepercayaan, berbagi kata sandi meningkatkan risiko kata sandi disimpan di lokasi yang tidak aman atau digunakan kembali di layanan lain. Jika pihak ketiga memerlukan akses sementara, solusi terbaik adalah membuat kredensial khusus atau menggunakan fitur berbagi yang aman jika platform tersebut mengizinkannya.
Pentingnya kata sandi di perusahaan
Di dunia korporat, manajemen kata sandi jauh lebih dari sekadar rekomendasi: ini adalah pilar penting dari keamanan siber perusahaan . Satu akun yang diretas dapat menyebabkan akses tidak sah ke jaringan internal, kebocoran data pelanggan, kebutuhan untuk melindungi informasi pribadi , gangguan layanan, atau bahkan pemerasan finansial.
Perusahaan harus menetapkan kebijakan yang jelas untuk pembuatan dan penggunaan kata sandi, termasuk persyaratan kompleksitas, perubahan berkala, dan larangan penggunaan kembali kata sandi di berbagai sistem internal. Sudah menjadi praktik umum untuk mewajibkan karyawan membuat kata sandi dengan panjang tertentu dan beragam karakter.
Yang tak kalah penting adalah memberikan pelatihan berkelanjutan kepada staf tentang praktik terbaik keamanan siber . Tidak cukup hanya menerapkan standar teknis jika pengguna tidak memahami risiko phishing, menggunakan perangkat pribadi yang tidak aman, atau berbagi kredensial dengan kolega untuk "menyelesaikan pekerjaan lebih cepat."
Perusahaan yang mengkhususkan diri dalam layanan teknologi dan keamanan siber, seperti NexTReT dan perusahaan lain di sektor ini, sering menekankan pentingnya membangun budaya keamanan digital . Hal ini melibatkan penggabungan solusi teknis—pengelola kredensial perusahaan, otentikasi multi-faktor, pemantauan akses—dengan kampanye kesadaran internal dan tinjauan kebijakan secara berkala.
Di banyak organisasi, penggunaan pengelola kata sandi perusahaan dan sistem identitas terpusat memungkinkan penetapan, pencabutan, dan audit akses yang lebih aman. Hal ini mengurangi risiko mantan karyawan menyimpan kredensial aktif atau berbagi kata sandi tanpa kendali.
Dengan meningkatnya kerja jarak jauh dan penggunaan layanan cloud yang meluas, kata sandi yang kuat dan otentikasi dua langkah untuk perangkat perusahaan menjadi sangat penting. Batas keamanan perusahaan bukan lagi hanya kantor: setiap koneksi jarak jauh dapat menjadi titik masuk bagi penyerang jika tidak diamankan dengan benar.
Pada akhirnya, baik dalam lingkungan pribadi maupun profesional, manajemen kata sandi yang tepat membuat perbedaan besar antara infrastruktur yang rentan dan lingkungan yang relatif terlindungi. Memanfaatkan Hari Kata Sandi Sedunia untuk meninjau kebijakan ini adalah kesempatan ideal untuk meningkatkan tingkat keamanan tanpa memerlukan investasi yang signifikan.
Setiap Kamis pertama bulan Mei mengingatkan kita bahwa, meskipun mengelola kata sandi mungkin tampak rutin atau membosankan, upaya tersebut sangat berharga . Menggunakan kata sandi yang panjang, unik, dan kompleks, menggunakan pengelola kata sandi, mengaktifkan otentikasi dua langkah, dan tetap waspada terhadap phishing adalah langkah-langkah sederhana yang sangat mengurangi kemungkinan mengalami serangan siber. Mengubah beberapa kebiasaan hari ini dapat menyelamatkan kita dari banyak masalah di masa depan digital kita.

Indeks
- 1 Apa itu Hari Kata Sandi Sedunia dan kapan dirayakan?
- 2 Asal usul dan sejarah Hari Kata Sandi Sedunia
- 3 Mengapa kata sandi sangat penting untuk keamanan digital Anda
- 4 Cara membuat kata sandi yang aman dan mudah dikelola
- 5 Pengelola kata sandi: sekutu untuk menghindari kegilaan.
- 6 Autentikasi dua langkah: lapisan tambahan yang membuat perbedaan besar.
- 7 Praktik terbaik dan kesalahan umum saat menggunakan kata sandi
- 8 Pentingnya kata sandi di perusahaan