- Kerentanan kritis pada NLTK (CVE-2026-0848) memungkinkan eksekusi kode jarak jauh dan memengaruhi sistem AI dan pemrosesan bahasa alami.
- Kesalahan umum dalam instalasi dan konfigurasi Python (PATH, versi, lingkungan) menyebabkan kegagalan impor dan masalah pada pustaka.
- Ekosistem PyPI telah mengalami pelepasan ribuan paket berbahaya, yang menyoroti risiko dalam rantai pasokan perangkat lunak.
- Kombinasi praktik keamanan yang baik, pembaruan pustaka, dan manajemen ketergantungan yang ketat sangat penting untuk mengurangi risiko-risiko ini.
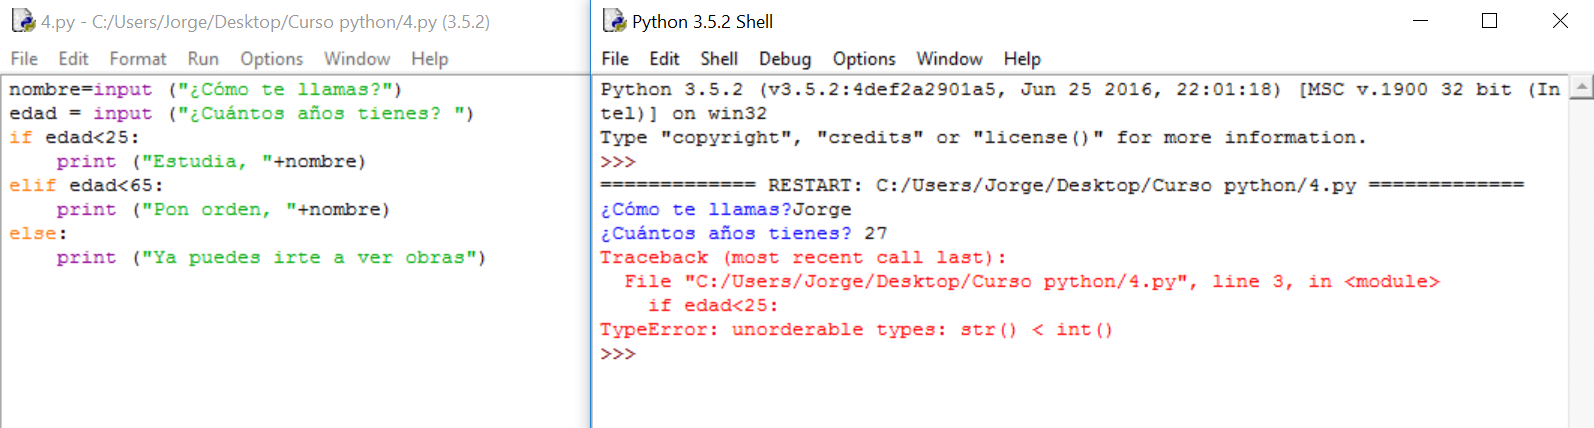
Ketika kita berbicara tentang bug dalam pustaka Python , kita tidak hanya merujuk pada satu kesalahan yang merusak skrip: dalam banyak kasus, bug tersebut dapat menjadi titik masuk langsung untuk serangan, masalah instalasi yang membuat frustrasi, atau bahkan masalah besar karena ketergantungan yang sederhana dan ditulis dengan buruk. Python mudah digunakan dan ada di mana-mana, yang berarti bahwa setiap kesalahan, sekecil apa pun kelihatannya, dapat berdampak besar pada proyek AI, pemrosesan bahasa alami, dan pengembangan web.
Baru-baru ini, muncul berbagai kasus mulai dari kerentanan kritis yang melibatkan eksekusi kode jarak jauh hingga paket berbahaya yang tersembunyi di indeks resmi Python, dan kesalahan yang tampaknya tidak masuk akal dalam pustaka yang tampaknya tidak berbahaya seperti pengontrol kecerahan layar. Semua ini menggambarkan bahwa sekadar menginstal dependensi dan melupakannya saja tidak cukup: kita perlu memahami apa yang terjadi di balik layar, bagaimana pustaka didistribusikan, dan praktik terbaik apa yang dapat menyelamatkan kita dari masalah serius.
Kelemahan kritis pada NLTK: kerentanan CVE-2026-0848
Salah satu kasus yang paling mencolok adalah kelemahan kritis pada pustaka NLTK , yang terkenal di ekosistem Python karena penggunaannya dalam tugas pemrosesan bahasa alami . Dengan pengidentifikasi CVE-2026-0848 , telah dijelaskan kerentanan yang secara langsung memengaruhi lingkungan tempat sistem analisis teks digunakan, dan, secara umum, aplikasi berbasis kecerdasan buatan dan NLP.
Kerentanan ini memungkinkan eksekusi kode jarak jauh (RCE) , yang berarti penyerang dapat memaksa kode mereka sendiri untuk berjalan secara sembarangan pada mesin yang menjalankan NLTK. Dari perspektif keamanan siber, ini adalah salah satu skenario paling serius yang dapat terjadi pada perangkat lunak yang banyak digunakan karena tidak hanya membocorkan data: tetapi juga dapat memberikan kendali efektif atas sistem yang disusupi.
Hal yang mengkhawatirkan adalah NLTK tetap menjadi dependensi standar di banyak proyek, terutama dalam konteks di mana AI telah diintegrasikan ke dalam berbagai layanan. Ini berarti bahwa banyak lingkungan produksi, notebook, API, dan pipeline pembelajaran mesin mungkin terekspos tanpa pengembangnya sepenuhnya menyadari risiko nyata yang ditimbulkan oleh kerentanan ini.
Munculnya pemrosesan bahasa alami telah menyebabkan kita dikelilingi oleh aplikasi yang terus-menerus mengonsumsi teks: asisten virtual, sistem klasifikasi, analisis opini, dan banyak lagi. Dalam semua kasus ini, kerentanan dalam pustaka Python yang banyak digunakan dapat menjadi elemen kunci dalam serangan rantai pasokan atau kompromi infrastruktur yang lebih luas.
Pada akhirnya, kombinasi berbahaya antara kerentanan RCE (Remote Code Execution) dengan pustaka populer seperti NLTK bukan hanya masalah teknis; ini juga pengingat bahwa mempercayai dependensi secara membabi buta dapat berakibat sangat mahal jika tidak ditangani dengan hati-hati.
Di mana letak kelemahannya dan bagaimana kelemahan itu dieksploitasi?
Masalah pada CVE-2026-0848 berasal dari cara NLTK menangani sumber daya eksternal tertentu . Dalam kondisi tertentu, pustaka ini dapat memuat file tanpa memvalidasi asal atau kontennya dengan benar, sehingga menciptakan kerentanan berbahaya dalam alur data aplikasi.
Dalam praktiknya, ini berarti bahwa file yang dimanipulasi oleh penyerang dapat diperlakukan sebagai sumber daya yang sah oleh NLTK. Jika aplikasi mempercayai sumber daya eksternal ini tanpa filter tambahan, kode berbahaya yang tertanam dalam file tersebut dapat berakhir dieksekusi langsung pada sistem yang mengonsumsi data tersebut.
Skenario ini tidak memerlukan pengaturan yang rumit: di banyak lingkungan saat ini—seperti API, notebook interaktif, layanan analitik otomatis, atau pipeline pembelajaran mesin—data dimasukkan dan diproses secara otomatis. Jika salah satu sumber data tersebut disusupi, penyerang dapat mengeksploitasi kerentanan ini di pustaka Python untuk menyuntikkan muatan berbahaya mereka tanpa perlu ada yang menekan tombol atau menjalankan apa pun secara manual.
Selain itu, banyak dari sistem ini diimplementasikan pada server dengan izin yang luas dan akses ke sumber daya sensitif . Ini berarti bahwa kerentanan RCE (Real-Time Enterprise) yang dieksploitasi melalui NLTK (Network Linked Key) bukan hanya sekadar ancaman: hal itu dapat menyebabkan pencurian data, modifikasi model, sabotase proses internal, atau implementasi pintu belakang untuk serangan selanjutnya.
Inti masalahnya adalah validasi sumber daya eksternal sering diabaikan saat bekerja dengan pustaka yang "melakukan segalanya untuk kita." Jika kita menganggap suatu dependensi aman tanpa mengaudit bagaimana dependensi tersebut menangani sumber daya yang kita berikan, kita berisiko mengubah fitur yang bermanfaat menjadi vektor serangan yang ideal.
Mengapa kerentanan ini sangat relevan saat ini?
Konteks kemunculan CVE-2026-0848 membuat potensi dampaknya menjadi sangat sensitif. Penggunaan NLP dan pustaka kecerdasan buatan telah meningkat pesat, dan NLTK, meskipun muncul alternatif yang lebih modern, tetap berakar di banyak proyek, tutorial, repositori pendidikan, dan sistem produksi.
Jenis kerentanan ini menghadirkan risiko yang sangat spesifik: bahwa pustaka tepercaya dapat menjadi mata rantai yang lemah dalam serangan rantai pasokan. Dengan kata lain, penyerang mungkin tidak menargetkan aplikasi kita secara langsung, tetapi lebih tepatnya komponen perantara yang digunakan semua orang dan hampir tidak ada yang menyadarinya sampai terjadi sesuatu yang salah.
Kita pernah melihat hal ini sebelumnya pada ekosistem lain: JavaScript dan npm, Ruby dan RubyGems, dan tentu saja PyPI sendiri dalam ekosistem Python . Polanya berulang: semakin kita mempercayai sebuah repositori dan semakin kita mengotomatiskan instalasi paket, semakin menarik repositori tersebut bagi mereka yang ingin menerapkan sistem dalam skala besar.
Fakta bahwa kerentanan NLTK memungkinkan eksekusi kode jarak jauh melipatgandakan tingkat keparahannya. Kita tidak berbicara tentang bug yang "hanya" membocorkan informasi atau menyebabkan kerusakan; kita berurusan dengan vektor yang dapat memberikan kendali penuh atas mesin yang terpengaruh , dengan semua implikasi yang ditimbulkannya di lingkungan produksi, infrastruktur data, atau jaringan perusahaan.
Oleh karena itu, meskipun solusi langsungnya melibatkan Perbarui NLTK ke versi yang sudah diperbaiki.Perdebatan yang mendasarinya lebih berkaitan dengan budaya keamanan dan bagaimana kita menangani dependensi: audit, isolasi, pembatasan izin, dan peninjauan di luar hal-hal sederhana. pip install bergeser.
Mitigasi dan praktik terbaik untuk kegagalan pustaka Python
Langkah pertama untuk mengurangi kerentanan seperti CVE-2026-0848 cukup mudah: instal versi NLTK yang menyertakan patch atau, jika tidak memungkinkan, hentikan penggunaan versi yang terpengaruh. Memperbarui pustaka secara berkala adalah tindakan minimal untuk menghindari paparan yang tidak perlu terhadap kerentanan yang sudah terdokumentasi.
Namun, berhenti sampai di situ saja tidak cukup. Insiden semacam ini menyoroti perlunya meninjau kembali cara kita menangani sumber daya eksternal dalam aplikasi kita. Setiap kali file, model, korpus, atau jenis data lain dari luar dimuat, sangat penting untuk memvalidasi asal, format, dan kontennya, meminimalkan ruang gerak penyerang.
Lapisan perlindungan lain yang direkomendasikan adalah menjalankan proses yang paling sensitif di lingkungan yang terisolasi, seperti kontainer atau mesin virtual . Jika kode yang memproses teks dan model NLP berjalan di lingkungan dengan izin yang sangat terbatas, bahkan eksploitasi RCE akan memiliki dampak yang jauh lebih terkendali, tanpa akses langsung ke infrastruktur lainnya.
Hal ini juga membantu membatasi secara ketat sumber data yang valid dan saluran yang dilalui data hingga mencapai sistem kita. Semakin jelas API, rute, atau repositori mana yang diotorisasi, semakin sulit bagi sumber daya berbahaya untuk menyusup ke aliran data tanpa menimbulkan kecurigaan atau memicu peringatan keamanan.
Terakhir, disarankan untuk mengintegrasikan langkah-langkah ini ke dalam pendekatan keamanan yang lebih luas di seluruh siklus pengembangan : analisis kode statis, pemeriksaan dependensi, audit paket secara berkala, dan pemantauan kerentanan yang diketahui pada pustaka yang kita gunakan setiap hari. Tujuannya bukan untuk menjadi obsesif, tetapi untuk menghindari beroperasi secara membabi buta.
Kesalahan umum saat bekerja dengan pustaka Python: kasus screen_brightness_control
Tidak semua masalah terkait dengan perpustakaan python Ini adalah kerentanan kritis. Kita sering menemukan kesalahan yang jauh lebih sepele, namun tetap dapat menghentikan proyek atau menyebabkan kita membuang waktu berjam-jam secara sia-sia. Contoh sederhananya adalah kasus perpustakaan. screen_brightness_control, digunakan untuk mengatur kecerahan layar dari Python.
Seorang pengembang sedang mengerjakan program analisis di komputernya, menggunakan Kode Visual Studio, dia menemukan pesan Pylance: “import «screen_brightness_control» tidak dapat diselesaikan” tepat di garis import screen_brightness_control as sbcIni disalin kata demi kata dari dokumentasi resmi. Python dan pustaka itu sendiri sudah mutakhir, tetapi lingkungan pengembangan bersikeras bahwa modul tersebut tidak ada.
Jenis kesalahan ini biasanya terkait dengan masalah seperti lingkungan virtual yang salah konfigurasi , instalasi di jalur yang berbeda dari yang digunakan oleh interpreter, atau perbedaan antara versi Python yang menjalankan kode dan versi yang digunakan untuk menginstal paket. Meskipun kasus khusus ini akhirnya "secara ajaib" terselesaikan sendiri tanpa ada yang tahu apa yang telah berubah, kemungkinan besar hal itu disebabkan oleh pengaturan lingkungan atau jalur.
Saat menghadapi masalah seperti ini, disarankan untuk memeriksa aspek-aspek dasar seperti interpreter Python apa yang digunakan Visual Studio Code, dan apakah paket tersebut benar-benar terinstal di lingkungan spesifik tersebut menggunakan pip show screen_brightness_controlatau jika terdapat beberapa versi Python yang berjalan berdampingan pada sistem yang sama.
Di luar anekdot tersebut, kesalahan-kesalahan ini menggambarkan bahwa, meskipun Python mudah dipelajari , interaksi antara IDE, lingkungan virtual, dan pengelola paket dapat menghasilkan kesalahan yang membingungkan. Dan, yang terpenting, seringkali masalahnya bukan terletak pada kode atau pustaka, tetapi pada konfigurasi lingkungan.
Kesalahan instalasi Python umum yang memengaruhi pustaka
Bahkan sebelum sampai pada tahap instalasi pustaka, banyak pengguna mengalami masalah dengan instalasi Python itu sendiri , yang kemudian memengaruhi penggunaan paket tambahan lainnya. Kesalahan ini terutama umum terjadi di kalangan mereka yang baru mulai memprogram dan mereka akan menemui pesan-pesan yang membingungkan segera setelah membuka terminal.
Python.exe tidak dapat ditemukan.
Salah satu kesalahan paling umum di Windows adalah pesan bahwa "python.exe" tidak dapat ditemukan saat mencoba menjalankan Python dari baris perintah. Ini biasanya karena sistem tidak menyertakan jalur file yang dapat dieksekusi dalam variabel lingkungan PATH, sehingga sistem tidak tahu di mana harus mencari interpreter tersebut.
Solusinya sudah lewat menambahkan jalur instalasi Python secara manual ke variabel lingkungan sistem. Untuk melakukan ini, buka pengaturan lanjutan sistem, buka bagian "Variabel Lingkungan", temukan variabel PATH di bagian variabel sistem, dan edit agar menyertakan direktori tempat variabel tersebut berada. python.exe (misalnya, C:\\PythonXX\\(dengan mengganti “XX” dengan versi yang sesuai).
Setelah perubahan disimpan, penting untuk menutup dan membuka kembali command prompt agar nilai PATH yang baru berlaku. Mulai saat itu, sistem seharusnya dapat menemukan file executable Python saat perintah yang sesuai dijalankan.
Pesan kesalahan yang membingungkan selama instalasi
Masalah umum lainnya adalah pesan kesalahan yang tidak jelas yang muncul selama instalasi Python atau saat mencoba mengkonfigurasi komponen tertentu. Terkadang ini disebabkan oleh ketergantungan sistem operasi, terkadang karena izin yang tidak mencukupi, atau konflik dengan versi sebelumnya yang tidak dihapus instalasinya dengan benar.
Ketika kesalahannya tidak jelas, tindakan paling bijaksana adalah berkonsultasi dengan dokumentasi resmi Python , yang mencakup berbagai kasus umum, pertanyaan yang sering diajukan, dan solusi langkah demi langkah. Langsung menuju forum tanpa terlebih dahulu meninjau informasi ini dapat semakin memperumit diagnosis.
Penting juga untuk memverifikasi bahwa Anda mengunduh penginstal yang benar dari situs web resmi Python dan bukan dari sumber pihak ketiga, karena menggunakan penginstal tidak resmi dapat menyebabkan masalah kompatibilitas, versi yang aneh, atau bahkan risiko keamanan.
Versi Python yang tidak sesuai
Seringkali, saat mengikuti tutorial atau mengerjakan proyek tertentu, dibutuhkan versi Python tertentu , dan tanpa disadari, versi yang terinstal berbeda. Hal ini dapat menyebabkan ketidakcocokan dengan pustaka atau skrip tertentu yang menggunakan fungsi atau sintaks yang diperkenalkan atau dihapus di antara versi-versi tersebut.
Untuk meminimalkan masalah ini, ada baiknya tentukan versi pastinya yang ingin Anda gunakan saat membuat lingkungan atau menjalankan perintah. Misalnya, jika Anda perlu bekerja dengan Python 3.8, Anda dapat membuat lingkungan virtual dengan sesuatu seperti ini: python3.8 -m venv mi_entornodengan demikian memastikan bahwa pustaka-pustaka tersebut terinstal dan berjalan pada versi yang benar.
Dalam lingkungan di mana beberapa versi berdampingan (misalnya, Python 3.8 dan 3.11), penting untuk mengetahui dengan jelas biner mana yang digunakan pada waktu tertentu, baik melalui alias, pengelola versi, atau alat khusus untuk distribusi yang digunakan.
Jalur yang dikonfigurasi secara tidak benar
Konfigurasi path (PATH) yang benar tidak hanya memengaruhi program utama Python, tetapi juga bagaimana sistem menemukan skrip, alat tambahan, dan biner yang diinstal bersama dengan pustaka.
Jika variabel PATH dimodifikasi secara sembarangan atau Python diinstal di lokasi yang tidak lazim tanpa memperbaruinya, masalah yang tampaknya tidak dapat dijelaskan dapat muncul: perintah yang berhenti berfungsi, pustaka yang "menghilang," atau skrip yang berjalan dengan versi yang berbeda dari yang diharapkan.
Untuk memeriksa jalur aktif, di Windows Anda dapat menjalankan sebuah aplikasi. echo %PATH% Dari baris perintah, periksa apakah folder instalasi Python disertakan. Pada sistem lain, seperti Linux atau macOS, gunakan echo $PATHMenyesuaikan jalur-jalur ini secara konsisten sangat penting untuk memastikan bahwa Python dan pustakanya berfungsi sebagaimana mestinya.
Dalam lingkungan profesional, seringkali disarankan untuk mengandalkan lingkungan virtual dan alat manajemen versi untuk merangkum dependensi dan tidak terlalu bergantung pada konfigurasi sistem global.
Paket berbahaya di PyPI dan serangan rantai pasokan
Di luar kesalahan instalasi dan kerentanan terisolasi, ada masalah mendasar yang memengaruhi seluruh ekosistem: kepercayaan pada pengelola paket seperti PyPI, npm, dan RubyGems. Python tidak terkecuali, dan dalam beberapa tahun terakhir ribuan paket berbahaya telah ditambahkan ke indeks resmi.
Dalam satu insiden tertentu, Python Package Index (PyPI) terpaksa menghapus sekitar 3.653 paket berbahaya tak lama setelah kerentanan keamanan terkait paket-paket tersebut diidentifikasi. Paket-paket ini termasuk versi tidak resmi dari pustaka seperti CuPy dan proyek-proyek sah lainnya yang telah disalin atau dipalsukan.
Masalah ini muncul karena banyak pengembang menggunakan PyPI sebagai sumber langsung untuk mengintegrasikan pustaka pihak ketiga ke dalam proyek mereka, seringkali tanpa memeriksa kode yang mereka impor secara menyeluruh. Sistem ini sangat bergantung pada kepercayaan terhadap penulis pustaka dan repositori itu sendiri, dan kepercayaan ini dapat dieksploitasi oleh pihak-pihak yang berniat jahat.
Jenis serangan ini seringkali mengandalkan teknik-teknik seperti kesalahan ketikIni melibatkan pengunggahan paket dengan nama yang sangat mirip dengan nama pustaka populer, memanfaatkan kesalahan ketik atau kebingungan dalam nama tersebut. Jika pengembang salah mengetik pengidentifikasi di pip installAnda mungkin akhirnya menginstal versi yang rusak tanpa menyadarinya.
Di antara paket-paket berbahaya yang terdeteksi dalam operasi tersebut ditemukan versi palsu CupySebagai cupy-cuda112 (CuPy untuk CUDA 11.2), yang diunggah pada 25 Februari 2021 dan dihapus keesokan harinya berkat kebijakan respons yang ditetapkan dalam PEP 541. Dalam kasus ini, salah satu manajer proyek resmi, Kenichi Maehashi, membunyikan alarm setelah mendeteksi masalah tersebut.
Motivasi dan dampak nyata dari serangan-serangan ini
Yang menarik dari insiden tersebut adalah akun yang bertanggung jawab mengunggah paket mencurigakan itu menggunakan nama "RemindSupplyChainRisks" , yang menunjukkan bahwa tujuannya mungkin lebih untuk menarik perhatian pada risiko keamanan dalam rantai pengembangan daripada melakukan serangan besar-besaran yang merusak.
Komentar pada beberapa paket tersebut bahkan menyertakan pesan peringatan bahwa tujuannya adalah untuk meningkatkan kesadaran tentang risiko tinggi mempercayai rantai pasokan perangkat lunak secara membabi buta. Meskipun demikian, niat sebenarnya tidak sepenuhnya jelas, sebagian karena penulis tetap anonim dan meninggalkan alamat email yang tidak aktif.
Ee W. Durbin III, direktur infrastruktur Python Software Foundation, menyatakan keraguannya tentang kegunaan penangguhan akun yang bermasalah, dengan mencatat bahwa sangat mudah untuk membuat profil baru dan melanjutkan pengunggahan paket dengan identitas yang berbeda. Hal ini menyoroti salah satu tantangan utama repositori publik: kontrol yang terbatas atas siapa yang menerbitkan apa.
Perilaku kode berbahaya itu sendiri di dalam paket. cupy-cuda112 Itu pun tidak terlalu canggih: pada dasarnya mengirimkan permintaan GET ke alamat IP di Tokyo (101.32.99.28) termasuk nama paketnya. Serangan tersebut tidak melakukan tindakan destruktif atau menyebarkan muatan berbahaya yang lebih rumit, yang memperkuat hipotesis bahwa serangan tersebut lebih merupakan "bukti konsep" daripada serangan yang sepenuhnya berbahaya.
Meskipun demikian, fakta bahwa seseorang dapat mengunggah ribuan paket sekaligus, bahwa paket-paket ini dapat diunduh oleh pengguna yang sah, dan bahwa kode tersebut dapat dieksekusi pada sistem mereka, menunjukkan dengan jelas bahwa permukaan serangan ekosistem Python sangat luas. Dan bahwa setiap kegagalan, baik dalam desain, pengawasan, atau budaya keamanan, dapat memiliki konsekuensi yang signifikan.
Pelajaran praktis untuk pengembang dan tim teknis.
Baik kerentanan kritis seperti CVE-2026-0848 di NLTK, maupun paket berbahaya yang terdeteksi di PyPI atau kesalahan instalasi yang tampaknya tidak berbahaya, menunjukkan hal yang sama: tidak cukup hanya mengetahui cara memprogram dalam Python , Anda juga harus memahami bagaimana kode tersebut didistribusikan, bagaimana dependensi diinstal, dan apa implikasi dari setiap keputusan desain.
Bagi tim mana pun yang bekerja secara profesional dengan Python, sangat penting untuk menetapkan kebijakan manajemen dependensi yang jelas : tinjau pustaka mana yang diizinkan, periksa asal-usulnya, pantau kerentanan yang diketahui, dan hindari memasukkan paket dari penulis yang tidak dikenal tanpa audit kode minimal.
Penting juga untuk mengintegrasikan keamanan ke dalam siklus hidup pengembangan perangkat lunak : mulai dari fase desain hingga penerapan, termasuk pengujian otomatis untuk mendeteksi versi yang tidak aman, analisis komposisi perangkat lunak (SCA), dan tinjauan berkala terhadap lingkungan runtime.
Pada tingkat individu, ada baiknya meluangkan waktu untuk memahami secara menyeluruh cara kerja pip, lingkungan virtual, dan variabel lingkungan . Fondasi ini sangat mengurangi kemungkinan menemui kesalahan yang membuat frustrasi seperti impor yang tidak terselesaikan, konflik versi, atau instalasi hantu yang tidak dapat diidentifikasi oleh siapa pun.
Dalam lanskap di mana Python digunakan untuk segala hal, mulai dari skrip pribadi kecil hingga sistem AI yang sangat penting, backend produksi, dan alat analitik bisnis, menganggap pustaka "berfungsi begitu saja" tanpa mempertimbangkan keamanan semakin menjadi kemewahan yang tidak mampu lagi kita tanggung. Pendekatan yang lebih hati-hati dan sadar terhadap instalasi, pembaruan, dan pengecekan dependensi dapat menjadi perbedaan antara lingkungan yang tangguh dan sistem yang penuh dengan celah keamanan yang tidak diketahui siapa pun.

Menerapkan pola pikir ini tidak hanya membantu menghindari kerentanan atau malware, tetapi juga meningkatkan kualitas proyek secara keseluruhan: lebih sedikit kegagalan yang aneh, lebih sedikit waktu yang terbuang untuk instalasi yang rusak , dan lebih banyak keyakinan bahwa kode yang berjalan di server kita melakukan persis apa yang seharusnya dilakukan, dan tidak lebih.