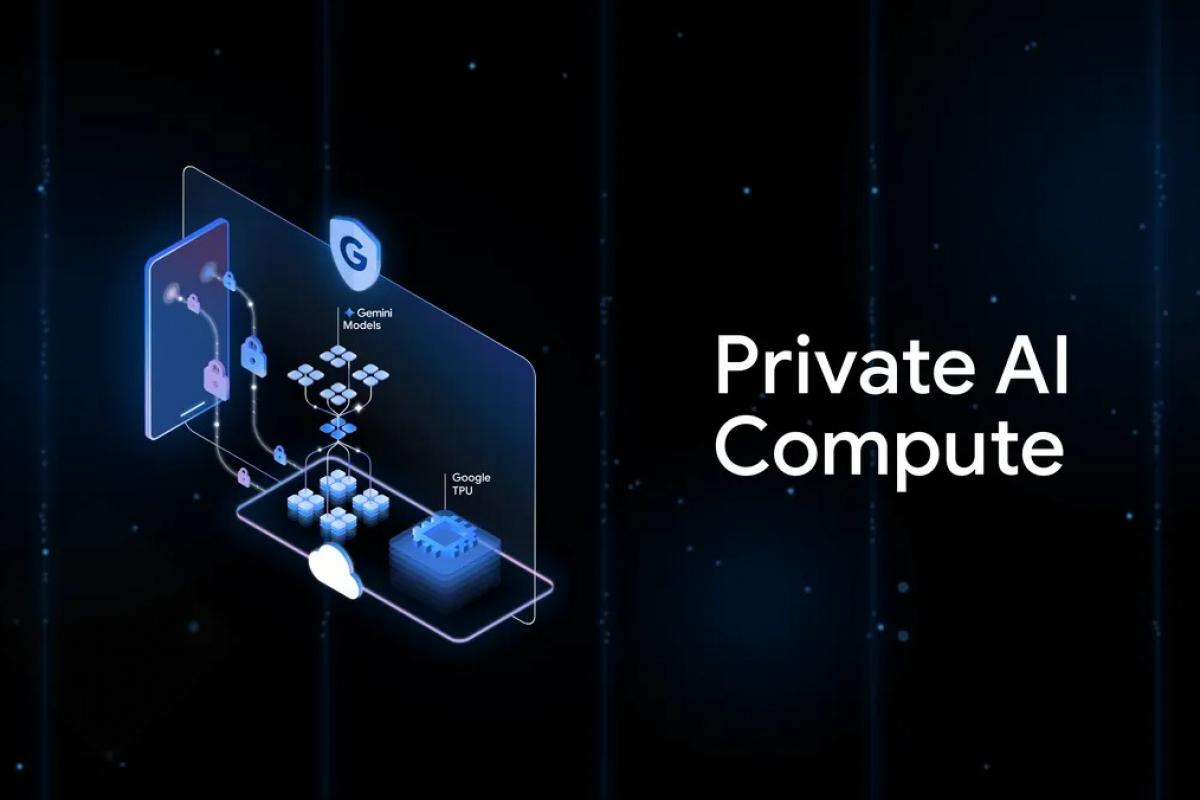
- Arsitektur hibrida: eksekusi lokal dengan enklave dan lompat ke cloud tertutup (TIE melalui TPU) dengan pengesahan jarak jauh.
- Privasi yang dapat diverifikasi: data hanya digunakan untuk setiap tugas, enkripsi ujung ke ujung, relai IP dengan token buta, dan audit eksternal.
- Pengalaman dunia nyata dalam Pixel: Magic Cue, Perekam Multibahasa, Lingkaran untuk Mencari, terjemahan, dan banyak lagi, dengan kontrol pengguna.
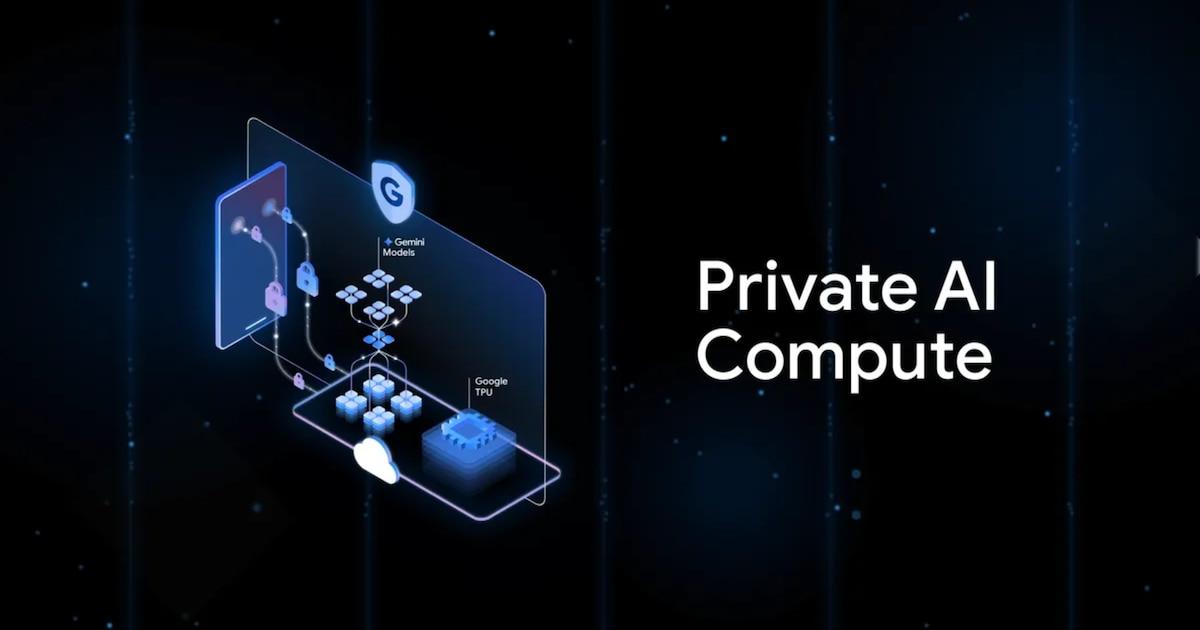
Kecerdasan buatan telah menjadi bagian integral dari kehidupan kita sehari-hari, tetapi bersamaan dengan itu muncul kekhawatiran tentang privasi: setiap saran, setiap ringkasan, dan setiap notifikasi cerdas bergantung pada data pribadi. Dalam konteks ini, Google menghadirkan Private AI Compute sebagai terobosan , sebuah pendekatan yang dirancang untuk memanfaatkan model-model canggih tanpa harus membuka akses data pribadi kita secara besar-besaran.
Pertama, mari kita klarifikasi: Private AI Compute (PAC) bukanlah aplikasi atau layanan biasa . Ini adalah kerangka kerja teknis yang mendefinisikan ulang di mana dan bagaimana tugas-tugas AI tertentu dijalankan dalam ekosistem Pixel dan, secara bertahap, pada lebih banyak perangkat. Kapan pun perangkat keras memungkinkan, fungsi-fungsi tersebut berjalan secara lokal; jika dibutuhkan daya pemrosesan lebih, komputasi dipindahkan ke cloud yang aman. Tujuannya adalah untuk memastikan perlindungan privasi yang setara diterapkan baik pada perangkat seluler maupun di cloud.
Apa itu Private AI Compute dan mengapa hadir sekarang?
Proposal Google bertujuan untuk menjembatani kesenjangan antara kinerja dan kerahasiaan: memproses apa yang diperlukan untuk setiap tugas tanpa mengekspos informasi yang dapat diidentifikasi . Jika perangkat memiliki kapasitas yang cukup, model tersebut berjalan di perangkat itu sendiri; jika tidak, pekerjaan didelegasikan ke cloud yang aman dengan kontrol perangkat keras dan enkripsi.
Pendekatan ini mengatasi realitas yang kurang nyaman: saat ini, sebagian besar AI populer berjalan di server, di mana data pengguna dapat disimpan sementara atau bahkan digunakan untuk pelatihan jika tidak dinonaktifkan. PAC bertujuan untuk menawarkan manfaat yang sebanding dengan pemrosesan lokal—latensi lebih rendah dan kontrol lebih besar—tetapi dengan kekuatan Gemini dalam skenario yang kompleks.
Google menjamin pengguna bahwa informasi yang dikirim ke PAC hanya digunakan untuk tindakan yang Anda minta —misalnya, meringkas catatan atau menerjemahkan percakapan—dan akan dihapus setelah selesai. Selain itu, pengguna tetap memegang kendali atas fungsi mana yang dapat mengandalkan cloud pribadi dan mana yang tidak, dengan sakelar dan izin eksplisit di dalam sistem.
Hasilnya menunjukkan bahwa ponsel dan komputer berkinerja seolah-olah memiliki "prosesor pendamping tak terlihat" di cloud: kecepatan lebih tinggi saat dibutuhkan dan privasi yang dapat diverifikasi sebagai syarat penting . Dan ini bukan tindakan terisolasi: ada tren yang jelas di sektor ini untuk memperkuat perlindungan tanpa mengorbankan AI mutakhir.
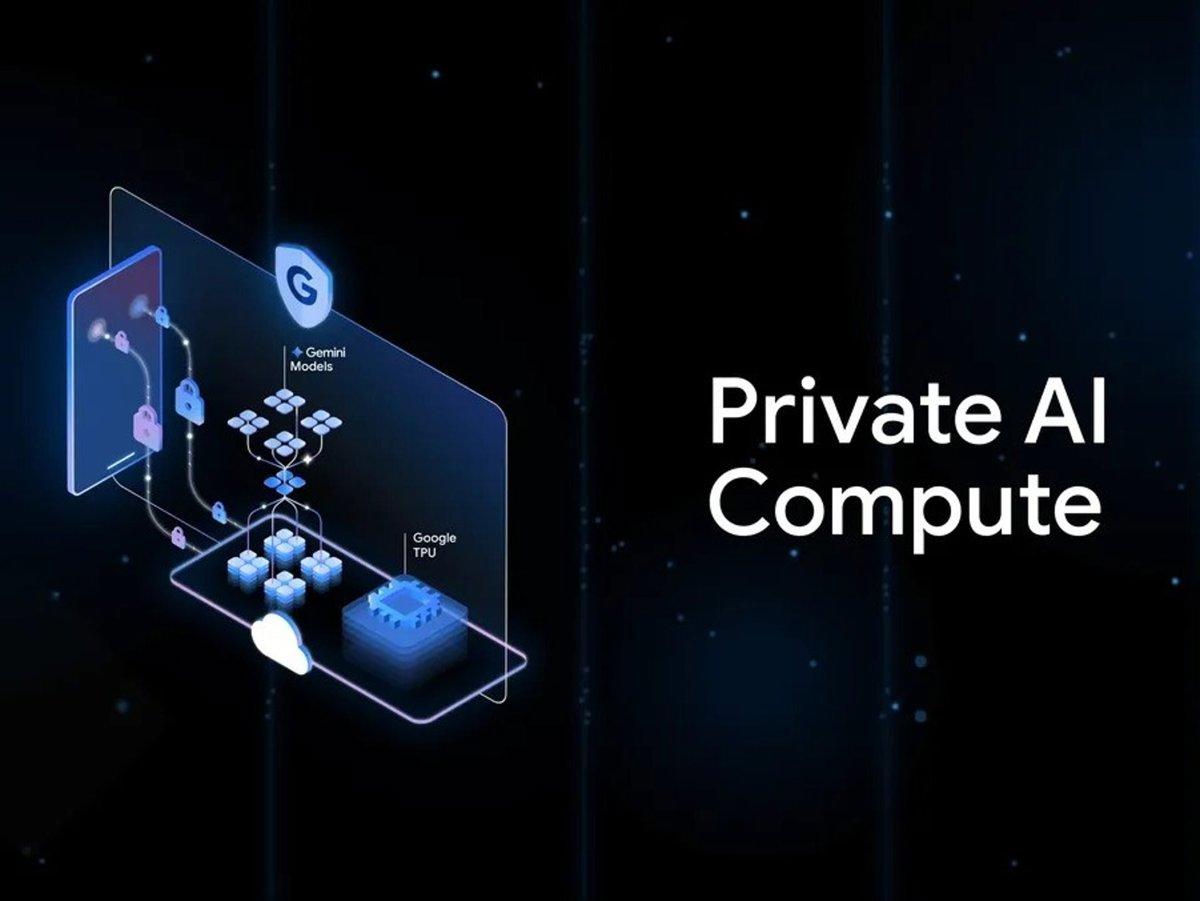
Arsitektur teknis: dari perangkat ke cloud tertutup
Untuk tugas-tugas yang sesuai dengan perangkat seluler, Google telah membangun lingkungan eksekusi yang terisolasi. Kita berbicara tentang Titanium Intelligence Enclaves di perangkat: ruang terlindungi yang terpisah dari sistem operasi dan aplikasi lain. Di sana, data dienkripsi baik saat transit maupun saat disimpan dan divalidasi dengan pengesahan jarak jauh untuk memastikan bahwa perangkat lunak dan perangkat keras sesuai harapan dan belum diubah, sehingga tidak seorang pun—bahkan Google—dapat mengintip apa yang terjadi di dalamnya.
Sementara itu, model yang dioptimalkan untuk penggunaan lokal, seperti Gemini Nano , memberikan konteks dan jawaban cepat tanpa perlu meninggalkan perangkat. Untuk fitur seperti Circle to Search atau beberapa ringkasan Perekam, ponsel bertindak sebagai AI pribadi yang belajar dari penggunaan tetapi tidak mengungkapkan pengetahuan tersebut.
Ketika tugas membutuhkan komputasi yang lebih besar, cloud privat berperan. Pada langkah ini, semuanya berjalan di dalam enklaf perangkat keras pada infrastruktur Google, khususnya Titanium Intelligence Enclaves (TIE) pada TPU khusus . Sebelum mengizinkan transmisi data, sistem melakukan sertifikasi/pengesahan jarak jauh untuk memastikan enklaf bersih, menjalankan biner yang benar, dan bahwa lingkungan tersebut mematuhi kebijakan keamanan.
Google merangkum arsitektur tersebut dalam tiga pilar yang, selain keamanan, memperkuat kepercayaan publik:
- Isolasi kriptografi: pemrosesan dilakukan di enklave yang terverifikasi; operator tidak dapat mengakses data dalam teks biasa.
- Izin eksplisitPengguna memutuskan fungsi mana yang dapat menggunakan PAC; tidak ada yang dirilis tanpa persetujuan.
- Transparansi teknisDokumentasi, audit, dan detail implementasi untuk menghindari "kotak hitam".
Selain hal-hal di atas, PAC menggabungkan lapisan-lapisan lebih lanjut. Layanan kontrol—yang secara internal dikenal sebagai Borg Prime —memvalidasi bukti pengesahan sebelum mengotorisasi komputasi sensitif apa pun. Untuk memisahkan permintaan dari identitas, sistem menggunakan relay penyamaran IP yang mengarahkan permintaan melalui pihak ketiga seperti Cloudflare dan Fastly dan menggunakan token buta (Blind RSA) . Hal ini mempersulit untuk menghubungkan konten tertentu dengan pengguna tertentu, bahkan dari dalam infrastruktur itu sendiri.
Transmisi dan penyimpanan sementara dilindungi oleh enkripsi ujung-ke-ujung; dan, setelah tugas selesai, data tersebut dibuang . Semua ini didukung oleh langkah-langkah yang diterbitkan oleh perusahaan: Kerangka Kerja AI Aman , Prinsip-Prinsip AI , dan Prinsip-Prinsip Privasi Google , yang menetapkan standar umum untuk keamanan operasional.
Untuk membangun kepercayaan, Google berkomitmen untuk menyediakan dokumentasi teknis yang terperinci , mengizinkan audit eksternal, dan menerbitkan sebagian kode sistem agar dapat ditinjau oleh para peneliti. Pesannya jelas: privasi di sini bukan hanya janji, tetapi sesuatu yang dapat diverifikasi dan diaudit.
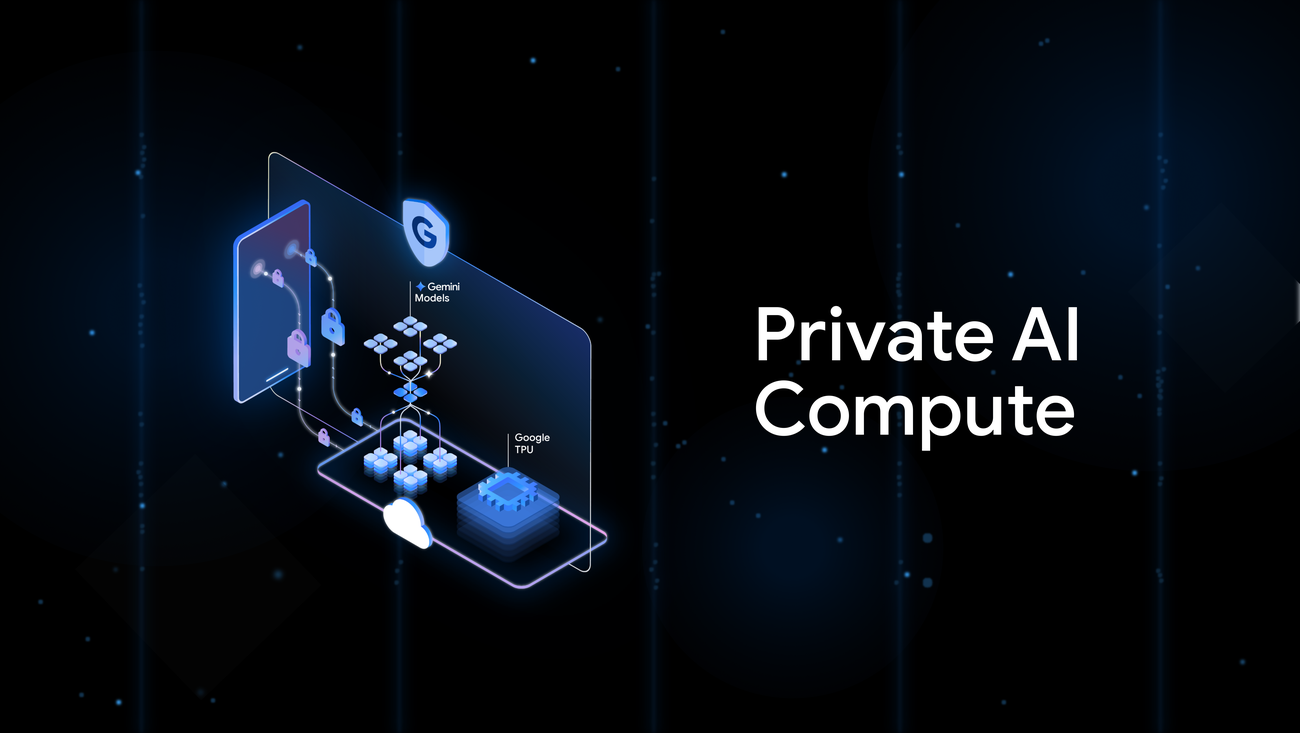
Fitur apa saja yang dimungkinkannya: contoh dunia nyata di Pixel
Salah satu fitur pertama yang mendapat manfaat dari pendekatan ini adalah Magic Cue . Asisten kontekstual ini menghasilkan rekomendasi berdasarkan apa yang ada di layar Anda—email, kalender, peta, pesan—dan menampilkannya tepat saat dibutuhkan. Dengan PAC, saran-saran ini dihitung tanpa mengekspos konten Anda , mengandalkan repositori lokal atau cloud pribadi tergantung pada tugasnya.
Aplikasi Perekam memperoleh keuntungan signifikan dengan ringkasan otomatis dalam berbagai bahasa. Transkripsi—yang dapat sangat sensitif—diproses dengan lapisan perlindungan PAC, memastikan transkripsi hanya digunakan dalam ringkasan spesifik yang Anda minta dan dibuang setelah selesai. Pengguna menyimpan hasil akhir, bukan jejak data yang beredar di server.
Google juga mempromosikan fitur-fitur yang sudah menjadi ikon di Pixel, seperti Circle to Search . Pengenalan kontekstual berjalan secara lokal jika memungkinkan, dan jika model yang lebih canggih diperlukan, model tersebut digunakan di cloud pribadi, sehingga menjaga privasi tetap terjaga.
Contoh praktis lainnya termasuk terjemahan waktu nyata , respons AI yang lebih alami dalam percakapan, dan bantuan pengambilan keputusan proaktif, di mana sistem menggabungkan apa yang dilihatnya dengan konteks Anda untuk memberi Anda petunjuk yang Anda butuhkan. Awalnya, Pixel 10 akan menjadi yang terdepan dalam pengalaman-pengalaman ini.
Ekosistem ini juga menambahkan fitur-fitur bermanfaat sehari-hari: ringkasan notifikasi cerdas untuk mengurangi gangguan dan fokus pada hal yang penting; pengeditan terbantu dengan Gemini di Pesan untuk menyusun ulang teks dengan nada yang lebih baik; alat pengeditan foto canggih tanpa aplikasi eksternal; dan bahkan mode hemat data di Google Maps yang dirancang untuk perjalanan jauh. Semuanya selaras dengan satu gagasan: lebih banyak bantuan, lebih sedikit hambatan, dengan privasi sebagai persyaratan desain.
Kontrol, privasi yang dapat diverifikasi, dan audit independen
Dalam PAC, pengguna tetap memegang kendali: tidak ada yang dikirim tanpa izin . Android menawarkan tombol untuk mengaktifkan atau menonaktifkan fitur yang bergantung pada cloud pribadi dan menampilkan notifikasi yang jelas ketika suatu tugas memerlukannya. Filosofinya sederhana: Anda memutuskan apa yang dibagikan ponsel Anda dan dalam kondisi apa.
Google melengkapi platform tersebut dengan informasi publik dan yang dapat diaudit : panduan teknis, ulasan eksternal, dan publikasi kode untuk bagian-bagian penting, sehingga peneliti independen dapat memeriksa bagaimana sistem tersebut dibangun. Ini bukan tentang kepercayaan, tetapi tentang bukti yang dapat diverifikasi.
Faktanya, arsitektur tersebut telah ditinjau oleh perusahaan keamanan siber NCC Group . Laporan publiknya menyimpulkan bahwa desain tersebut menawarkan perlindungan yang kuat terhadap penyusup jahat—termasuk risiko dari karyawan yang nakal—dan berhasil mendekatkan pengamanan komputasi on-premises dengan pengamanan eksekusi cloud. Laporan tersebut juga menunjukkan keterbatasan yang tak terhindarkan: jika Google, sebagai sebuah organisasi secara keseluruhan, memutuskan untuk melanggar aturan, mereka akan mengendalikan baik perangkat keras maupun sistem pengesahan. Meskipun demikian, auditor menggambarkan PAC sebagai " model terbaik yang layak " saat ini untuk privasi cloud.
Tinjauan tersebut mengidentifikasi beberapa kerentanan berisiko rendah, terutama potensi kerentanan saluran samping terkait waktu dalam relai IP yang, secara teori, dapat membantu mengidentifikasi ulang pengguna dalam kondisi yang sangat spesifik. Google berpendapat bahwa "kebisingan" lalu lintas dunia nyata dan langkah-langkah mitigasi membuat hal ini tidak praktis, dan bahwa desain tersebut akan terus diperkuat dengan tambalan dan peningkatan berkelanjutan.
Salah satu manfaat utama untuk ketenangan pikiran pengguna adalah PAC membatasi penggunaan data hanya untuk tugas tertentu dan menghapusnya setelah selesai . Selain itu, semua komunikasi dienkripsi, baik antara perangkat Anda dan situs server maupun di dalam jaringan server itu sendiri, meminimalkan potensi serangan baik saat data dikirim maupun saat data disimpan.
Ekosistem dan perbandingan: menuju AI yang lebih privat
Ponsel Pixel 10 menghadirkan integrasi PAC yang mendalam, dengan peningkatan substansial pada Magic Cue, terjemahan instan, transkripsi yang lebih akurat, dan respons yang lebih lancar. Google telah mengumumkan bahwa arsitektur ini akan diperluas secara bertahap ke perangkat dan layanan lain, menggabungkan model lokal dan cloud untuk aplikasi yang paling penting.
Mereka tidak sendirian di jalur ini: Apple telah membuka jalan dengan Private Cloud Compute—cloud terenkripsi milik Apple Intelligence—dan produsen seperti OnePlus dan OPPO telah memilih Private Computing Cloud, platform hibrida yang mendistribusikan tugas antara perangkat dan lingkungan terenkripsi. Trennya jelas: AI yang canggih, ya; privasi juga.
Di luar persaingan, Google berupaya menciptakan suasana yang selaras dengan regulasi Eropa dan Amerika: lebih sedikit "kotak hitam" dan lebih banyak transparansi teknis. Oleh karena itu, penekanan diberikan pada audit, pengesahan jarak jauh, dan kontrol yang terlihat. Dalam praktiknya, PAC merupakan evolusi teknologi sekaligus langkah strategis untuk menunjukkan bahwa dimungkinkan untuk bersaing dalam AI tanpa mengeksploitasi informasi sensitif.
Arahnya jelas: jika kita menginginkan asisten yang memahami konteks, meringkas, menerjemahkan, atau memberikan rekomendasi yang akurat, kita perlu menyeimbangkan kemampuan dan perlindungan. Dengan Private AI Compute, Google mencoba untuk memiringkan timbangan tersebut menuju AI yang bermanfaat, cepat, dan semakin privat , di mana pengguna memiliki suara dan teknologi bertanggung jawab.
