- Email merupakan vektor serangan utama, oleh karena itu keamanan harus didasarkan pada berbagai lapisan teknis dan organisasi.
- Autentikasi domain, AI untuk deteksi ancaman, dan MFA (Multi-Factor Authentication) yang tahan terhadap phishing merupakan pilar penting dari setiap solusi.
- Pelatihan berkelanjutan mengubah pengguna menjadi pertahanan aktif terhadap phishing dan teknik rekayasa sosial lainnya.
- Kebijakan yang jelas, pengarsipan, audit, dan manajemen terpusat memastikan bahwa perlindungan email konsisten dan berkelanjutan dari waktu ke waktu.
Email tetap menjadi saluran komunikasi yang paling banyak digunakan dalam bisnis , tetapi juga menjadi titik masuk favorit bagi penjahat siber. Phishing, malware, penipuan keuangan, pencurian kredensial, dan pelanggaran data sering kali dimulai dengan email sederhana yang dibuka seseorang tanpa berpikir panjang. Itulah mengapa mengetahui cara mengidentifikasi email palsu sangat penting.
Jika organisasi Anda hanya mengandalkan filter penyedia email dasar dan pendekatan "hati-hati", Anda sedang bermain api. Saat ini, Anda membutuhkan solusi keamanan email yang menggabungkan teknologi canggih, proses yang jelas, dan pelatihan berkelanjutan untuk pengguna Anda. Pada bagian berikut, Anda akan melihat gambaran rinci tentang ancaman yang ada, praktik terbaik yang diterapkan oleh para pemimpin industri, dan teknologi spesifik yang harus Anda implementasikan untuk mengamankan email Anda.
Mengapa email merupakan target penting?
Email bukan hanya praktis; email juga merupakan saluran langsung ke karyawan Anda. Hal ini menjadikannya vektor serangan pilihan untuk kampanye rekayasa sosial , di mana titik lemahnya bukanlah sistem, tetapi individu. Alih-alih membobol firewall atau mengeksploitasi kerentanan yang kompleks, penyerang hanya perlu meyakinkan seseorang untuk mengklik tautan yang seharusnya tidak diklik atau membagikan informasi rahasia.
Rekayasa sosial mengandalkan taktik psikologis seperti urgensi, otoritas, dan kepercayaan : email yang tampak berasal dari bank Anda, pemasok, atasan Anda, atau bahkan lembaga resmi. Tujuannya adalah untuk menipu Anda agar melakukan tindakan yang tidak aman: mengunduh lampiran berbahaya, memasukkan kredensial Anda di situs web palsu, menyetujui pembayaran palsu, atau mengirim dokumen sensitif kepada pihak ketiga.
Konsekuensinya jauh melampaui sekadar beberapa komputer yang terinfeksi. Serangan semacam ini dapat menyebabkan pelanggaran data yang merugikan jutaan dolar, kerusakan reputasi, sanksi peraturan (misalnya, karena melanggar GDPR atau standar industri seperti HIPAA), dan dampak langsung pada kelangsungan bisnis.
Selain itu, email terintegrasi erat dengan infrastruktur lainnya: solusi kolaborasi, kalender, alat manajemen dokumen, aplikasi cloud… Jika penyerang menguasai akun email, mereka biasanya mendapatkan akses ke sebagian besar ekosistem digital perusahaan Anda.
Lebih buruk lagi, banyak organisasi masih menggunakan email untuk menyimpan atau berbagi informasi yang sangat sensitif : data keuangan, kontrak, file pelanggan, kredensial, dokumen pajak, dan lain sebagainya. Semua ini menjadikan email sebagai target prioritas tinggi.
Bagaimana lanskap ancaman email telah berubah
Era pesan klise khas "pangeran Nigeria" sudah berakhir. Kini, penjahat siber menggunakan model bahasa dan AI generatif untuk menulis email yang sempurna, bebas dari kesalahan dan keanehan, dengan nada profesional namun ramah, dan dipersonalisasi untuk setiap penerima.
Personalisasi ini membuat phishing jauh lebih meyakinkan. Dengan data yang tersedia untuk umum (media sosial, situs web perusahaan, kebocoran sebelumnya, berita industri, dll.) dan akun yang sudah diretas, penyerang mampu meniru gaya komunikasi orang sungguhan dengan sempurna , menyusup ke dalam percakapan email yang sah atau melanjutkan percakapan yang sedang berlangsung.
Akibatnya, batasan antara konten yang sah dan konten berbahaya semakin kabur . Filter tradisional yang hanya berdasarkan tanda tangan atau pola sederhana tidak cukup untuk melawan kampanye dinamis yang terus-menerus mengubah tautan, domain, dan teknik.
Angka-angka tersebut mendukung realitas ini: biaya rata-rata pelanggaran data sudah mencapai jutaan dolar bahkan di perusahaan dengan kurang dari 500 karyawan , dan serangan Business Email Compromise (BEC) mengakibatkan kerugian mencapai beberapa miliar dolar per tahun secara global, menurut laporan keamanan siber terkemuka.
Secara paralel, perangkat phishing "all-in-one" semakin banyak beredar di dark web, yang mengintegrasikan serangan attacker-in-the-middle (AiTM) , kemampuan untuk mencuri kredensial dan token sesi dengan MFA, templat halaman yang hampir identik dengan halaman asli, dan mekanisme otomatis untuk menghindari filter tradisional.
Ancaman paling umum dalam email
Memahami ancaman utama adalah langkah pertama dalam merancang solusi keamanan email yang baik. Ancaman paling kritis dijelaskan di bawah ini, beserta cara kerjanya dan potensi dampaknya.
Serangan phishing massal tetap menjadi ancaman yang paling sering terjadi. Serangan ini biasanya dikirimkan ke banyak pengguna, tanpa personalisasi yang signifikan, dengan meniru merek atau layanan terkenal. Serangan ini biasanya menyertakan tautan ke situs web palsu atau lampiran yang terinfeksi. Konsekuensi umum meliputi pencurian kata sandi, instalasi malware, pembajakan akun, dan akses tidak sah ke sistem internal.
“Quishing” atau phishing menggunakan kode QR . Alih-alih tautan yang terlihat, email tersebut menyertakan kode QR. Kita sudah terbiasa memindai kode QR untuk segala hal sehingga kita lengah. Trik tambahannya adalah kode tersebut sering dipindai dengan ponsel pribadi, yang kurang terlindungi dibandingkan komputer kantor , sehingga serangan beralih ke perangkat dengan kontrol perusahaan yang lebih sedikit.
Spear phishing dan BEC . Ini adalah serangan yang sangat canggih dan tertarget di mana penyerang menyamar sebagai orang tertentu: seorang eksekutif, pemasok tepercaya, mitra strategis, dll. Email awal tidak selalu berisi tautan atau lampiran; sebaliknya, biasanya menampilkan percakapan yang dirancang dengan cermat untuk memanipulasi korban. Tujuan umumnya adalah untuk mendapatkan transfer dana, informasi pajak (seperti formulir W-2 di beberapa negara), pembelian kartu hadiah, atau perubahan detail rekening bank untuk pembayaran pemasok.
Malware disebarkan melalui email . Email tetap menjadi salah satu sarana utama penyebaran ransomware , Trojan, dan jenis malware lainnya. Hal ini biasanya dilakukan melalui lampiran yang tampaknya tidak berbahaya (dokumen Office, PDF, file terkompresi) atau tautan yang mengarah ke unduhan berbahaya. Setelah dieksekusi, malware dapat mengenkripsi data Anda, menyebar secara lateral di jaringan, atau mengambil informasi sensitif.
Serangan penyerang di tengah (AiTM) . Dalam pendekatan ini, penyerang memposisikan diri mereka di antara pengguna dan layanan yang sah. Melalui tautan phishing, mereka mengarahkan Anda ke halaman yang meniru layar login asli. Saat Anda memasukkan kredensial Anda, sistem jahat tersebut sebenarnya mengirimkannya ke penyedia, meminta Anda untuk memasukkan kode MFA jika tersedia, dan menggunakan kembali semuanya secara real-time. Hasilnya adalah penyerang memperoleh sesi yang valid bahkan pada akun yang dilindungi dengan MFA tradisional.
Spam dan email sampah . Meskipun terkadang hanya menjengkelkan, spam menghabiskan sumber daya, memenuhi kotak masuk, dan seringkali menjadi sarana untuk tautan atau lampiran berbahaya. Selain itu, volume spam yang tinggi dapat menyembunyikan serangan yang ditargetkan di tengah kebisingan.
Praktik terbaik teknis utama: otentikasi, penyaringan, dan enkripsi.
Solusi keamanan email modern harus mengandalkan beberapa lapisan teknologi yang saling memperkuat. Perangkat lunak antivirus atau filter spam sederhana saja tidak cukup. Anda membutuhkan otentikasi pengirim, kontrol akses yang kuat, inspeksi konten tingkat lanjut, dan perlindungan data.
Sangat penting untuk mengkonfigurasi SPF, DKIM, dan DMARC tidak hanya pada domain utama Anda, tetapi juga pada subdomain, domain uji, dan domain lama yang tetap berada di bawah kendali Anda. Penyerang senang memanfaatkan domain yang terabaikan. Alat manajemen DMARC khusus menyederhanakan tugas ini dan mengotomatiskan sebagian besar pemantauan.
Terkait penyaringan ancaman, sekadar menganalisis daftar hitam dan tanda tangan malware yang dikenal saja tidak lagi cukup. Solusi email Anda harus mengintegrasikan deteksi ancaman dengan AI dan pembelajaran mesin , yang mampu mengevaluasi berbagai sinyal pesan (teks, metadata, reputasi pengirim, pola perilaku, dll.) untuk menentukan apakah email tersebut sah, spam, atau berbahaya.
Untuk lampiran, sangat disarankan untuk menggunakan lingkungan sandbox yang membuka setiap file secara terkontrol dan mengamati perilakunya. Hal ini memungkinkan deteksi upaya eksploitasi atau aktivitas mencurigakan, bahkan pada ancaman zero-day yang hingga kini belum diketahui tanda tangannya.
Mengandalkan pengguna untuk mengingat mengaktifkan enkripsi secara manual adalah resep untuk bencana. Idealnya, enkripsi harus diotomatiskan berdasarkan kebijakan yang mendeteksi pola sensitif (IBAN, nomor jaminan sosial, nomor identifikasi pajak, dll.) dan menerapkan enkripsi secara transparan bila diperlukan.
Perkuat akses: kata sandi, MFA, dan perlindungan akun.
Sebagian besar insiden keamanan email terjadi karena seseorang telah memperoleh kredensial yang valid. Oleh karena itu, solusi yang baik harus memperkuat kekuatan kata sandi dan mekanisme otentikasi tambahan.
Kebijakan modern merekomendasikan kata sandi yang panjang, tidak terduga, dan unik untuk setiap layanan , daripada kombinasi pendek tetapi penuh simbol. Agar hal ini dapat diterapkan dalam skala besar, penggunaan pengelola kata sandi perusahaan yang secara aman menghasilkan, menyimpan, dan menyinkronkan kredensial hampir menjadi suatu keharusan.
Berdasarkan hal ini, otentikasi multi-faktor (MFA) praktis wajib dilakukan. Namun, tidak semua metode MFA menawarkan tingkat perlindungan yang sama. Kode SMS atau panggilan suara dapat dicegat, digunakan kembali dalam serangan AITM, atau dimanipulasi menggunakan teknik "kelelahan MFA" (membombardir pengguna dengan permintaan hingga mereka menerima salah satunya karena kelelahan).
Oleh karena itu, disarankan untuk menerapkan MFA (Multi-Factor Authentication) yang tahan terhadap phishing , seperti kunci keamanan berbasis FIDO (USB, NFC), kredensial platform seperti Windows Hello for Business, solusi serupa di macOS, atau kata sandi yang terhubung dengan ponsel cerdas. Metode ini tidak berfungsi di situs web palsu: perangkat memverifikasi domain asli sebelum melakukan autentikasi, sehingga tidak dapat digunakan kembali di situs penipuan.
Sangat penting juga untuk mengkonfigurasi kebijakan akses untuk memblokir metode otentikasi yang lebih lemah . Banyak perangkat phishing modern dapat memaksa penurunan ke faktor yang kurang aman jika metode ini tetap diaktifkan. Memiliki kata sandi tidak ada gunanya jika Anda terus menerima SMS sebagai alternatif universal.
Terakhir, risiko yang terkait dengan tim dukungan atau helpdesk tidak boleh diabaikan . Ada kelompok penyerang yang mengkhususkan diri dalam menghubungi dukungan teknis, menyamar sebagai karyawan yang kehilangan ponsel atau laptop mereka, dan menipu mereka untuk mengatur ulang kredensial mereka atau menonaktifkan MFA. Kebijakan keamanan harus mencakup prosedur verifikasi identitas yang ketat untuk setiap perubahan kredensial.
Pelatihan dan kesadaran: mengubah pengguna menjadi firewall
Tidak ada solusi keamanan email yang sempurna. Akan selalu ada beberapa pesan yang lolos dari filter dan sampai ke kotak masuk. Pada titik itu, garis pertahanan terakhir Anda adalah manusia. Itulah mengapa sangat penting untuk meningkatkan kesadaran keamanan siber dan memberikan pelatihan berkelanjutan.
Kursus pelatihan umum yang diadakan setahun sekali kurang bermanfaat. Yang paling efektif adalah program kesadaran phishing dinamis yang mengirimkan simulasi secara berkala kepada karyawan. Jika seseorang tertipu oleh simulasi, mereka akan menerima pelatihan singkat, spesifik, dan kontekstual di tempat.
Pendekatan ini memperkuat daya ingat dan membantu pengguna memahami tanda-tanda peringatan seperti: tautan mencurigakan, permintaan data sensitif, urgensi yang tidak beralasan, perubahan rekening bank tanpa konfirmasi , atau lampiran yang tidak terduga. Tujuannya adalah agar mereka mengembangkan sikap skeptis yang sehat dan belajar melaporkan apa pun yang tampak mencurigakan.
Selain itu, beberapa solusi berbasis AI memungkinkan tingkat pelatihan disesuaikan dengan setiap pengguna : mereka yang lebih sering melakukan kesalahan menerima lebih banyak simulasi dan konten, sementara mereka yang menunjukkan kebiasaan baik menerima lebih sedikit pekerjaan. Hal ini memaksimalkan dampak tanpa membebani staf.
Penting untuk diingat bahwa jika Anda meminta karyawan Anda untuk melaporkan lebih banyak email mencurigakan, beban kerja tim keamanan dapat meningkat drastis. Di sinilah alat seperti analis email berbasis AI berperan , yang mampu secara otomatis meninjau email yang dilaporkan, mengklasifikasikannya, dan memprioritaskan email yang benar-benar berbahaya.
Pelatihan tersebut juga harus mencakup praktik terbaik dasar bagi pengguna akhir, seperti: memilih kata sandi yang kuat, tidak menggunakan kembali kata sandi yang sama, tidak membagikannya, tidak mengunduh perangkat lunak dari sumber yang mencurigakan, selalu memeriksa alamat pengirim yang sebenarnya, mengarahkan kursor ke tautan sebelum mengklik, waspada terhadap permintaan pembayaran atau informasi keuangan, dan selalu menggunakan saluran kontak resmi jika ada sesuatu yang tampak mencurigakan.
Manajemen lingkungan, perangkat, dan kontinuitas email.
Selain email itu sendiri, solusi keamanan email yang komprehensif harus mempertimbangkan ekosistem tempat email tersebut digunakan: perangkat, aplikasi, saluran kolaborasi lainnya, dan ketersediaan layanan email itu sendiri.
Pertama, sangat penting untuk selalu memperbarui semua perangkat lunak Anda : sistem operasi, peramban, klien email, aplikasi perkantoran, dan komponen lain yang berinteraksi dengan pesan. Pembaruan biasanya mencakup tambalan keamanan untuk kerentanan yang banyak dieksploitasi oleh penyerang.
Kedua, disarankan untuk secara teratur meninjau aplikasi dan ekstensi browser yang terpasang , menghapus aplikasi yang tidak perlu atau tidak terverifikasi dengan jelas. Setiap aplikasi tambahan merupakan titik masuk potensial, terutama pada perangkat yang menangani data sensitif.
Meningkatnya tren kerja jarak jauh dan penggunaan perangkat seluler berarti bahwa keamanan email pada ponsel pintar, tablet, dan laptop di luar kantor harus menjadi prioritas . Kebijakan manajemen perangkat seluler (MDM) harus mewajibkan enkripsi perangkat, penguncian otomatis, penghapusan data jarak jauh jika hilang atau dicuri, dan koneksi hanya ke jaringan yang aman.
Terhubung ke email dari jaringan Wi-Fi publik yang tidak aman (di kafe, bandara, hotel) menimbulkan risiko tambahan, karena lingkungan ini lebih mudah dieksploitasi untuk mencegat lalu lintas atau menyiapkan titik akses ilegal. Kebijakan perusahaan yang baik harus membatasi atau melindungi jenis koneksi ini menggunakan VPN dan kontrol akses tambahan.
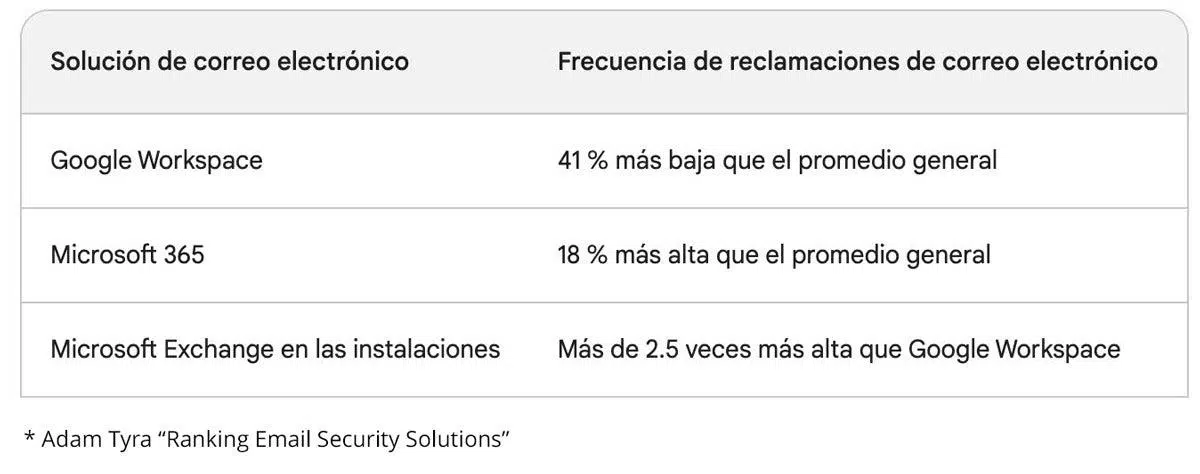
Terkait kelangsungan bisnis, email sangat penting sehingga gangguan yang berkepanjangan dapat melumpuhkan operasional perusahaan. Oleh karena itu, banyak organisasi memilih solusi yang menyediakan kotak masuk darurat yang selalu tersedia . Jika platform utama (misalnya, solusi SaaS seperti Microsoft 365 ) mengalami kegagalan, kotak masuk ini akan diaktifkan secara otomatis sehingga staf dapat terus mengirim dan menerima pesan.
Terakhir, kepatuhan dan pelestarian bukti harus dipertimbangkan. Layanan pengarsipan otomatis dan anti-perubahan memungkinkan email untuk disimpan selama periode yang dipersyaratkan oleh peraturan, menjamin integritasnya, dan membuatnya tersedia untuk audit atau investigasi bahkan jika email tersebut dihapus atau diubah di kotak surat pengguna.
Kebijakan keamanan email, audit, dan tata kelola
Teknologi saja tidak cukup. Solusi keamanan email yang matang perlu didukung oleh kebijakan yang jelas, proses yang terdefinisi dengan baik, dan tinjauan berkala untuk memastikan bahwa semuanya diterapkan secara konsisten.
Kebijakan penggunaan email harus menentukan bagaimana data ditangani, dibagikan, dan disimpan di saluran ini: jenis informasi apa yang dapat dikirim, kapan enkripsi diperlukan, bagaimana lampiran dikelola, apa yang dilarang (misalnya, mengirim kata sandi atau detail bank tanpa perlindungan), dan bagaimana prosedur untuk melaporkan insiden atau email yang mencurigakan.
Penting agar kebijakan ini mudah dipahami, mudah ditemukan, dan menjadi bagian dari proses orientasi karyawan baru. Selain itu, kebijakan ini harus ditinjau secara berkala dan dikomunikasikan setiap kali ada perubahan yang relevan, serta meminta karyawan untuk mengkonfirmasi persetujuan mereka.
Kebijakan harus selaras dengan hukum privasi dan perlindungan data yang berlaku , baik yang bersifat umum (seperti GDPR di Eropa) maupun yang spesifik untuk sektor tertentu. Ini mencakup aspek-aspek seperti periode penyimpanan email, batasan pengiriman data pribadi, persyaratan enkripsi, kewajiban pemberitahuan pelanggaran, dan kontrol terhadap penyedia pihak ketiga.
Di organisasi besar atau organisasi dengan banyak lingkungan Microsoft 365 (karena merger, akuisisi, anak perusahaan, dll.), manajemen dapat menjadi kompleks. Dalam kasus seperti itu, alat administrasi multi-tenant sangat berharga , memungkinkan Anda untuk melihat konfigurasi keamanan setiap lingkungan secara sekilas, membandingkannya dengan templat perusahaan, dan memperbaiki penyimpangan apa pun secara terpusat.
Penyedia layanan terkelola (MSP) yang mengelola infrastruktur dari berbagai UKM juga mendapat manfaat dari pandangan terpadu ini, karena menyederhanakan pemeliharaan kebijakan keamanan email yang konsisten di puluhan atau ratusan klien yang berbeda.
Secara keseluruhan, semua elemen ini—otentikasi domain, analisis canggih berbasis AI, MFA tahan phishing, enkripsi otomatis, pelatihan berkelanjutan, kontrol perangkat, pengarsipan kepatuhan, dan kebijakan yang jelas—membentuk strategi keamanan email berlapis . Pendekatan ini secara signifikan mengurangi kemungkinan serangan email yang berhasil dan meminimalkan dampaknya ketika serangan tersebut berhasil melewati pertahanan.
