- VPN hanya mengenkripsi lalu lintas antara perangkat Anda dan servernya serta menyembunyikan alamat IP Anda, tetapi tidak menggantikan enkripsi HTTPS antara browser Anda dan web.
- Jika suatu halaman tidak menggunakan HTTPS, server VPN ↔ jalur web tetap menggunakan HTTP biasa dan data Anda dapat dicegat atau dimodifikasi.
- VPN meningkatkan privasi Anda dari ISP dan jaringan publik, tetapi tidak mencegah risiko situs web yang tidak aman atau berbahaya, atau memperbaiki kekurangan situs web tersebut.
- Opsi paling aman adalah menggabungkan VPN dengan HTTPS dan menghindari pengiriman informasi sensitif ke situs yang ditandai oleh browser sebagai tidak aman.
Ketika seseorang mengatakan kepada Anda untuk "gunakan VPN dan semuanya beres," kenyataannya jauh lebih kompleks. VPN bukanlah solusi ajaib yang menyelesaikan semua masalah keamanan , terutama ketika Anda mengunjungi situs web yang tidak menggunakan HTTPS atau salah konfigurasi. Memahami batasan perlindungan ini adalah kunci untuk menghindari rasa aman palsu saat menjelajah internet.
Bayangkan situasi yang sangat umum ini: Anda mengunjungi situs web yang telah Anda gunakan selama bertahun-tahun, dan tiba-tiba peramban Anda memperingatkan bahwa situs tersebut tidak lagi memiliki ikon gembok keamanan dan tidak menggunakan HTTPS . Seseorang memberi tahu Anda bahwa jika Anda terhubung melalui VPN, "tidak akan terjadi apa-apa" karena informasi Anda dikirim dengan aman. Namun, yang lain mengatakan bahwa VPN hanya melindungi data Anda hingga ke servernya, tetapi tidak dari situs web ke VPN. Siapa yang benar, dan apa sebenarnya yang terjadi pada data Anda selama perjalanan tersebut?
Sebenarnya apa itu VPN dan bagian koneksi mana yang dilindunginya?

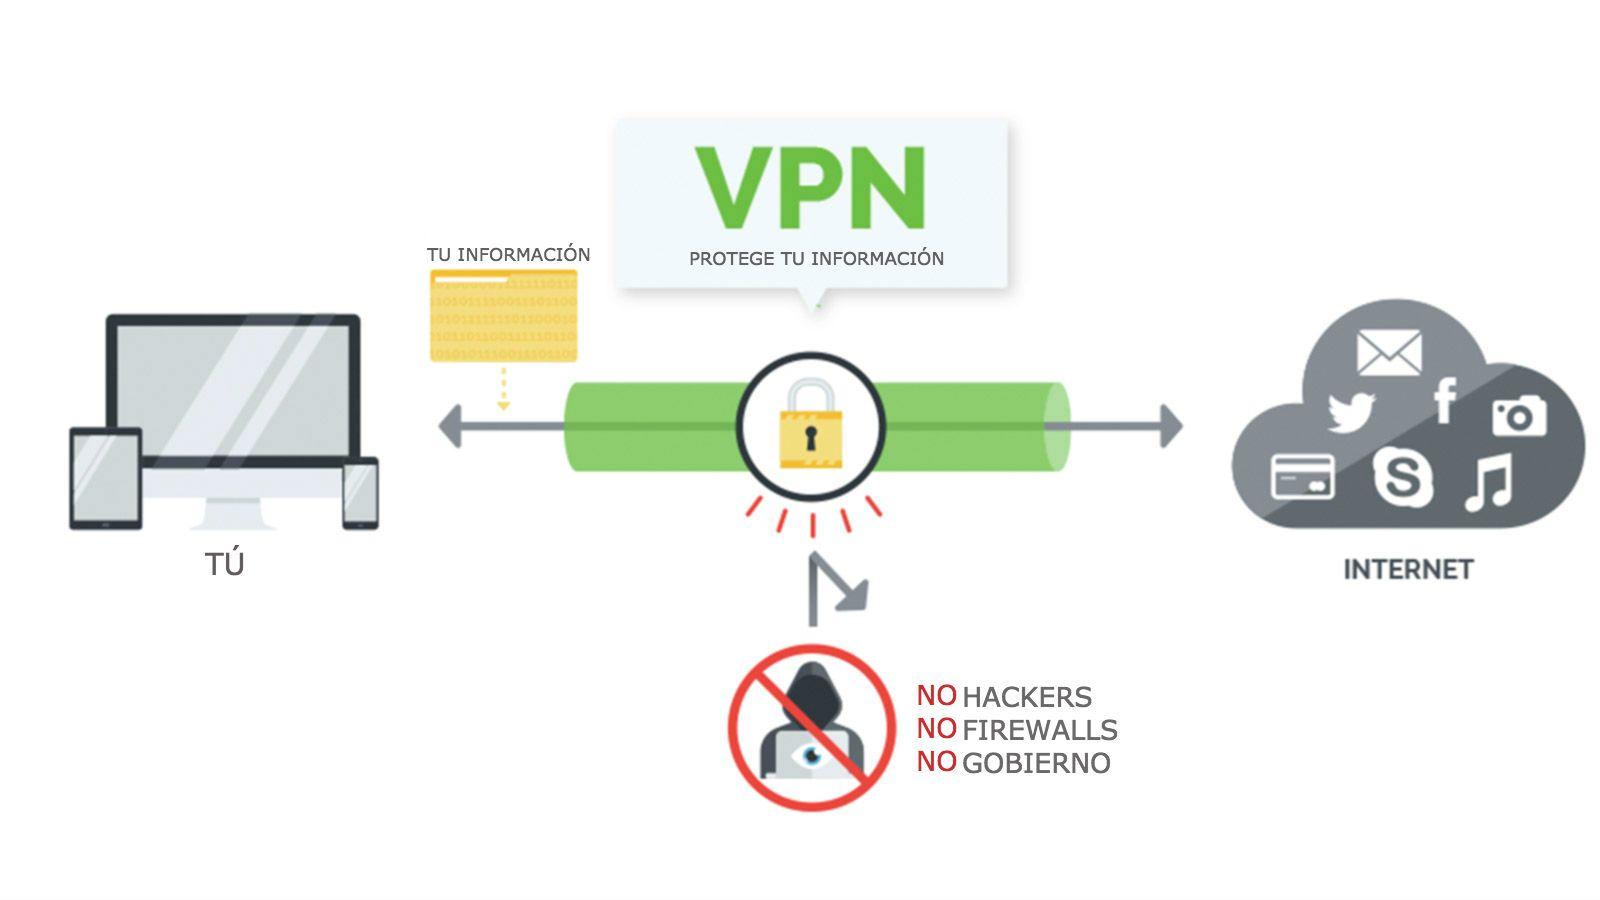
Sebelum kita membahas seluk-beluk HTTPS dan situs web yang tidak aman, ada baiknya kita mengklarifikasi apa fungsi VPN secara teknis. VPN menciptakan terowongan terenkripsi antara perangkat Anda dan server VPN . Semua yang keluar dari ponsel, komputer, atau tablet Anda dan menuju internet pertama-tama melewati terowongan ini.
Ini berarti bahwa dari titik akses internet Anda (Wi-Fi rumah Anda, jaringan kantor Anda, atau Wi-Fi publik di bar) ke server VPN, lalu lintas dienkripsi . Siapa pun di antaranya (penyedia internet Anda, administrator jaringan, atau penyerang di jaringan Wi-Fi terbuka) hanya akan melihat data terenkripsi, bukan isi dari apa yang Anda kirim atau terima.
Namun, begitu data Anda meninggalkan server VPN dan mencapai situs web yang Anda kunjungi, data tersebut tidak lagi dilindungi oleh terowongan tersebut. Dari VPN ke situs web, koneksi Anda berper behaves seperti pengguna lain : perlindungan (atau kurangnya perlindungan) bergantung pada apakah situs web tersebut menggunakan HTTPS, bagaimana server dikonfigurasi, dan faktor-faktor lainnya.
Itulah mengapa sering dikatakan bahwa VPN melindungi segmen "perangkat Anda ↔ server VPN" , tetapi tidak memiliki kendali langsung atas apa yang melewati server VPN ke server web tujuan. Segmen terakhir itulah yang penting untuk memahami apakah data Anda terkirim dengan aman atau tidak.
Perbedaan antara VPN dan HTTPS: dua lapisan perlindungan yang berbeda
Konsep VPN dan HTTPS seringkali disalahartikan seolah-olah keduanya sama, padahal keduanya adalah teknologi berbeda yang beroperasi pada tingkatan yang berbeda . Keduanya memang mengenkripsi data, tetapi tidak dengan cara yang sama atau pada titik yang sama dalam proses transmisi. Konsultasikan panduan keamanan peramban web kami.
HTTPS adalah perluasan dari HTTP yang menggunakan enkripsi TLS/SSL. Saat Anda melihat ikon gembok di bilah alamat, itu berarti ada enkripsi ujung-ke-ujung antara browser Anda dan server web . Tidak ada pihak ketiga (termasuk penyedia internet Anda atau VPN itu sendiri) yang dapat melihat isi halaman secara tepat, kata sandi Anda, atau data apa pun yang Anda kirim ke situs tersebut.
Di sisi lain, VPN mengenkripsi lalu lintas antara perangkat Anda dan servernya sendiri , tetapi tidak menentukan bagaimana server tersebut kemudian berkomunikasi dengan situs web. Jika situs web menggunakan HTTPS dengan benar, koneksi antara server VPN dan situs web juga dienkripsi. Jika situs web hanya menggunakan HTTP (tanpa 's'), bagian koneksi tersebut juga dienkripsi.
Sederhananya: VPN menangani "jalur ke internet ," sedangkan HTTPS menangani koneksi langsung antara browser Anda dan situs web yang ingin Anda kunjungi. Keduanya merupakan lapisan pelengkap, bukan pengganti.
Ketika semuanya dikonfigurasi dengan benar (VPN + HTTPS), Anda memiliki perlindungan ganda: ISP Anda tidak dapat melihat konten berkat VPN, dan VPN itu sendiri tidak dapat melihat konten HTTPS yang terenkripsi . Tetapi ketika salah satu lapisan tersebut hilang (misalnya, ketika situs web tidak menggunakan HTTPS), situasinya berubah secara signifikan.
Apa yang terjadi ketika Anda mengakses situs web tanpa HTTPS menggunakan VPN?
Mari kita pertimbangkan skenario yang Anda gambarkan: Anda mengunjungi situs web tanpa HTTPS, browser Anda menampilkan peringatan, dan Anda memutuskan untuk menggunakan VPN karena seseorang mengatakan itu "aman." Dalam hal ini, VPN Anda hanya melindungi Anda dari risiko tertentu, bukan semuanya.
Dari perangkat Anda ke server VPN, semuanya dienkripsi berkat VPN . Penyedia internet Anda, pemilik Wi-Fi, atau penyerang di sekitar Anda tidak dapat membaca secara pasti situs web mana yang Anda kunjungi atau data apa yang Anda masukkan (meskipun mereka dapat menyimpulkan beberapa pola lalu lintas, tetapi bukan konten detailnya).
Namun, dari server VPN ke situs web tanpa HTTPS, koneksinya murni HTTP, artinya teks biasa yang tidak terenkripsi . Pada segmen tersebut, siapa pun yang dapat memantau lalu lintas antara server VPN dan server web (misalnya, di jaringan perantara atau di penyedia situs web itu sendiri) dapat melihat kontennya.
Secara praktis, yang berubah adalah letak titik rentannya . Tanpa VPN, bagian koneksi yang tidak aman membentang dari perangkat Anda ke situs web. Dengan VPN, segmen yang tidak aman tersebut dipindahkan ke zona "server VPN ↔ situs web", tetapi masih ada selama situs web tersebut tidak menggunakan HTTPS.
Selain itu, penting untuk diingat bahwa dengan tidak menggunakan HTTPS, situs web host menerima data Anda dalam bentuk teks biasa . Ini berarti bahwa semua yang Anda kirim (nama pengguna, kata sandi, formulir, data pribadi) tiba di server situs tanpa enkripsi, dan oleh karena itu dapat dicegat atau disimpan secara tidak aman.
Apa yang dilindungi VPN ketika sebuah halaman tidak menggunakan HTTPS?
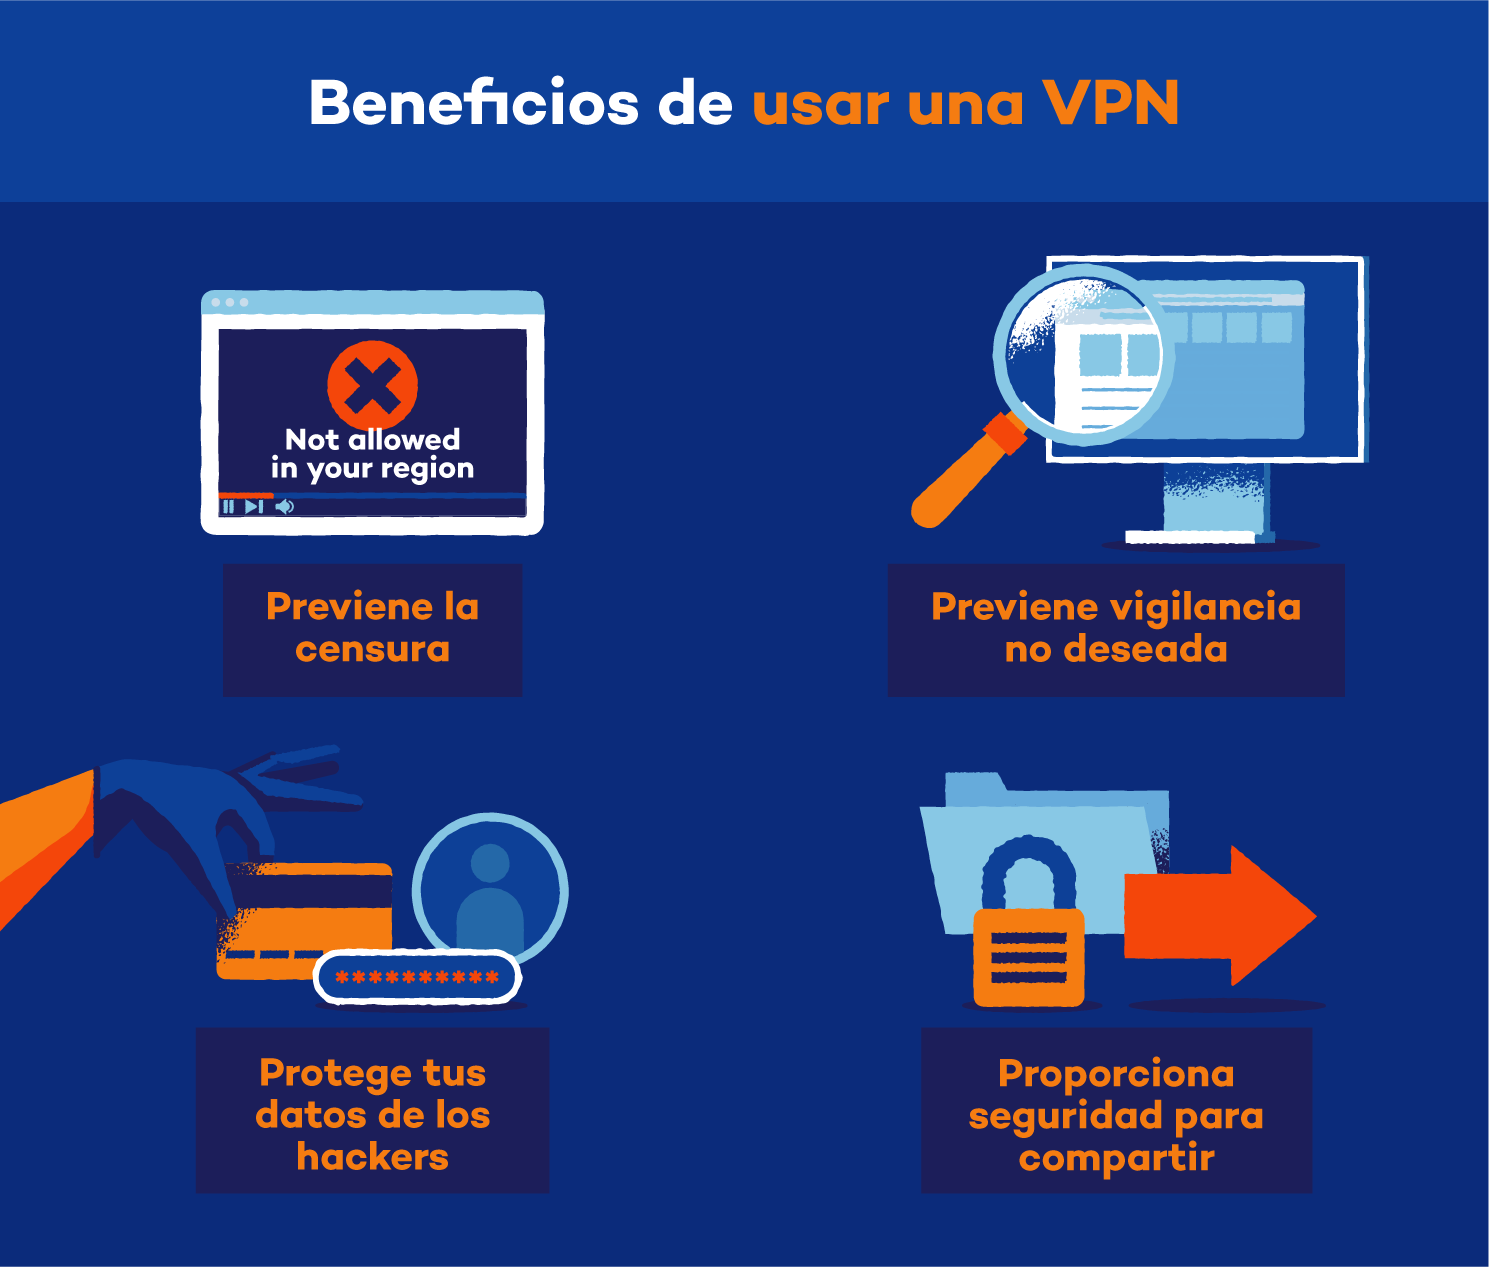
Terlepas dari keterbatasannya, VPN menawarkan beberapa manfaat yang berguna, bahkan saat menjelajahi situs web tanpa HTTPS. Keuntungan utama pertama adalah menyembunyikan alamat IP asli Anda . Situs yang Anda kunjungi tidak melihat alamat IP Anda, melainkan alamat IP server VPN.
Ini berarti bahwa situs web (dan pihak ketiga mana pun yang memiliki akses ke log-nya) tidak dapat dengan mudah menghubungkan aktivitas Anda dengan koneksi internet rumah Anda atau lokasi tepat Anda . Bagi banyak orang, lapisan anonimitas dasar ini sudah sangat penting, terutama saat mengakses situs web di mana mereka lebih memilih untuk tidak mengidentifikasi alamat IP asli mereka.
Hal lain yang dilindungi VPN adalah area terdekat dengan Anda, di mana risiko sehari-hari paling umum terjadi: VPN mencegah penyedia internet Anda melihat situs web mana yang Anda kunjungi dan isi aktivitas Anda di situs tersebut (meskipun mereka dapat mengetahui bahwa Anda menggunakan VPN). VPN juga melindungi dari pengintaian di jaringan publik, seperti penyerang klasik di Wi-Fi bandara atau hotel.
Singkatnya: VPN melindungi Anda dari mata-mata di sekitar (ISP, administrator jaringan, penyerang lokal) dan menyembunyikan alamat IP Anda dari web , tetapi VPN tidak secara ajaib mengubah situs web yang tidak aman menjadi lingkungan yang aman untuk memasukkan data sensitif.
Hal-hal yang TIDAK dapat dilakukan VPN pada situs web tanpa HTTPS
Sumber kebingungan terbesar adalah apa yang tidak dapat dilakukan VPN. VPN tidak secara otomatis mengenkripsi koneksi antara server VPN dan situs web jika situs web tersebut tidak menerapkan HTTPS. Segmen tersebut akan tetap rentan terhadap penyadap di dekat server situs web atau di infrastruktur perantara.
VPN juga tidak dapat mencegah situs web itu sendiri untuk melihat dan menyimpan data yang Anda kirimkan dalam bentuk teks biasa . Jika Anda memasukkan nama pengguna dan kata sandi Anda di halaman HTTP, situs web tersebut menerima kredensial tersebut apa adanya, tanpa perlindungan. Jika halaman tersebut memiliki celah keamanan, diretas, atau administrator tidak mengelola data tersebut dengan benar, kredensial Anda bisa bocor.
Keterbatasan penting lainnya: VPN pada dasarnya tidak melindungi Anda dari situs web berbahaya . Jika sebuah halaman adalah penipuan phishing, yang mencoba menipu Anda untuk memasukkan data atau mengunduh malware, VPN tidak akan mencegah Anda jatuh ke dalam perangkap. Anda dapat tetap "anonim" berkat alamat IP VPN, tetapi Anda tetap rentan terhadap penipuan.
Selain itu, penting untuk diingat bahwa penyedia VPN Anda, tergantung pada kebijakan pencatatan dan yurisdiksinya, mungkin dapat melihat metadata tentang aktivitas Anda (domain mana yang Anda kunjungi, kapan, berapa banyak lalu lintas yang Anda hasilkan, dll.). Pada situs web tanpa HTTPS, mereka secara teknis bahkan dapat melihat konten jika mereka mencegat lalu lintas dari VPN ke situs web, jadi kepercayaan pada penyedia adalah faktor kunci lainnya.
Terakhir, VPN tidak menyelesaikan masalah seperti kerentanan sistem operasi, malware pada perangkat Anda, atau praktik keamanan dasar yang buruk . Jika komputer Anda terinfeksi, hampir tidak ada bedanya apakah Anda menggunakan VPN atau tidak: program jahat dapat membaca apa yang Anda ketik sebelum dienkripsi. Untuk mengurangi risiko ini, gunakan perangkat lunak keamanan siber.
Jadi, siapa yang benar tentang perlindungan VPN?
Kembali ke pendapat yang Anda terima, ada kebenaran di kedua pendapat tersebut, tetapi ada nuansanya. Siapa pun yang memberi tahu Anda bahwa VPN hanya melindungi dari perangkat Anda ke server VPN benar mengenai enkripsi lalu lintas : memang di situlah VPN memastikan bahwa data dikirim dalam keadaan terenkripsi.
Namun, pandangan itu kurang tepat jika menyangkut identitas dan privasi. VPN juga memengaruhi bagaimana situs web memandang Anda, karena mereka mendeteksi alamat IP server VPN, bukan alamat IP Anda sendiri . Dalam hal ini, identitas Anda memang terlindungi selama seluruh koneksi, bahkan di bagian HTTPS yang tidak terenkripsi.
Di sisi lain, mereka yang mengklaim bahwa "VPN melindungi Anda tidak peduli bagaimana informasi dikirim" terlalu menyederhanakan dan ini bisa menyesatkan . Jika halaman tersebut tidak menggunakan HTTPS, informasi tersebut TIDAK dienkripsi ujung-ke-ujung, dan sebagian koneksi tetap rentan.
Cara paling akurat untuk menjelaskannya adalah: VPN melindungi koneksi Anda dari pihak-pihak tertentu (ISP, jaringan lokal, beberapa pengamat perantara) dan menyembunyikan alamat IP Anda, tetapi tidak menggantikan enkripsi HTTPS antara browser Anda dan situs web . Tanpa HTTPS, bagian terakhir dari perjalanan tersebut tidak akan pernah sepenuhnya aman.
Oleh karena itu, dalam kasus khusus halaman yang memperingatkan Anda bahwa halaman tersebut tidak lagi menggunakan HTTPS, hanya menggunakan VPN saja tidak membuatnya sepenuhnya aman untuk memasukkan kata sandi atau data sensitif . VPN dapat meningkatkan privasi Anda dan mengurangi risiko tertentu, tetapi tidak menghilangkan masalah mendasar: situs web tersebut tidak menawarkan enkripsi ujung-ke-ujung.
Risiko praktis menggunakan situs web tanpa HTTPS bahkan dengan VPN
Di luar teori, penting untuk memahami risiko spesifik yang Anda ambil ketika terus menggunakan situs web tanpa HTTPS, bahkan dengan VPN. Yang pertama adalah pencurian kredensial atau data pribadi di bagian yang tidak terenkripsi . Jika seseorang mendapatkan akses ke lalu lintas antara VPN dan situs web, mereka dapat membaca apa yang Anda kirim.
Hal ini juga meningkatkan kemungkinan serangan man-in-the-middle antara VPN dan server situs web. Tanpa HTTPS, tidak ada verifikasi yang kuat bahwa Anda berkomunikasi dengan server yang sah , yang membuka pintu bagi penyerang untuk menyamar sebagai situs web pada titik tersebut.
Masalah lainnya adalah integritas data tidak terjamin . Dengan HTTPS, jika seseorang memodifikasi konten di tengah proses, browser akan mendeteksinya. Tanpa HTTPS, penyerang dapat menyuntikkan kode berbahaya ke halaman yang dimuat dari web, bahkan jika Anda menggunakan VPN tanpa menyadarinya.
Selain itu, aktivitas penjelajahan Anda mungkin akan diperiksa secara mendalam oleh server situs web atau oleh perantara di tahap akhir. Menggunakan VPN tidak mencegah konten dikirim tanpa enkripsi ke server yang tidak aman , sehingga privasi Anda tetap sebagian terganggu.
Terakhir, banyak situs web yang telah kehilangan atau menonaktifkan HTTPS seringkali kurang terawat atau sudah ketinggalan zaman . Hal ini meningkatkan risiko kerentanan serius lainnya dan kemungkinan data Anda dapat dikompromikan oleh serangan pada server itu sendiri, sesuatu yang tidak dapat dicegah oleh VPN.
Praktik terbaik saat menggunakan VPN dengan situs web yang tidak aman
Mengingat semua hal di atas, idealnya Anda harus menggunakan VPN sebagai lapisan perlindungan tambahan, tetapi tetap gunakan akal sehat saat mengunjungi situs web yang tidak aman. Rekomendasi pertama sederhana: hindari masuk atau memasukkan data sensitif di halaman tanpa HTTPS , bahkan jika Anda berada di balik VPN.
Jika karena alasan tertentu Anda tidak memiliki alternatif lain (misalnya, layanan lama yang hanya berfungsi dengan cara ini), pertimbangkan untuk membuat kredensial khusus dan jangan menggunakan kembali kata sandi yang sama yang Anda gunakan di situs lain. Dengan cara ini, jika kredensial Anda disalahgunakan, kerugiannya akan lebih kecil.
Praktik baik lainnya adalah selalu memeriksa peringatan peramban Anda . Jika peramban modern Anda memperingatkan bahwa suatu halaman tidak aman atau sertifikatnya tidak valid, anggaplah itu serius. VPN tidak mengesampingkan peringatan ini, dan sebaiknya batalkan saja jika situs tersebut tampak tidak dapat dipercaya.
Sebaiknya Anda juga memilih penyedia VPN dengan reputasi baik, kebijakan tanpa pencatatan data yang jelas, dan enkripsi yang kuat . Jika Anda akan mengalihkan kepercayaan Anda dari ISP ke VPN, setidaknya pastikan itu adalah perusahaan yang bereputasi dan transparan; atau pertimbangkan opsi VPN mandiri yang canggih.
Terakhir, pastikan sistem Anda selalu diperbarui, gunakan peramban yang baik, dan, jika memungkinkan, aktifkan fitur seperti HTTPS-Only atau ekstensi yang memaksa penggunaan HTTPS saat halaman mengizinkannya. Meskipun ini tidak akan menyelesaikan kasus di mana situs tersebut sama sekali tidak menawarkan HTTPS, hal ini membantu meminimalkan koneksi tidak aman yang tidak disengaja.
Melihat semua yang telah kita bahas, jelas bahwa VPN adalah alat yang sangat berguna untuk meningkatkan privasi dan keamanan koneksi Anda, tetapi VPN tidak menggantikan HTTPS atau memperbaiki kerentanan situs web yang kurang aman . Ungkapan "VPN melindungi segalanya" jauh dari kenyataan teknis: VPN melindungi Anda dari pihak-pihak tertentu, menyembunyikan alamat IP Anda, dan memperkuat penjelajahan Anda, tetapi jika sebuah situs web telah berhenti menggunakan HTTPS, Anda masih akan memiliki titik lemah pada tahap akhir koneksi dan saat berinteraksi dengan server situs web tersebut. Oleh karena itu, keputusan untuk mempercayakan data Anda kepada VPN harus didasarkan pada risiko ini, bukan pada rasa kebal yang terkadang dikaitkan dengan VPN.