- התקפות DDoS רוויות משאבי רשת, שרתים ויישומים, וגורמות לחוסר זמינות ולהפסדים כלכליים ותדמיתיים חמורים.
- ישנן התקפות נפחיות, תשישות מצבים והתקפות אפליקציות, כל אחת מכוונת לשכבות שונות של התשתית.
- הגנה יעילה דורשת ארכיטקטורה גמישה, ניטור מתמשך ופתרונות אנטי-DDoS ברשת, בענן ובמחשוב קצה.
- שירותים מנוהלים וצוותי המומחים של המפעיל משפרים את הזיהוי, המיגון וההמשכיות העסקית לנוכח התקפות DDoS.
אבטחת סייבר המתמקדת בהגנה על רשתות מפני מתקפות DDoS הפכה קריטית עבור כל חברה בעלת נוכחות מקוונת. אנחנו כבר לא מדברים רק על תאגידים גדולים או תשתיות קריטיות: כל ארגון שמסתמך על השירותים המקוונים שלו עלול ליפול קורבן למתקפת מניעת שירות.
התקפות אלו לא רק מורדות אתר אינטרנט או אפליקציה, אלא גם עלולות לגרום להפסדים כספיים, נזק תדמיתי, עונשים רגולטוריים , ובמקרים רבים לשמש כמסך עשן לפריצות חמורות יותר. הבנת האופן שבו פועלות התקפות מניעת שירות, אילו סוגים קיימים ואילו אמצעים ספציפיים ניתן לנקוט כדי לצמצם אותן חיונית לשמירה על המשכיות עסקית.
מהי מתקפת מניעת שירות (DoS) ומה מבדיל בינה לבין מתקפת DDoS?
מתקפת מניעת שירות (DoS) היא פעולה מכוונת שבה פושע סייבר משתמש במחשב יחיד או בקבוצה מוגבלת מאוד של משאבים כדי להציף שירות ספציפי, בדרך כלל על ידי הפניית כמות גדולה של תעבורה לכתובת IP ספציפית. המטרה פשוטה: לכווץ את משאבי השרת כך שהוא יפסיק להגיב לבקשות לגיטימיות.
הצורה הקלאסית של מתקפת DoS כוללת שליחת מספר עצום של חבילות (בלוקי נתונים) לכתובת ה-IP של היעד, ועולה על קיבולת השרת. כאשר נפח הבקשות עולה על הזיכרון, המעבד או רוחב הפס הזמינים, המערכת אינה יכולה עוד לעבד חיבורים לגיטימיים, והשירות הופך לבלתי שמיש או איטי ביותר.
אסטרטגיה נפוצה נוספת היא להתמקד ברוחב הפס . במקום לנסות למצות את המשאבים הפנימיים של השרת, התוקף שואף למלא לחלוטין את רוחב הפס של קו התקשורת. גם אם חומת האש או המסננים חוסמים תעבורה זדונית, עומס ברשת כבר נוצר, וחוויית המשתמש נפגעת קשות.
כאשר אותו מושג מוכפל במאות, אלפי או אפילו מיליוני מקורות, אנו עוברים ממתקפת DoS למתקפת מניעת שירות מבוזרת (DDoS) , שהיא הרבה יותר מורכבת לזיהוי ובלימה, משום שנראה שהתעבורה הזדונית מגיעה ממספר רב של משתמשים שונים הפזורים ברחבי העולם.
מהי מתקפת DDoS וכיצד פועלות בוטנטים?
מתקפת DDoS (Distributed Denial of Service - מניעת שירות מבוזרת) מורכבת משימוש במספר מכשירים פרוצים כדי לשגר גל גדול ומתואם של תעבורה כנגד מטרה: שרת אינטרנט, ממשק API, DNS, VPN ארגוני, או, באופן כללי, כל שירות החשוף לאינטרנט.
התוקף הדביק בעבר מחשבים, שרתים, מכשירי IoT, סמארטפונים וציוד מחובר אחר כדי להפוך אותם לבוטנטים או מחשבי זומבי . מכשירים אלה נשלטים מרחוק באמצעות תוכנות זדוניות, וברגע קבוע מראש, פושע הסייבר מורה לכל הרשת לשלוח בקשות מסיביות ליעד עד שהיא מוצפת.
בפועל, הצפה זו יכולה להתבטא כבקשות HTTP, שאילתות DNS, חבילות UDP או חיבורי TCP שנראות רגילות . מכיוון שהתעבורה מגיעה מאלפי כתובות IP שונות ויכולה לדמות מאוד לזו של משתמשים לגיטימיים, ההבחנה בין פעילות לגיטימית לפעילות זדונית הופכת לקשה הרבה יותר, והזיהוי הופך לאתגר של ממש.
יתר על כן, בתרחישים רבים, התקפות DDoS משמשות כהסחת דעת כדי להסתיר חדירות חמורות יותר . בעוד שצוות ה-IT מתמקד בשיקום השירות ובלימת תעבורה, תוקפים יכולים לנסות לנצל פגיעויות, לגנוב נתונים או לנוע לרוחב הרשת הפנימית.
לכן, הגנה מפני DDoS חייבת לשלב מניעה, גילוי מוקדם והפחתת נזקים אוטומטית , יחד עם תכנון טוב של תגובה לאירועים, כדי להימנע מליפול למלכודת של התמקדות אך ורק בחוסר זמינות השירות.
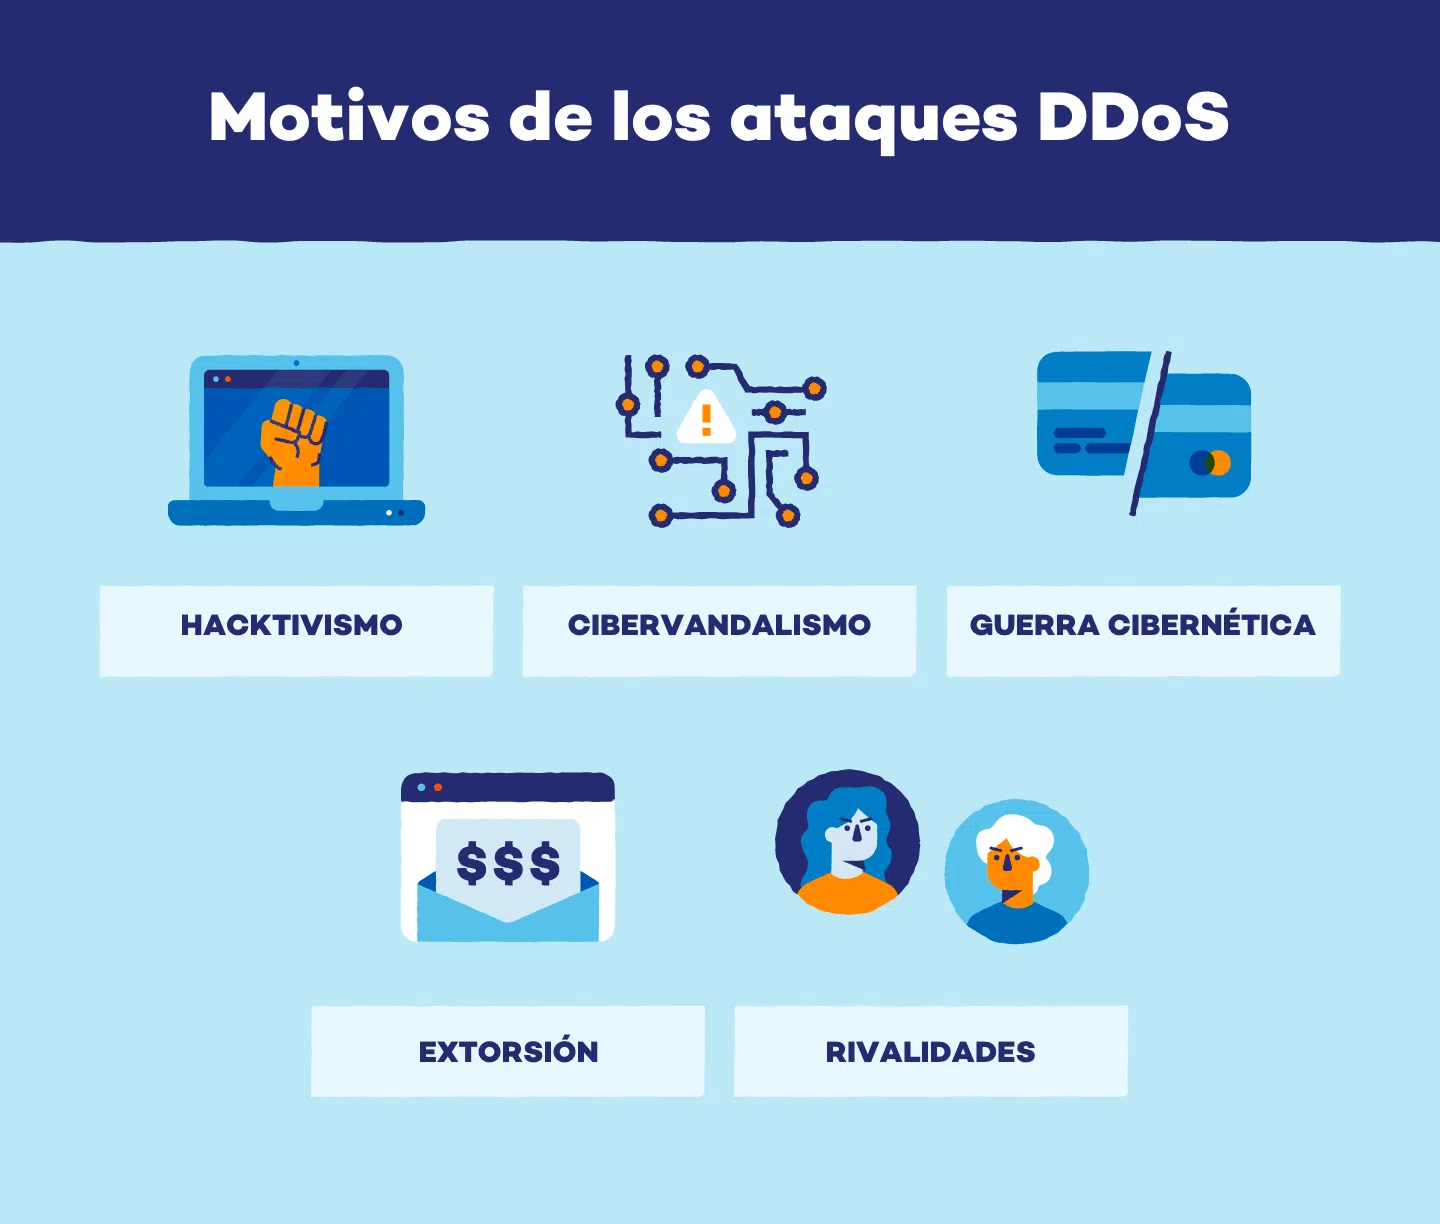
מניעים נפוצים מאחורי מתקפות DDoS
רחוקים מלהיות מתקפות חסרות טעם, אירועי מניעת שירות מונעים לעתים קרובות על ידי אינטרסים כלכליים, אידיאולוגיים, תחרותיים או אפילו אישיים . הבנת הסיבות לכך עוזרת להעריך את הסיכון ולהכין טוב יותר תוכניות תגובה.
אחת המניעים הישירים ביותר היא סחיטה כספית . התוקף מבצע מתקפת DDoS נגד החברה, משתקת את שירותיה המקוונים, ולאחר מכן דורש תשלום (בדרך כלל במטבעות קריפטוגרפיים) בתמורה לעצירת המתקפה. בעסקים התלויים במידה רבה בנוכחותם המקוונת, כל שעה של השבתה עלולה לגרום להפסדים משמעותיים, מה שמגביר את הלחץ להיכנע לסחיטה.
התקפות המבוססות על "צדק אישי" נפוצות גם הן, ומתרחשות כאשר אדם או קבוצה מטפחים עוינות כלפי חברה או ארגון ספציפיים. אלה יכולים להיות לקוחות ממורמרים, עובדים לשעבר או אנשים המאמינים שהחברה פעלה בצורה לא הוגנת, והם משתמשים בהתקפות DDoS כצורה של נקמה כדי לפגוע בתדמית הציבורית שלה.
בתחום הצדק החברתי או ההאקטיביזם , קבוצות מסוימות משגרות התקפות DDoS כצורה של מחאה דיגיטלית. המטרה היא להעלות את המודעות למטרה פוליטית, חברתית או סביבתית על ידי שיתוק אתרי האינטרנט של ממשלות, כלי תקשורת, מוסדות פיננסיים או חברות הקשורות למחלוקת שהן רוצות לגנות.
ברמה קריטית יותר, מתפתחת לוחמת סייבר או לוחמה דיגיטלית , שבה מתקפות DDoS משמשות ככלי במסגרת סכסוכים גיאופוליטיים. כאן, המטרות הן בדרך כלל תשתיות קריטיות: מפעילי תקשורת, חברות אנרגיה, מערכות תחבורה, מתקני בריאות, מנהלים ציבוריים או שירותים פיננסיים, המבקשים ליצור חוסר יציבות או לחץ על מדינה יריבה.
תחרות לא הוגנת קיימת גם כן: חלק מהחברות, באופן בלתי חוקי לחלוטין, פונות למתקפות DDoS נגד מתחרותיהן כדי להרוס את החנויות המקוונות שלהן, להפסיק מבצעים מרכזיים או לפגוע בתפיסת האמינות של המותג המותקף.
לבסוף, ישנם פושעי סייבר המונעים על ידי מומחיות טכנית ומוניטין בקהילה המחתרתית . הם מבקשים להפגין את כישוריהם, לשתף יומני התקפות מוצלחות, או אפילו להשתמש בהם כתיק עבודות כדי שייגייסו מאוחר יותר על ידי חברות בעלות שווי נקי גבוה לתפקידי צוות אדום או מבחני מאמץ מבוקרים.
ההשפעה האמיתית של מתקפות DDoS על עסקים
ההשלכות של מתקפת DDoS שבוצעה היטב חורגות הרבה מעבר להפסקה זמנית פשוטה. השפעתה מתורגמת להפסדים כספיים ישירים, נזק תפעולי משני והשפעות ארוכות טווח על המוניטין ועל תאימות לתקנות.
מנקודת מבט כלכלית, חוסר זמינות או הידרדרות של השירות מתורגמים לאובדן מכירות (במסחר אלקטרוני, בנקאות מקוונת, SaaS וכו'), לעלייה בהחזרות או ביטולים ועומס יתר על ערוצי שירות הלקוחות, המוצפים בתלונות ופניות עקב הפסקת השירות.
ברמה התפעולית, מתקפת DDoS יכולה לחסום יישומים פנימיים קריטיים , לשבש כלי שיתוף פעולה, CRM, ERP או מערכות כרטוס, ולהפחית באופן דרסטי את הפרודוקטיביות. אם המתקפה נמשכת, לא נדיר שהיא תגרום לשגיאות בתהליכים עסקיים, אובדן נתוני טרנזקציות שוטפים או הפרות של הסכמי רמת שירות (SLA) עם לקוחות.
גם המוניטין של החברה נפגע. ידיעות על מתקפה מוצלחת מתפשטות במהירות ויכולות להוביל לאובדן אמון מצד לקוחות, שותפים ומשקיעים. אירוע חמור בודד יכול לעורר חקירות רגולטוריות ולהטיל ספק בבשלות הסייבר של הארגון.
במגזרים מוסדרים, זמינות שירותים היא גם דרישה חוקית . תקנות כמו GDPR, PCI-DSS, HIPAA, ובספרד, מסגרת הביטחון הלאומית (ENS) דורשות להבטיח את המשכיותם של שירותים מסוימים והגנה על נתונים אישיים מפני השבתה ממושכת. מתקפת DDoS שמשביתה מערכות קריטיות עלולה להוביל לעונשים וחובות הודעה לרשויות.
לכן, לא ניתן לראות בטיפול בהפחתת תקלות DDoS כמותרות אופציונליות, אלא כחלק מרכזי באסטרטגיית ניהול הסיכונים והמשכיות העסקית הכוללת של החברה .
סוגים עיקריים של מתקפות DDoS
מתקפות DDoS התפתחו בנפח ובתחכום, וכיום הן מסווגות בדרך כלל לשלוש קטגוריות עיקריות: נפחיות, תשישות משאבים או מצב, ורמת האפליקציה . כל סוג מנצל חולשות שונות בתשתית.
בהתקפות נפחיות , המטרה היא להרוות את רוחב הפס הזמין של הרשת. נוצרת כל כך הרבה תעבורה לעבר הקורבן שרוחב הפס של רשת התקשורת הרחבה (WAN) מתמלא יתר על המידה, מה שהופך שירותים אחרים לבלתי נגישים. כתובת ה-IP הממוקדת אינה צריכה להיות משויכת לשרת ספציפי; היא פשוט צריכה להיות מנותבת באינטרנט.
כמה מהדוגמאות הידועות ביותר הן UDP Floods , אשר שולחות כמויות גדולות של חבילות UDP ללא כל תגובה צפויה, והתקפות DNS Reflection/Amplification , בהן שרתי DNS פתוחים משמשים להגברת התעבורה לעבר הקורבן. גם אם חומות אש משמיטות את החבילות הללו, אם רוחב הפס במורד הזרם רווי, התוקף ישיג את מטרתו.
בהתקפות של תשישות מצבים או משאבים , המטרה כבר אינה רוחב פס גדול, אלא יכולות העיבוד של התקנים בעלי מצבים: חומות אש, IPS, מאזני עומסים או שרתי TCP עצמם. התקנים אלה מתחזקים טבלאות מצבי חיבור, וכל ערך צורך זיכרון ומשאבים.
מבול SYN הקלאסי שולח מטח של חבילות SYN שפותחות חיבורים חצי מבוססים אך לעולם אינן משלימות אותם במלואם, וממלאות את הטבלה עד שהיא לא יכולה להכיל עוד ערכים. בינתיים, מבול חיבורי TCP יכול להשתמש בחיבורי TCP שנראים לגיטימיים, אך בקצב מהיר יותר ממה שחומת האש יכולה לעבד אותם, תוך ניתוק התקשורת עבור שירותים מאחורי חומת האש ואף פגיעה בקישוריות LAN-DMZ.
לבסוף, התקפות ברמת האפליקציה (שכבה 7) מתמקדות במיצוי משאבים ספציפיים של שירות מסוים, כגון מעבד, זיכרון או מספר הפעלות בו זמנית בשרת אינטרנט. הן נוטות להיות שקטות יותר מכיוון שהן יכולות להיווצר עם נפחי תעבורה נמוכים יחסית ולעתים קרובות מקורן במכונה אחת.
דוגמאות אופייניות הן Slowloris , אשר פותח חיבורי HTTP רבים לשרת ושומר אותם פתוחים על ידי שליחת כותרות לא שלמות למשך פרקי זמן ארוכים, RUDY , אשר שולח בקשות עם גוף ארוך ואיטי מאוד, או THC-SSL , אשר כופה משא ומתן מחדש רב של TLS/SSL כדי להרוות את המעבד של שרת ה-HTTPS.
תפקידו של מטוס הבקרה והתקפות הצפות חיבוריות
בתוך רשת מודרנית, חיוני להבחין בין מישור הנתונים למישור הבקרה . הראשון אחראי על העברת חבילות במהירות גבוהה, בעוד שהשני מטפל בניתוב, ניהול סשנים והחלטות פרוטוקול. מישור הבקרה הוא, למעשה, "המוח" של התקן הרשת.
התקפות הצפה של חיבורים (Connection Flood) מתוכננות במיוחד כדי להציף את מישור הבקרה ואת המערכות המנהלות חיבורים. התוקף מנסה לפתוח מספר עצום של הפעלות בו זמנית לשרת או להתקן רשת (לדוגמה, באמצעות הצפה של SYN או גרסאות דומות), מבלי להשלים אותן בהצלחה.
בעוד שמערכת היעד מקדישה משאבים לניהול חיבורים לא שלמים אלה, ניצול הזיכרון והמעבד מתדלדלים . בסופו של דבר, המכשיר אינו יכול עוד לקבל בקשות לגיטימיות חדשות או פשוט קורס. מצב זה יכול להשפיע על שרתי אינטרנט, נתבים, מתגים, חומות אש ומאזני עומסים, לכן מומלץ להתייעץ עם ניתוחים מפורטים של ציוד הרשת.
כאשר מישור הבקרה נפגע בצורה זו, ההשפעה אינה מוגבלת לשירות בודד: היא עלולה להוביל לאובדן מסלול, נפילות של סשנס BGP, שיבושים במנהרת VPN , ובכלל, לחוסר יציבות בכל תשתית הרשת. לכן, הגנה על מישור בקרה זה היא בראש סדר העדיפויות בכל אסטרטגיית הגנה רצינית מפני DDoS.
שיטות עבודה מומלצות להגנה והפחתה מפני DDoS
הגנה יעילה מפני מתקפות מניעת שירות דורשת גישה רב-שכבתית , המשלבת אמצעי מניעה, ניטור מתמשך, טכנולוגיות ספציפיות ואסטרטגיית תגובה ברורה לאירועים. אין תרופת קסם אחת, אך ישנה קבוצה של שיטות עבודה מומלצות אשר, כאשר הן משולבות ביעילות, מגבירות משמעותית את החוסן.
הצעד הראשון הוא גיבוש תוכנית תגובה מוגדרת היטב ל-DDoS . מסמך זה צריך לפרט תפקידים ואחריות, ערוצי תקשורת פנימיים וחיצוניים, נהלי הסלמה טכניים ועסקיים, וקריטריונים למעורבות ספקים, מפעילים או רשויות במידת הצורך.
מומלץ לבצע הערכות סיכונים סדירות של תשתית הרשת ויישומים קריטיים. זה כולל סקירת תצורות, זיהוי נקודות כשל בודדות, בדיקת קיבולת קישורים, עדכון ותיקונים של מערכות כדי למנוע פגיעויות ידועות ותכנון לתרחישי חירום.
אבטחה רב-שכבתית משלבת חומות אש, מערכות למניעת חדירות (IPS), חומות אש של יישומי אינטרנט (WAF), רשימות בקרת גישה (ACL), הגבלת קצב ופתרונות ייעודיים להפחתת תקלות DDoS, הן באתר והן בענן. כל אלמנט מכסה סוג שונה של התקפה או וקטור, כך שאם אחד נכשל, אחר יכול לשמש כגיבוי.
ניטור רציף של תעבורת רשת חיוני לגילוי אנומליות בזמן אמת. כלי ניתוח זרימה ופתרונות מבוססי למידת מכונה מאפשרים לך להגדיר מה מהווה דפוס תעבורה רגיל ולהפעיל התראות כאשר נצפות סטיות חדות בנפח, גודל חבילות, פרוטוקולים בשימוש או קצב חיבור.
שיתוף פעולה עם ספקי שירותי אינטרנט (ISP) וספקים מיוחדים הוא עמוד תווך מרכזי נוסף. התקפות נפחיות רבות לא ניתנות למיגור ביעילות אפילו מרשת הלקוח מכיוון שקישורי הגישה כבר עמוסים. במקרים אלה, חיוני שסינון וניקוי תעבורה יבוצעו קרוב ככל האפשר למקור ההתקפה.
טכניקות הפחתה: סינון, ניקוי והגבלת תנועה
טכניקות ספציפיות למניעת נזקי DDoS משולבות כדי להפריד תעבורה לגיטימית מתעבורה זדונית עם ההשפעה המינימלית האפשרית על חוויית המשתמש. המפתח הוא להגיב במהירות ובדייקנות, תוך הימנעות הן מכשלים במערכת והן מתוצאות חיוביות שגויות המוניות.
ראשית, זיהוי מתקדם מסתמך על ניתוח התנהגותי ופרוטוקולי. דפוסי התנהגות מנוטרים: גודל חבילות, תדירות בקשות, פיזור גיאוגרפי של כתובת IP ושימוש חריג בפורטים או פרוטוקולים מסוימים (TCP, UDP, ICMP). מערכות מבוססות בינה מלאכותית ולמידת מכונה לומדות להבחין בין קפיצות לגיטימיות (למשל, קמפיין שיווקי) לבין מתקפה מתמשכת.
לאחר זיהוי ההתקפה, מופעלים מנגנוני סינון וחסימה של כתובות IP . זה עשוי לכלול הוספה לרשימה שחורה של כתובות או טווחים המשויכים לבוטנט, חסימת מדינות ספציפיות אם העסק מאפשר זאת, או ניתוק תעבורה נכנסת על סמך קריטריונים מסוימים של מוניטין IP.
ניתוב תעבורה למרכזי ניקוי היא טכניקה נפוצה נוספת. כל התעבורה המיועדת לקורבן מופנית, בדרך כלל מהמפעיל, לתשתית ייעודית שמנתחת אותה בזמן אמת, מסלקת תעבורה זדונית ומעבירה רק תעבורה נקייה לחברה דרך קישורים ייעודיים או מנהרות מאובטחות.
במקרים קיצוניים, ניתן להשתמש בטכניקות של blackholing או ניתוב null , שבהן כל התעבורה (לגיטימית וזדונית) מופנית ל"נתיב שחור" שם היא נמחקת לחלוטין. אפשרות דרסטית זו יכולה להיות שימושית להגנה על חלק מהרשת תוך ייצוב השאר, או כמוצא אחרון כדי למנוע התקפה שתפיל את התשתית כולה.
בנוסף, הגבלת קצב מאפשרת להגביל את מספר הבקשות או החיבורים שכתובת IP, משתמש או מקטע רשת בודדים יכולים לבצע בפרק זמן נתון. זה מפחית את יכולתו של תוקף להציף את השירות ממקור יחיד ומסייע בבלימת הצפה של חיבורים או התקפות שכבה 7.
איזון עומסים, יתירות וארכיטקטורת אנטי-DDoS
מעבר לטכניקות ספציפיות, חשוב לתכנן את התשתית עם ארכיטקטורה עמידה . איזון עומסים מפזר תעבורה על פני שרתים או מיקומים מרובים, מונע ממערכת אחת להפוך לצוואר בקבוק ומקשה על מתקפה להפיל את כל הפלטפורמה בבת אחת.
קיומם של שרתים וקישורים מיותרים מאפשר המשך שירות של תעבורה לגיטימית אם שרת כזה מושפע או שצריך לבודד אותו במהלך מיתון. כאשר שירותים מפוזרים על פני מרכזי נתונים או ספקי ענן שונים, היכולת לספוג התקפות ולהפנות תעבורה גדלה באופן משמעותי. יתר על כן, מומלץ לבצע ניתוח ביצועי רשת.
בהתאם לגודל החברה ולצרכים שלה, ניתן לשקול ארכיטקטורות שונות של Anti-DDoS . אפשרות אחת היא לפרוס פתרונות הגנה מהרשת (ISP) של המפעיל עצמו, אשר ינקה את התעבורה לפני שתעביר אותה דרך אותו קישור תקשורת חוזי. חלופה נוספת, נפוצה מאוד כאשר ישנם משרדים במספר מדינות וספקי אינטרנט שונים, היא שימוש בפתרונות ענן היוצרים קישורי נקודה לנקודה וירטואליים כדי לספק תעבורה נקייה.
פתרונות אלה יכולים לפעול במצב לפי דרישה , כאשר מתגלה התקפה, או במצב תמידי , שבודק באופן מתמיד את כל התעבורה. מצב תמידי מציע זיהוי וטיפול מיידיים כמעט, במחיר של צריכת משאבים ועלויות מוגברות; מצב לפי דרישה מפחית את העלות השוטפת אך עשוי להכניס כמה שניות או דקות של השהייה בתגובה.
במקרה של המגזר הציבורי הספרדי וסביבות קריטיות מסוימות, מקובל לדרוש שפתרונות אלה יהיו מאושרים במסגרת תוכנית הביטחון הלאומית (ENS) , המגדירה דרישות מחמירות לתפעול, הגנה על תשתיות והמשכיות עסקית, הנבדקות מדי שנה.
הגנה מפני DDoS המבוססת על מחשוב קצה ושירותים מנוהלים
בשנים האחרונות, שירותי הגנה מפני DDoS המבוססים על מחשוב קצה צברו תאוצה משמעותית . שירותים אלה מסתמכים על רשתות גלובליות של נקודות נוכחות מבוזרות הפועלות כקו הגנה ראשון, סופגות ומפחיתות התקפות קרוב ככל האפשר למקורן.
בין יתרונותיה העיקריים נמצאת יכולת ההפחתה שלה, הניתנת להרחבה : היא יכולה להגדיל באופן דינמי את המשאבים הדרושים להתמודדות עם התקפות מסיביות מבלי שהחברה תצטרך להשקיע בחומרה משלה. זה שימושי במיוחד כנגד התקפות נפחיות שאחרת היו מציפות את קישורי הגישה.
לספקים אלה יש בדרך כלל מודיעין איומים גלובלי , איסוף מידע ממיליוני לקוחות ואירועים בזמן אמת. זה מאפשר להם לזהות דפוסי תקיפה חדשים, לחסום בוטנטים חדשים ולעדכן את מערכות הזיהוי שלהם עוד לפני שלקוח ספציפי מושפע.
בנוסף, על ידי תשתית מרכז ניקוי מבוזרת , תעבורה זדונית מופחתת עם זמן השהייה נמוך יותר, מכיוון שהחבילות מעובדות בצומת קרוב לנקודת המוצא שלהן. זה ממזער את ההשפעה על חוויית המשתמש ומפחית את זמן ההשהייה שנוסף על ידי תהליך הניקוי.
מנקודת מבט כלכלית, הגנה מפני DDoS מבוססת קצה הרשת מציעה יחס עלות-תועלת טוב יותר , משום שארגונים מנצלים יתרונות לגודל מבלי להזדקק לרכישה ותחזוקה של חומרה מיוחדת או להחזיק צוותים פנימיים גדולים המוקדשים אך ורק ל-DDoS.
בנוסף לגישה זו, שירותי הגנה מפני DDoS המנוהלים על ידי המפעיל מספקים שכבת ערך נוספת. מפעיל התקשורת רואה חלק משמעותי מתעבורת האינטרנט, מה שנותן לו פרספקטיבה ייחודית לאיתור התקפות, צפיית קמפיינים חדשים וליישם אמצעי הפחתה ישירות ברשת שלו.
ערך הגורם האנושי: צוותי מומחים, הכשרה ותרגילים
בעוד שטכנולוגיה היא חיונית, הגנה חזקה מפני DDoS מסתמכת גם על ציוד מיוחד וצוות מאומן היטב . מפעילי וספקי אבטחה רבים מחזיקים מרכזי תפעול המנטרים התקפות 24/7, מנתחים אזעקות ומתאימים אמצעי נגד בזמן אמת.
מומחים המוקדשים לגילוי וטיפול ב-DDoS עושים את כל ההבדל, במיוחד במתקפות מורכבות המשלבות מספר וקטורים או משנות טקטיקות במהלך האירוע. צוותים אלה יכולים להתאים את הכללים, לחדד את המסננים, ומעל הכל, למזער את ההשפעה על תעבורה לגיטימית.
הכשרה פנימית לצוותי IT ואבטחה היא גם חיונית. כלים מתקדמים אינם מספיקים אם איש אינו יודע כיצד לפרש אותם או לקבל החלטות כאשר הזמן אוזל. הכשרת צוותים לזהות סימני אזהרה מוקדמים, להסלים במהירות ולתאם עם ספקים חיצוניים מפחיתה את זמן התגובה הממוצע.
תרגילים ומבחני מאמץ מבוקרים (לעיתים בסיוע צד שלישי) מאפשרים אימות מעשי של תוכניות תגובה, חוסן המערכת וצווארי בקבוק. תרגילי צוות אדום ובדיקות ספציפיות ל-DDoS עוזרים לחשוף תצורות שגויות או תהליכים לא מציאותיים שאחרת היו מתגלים רק במתקפה אמיתית.
לבסוף, חשוב לא לשכוח את הצורך במודעות כללית ברחבי הארגון . מחלקות עסקיות, שירות לקוחות ותקשורת חייבות לדעת מה לעשות במקרה של הפסקת חשמל נרחבת: כיצד ליידע את המשתמשים, אילו מסרים להעביר וכיצד לתאם את התגובה כדי להגן על תדמית החברה.
הגנה מפני DDoS ואבטחת סייבר כללית ברשת לא ניתנות לפתרון באמצעות כלי אחד או תרופת קסם, אלא באמצעות שילוב של ארכיטקטורות עמידות, פתרונות טכניים מתקדמים, מפעילים בעלי נראות עולמית, שירותים מנוהלים ייעודיים וצוותים מיומנים . רק על ידי שילוב כל האלמנטים הללו ניתן להפחית באופן ריאלי את הסיכון למתקפת מניעת שירות שתסכן את המשכיות העסק ואת אמון הלקוחות.