- פילוח הרשת לרשתות VLAN מתוכננות ומבודדות היטב מפחית באופן דרסטי את ההשפעה של אירועי אבטחה.
- תכונות שכבה 2 כגון DHCP Snooping, Dynamic ARP Inspection ואבטחת פורטים הן המפתח נגד התקפות פנימיות.
- רשימות ACL, סינון DNS ובדיקת שכבות 3 ו-4 מחזקות את בקרת התעבורה בין רשתות VLAN ולרשת האינטרנט.
- השילוב של ניהול מאובטח, ביקורות והכשרת צוות שומר על אבטחת רשתות VLAN בטווח הארוך.
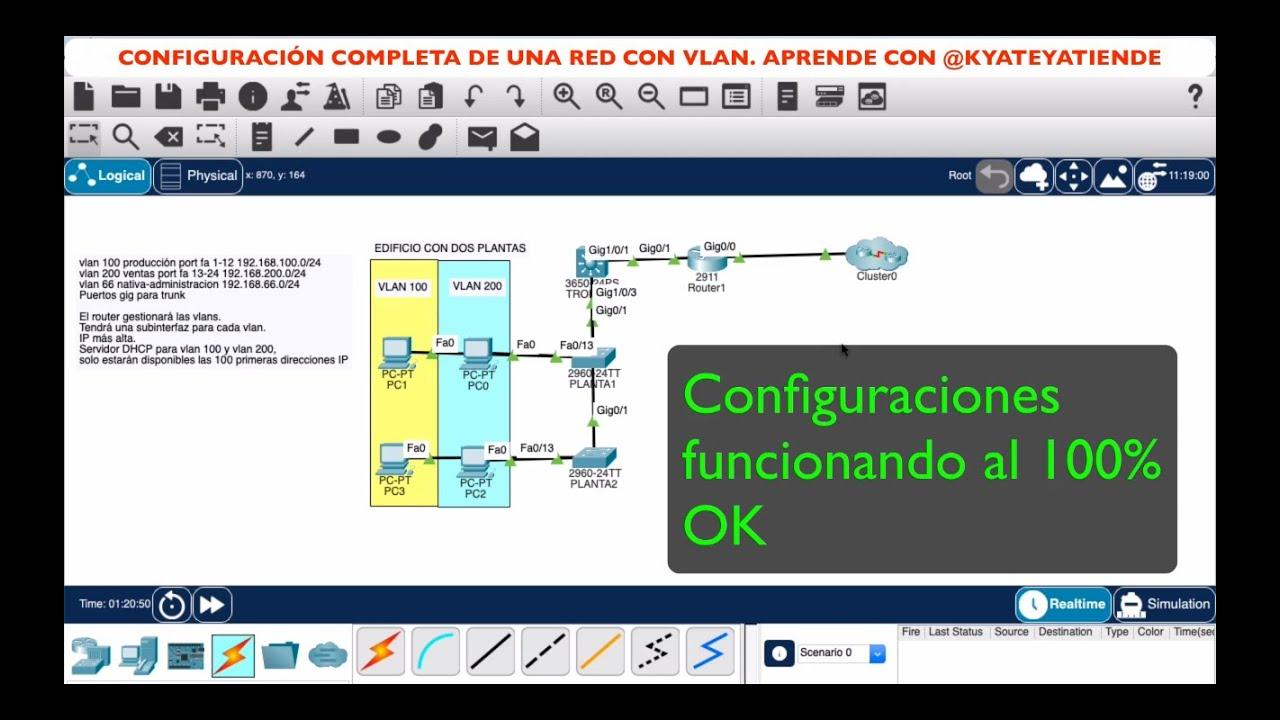
בכל רשת תאגידית רצינית למדי, רשתות VLAN כבר אינן מותרות, אלא הכרח. הפרדת תעבורה לפי מחלקה, שירות ורמת קריטיות היא בסיסית למניעת הסלמה של אירוע בודד לבעיה עולמית שתפגע במחצית מהארגון. אבל יצירת רשתות VLAN בלבד אינה מספיקה: אם הן אינן מתוכננות ומאובטחות כראוי, הן פותחות את הדלת להתקפות מסוכנות מאוד.
לכן, כשאנחנו מדברים על תצורה ואבטחה מתקדמים של VLAN, אנחנו לא מדברים רק על הקצאת מזהים ופורטים. אנחנו מדברים על תכנון, פילוח לוגי, בקרות גישה, ניטור רציף ושימוש בתכונות מתג ספציפיות כמו DHCP Snooping, Dynamic ARP Inspection ואבטחת פורטים, בנוסף למדיניות שכבה 3 ושכבה 4. נבחן הכל ברוגע, אבל עם גישה מעשית ו"ריאליסטית" סבירה.
תכנון VLAN וארגון רשתות
לפני שנוגעים בפקודה אחת על המתג, חיוני לשבת ולחשוב על אופן המבנה של הרשת. תכנון VLAN טוב מתחיל בזיהוי ברור של האזורים, המחלקות או המקטעים בחברה הזקוקים לבידוד לוגי: משאבי אנוש, כספים, פיתוח, VLAN אורחים , התקני IoT וכו'.
הרעיון הוא שאירוע בחלק אחד של הרשת לא אמור להשפיע ישירות על שאר הרשת. אם מכונה ב-VLAN האורחת נפגעת, היא לא אמורה להיות מסוגלת להגיע בקלות ל- VLAN החשבונאי או לשרתים קריטיים . זה דורש יצירת VLAN נפרדים והגדרה מלכתחילה איזו תעבורה יכולה לזרום ביניהם ועם אילו מגבלות.
בנוסף להפרדה בין מחלקות, בדרך כלל מומלץ לשמור VLAN ניהולי ספציפי לניהול מתגים, נתבים והתקני רשת אחרים. למרות ש-VLAN ניהולי זה עדיין לא נוצר בחומר העזר, זהו צעד שכדאי לתכנן כדי למנוע ניהול תצורה מאותה רשת משתמש, דבר המהווה סיכון ברור.
היבט תכנון מרכזי נוסף הוא להבטיח שכל VLAN מבודד היטב ומוגן באמצעות מנגנונים נוספים: רשימות בקרת גישה (ACL), חומות אש פנימיות , בקרת גישה מבוססת תפקידים ומדיניות אבטחה עקבית. לא מדובר רק בפילוח, אלא בשליטה מדויקת על סוג התעבורה המותרת בין מקטעים.
לבסוף, ארגון טוב כרוך בתיעוד אילו רשתות VLAN מוקצות לאילו פורטים, אילו התקנים מחוברים לכל VLAN, ואילו כללי תקשורת חלים ביניהם. תיעוד זה הוא בעל ערך רב בעת חקירת אירוע או הרחבת התשתית.
ניטור מתמיד ופיקוח על התנועה
לאחר הגדרת ותצורת רשתות ה-VLAN, העבודה לא נגמרת. ניטור מתמשך של הפעילות בכל מקטע הוא חיוני. אם התנהגות הרשת אינה מנוטרת, התקפות עלולות להישאר בלתי מזוהות זמן רב מדי.
כדי להשיג זאת, מומלץ להשתמש בכלים לניתוח תעבורה בזמן אמת שיכולים לזהות אנומליות, דפוסים חשודים וקפיצות חריגות ברשתות VLAN ספציפיות. זה כולל פתרונות ניטור רשת, מערכות לגילוי חדירות (IDS/IPS) ופלטפורמות ניתוח יומני רישום.
יתר על כן, תוכנית תגובה מוגדרת היטב לאירועים היא חיונית : מה לעשות אם מתגלה תעבורה חריגה ב-VLAN, כיצד לבודד פורט, כיצד לחסום טווח IP, או כיצד לבטל גישה במהירות. זיהוי התקפה הוא בעל תועלת מועטה אם הארגון אינו יודע כיצד להגיב באופן מיידי.
חשוב באותה מידה לנטר שינויי תצורה במתגים ובנתבים. שימוש בכלים לניהול תצורה ומעקב אחר שינויים מסייע להבטיח שכללי האבטחה יישארו עקביים ושאף אחד (בין אם בטעות ובין אם בזדון) לא ישנה את המדיניות מבלי להשאיר עקבות.
בקיצור, רשתות VLAN אינן משהו שמקימים ושוכחים: הן זקוקות לניטור בזמן אמת, התראות ובדיקות שוטפות כדי להבטיח שהן ימשיכו למלא את תפקידן כבלימה והגנה.
מדיניות גישה מבוססת תפקידים ובקרות פנימיות
יש להשלים את פילוח VLAN על ידי מדיניות בקרת גישה מבוססת תפקידים (RBAC). משמעות הדבר היא שכל משתמש או קבוצה מקבלים סט ברור מאוד של הרשאות והרשאות המותאמות לתפקידם בארגון, ללא גישה מיותרת.
לדוגמה, צוות משאבי אנוש אינו זקוק לגישה לשרתי פיתוח, וצוות הפיתוח אינו זקוק לגישה למסד הנתונים של השכר. הגדרת גבולות אלה ואכיפתם באמצעות רשימות בקרת גישה (ACL), חומות אש פנימיות או בקרות אימות VLAN מפחיתות באופן דרסטי את משטח ההתקפה.
חשוב גם להגביל את הגישה למידע רגיש על סמך תפקיד, אפילו בתוך אותו VLAN. למרות שהם עשויים לחלוק מקטע, לא לכל המשתמשים צריכה להיות אותה רמת נראות או יכולת לפעול על משאבי ומערכות רשת.
מדיניות גישה זו אינה נשארת רק ברמה הלוגית: יש לסנכרן אותה עם ספריות ארגוניות (כגון AD/LDAP), מדיניות חומת אש ומנגנוני אימות של רשתות קוויות ואלחוטיות . באופן זה, חברות בקבוצה או בתפקיד קובעת אוטומטית לאיזה VLAN משויך המשתמש ומה הוא יכול לעשות בתוכו.
שילוב של הגדרה טובה של תפקידים עם רשתות VLAN מעוצבים היטב מביא למודל בעל הרשאות מוגבלות חזק הרבה יותר, מה שמקשה על תוקף שפורץ לחשבון לנוע לרוחב הרשת מבלי להיתקל במכשולים.
עדכוני אבטחה וניהול מכשירים
ארכיטקטורה מעוצבת היטב היא חסרת תועלת אם הציוד התומך רווי בפגיעויות. מתגים, נתבים וחומות אש המנהלים VLAN צריכים להיות מעודכנים כל הזמן בתיקוני אבטחה ועדכונים , מכיוון שהם לעתים קרובות מטרה לניצול לרעה של פרצות ספציפיות.
מומלץ ליצור תהליך קבוע לסקירת עלוני יצרן, תזמון חלונות תחזוקה ויישום עדכוני קושחה ותוכנה. דחייה בלתי מוגבלת של משימות אלה משאירה פגיעויות ידועות חשופות לניצול בקלות יחסית.
בצד הניהול, מומלץ להשבית פרוטוקולי ניהול לא מאובטחים (כגון Telnet או HTTP לא מוצפן) ולהשתמש בשיטות מרחוק מאובטחות כמו SSH ו-HTTPS עבור קונסולת הניהול. בנוסף, VLAN הניהול צריך להיות נגיש רק ממכשירים מורשים.
ניטור תצורה הוא גם חיוני. שמירה על גיבויים, שליטה במי מבצע שינויים והשוואת גרסאות מאפשרים לך לזהות שינויים לא מורשים או שגיאות תצורה שעלולות להחליש את אבטחת VLAN.
לבסוף, שילוב התקני רשת במערכות רישום מרכזיות (SIEM, לדוגמה) מסייע בקישור בין אירועים, מה שמקל על זיהוי מגמות וניסיונות תקיפה פוטנציאליים המשפיעים על מספר VLAN בו זמנית.
הדרכה ומודעות לצוות
מנגנוני אבטחת ההיקף המתקדמים ביותר אינם מועילים במיוחד אם הגורם האנושי נכשל בכל הרמות. חיוני שהצוות יקבל הכשרה בשיטות עבודה מומלצות לאבטחת רשת , במיוחד בכל הנוגע לשימוש היומיומי במשאבי החברה.
מומלץ ללמד עובדים כיצד לזהות ולדווח על ניסיונות פישינג פוטנציאליים, כיצד לא לחבר מכשירים לא ידועים או אישיים לפורטים של רשת החברה ללא אישור, וכיצד לכבד את המדיניות הפנימית בנוגע לשימוש בתשתיות.
יש לשים דגש גם על יצירה וניהול של סיסמאות חזקות , שימוש באימות רב-גורמי כאשר זמין, והחשיבות של אי שיתוף אישורים עם עמיתים או שימוש חוזר במפתחות במספר שירותים.
העלאת המודעות כרוכה בהסבר, בשפה ברורה ונגישה, מדוע קיימות VLAN ומדוע גישה מסוימת מוגבלת. כאשר משתמשים מבינים שזה נעשה כדי להגן על נתוני החברה (ובמקרים רבים, על המידע האישי שלהם), הם נוטים לשתף פעולה יותר מאשר אם הגבלות פשוט מוטלות ללא הקשר.
לסיכום, אבטחת VLAN אינה רק באחריותה של מחלקת ה-IT; היא דורשת מעורבות ומחויבות יומיומית של כל הצוות כדי להפחית את הסבירות לתקריות עקב טעויות אנוש.
אימות ובקרת גישה לרשת (802.1X ו-NAC)
צעד מפתח בחיזוק האבטחה בסביבות VLAN הוא הטמעת מערכת אימות חזקה עבור מכשירים ומשתמשים לפני מתן גישה לרשת. כאן נכנס לתמונה תקן 802.1X, הנמצא בשימוש נרחב ברשתות Wi-Fi קוויות וארגוניות.
עם 802.1X, יציאת המתג משמשת כ"שומר סף" ואינה מאפשרת תעבורה מלאה עד שהמכשיר המחובר מבצע אימות מוצלח עם שרת אימות מרכזי (בדרך כלל RADIUS או TACACS+). בהתאם לאישורים, ניתן להקצות VLAN ספציפי, או להחיל מדיניות ספציפית.
מודל זה משלים בדרך כלל על ידי פתרונות בקרת גישה לרשת (NAC) , אשר מאמתים לא רק את שם המשתמש והסיסמה, אלא גם את מצב המכשיר: האם יש בו תוכנת אנטי-וירוס, האם הוא מעודכן, האם הוא עומד בדרישות אבטחה מסוימות וכו'. מכשירים שנכשלים בבדיקות יכולים להישלח ל-VLAN בהסגר.
היתרון של גישה זו הוא שהיא מפחיתה משמעותית את האפשרות שפורץ יחבר מכשיר לפורט מתג שאינו בשימוש ויקבל גישה ללא עיכובים נוספים. גם אם יצליחו להתחבר פיזית, יצטרכו להתגבר על מדיניות אימות ו-NAC לפני שיוכלו לתקשר עם שאר הרשת.
יישום 802.1X ו-NAC מוסיף מורכבות מסוימת ודורש תכנון טוב, אך זוהי אחת הדרכים היעילות ביותר לשלוט במי באמת נכנס לכל VLAN ולמנוע כניסה של התקנים לא מורשים למקטעים קריטיים.
הגנות שכבה 2: התקפות תכופות ואמצעי נגד
רוב ההתקפות על רשתות מקומיות (LAN) מכוונות לשכבה 2 של מודל OSI, תוך ניצול ההנחה הרווחת שכל דבר "בתוך ה-LAN" הוא אמין. אין דבר רחוק יותר מהאמת: יש מגוון רחב של טכניקות למניפולציה של תעבורה בין מארחים באותו VLAN.
התקפות אלו כוללות זיוף כתובות MAC, הצפת טבלאות מיתוג, זיוף ARP, שימוש בשרתי DHCP לא מורשים והזרקות תעבורה זדוניות שנועדו לנצל פגיעויות במשתמשי קצה או במכשירי רשת.
כדי למתן סיכונים אלה, יצרני מתגים שילבו תכונות ספציפיות. אלמנט מפתח הוא בקרת גישה לרשת (NAC), שכבר הזכרנו, אשר מגבילה את הגישה למכשירים שאינם עומדים במדיניות מוגדרת . אך ישנם גם מנגנונים ספציפיים לעצירת התקפות נפוצות מאוד.
אחד הכלים החזקים ביותר הוא DHCP Snooping, המאפשר לך להחליט אילו פורטים נחשבים אמינים לשליחת תגובות DHCP. זה מונע מתוקף להתחבר לשרת DHCP מזויף ולהקצות כתובות IP ופרמטרי רשת זדוניים למשתמשים.
רכיב בסיסי נוסף בשכבה 2 הוא בדיקת ARP דינמית (DAI), אשר מאמתת תגובות ARP על ידי השוואתן למסד הנתונים שנוצר על ידי חטטנות DHCP או טבלאות סטטיות. זה מפחית את האפשרות של זיופים של ARP והתקפות man-in-the-middle בתוך אותו VLAN.
חטטנות DHCP: אבטחת הקצאת כתובות IP
התקפות זיוף DHCP כרוכות בפריסת שרת DHCP מזויף שמגיב מהר יותר מהשרת הלגיטימי, ומספק כתובות IP ושערים מניפולטיביים. כתוצאה מכך, התקני רשת עלולים לשלוח את התעבורה שלהם לכל מקום שהתוקף רוצה, עם כל ההשלכות האפשריות.
כדי למנוע זאת, פונקציית DHCP Snooping מופעלת במתג , אשר כופה את ההגדרה של אילו פורטים "מהימנים" לשליחת תגובות DHCP ואילו "לא מהימנים". בדרך כלל, הפורט לשרת DHCP או לחומת האש הפועלת כשרת מסומן כמהימן, והפורטים למשתמשים נותרים כלא מהימנים.
בדוגמה מעשית עבור VLAN 20, התצורה האופיינית במתג Cisco תכלול משהו כמו הפעלת DHCP Snooping באופן גלובלי ולאחר מכן ב-VLAN המתאים, סימון הממשק לשרת DHCP כיציאה מהימנה , והגבלת קצב הודעות DHCP ביציאות משתמש:
מתג (config) # ip dhcp חטטנות
מתג (config) # ip dhcp חטטנות vlan 20
ממשק (config) מספר מתג Gi0/0
Switch(config-if)# ip dhcp חטטנות אמון
טווח ממשק מספר הגדרות (Gi1/0 – 3)
Switch(config-if-range)# ip dhcp מגבלת קצב חטטנות 10
עם תצורה זו, רק היציאה המהימנה יכולה לספק תגובות DHCP תקפות , וקצב תעבורת ה-DHCP ביציאות המשתמש מוגבל גם הוא כדי לצמצם התקפות הצפה או התנהגות חריגה.
לאחר הפעלת DHCP Snooping, המתג מתחזק מסד נתונים של קישורי IP-MAC-port, אשר ישמשו לאחר מכן כמקור עבור תכונות אבטחה אחרות כגון Dynamic ARP Inspection, ובכך יחזקו את שלמות מידע הכתובות ברשת.
בדיקת ARP דינמית (DAI): הגנה מפני זיופים של ARP
זיוף ARP היא מתקפה קלאסית ברשתות מקומיות: תוקף שולח תגובות ARP מזויפות המקשרות את כתובת ה-MAC שלו לכתובת ה-IP של שער גישה או מכשיר אחר, ובכך מצליח ליירט, להפנות מחדש או לשנות תעבורה בין קורבנות באותו VLAN.
בדיקת ARP דינמית (DAI) נכנסת לפעולה בדיוק כדי לעצור טכניקה זו במקורה. כאשר DAI מופעל ב-VLAN, המתג מיירט חבילות ARP ומאמת אותן מול מסד הנתונים של קישורי IP-MAC שהשיג באמצעות חטטנות DHCP או תצורות סטטיות.
במקרה של VLAN 20, הפעלת DAI יכולה להתבצע באמצעות קבוצת פקודות הדומות ל:
מתג (config) # ip arp inspection vlan 20
ממשק (config) מספר מתג Gi0/0
Switch(config-if)# ip arp inspection trust
הפורט המסומן כאמין הוא בדרך כלל זה שמתחבר לשרת DHCP או לשער, בעוד ששאר פורטי המשתמש נחשבים כלא אמינים והודעות ה-ARP שלהן נבדקות בפירוט. כל חבילת ARP שאינה תואמת את מסד הנתונים של DHCP Snooping או את הכללים שהוגדרו נחסמת.
זה מסבך מאוד התקפות זיוף ARP, מכיוון שהמתג לא יקבל מיפויי IP-MAC שהומצאו באופן שרירותי. הגנה זו בעלת ערך רב במיוחד בסביבות עם משתמשים רבים, שבהן מכשיר פרוץ יחיד עלול לנסות לרגל או לתמרן את התעבורה של אחרים.
אבטחה בשכבה 3 ושכבה 4: רשימות ACL, סינון ו-DPI
רשתות VLAN מספקות פילוח בשכבה 2, אך כדי לשלוט באמת באיזו תעבורה יכולה לזרום ביניהן, יש צורך באמצעים בשכבות גבוהות יותר, במיוחד בשכבה 3 (IP) ובשכבה 4 (TCP/UDP) . רשימות בקרת גישה (ACLs) הן הכלי הבסיסי לכך.
באמצעות רשימות בקרת גישה (ACL) המוגדרות בנתבים, מתגי שכבה 3 או חומות אש, ניתן להגדיר בפירוט רב אילו VLANs יכולים לתקשר עם מי, אילו פרוטוקולים מותרים, מאילו כתובות IP ועל אילו פורטים. זה מאפשר לבודד רשתות רגישות, להגביל שירותים ולהפחית תנועה רוחבית על ידי תוקפים פוטנציאליים.
בנוסף ל-ACL, מכשירי אבטחה רבים משלבים סינון חבילות ו- Deep Packet Inspection (DPI) , אשר מנתחים תוכן והתנהגות תעבורה כדי לזהות דפוסים זדוניים, גם בעת שימוש בפורטים סטנדרטיים או בטכניקות התחמקות.
לדוגמה, ניתן להגדיר רשימות ACL ספציפיות עבור DNS, HTTP או כל פרוטוקול קריטי אחר, המאפשרות תעבורה רק לשרתים מהימנים וחוסמות את כל האחרים. זה שימושי במיוחד להפחתת ההשפעה של זיוף DNS או תגובות מניפולטיביות ממקורות לא מורשים.
יחד, שכבות 3 ו-4 של אבטחה משמשות כקו הגנה שני המחזק את בידוד ה-VLAN ומבטיח שהתעבורה ביניהן לבין האינטרנט תואמת את מדיניות האבטחה של הארגון.
סינון תעבורת DNS עם רשימות בקרת גישה ספציפיות
אחד מוקטורי ההתקפה המסוכנים ביותר ברשתות מודרניות הוא מניפולציה של DNS, מכיוון שהיא מאפשרת לתוקפים להפנות משתמשים לאתרים מזויפים למרות שכתובת האתר נראית לגיטימית. כדי להפחית סיכון זה בתוך VLAN, ניתן ליצור ACL כדי לסנן תעבורת DNS ולאפשר תגובות רק משרתים ספציפיים ומהימנים.
בואו נדמיין שברשת עם VLAN 20, אנחנו רוצים לאפשר תגובות DNS רק משרתים מורשים , לדוגמה, שרתי ה-DNS הציבוריים של גוגל ו-Cloudflare המוגדרים בחומת אש של pfSense: 8.8.8.8 ו-1.1.1.1. ה-ACL עשוי להיראות בערך כך:
רשימת גישת IP מורחבת של Switch(config)# DNS_FILTER
Switch(config-ext-nacl)# מאפשר למארח udp 8.8.8.8 כל משוואה 53
Switch(config-ext-nacl)# מאפשר למארח udp 1.1.1.1 כל משוואה 53
Switch(config-ext-nacl)# מנע udp כל משוואה 53
Switch(config-ext-nacl)# אפשר כתובת IP כלשהי
טווח ממשק מספר הגדרות (Gi1/0 – 3)
Switch(config-if-range)# קבוצת גישת IP DNS_FILTER ב-
עם תצורה זו, פורטים של משתמשים יקבלו רק תעבורת DNS מאותם שרתים , ויחסמו תגובות משרתי DNS לא מורשים שעשויים לפעול בצורה זדונית. זה מקשה על שימוש בזיוף DNS בתוך ה-VLAN.
כדאי לזכור שגם אם חבילות מסוננות במתג, מומלץ שתהיה מדיניות עקבית בחומת האש ובשרת ה-DNS או ברזולוציה רקורסיבית עצמה, שתמנע ממחשבים להשתמש בשרתים שאינם בשליטת החברה כדי לעקוף מגבלות.
אבטחת פורטים: הגבלה ושליטה על כתובות MAC
מנגנון שימושי נוסף לחיזוק אבטחת VLAN הוא אבטחת פורטים. תכונה זו מאפשרת לך להגביל את מספר כתובות ה-MAC שיכולות להופיע בכל פורט מתג, וחוסמת או מגבילה את הגישה אם מתגלים התקנים לא מורשים.
בתרחיש מעשי, ניתן להחליט שכל פורט משתמש ב-VLAN 20 יאפשר רק כתובת MAC אחת, מה שמונע ממישהו לחבר מתג לא מורשה או התקן שני ש"יתחבר" לאותו פורט רשת. בנוסף, ניתן להשתמש באפשרות "sticky" כך שהמתג ילמד אוטומטית את כתובת ה-MAC שהוא מחשיב כלגיטימית.
תצורה אופיינית במתג של סיסקו עבור פורטים Gi1/0 עד Gi1/3 עשויה להיראות בערך כך:
טווח ממשק מספר הגדרות (Gi1/0 – 3)
Switch(config-if-range)# גישה למצב switchport
מתג (config-if-range) # גישה לפורט מתג vlan 20
Switch(config-if-range)# switchport port-security
Switch(config-if-range)# switchport יציאת-אבטחה מקסימלית 1
Switch(config-if-range)# switchport port-security mac-address sticky
Switch(config-if-range)# switchport הפרת אבטחת יציאה מגבילה
בדרך זו, אם מתגלה כתובת MAC חדשה בפורט שתצורתו נקבעה עם Port Security, המתג מבצע את הפעולה המוגדרת (במקרה זה, "הגבלה" כדי להגביל את התעבורה וליצור יומני אירועים). זה מפחית את האפשרות להתקפות זיוף פיזיות או חיבורים לא מורשים לרשת הפנימית.
בשילוב עם DHCP Snooping ו-DAI, Port Security מסייע להפוך את ה-VLAN לאבטח הרבה יותר, במיוחד בסביבות בהן לא ידוע מה משתמש יכול להתחבר לפורט פנוי אם אין בקרה.
ניהול מאובטח וביקורות תשתית שוטפות
כדי שכל האמצעים הללו יישארו יעילים לאורך זמן, יש צורך במודל ניהול וניטור קפדני של תשתית הרשת. זה כולל שימוש בפרוטוקולים מאובטחים לניהול מרחוק, תצורות מרכזיות ומעקב אחר שינויים.
מומלץ מאוד להשתמש ב-SSH לגישה לקונסולות של מתגים ונתבים, וב-HTTPS לניהול ממשק אינטרנט בעת הצורך. במקביל, מומלץ להשבית פרוטוקולים ישנים או לא מאובטחים שעלולים לחשוף אישורים או תצורות בטקסט רגיל אם מישהו מאזין לתעבורה.
יתר על כן, יישום כלי ניהול תצורה ובקרת גרסאות מאפשר לך לשמור עותק עדכני של הסטטוס של כל התקן, לזהות שינויים בלתי צפויים ולשחזר במהירות את התצורה במקרה של שגיאה או כשל חומרה.
מצד שני, חיוני לבצע הערכות וביקורות אבטחה באופן קבוע: סריקות פגיעויות, מבחני חדירה פנימיים, ניתוחי סיכונים וסקירות מפורטות של מדיניות VLAN. זה עוזר לחשוף חולשות, תצורות מיושנות או חוסר עקביות שעלולות להפוך לנקודות כניסה להתקפות.
גישה פרואקטיבית זו מאפשרת להתאים אמצעי אבטחה ככל שהתשתית משתנה, רשתות VLAN חדשות מתווספות, או סוגים חדשים של איומים מופיעים שלא היו בעבר על הרדאר.
על ידי שילוב של תכנון VLAN קפדני, פילוח מחלקתי יעיל, מנגנוני שכבה 2 מתקדמים כגון DHCP Snooping, Dynamic ARP Inspection ואבטחת פורטים, יחד עם מדיניות שכבות 3 ו-4, סינון DNS, ניהול מאובטח של מכשירים וניטור רציף, הרשת צוברת חוסן משמעותי. התוצאה היא סביבה שבה התקפה בודדת או זיהום מכונה לא הופכים אוטומטית לאסון, מכיוון שמחסומים לוגיים, בקרות גישה וכלי בדיקה מגבילים את ההשפעה ומקלים על גילוי מוקדם, בתנאי שהם נתמכים על ידי צוות מיומן ותהליכי תגובה ברורים לאירועים.