- VPN מצפין תעבורה רק בין המכשיר שלך לשרתים שלו ומסתיר את כתובת ה-IP שלך, אך הוא אינו מחליף הצפנת HTTPS בין הדפדפן שלך לאינטרנט.
- אם דף אינו משתמש ב-HTTPS, שרת ה-VPN ↔ web leg נשאר HTTP נקי והנתונים שלך עלולים להיזרק או להשתנות.
- VPN משפר את הפרטיות שלך מספק האינטרנט שלך ומרשתות ציבוריות, אך הוא אינו מונע את הסיכונים של אתרים לא בטוחים או זדוניים או מתקן את הפגמים שלהם.
- האפשרות הבטוחה ביותר היא לשלב VPN עם HTTPS ולהימנע משליחת מידע רגיש באתרים שהדפדפן מסמן כלא בטוחים.
כשמישהו אומר לכם "השתמשו ב-VPN ואתם מוכנים", המציאות מורכבת הרבה יותר. VPN אינו תרופת קסם שפותר את כל בעיות האבטחה , במיוחד כשאתם מבקרים באתרים שאינם משתמשים ב-HTTPS או שתצורתם שגוי. הבנת המגבלות של הגנה זו היא המפתח למניעת תחושת ביטחון כוזבת בזמן הגלישה.
דמיינו לעצמכם סיטואציה נפוצה מאוד: אתם מבקרים באתר אינטרנט שאתם משתמשים בו כבר שנים, ולפתע הדפדפן שלכם מזהיר אתכם שאין לו עוד מנעול אבטחה והוא לא משתמש ב-HTTPS . מישהו אומר לכם שאם תתחברו דרך VPN, "שום דבר לא יקרה" כי המידע שלכם עובר בצורה מאובטחת. אחרים, לעומת זאת, אומרים לכם ש-VPN מגן על הנתונים שלכם רק עד לשרתים שלו, אבל לא מהאתר אל ה-VPN. מי צודק, ומה בדיוק קורה לנתונים שלכם במהלך המסע הזה?
מהו בעצם VPN ואיזה חלק מהחיבור הוא מגן?

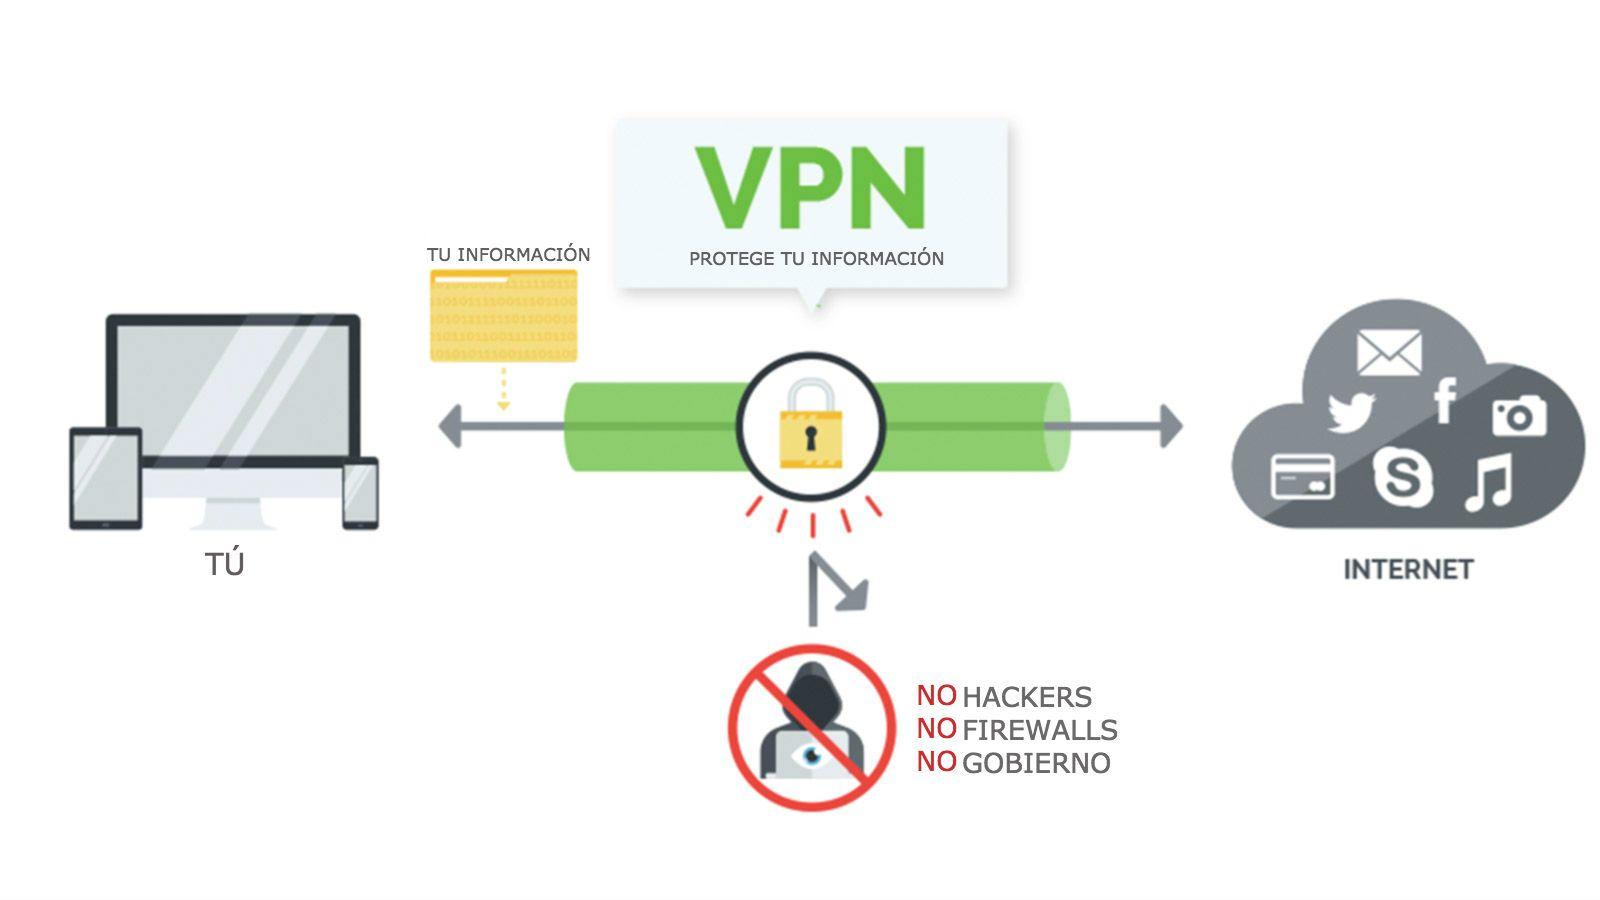
לפני שנעמיק במורכבות של HTTPS ואתרים לא מאובטחים, כדאי להבהיר מה עושה VPN מבחינה טכנית. VPN יוצר מנהרה מוצפנת בין המכשיר שלך לשרתי ה-VPN . כל מה שעוזב את הטלפון, המחשב או הטאבלט שלך ועובר לאינטרנט עובר תחילה דרך מנהרה זו.
משמעות הדבר היא שמתוך נקודת הגישה לאינטרנט (רשת ה-Wi-Fi הביתית, רשת העבודה או רשת Wi-Fi ציבורית בבר) ועד לשרת ה-VPN, התעבורה מוצפנת . כל מי שנמצא באמצע (ספק האינטרנט שלך, מנהל הרשת או תוקף ברשת Wi-Fi פתוחה) יראה רק נתונים מוצפנים, לא את התוכן של מה שאתה שולח או מקבל.
עם זאת, ברגע שהנתונים שלך עוזבים את שרת ה-VPN ומגיעים לאתר שאתה מבקר בו, הם כבר לא מוגנים על ידי אותה מנהרה. מה-VPN ועד לאתר, החיבור שלך מתנהג כמו של כל משתמש אחר : ההגנה (או היעדר ההגנה) תלויה בשימוש באתר ב-HTTPS, באופן הגדרת השרת וגורמים נוספים.
זו הסיבה שלעתים קרובות אומרים ש-VPN מגן על הקטע "המכשיר שלך ↔ שרת VPN" , אך אין לו שליטה ישירה על מה שעובר משרת ה-VPN לשרת האינטרנט של היעד. קטע אחרון זה הוא המפתח להבנת האם הנתונים שלך עוברים בצורה מאובטחת או לא.
הבדלים בין VPN ל-HTTPS: שתי שכבות הגנה נפרדות
לעיתים קרובות מבולבלים בין המושגים VPN ו-HTTPS כאילו היו זהים, אך מדובר בטכנולוגיות שונות הפועלות ברמות שונות . שתיהן מצפינות נתונים, כן, אך לא באותו אופן או באותה נקודה בתהליך השידור. עיינו במדריך אבטחת דפדפן האינטרנט שלנו.
HTTPS הוא הרחבה של HTTP המשתמשת בהצפנת TLS/SSL. כאשר אתם רואים את המנעול בשורת הכתובת, פירוש הדבר שיש הצפנה מקצה לקצה בין הדפדפן שלכם לשרת האינטרנט . אף אחד באמצע (כולל ספק האינטרנט שלכם או ה-VPN עצמו) לא יכול לראות את התוכן המדויק של הדפים, הסיסמאות שלכם או כל מידע שאתם שולחים לאותו אתר.
לעומת זאת, VPN מצפין את התעבורה בין המכשיר שלך לשרת שלו , אך הוא אינו מגדיר כיצד השרת מתקשר עם האתר. אם האתר משתמש ב-HTTPS בצורה נכונה, גם החיבור בין שרת ה-VPN לאתר מוצפן. אם האתר משתמש רק ב-HTTP (ללא האות 's'), חלק זה של החיבור מוצפן.
במילים פשוטות: VPN מטפל ב"נתיב לאינטרנט ", בעוד ש-HTTPS מטפל בחיבור הישיר בין הדפדפן שלך לאתר האינטרנט שאליו אתה מתחבר. אלו שכבות משלימות, לא תחליפים.
כאשר הכל מוגדר כראוי (VPN + HTTPS), יש לך הגנה כפולה: ספק האינטרנט שלך לא יכול לראות את התוכן בזכות ה-VPN, וה-VPN עצמו לא יכול לראות את תוכן ה-HTTPS המוצפן . אבל כאשר אחת מהשכבות הללו חסרה (לדוגמה, כאשר האתר אינו משתמש ב-HTTPS), המצב משתנה במידה ניכרת.
מה קורה כשאתה ניגש לאתר אינטרנט ללא HTTPS באמצעות VPN?
בואו ניקח בחשבון את התרחיש שתיארת: אתם מבקרים באתר אינטרנט ללא HTTPS, הדפדפן שלכם מציג התראה, ואתם מחליטים להשתמש ב-VPN כי מישהו אמר לכם שזה "בטוח". במקרה הזה, ה-VPN שלכם מגן עליכם רק מפני סיכונים מסוימים, לא מפני כולם.
מהמכשיר שלך ועד לשרת ה-VPN, הכל מוצפן בזכות ה-VPN . ספק האינטרנט שלך, בעל ה-Wi-Fi או תוקף בקרבת מקום לא יכולים לקרוא בדיוק באיזה אתר אתה מבקר או אילו נתונים אתה מזין (למרות שהם יכולים להסיק דפוסי תנועה מסוימים, אך לא את התוכן המפורט).
עם זאת, משרת ה-VPN לאתר ללא HTTPS, החיבור הוא HTTP טהור, כלומר טקסט רגיל לא מוצפן . בקטע זה, כל מי שיכול לנטר את התעבורה בין שרת ה-VPN לשרת האינטרנט (לדוגמה, ברשתות ביניים או אצל ספק האתר עצמו) יוכל לצפות בתוכן.
מבחינה מעשית, מה שמשתנה הוא היכן נמצאת נקודת הפגיעות . ללא VPN, החלק הלא מאובטח של החיבור משתרע מהמכשיר שלך לאתר האינטרנט. עם VPN, החלק הלא מאובטח הזה מועבר לאזור "שרת VPN ↔ אתר אינטרנט", אך הוא עדיין קיים כל עוד האתר אינו משתמש ב-HTTPS.
יתר על כן, חשוב לזכור שבאמצעות אי שימוש ב-HTTPS, אתר האינטרנט המארח מקבל את הנתונים שלך בטקסט רגיל . משמעות הדבר היא שכל מה שאתה שולח (שמות משתמש, סיסמאות, טפסים, נתונים אישיים) מגיע ללא הצפנה לשרת האתר, ולכן עלול להיתפס או לאחסן בצורה לא מאובטחת.
מה מגן VPN כאשר לדף אין HTTPS?
למרות מגבלותיו, VPN מציע כמה יתרונות שימושיים, אפילו בעת גלישה באתרים ללא HTTPS. היתרון העיקרי הראשון הוא הסתרת כתובת ה-IP האמיתית שלך . האתר שאתה מבקר בו אינו רואה את כתובת ה-IP שלך, אלא את זו של שרת ה-VPN.
משמעות הדבר היא שהאתר (וכל צד שלישי עם גישה ליומני הגלישה שלו) לא יכול לקשר בקלות את הפעילות שלך לחיבור האינטרנט הביתי שלך או למיקומך המדויק . עבור אנשים רבים, שכבת האנונימיות הבסיסית הזו כבר חשובה מאוד, במיוחד כאשר הם ניגשים לאתרים שבהם הם מעדיפים לא לזהות את כתובת ה-IP האמיתית שלהם.
דבר נוסף ש-VPN כן מגן עליו הוא האזור הקרוב ביותר אליכם, שבו הסיכונים היומיומיים נפוצים ביותר: הוא מונע מספק האינטרנט שלכם לראות בדיוק באילו אתרים אתם מבקרים ומה תוכן הפעילות שלכם בו (למרות שהם יכולים לזהות שאתם משתמשים ב-VPN). הוא גם מגן מפני עיניים סקרניות ברשתות ציבוריות, כמו התוקף הקלאסי ב-Wi-Fi בשדה תעופה או במלון.
לסיכום נקודה זו: VPN מגן עליך מפני מרגלים בקרבת מקום (ספק אינטרנט, מנהל רשת, תוקפים מקומיים) ומסתיר את כתובת ה-IP שלך מהאינטרנט , אך הוא לא הופך באופן קסום אתר אינטרנט לא מאובטח לסביבה מאובטחת להזנת נתונים רגישים.
מה ש-VPN לא יכול לעשות באתר אינטרנט ללא HTTPS
מקור הבלבול הגדול ביותר הוא מה ש-VPN לא יכולים לעשות. VPN לא מצפין אוטומטית את החיבור בין שרת ה-VPN לאתר האינטרנט אם אתר אינטרנט זה אינו מיישם HTTPS. קטע זה יישאר פגיע לצופים בסמוך לשרת האתר או בתשתית ביניים.
VPN גם לא יכול למנוע מהאתר עצמו לראות ולאחסן את הנתונים שאתה שולח לו בטקסט רגיל . אם תזין את שם המשתמש והסיסמה שלך בדף HTTP, האתר יקבל את האישורים האלה בדיוק כפי שהם, ללא הגנה. אם לדף יש פרצת אבטחה, הוא נפרץ, או שהמנהל אינו מנהל את הנתונים האלה כראוי, האישורים שלך עלולים להידלף.
מגבלה חשובה נוספת: שירותי VPN אינם מגנים עליך מפני אתרים זדוניים מטבעם . אם דף מסוים הוא הונאת פישינג, שמנסה להערים עליך להזין נתונים או להוריד תוכנות זדוניות, ה-VPN לא ימנע ממך ליפול למלכודת. אתה יכול להישאר "אנונימי" בזכות כתובת ה-IP של ה-VPN, אך עדיין תהיה פגיע להונאה.
יתר על כן, חשוב לזכור שספק ה-VPN שלכם, בהתאם למדיניות הרישום שלו ולתחום השיפוט שלו, עשוי לראות מטא-דאטה אודות הפעילות שלכם (באילו דומיינים אתם מבקרים, מתי, כמה תנועה אתם מייצרים וכו'). באתרים ללא HTTPS, הם יכולים טכנית אפילו לראות תוכן אם הם יירטו תנועה מה-VPN לאתר, כך שאמון בספק הוא גורם מפתח נוסף.
לבסוף, VPN לא פותר בעיות כמו פגיעויות במערכת ההפעלה, תוכנות זדוניות במכשיר שלך או נוהלי אבטחה בסיסיים גרועים . אם המחשב שלך נגוע, כמעט ולא משנה אם אתה משתמש ב-VPN: התוכנית הזדונית יכולה לקרוא את מה שאתה מקליד לפני שהוא מוצפן. כדי להפחית סיכון זה, השתמש בתוכנת אבטחת סייבר.
אז מי צודק לגבי הגנה על VPN?
אם נחזור לדעות שקיבלת, יש אמת מסוימת בשניהם, אבל זה קצת מורכב. מי שאמר לך ש-VPN מגן רק מהמכשיר שלך לשרתי ה-VPN צודק לגבי הצפנת תעבורה : זה אכן התחום שבו ה-VPN מבטיח שהנתונים עוברים מוצפנים.
עם זאת, השקפה זו לוקה בחסר בכל הנוגע לזהות ולפרטיות. VPN משפיע גם על האופן שבו אתרים תופסים אותך, מכיוון שהם מזהים את כתובת ה-IP של שרת ה-VPN, ולא את שלך . במובן זה, הזהות שלך אכן מוגנת לאורך כל החיבור, אפילו בחלק הלא מוצפן של HTTPS.
מצד שני, אלו שטוענים ש"VPN מגן עליך לא משנה איך המידע נשלח" מפשטים יתר על המידה וזה יכול להיות מטעה . אם הדף אינו משתמש ב-HTTPS, המידע אינו מוצפן מקצה לקצה, וחלקים מהחיבור נשארים פגיעים.
הדרך המדויקת ביותר להסביר זאת תהיה: VPN מגן על החיבור שלך מפני גורמים מסוימים (ספק אינטרנט, רשת מקומית, משקיפים מתווכים) ומסתיר את כתובת ה-IP שלך, אך הוא אינו מחליף הצפנת HTTPS בין הדפדפן שלך לאתר האינטרנט . ללא HTTPS, החלק האחרון של המסע לעולם אינו מאובטח לחלוטין.
לכן, במקרה הספציפי של אותו דף שמזהיר אותך שהוא כבר לא משתמש ב-HTTPS, שימוש ב-VPN פשוט לא הופך אותו למאובטח לחלוטין להזנת סיסמאות או נתונים רגישים . זה יכול לשפר את הפרטיות שלך ולהפחית סיכונים מסוימים, אבל זה לא מבטל את הבעיה הבסיסית: האתר לא מציע הצפנה מקצה לקצה.
סיכונים מעשיים של שימוש באתרים ללא HTTPS אפילו עם VPN
מעבר לתיאוריה, חשוב להבין את הסיכונים הספציפיים שאתם לוקחים כשאתם ממשיכים להשתמש באתר ללא HTTPS, אפילו עם VPN. הראשון הוא גניבת אישורים או נתונים אישיים בחלקים הלא מוצפנים . אם מישהו מקבל גישה לתעבורה בין ה-VPN לאתר, הוא יכול לקרוא את מה שאתם שולחים.
זה גם מגביר את האפשרות של התקפות "אדם באמצע" בין ה-VPN לשרת האתר. ללא HTTPS, אין אימות חזק שאתם מתקשרים עם השרת הלגיטימי , מה שפותח את הדלת לתוקף להתחזות לאתר באותו רגע.
בעיה נוספת היא ששלמות הנתונים אינה מובטחת . עם HTTPS, אם מישהו משנה את התוכן באמצע הזרם, הדפדפן מזהה זאת. ללא HTTPS, תוקף יכול להחדיר קוד זדוני לדף שנטען מהאינטרנט, גם אם אתם משתמשים ב-VPN מבלי לשים לב לכך.
יתר על כן, ייתכן שהגלישה שלך תהיה נתונה לבדיקה מעמיקה על ידי שרת האתר או על ידי מתווכים בשלב הסופי הזה. שימוש ב-VPN אינו מונע מתוכן לעבור ללא הצפנה לשרת הלא מאובטח , כך שפרטיותך נותרת נפגעת חלקית.
לבסוף, אתרים רבים שאיבדו או השביתו HTTPS לרוב מתוחזקים בצורה גרועה או מיושנים . זה מגביר את הסיכון לפגיעויות חמורות אחרות ואת האפשרות שהנתונים שלך עלולים להיפגע על ידי מתקפה על השרת עצמו, דבר ש-VPN לא יכול למנוע.
שיטות עבודה מומלצות בעת שימוש ב-VPN עם אתרים לא בטוחים
בהתחשב בכל האמור לעיל, באופן אידיאלי כדאי להשתמש ב-VPN כשכבת הגנה נוספת, אך עדיין להפעיל שכל ישר בעת ביקור באתרים לא בטוחים. ההמלצה הראשונה פשוטה: הימנעו מכניסה או הזנת נתונים רגישים בדפים ללא HTTPS , גם אם אתם מאחורי VPN.
אם מסיבה כלשהי אין לכם ברירה אחרת (לדוגמה, שירות ישן יותר שעובד רק בצורה הזו), שקלו ליצור אישורים ספציפיים ולא להשתמש שוב באותה סיסמה בה אתם משתמשים באתרים אחרים. בדרך זו, אם האישורים שלכם ייפגעו, הנזק יהיה פחות נרחב.
נוהג טוב נוסף הוא לבדוק תמיד את אזהרות הדפדפן שלך . אם הדפדפן המודרני שלך מזהיר אותך שדף מסוים אינו מאובטח או שהאישור אינו תקף, התייחס לזה ברצינות. VPN אינו מבטל את האזהרות הללו, ועדיף לסגת אם האתר אינו נראה אמין.
כמו כן, מומלץ לבחור ספק VPN בעל מוניטין טוב, מדיניות ברורה של אי-רישום יומנים והצפנה חזקה . אם אתם מתכוונים להעביר את האמון שלכם מספק האינטרנט שלכם ל-VPN, לפחות ודאו שמדובר בחברה בעלת מוניטין ושקופה; או שקלו אפשרויות VPN מתקדמות המאוחסנות בעצמן.
לבסוף, שמור על המערכת שלך מעודכנת, השתמש בדפדפן טוב, ואם אפשר, הפעל תכונות כמו HTTPS-Only או תוספים שמאלצים שימוש ב-HTTPS כאשר הדף מאפשר זאת. אמנם אלה לא יפתרו מקרים שבהם האתר אינו מציע HTTPS כלל, אך הם עוזרים למזער חיבורים לא מאובטחים לא מכוונים.
בהתבוננות בכל מה שדנו בו, ברור ש- VPN הוא כלי שימושי מאוד לשיפור הפרטיות והאבטחה של החיבור שלכם, אך הוא אינו מחליף HTTPS או מתקן את הפגיעויות של אתר אינטרנט שאינו מאובטח כראוי . הביטוי "VPN מגן על הכל" רחוק מאוד מהמציאות הטכנית: הוא מגן עליכם מפני גורמים מסוימים, מסתיר את כתובת ה-IP שלכם ומחזק את הגלישה שלכם, אך אם אתר אינטרנט הפסיק להשתמש ב-HTTPS, עדיין תהיה לכם נקודת תורפה בשלב הסופי של החיבור ובעת אינטראקציה עם שרת האתר. לכן, ההחלטה להפקיד את הנתונים שלכם בידי VPN צריכה להתבסס על סיכון זה, ולא על תחושת חוסר הפגיעות השקרית המיוחסת לעיתים ל-VPN.