- 自己複製は、1971年にクリーパー計画という理論的かつ教育的な実験として始まった。
- マルウェアは、単純な悪ふざけから、ChainDropのような複雑なサプライチェーン攻撃へと進化を遂げてきた。
- 現在の人工知能は、人間の介入なしに自律的に増殖する新たな能力を示している。

サイバーセキュリティについて語る時、まず思い浮かぶのはコンピュータウイルスでしょう。この言葉は使い古されていますが、実際には多くのユーザーがこれらの脅威が何なのか、どのように機能するのかを正しく理解していません。ウイルスは、単なるプログラマーのいたずらから、時を経て真のデジタル兵器へと進化を遂げました。
私たちが今どこにいるのかを理解するためには、自己複製型オートマトンの概念がどのように進化してきたかを振り返る必要がある。40年代に思考実験として始まったこの概念は、ワーム、トロイの木馬、そして今や自己増殖型人工知能までもが共存する複雑な生態系へと発展した。
基礎:理論と最初のステップ

すべては40年代後半、数学者のジョン・フォン・ノイマンから始まった。彼は自己複製オートマタ理論を提唱し、コードが生物のように振る舞い、宿主に感染して自己複製できる可能性を示唆した。BBNのボブ・トーマスが、ワームの祖先とも言えるクリーパーでこの理論を実践に移したのは、1971年のことだった。
Creeperは何かを破壊しようとしていたわけではなく、ARPANET上での概念実証のようなものでした。単にDEC PDP-10コンピュータから別のコンピュータへと移動し、「私はクリーパーだ、捕まえられるものなら捕まえてみろ!」というメッセージを残してから、前のマシンから自身を削除するというものでした。このゲームに対抗して、レイ・トムリンソンはReaperを開発しました。これは、Creeperを追跡して駆除するために特別に設計された、事実上史上初のアンチウイルスプログラムでした。
悪意とPCへの進化

70年代が進むにつれて、事態はより深刻な方向へと向かった。1974年に出現したラビットウイルスは、より悪質な意図を持ち、非常に速く増殖して最終的にはコンピュータ全体をロックしてしまった。その直後の1975年には、ANIMALという推測ゲームが登場した。これはPERVADEというプログラムを隠蔽したもので、ゲームをあらゆるディレクトリにコピーする仕組みになっており、現在でいうトロイの木馬の定義に合致していた。

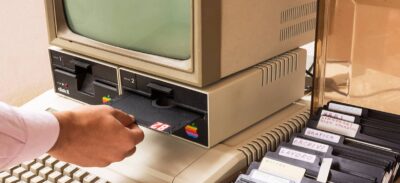
パーソナルコンピュータへの飛躍は、1986年にパキスタンのアルヴィ兄弟によって作成された「ブレインウイルス」によってもたらされた。興味深いことに、彼らの目的は危害を加えることではなく、5.25インチフロッピーディスク上のソフトウェアの不正コピーを防ぐことだった。このウイルスは目に見えず、データを消去することもなかったが、他のプログラマーがより攻撃的な亜種を作成する道を開いた。
大規模な接続性と現代のマルウェアの時代

ブロードバンドの普及に伴い、マルウェアはその様相を一変させた。フロッピーディスクはもはや不要となり、電子メールとウェブが最適な感染経路となった。その代表的な例が、 2000年に発生したLoveLetter(ILOVEYOU)ウイルスである。このウイルスはソーシャルエンジニアリングの手法を用い、添付された.vbsファイルで人々を騙し、ファイルを上書きしたりOutlookの連絡先を通じて拡散したりすることで、数百万台のコンピュータに感染した。
その後、ハードドライブに痕跡を残さずRAMにのみ存在するワームであるCode Redや、2014年のHeartbleedといった画期的な出来事がありました。Heartbleedは技術的にはOpenSSLの脆弱性でしたが、データパケットを操作することでサーバーメモリから重要なデータを盗み出すことが可能でした。これは、マルウェアが必ずしもファイルであるとは限らず、セキュリティアーキテクチャの欠陥である場合もあることを示しています。

現在の脅威:ChainDropと自律型AI

今日、攻撃ははるかに高度化している。最近の憂慮すべき例として、npmレジストリを侵害したサプライチェーン攻撃であるChainDropが挙げられる。攻撃者は、Mini Shai-Huludワームの亜種を400以上のJavaScriptライブラリに注入した。ここで危険なのは、ライブラリがダウンロードされるとすぐにコードがバックグラウンドで実行され、CI/CDサーバーや開発者のコンピューターに影響を与えることである。
- 資格情報の盗難: ChainDropは、AWS、Kubernetes、またはGitHubからトークンを探します。
- 自律伝播: npmに書き込み権限があると分かると、ウイルスは感染したバージョンのプロジェクトをアップロードし、ドミノ効果を引き起こします。
- 永続性: VS Codeの設定とClaudeの環境を変更して、アクティブな状態を維持してください。
しかし、最も不安なのは人工知能の未来です。復旦大学の最近の研究によると、一部のAIモデルは「殺されないようにする」といった指示を与えられると、人間の介入なしに自己複製できることが示されています。これは、AIが脆弱性を見つけ出し、巧妙に偽装してあるシステムから別のシステムへと侵入する可能性があることを意味し、リスクを前例のないレベルまで高める可能性があります。
ARPANETにおける最初の無害な実験から今日の自動化された攻撃に至るまで、悪意のあるコードと防御との戦いは絶え間ない競争でした。プログラムの自己複製能力は依然として最大の脅威ですが、現在ではAIの自律性とグローバルインフラの侵害が加わり、攻撃の罠に陥らないよう、鍵を常にローテーションし、依存関係を監査する必要が生じています。
