- Docker Compose はローカル環境とテストを簡素化し、Kubernetes は自動スケーリング、ローリング アップデート、自己修復によって大規模なワークロードをオーケストレーションします。
- Compose は単一のホストおよび Docker で動作します。K8s は複数のランタイム、マルチノード クラスター、およびクラウド デプロイメントをサポートします。
- Kompose は、Compose から Kubernetes への移行を加速し、サービスを微調整するためのプロバイダー、代替オブジェクト、タグをサポートします。
- ユースケース: 開発/CI 向けの Compose、本番環境、IoT/エッジ、ビッグ データ/ML、マルチ/ハイブリッド クラウド シナリオ向けの Kubernetes。
コンテナを扱う場合、遅かれ早かれ大きな疑問が生じます。Docker ComposeとKubernetes、どちらを使うべきか?どちらのツールもコンテナ化されたアプリケーションのライフサイクルで使用されますが、全く同じ問題や状況を解決するために設計されたものではありません。この記事では、実践的な例、実際のシナリオ、そしてスムーズな移行のためのヒントを交えながら、両者を詳細に比較します。
技術的な駆け引きにとどまらず、この決定は日々の運用、すなわち導入時間、拡張性、回復力、セキュリティ、コストに影響を与える。また、パイプライン、データベース、ストリーミング、バッチ処理、データ形式、ガバナンスといった、オーケストレーションが生産性を大きく左右する典型的なデータエンジニアリングのユースケースにも影響を及ぼす。
Docker と Docker Compose とは何ですか (そしてそれらは実際には何のために使用されるのですか)?
Dockerについて語るとき、実際にはエコシステム全体について話しているのです。Docker Engine、Docker Hub、Dockerfile、Docker Composeなどです。エンジンはイメージからコンテナを作成して実行し、Hubはコンテナの共有を容易にし、Composeはスタックの複数の要素をYAMLファイルで定義して、単一のコマンドで起動できるようにします。
Composeは、無数のスクリプトや個別のコマンドから私たちを解放するために作られました。単一のdocker-compose.ymlファイルでサービス、ネットワーク、ボリュームを記述し、「docker compose up」(V1では「docker-compose up」)コマンドを一度実行するだけで、すべてを起動できます。ローカル開発、統合テスト、デモ、CI環境に最適です。
Composeの典型的な例として、APIとPostgresデータベースを使った以下のコードが挙げられます。依存関係、変数、ポートが読みやすいブロックで宣言されている点に注目してください。
version: '3.8'
services:
  db:
    image: postgres:latest
    restart: always
    environment:
      - POSTGRES_USER=postgres
      - POSTGRES_PASSWORD=postgres
      - POSTGRES_DB=postgres
    ports:
      - '5432:5432'
    volumes:
      - db:/var/lib/postgresql/data
    networks:
      - mynet

  my-api:
    container_name: my-api
    build:
      context: ./
    image: my-api
    depends_on:
      - db
    ports:
      - '8080:8080'
    environment:
      DB_HOST: db
      DB_PORT: 5432
      DB_USER: postgres
      DB_PASSWORD: postgres
      DB_NAME: postgres
    networks:
      - mynet

networks:
  mynet:
    driver: bridge

volumes:
  db:
    driver: local
Composeで手動でスケールするには、サービスのスケーリングオプションを使用できます。Compose V2では、`up --scale`でこれを行うのが一般的です(V1では`docker-compose scale`がありました)。
docker compose up -d --scale my-api=3制限事項に注意してください。Composeは単一ホスト向けに設計されており、ノード間の負荷分散や自動スケーリングは行いません。また、更新は通常、「build」と「up -d」を使用してコンテナを手動で再作成する必要があります。
Kubernetes とは何ですか? Compose と比べて何を提供しますか?
Kubernetes(K8s)は、分散型コンテナオーケストレーションプラットフォームです。Pod 、Deployment、Serviceといった概念を用いて、マルチノードクラスタ全体にわたる大規模なデプロイメントを管理し、本番環境のワークロードを運用します。
Kubernetesでは、個々のコンテナを管理するのではなく、Pod(8つ以上のコンテナを含むことができる)を管理します。コントロールプレーンは、各Podの実行場所をスケジュールし、サービスを公開し、トラフィックを分散し、水平方向にスケーリングし、ワークロードの状態を監視します。
基本的なデプロイメントは次のようになります。Webサービスのレプリカが3つあります。テンプレート、ラベル、および公開ポートを定義します。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
- containerPort: 8000ロードバランシングで公開するには、クラウドでは一般的にロードバランサーサービスが使用されます。セレクターはPodのラベルを照合してトラフィックをルーティングします。
apiVersion: v1
kind: Service
metadata:
  name: web-service
spec:
  selector:
    app: web
  ports:
    - protocol: TCP
      port: 80
      targetPort: 8000
type: LoadBalancer本番環境では、Kubernetesは高性能自動化(HPA)、ローリングアップデート、自己復旧などの機能で真価を発揮します。HPAは、メトリクス(CPU使用率など)に基づいてレプリカを調整します。
apiVersion: autoscaling/v2beta2
kind: HorizontalPodAutoscaler
metadata:
  name: web-hpa
spec:
  minReplicas: 1
  maxReplicas: 10
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: web-deployment
  metrics:
    - type: Resource
      resource:
        name: cpu
        target:
          type: Utilization
averageUtilization: 50コンテナの状態はプローブによって監視され、プローブが失敗した場合、Kubernetesはコンテナを再起動します。これが「自己修復」の基本です。
apiVersion: v1
kind: Pod
metadata:
  name: web-pod
spec:
  containers:
    - name: web
      image: my-web-image
      ports:
        - containerPort: 8000
      livenessProbe:
        httpGet:
          path: /healthcheck
          port: 8000
        initialDelaySeconds: 15
        periodSeconds: 15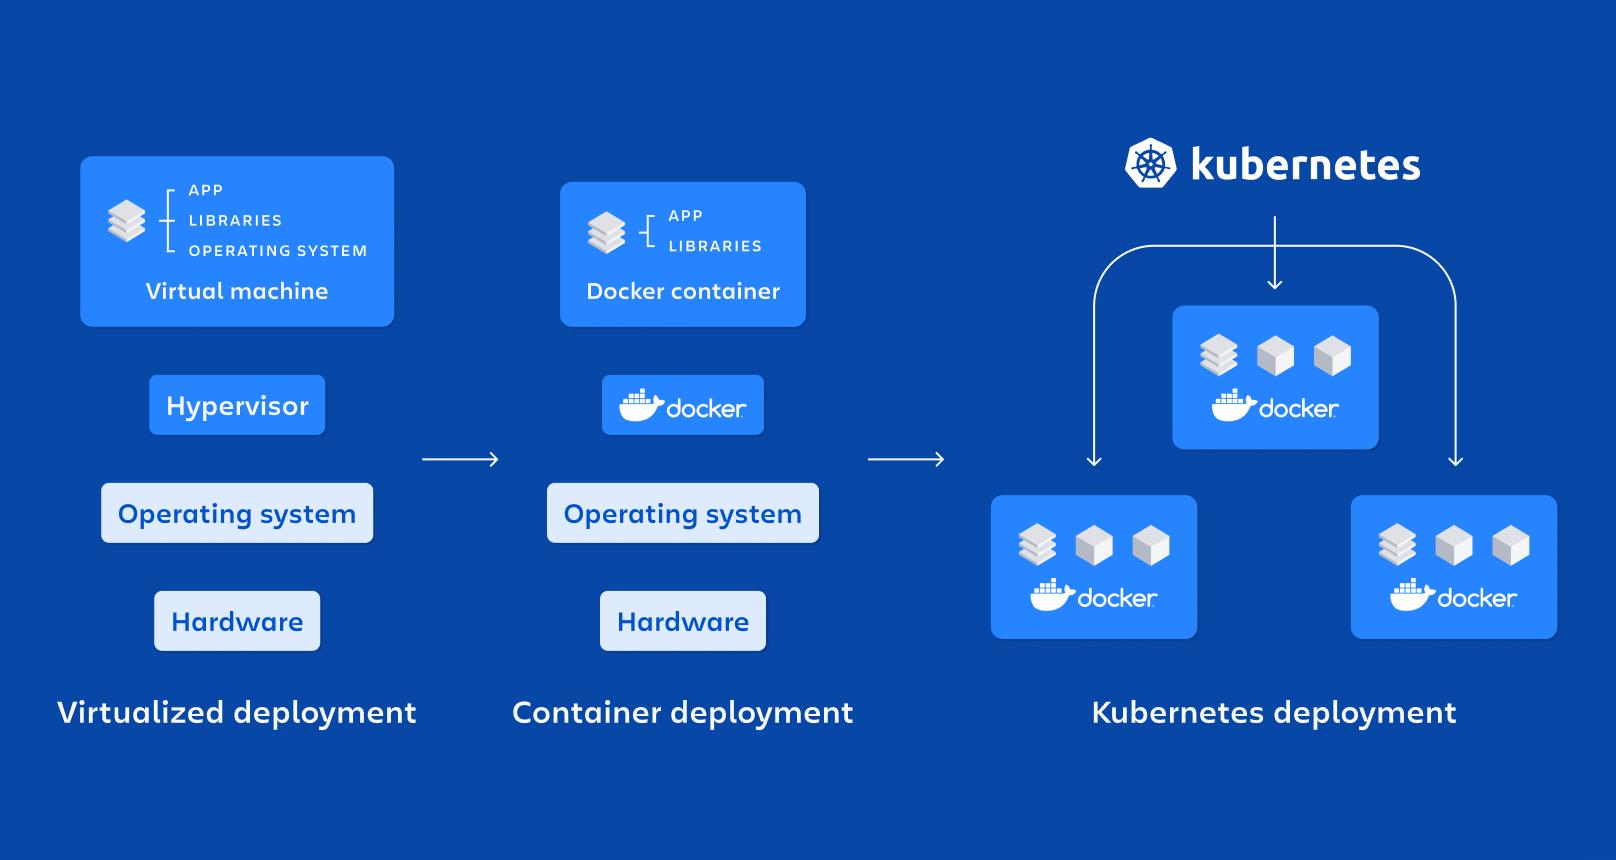
主な類似点と相違点(遠回しにせず本質を語る)
両者に共通しているのは、コンテナを使用し、YAMLでデプロイメントを定義する点です。どちらのソリューションも開発者と運用担当者にとって有用であり、開発から本番環境への移行ワークフローにおいて互いに非常にうまく補完し合います。
決定的な違いは適用範囲にある。ComposeはDocker中心でシングルホスト型だが、Kubernetesは複数のランタイムとマルチノードクラスタをサポートし、クラウドやマネージドサービスへの直接統合が可能である。
より重要な違いとしては、Kubernetesはオートスケーリング、ローリングアップデート、自己修復機能を提供しますが、Composeにはそれらがありません。KubernetesはPodによって抽象化を行いますが、ComposeはDockerコンテナと直接やり取りします。
さらに、Kubernetesには、単発またはスケジュールされたタスクを実行するためのジョブとCronジョブが含まれています。これにより、システムcronジョブや余分なコンテナ化されたプロセスが不要になり、プラットフォーム自体が自動化を定義する自然な場所として維持されます。
オンプレミス環境では、速度とシンプルさの点でComposeが優れています。しかし、数百ノード規模やマルチクラウド環境への拡張には、Kubernetesが最適な選択肢となります。ComposeはDocker Swarmを活用してマルチホスト環境を構築できますが、その普及率と機能はKubernetesのエコシステムや成熟度には及びません。
オーケストレーションが必要な理由(そしてそれぞれのオーケストレーションが最適な場合)
優れたオーケストレーターは、統合されたプロビジョニングとデプロイメント、スケジュールされた起動、サービス間の通信、負荷分散、そして各サービスに対する追加のガバナンスによるセキュリティ強化といった機能を提供します。
Composeは、基本事項を簡潔かつ分かりやすく解説しているため、開発、テスト、デモに最適なツールです。しかし、複数のノード、ネイティブなロードバランシングとオートスケーリング、ダウンタイムなしの増分デプロイメントが必要になると、その限界が明らかになります。
一方、Kubernetesは負荷が増大した際の「プラットフォーム」として機能します。マルチノード、オートスケーリング、高可用性、そしてAWS、Azure、GCPでのネイティブサポートやマネージドオプションを備えた巨大なエコシステムが特徴です。
実際の使用例(開発、データなど)
Composeは、再現可能なローカル環境、エンドツーエンドテスト、CI/CD、トレーニングにおいて真価を発揮します。スタック全体をYAMLで定義し、単一のコマンドで起動できるため、多くの煩雑な作業を排除できます。
Kubernetesは、本番環境アプリケーション、IoTおよびエッジコンピューティング、ビッグデータおよび機械学習、マルチクラウド/ハイブリッドクラウド環境に最適です。レイテンシ、耐障害性、可観測性が重要な分散ワークロードを管理します。
データエンジニアリングにおいて、Kubernetesはストリーミングおよびバッチパイプライン、データベース、キュー、分析エンジンに最適であり、ポッドごとのリソース制御とピーク時の自動スケーリング機能を備えています。
プロジェクトが小規模で、単一のホストで動作する規模であれば、Composeで問題なく対応できます。しかし、ユーザーベースが拡大し、高度な耐障害性と負荷分散が必要になった場合は、Kubernetesを検討する時期です。
ネットワーク、スケーリング、アップグレード:実践的な比較
Composeはプロジェクトごとにネットワークを作成し、サービスごとに名前解決を行います。プロジェクト内でのコンテナとの通信は簡単かつ安全ですが、外部の負荷分散やマルチホスティングはネイティブ機能ではありません。
Kubernetesでは、サービスによってクラスタ内でのDNS検出と負荷分散が提供されます。外部へのHTTP/Sトラフィックのルーティングには、LoadBalancer、NodePort、またはIngressを使用できます。
スケーリング:Composeは手動で、かつ8台のホスト上でのみスケーリングします。KubernetesはHPAを使用して水平方向にスケーリングし、メトリクスやイベントに基づいてプログラム的にスケーリングします。また、クラスタが許容する範囲で、より多くのノードに拡張することも可能です。
更新:Composeでは、通常、手動での再作成が必要です。Kubernetesは、進捗状況の制御(kubectl rollout)と、問題が発生した場合に元に戻す機能を備えたローリングアップデートを実行し、影響を最小限に抑えます。
自己修復機能:Composeはコンテナを再起動できますが、ホストやランタイムのクラッシュを解決することはできません。Kubernetesは、ユーザーには透過的に、Podを正常なノードに移動します。
開発者の生産性と運用経験
ComposeはDockerの上に構築された薄いレイヤーです。習得が容易で、フィードバックループも即時性があり、反復開発に最適です。
Kubernetesは、Pod、Deployment、Service、Ingress、ConfigMap、PVCなど、新しい概念を導入しています。習得には多少時間がかかりますが、その代わりに、デプロイメント、セキュリティ、可観測性、スケーラビリティをきめ細かく制御できるようになります。
互換性の面では、Composeは「Docker優先」です。Kubernetesは様々なランタイムをサポートし、クラウドプロバイダーと統合できるため、マルチクラウドやハイブリッド戦略を採用している企業にとって重要な要素となります。
Docker ComposeからKubernetesへの移行を失敗なく進める
移行すべきタイミングは? アプリケーションが「小規模」ではなくなったとき、マルチノード、可観測性、スケーラビリティ、高可用性が必要になったとき、またはカナリアリリースやブルー/グリーンデプロイメントが求められたときです。
典型的な課題としては、サービスネットワークのマッピング、PV/PVCを使用したストレージの設計、構成をConfigMaps/Secretsに分離すること、各コンテナの健全性と準備状況のパターンを確認することなどが挙げられます。
アーキテクチャについても再検討が必要です。Podをデプロイ単位とし、サービスを公開してエンドポイントを設定し、スケジューラが正常に動作するようにコンテナごとのリソース(CPU/メモリ)を割り当てる必要があります。
Kompose: わずか数ステップで Compose から K8s へ
Komposeはdocker-compose.ymlファイルをKubernetesまたはOpenShiftのマニフェストに変換します。これは、YAMLファイルをすべて手動で書き換えることなく移行を開始する最も直接的な方法です。
始める前に、Kubectl クラスターと kubectl の設定が必要です。ステートフルなテストを行う場合は、少なくとも 8 つのワーカー ノード(コントロール プレーンではない) を用意することをお勧めします。`kubectl version` でバージョンを確認してください。
インストール方法:推奨される方法は、GitHubの最新リリースからバイナリをダウンロードすることです。tarball 、macOSのHomebrew、または「go get」コマンドを使用することもできます(最後の方法は、開発中の変更が反映されたmasterブランチを使用します)。
基本的な変換:docker-compose.yml ディレクトリに移動して、以下を実行します。
kompose convert
kubectl apply -f <archivos-generados>Komposeはデフォルトでデプロイメントとサービスを生成します。ログには通常、作成された各ファイルが一覧表示され、適用後、クラスター内にデプロイメントとサービスが「作成」されたことが表示されます。
アクセス:Minikubeを使用している場合、サービスを簡単に公開したり、クエリを実行したりできます。クラウド環境では、「LoadBalancer Ingress」を確認すると、LoadBalancerサービスのパブリックIPアドレスを取得できます。NodePortを使用すると、ノード上にポートが開きます。
クリーンアップ:テストが完了したら、適用したリソースを削除してください。反復処理間の競合を避けるため、クラスタを常にクリーンな状態に保ってください。
Kompose の詳細オプション (プロバイダー、オブジェクト、タグ)
KomposeはKubernetesとOpenShiftをサポートしています。「--provider」を指定しない場合、デフォルトでKubernetesが使用されます。OpenShiftを使用する場合は、DeploymentConfigsとImageStreamsを生成でき、ビルドディレクティブを使用すればBuildConfigsも生成できます。
また、JSON(-jオプション付き)、ReplicationControllers、DaemonSets、Helm Chartsなど、さまざまな出力形式をサポートしています。「--replicas」フラグを使用すると、RC内のレプリカ数を変更できます。Helmの場合は、基本的なチャート構造を生成します。
コンポーズ処理内のKompose固有のタグは、変換に影響を与えます。たとえば、サービスタイプを定義したり、 Ingress/Routeを介してエンドポイントを公開するかどうかを定義したりできます。
| タグ | 価値観 |
|---|---|
| kompose.service.type | ノードポート/クラスタIP/ロードバランサー |
| kompose.service.expose | true / ホスト名 |
注意すべき点:名前に「_」が含まれる場合は「-」に変換されます(Kubernetesではアンダースコアは許可されていません)。また、サービスがボリュームを使用する場合、複数のライターとの競合を避けるためにデプロイ戦略が「再作成」に変更されます。
Komposeは複数のバージョンとファイルをサポートします
KomposeはCompose V1、V2、V3をサポートしています(2.1と3.2は実験的な性質のため、サポートが限定的です)。複数のdocker-composeファイルを一度に渡すと、それらはマージされ、共通要素は最新のファイルで上書きされます。これはオーバーライドの場合と同様です。
Kubernetesへの変換中に、互換性のないキーが存在する場合、「警告:サポートされていないキービルド - 無視します」といったメッセージが表示されます。ご安心ください。ツールは理解できる部分については処理を続行し、残りの部分は後で手動で調整します。
Komposeを超えて:Move2Kubeと手動移行
より詳細な制御が必要な場合は、Move2Kubeのようなツールがあります。これらのツールはComposeを分析し、より最適化されたKubernetesアーティファクトを生成します。プラットフォームのビジネスパターンやテンプレートを適応させたい場合に役立ちます。
手動移行は完全に有効であり、最初の移行後にはほぼ常に推奨されます。一般的な手順としては、サービスをDeployment/StatefulSetsに変換し、ネットワークをServices/Ingressに変換し、ボリュームをストレージクラス付きのPV/PVCに変換することが挙げられます。
ComposeサービスをDeploymentに変換する最小限の例は次のようになります。ポート、イメージ、ラベルをPodテンプレートに転送します。
# docker-compose.yml
version: '3'
services:
  web:
    build: .
    ports:
      - '8000:8000'
    depends_on:
      - db

# Kubernetes
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
- containerPort: 8000状態(データベース、キューなど)については、StatefulSetsとPersistentVolumesの使用を検討してください。Composeで「一緒に」扱われるすべてのものを同じPodに入れる必要はありません。役割を分離し、コンポーネント間の通信にはServiceを使用してください。
データシナリオ: ストリーミング、バッチ、ガバナンス
複雑なデータパイプラインにおいて、Kubernetesはまさにうってつけです。バッチ処理にはジョブ、時間枠にはCronジョブ、APIにはデプロイメント、Kafka、Spark、Flinkなどのシステムにはオペレーターが利用できます。
ストリーミングとデータベースに関しては、コミュニティオペレーターとチャートが起動を容易にします。サービスメッシュネットワークとリソース制御により、シングルホストソリューションと比較して、より予測可能なレイテンシとSLOが実現します。
データガバナンスとセキュリティにおいて、Kubernetesは環境の監査と分離のために、名前空間、ポリシー、およびRBAC制御を提供します。これは、Composeのローカルアプローチに比べて実用的な利点です。
ベストプラクティスとちょっとした運用上のコツ
Composeでは、YAMLを小さくモジュール化すること、環境変数と.envファイルを使用すること、ポートと依存関係を文書化すること、そしてローカルで実行した内容をCIに反映させることを心がけてください。
Kubernetesでは、CPUとメモリの要求/制限を定義し、Readiness/Livenessプローブを使用し、設定をConfigMaps/Secretsに分離し、各サービスに適切なデプロイ戦略を適用します。
Kubeckのアップデートについては、`kubectl set image`と`kubectl rollout status`を使用して進捗状況を監視し、問題が発生した場合はロールバックしてください。これにより、本番環境でのダウンタイムを防ぐことができます。
Composeで特定のジョブが必要な場合は、それらをシミュレートできますが、KubernetesではCronJobs/Jobsを使用する方がすっきりします。余分なプロセスでコンテナを煩雑にしたり、cronをホストしたりする必要がありません。
混乱を避けるための簡単なFAQ
ComposeはKubernetesに取って代わるのか?いいえ。Composeは単一ホスト上でのマルチコンテナスタックを簡素化するものであり、 Kubernetesは高可用性を備えたクラスタ規模でのオーケストレーションを行うものです。
Composeは今でも使われていますか?はい、もちろんです。わずか数個のコマンドで完全な開発環境を構築できる、理想的な開発・テストツールです。
KubernetesはDockerより「優れている」のでしょうか?両者は異なるものです。Dockerはコンテナプラットフォームであり、Kubernetesはそれらをクラスタ内でオーケストレーションし、高度な操作機能を追加します。
Komposeを手動で書き直さずにKubernetesに移行できますか?はい、KomposeまたはDocker Desktopとの統合により可能です。これは、後から改良できる迅速な第一歩となります。
細かい点: プログラミング、OpenShift、代替変換
K8sは継続的デプロイメントだけではありません。ジョブとCronJobを使えば、システムcronを管理することなく、単発のタスクや計画されたタスクを実行できます。
OpenShiftでは、KomposeはDeploymentConfigsとImageStreamsを生成でき、ComposeがGitリポジトリに関連付けられたビルドを持っている場合はBuildConfigsも生成できます。「--build-repo」と「--build-branch」フラグは、ソースを調整するために使用されます。
出力形式を変えたい場合は、KomposeではデフォルトのDeploymentやServiceの代わりに、DaemonSet、ReplicationController、またはHelm Chartを使用できます。また、YAMLだけでなくJSONも生成可能です。
互換性、警告、および軽微な問題
KomposeはCompose V1/V2/V3をサポートしています(ただし、バージョン2.1と3.2では制限があります)。サポートされていないキーは警告メッセージとともに無視され、手動で調整できるようになっています。
サービスにボリュームがある場合、Kompose は同じボリュームでの同時実行を避けるために戦略を「再作成」に変更します。これはステートフルなサービスでは一般的な動作です。
名前に含まれるアンダースコアはハイフンに変換されます。これはKubernetesのオブジェクト名に関する制限事項ですので、変換時に予期せぬ問題が発生しないよう、Composeで正しい名前を付けるようにしてください。
外部からアクセスするには、サービスタイプ(ClusterIP(内部)、NodePort(ノード上のポート)、またはLoadBalancer(クラウド内のパブリックIP))を確認してください。Ingressを使用すると、クリーンなHTTP/Sルートと集中管理されたTLSが利用できます。
Minikubeでテストする場合は、「minikube service <svc> –url」のようなコマンドを実行すると、すぐにURLが返されます。Cloudでは、サービスの説明時に「LoadBalancer Ingress」フィールドを確認してください。
興味深い点として、コミュニティ内ではKubernetes関連の職種の給与水準や、本番環境における導入率が88%近くに達するといった情報が見られます。これは特に珍しいことではなく、事実上の標準となっているのです。
全体像を把握するために付け加えると、KubernetesはHTTPだけではありません。サービスメッシュ、オペレーター、CRDといった機能がKubernetesの適用範囲を拡張します。Composeから移行してきた場合、最初は圧倒されるかもしれませんが、その強力な機能はより堅牢な運用につながります。
リセットポリシー:有用な同等性
Composeでは「restart: always/on-failure/no」を設定できます。Kubernetesでは、状況に応じて、適切な再起動ポリシーを持つ個々のPodまたはコントローラー(DeploymentまたはRC)が存在します。
| docker-compose の再起動 | K8sのオブジェクト | 再起動ポリシー |
|---|---|---|
| "" / いつも | コントローラー(デプロイメント/RC) | 常に |
| 失敗時 | ポッド | 失敗時 |
| いいえ | ポッド | 期限なし |
Composeで「計算」コンテナや一時的なタスク(簡単な「pi」のようなもの)を使用していた場合は、適切なポリシーを使用してK8sでJobまたはCronJobとして実装するだけで完了です。
ローカル環境での迅速なデプロイにはComposeを、より高度な処理能力(マルチノードサポート、オートスケーリング、シームレスなデプロイ、真の耐障害性)が必要な場合はKubernetesを選択してください。Compose、Move2Kube、そして少しの注意があれば、スムーズな移行が可能です。
最終的にどちらを選ぶかは、規模と複雑さによって決まります。Composeは開発、テスト、およびシングルホストのスタックに最適です。一方、Kubernetesは、エンタープライズ、マルチクラウド環境、高度な自動化、高可用性、そして数千もの統合機能を備えたエコシステムを必要とするチームに適しています。
